

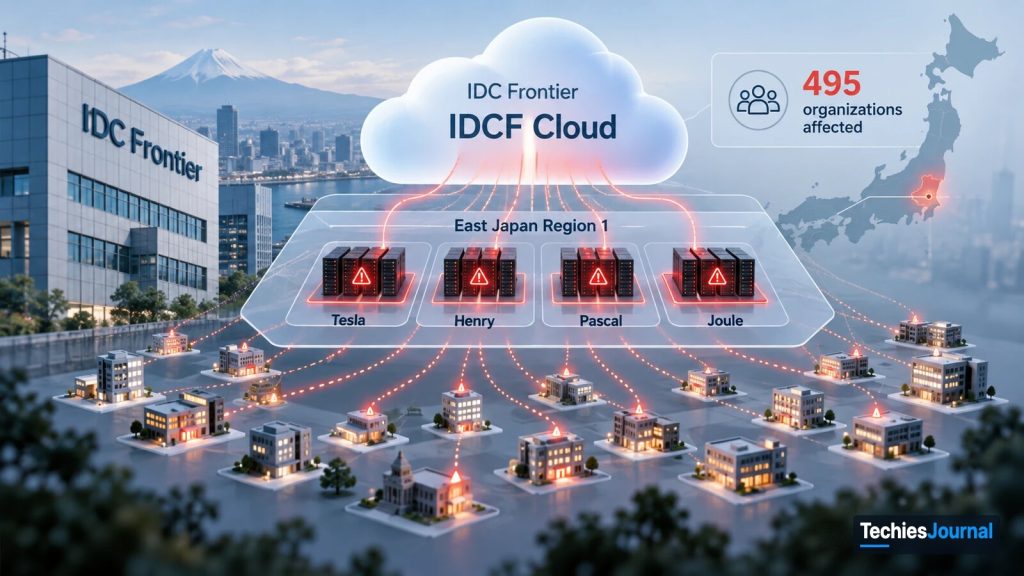
केवल चित्रण। यह एक प्रोवाइडर पर कई ग्राहकों की निर्भरता दिखाता है और IDC Frontier के वास्तविक नेटवर्क का आरेख नहीं है। इमारतें और नक्शे की स्थिति प्रतीकात्मक हैं।
October 2026 के एक ransomware हमले ने जापान के 495 संगठनों द्वारा इस्तेमाल की जा रही क्लाउड सेवाओं को बाधित कर दिया। यह घटना दिखाती है कि एक प्रोवाइडर की सुरक्षा समस्या कैसे कई ग्राहकों को प्रभावित कर सकती है और उनकी रिकवरी को जटिल बना सकती है।
एक घटना, 495 प्रभावित संगठन
October 7, 2026 को जापानी क्लाउड प्रोवाइडर IDC Frontier ने अपने IDCF Cloud इन्फ्रास्ट्रक्चर के एक हिस्से में अनधिकृत पहुँच की सूचना दी। उस दिन की अपनी दूसरी रिपोर्ट में कंपनी ने पुष्टि की कि इस घटना में ransomware शामिल था और बताया कि 495 कंपनियाँ और स्थानीय सरकारी संगठन प्रभावित हुए हैं।
यह बाधा East Japan Region 1 के चार ज़ोन में थी: Tesla, Henry, Pascal और Joule। उन ज़ोन के virtual server बंद हो गए थे और दोबारा शुरू नहीं किए जा सकते थे। अपनी प्रतिक्रिया के तहत IDC Frontier ने प्रभावित इन्फ्रास्ट्रक्चर को नेटवर्क से अलग कर दिया और क्लाउड प्रबंधन सिस्टम तक पहुँच को अस्थायी रूप से सीमित कर दिया। East Japan Region 1 के radian और newton ज़ोन, East Japan Region 2 और 3 तथा West Japan Region 1 सहित अन्य ज़ोन और क्षेत्र बाधित नहीं हुए, और प्रोवाइडर ने कहा कि वहाँ अनधिकृत पहुँच की उसने कोई पुष्टि नहीं की। उनके ग्राहकों के virtual server बने रहे, लेकिन उनसे अपने स्वयं के backup लेने को कहा गया, और प्रबंधन कंसोल के रुके रहने के दौरान प्रोवाइडर ने उनके लिए server शुरू और बंद किए।
ग्राहकों के लिए इसका मतलब सिर्फ़ अस्थायी रुकावट से ज़्यादा था। उनके एप्लिकेशन अनुपलब्ध हो सकते थे और अपने virtual server को प्रबंधित या दोबारा शुरू करने के सामान्य टूल तक पहुँच ज़रूरी नहीं थी। स्रोत: IDC Frontier, October 8 incident report।
रिपोर्टों का क्रम
| तारीख़ | रिपोर्ट | इसमें क्या शामिल था |
|---|---|---|
| October 7 | दूसरी रिपोर्ट | ransomware की पुष्टि, 495 संगठन और प्रोवाइडर की शुरुआती प्रतिक्रिया |
| October 8 | तीसरी रिपोर्ट | चार प्रभावित ज़ोन, 495 संगठन, बंद virtual server और रिकवरी मार्गदर्शन |
| October 14 | पाँचवीं रिपोर्ट | ग्राहक-डेटा के निष्कर्ष, 48 ग्राहकों से जुड़ी क्वेरी और 194 ग्राहकों के लिए snapshot की पुनर्प्राप्ति |
| October 18 | छठी रिपोर्ट | अप्रभावित क्षेत्रों के लिए backup सेवा फिर शुरू करने की घोषणा, snapshot फ़ीचर अब भी निलंबित |
एक हमला कई ग्राहकों को कैसे प्रभावित कर सकता है
क्लाउड प्रोवाइडर ऐसा इन्फ्रास्ट्रक्चर चलाते हैं जिसे कई संगठन स्वतंत्र रूप से इस्तेमाल करते हैं। हर ग्राहक के अपने अलग virtual machine, एप्लिकेशन और डेटा हो सकते हैं। फिर भी ये सेवाएँ प्रोवाइडर के अंतर्निहित कंप्यूट, स्टोरेज, नेटवर्किंग और प्रबंधन इन्फ्रास्ट्रक्चर पर निर्भर रहती हैं।
इससे एक साझा निर्भरता बनती है। ग्राहकों के वर्कलोड तार्किक रूप से अलग-अलग हों, तब भी प्रोवाइडर के इन्फ्रास्ट्रक्चर या उसे चलाने की उसकी क्षमता को प्रभावित करने वाली समस्या कई ग्राहकों को बाधित कर सकती है।
IDC Frontier के मामले में कंपनी ने बताया कि ransomware के जवाब में उसने प्रभावित सिस्टम को नेटवर्क से अलग किया और प्रबंधन पहुँच को सीमित किया। ये containment उपाय जाँच और आगे के नुकसान को रोकने के प्रयासों के लिए अहम थे, लेकिन इनसे प्रभावित ग्राहक जो कर सकते थे वह भी सीमित हो गया।
आम तौर पर ग्राहक cloud console या API से virtual server दोबारा शुरू कर सकता है। इस घटना के दौरान IDC Frontier ने बताया कि प्रभावित virtual server दोबारा शुरू नहीं किए जा सकते थे। यह घटना एक अहम अंतर दिखाती है: ग्राहक अपने एप्लिकेशन प्रबंधित करते हैं, लेकिन वे उन सभी अंतर्निहित सिस्टम को नियंत्रित नहीं करते जिन पर उनके एप्लिकेशन निर्भर हैं।
रिकवरी तुरंत सीधी नहीं थी
October 8 को IDC Frontier ने चेताया कि प्रभावित ज़ोन से डेटा निकालना या बहाल करना कठिन होगा। कंपनी ने शुरू में प्रभावित ग्राहकों को सलाह दी कि वे वैकल्पिक परिवेश तैयार करें और अपने स्वयं के रखे backup से रिकवर करें, और कहा कि उस समय उसका आकलन था कि डेटा केवल उन्हीं backup से बहाल किया जा सकता है।
यह उन ग्राहकों के लिए ख़ास चुनौती थी जो प्रोवाइडर की अंतर्निहित रिकवरी सुविधाओं पर निर्भर थे। क्लाउड snapshot किसी virtual machine के डेटा की प्रति सुरक्षित रख सकता है। लेकिन उस snapshot तक पहुँचना अब भी प्रोवाइडर के स्टोरेज इन्फ्रास्ट्रक्चर और प्रबंधन सेवाओं पर निर्भर हो सकता है। अगर जाँच के दौरान ये सिस्टम अनुपलब्ध या प्रतिबंधित हों, तो snapshot का होना इस बात की गारंटी नहीं कि ग्राहक उसे तुरंत निकाल सकता है।
जैसे-जैसे IDC Frontier ने आगे जाँच की, स्थिति बदली। October 14 को कंपनी ने बताया कि एक बाहरी सुरक्षा फ़र्म की मदद से यह पुष्टि होने के बाद कि backup डेटा सुरक्षित है, snapshot फ़ीचर इस्तेमाल करने वाले 194 प्रभावित ग्राहकों के लिए snapshot backup डेटा निकाला जा सकता था।
यह एक अहम प्रगति थी, लेकिन इसका मतलब यह नहीं था कि सभी 194 ग्राहक अपने एप्लिकेशन पहले ही बहाल कर चुके थे। प्रोवाइडर तब भी ग्राहकों के साथ इस पर काम कर रहा था कि निकाले गए डेटा का रिकवरी के लिए उपयोग कैसे हो। इसका यह मतलब भी नहीं था कि बाकी 301 संगठनों (495 घटा 194) ने अपना डेटा स्थायी रूप से खो दिया। उनके पास अन्य backup या रिकवरी व्यवस्थाएँ हो सकती थीं, और प्रकाशित निष्कर्षों ने उनके अंतिम रिकवरी नतीजे स्थापित नहीं किए। स्रोत: IDC Frontier, October 14 investigation update।
यह क्रम दिखाता है कि रिकवरी सिर्फ़ virtual machine दोबारा शुरू करने से ज़्यादा जटिल क्यों थी। ग्राहकों को उपयोग योग्य डेटा तक पहुँच भी चाहिए थी और ऐसा परिवेश भी जिसमें उनकी सेवाएँ फिर चल सकें।
ग्राहक डेटा के बारे में जाँच में क्या स्थापित हुआ
ransomware की घटना में सेवा बाधा, अनधिकृत डेटा पहुँच या डेटा चोरी शामिल हो सकती है। ये अलग-अलग नतीजे हैं। अपनी October 14 की रिपोर्ट में IDC Frontier ने बताया कि उसकी जाँच में चारों प्रभावित ज़ोन में ग्राहकों के virtual server में रखे डेटा तक हमलावरों के पहुँचने या उसे निकालने का कोई प्रमाण नहीं मिला। उसने कहा कि उस समय उसने दुरुपयोग या अन्य द्वितीयक नुकसान की कोई पुष्टि नहीं की थी, और उसने निष्कर्ष निकाला कि उसके सिस्टम से कोई डेटा बाहर नहीं गया।
कंपनी ने अलग से 48 ग्राहकों से जुड़ी cloud-portal पंजीकरण जानकारी पर अनधिकृत क्वेरी की सूचना दी। क्वेरी किए गए डेटा प्रकारों में कंपनी के नाम, पोर्टल लॉगिन ID, hash के रूप में रखे गए पोर्टल पासवर्ड (जिन्हें प्रोवाइडर ने random और बहाल करने में कठिन बताया), सूचना के लिए ई-मेल पते और कुल मासिक शुल्क शामिल थे, और दो ई-मेल पतों में किसी व्यक्ति का नाम भी हो सकता था। उस समय IDC Frontier ने कहा कि उसे इसका कोई प्रमाण नहीं मिला कि क्वेरी की गई पंजीकरण जानकारी उसके सिस्टम से बाहर ले जाई गई।
ये घोषणा के समय प्रोवाइडर के निष्कर्ष थे, इस बात का प्रमाण नहीं कि एक्सपोज़र के हर संभावित रूप को ख़ारिज कर दिया गया है। पुष्ट बड़े पैमाने का असर क्लाउड सेवाओं में बाधा था। इसलिए सभी 495 प्रभावित संगठनों को पुष्ट डेटा चोरी का शिकार बताना ग़लत होगा। स्रोत: IDC Frontier, October 14 investigation update।
आगे क्या हुआ
October 18 को IDC Frontier ने घोषणा की कि उसकी अलग IDCF Cloud Backup सेवा radian और newton ज़ोन, East Japan Region 2 और 3 तथा West Japan Region 1 में फिर शुरू होगी, जहाँ virtual server चालू रहे थे। प्रोवाइडर ने backup डेटा निकालने और उसे IDCF Cloud के बाहर बहाल करने के विकल्प भी बताए, जिनमें अन्य क्लाउड या on-premises परिवेश शामिल हैं।
हालाँकि snapshot फ़ीचर निलंबित रहा क्योंकि अतिरिक्त सुरक्षा जाँच जारी थी। यह एक विशिष्ट backup सेवा की आंशिक बहाली थी, इस बात की घोषणा नहीं कि सभी प्रभावित सिस्टम और ग्राहक रिकवर हो चुके हैं। स्रोत: IDC Frontier, October 18 backup-service update।
यह घटना हमें क्या बताती है
IDC Frontier की घटना याद दिलाती है कि क्लाउड ग्राहक अपने एप्लिकेशन और सुरक्षा कॉन्फ़िगरेशन से बाहर की घटनाओं से भी प्रभावित हो सकते हैं। प्रोवाइडर-स्तर के एक ransomware हमले ने 495 संगठनों की सेवाएँ बाधित कीं। containment उपायों ने सामान्य इन्फ्रास्ट्रक्चर संचालन को सीमित किया और रिकवरी के विकल्प जाँच आगे बढ़ने के साथ ही स्पष्ट हुए।
यह घटना यह स्थापित नहीं करती कि सभी प्रभावित ग्राहकों ने डेटा खो दिया, कि प्रोवाइडर का सुरक्षा आर्किटेक्चर अनिवार्य रूप से अपर्याप्त था, या कि कई क्लाउड प्रोवाइडर इस्तेमाल करने से यह बाधा रोकी जा सकती थी।
लेकिन साझा क्लाउड इन्फ्रास्ट्रक्चर के बारे में यह कुछ अहम ज़रूर दिखाती है: प्रोवाइडर की एक घटना एक साथ कई ग्राहकों को प्रभावित कर सकती है, और किसी एप्लिकेशन की रिकवरी उन क्षमताओं पर निर्भर हो सकती है जिन्हें ग्राहक सीधे नियंत्रित नहीं करते। संगठन जब यह आँकते हैं कि उनका कारोबार किसी एक इन्फ्रास्ट्रक्चर प्रोवाइडर पर कितना निर्भर है, तब इस अंतर पर ध्यान देना ज़रूरी है।
और गहराई में
शोध की अंतिम तिथि: October 20, 2026। नीचे दी गई IDC Frontier की मूल घोषणाएँ जापानी भाषा में प्रकाशित हैं।
- IDC Frontier, October 7, 2026: Second incident report, ransomware की पुष्टि और प्रोवाइडर की शुरुआती घटना-प्रतिक्रिया।
- IDC Frontier, October 8, 2026: Third incident report, चार प्रभावित ज़ोन, 495 प्रभावित संगठन, बंद virtual server और रिकवरी मार्गदर्शन।
- IDC Frontier, October 14, 2026: Fifth incident report, ग्राहक-डेटा एक्सपोज़र की जाँच, 48 ग्राहकों से जुड़ी क्वेरी और 194 ग्राहकों के लिए snapshot की पुनर्प्राप्ति।
- IDC Frontier, October 18, 2026: Sixth incident report, निर्दिष्ट संचालन क्षेत्रों में अलग backup सेवा का फिर शुरू होना।
TechiesJournal पर संबंधित लेख
- क्लाउड क्षमता, क्लाउड उपलब्धता के बराबर नहीं है यह समझने के लिए कि क्लाउड सेवा चालू होने पर भी ग्राहक को ज़रूरी संसाधन क्यों नहीं दे पाती।