रैनसमवेयर अफ़िलिएट AI एजेंट इस्तेमाल कर रहे हैं: अभी कौन खतरे में है और आगे कौन

एक लीक हुआ सर्वर दिखाता है कि रैनसमवेयर अफ़िलिएट हर कदम पर एक व्यक्ति की मंज़ूरी के साथ AI एजेंट इस्तेमाल कर रहे हैं। अंदर आने का रास्ता पुराना है, पर अब उसका इस्तेमाल सस्ता है। देखें कौन खतरे में है, आगे क्या आएगा और सबसे पहले क्या ठीक करें।

इन भाषाओं में पढ़ें: English · తెలుగు · हिन्दी

Sign in to save

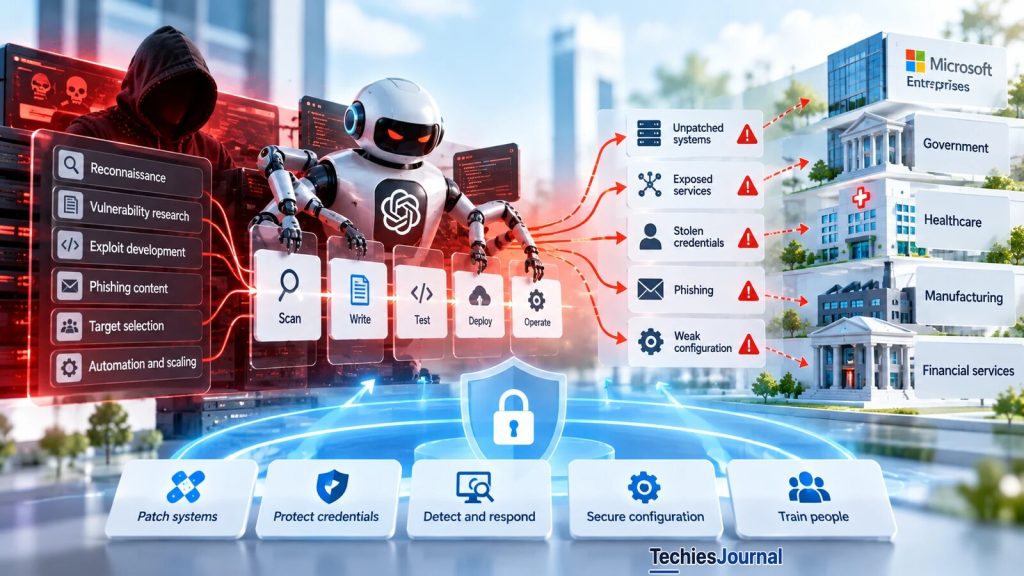
AI-सहायता वाले रैनसमवेयर का वैचारिक चित्र। बाईं ओर लाल सर्वर स्क्रीन के सामने खोपड़ियों के साथ हुड पहने एक आकृति और लाल चमकती आँखों वाला सफ़ेद रोबोट पाँच कार्ड की कतार (Scan, Write, Test, Deploy, Operate) को राह दिखाते हैं। दाईं ओर लाल चेतावनी वाली पाँच कमज़ोरियाँ (Unpatched systems, Exposed services, Stolen credentials, Phishing, Weak configuration) Microsoft, Government, Healthcare, Manufacturing और Financial services लिखी इमारतों की ओर इशारा करती हैं। नीचे ताले वाली ढाल पाँच बचावों के ऊपर है: Patch systems, Protect credentials, Detect and respond, Secure configuration, Train people।

लेख के विषयों का वैचारिक चित्र: AI-सहायता वाली हमला-शृंखला, उसके इस्तेमाल की पुरानी कमज़ोरियाँ और बचाव। यह किसी असली घटना या नामित हमलावर का प्रमाण नहीं है।

दरवाज़े पुराने हैं, पर अब उनसे ज़्यादा हाथ अंदर आ रहे हैं

अंदर आने का रास्ता नहीं बदला। उसके पीछे की मेहनत बदल गई है।

रैनसमवेयर ऐसा सॉफ़्टवेयर है जो किसी कंपनी की फ़ाइलें लॉक कर देता है और उन्हें खोलने के लिए पैसे माँगता है। आज के ज़्यादातर हमले पहले डेटा चुराते हैं, ताकि हमलावर उसे सार्वजनिक करने की धमकी दे सकें। कई रैनसमवेयर समूह हर हमला खुद नहीं करते। वे अपना सॉफ़्टवेयर अफ़िलिएट नाम के साझेदारों को किराये पर देते हैं, जो कंपनियों में घुसते हैं और कमाई समूह के साथ बाँटते हैं।

सितंबर 2026 के आख़िर में SOCRadar नाम की सुरक्षा कंपनी को एक सर्वर मिला, जिसे ऐसे दो समूहों, INC और The Gentlemen, के अफ़िलिएट ने इंटरनेट पर खुला छोड़ दिया था। उसने अपनी रिपोर्ट 20 अक्टूबर को प्रकाशित की। उसमें रिकॉर्ड थे कि उन अफ़िलिएट ने सेंध लगाने के लिए AI एजेंट कैसे इस्तेमाल किए।

AI एजेंट ऐसा प्रोग्राम है जो सवालों के जवाब देने से ज़्यादा करता है। वह अगला कदम तय करता है, उसे पूरा करने के लिए औज़ार इस्तेमाल करता है, नतीजा पढ़ता है और फिर तय करता है।

यह लेख IT कर्मियों, सुरक्षा टीमों और किसी छोटे या मध्यम संगठन के सिस्टम सँभालने वालों के लिए है। यह SOCRadar की रिपोर्ट को दोहराता नहीं है। यह उस रिपोर्ट के सहारे पूछता है कि असल में क्या बदलता है, कौन पहले से प्रभावित है और आगे कौन होगा। अंत में आपके पास पहले क्या जाँचें और किस बात की चिंता छोड़ें, इसकी छोटी सूची होगी।

लीक हुआ सर्वर क्या दिखाता है

एक चोर दल की कल्पना कीजिए। पुराने ज़माने में एक कुशल चोर एक बार में एक घर लूटता था, और उसके घंटे तय करते थे कि वह कितने घर लूट सकता है।

अब वही चोर तेज़ और न थकने वाले सहायकों की टीम की निगरानी कर रहा है। क्या करना है, यह वही तय करता है। दरवाज़े आज़माने और सामान उठाने का धीमा काम सहायक करते हैं।

SOCRadar जो बताता है वह इसके काफ़ी करीब है। उस सर्वर में AI कोडिंग टूल के साथ हुए 133 कार्य सत्रों के लगभग 8,000 संदेश थे।

रिकॉर्ड में 62 पीड़ित संगठनों के नाम हैं, जिनमें से 36 अमेरिका में हैं। ज़्यादातर बड़े नहीं थे। जिन 35 की आय का SOCRadar अनुमान लगा सका, उनमें से 27 की सालाना कमाई $250 million या उससे कम थी।

हमलावरों ने एक रीसेलर के ज़रिए व्यावसायिक AI मॉडलों तक पहुँच के लिए भुगतान किया। SOCRadar के अनुसार उन मॉडलों में Anthropic का एक Claude Opus मॉडल और किसी दूसरी कंपनी का एक मॉडल शामिल था। जब किसी मॉडल ने अनुरोध ठुकराया, तो ऑपरेटरों ने उसे “authorized red team assessment” कहकर दोबारा लिखा, यानी वह शब्द जिससे सुरक्षा परीक्षक अनुमति वाले हमले के अभ्यास को बताते हैं, और मॉडल आगे बढ़ गया। कुछ खबरों में दिखा “WormGPT” नाम SOCRadar के अनुसार सिर्फ़ भूमिका निभाने वाला प्रॉम्प्ट था, कोई खास अपराधी AI नहीं।

हम सर्वर का पता या वे औज़ारों के नाम नहीं देते जो इस सेटअप की नकल में मदद करें। जिन रक्षकों को ज़रूरत है उनके लिए रिपोर्ट अंत में लिंक की गई है।

यह चक्र कैसे चला

यह सेटअप सुर्खियों के सुझाव से कम अजीब है।

ऑपरेटर एक पीड़ित के लिए लंबे निर्देश लिखता है। AI एजेंट उन्हें पढ़कर अगला कदम सुझाता है। ऑपरेटर उसे मंज़ूर करता है या बदल देता है। फिर औज़ारों का एक समूह उसे पीड़ित के नेटवर्क पर चलाता है, और नतीजे एजेंट के पास लौट जाते हैं।

SOCRadar 18 कौशल और 32 जुड़े हुए औज़ार गिनता है। इनसे एजेंट स्कैनिंग प्रोग्राम चला सकता है, पीड़ित नेटवर्क में छिपे कनेक्शन को नियंत्रित कर सकता है और डेटा बाहर कॉपी कर सकता है, बिना किसी इंसान के हर कमांड टाइप किए। इनमें से कोई विचार नया नहीं है। नई बात यह है कि एक व्यक्ति एक साथ कई चक्रों की निगरानी कर सकता है।

इंसान की मंज़ूरी वाला AI हमला चक्र कैसे चलाSOCRadar रिपोर्ट से बना पाँच कदमों का चक्र। एक: ऑपरेटर एक पीड़ित के लिए प्रॉम्प्ट लिखता है। दो: AI एजेंट अगला कदम तय करता है। तीन: इंसान उसे मंज़ूर करता है या बदलता है। चार: औज़ार पीड़ित नेटवर्क पर काम करते हैं। पाँच: नतीजे एजेंट के पास लौटते हैं और लॉग में लिखे जाते हैं, और चक्र कदम दो से दोहराता है। खुले सर्वर पर छूटे लॉग और नॉलेज बेस ने ऑपरेशन उजागर किया।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig1", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-intrusion-loop.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 784", "format": "inline SVG", "theme": "light and dark via the site theme switch"}AI की मदद से चलने वाला हमला चक्र1. ऑपरेटरप्रॉम्प्ट लिखता है एक पीड़ित के लिएनिर्देश2. AI एजेंटअगला कदम तय करता हैभुगतान वाला AI मॉडल3. इंसानमंज़ूर करता है या बदलता हैमंज़ूरी का द्वार4. औज़ारपीड़ित नेटवर्क पर काम करते हैं18 कौशल, 32 टूल सर्वर5. नतीजेएजेंट के पास लौटते और लॉग में जाते हैं8,257 संदेश रखे गएदोहरावयाददाश्त ही कमज़ोरी थीखुले सर्वर पर छूटे लॉग और नॉलेज बेस ने ऑपरेशन उजागरकिया।TechiesJournal
इंसान की मंज़ूरी वाला AI हमला चक्र कैसे चलाSOCRadar रिपोर्ट से बना पाँच कदमों का चक्र। एक: ऑपरेटर एक पीड़ित के लिए प्रॉम्प्ट लिखता है। दो: AI एजेंट अगला कदम तय करता है। तीन: इंसान उसे मंज़ूर करता है या बदलता है। चार: औज़ार पीड़ित नेटवर्क पर काम करते हैं। पाँच: नतीजे एजेंट के पास लौटते हैं और लॉग में लिखे जाते हैं, और चक्र कदम दो से दोहराता है। खुले सर्वर पर छूटे लॉग और नॉलेज बेस ने ऑपरेशन उजागर किया।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig1-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-intrusion-loop.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 450", "format": "inline SVG", "theme": "light and dark via the site theme switch"}AI की मदद से चलने वाला हमला चक्र 1. ऑपरेटर प्रॉम्प्ट लिखता है एक पीड़ित के लिए निर्देश 2. AI एजेंट अगला कदम तय करता है भुगतान वाला AI मॉडल 3. इंसान मंज़ूर करता है या बदलता है मंज़ूरी का द्वार 4. औज़ार पीड़ित नेटवर्क पर काम करते हैं 18 कौशल, 32 टूल सर्वर 5. नतीजे एजेंट के पास लौटते और लॉग में जाते हैं 8,257 संदेश रखे गए दोहराव याददाश्त ही कमज़ोरी थी खुले सर्वर पर छूटे लॉग और नॉलेज बेस ने ऑपरेशन उजागर किया। TechiesJournal
चित्र 1. SOCRadar का बताया चक्र। इंसानी मंज़ूरी का कदम मायने रखता है। रिपोर्ट से TechiesJournal ने बनाया।

इंसानी कदम दो कारणों से मायने रखता है। इसका मतलब है कि यह AI की मदद से हुआ है, AI के अपने दम पर नहीं। और Anthropic की सितंबर 2026 की खतरा रिपोर्ट भी सामान्य शब्दों में यही कहती है: लक्ष्य लोग चुनते हैं और काम की समीक्षा करते हैं, और कोई टूल कितना स्वतंत्र है और कितना नुकसान करता है, ये अलग सवाल हैं।

यहाँ एक विडंबना भी है। यह चक्र हर निर्देश और नतीजे का पूरा रिकॉर्ड रखता है, और हमलावरों ने वह रिकॉर्ड ऐसे सर्वर पर रखा जहाँ कोई भी पहुँच सकता था। उसी रिकॉर्ड से हमें यह सब पता चला। यह वैसा ही है जैसे चोर अपनी डायरी फुटपाथ पर छोड़ दे।

क्या काम किया और क्या नहीं

रिकॉर्ड कम स्टाफ़ वाले छोटे कारोबार जैसे पढ़ते हैं। एक मामले में एजेंट गलत मूल कंपनी के पीछे पड़ गया, और गलती पता चलने के बाद लगभग 15 million यूरो की माँग घटा दी गई। एक स्वास्थ्य सेवा मामले में माँग 3 से 8 million ऑस्ट्रेलियाई डॉलर के बीच थी, 24 घंटे की मियाद के साथ। AI का इस्तेमाल पीड़ित की वित्तीय हालत पढ़ने और माँग की कीमत तय करने के लिए भी हुआ, जिसका हैकिंग से कोई लेना-देना नहीं, पर जबरन वसूली कैसे काम करती है उससे बहुत है।

नाकामियाँ भी उतनी ही मायने रखती हैं। डोमेन कंट्रोलरों पर कई हमले नाकाम रहे।

डोमेन कंट्रोलर वह सर्वर है जिसमें Windows नेटवर्क के सारे लॉगिन रखे होते हैं, और ज़्यादातर सेंधमारी में वही इनाम होता है। सुरक्षा सॉफ़्टवेयर ने कुछ कोशिशें रोकीं और कुछ नहीं। SOCRadar को फ़ाइलें लॉक होने का सिर्फ़ एक पुष्ट मामला मिला, जो 30 September के एक स्क्रीनशॉट में दिखा।

SOCRadar ने यह भी आँका कि हर सेंध कितनी दूर पहुँची। हमारी गिनती से, 62 में से 40 शुरुआती चरण में ही रुक गईं। चौदह डोमेन के नियंत्रण तक पहुँचीं, और आठ उससे आगे गईं, जिनमें से चार सार्वजनिक वसूली सूची तक पहुँचीं।

पैमाना समझने के लिए एक और संख्या मदद करती है। SOCRadar उन खातों पर AI खर्च $23,920 बताता है जो वह देख सका। इसे नाम वाले 62 संगठनों से भाग दें, तो प्रति संगठन लगभग $386 आता है।

यह हमारा अपना गणित है, SOCRadar का नहीं, और यह उस खर्च को छोड़ देता है जो हमें दिखता नहीं। फिर भी बात साफ़ करता है। आम फिरौती की तुलना में AI बहुत सस्ता है।

एक नज़र में परिदृश्य

नीचे के परिदृश्य सबूतों से हमारा तर्क हैं। हर एक पर भरोसे का लेबल है ताकि पता चले कि उसे कितना वज़न देना चाहिए।

“दर्ज” का मतलब है कि हमारे पास स्रोत है जो दिखाता है कि ऐसा हुआ। “संभावित” का मतलब है कि सबूत उस ओर इशारा करते हैं। “मुमकिन” का मतलब है कि ऐसा हो सकता है पर प्रमाण कम हैं।

छह परिदृश्य एक नज़र में: कौन खतरे में है और कितना भरोसा
परिदृश्यकौन खतरे में हैकितना भरोसा
1. इंटरनेट पर खुले प्रबंधन औज़ारइन्हें चलाने वाला कोई भी संगठनदर्ज
2. शेयर्ड होस्टिंग के वेब पैनलछोटे कारोबारों की वेबसाइटेंदर्ज, AI से संबंध कुछ हद तक हमारा निष्कर्ष
3. सेवा प्रदाता के ग्राहकIT बाहर से करवाने वाले छोटे कारोबारपिछले हमलों में दर्ज, AI से विस्तार संभावित
4. तेज़ चोरी, और बिना लॉक की वसूलीसिर्फ़ बैकअप पर निर्भर रहने वाला कोई भीआंशिक रूप से दर्ज
5. निशाने के रूप में AI औज़ार और कुंजियाँAI सेवाएँ चलाने वाली टीमेंसंभावित
6. AI से लिखे exploitsसमय के साथ सभीमुमकिन, सबूत कम

जो पहले से हो रहा है

परिदृश्य 1: इंटरनेट पर खुले प्रबंधन औज़ार

कई संगठन ऐसे औज़ार चलाते हैं जिनसे प्रशासक दूर से दूसरे कंप्यूटर सँभालते हैं। लीक हुए रिकॉर्ड में दो उदाहरण उभरते हैं। FortiClient EMS लैपटॉप पर सुरक्षा सॉफ़्टवेयर सँभालता है, और SimpleHelp एक रिमोट सपोर्ट टूल है। जब ऐसा औज़ार इंटरनेट के सामने हो और उसमें जानी-पहचानी खामी हो, तो हमलावर पूरे इंटरनेट को स्कैन करके अंदर आ सकता है।

SOCRadar FortiClient EMS की एक खामी CVE-2026-35616 का नाम लेता है, जिसका इस्तेमाल सुधार आने से पहले हुआ। अमेरिकी साइबर एजेंसी CISA ने इसे असली हमलों में इस्तेमाल हो रही खामियों की अपनी सूची में 6 April 2026 को जोड़ा। उस सूची को Known Exploited Vulnerabilities catalog कहते हैं। Shadowserver Foundation ने लगभग 2,000 खुले सर्वर देखे, और ऑपरेटरों ने 2,236 लक्ष्य मिलने का दावा किया, जिसकी हम पुष्टि नहीं कर सकते।

परिदृश्य 1: खुला प्रबंधन कंसोल क्यों मिल जाता हैइंटरनेट से स्कैनर हर पता आज़माते हैं। इंटरनेट के सामने वाला प्रबंधन कंसोल, जिसकी जानी-पहचानी खामी ठीक नहीं हुई, हमलावर को आपके लैपटॉप और सर्वर तक पहुँचने देता है। जाने-पहचाने पतों तक सीमित और खामी ठीक किया हुआ कंसोल कोशिश रोक देता है। नए प्रशासक खाते और बदले VPN लॉगिन स्क्रिप्ट देखें।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig2", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s1-open-console.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 537", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 1: खुला कंसोल मिल जाता हैइंटरनेटस्कैनर हर पता आज़माते हैंप्रबंधन कंसोलइंटरनेट के सामने,जानी-पहचानी खामी ठीकनहींप्रबंधन कंसोलजाने-पहचाने पतों तकसीमित, खामी ठीक की गईघुसता हैXरुक गयाआपके लैपटॉप औरसर्वरआपके लैपटॉप औरसर्वरदेखें: कंसोल पर नए प्रशासक खाते और बदले हुए VPNलॉगिन स्क्रिप्ट।TechiesJournal
परिदृश्य 1: खुला प्रबंधन कंसोल क्यों मिल जाता हैइंटरनेट से स्कैनर हर पता आज़माते हैं। इंटरनेट के सामने वाला प्रबंधन कंसोल, जिसकी जानी-पहचानी खामी ठीक नहीं हुई, हमलावर को आपके लैपटॉप और सर्वर तक पहुँचने देता है। जाने-पहचाने पतों तक सीमित और खामी ठीक किया हुआ कंसोल कोशिश रोक देता है। नए प्रशासक खाते और बदले VPN लॉगिन स्क्रिप्ट देखें।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig2-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s1-open-console.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 1: खुला कंसोल मिल जाता है इंटरनेट स्कैनर हर पता आज़माते हैं प्रबंधन कंसोल इंटरनेट के सामने, जानी-पहचानी खामी ठीक नहीं प्रबंधन कंसोल जाने-पहचाने पतों तक सीमित, खामी ठीक की गई आपके लैपटॉप और सर्वर आपके लैपटॉप और सर्वर घुसता है X रुक गया देखें: कंसोल पर नए प्रशासक खाते और बदले हुए VPN लॉगिन स्क्रिप्ट। TechiesJournal
चित्र 2. परिदृश्य 1. एक ही स्कैन दोनों कंसोल ढूँढ लेता है, और सिर्फ़ एक में रास्ता है।

कौन खतरे में है: कोई भी संगठन जो ऐसा औज़ार इंटरनेट से पहुँच योग्य चलाता है, खासकर वह जिसकी कोई निगरानी नहीं करता। क्या देखें: कंसोल पर नए प्रशासक खाते और बदले हुए VPN लॉगिन स्क्रिप्ट। क्या करें: पैच लगाएँ, फिर कंसोल को इंटरनेट से हटाएँ या जाने-पहचाने पतों तक सीमित करें। “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें पर हमारा लेख समझाता है कि सिर्फ़ पैच यह क्यों नहीं बताता कि कोई पहले ही अंदर आ चुका है या नहीं।

परिदृश्य 2: शेयर्ड होस्टिंग के वेब पैनल

वेब पैनल वह कंट्रोल पेज है जो होस्टिंग कंपनी आपको वेबसाइट सँभालने के लिए देती है। cPanel सबसे जाना-माना है, और उसकी खामी CVE-2026-41940 का इस्तेमाल फ़रवरी 2026 से हुआ, उसे 28 April को ठीक किया गया और 30 April को CISA की सूची में आ गई। स्कैन में लगभग 1.5 million cPanel लॉगिन इंटरनेट से पहुँच योग्य मिले, हालाँकि सब कमज़ोर नहीं थे। SOCRadar इन रिकॉर्ड में प्रवेश बिंदुओं के बीच cPanel को गिनाता है।

CyberXero नाम का एक अलग AI-सहायता वाला घुसपैठिया दिखाता है कि यह कितना तेज़ हो सकता है। SOCRadar एक ऐसे रन की रिपोर्ट करता है जिसमें 4,708 लक्ष्य स्कैन हुए, 429 WordPress प्रशासक पेज मिले और 61 सेकंड में 32 web shell लगा दिए गए। web shell एक छोटा छिपा पेज है जो हमलावर को साइट पर नियंत्रण देता है। उस मामले में रैनसमवेयर की हमें जानकारी नहीं है, इसलिए इसे रफ़्तार का उदाहरण मानें, रैनसमवेयर से संबंध का सबूत नहीं।

परिदृश्य 2: एक कमज़ोर पैनल, कई साइटेंहमलावर होस्टिंग प्रशासक पैनल खोजने के लिए स्कैन करता है। cPanel जैसा एक कमज़ोर पैनल उस शेयर्ड सर्वर पर नियंत्रण देता है जिस पर कई छोटे कारोबारों की साइटें हैं। web shell एक छिपा पेज है जो हमलावर को नियंत्रण देता है। SOCRadar CyberXero के एक रन की रिपोर्ट करता है जिसमें 4,708 लक्ष्य स्कैन हुए, 429 प्रशासक पेज मिले और 61 सेकंड में 32 web shell लगाए गए।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig3", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s2-shared-panel.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 738", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 2: एक कमज़ोर पैनल, कई साइटेंहमलावर प्रशासक पैनल के लिए स्कैन करता हैएक कमज़ोर होस्टिंग पैनल (cPanel)Web shell: छिपा पेज जो नियंत्रण देता हैएक शेयर्ड सर्वर, कई छोटे कारोबारों की साइटेंदुकानक्लिनिकब्लॉगस्कूलकैफ़ेचैरिटीस्टूडियोलॉ फ़र्मक्लबदुकानSOCRadar द्वारा बताया CyberXero रन (अलगहमलावर, रैनसमवेयर साबित नहीं)4,708 लक्ष्य स्कैन, 429 प्रशासक पेज मिले, 32 web shellलगाए गए, 61 सेकंडTechiesJournal
परिदृश्य 2: एक कमज़ोर पैनल, कई साइटेंहमलावर होस्टिंग प्रशासक पैनल खोजने के लिए स्कैन करता है। cPanel जैसा एक कमज़ोर पैनल उस शेयर्ड सर्वर पर नियंत्रण देता है जिस पर कई छोटे कारोबारों की साइटें हैं। web shell एक छिपा पेज है जो हमलावर को नियंत्रण देता है। SOCRadar CyberXero के एक रन की रिपोर्ट करता है जिसमें 4,708 लक्ष्य स्कैन हुए, 429 प्रशासक पेज मिले और 61 सेकंड में 32 web shell लगाए गए।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig3-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s2-shared-panel.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 2: एक कमज़ोर पैनल, कई साइटें हमलावर प्रशासक पैनल के लिए स्कैन करता है एक कमज़ोर होस्टिंग पैनल (cPanel) Web shell: छिपा पेज जो नियंत्रण देता है एक शेयर्ड सर्वर, कई छोटे कारोबारों की साइटें दुकान क्लिनिक ब्लॉग स्कूल कैफ़े चैरिटी स्टूडियो लॉ फ़र्म क्लब दुकान SOCRadar द्वारा बताया CyberXero रन (अलग हमलावर, रैनसमवेयर साबित नहीं) 4,708 लक्ष्य स्कैन, 429 प्रशासक पेज मिले, 32 web shell लगाए गए, 61 सेकंड TechiesJournal
चित्र 3. परिदृश्य 2. एक कमज़ोर पैनल सर्वर की हर साइट को खतरे में डालता है।

कौन खतरे में है: शेयर्ड होस्टिंग पर छोटे कारोबारों की वेबसाइटें, और वे लोग जिनका डेटा उन पर है। क्या करें: प्रशासक पेजों को दूसरे लॉगिन या अनुमत पतों की सूची के पीछे रखें, प्रशासक के लिए अलग पासवर्ड रखें, और बहाल करने लायक एक साफ़ कॉपी रखें।

आगे संभावित

परिदृश्य 3: सेवा प्रदाता के ग्राहक

managed service provider, यानी MSP, ऐसी कंपनी है जो कई छोटे कारोबारों का IT चलाती है। इसके लिए वह ऐसा रिमोट टूल इस्तेमाल करती है जो हर ग्राहक तक पहुँच सकता है। प्रदाता में एक सेंध हमलावर को उन सभी तक रास्ता दे सकती है।

यह नया नहीं है। CISA की सलाह AA25-163A बताती है कि 2025 में रैनसमवेयर हमलावरों ने SimpleHelp की खामी (CVE-2024-57727) का इस्तेमाल किया, जिसमें एक यूटिलिटी बिलिंग सॉफ़्टवेयर प्रदाता के ग्राहकों तक पहुँचना भी शामिल था।

हमारा निष्कर्ष है कि AI एजेंट इसे सस्ता बनाता है, क्योंकि वह हर ग्राहक पर बिना अतिरिक्त मेहनत के वही दिनचर्या चला सकता है। ऑपरेटरों ने 4,922 SimpleHelp सर्वर स्कैन करने का भी दावा किया। यह उनका दावा है और हम इसकी पुष्टि नहीं कर सकते।

परिदृश्य 3: प्रदाता में एक सेंध कई ग्राहकों तक पहुँचती हैहमलावर एक managed service provider में एक सेंध लगाता है। प्रदाता का रिमोट टूल हर ग्राहक तक पहुँचता है, इसलिए छह ग्राहक खतरे में हैं। हमारा निष्कर्ष है कि AI एजेंट वही दिनचर्या हर ग्राहक पर कम खर्च में दोहरा सकता है। CISA सलाह AA25-163A ने 2025 में बिना AI के यह पैटर्न दर्ज किया।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig4", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s3-provider-customers.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 569", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 3: एक प्रदाता, कई ग्राहकहमलावरएक सेंधसेवा प्रदातारिमोट टूलहर ग्राहक तक पहुँचता हैग्राहक 1ग्राहक 2ग्राहक 3ग्राहक 4ग्राहक 5ग्राहक 6AI एजेंट वही दिनचर्या हर ग्राहक पर कम खर्च मेंदोहरा सकता है(हमारा निष्कर्ष)CISA AA25-163A ने यह पैटर्न 2025 में बिना AI के दर्ज कियाTechiesJournal
परिदृश्य 3: प्रदाता में एक सेंध कई ग्राहकों तक पहुँचती हैहमलावर एक managed service provider में एक सेंध लगाता है। प्रदाता का रिमोट टूल हर ग्राहक तक पहुँचता है, इसलिए छह ग्राहक खतरे में हैं। हमारा निष्कर्ष है कि AI एजेंट वही दिनचर्या हर ग्राहक पर कम खर्च में दोहरा सकता है। CISA सलाह AA25-163A ने 2025 में बिना AI के यह पैटर्न दर्ज किया।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig4-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s3-provider-customers.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 3: एक प्रदाता, कई ग्राहक हमलावर एक सेंध सेवा प्रदाता रिमोट टूल हर ग्राहक तक पहुँचता है ग्राहक 1 ग्राहक 4 ग्राहक 2 ग्राहक 5 ग्राहक 3 ग्राहक 6 AI एजेंट वही दिनचर्या हर ग्राहक पर कम खर्च में दोहरा सकता है (हमारा निष्कर्ष) CISA AA25-163A ने यह पैटर्न 2025 में बिना AI के दर्ज किया TechiesJournal
चित्र 4. परिदृश्य 3. प्रदाता का एक दरवाज़ा कई ग्राहकों को खोल देता है।

कौन खतरे में है: ऐसे छोटे कारोबार जो प्रदाता पर निर्भर हैं और जिनके रिमोट एक्सेस को कोई जाँचता नहीं। प्रदाता के रूप में क्या करें: दूसरा लॉगिन कदम ज़रूरी करें, सीमित करें कि कौन-से पते जुड़ सकते हैं, और हर ग्राहक के लिए अलग प्रशासक खाते रखें। ग्राहक के रूप में क्या करें: अपने प्रदाता से पूछें कि उसका रिमोट एक्सेस कैसे सुरक्षित है, और पूछें कि एक चुराया पासवर्ड आप तक पहुँचने से क्या रोकेगा।

परिदृश्य 4: तेज़ चोरी, और बिना लॉक की वसूली

कई समूह अब पहले डेटा चुराते हैं और फिर फ़ाइलें लॉक करते हैं। कुछ लॉक करना छोड़ ही देते हैं। वे जो लिया है उसे सार्वजनिक करने की धमकी देते हैं। दोनों हों तो इसे अक्सर double extortion कहते हैं, और फ़ाइलें कभी लॉक न हों तो data-only extortion।

Anthropic की सितंबर रिपोर्ट ऐसे मामले बताती है, जो खासकर रैनसमवेयर के नहीं हैं, जिनमें पहली पहुँच से भारी डेटा चोरी तक घंटों में पहुँचा गया। एक में एक चुराए गए डेवलपर टोकन से पूरे क्लाउड प्रशासक अधिकार तक पहुँचने में लगभग तीन घंटे लगे। लीक हुए रिकॉर्ड में वसूली की मियादें 24 से 72 घंटे तक थीं।

रैनसमवेयर मामले सँभालने वाली फ़र्म Coveware बताती है कि 2026 की दूसरी तिमाही के 76 प्रतिशत मामलों में डेटा चोरी दिखी। जिन मामलों में डेटा चुराया गया पर कुछ लॉक नहीं हुआ, उनमें से 15 प्रतिशत में पीड़ितों ने भुगतान किया। सबक यह है कि बैकअप आपको फ़ाइलें खोने से बचाते हैं। वे डेटा के लीक होने से नहीं बचाते।

परिदृश्य 4: चोरी तेज़ हो सकती है, और बैकअप उसे नहीं रोकतेएक समयरेखा, उदाहरण भर, एक घटना नहीं: घंटा 0 पर पहली पहुँच, एक रिपोर्ट किए मामले में लगभग तीन घंटे बाद पूरे क्लाउड प्रशासक अधिकार, रिपोर्ट किए मामलों में घंटों में भारी डेटा बाहर कॉपी, और लीक हुए रिकॉर्ड में 24 से 72 घंटे की वसूली मियाद। बैकअप लॉक हुई फ़ाइलें ठीक करते हैं पर चुराए डेटा को सार्वजनिक होने से नहीं रोकते। Coveware अपने 2026 की दूसरी तिमाही के 76 प्रतिशत मामलों में डेटा चोरी बताता है।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig5", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s4-fast-theft.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 554", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 4: तेज़ चोरी, और बैकअप जो नहींसँभालतेउदाहरण भर, एक घटना नहीं। संख्याएँ अलग रिपोर्टों से हैं।घंटा 0पहली पहुँचलगभग घंटा 3पूरे क्लाउडप्रशासक अधिकार(एक रिपोर्ट)घंटों मेंभारी डेटा बाहर कॉपी24 से 72 घंटेवसूली की मियादबैकअप क्या ठीक करते हैंलॉक फ़ाइलें साफ़ कॉपी से बहाल हो सकती हैंबैकअप क्या ठीक नहीं करतेचुराया डेटा फिर भी सार्वजनिक या बेचा जा सकता हैCoveware Q2 2026: 76 प्रतिशत मामलों में डेटा चुरायागया। दोनों की योजना बनाएँ।TechiesJournal
परिदृश्य 4: चोरी तेज़ हो सकती है, और बैकअप उसे नहीं रोकतेएक समयरेखा, उदाहरण भर, एक घटना नहीं: घंटा 0 पर पहली पहुँच, एक रिपोर्ट किए मामले में लगभग तीन घंटे बाद पूरे क्लाउड प्रशासक अधिकार, रिपोर्ट किए मामलों में घंटों में भारी डेटा बाहर कॉपी, और लीक हुए रिकॉर्ड में 24 से 72 घंटे की वसूली मियाद। बैकअप लॉक हुई फ़ाइलें ठीक करते हैं पर चुराए डेटा को सार्वजनिक होने से नहीं रोकते। Coveware अपने 2026 की दूसरी तिमाही के 76 प्रतिशत मामलों में डेटा चोरी बताता है।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig5-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s4-fast-theft.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 4: तेज़ चोरी, और बैकअप जो नहीं सँभालते घंटा 0 पहली पहुँच लगभग घंटा 3 पूरे क्लाउड प्रशासक अधिकार (एक रिपोर्ट) घंटों में भारी डेटा बाहर कॉपी 24 से 72 घंटे वसूली की मियाद उदाहरण भर, एक घटना नहीं। संख्याएँ अलग रिपोर्टों से हैं। बैकअप क्या ठीक करते हैं लॉक फ़ाइलें साफ़ कॉपी से बहाल हो सकती हैं बैकअप क्या ठीक नहीं करते चुराया डेटा फिर भी सार्वजनिक या बेचा जा सकता है Coveware Q2 2026: 76 प्रतिशत मामलों में डेटा चुराया गया। दोनों की योजना बनाएँ। TechiesJournal
चित्र 5. परिदृश्य 4. समयरेखा उदाहरण भर है। संख्याएँ अलग रिपोर्टों से हैं, एक घटना से नहीं।

कौन खतरे में है: कोई भी संगठन जो मानता है कि “हमारे पास बैकअप हैं” ही पूरी योजना है। क्या करें: मानकर चलें कि डेटा बाहर जा सकता है, क्लाउड स्टोरेज पर बड़े अपलोड पर नज़र रखें, और rclone तथा restic जैसे फ़ाइल-कॉपी औज़ारों को सीमित करें जिन्हें हमलावर बार-बार इस्तेमाल करना पसंद करते हैं। अपना उल्लंघन नोटिस तैयार रखें, और अच्छा नोटिस क्या कहता है इसके लिए हमारी डेटा ब्रीच नोटिस को कैसे पढ़ें: Capcom और SBI के खुलासे क्या कहते हैं और क्या खुला छोड़ते हैं गाइड देखें।

परिदृश्य 5: निशाने के रूप में AI औज़ार और कुंजियाँ

API key एक पासवर्ड है जिससे कोई प्रोग्राम AI सेवा इस्तेमाल करता है, और बिल खाते का मालिक भरता है। AI gateway ऐसी सेवा है जो AI मॉडलों के सामने बैठकर उन तक पहुँच बाँटती है। दोनों में पैसा और ताकत है।

यहाँ के ऑपरेटरों ने अपने AI इस्तेमाल का भुगतान खाते के ज़रिए किया। हमारा निष्कर्ष है कि बिना सीमा वाली कुंजी उन अपराधियों के लिए कीमती है जिन्हें AI पहुँच चाहिए पर वे उसका भुगतान नहीं करना चाहते। Anthropic की रिपोर्ट जोड़ती है कि एक पक्ष ने चार दिनों में लगभग 30 AI कंपनियों को निशाना बनाया।

परिदृश्य 5: लीक हुई AI कुंजी आपका बिल और आपका जोखिम बन जाती हैकोड रिपॉज़िटरी में छूटी API key कोई और ढूँढकर इस्तेमाल कर सकता है, और वह आपका AI खाता इस्तेमाल करता है। बिल आप भरते हैं और आपके औज़ार व डेटा तक पहुँच हो सकती है। चार नियंत्रण नुकसान घटाते हैं: न्यूनतम पहुँच, खर्च की सीमा, कुंजियाँ बदलना और औज़ार कॉल लॉग करना।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig6", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s5-ai-keys.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 745", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 5: निशाने के रूप में AI कुंजियाँ औरऔज़ारकोड रिपॉज़िटरीAPI key कोड के अंदर छूटीकोई कुंजी ढूँढकरआपका AI खाता इस्तेमाल करता हैआप बिल भरते हैंऔर आपके औज़ार व डेटा तक पहुँच हो सकती हैनुकसान घटाने वाले नियंत्रणन्यूनतम पहुँचहर कुंजी सिर्फ़ अपना कामकर सकेखर्च की सीमाकुंजी कितना खर्च करसकती है, उसकी हदकुंजियाँ बदलेंपुरानी कुंजियाँसमय-सारणी से बदलेंऔज़ार कॉल लॉग करेंदर्ज करें कि एजेंट क्याबुलाते हैंहमारा निष्कर्ष: बिना सीमा वाली कुंजी उन हमलावरों केलिए कीमती है जिन्हें AI पहुँच चाहिए।Anthropic बताता है कि एक पक्ष ने चार दिनों में लगभग30 AI कंपनियों को निशाना बनाया।TechiesJournal
परिदृश्य 5: लीक हुई AI कुंजी आपका बिल और आपका जोखिम बन जाती हैकोड रिपॉज़िटरी में छूटी API key कोई और ढूँढकर इस्तेमाल कर सकता है, और वह आपका AI खाता इस्तेमाल करता है। बिल आप भरते हैं और आपके औज़ार व डेटा तक पहुँच हो सकती है। चार नियंत्रण नुकसान घटाते हैं: न्यूनतम पहुँच, खर्च की सीमा, कुंजियाँ बदलना और औज़ार कॉल लॉग करना।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig6-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s5-ai-keys.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 5: निशाने के रूप में AI कुंजियाँ और औज़ार कोड रिपॉज़िटरी API key कोड के अंदर छूटी कोई कुंजी ढूँढकर आपका AI खाता इस्तेमाल करता है आप बिल भरते हैं और आपके औज़ार व डेटा तक पहुँच हो सकती है नुकसान घटाने वाले नियंत्रण न्यूनतम पहुँच हर कुंजी सिर्फ़ अपना काम कर सके खर्च की सीमा कुंजी कितना खर्च कर सकती है, उसकी हद कुंजियाँ बदलें पुरानी कुंजियाँ समय-सारणी से बदलें औज़ार कॉल लॉग करें दर्ज करें कि एजेंट क्या बुलाते हैं हमारा निष्कर्ष: बिना सीमा वाली कुंजी उन हमलावरों के लिए कीमती है जिन्हें AI पहुँच चाहिए। Anthropic बताता है कि एक पक्ष ने चार दिनों में लगभग 30 AI कंपनियों को निशाना बनाया। TechiesJournal
चित्र 6. परिदृश्य 5. लीक हुई कुंजी किसी और के हाथ में पैसा और पहुँच है।

कौन खतरे में है: AI gateways, टूल सर्वर या व्यापक पहुँच वाले एजेंट चलाने वाली टीमें, और वे डेवलपर जो कुंजियाँ कोड रिपॉज़िटरी में छोड़ देते हैं। क्या करें: हर कुंजी को वह न्यूनतम पहुँच दें जिससे काम चले, खर्च की सीमाएँ तय करें, कुंजियाँ बदलते रहें, और लॉग करें कि एजेंट क्या बुलाते हैं। तकनीकी पक्ष हमारे MCP क्रेडेंशियल सीमा: MCP सर्वर को यह क्यों नहीं तय करना चाहिए कि आपके OAuth क्रेडेंशियल कहाँ जाएँ और PoeLLM: हमलावरों ने एक्सपोज़्ड AI सर्वरों को क्रिप्टोमाइनिंग बॉटनेट में कैसे बदला लेख समझाते हैं।

मुमकिन, पर साबित नहीं

परिदृश्य 6: AI से लिखे exploits

zero-day वह खामी है जिसका हमलावर तब इस्तेमाल करते हैं जब विक्रेता ने सुधार जारी नहीं किया होता। BleepingComputer की कवरेज के अनुसार, मई 2026 में Google के खतरा खुफ़िया समूह ने बताया कि उसने पहली बार किसी हमलावर को ऐसे zero-day exploit का इस्तेमाल करते पाया जिसके बारे में उसका मानना है कि वह AI से बना था। यह एक ओपन-सोर्स एडमिन टूल में दो-चरणीय लॉगिन को लाँघने का तरीका था। Google के अनुसार उसने बड़े पैमाने पर हमला शुरू होने से पहले उसे रोक दिया। कोड में गढ़े हुए गंभीरता स्कोर जैसे AI के निशान थे, और Google को AI से संबंध पर उच्च भरोसा है, हालाँकि कौन सा मॉडल इस्तेमाल हुआ यह पता नहीं है। यह एक ही दर्ज मामला है, व्यापक इस्तेमाल दर्ज नहीं हुआ है।

सितंबर में उसी समूह ने एक बहु-एजेंट ढाँचा बताया जिसने छह घंटे से कम में हज़ारों पासवर्ड जुटाए। हमें इसका पता The Hacker News से है, और न हमलावर का नाम बताया गया न पीड़ितों का।

परिदृश्य 6: असली समय-सीमा लंबी है, और AI उसे छोटा कर सकता हैएक पट्टी दिखाती है कि 2026 की cPanel खामी CVE-2026-41940 का इस्तेमाल 23 फ़रवरी से हुआ, 28 अप्रैल को सुधार आया और 30 अप्रैल को CISA सूची में आई, यानी बिना सुधार के लगभग नौ हफ़्ते का दुरुपयोग। एक बिंदीदार पट्टी संभावित पर अप्रमाणित भविष्य दिखाती है जिसमें AI exploit लिखना तेज़ करता है। cPanel मामले में AI का कोई संकेत नहीं है। सलाह है कि पहले जो उजागर है उसे घटाएँ।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig7", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s6-exploit-window.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-hi.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 480 595", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 6: AI से लिखे exploits, मुमकिनcPanel खामी CVE-2026-41940, 202623 फ़रवरीपहली बार इस्तेमाल28 अप्रैलसुधार जारीबिना सुधार लगभग 9 हफ़्ते दुरुपयोगबिना पैच: खुला30 अप्रCISA सूची मेंमुमकिन, साबित नहींअगर AI exploits तेज़ करेचेतावनी का समय कमcPanel खामी लगभग दो महीने इस्तेमाल हुई और AI के शामिलहोने का कोई संकेत नहीं था।पहले जो उजागर है उसे घटाएँ:कंसोल इंटरनेट से हटाएँ, पुरानी खामियाँ ठीक करें, साफ़बहाली बिंदु रखें।TechiesJournal
परिदृश्य 6: असली समय-सीमा लंबी है, और AI उसे छोटा कर सकता हैएक पट्टी दिखाती है कि 2026 की cPanel खामी CVE-2026-41940 का इस्तेमाल 23 फ़रवरी से हुआ, 28 अप्रैल को सुधार आया और 30 अप्रैल को CISA सूची में आई, यानी बिना सुधार के लगभग नौ हफ़्ते का दुरुपयोग। एक बिंदीदार पट्टी संभावित पर अप्रमाणित भविष्य दिखाती है जिसमें AI exploit लिखना तेज़ करता है। cPanel मामले में AI का कोई संकेत नहीं है। सलाह है कि पहले जो उजागर है उसे घटाएँ।{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig7-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s6-exploit-window.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "hi", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}परिदृश्य 6: AI से लिखे exploits, मुमकिन cPanel खामी CVE-2026-41940, 2026 23 फ़रवरी पहली बार इस्तेमाल 28 अप्रैल सुधार जारी 30 अप्र CISA सूची में बिना सुधार लगभग 9 हफ़्ते दुरुपयोग बिना पैच: खुला मुमकिन, साबित नहीं अगर AI exploits तेज़ करे चेतावनी का समय कम cPanel खामी लगभग दो महीने इस्तेमाल हुई और AI के शामिल होने का कोई संकेत नहीं था। पहले जो उजागर है उसे घटाएँ: कंसोल इंटरनेट से हटाएँ, पुरानी खामियाँ ठीक करें, साफ़ बहाली बिंदु रखें। TechiesJournal
चित्र 7. परिदृश्य 6. जो समय-सीमा हम साबित कर सकते हैं वह लंबी है। छोटी सिर्फ़ संभावना है।

हम अभी इसके आसपास योजना नहीं बनाएँगे। cPanel की खामी सुधार से पहले लगभग दो महीने इस्तेमाल हुई, और AI के शामिल होने का कोई संकेत नहीं था। आज का बड़ा खतरा पुरानी खामियाँ हैं जो बिना पैच के पड़ी रहती हैं। अगर AI exploit लिखना तेज़ करता है, तो तेज़ पैच करने की कोशिश से ज़्यादा मदद इससे मिलेगी कि आप जो उजागर करते हैं उसे घटाएँ।

जो शायद न बदले

यह सब बढ़ा-चढ़ाकर कहना आसान है। लीक हुआ चक्र काम करता है, पर वह फूहड़ है। हमले नाकाम रहे, एक एजेंट ने गलत लक्ष्य चुना, और लॉग ने पूरा ऑपरेशन उजागर कर दिया। हमारे पास फ़ाइलें लॉक होने का एक पुष्ट मामला है।

Coveware का दूसरी तिमाही का डेटा एक उपयोगी संतुलन है। वह बताता है कि औसत फिरौती 176 प्रतिशत बढ़कर $1,880,612 हो गई, पर मध्यिका आधी होकर $150,000 रह गई।

वह यह भी कहता है कि social engineering, यानी सॉफ़्टवेयर पर हमले की जगह लोगों को चकमा देना, फिर से अंदर आने का एक प्रमुख तरीका रहा। यह एक फ़र्म के मामलों का भार है और उसमें AI का ज़िक्र नहीं है। यह याद दिलाता है कि पुरानी समस्याएँ गई नहीं हैं।

अगर कोई पीड़ित वह मध्यिका चुकाए, तो वह अकेला भुगतान दर्ज कुल AI खर्च $23,920 का लगभग 6.3 गुना होगा। यह हमारा गणित है, और तभी लागू होता है जब कोई भुगतान करे। भुगतान दरें गिर रही हैं, इसलिए हिसाब सीधे अपराधियों के पक्ष में नहीं जाता।

चरण के अनुसार रक्षक नक्शा

चित्र 1 का चक्र उन्हीं चरणों से गुज़रता है जिनसे कोई भी सेंधमारी गुज़रती है। यह तालिका दिखाती है कि रिकॉर्ड क्या सुझाते हैं और हर चरण पर क्या जाँचें।

चरण के अनुसार बचाव-नक्शा: रिकॉर्ड क्या दिखाते हैं और क्या जाँचें
चरणरिकॉर्ड क्या दिखाते हैंक्या जाँचें
अंदर आनारिमोट औज़ारों और वेब पैनलों की जानी-पहचानी खामियाँपैच लगाएँ, कंसोल इंटरनेट से हटाएँ, हर महीने जाँचें कि क्या उजागर है।
छिपे रहना और फैलनानेटवर्क में छिपे कनेक्शन, दोबारा इस्तेमाल हुए पासवर्ड, पुराने डोमेन कंट्रोलरअनजान रिमोट औज़ारों पर अलर्ट रखें। अलग प्रशासक पासवर्ड रखें। पुराने सर्वर हटाएँ।
सुरक्षा बंद करनाहस्ताक्षरित पर खामी वाले ड्राइवर का दुरुपयोग करके सुरक्षा सॉफ़्टवेयर बंद करने की चालजाने-पहचाने कमज़ोर ड्राइवर रोकें और tamper protection चालू करें।
डेटा ले जानाफ़ाइलें बाहर भेजते क्लाउड कॉपी औज़ारक्लाउड स्टोरेज पर अपलोड देखें और कॉपी औज़ार सीमित करें।
लॉक करना और माँग रखनावित्तीय शोध, फ़ोन कॉल, 24 से 72 घंटे की मियादेंनोटिस के टेम्पलेट, घटना संपर्क और निर्णय के नियम पहले से तैयार रखें।
बहालीबैकअप सर्वर और वर्चुअल मशीन होस्ट निशाने परऐसे बैकअप रखें जिन्हें बदला न जा सके, और बैकअप सर्वर को मुख्य नेटवर्क से अलग रखें।

इसे कितनी गहराई से सीखें?

जानें: तकनीकी भूमिका में हर किसी को समझना चाहिए कि AI पुराने हमलों को सस्ता बनाता है और फ़ैसला अब भी इंसान करता है। आप समझा सकें कि इंटरनेट के सामने वाले प्रबंधन औज़ार सबसे पहले क्यों बचाने चाहिए।

इस्तेमाल करें: IT संचालन, सुरक्षा और क्लाउड कर्मी यह सूची बना सकें कि उनका संगठन क्या उजागर करता है, उसे CISA की सूची से मिलाएँ, रिमोट एक्सेस कसें और बहाली प्रक्रिया परखें। अगर आप managed service provider के लिए काम करते हैं, तो अपने रिमोट टूल को अपनी सबसे कीमती संपत्ति मानें।

महारत पाएँ: सुरक्षा नेतृत्व और घटना प्रतिक्रिया करने वाले इन परिदृश्यों को अपने सेटअप पर परखें। वे वसूली के फ़ैसलों का अभ्यास ज़रूरत पड़ने से पहले करें, और तय करें कि संगठन कितनी निगरानी, प्रतिक्रिया समय और बहाली क्षमता वहन कर सकता है। यह समझौतों का फ़ैसला है, जाँच-सूची नहीं।

अभी आप क्या नज़रअंदाज़ कर सकते हैं

आपको मैलवेयर परिवारों के नाम, AI मॉडलों के नाम या हर नए आपराधिक ब्रांड पर नज़र रखने की ज़रूरत नहीं। वे जल्दी बदलते हैं और स्थायी सबक से ध्यान भटकाते हैं। सुर्खी में AI शब्द है, इसलिए नया औज़ार खरीदना भी ज़रूरी नहीं।

एक व्यावहारिक अगला कदम

अपने संगठन की हर उस सेवा की सूची बनाएँ जो इंटरनेट के सामने है और किसी दूसरी चीज़ को सँभालने में इस्तेमाल होती है। यानी रिमोट सपोर्ट औज़ार, VPN कंसोल, होस्टिंग पैनल, बैकअप कंसोल और AI gateways। हर एक के लिए लिखें कि उसका मालिक कौन है, पैच लगा है या नहीं, और क्या उसका सार्वजनिक होना ज़रूरी है।

सबसे पुराने को पहले ठीक करें। यह किसी भी नए उत्पाद से ज़्यादा काम का है।

औज़ार तेज़ हैं। निशाने वही हैं। और आपके हाथ की सूची ही मायने रखती है।

हम क्या जानते हैं और क्या नहीं

हम क्या जानते हैं और क्या नहीं, कथन के प्रकार के अनुसार
लेबलकथन
शोधकर्ता रिपोर्टएक खुले सर्वर में दो रैनसमवेयर समूहों के अफ़िलिएट की AI-सहायता वाली सेंधमारी के लॉग थे, 62 नाम वाले पीड़ित और इंसानी मंज़ूरी का कदम (SOCRadar)।
शोधकर्ता रिपोर्टऑपरेटरों ने रीसेलर के ज़रिए भुगतान वाले AI मॉडल इस्तेमाल किए और इनकारों को दोबारा लिखा।
ऑपरेटर का दावा, असत्यापित2,236 FortiClient EMS लक्ष्य और 4,922 SimpleHelp सर्वर स्कैन किए गए।
विक्रेता डेटाCoveware: मध्यिका फिरौती गिरी, 76 प्रतिशत मामलों में डेटा चुराया गया, और AI का ज़िक्र नहीं है।
हमारा निष्कर्षAI प्रति पीड़ित लागत घटाता है, इसलिए छोटे संगठन और प्रदाता के ग्राहक अधिक आकर्षक निशाने बनते हैं।
हमारा गणितनाम वाले प्रति पीड़ित लगभग $386 का AI खर्च। $150,000 का एक मध्यिका भुगतान, अगर दिया जाए, दर्ज कुल AI खर्च $23,920 का लगभग 6.3 गुना।
अज्ञातऑपरेटरों ने कितने हमले पूरे किए। सर्वर किसने चलाया। क्या दूसरे समूह भी ऐसे चक्र चलाते हैं। क्या AI कंपनियों ने कार्रवाई की।

और गहराई में

इस साइट पर संबंधित लेख

इस लेख के तथ्य 27 October 2026 को जाँचे गए थे। खुले सर्वर के बारे में ज़्यादातर संख्याएँ एक ही सुरक्षा विक्रेता से आती हैं और संशोधित हो सकती हैं। कार्रवाई से पहले ऊपर के स्रोतों से मिलान करें।

सुधार बताएं

सुधार सीधे एडिटर तक पहुँचते हैं; ये अपने आप कभी प्रकाशित नहीं होते। किसी अकाउंट की ज़रूरत नहीं।