

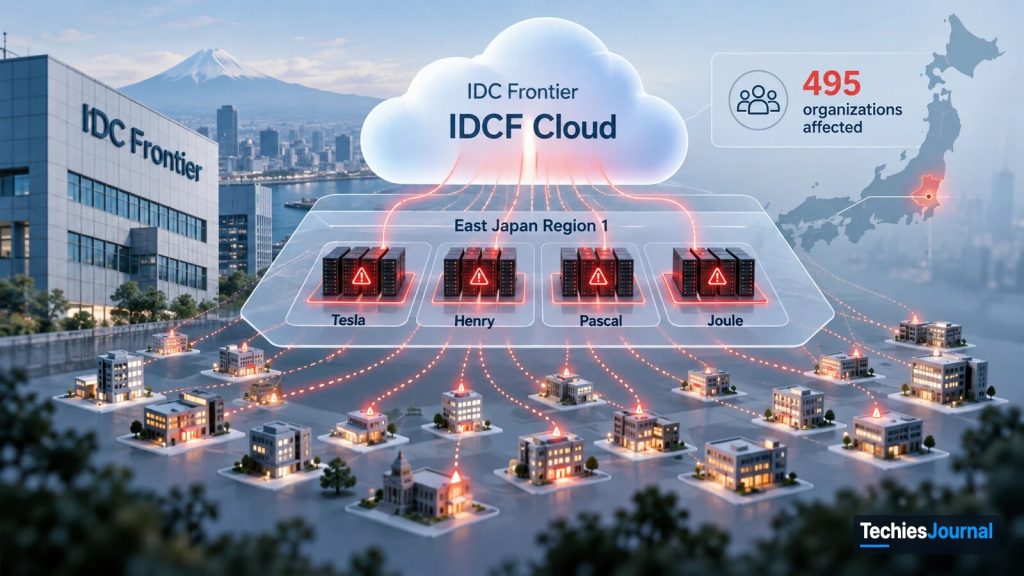
ఇది కేవలం చిత్రీకరణ మాత్రమే. అనేక కస్టమర్లు ఒకే ప్రొవైడర్పై ఆధారపడటాన్ని ఇది చూపిస్తుంది, IDC Frontier యొక్క నిజమైన నెట్వర్క్ రేఖాచిత్రం కాదు. భవనాలు, పటంలో స్థానం సూచనాత్మకం మాత్రమే.
October 2026 లో జరిగిన ఒక రాన్సమ్వేర్ దాడి, Japan లోని 495 సంస్థలు వాడుతున్న క్లౌడ్ సేవలకు అంతరాయం కలిగించింది. ఒక ప్రొవైడర్ వద్ద ఏర్పడిన భద్రతా సమస్య అనేక కస్టమర్లను ఎలా ప్రభావితం చేయగలదో, వారి రికవరీని ఎలా సంక్లిష్టం చేయగలదో ఈ ఘటన చూపిస్తుంది.
ఒక ఘటన, ప్రభావితమైన 495 సంస్థలు
October 7, 2026 నాడు Japan కు చెందిన క్లౌడ్ ప్రొవైడర్ IDC Frontier, తన IDCF Cloud మౌలిక వసతిలో కొంత భాగంపై అనధికార ప్రవేశం జరిగిందని ప్రకటించింది. ఆ రోజు తన రెండవ నివేదికలో ఈ ఘటనలో రాన్సమ్వేర్ ఉందని కంపెనీ ధృవీకరించి, 495 కంపెనీలు, స్థానిక ప్రభుత్వ సంస్థలు ప్రభావితమయ్యాయని తెలిపింది.
ఈ అంతరాయం East Japan Region 1 లోని నాలుగు జోన్లకు సంబంధించినది. అవి Tesla, Henry, Pascal, Joule. ఆ జోన్లలోని వర్చువల్ సర్వర్లు ఆగిపోయాయి, వాటిని మళ్లీ ప్రారంభించడం సాధ్యం కాలేదు. తన స్పందనలో భాగంగా IDC Frontier ప్రభావిత మౌలిక వసతిని నెట్వర్క్ నుంచి వేరు చేసి, క్లౌడ్ నిర్వహణ వ్యవస్థలకు ప్రవేశాన్ని తాత్కాలికంగా పరిమితం చేసింది. East Japan Region 1 లోని radian, newton జోన్లు, East Japan Regions 2, 3, West Japan Region 1 సహా ఇతర జోన్లు, రీజియన్లకు అంతరాయం కలగలేదు, అక్కడ అనధికార ప్రవేశం లేదని నిర్ధారించినట్లు ప్రొవైడర్ తెలిపింది. ఆ కస్టమర్లు తమ వర్చువల్ సర్వర్లను ఉంచుకున్నారు, కానీ తమ సొంత బ్యాకప్లు తీసుకోవాలని వారిని కోరారు, నిర్వహణ కన్సోల్ నిలిపివేసి ఉన్న సమయంలో ప్రొవైడర్ వారి కోసం సర్వర్లను ప్రారంభించి, ఆపింది.
కస్టమర్లకు దీని అర్థం తాత్కాలిక అంతరాయం కంటే ఎక్కువ. వారి అప్లికేషన్లు అందుబాటులో లేకపోవచ్చు, వర్చువల్ సర్వర్లను నిర్వహించడానికి లేదా మళ్లీ ప్రారంభించడానికి వాడే సాధారణ సాధనాలు కూడా తప్పనిసరిగా అందుబాటులో ఉండకపోవచ్చు. మూలం: IDC Frontier, October 8 incident report.
నివేదికల వరుస క్రమం
| తేదీ | నివేదిక | ఏం కవర్ చేసింది |
|---|---|---|
| October 7 | రెండవ నివేదిక | రాన్సమ్వేర్ ధృవీకరణ, 495 సంస్థలు, ప్రొవైడర్ తొలి స్పందన |
| October 8 | మూడవ నివేదిక | ప్రభావితమైన నాలుగు జోన్లు, 495 సంస్థలు, ఆగిపోయిన వర్చువల్ సర్వర్లు, రికవరీ మార్గదర్శకం |
| October 14 | ఐదవ నివేదిక | కస్టమర్ డేటా పరిశీలన ఫలితాలు, 48 మంది కస్టమర్లకు సంబంధించిన క్వెరీలు, 194 మంది కస్టమర్ల స్నాప్షాట్ రిట్రీవల్ |
| October 18 | ఆరవ నివేదిక | ప్రభావితం కాని ప్రాంతాల్లో బ్యాకప్ సేవ తిరిగి ప్రారంభ ప్రకటన, స్నాప్షాట్ ఫీచర్ ఇంకా నిలిపివేత |
ఒక దాడి అనేక కస్టమర్లను ఎందుకు ప్రభావితం చేయగలదు
క్లౌడ్ ప్రొవైడర్లు నిర్వహించే మౌలిక వసతిని అనేక సంస్థలు స్వతంత్రంగా వాడుతుంటాయి. ప్రతి కస్టమర్కు వేర్వేరు వర్చువల్ మెషీన్లు, అప్లికేషన్లు, డేటా ఉండవచ్చు. అయినప్పటికీ ఆ సేవలు ప్రొవైడర్ అంతర్లీన కంప్యూటింగ్, స్టోరేజ్, నెట్వర్కింగ్, నిర్వహణ మౌలిక వసతిపై ఆధారపడతాయి.
దీనివల్ల ఉమ్మడి ఆధారపడటం ఏర్పడుతుంది. కస్టమర్ వర్క్లోడ్లు తార్కికంగా వేరుగా ఉన్నా, ప్రొవైడర్ మౌలిక వసతిని లేదా దాన్ని నడిపే సామర్థ్యాన్ని ప్రభావితం చేసే సమస్య, అనేక కస్టమర్లకు అంతరాయం కలిగించగలదు.
IDC Frontier విషయంలో, రాన్సమ్వేర్కు స్పందనగా ప్రభావిత వ్యవస్థలను డిస్కనెక్ట్ చేశామని, నిర్వహణ ప్రవేశాన్ని పరిమితం చేశామని కంపెనీ తెలిపింది. ఈ కంటైన్మెంట్ చర్యలు దర్యాప్తుకు, మరింత నష్టాన్ని నివారించే ప్రయత్నాలకు ముఖ్యమైనవి. కానీ అవి ప్రభావిత కస్టమర్లు ఏం చేయగలరో కూడా పరిమితం చేశాయి.
సాధారణంగా ఒక కస్టమర్ క్లౌడ్ కన్సోల్ లేదా API ద్వారా వర్చువల్ సర్వర్ను మళ్లీ ప్రారంభించగలడు. ఈ ఘటనలో ప్రభావిత వర్చువల్ సర్వర్లను మళ్లీ ప్రారంభించడం సాధ్యం కాలేదని IDC Frontier తెలిపింది. ఈ ఘటన ఒక ముఖ్యమైన తేడాను చూపిస్తుంది. కస్టమర్లు తమ అప్లికేషన్లను నిర్వహిస్తారు, కానీ ఆ అప్లికేషన్లు ఆధారపడే ప్రతి అంతర్లీన వ్యవస్థనూ వారు నియంత్రించరు.
రికవరీ వెంటనే సులభం కాలేదు
October 8 నాడు, ప్రభావిత జోన్ల నుంచి డేటాను తిరిగి పొందడం లేదా పునరుద్ధరించడం కష్టమవుతుందని IDC Frontier హెచ్చరించింది. ప్రభావిత కస్టమర్లు ప్రత్యామ్నాయ వాతావరణాలను సిద్ధం చేసుకోవాలని, తామే నిర్వహించుకుంటున్న బ్యాకప్లతో రికవర్ చేయాలని కంపెనీ మొదట సూచించింది. ఆ సమయంలో తన అభిప్రాయం, డేటాను ఆ బ్యాకప్ల నుంచి మాత్రమే పునరుద్ధరించగలమనే అని కూడా పేర్కొంది.
ప్రొవైడర్ అంతర్నిర్మిత రికవరీ ఫీచర్లపై ఆధారపడిన కస్టమర్లకు ఇది ప్రత్యేక సవాలుగా మారింది. క్లౌడ్ స్నాప్షాట్ ఒక వర్చువల్ మెషీన్ డేటా కాపీని భద్రపరచగలదు. కానీ ఆ స్నాప్షాట్ను పొందడం కూడా ప్రొవైడర్ స్టోరేజ్ మౌలిక వసతిపై, నిర్వహణ సేవలపై ఆధారపడి ఉండవచ్చు. దర్యాప్తు సమయంలో ఆ వ్యవస్థలు అందుబాటులో లేకపోయినా లేదా పరిమితం చేసినా, స్నాప్షాట్ ఉన్నంత మాత్రాన కస్టమర్ దాన్ని వెంటనే తిరిగి పొందగలడని హామీ ఉండదు.
IDC Frontier మరింత దర్యాప్తు చేసిన కొద్దీ పరిస్థితి మారింది. October 14 నాడు, ఒక బాహ్య భద్రతా సంస్థ సహాయంతో బ్యాకప్ డేటా సురక్షితమని నిర్ధారించిన తర్వాత, తన స్నాప్షాట్ ఫీచర్ను వాడిన 194 మంది ప్రభావిత కస్టమర్ల స్నాప్షాట్ బ్యాకప్ డేటాను తిరిగి పొందవచ్చని కంపెనీ తెలిపింది.
ఇది ఒక ముఖ్యమైన పురోగతి, కానీ ఆ 194 మంది కస్టమర్లూ తమ అప్లికేషన్లను ఇప్పటికే పునరుద్ధరించుకున్నారని దీని అర్థం కాదు. తిరిగి పొందిన డేటాను రికవరీకి ఎలా వాడాలనే దానిపై ప్రొవైడర్ ఇంకా కస్టమర్లతో కలిసి పనిచేస్తోంది. మిగతా 301 సంస్థలు (495 మైనస్ 194) తమ డేటాను శాశ్వతంగా కోల్పోయాయని కూడా దీని అర్థం కాదు. వారికి ఇతర బ్యాకప్లు లేదా రికవరీ ఏర్పాట్లు ఉండి ఉండవచ్చు, వారి తుది రికవరీ ఫలితాలను ప్రచురితమైన పరిశీలనలు నిర్ధారించలేదు. మూలం: IDC Frontier, October 14 investigation update.
ఈ వరుస క్రమం, రికవరీ అంటే కేవలం వర్చువల్ మెషీన్ను మళ్లీ ప్రారంభించడం కంటే ఎందుకు సంక్లిష్టమైనదో చూపిస్తుంది. కస్టమర్లకు ఉపయోగపడే డేటాకు ప్రవేశం, అలాగే వారి సేవలు మళ్లీ పనిచేయగల వాతావరణం, రెండూ అవసరమయ్యాయి.
కస్టమర్ డేటా గురించి దర్యాప్తు ఏం నిర్ధారించింది
రాన్సమ్వేర్ ఘటనలో సేవలకు అంతరాయం, అనధికార డేటా ప్రవేశం, డేటా దొంగతనం ఉండవచ్చు. ఇవి వేర్వేరు ఫలితాలు. తన October 14 నివేదికలో, నాలుగు ప్రభావిత జోన్లలోని కస్టమర్ వర్చువల్ సర్వర్లలో నిల్వ ఉన్న డేటాను దాడి చేసినవారు యాక్సెస్ చేశారని లేదా బయటకు తీశారని చెప్పడానికి ఆధారాలు తమ దర్యాప్తులో కనిపించలేదని IDC Frontier పేర్కొంది. ఆ సమయంలో ఎలాంటి దుర్వినియోగం లేదా ఇతర ద్వితీయ నష్టం జరిగినట్లు నిర్ధారించలేదని, ఏ డేటా తన వ్యవస్థల నుంచి బయటకు వెళ్లలేదని నిర్ణయానికి వచ్చినట్లు కూడా తెలిపింది.
48 మంది కస్టమర్ల క్లౌడ్-పోర్టల్ రిజిస్ట్రేషన్ సమాచారానికి సంబంధించి అనధికార క్వెరీలు జరిగాయని కంపెనీ విడిగా తెలిపింది. క్వెరీ చేసిన డేటా రకాల్లో కంపెనీ పేర్లు, పోర్టల్ లాగిన్ IDలు, పోర్టల్ పాస్వర్డ్లు (ప్రొవైడర్ వాటిని యాదృచ్ఛికమైనవిగా, పునరుద్ధరించడం కష్టమైనవిగా వర్ణించిన హ్యాష్లుగా నిల్వ ఉన్నాయి), నోటిఫికేషన్ ఇ-మెయిల్ చిరునామాలు, మొత్తం నెలవారీ ఛార్జీలు ఉన్నాయి, రెండు ఇ-మెయిల్ చిరునామాల్లో ఒక వ్యక్తి పేరు కూడా ఉండి ఉండవచ్చు. ఆ సమయంలో, క్వెరీ చేసిన రిజిస్ట్రేషన్ సమాచారం తన వ్యవస్థల బయటకు తీసుకెళ్లారని చెప్పడానికి ఆధారాలు కనిపించలేదని IDC Frontier పేర్కొంది.
ఇవి ప్రకటన సమయంలో ప్రొవైడర్ కనుగొన్న విషయాలు మాత్రమే, సాధ్యమైన ప్రతి రకమైన బహిర్గతాన్నీ తోసిపుచ్చినట్లు రుజువు కాదు. నిర్ధారితమైన పెద్ద స్థాయి ప్రభావం క్లౌడ్ సేవలకు అంతరాయం. అందువల్ల ప్రభావితమైన మొత్తం 495 సంస్థలనూ నిర్ధారిత డేటా దొంగతనం బాధితులుగా వర్ణించడం సరికాదు. మూలం: IDC Frontier, October 14 investigation update.
తర్వాత ఏం జరిగింది
October 18 నాడు, వర్చువల్ సర్వర్లు పనిచేస్తూ ఉన్న radian, newton జోన్లు, East Japan Regions 2, 3, West Japan Region 1 లో, విడిగా ఉన్న తన IDCF Cloud Backup సేవను తిరిగి ప్రారంభిస్తామని IDC Frontier ప్రకటించింది. బ్యాకప్ డేటాను తిరిగి పొందడానికి, దాన్ని IDCF Cloud బయట, అంటే ఇతర క్లౌడ్ లేదా ఆన్-ప్రిమిసెస్ వాతావరణాల్లో పునరుద్ధరించడానికి ఉన్న ఎంపికలను కూడా ప్రొవైడర్ వివరించింది.
అయితే అదనపు భద్రతా తనిఖీలు కొనసాగుతుండగా, స్నాప్షాట్ ఫీచర్ నిలిపివేతలోనే ఉంది. ఇది ఒక నిర్దిష్ట బ్యాకప్ సేవ పాక్షికంగా పునరుద్ధరణ మాత్రమే, ప్రభావిత వ్యవస్థలన్నీ, కస్టమర్లందరూ కోలుకున్నారనే ప్రకటన కాదు. మూలం: IDC Frontier, October 18 backup-service update.
ఈ ఘటన మనకు ఏం చెబుతోంది
క్లౌడ్ కస్టమర్లు తమ సొంత అప్లికేషన్లు, భద్రతా కాన్ఫిగరేషన్లకు అతీతమైన సంఘటనల వల్ల కూడా ప్రభావితం కాగలరని IDC Frontier ఘటన గుర్తు చేస్తుంది. ప్రొవైడర్ స్థాయిలో జరిగిన ఒక రాన్సమ్వేర్ ఘటన 495 సంస్థల సేవలకు అంతరాయం కలిగించింది. కంటైన్మెంట్ చర్యలు సాధారణ మౌలిక వసతి కార్యకలాపాలను పరిమితం చేశాయి, దర్యాప్తు ముందుకు సాగిన కొద్దీ మాత్రమే రికవరీ ఎంపికలు స్పష్టమయ్యాయి.
ప్రభావితమైన కస్టమర్లందరూ డేటా కోల్పోయారని, ప్రొవైడర్ భద్రతా నిర్మాణం తప్పనిసరిగా సరిపోనిదని, లేదా అనేక క్లౌడ్ ప్రొవైడర్లను వాడి ఉంటే ఈ అంతరాయం నివారణ అయ్యేదని ఈ ఘటన నిరూపించదు.
కానీ ఉమ్మడి క్లౌడ్ మౌలిక వసతి గురించి ఇది ఒక ముఖ్యమైన విషయాన్ని చూపిస్తుంది: ప్రొవైడర్ వద్ద జరిగే ఘటన ఒకేసారి అనేక కస్టమర్లను ప్రభావితం చేయగలదు, ఒక అప్లికేషన్ను రికవర్ చేయడం కస్టమర్లు నేరుగా నియంత్రించని సామర్థ్యాలపై ఆధారపడి ఉండవచ్చు. తమ వ్యాపారం ఒకే మౌలిక వసతి ప్రొవైడర్పై ఎంతవరకు ఆధారపడి ఉందో సంస్థలు అంచనా వేసినప్పుడల్లా ఈ తేడాకు శ్రద్ధ ఇవ్వాలి.
మరింత లోతుగా
పరిశోధన ముగింపు తేదీ: October 20, 2026. కింది అసలు IDC Frontier ప్రకటనలు Japanese భాషలో ప్రచురితమయ్యాయి.
- IDC Frontier, October 7, 2026: Second incident report, రాన్సమ్వేర్ ధృవీకరణ, ప్రొవైడర్ తొలి ఘటన స్పందన.
- IDC Frontier, October 8, 2026: Third incident report, ప్రభావితమైన నాలుగు జోన్లు, ప్రభావితమైన 495 సంస్థలు, ఆగిపోయిన వర్చువల్ సర్వర్లు, రికవరీ మార్గదర్శకం.
- IDC Frontier, October 14, 2026: Fifth incident report, కస్టమర్ డేటా బహిర్గతంపై దర్యాప్తు, 48 మంది కస్టమర్లకు సంబంధించిన క్వెరీలు, 194 మంది కస్టమర్ల స్నాప్షాట్ రిట్రీవల్.
- IDC Frontier, October 18, 2026: Sixth incident report, నిర్దిష్ట నిర్వహణ ప్రాంతాల్లో విడిగా ఉన్న బ్యాకప్ సేవ తిరిగి ప్రారంభం.
TechiesJournalలో సంబంధిత రచనలు
- క్లౌడ్ సామర్థ్యం క్లౌడ్ అందుబాటుతో సమానం కాదు ఒక క్లౌడ్ సేవ నడుస్తూ ఉన్నా, కస్టమర్కు అవసరమైన వనరులను ఎందుకు అందించలేకపోవచ్చో తెలుసుకోవడానికి.