

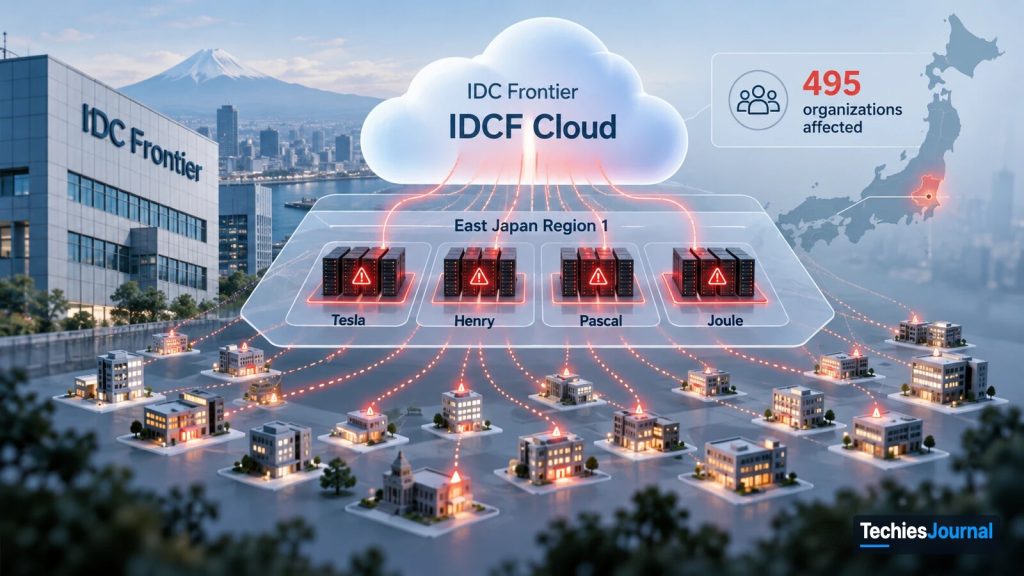
Illustration uniquement. Elle montre la dépendance de nombreux clients envers un même fournisseur et ne représente pas le réseau réel d’IDC Frontier. Les bâtiments et la position sur la carte sont symboliques.
En octobre 2026, une attaque par rançongiciel a perturbé des services cloud utilisés par 495 organisations au Japon. L’incident montre comment un problème de sécurité chez un seul fournisseur peut toucher de nombreux clients et compliquer leur reprise.
Un incident, 495 organisations touchées
Le 7 octobre 2026, le fournisseur cloud japonais IDC Frontier a signalé un accès non autorisé touchant une partie de son infrastructure IDCF Cloud. Dans son deuxième rapport de la journée, l’entreprise a confirmé que l’incident impliquait un rançongiciel et indiqué que 495 entreprises et organismes de collectivités locales étaient touchés.
La perturbation concernait quatre zones d’East Japan Region 1 : Tesla, Henry, Pascal et Joule. Les serveurs virtuels de ces zones s’étaient arrêtés et ne pouvaient pas être redémarrés. Dans le cadre de sa réponse, IDC Frontier a déconnecté du réseau l’infrastructure touchée et restreint temporairement l’accès aux systèmes de gestion du cloud. Les autres zones et régions, dont les zones radian et newton d’East Japan Region 1, East Japan Regions 2 et 3 et West Japan Region 1, n’ont pas été perturbées, et le fournisseur a déclaré n’y avoir constaté aucun accès non autorisé. Leurs clients ont conservé leurs serveurs virtuels mais ont été invités à effectuer leurs propres sauvegardes, et le fournisseur démarrait et arrêtait les serveurs à leur place tant que la console de gestion était suspendue.
Pour les clients, il s’agissait de plus qu’une interruption temporaire. Leurs applications pouvaient être indisponibles, et les outils habituels servant à gérer ou à redémarrer leurs serveurs virtuels n’étaient pas forcément accessibles. Source : IDC Frontier, rapport d’incident du 8 octobre.
Les rapports dans l’ordre
| Date | Rapport | Contenu |
|---|---|---|
| 7 octobre | Deuxième rapport | Rançongiciel confirmé, 495 organisations et premières mesures du fournisseur |
| 8 octobre | Troisième rapport | Quatre zones touchées, 495 organisations, serveurs virtuels arrêtés et consignes de reprise |
| 14 octobre | Cinquième rapport | Constats sur les données clients, requêtes concernant 48 clients et récupération des instantanés pour 194 clients |
| 18 octobre | Sixième rapport | Reprise annoncée du service de sauvegarde dans les zones non touchées, fonction d’instantanés toujours suspendue |
Pourquoi une seule attaque peut toucher de nombreux clients
Les fournisseurs cloud exploitent une infrastructure que de nombreuses organisations utilisent indépendamment les unes des autres. Chaque client peut disposer de ses propres machines virtuelles, applications et données. Ces services n’en dépendent pas moins de l’infrastructure sous-jacente du fournisseur : calcul, stockage, réseau et gestion.
Il en résulte une dépendance partagée. Même lorsque les charges de travail des clients sont isolées logiquement, un problème qui affecte l’infrastructure du fournisseur, ou sa capacité à l’exploiter, peut perturber plusieurs clients.
Dans le cas d’IDC Frontier, l’entreprise a indiqué avoir déconnecté les systèmes touchés et restreint l’accès de gestion dans le cadre de sa réponse au rançongiciel. Ces mesures de confinement étaient importantes pour l’enquête et pour éviter d’autres dommages, mais elles limitaient aussi ce que les clients touchés pouvaient faire.
En temps normal, un client peut redémarrer un serveur virtuel depuis une console cloud ou une API. Pendant cet incident, IDC Frontier a indiqué que les serveurs virtuels touchés ne pouvaient pas être redémarrés. L’incident illustre une distinction importante : les clients gèrent leurs applications, mais ils ne contrôlent pas tous les systèmes sous-jacents dont ces applications dépendent.
Une reprise qui n’a pas été simple d’emblée
Le 8 octobre, IDC Frontier a averti qu’il serait difficile de récupérer ou de restaurer des données depuis les zones touchées. L’entreprise a d’abord conseillé aux clients touchés de préparer des environnements de remplacement et de procéder à la reprise à partir des sauvegardes qu’ils conservaient eux-mêmes, en précisant qu’à ce stade elle estimait que les données ne pouvaient être restaurées qu’à partir de ces sauvegardes.
Cela posait une difficulté particulière aux clients qui s’appuyaient sur les fonctions de reprise intégrées du fournisseur. Un instantané cloud peut conserver une copie des données d’une machine virtuelle. Mais l’accès à cet instantané peut encore dépendre de l’infrastructure de stockage et des services de gestion du fournisseur. Si ces systèmes sont indisponibles ou restreints pendant une enquête, l’existence d’un instantané ne garantit pas que le client puisse le récupérer immédiatement.
La situation a évolué à mesure qu’IDC Frontier approfondissait son enquête. Le 14 octobre, l’entreprise a indiqué qu’après qu’une société de sécurité externe eut aidé à confirmer que les données de sauvegarde étaient saines, les données de sauvegarde par instantané pouvaient être récupérées pour 194 clients touchés qui avaient utilisé sa fonction d’instantanés.
C’était une avancée importante, mais cela ne signifiait pas que ces 194 clients avaient déjà restauré leurs applications. Le fournisseur travaillait encore avec eux sur la manière d’utiliser les données récupérées pour la reprise. Cela ne signifiait pas non plus que les 301 autres organisations (495 moins 194) avaient définitivement perdu leurs données. Elles disposaient peut-être d’autres sauvegardes ou dispositifs de reprise, et les constats publiés n’établissaient pas l’issue finale de leur reprise. Source : IDC Frontier, point d’étape de l’enquête du 14 octobre.
Cette chronologie montre pourquoi la reprise était plus compliquée qu’un simple redémarrage de machine virtuelle. Les clients avaient besoin à la fois d’accéder à des données exploitables et d’un environnement dans lequel leurs services pourraient de nouveau fonctionner.
Ce que l’enquête a établi sur les données clients
Un incident de rançongiciel peut entraîner une interruption de service, un accès non autorisé aux données ou un vol de données. Ce sont des conséquences différentes. Dans son rapport du 14 octobre, IDC Frontier a déclaré que son enquête n’avait trouvé aucune preuve que les attaquants aient accédé aux données stockées dans les serveurs virtuels des clients des quatre zones touchées, ni qu’ils les aient extraites. L’entreprise a indiqué n’avoir constaté à ce moment-là aucune utilisation abusive ni aucun autre dommage secondaire, et elle a conclu qu’aucune donnée n’était sortie de ses systèmes.
L’entreprise a signalé séparément des requêtes non autorisées portant sur des informations d’inscription au portail cloud associées à 48 clients. Les types de données interrogées comprenaient les noms d’entreprise, les identifiants de connexion au portail, les mots de passe du portail stockés sous forme de hachages que le fournisseur a décrits comme aléatoires et difficiles à reconstituer, les adresses e-mail de notification et le montant mensuel total facturé ; deux adresses e-mail pouvaient contenir le nom d’une personne. À ce moment-là, IDC Frontier a indiqué n’avoir trouvé aucune preuve que les informations d’inscription interrogées aient été emportées hors de ses systèmes.
Il s’agissait des constats du fournisseur au moment de l’annonce, et non de la preuve que toute forme possible d’exposition avait été écartée. L’impact à grande échelle confirmé était la perturbation des services cloud. Il serait donc inexact de présenter les 495 organisations touchées comme victimes d’un vol de données confirmé. Source : IDC Frontier, point d’étape de l’enquête du 14 octobre.
La suite
Le 18 octobre, IDC Frontier a annoncé que son service distinct IDCF Cloud Backup reprendrait dans les zones radian et newton, East Japan Regions 2 et 3 et West Japan Region 1, où les serveurs virtuels étaient restés opérationnels. Le fournisseur a également décrit des options pour récupérer les données de sauvegarde et les restaurer en dehors d’IDCF Cloud, notamment dans d’autres clouds ou dans des environnements sur site.
La fonction d’instantanés restait toutefois suspendue, le temps de poursuivre des contrôles de sécurité supplémentaires. Il s’agissait d’un rétablissement partiel d’un service de sauvegarde précis, et non de l’annonce que tous les systèmes et clients touchés avaient repris leur activité. Source : IDC Frontier, point sur le service de sauvegarde du 18 octobre.
Ce que cet incident nous apprend
L’incident d’IDC Frontier rappelle que les clients du cloud peuvent être touchés par des événements qui dépassent leurs propres applications et configurations de sécurité. Un seul incident de rançongiciel au niveau du fournisseur a perturbé les services de 495 organisations. Les mesures de confinement ont restreint les opérations normales sur l’infrastructure, et les options de reprise ne sont devenues plus claires qu’au fil de l’enquête.
L’incident n’établit ni que tous les clients touchés ont perdu des données, ni que l’architecture de sécurité du fournisseur était nécessairement insuffisante, ni que le recours à plusieurs fournisseurs cloud aurait évité la perturbation.
Il montre en revanche quelque chose d’important sur l’infrastructure cloud partagée : un incident chez le fournisseur peut toucher de nombreux clients à la fois, et la reprise d’une application peut dépendre de capacités que ces clients ne contrôlent pas directement. Cette distinction mérite l’attention chaque fois qu’une organisation évalue dans quelle mesure son activité dépend d’un seul fournisseur d’infrastructure.
Pour aller plus loin
Recherches arrêtées au 20 octobre 2026. Les annonces originales d’IDC Frontier ci-dessous sont publiées en japonais.
- IDC Frontier, 7 octobre 2026 : deuxième rapport d’incident, confirmation du rançongiciel et premières mesures de réponse du fournisseur.
- IDC Frontier, 8 octobre 2026 : troisième rapport d’incident, quatre zones touchées, 495 organisations touchées, serveurs virtuels arrêtés et consignes de reprise.
- IDC Frontier, 14 octobre 2026 : cinquième rapport d’incident, enquête sur l’exposition des données clients, requêtes concernant 48 clients et récupération des instantanés pour 194 clients.
- IDC Frontier, 18 octobre 2026 : sixième rapport d’incident, reprise du service de sauvegarde distinct dans les zones d’exploitation précisées.
À lire aussi sur TechiesJournal
- La capacité cloud n’est pas la même chose que la disponibilité cloud, pour comprendre pourquoi un service cloud peut fonctionner et pourtant ne pas pouvoir fournir les ressources dont un client a besoin.