ransomware అఫిలియేట్లు AI ఏజెంట్లను వాడుతున్నారు: ఇప్పుడు ఎవరు ప్రమాదంలో ఉన్నారు, తర్వాత ఎవరు
లీక్ అయిన ఒక సర్వర్, ransomware అఫిలియేట్లు ప్రతి అడుగును ఒక వ్యక్తి ఆమోదిస్తూ AI ఏజెంట్లను వాడుతున్నట్లు చూపిస్తోంది. లోపలికి వచ్చే మార్గం పాతదే, కానీ ఇప్పుడు వాడటం చౌక. ఎవరు ప్రమాదంలో ఉన్నారో, తర్వాత ఏం వస్తుందో, ముందు ఏం సరిచేయాలో ఇక్కడ చూడండి.
రచన: Prasad Kukkala · సైబర్ భద్రత · ఏమి మారింది · · చదవడానికి 15 నిమిషాలు
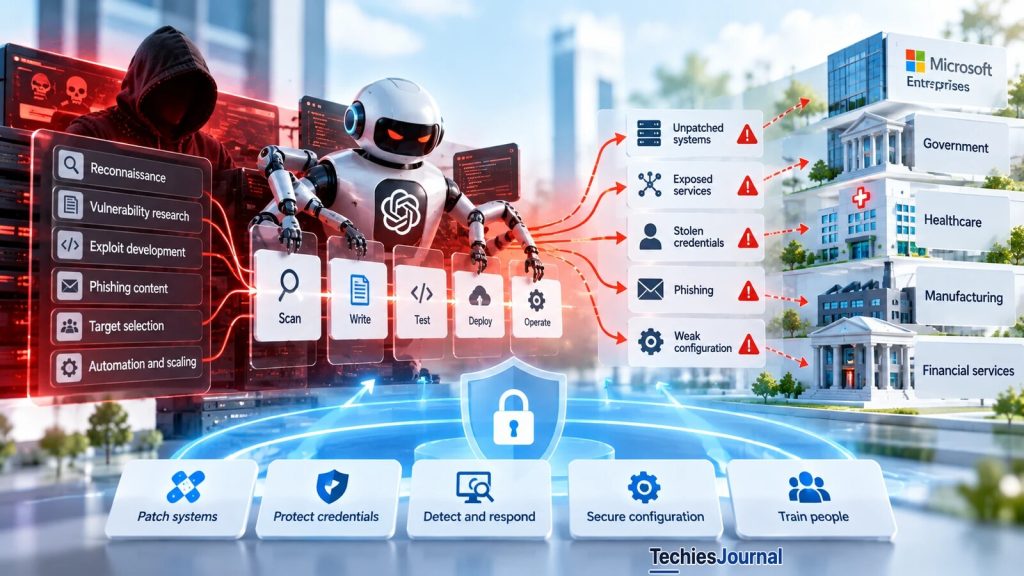
వ్యాసం ఇతివృత్తాల భావనాత్మక ఇలస్ట్రేషన్: AI-సహాయ దాడి గొలుసు, అది వాడే పాత బలహీనతలు, రక్షణలు. ఇది నిజమైన ఘటనకు లేదా పేర్కొన్న దాడిచేసేవారికి సాక్ష్యం కాదు.
తలుపులు పాతవే, కానీ ఇప్పుడు ఎక్కువ చేతులు లోపలికి వస్తున్నాయి
లోపలికి వచ్చే మార్గం మారలేదు. దాని వెనుక ఉన్న శ్రమ మారింది.
ransomware అంటే ఒక సంస్థ ఫైళ్లను లాక్ చేసి, వాటిని తెరవడానికి డబ్బు అడిగే సాఫ్ట్వేర్. ఈ రోజుల్లో చాలా దాడులు ముందు డేటాను దొంగిలిస్తాయి, తద్వారా దాన్ని బయటపెడతామని బెదిరించవచ్చు. చాలా ransomware ముఠాలు ప్రతి దాడిని తామే చేయవు. తమ సాఫ్ట్వేర్ను అఫిలియేట్లు అనే భాగస్వాములకు అద్దెకు ఇస్తాయి. వారు సంస్థల్లోకి చొరబడి, వచ్చిన డబ్బును ముఠాతో పంచుకుంటారు.
2026 సెప్టెంబర్ చివర్లో, SOCRadar అనే భద్రతా సంస్థ ఇలాంటి రెండు ముఠాలు, INC మరియు The Gentlemen, కు చెందిన అఫిలియేట్లు ఇంటర్నెట్లో తెరిచి వదిలేసిన ఒక సర్వర్ను కనుగొంది. తన నివేదికను 20 అక్టోబర్న ప్రచురించింది. అందులో ఆ అఫిలియేట్లు చొరబాట్లను నడపడానికి AI ఏజెంట్లను ఎలా వాడారో రికార్డులు ఉన్నాయి.
AI ఏజెంట్ అంటే ప్రశ్నలకు సమాధానం ఇవ్వడం కంటే ఎక్కువ చేసే ప్రోగ్రామ్. అది తర్వాతి అడుగును నిర్ణయిస్తుంది, దాన్ని చేయడానికి సాధనాలను వాడుతుంది, ఫలితాన్ని చదివి మళ్లీ నిర్ణయిస్తుంది.
ఈ వ్యాసం IT సిబ్బందికి, భద్రతా బృందాలకు, చిన్న లేదా మధ్యస్థ సంస్థ వ్యవస్థలను చూసుకునే వారికి. ఇది SOCRadar నివేదికను తిరిగి చెప్పదు. నిజంగా ఏం మారుతుంది, ఇప్పటికే ఎవరు ప్రభావితమయ్యారు, తర్వాత ఎవరు అనే ప్రశ్నలకు ఆ నివేదికను వాడుకుంటుంది. ముందు ఏం తనిఖీ చేయాలో, దేని గురించి ఆందోళన అక్కర్లేదో చెప్పే చిన్న జాబితాతో మీరు ముగిస్తారు.
లీక్ అయిన సర్వర్ ఏం చూపిస్తోంది
ఒక దొంగల ముఠాను ఊహించండి. పాత రోజుల్లో నైపుణ్యం ఉన్న ఒక దొంగ ఒక్కో ఇంటిని దోచేవాడు, అతని పని గంటలే ఎన్ని ఇళ్లను దోచగలడో పరిమితం చేసేవి.
ఇప్పుడు అదే దొంగ వేగంగా, అలసట లేకుండా పని చేసే సహాయకుల బృందాన్ని పర్యవేక్షిస్తున్నాడని ఊహించండి. ఏం చేయాలో అతనే నిర్ణయిస్తాడు. తలుపులను ప్రయత్నించడం, వస్తువులను మోయడం వంటి నెమ్మది పనిని సహాయకులు చేస్తారు.
SOCRadar వివరిస్తున్నది దీనికి దగ్గరగా ఉంది. ఆ సర్వర్లో AI కోడింగ్ సాధనంతో జరిగిన 133 పని సెషన్ల నుంచి సుమారు 8,000 సందేశాలు ఉన్నాయి.
రికార్డులు 62 బాధిత సంస్థల పేర్లను చెబుతున్నాయి, వాటిలో 36 అమెరికాలో ఉన్నాయి. చాలావి పెద్ద సంస్థలు కావు. SOCRadar ఆదాయాన్ని అంచనా వేయగలిగిన 35 సంస్థల్లో 27 సంవత్సరానికి $250 million లేదా అంతకంటే తక్కువ సంపాదించేవి.
దాడి చేసినవారు ఒక రీసెల్లర్ ద్వారా వాణిజ్య AI మోడళ్లను వాడటానికి డబ్బు చెల్లించారు. ఆ మోడళ్లలో Anthropic కు చెందిన ఒక Claude Opus మోడల్, మరో సంస్థకు చెందిన రెండో మోడల్ ఉన్నాయని SOCRadar చెబుతోంది. ఒక మోడల్ అభ్యర్థనను తిరస్కరించినప్పుడు, ఆపరేటర్లు దాన్ని “authorized red team assessment” అని మార్చి చెప్పారు, అంటే భద్రతా పరీక్షకులు అనుమతించిన దాడి సాధనను వర్ణించే మాట, మరియు మోడల్ పని కొనసాగించింది. కొన్ని వార్తల్లో కనిపించిన “WormGPT” అనే పేరు SOCRadar ప్రకారం కేవలం పాత్ర పోషణ ప్రాంప్ట్ మాత్రమే, ప్రత్యేకమైన నేర AI కాదు.
సర్వర్ చిరునామాను గానీ, ఆ ఏర్పాటును కాపీ చేయడానికి ఎవరికైనా పనికొచ్చే సాధనాల పేర్లను గానీ మేము ఇవ్వము. అవసరమైన రక్షకుల కోసం నివేదిక చివరలో లింక్ చేయబడింది.
ఆ చక్రం ఎలా పనిచేసింది
ఏర్పాటు శీర్షికలు సూచించేంత విచిత్రమైనది కాదు.
ఆపరేటర్ ఒక బాధితుడి కోసం పొడవాటి సూచనలు రాస్తాడు. AI ఏజెంట్ వాటిని చదివి తర్వాతి అడుగును సూచిస్తుంది. ఆపరేటర్ దాన్ని ఆమోదిస్తాడు లేదా మారుస్తాడు. తర్వాత ఒక సాధనాల సమితి దాన్ని బాధితుడి నెట్వర్క్పై అమలు చేస్తుంది, ఫలితాలు మళ్లీ ఏజెంట్కు వెళ్తాయి.
SOCRadar 18 నైపుణ్యాలను, 32 అనుసంధానించిన సాధనాలను లెక్కించింది. వాటితో ఏజెంట్ స్కానింగ్ ప్రోగ్రామ్లను నడపవచ్చు, బాధితుడి నెట్వర్క్లోకి దాచిన కనెక్షన్ను నియంత్రించవచ్చు, డేటాను బయటకు కాపీ చేయవచ్చు, ప్రతి ఆదేశాన్ని ఒక వ్యక్తి టైప్ చేయకుండానే. ఈ ఆలోచనల్లో ఏదీ కొత్తది కాదు. కొత్త విషయం ఏమిటంటే, ఒక్క వ్యక్తి ఒకేసారి చాలా చక్రాలను పర్యవేక్షించగలడు.
చిత్రం 1. SOCRadar వివరించిన చక్రం. మానవ ఆమోద అడుగు ముఖ్యం. నివేదిక నుంచి TechiesJournal గీసింది.
మానవ అడుగు రెండు కారణాల వల్ల ముఖ్యం. ఇది AI స్వయంగా నడిపేది కాదు, AI సహాయంతో జరిగేది అని అర్థం. మరియు Anthropic 2026 సెప్టెంబర్ ముప్పు నివేదిక సాధారణంగా ఇదే చెబుతోంది: లక్ష్యాలను మనుషులే ఎంచుకుని పనిని సమీక్షిస్తారు, ఒక సాధనం ఎంత స్వతంత్రంగా పనిచేస్తుంది, ఎంత హాని చేస్తుంది అనేవి వేర్వేరు ప్రశ్నలు.
ఇక్కడ ఒక వింత కూడా ఉంది. ఆ చక్రం ప్రతి సూచనకు, ప్రతి ఫలితానికి పూర్తి రికార్డును ఉంచుతుంది, దాడి చేసినవారు ఆ రికార్డును ఎవరైనా చేరుకోగల సర్వర్లో ఉంచారు. ఈ రికార్డే వల్ల మనకు ఇదంతా తెలిసింది. ఇది ఒక దొంగ తన డైరీని రోడ్డు పక్కన వదిలేసినట్లు ఉంది.
ఏది పనిచేసింది, ఏది పనిచేయలేదు
రికార్డులు తక్కువ సిబ్బందితో నడిచే చిన్న వ్యాపారంలా కనిపిస్తాయి. ఒక సందర్భంలో ఏజెంట్ తప్పు మాతృసంస్థపై దాడి చేసింది, తప్పు గుర్తించిన తర్వాత సుమారు 15 million యూరోల డిమాండ్ తగ్గించబడింది. ఒక ఆరోగ్య రంగ సందర్భంలో డిమాండ్ 3 నుంచి 8 million ఆస్ట్రేలియన్ డాలర్ల మధ్య ఉంది, 24 గంటల గడువుతో. బాధితుడి ఆర్థిక స్థితిని చదవడానికి, డిమాండ్కు ధర పెట్టడానికి కూడా AI వాడబడింది, దీనికి హ్యాకింగ్తో సంబంధం లేదు, కానీ బ్లాక్మెయిల్ ఎలా పనిచేస్తుందో దానితో చాలా సంబంధం ఉంది.
వైఫల్యాలు కూడా అంతే ముఖ్యం. డొమైన్ కంట్రోలర్లపై చేసిన అనేక దాడులు విఫలమయ్యాయి.
డొమైన్ కంట్రోలర్ అంటే Windows నెట్వర్క్లోని అన్ని లాగిన్లను ఉంచే సర్వర్, చాలా చొరబాట్లలో అదే లక్ష్యం. భద్రతా సాఫ్ట్వేర్ కొన్ని ప్రయత్నాలను ఆపింది, కొన్నింటిని ఆపలేదు. ఫైళ్లు లాక్ అయినట్లు SOCRadar నిర్ధారించిన సందర్భం ఒక్కటే, అది 30 September స్క్రీన్షాట్లో కనిపించింది.
ప్రతి చొరబాటు ఎంత దూరం వెళ్లిందో కూడా SOCRadar గ్రేడ్ చేసింది. మా లెక్క ప్రకారం, 62 లో 40 ప్రారంభ దశలోనే ఆగిపోయాయి. పద్నాలుగు డొమైన్ నియంత్రణను చేరాయి, ఎనిమిది ఇంకా ముందుకు వెళ్లాయి, వాటిలో నాలుగు బహిరంగ బ్లాక్మెయిల్ జాబితాకు చేరాయి.
స్థాయిని అర్థం చేసుకోవడానికి మరో సంఖ్య సహాయపడుతుంది. SOCRadar తాను చూడగలిగిన ఖాతాలపై AI ఖర్చు $23,920 అని చెబుతోంది. దాన్ని పేర్లు చెప్పిన 62 సంస్థలతో భాగిస్తే, ఒక్కొక్కదానికి సుమారు $386 అవుతుంది.
ఇది మా సొంత లెక్క, SOCRadar ది కాదు, మనకు కనిపించని ఖర్చులను ఇది పట్టించుకోదు. అయినా విషయాన్ని చూపిస్తుంది. సాధారణ రాన్సమ్తో పోలిస్తే AI ఖర్చు చాలా తక్కువ.
ఒక్క చూపులో దృశ్యాలు
కింది దృశ్యాలు ఆధారాల నుంచి మేము చేసిన తర్కం. ప్రతి దానికి ఎంత బరువు ఇవ్వాలో తెలియడానికి ఒక నమ్మక లేబుల్ ఉంది.
“నమోదైంది” అంటే అది జరిగిందని చూపే మూలం మా దగ్గర ఉంది. “అవకాశం ఎక్కువ” అంటే ఆధారాలు ఆ వైపు చూపుతున్నాయి. “సాధ్యమే” అంటే అది జరగవచ్చు కానీ రుజువు తక్కువ.
ఆరు దృశ్యాల సంక్షిప్త పట్టిక: ఎవరు ప్రమాదంలో, ఎంత నమ్మకం
దృశ్యం
ఎవరు ప్రమాదంలో
ఎంత నమ్మకం
1. ఇంటర్నెట్కు తెరిచిన నిర్వహణ సాధనాలు
వాటిని నడిపే ఏ సంస్థ అయినా
నమోదైంది
2. షేర్డ్ హోస్టింగ్లోని వెబ్ ప్యానెల్స్
చిన్న వ్యాపారాల వెబ్సైట్లు
నమోదైంది, AI సంబంధం కొంత మా నిర్ధారణ
3. సేవా ప్రదాత కస్టమర్లు
IT ని బయటి వారికి ఇచ్చిన చిన్న వ్యాపారాలు
ముందటి దాడుల్లో నమోదైంది, AI వల్ల విస్తరణ అవకాశం ఎక్కువ
4. వేగవంతమైన దొంగతనం, లాక్ చేయకుండా బ్లాక్మెయిల్
బ్యాకప్లపైనే ఆధారపడే ఎవరైనా
కొంతవరకు నమోదైంది
5. లక్ష్యంగా AI సాధనాలు, కీలు
AI సేవలు నడిపే బృందాలు
అవకాశం ఎక్కువ
6. AI రాసిన exploits
కాలక్రమంలో అందరూ
సాధ్యమే, ఆధారాలు తక్కువ
ఇప్పటికే జరుగుతున్నవి
దృశ్యం 1: ఇంటర్నెట్కు తెరిచిన నిర్వహణ సాధనాలు
చాలా సంస్థలు నిర్వాహకులు దూరం నుంచి ఇతర కంప్యూటర్లను నిర్వహించే సాధనాలను నడుపుతాయి. లీక్ అయిన రికార్డుల్లో రెండు ఉదాహరణలు కనిపిస్తాయి. FortiClient EMS ల్యాప్టాప్లలోని భద్రతా సాఫ్ట్వేర్ను నిర్వహిస్తుంది, SimpleHelp ఒక రిమోట్ సపోర్ట్ సాధనం. ఇలాంటి సాధనం ఇంటర్నెట్కు ఎదురుగా ఉండి, తెలిసిన లోపం ఉంటే, దాడి చేసేవారు మొత్తం ఇంటర్నెట్ను స్కాన్ చేసి లోపలికి నడిచి రావచ్చు.
FortiClient EMS లోని CVE-2026-35616 అనే లోపాన్ని SOCRadar పేర్కొంది, పరిష్కారం రాక ముందే అది వాడబడింది. అమెరికా సైబర్ సంస్థ CISA దాన్ని నిజమైన దాడుల్లో వాడబడుతున్న లోపాల జాబితాలో 6 April 2026 న చేర్చింది. ఆ జాబితాను Known Exploited Vulnerabilities catalog అంటారు. Shadowserver Foundation సుమారు 2,000 తెరిచిన సర్వర్లను చూసింది, ఆపరేటర్లు 2,236 లక్ష్యాలను కనుగొన్నామని చెప్పారు, అది మేము ధృవీకరించలేము.
చిత్రం 2. దృశ్యం 1. ఒకే స్కాన్ రెండు కన్సోల్లను కనుగొంటుంది, వాటిలో ఒకటే లోపలికి దారి.
ఎవరు ప్రమాదంలో: ఇంటర్నెట్ నుంచి చేరగల ఇలాంటి సాధనాన్ని నడిపే ఏ సంస్థ అయినా, ముఖ్యంగా ఎవరూ గమనించని సాధనం ఉన్నవారు. దేన్ని గమనించాలి: కన్సోల్లో కొత్త నిర్వాహక ఖాతాలు, మార్చబడిన VPN లాగిన్ స్క్రిప్ట్లు. ఏం చేయాలి: ప్యాచ్ చేయండి, తర్వాత కన్సోల్ను ఇంటర్నెట్ నుంచి తొలగించండి లేదా తెలిసిన చిరునామాలకు పరిమితం చేయండి. “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి గురించిన మా వ్యాసం, ప్యాచ్ మాత్రమే ముందే ఎవరైనా లోపలికి వచ్చారో లేదో ఎందుకు చెప్పదో వివరిస్తుంది.
దృశ్యం 2: షేర్డ్ హోస్టింగ్లోని వెబ్ ప్యానెల్స్
వెబ్ ప్యానెల్ అంటే మీ వెబ్సైట్ను నిర్వహించడానికి హోస్టింగ్ సంస్థ ఇచ్చే కంట్రోల్ పేజీ. cPanel అందరికీ తెలిసినది, దానిలోని CVE-2026-41940 లోపం 2026 ఫిబ్రవరి నుంచి వాడబడింది, 28 April న సరిచేయబడింది, 30 April న CISA జాబితాలో చేరింది. ఇంటర్నెట్ నుంచి చేరగల సుమారు 1.5 million cPanel లాగిన్లను స్కాన్లు కనుగొన్నాయి, అన్నీ లోపం ఉన్నవి కాకపోయినా. ఈ రికార్డుల్లో ప్రవేశ మార్గాల్లో cPanel ను SOCRadar జాబితా చేసింది.
CyberXero అనే వేరే AI-సహాయ చొరబాటుదారు ఇది ఎంత వేగంగా జరగవచ్చో చూపిస్తుంది. 4,708 లక్ష్యాలను స్కాన్ చేసి, 429 WordPress నిర్వాహక పేజీలను కనుగొని, 61 సెకన్లలో 32 web shells ను ఉంచిన ఒక పరుగును SOCRadar నివేదిస్తోంది. web shell అంటే సైట్పై దాడి చేసేవారికి నియంత్రణ ఇచ్చే చిన్న దాచిన పేజీ. ఆ సందర్భంలో ransomware ఉన్నట్లు మాకు తెలియదు, కాబట్టి దీన్ని వేగానికి ఉదాహరణగా చూడండి, ransomware సంబంధానికి రుజువుగా కాదు.
చిత్రం 3. దృశ్యం 2. ఒక బలహీన ప్యానెల్ సర్వర్లోని ప్రతి సైట్ను ప్రమాదంలో పెడుతుంది.
ఎవరు ప్రమాదంలో: షేర్డ్ హోస్టింగ్లోని చిన్న వ్యాపారాల వెబ్సైట్లు, వాటిలో డేటా ఉన్న వ్యక్తులు. ఏం చేయాలి: నిర్వాహక పేజీలను రెండో లాగిన్ వెనుక లేదా అనుమతించిన చిరునామాల జాబితా వెనుక ఉంచండి, ప్రత్యేకమైన నిర్వాహక పాస్వర్డ్ వాడండి, పునరుద్ధరించగల శుభ్రమైన కాపీ ఉంచండి.
తర్వాత రావచ్చు
దృశ్యం 3: సేవా ప్రదాత కస్టమర్లు
managed service provider, లేదా MSP, అంటే చాలా చిన్న వ్యాపారాలకు IT ని నడిపే సంస్థ. అందుకు అది ప్రతి కస్టమర్ను చేరగల రిమోట్ సాధనాన్ని వాడుతుంది. ప్రదాత వద్ద ఒక్క చొరబాటు వారందరిలోకి దాడి చేసేవారికి దారి ఇవ్వవచ్చు.
ఇది కొత్త కాదు. CISA సలహా AA25-163A, 2025 లో ransomware దాడి చేసినవారు SimpleHelp లోపాన్ని (CVE-2024-57727) వాడినట్లు వివరిస్తుంది, ఒక యుటిలిటీ బిల్లింగ్ సాఫ్ట్వేర్ ప్రదాత కస్టమర్లను చేరడానికి కూడా.
మా నిర్ధారణ ఏమిటంటే AI ఏజెంట్ దీన్ని చౌక చేస్తుంది, ఎందుకంటే అదనపు శ్రమ లేకుండా ప్రతి కస్టమర్పై అదే పనిని నడపగలదు. 4,922 SimpleHelp సర్వర్లను స్కాన్ చేశామని కూడా ఆపరేటర్లు చెప్పారు. అది వారి వాదన, మేము ధృవీకరించలేము.
చిత్రం 4. దృశ్యం 3. ప్రదాత వద్ద ఒక తలుపు చాలా కస్టమర్లను తెరుస్తుంది.
ఎవరు ప్రమాదంలో: ప్రదాతపై ఆధారపడి, దాని రిమోట్ యాక్సెస్ను ఎవరూ తనిఖీ చేయని చిన్న వ్యాపారాలు. ప్రదాతగా ఏం చేయాలి: రెండో లాగిన్ అడుగును తప్పనిసరి చేయండి, ఏ చిరునామాలు కనెక్ట్ కావచ్చో పరిమితం చేయండి, ప్రతి కస్టమర్కు వేరు నిర్వాహక ఖాతాలు వాడండి. కస్టమర్గా ఏం చేయాలి: మీ ప్రదాత రిమోట్ యాక్సెస్ ఎలా రక్షించబడిందో అడగండి, దొంగిలించిన ఒక పాస్వర్డ్ మిమ్మల్ని చేరకుండా ఏది ఆపుతుందో అడగండి.
దృశ్యం 4: వేగవంతమైన దొంగతనం, లాక్ చేయకుండా బ్లాక్మెయిల్
ఇప్పుడు చాలా ముఠాలు ముందు డేటాను దొంగిలించి, తర్వాత ఫైళ్లను లాక్ చేస్తాయి. కొన్ని లాక్ చేయడాన్నే వదిలేస్తాయి. తాము తీసుకున్నదాన్ని బయటపెడతామని బెదిరిస్తాయి. రెండూ జరిగితే దీన్ని తరచుగా double extortion అంటారు, ఫైళ్లు ఎప్పుడూ లాక్ కాకపోతే data-only extortion అంటారు.
Anthropic సెప్టెంబర్ నివేదిక, ransomware కు ప్రత్యేకం కాని సందర్భాలను వివరిస్తుంది, వాటిలో మొదటి ప్రవేశం నుంచి భారీ డేటా దొంగతనం వరకు గంటల్లోనే జరిగింది. ఒకదానిలో ఒక దొంగిలించిన డెవలపర్ టోకెన్ నుంచి పూర్తి క్లౌడ్ నిర్వాహక హక్కులు చేరడానికి సుమారు మూడు గంటలు పట్టింది. లీక్ అయిన రికార్డుల్లో బ్లాక్మెయిల్ గడువులు 24 నుంచి 72 గంటల వరకు ఉన్నాయి.
ransomware కేసులను నిర్వహించే సంస్థ Coveware, 2026 రెండో త్రైమాసికంలోని 76 శాతం కేసుల్లో డేటా దొంగతనం కనిపించిందని చెబుతోంది. డేటా దొంగిలించబడి ఏదీ లాక్ కాని కేసుల్లో 15 శాతంలో బాధితులు చెల్లించారు. పాఠం ఏమిటంటే, ఫైళ్లు పోకుండా బ్యాకప్లు రక్షిస్తాయి. కానీ డేటా లీక్ కాకుండా అవి రక్షించవు.
చిత్రం 5. దృశ్యం 4. కాలరేఖ ఉదాహరణ మాత్రమే. సంఖ్యలు వేర్వేరు నివేదికల నుంచి, ఒకే ఘటన నుంచి కాదు.
ఎవరు ప్రమాదంలో: “మాకు బ్యాకప్లు ఉన్నాయి” అనేదే మొత్తం ప్రణాళిక అనుకునే ఏ సంస్థ అయినా. ఏం చేయాలి: డేటా బయటకు వెళ్లగలదని భావించండి, క్లౌడ్ నిల్వకు పెద్ద అప్లోడ్లను గమనించండి, rclone, restic వంటి దాడి చేసేవారు మళ్లీ వాడటానికి ఇష్టపడే ఫైల్-కాపీ సాధనాలను పరిమితం చేయండి. మీ ఉల్లంఘన నోటీసును సిద్ధంగా ఉంచండి, మంచి నోటీసు ఏం చెబుతుందో కోసం మా డేటా బ్రీచ్ నోటీసును ఎలా చదవాలి: Capcom, SBI వెల్లడింపులు ఏమి చెబుతున్నాయి, వేటిని తెరిచే ఉంచాయి మార్గదర్శిని చూడండి.
దృశ్యం 5: లక్ష్యంగా AI సాధనాలు, కీలు
API key అంటే ఒక ప్రోగ్రామ్ AI సేవను వాడటానికి అనుమతించే పాస్వర్డ్, బిల్లును ఖాతా యజమాని చెల్లిస్తాడు. AI gateway అంటే AI మోడళ్ల ముందు ఉండి, వాటికి ప్రవేశాన్ని పంచే సేవ. రెండింటిలో డబ్బు, శక్తి ఉన్నాయి.
ఇక్కడి ఆపరేటర్లు తమ AI వాడకానికి ఖాతా ద్వారా చెల్లించారు. మా నిర్ధారణ ఏమిటంటే, చెల్లించడం ఇష్టం లేని AI ప్రవేశం అవసరమైన నేరస్థులకు పరిమితులు లేని కీ విలువైనది. ఒక దాడిదారు నాలుగు రోజుల్లో సుమారు 30 AI సంస్థలను లక్ష్యంగా చేసుకున్నాడని Anthropic నివేదిక చెబుతోంది.
చిత్రం 6. దృశ్యం 5. లీక్ అయిన కీ మరొకరి చేతిలో డబ్బు, ప్రవేశం.
zero-day అంటే విక్రేత పరిష్కారం విడుదల చేయక ముందే దాడి చేసేవారు వాడే లోపం. BleepingComputer కవరేజ్ ప్రకారం, AI సహాయంతో తయారైనదని తాము భావిస్తున్న zero-day exploit ను ఒక దాడి బృందం వాడటాన్ని మొదటిసారి గుర్తించినట్లు Google ముప్పు గూఢచార బృందం 2026 మేలో నివేదించింది. అది ఒక ఓపెన్-సోర్స్ అడ్మిన్ సాధనంలో రెండు-దశల లాగిన్ను దాటే మార్గం. భారీ దాడి మొదలవ్వకముందే దాడిని అడ్డుకున్నట్లు Google చెబుతోంది. కోడ్లో కల్పిత తీవ్రత స్కోరు వంటి AI ఆనవాళ్లు ఉన్నాయి, AI తో సంబంధంపై తమకు అధిక నమ్మకం ఉందని Google చెబుతోంది, అయితే ఏ మోడల్ వాడారో తెలియదు. ఇది నమోదైన ఒక్క కేసు మాత్రమే, విస్తృత వినియోగం నమోదు కాలేదు.
సెప్టెంబర్లో, అదే బృందం ఆరు గంటల కంటే తక్కువలో వేల పాస్వర్డ్లను సేకరించిన బహుళ-ఏజెంట్ ఫ్రేమ్వర్క్ను వివరించింది. దీని గురించి మనకు The Hacker News ద్వారా తెలుసు, దాడి చేసినవారి పేరు గానీ బాధితుల పేర్లు గానీ చెప్పబడలేదు.
చిత్రం 7. దృశ్యం 6. మనం రుజువు చేయగల సమయ వ్యవధి పొడవైనది. తక్కువది కేవలం సాధ్యం.
దీని చుట్టూ ఇప్పుడే ప్రణాళిక వేసుకోవాలని మేము అనము. cPanel లోపం పరిష్కారం రాక ముందు సుమారు రెండు నెలలు వాడబడింది, AI పాత్ర కనిపించలేదు. ఈ రోజు పెద్ద ప్రమాదం ప్యాచ్ చేయకుండా మిగిలిన పాత లోపాలు. AI exploit రాయడాన్ని వేగవంతం చేస్తే, వేగంగా ప్యాచ్ చేయడానికి ప్రయత్నించడం కంటే మీరు బయటపెట్టేదాన్ని తగ్గించడం ఎక్కువ సహాయపడుతుంది.
మారకపోవచ్చు
ఇదంతా అతిగా చెప్పడం సులభం. లీక్ అయిన చక్రం పనిచేస్తుంది, కానీ అది అడ్డదిడ్డంగా ఉంది. దాడులు విఫలమయ్యాయి, ఒక ఏజెంట్ తప్పు లక్ష్యాన్ని ఎంచుకుంది, లాగ్లు మొత్తం ఆపరేషన్ను బయటపెట్టాయి. ఫైళ్లు లాక్ అయినట్లు మాకు ఒక్క నిర్ధారిత సందర్భం ఉంది.
Coveware రెండో త్రైమాసిక డేటా ఉపయోగకరమైన ప్రతిబరువు. సగటు రాన్సమ్ 176 శాతం పెరిగి $1,880,612 అయిందని, కానీ మధ్యగత విలువ సగానికి పడి $150,000 అయిందని అది చెబుతోంది.
సాఫ్ట్వేర్పై దాడి చేయడం బదులు ప్రజలను మోసగించే social engineering మళ్లీ ప్రధాన ప్రవేశ మార్గాల్లో ఒకటని కూడా అది చెబుతోంది. అది ఒక సంస్థ కేసుల భారం మాత్రమే, దానిలో AI ప్రస్తావన లేదు. పాత సమస్యలు పోలేదని అది గుర్తు చేస్తుంది.
బాధితుడు ఆ మధ్యగత మొత్తాన్ని చెల్లిస్తే, ఆ ఒక్క చెల్లింపే నమోదైన మొత్తం AI ఖర్చు $23,920 కు సుమారు 6.3 రెట్లు అవుతుంది. అది మా లెక్క, ఎవరైనా చెల్లించినప్పుడే వర్తిస్తుంది. చెల్లింపు రేట్లు తగ్గుతున్నాయి, కాబట్టి లెక్కలు నేరస్థులకే అనుకూలంగా ఉండవు.
దశల వారీగా రక్షకుల పటం
చిత్రం 1 లోని చక్రం ఏ చొరబాటుకైనా ఉండే దశల గుండానే వెళ్తుంది. రికార్డులు ఏం సూచిస్తున్నాయో, ప్రతి దశలో ఏం తనిఖీ చేయాలో ఈ పట్టిక చూపిస్తుంది.
దశల వారీ రక్షణ పటం: రికార్డులు ఏం చూపిస్తున్నాయి, ఏం తనిఖీ చేయాలి
దశ
రికార్డులు ఏం చూపిస్తున్నాయి
ఏం తనిఖీ చేయాలి
లోపలికి రావడం
రిమోట్ సాధనాలు, వెబ్ ప్యానెల్స్లో తెలిసిన లోపాలు
ప్యాచ్ చేయండి, కన్సోల్లను ఇంటర్నెట్ నుంచి తొలగించండి, ప్రతి నెలా బయటపడినదాన్ని సమీక్షించండి.
దాగి ఉండటం, వ్యాపించడం
నెట్వర్క్లోకి దాచిన కనెక్షన్లు, మళ్లీ వాడిన పాస్వర్డ్లు, పాత డొమైన్ కంట్రోలర్లు
తెలియని రిమోట్ సాధనాలపై హెచ్చరిక పెట్టండి. ప్రత్యేకమైన నిర్వాహక పాస్వర్డ్లు వాడండి. పాత సర్వర్లను తొలగించండి.
రక్షణలను ఆపడం
సంతకం ఉన్నా లోపం ఉన్న డ్రైవర్ను దుర్వినియోగం చేసి భద్రతా సాఫ్ట్వేర్ను ఆపే ఉపాయం
తెలిసిన లోపభూయిష్ట డ్రైవర్లను నిరోధించండి, tamper protection ఆన్ చేయండి.
డేటా తీసుకోవడం
ఫైళ్లను బయటకు పంపే క్లౌడ్ కాపీ సాధనాలు
క్లౌడ్ నిల్వకు అప్లోడ్లను గమనించండి, కాపీ సాధనాలను పరిమితం చేయండి.
లాక్ చేయడం, డిమాండ్ చేయడం
ఆర్థిక పరిశోధన, ఫోన్ కాల్స్, 24 నుంచి 72 గంటల గడువులు
నోటీసు టెంప్లేట్లు, ఘటన సంప్రదింపు వ్యక్తి, నిర్ణయ నియమాలను ముందే సిద్ధం చేయండి.
కోలుకోవడం
బ్యాకప్ సర్వర్లు, వర్చువల్ మెషిన్ హోస్ట్లు లక్ష్యంగా
మార్చడానికి వీలుకాని బ్యాకప్లు ఉంచండి, బ్యాకప్ సర్వర్ను ప్రధాన నెట్వర్క్ నుంచి దూరంగా ఉంచండి.
దీన్ని ఎంత లోతుగా నేర్చుకోవాలి?
తెలుసుకోండి: సాంకేతిక పాత్రలోని ప్రతి ఒక్కరూ AI పాత దాడులను చౌక చేస్తుందని, నిర్ణయం ఇంకా ఒక వ్యక్తిదేనని అర్థం చేసుకోవాలి. ఇంటర్నెట్కు ఎదురుగా ఉన్న నిర్వహణ సాధనాలే ఎందుకు మొదట రక్షించాల్సినవో మీరు వివరించగలగాలి.
వాడండి: IT ఆపరేషన్స్, భద్రత, క్లౌడ్ సిబ్బంది తమ సంస్థ బయటపెట్టేవాటిని జాబితా చేయగలగాలి, CISA జాబితాతో సరిచూడాలి, రిమోట్ యాక్సెస్ను కఠినం చేయాలి, పునరుద్ధరణ ప్రక్రియను పరీక్షించాలి. మీరు managed service provider కోసం పనిచేస్తే, మీ రిమోట్ సాధనాన్ని మీ అత్యంత విలువైన ఆస్తిగా భావించండి.
నైపుణ్యం సాధించండి: భద్రతా నాయకులు, ఘటన స్పందనదారులు ఈ దృశ్యాలను తమ సొంత ఏర్పాటుపై పరీక్షించాలి. బ్లాక్మెయిల్ నిర్ణయాలను అవసరం రాకముందే సాధన చేయాలి, సంస్థ ఎంత పర్యవేక్షణ, స్పందన సమయం, పునరుద్ధరణ సామర్థ్యం భరించగలదో నిర్ణయించాలి. అది రాజీల గురించిన తీర్పు, తనిఖీ జాబితా కాదు.
ప్రస్తుతానికి మీరు వదిలేయగలవి
మాల్వేర్ కుటుంబాల పేర్లను, AI మోడళ్ల పేర్లను, ప్రతి కొత్త నేర బ్రాండ్ను మీరు అనుసరించాల్సిన అవసరం లేదు. అవి త్వరగా మారతాయి, శాశ్వతమైన పాఠం నుంచి దృష్టి మళ్లిస్తాయి. శీర్షికలో AI అనే మాట ఉందని కొత్త సాధనం కొనాల్సిన అవసరం కూడా లేదు.
ఆచరణాత్మక తర్వాతి అడుగు
మీ సంస్థలో ఇంటర్నెట్కు ఎదురుగా ఉండి, వేరొకదాన్ని నిర్వహించడానికి వాడే ప్రతి సేవ జాబితా తయారు చేయండి. అంటే రిమోట్ సపోర్ట్ సాధనాలు, VPN కన్సోల్లు, హోస్టింగ్ ప్యానెల్స్, బ్యాకప్ కన్సోల్లు, AI gateways. ప్రతి దానికి దాని యజమాని ఎవరో, ప్యాచ్ చేయబడిందో లేదో, అది బహిరంగంగా ఉండాల్సిన అవసరం ఉందో లేదో రాయండి.
అన్నింటికంటే పాతదాన్ని ముందు సరిచేయండి. ఏ కొత్త ఉత్పత్తి కంటే ఇది ఎక్కువ ఉపయోగకరం.
సాధనాలు వేగంగా ఉన్నాయి. లక్ష్యాలు అవే. మీ చేతిలో ఉన్న జాబితానే ముఖ్యమైనది.
మనకు ఏం తెలుసు, ఏం తెలియదు
మనకు ఏం తెలుసు, ఏం తెలియదు, ప్రకటన రకం వారీగా
లేబుల్
ప్రకటన
పరిశోధకుల నివేదిక
తెరిచి ఉన్న ఒక సర్వర్లో, రెండు ransomware ముఠాల అఫిలియేట్ల AI-సహాయ చొరబాట్ల లాగ్లు ఉన్నాయి, 62 పేరున్న బాధితులు, మానవ ఆమోద అడుగుతో (SOCRadar).
పరిశోధకుల నివేదిక
ఆపరేటర్లు రీసెల్లర్ ద్వారా చెల్లింపు AI మోడళ్లను వాడారు, తిరస్కరణలను మార్చి చెప్పారు.
ఆపరేటర్ వాదన, ధృవీకరించబడలేదు
2,236 FortiClient EMS లక్ష్యాలు, 4,922 SimpleHelp సర్వర్లు స్కాన్ చేయబడ్డాయి.
విక్రేత డేటా
Coveware: మధ్యగత రాన్సమ్ తగ్గింది, 76 శాతం కేసుల్లో డేటా దొంగిలించబడింది, AI ప్రస్తావన లేదు.
మా నిర్ధారణ
AI ప్రతి బాధితునికి ఖర్చును తగ్గిస్తుంది, కాబట్టి చిన్న సంస్థలు, ప్రదాత కస్టమర్లు ఆకర్షణీయ లక్ష్యాలు అవుతాయి.
మా లెక్క
పేరున్న ప్రతి బాధితునికి సుమారు $386 AI ఖర్చు. $150,000 మధ్యగత చెల్లింపు ఒక్కటే, చెల్లిస్తే, నమోదైన మొత్తం AI ఖర్చు $23,920 కు సుమారు 6.3 రెట్లు.
తెలియనివి
ఆపరేటర్లు ఎన్ని దాడులు పూర్తి చేశారు. సర్వర్ను ఎవరు నడిపారు. ఇతర ముఠాలు ఇలాంటి చక్రాలను నడుపుతున్నాయా. AI సంస్థలు చర్య తీసుకున్నాయా.
ఈ వ్యాసంలోని వాస్తవాలు 27 October 2026 న తనిఖీ చేయబడ్డాయి. తెరిచి ఉన్న సర్వర్ గురించిన చాలా సంఖ్యలు ఒకే భద్రతా విక్రేత నుంచి వచ్చాయి, అవి సవరించబడవచ్చు. చర్య తీసుకునే ముందు పైన ఇచ్చిన మూలాలతో సరిచూడండి.