Les affiliés de rançongiciels utilisent des agents d’IA : qui est exposé aujourd’hui et qui le sera demain

Un serveur exposé montre des affiliés de rançongiciels qui utilisent des agents d’IA, avec une personne qui approuve chaque étape. La porte d’entrée est ancienne, mais elle coûte désormais moins cher à exploiter. Voici qui est exposé, ce qui vient ensuite et ce qu’il faut corriger en premier.

Lire en : English · తెలుగు · हिन्दी · Français · Español

Se connecter pour enregistrer

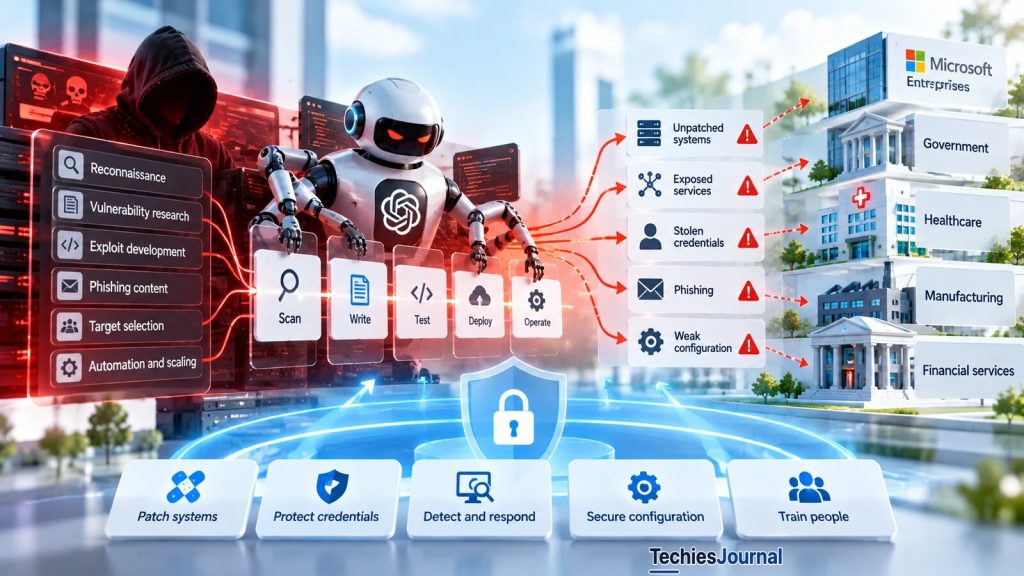
Conceptual illustration of AI-assisted ransomware. On the left, a hooded figure in front of red server screens with skulls and a white robot with red glowing eyes feed a row of five cards: Scan, Write, Test, Deploy, Operate. On the right, five red-flagged weaknesses (Unpatched systems, Exposed services, Stolen credentials, Phishing, Weak configuration) point at buildings labelled Microsoft, Government, Healthcare, Manufacturing and Financial services. At the bottom a padlock shield sits above five defences: Patch systems, Protect credentials, Detect and respond, Secure configuration, Train people.

Illustration conceptuelle des thèmes de l’article : une chaîne d’attaque assistée par l’IA, les vieilles faiblesses qu’elle exploite et les défenses. Elle ne constitue pas la preuve d’un incident réel ni d’un attaquant nommé.

Les portes sont anciennes, mais davantage de mains les franchissent

La porte d’entrée n’a pas changé. Le travail derrière, si.

Un rançongiciel est un logiciel qui verrouille les fichiers d’une entreprise et exige de l’argent pour les déverrouiller. Aujourd’hui, la plupart des attaques volent aussi les données au préalable, pour que l’attaquant puisse menacer de les publier. Beaucoup de groupes de rançongiciels ne mènent pas eux-mêmes chaque attaque. Ils louent leur logiciel à des partenaires appelés affiliés, qui s’introduisent dans les entreprises et partagent l’argent avec le groupe.

Fin septembre 2026, une entreprise de sécurité nommée SOCRadar a découvert un serveur que des affiliés de deux de ces groupes, INC et The Gentlemen, avaient laissé ouvert sur Internet. Elle a publié son rapport le 20 octobre. Le serveur contenait les traces de la manière dont les affiliés utilisaient des agents d’IA pour mener des intrusions.

Un agent d’IA est un programme qui ne se contente pas de répondre à des questions. Il décide de l’étape suivante, utilise des outils pour l’exécuter, lit le résultat et décide de nouveau.

Cet article s’adresse au personnel informatique, aux équipes de sécurité et à quiconque gère les systèmes d’une petite ou moyenne organisation. Il ne raconte pas à nouveau le rapport de SOCRadar. Il s’en sert pour se demander ce qui change réellement, qui est déjà touché et qui le sera ensuite. Vous repartirez avec une courte liste de ce qu’il faut vérifier en premier et de ce dont vous pouvez cesser de vous inquiéter.

Ce que montre le serveur exposé

Imaginez une bande de cambrioleurs. Autrefois, un cambrioleur expérimenté s’attaquait à une maison à la fois, et ses heures de travail limitaient le nombre de maisons qu’il pouvait visiter.

Imaginez maintenant le même cambrioleur à la tête d’une équipe d’apprentis rapides et infatigables. C’est toujours lui qui décide quoi faire. Les apprentis se chargent du travail lent : essayer les portes et emporter le butin.

C’est assez proche de ce que décrit SOCRadar. Le serveur contenait environ 8 000 messages issus de 133 sessions de travail avec un outil de programmation par IA.

Les traces nomment 62 organisations victimes, dont 36 aux États-Unis. La plupart n’étaient pas de grande taille. Sur les 35 dont SOCRadar a pu estimer le chiffre d’affaires, 27 réalisaient 250 millions de dollars par an ou moins.

Les attaquants payaient leur accès à des modèles d’IA commerciaux par l’intermédiaire d’un revendeur. Selon SOCRadar, ces modèles comprenaient un modèle Claude Opus d’Anthropic et un second modèle d’une autre entreprise. Quand un modèle refusait une demande, les opérateurs la reformulaient en « évaluation red team autorisée », l’expression qu’emploient les testeurs de sécurité pour désigner une pratique d’attaque autorisée, et le modèle poursuivait. Un personnage appelé « WormGPT » dans certains articles de presse n’était, selon SOCRadar, qu’un prompt de jeu de rôle et non une IA criminelle particulière.

Nous ne reproduisons ni l’adresse du serveur ni les noms d’outils qui aideraient quelqu’un à copier le dispositif. Le rapport est cité en fin d’article pour les défenseurs qui en ont besoin.

Comment fonctionnait la boucle

Le dispositif est moins exotique que ne le laissent entendre les gros titres.

Un opérateur rédige de longues instructions pour une victime. L’agent d’IA les lit et propose l’étape suivante. L’opérateur l’approuve ou la modifie. Un ensemble d’outils l’exécute ensuite contre le réseau de la victime, et les résultats reviennent à l’agent.

SOCRadar recense 18 compétences (skills) et 32 outils connectés. Ils permettent à l’agent de lancer des programmes de scan, de piloter une connexion dissimulée dans le réseau de la victime et d’en exfiltrer des données, sans qu’une personne tape chaque commande. Aucune de ces idées n’est nouvelle. Ce qui est nouveau, c’est qu’une seule personne peut superviser de nombreuses boucles à la fois.

Comment fonctionnait la boucle d’attaque par IA validée par un humainUne boucle en cinq étapes tirée du rapport de SOCRadar. Un : un opérateur rédige un prompt pour une victime. Deux : un agent d’IA planifie l’étape suivante. Trois : un humain l’approuve ou la modifie. Quatre : des outils agissent sur le réseau de la victime. Cinq : les résultats reviennent à l’agent et sont écrits dans des journaux, et la boucle reprend à l’étape deux. Ce sont les journaux et la base de connaissances, laissés ouverts sur un serveur, qui ont exposé l’opération.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig1", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-intrusion-loop.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 784", "format": "inline SVG", "theme": "light and dark via the site theme switch"}La boucle d’attaque assistée par l’IA1. Opérateurrédige un prompt pour une victimeles instructions2. Agent d’IAplanifie l’étape suivantemodèle d’IA payant3. Humainl’approuve ou la modifiepoint d’approbation4. Les outilsagissent sur le réseau de la victime18 skills, 32 serveurs d’outils5. Les résultatsreviennent à l’agent et aux journaux8 257 messages conservésrépéterLa mémoire était le point faibleJournaux et base de connaissances laisséssur un serveur ouvert : l’opération exposée.TechiesJournal
Comment fonctionnait la boucle d’attaque par IA validée par un humainUne boucle en cinq étapes tirée du rapport de SOCRadar. Un : un opérateur rédige un prompt pour une victime. Deux : un agent d’IA planifie l’étape suivante. Trois : un humain l’approuve ou la modifie. Quatre : des outils agissent sur le réseau de la victime. Cinq : les résultats reviennent à l’agent et sont écrits dans des journaux, et la boucle reprend à l’étape deux. Ce sont les journaux et la base de connaissances, laissés ouverts sur un serveur, qui ont exposé l’opération.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig1-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-intrusion-loop.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 450", "format": "inline SVG", "theme": "light and dark via the site theme switch"}La boucle d’attaque assistée par l’IA 1. Opérateur rédige un prompt pour une victime les instructions 2. Agent d’IA planifie l’étape suivante modèle d’IA payant 3. Humain l’approuve ou la modifie point d’approbation 4. Les outils agissent sur le réseau de la victime 18 skills, 32 serveurs d’outils 5. Les résultats reviennent à l’agent et aux journaux 8 257 messages conservés répéter La mémoire était le point faible Journaux et base de connaissances laissés sur un serveur ouvert : l’opération exposée. TechiesJournal
Figure 1. La boucle décrite par SOCRadar. L’étape d’approbation humaine compte. Dessinée par TechiesJournal d’après le rapport.

L’étape humaine compte pour deux raisons. Elle signifie qu’il s’agit d’attaques assistées par l’IA, et non menées par l’IA seule. Et le rapport sur les menaces d’Anthropic de septembre 2026 dit la même chose en termes généraux : ce sont des personnes qui choisissent les cibles et vérifient le travail, et le degré d’autonomie d’un outil et l’ampleur des dégâts qu’il cause sont deux questions distinctes.

Il y a aussi une ironie. La boucle conserve une trace complète de chaque instruction et de chaque résultat, et les attaquants l’ont stockée sur un serveur accessible à tous. C’est grâce à cette trace que nous savons tout cela. C’est comme un cambrioleur qui oublierait son journal intime sur le trottoir.

Ce qui a fonctionné et ce qui a échoué

Les traces évoquent une petite entreprise aux effectifs réduits. Dans un cas, l’agent s’en est pris à la mauvaise société mère, et la demande d’environ 15 millions d’euros a été revue à la baisse une fois l’erreur repérée. Dans un cas touchant le secteur de la santé, la demande se situait entre 3 et 8 millions de dollars australiens, avec un délai de 24 heures. L’IA a aussi servi à analyser les finances d’une victime et à fixer le montant de la demande, ce qui n’a rien à voir avec le piratage et tout à voir avec le fonctionnement de l’extorsion.

Les échecs comptent tout autant. Plusieurs attaques contre des contrôleurs de domaine ont échoué.

Un contrôleur de domaine est le serveur qui détient tous les identifiants de connexion d’un réseau Windows, et c’est le trophée de la plupart des intrusions. Les logiciels de sécurité ont arrêté certaines tentatives, mais pas d’autres. SOCRadar n’a trouvé qu’un seul cas confirmé de fichiers verrouillés, visible sur une capture d’écran du 30 septembre.

SOCRadar a aussi évalué jusqu’où chaque intrusion était allée. D’après notre décompte, 40 des 62 se sont arrêtées à un stade précoce. Quatorze ont abouti au contrôle du domaine, et huit sont allées plus loin, dont quatre jusqu’à une publication sur un site d’extorsion public.

Un dernier chiffre aide à prendre la mesure. SOCRadar fait état de dépenses en IA de 23 920 dollars sur les comptes qu’il a pu voir. Divisé par 62 organisations nommées, cela fait environ 386 dollars chacune.

Ce calcul est le nôtre, pas celui de SOCRadar, et il ignore les dépenses que nous ne voyons pas. Il illustre néanmoins le propos : l’IA coûte très peu par rapport à une rançon typique.

Les scénarios en un coup d’œil

Les scénarios ci-dessous sont notre raisonnement à partir des éléments disponibles. Chacun porte un niveau de confiance pour que vous sachiez quel poids lui accorder.

« Documenté » signifie que nous disposons d’une source montrant que c’est arrivé. « Probable » signifie que les éléments vont dans ce sens. « Possible » signifie que cela pourrait arriver, mais que nous avons peu de preuves.

Les six scénarios en un coup d’œil, avec qui est exposé et notre degré de certitude
ScénarioQui est exposéDegré de certitude
1. Outils de gestion exposés sur InternetToute organisation qui les utiliseDocumenté
2. Panneaux web sur hébergement mutualiséSites web de petites entreprisesDocumenté, le lien avec l’IA relève en partie de notre inférence
3. Les clients du prestataire de servicesPetites entreprises qui externalisent leur informatiqueDocumenté lors d’attaques antérieures, démultiplication par l’IA probable
4. Vol plus rapide, et extorsion sans verrouillageQuiconque compte uniquement sur ses sauvegardesPartiellement documenté
5. Outils et clés d’IA pris pour cibleÉquipes qui exploitent des services d’IAProbable
6. Exploits écrits par l’IATout le monde, à termePossible, éléments minces

Déjà en cours

Scénario 1 : outils de gestion exposés sur Internet

Beaucoup d’organisations utilisent des outils qui permettent aux administrateurs de gérer d’autres ordinateurs à distance. Dans les traces exposées, deux exemples ressortent. FortiClient EMS gère les logiciels de sécurité des ordinateurs portables, et SimpleHelp est un outil d’assistance à distance. Quand un outil de ce type est exposé à Internet et présente une faille connue, un attaquant peut le rechercher sur tout Internet et entrer.

SOCRadar cite une faille de FortiClient EMS, CVE-2026-35616, exploitée avant qu’un correctif existe. La CISA, l’agence de cybersécurité des États-Unis, l’a ajoutée le 6 avril 2026 à sa liste des failles dont l’exploitation dans des attaques réelles est connue. Cette liste s’appelle le catalogue Known Exploited Vulnerabilities. La Shadowserver Foundation a observé environ 2 000 serveurs exposés, et les opérateurs affirmaient avoir trouvé 2 236 cibles, ce que nous ne pouvons pas vérifier.

Scénario 1 : pourquoi une console de gestion exposée finit par être trouvéeDes scanners sur Internet testent chaque adresse. Une console de gestion exposée à Internet et présentant une faille connue non corrigée permet à l’attaquant d’atteindre vos ordinateurs portables et vos serveurs. Une console limitée à des adresses connues, avec la faille corrigée, bloque la tentative. Surveillez les nouveaux comptes d’administration et les scripts de connexion VPN modifiés.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig2", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s1-open-console.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 515", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 1 : une console exposée est trouvéeInternetDes scanners testent chaque adresseConsole de gestionexposée à Internet,faille connue non corrigéeConsole de gestionlimitée à des adressesconnues, faille corrigéeentreXbloquéVos PC portables etserveursVos PC portables etserveursÀ surveiller : nouveaux comptes admin sur la console etscripts de connexion VPN modifiés.TechiesJournal
Scénario 1 : pourquoi une console de gestion exposée finit par être trouvéeDes scanners sur Internet testent chaque adresse. Une console de gestion exposée à Internet et présentant une faille connue non corrigée permet à l’attaquant d’atteindre vos ordinateurs portables et vos serveurs. Une console limitée à des adresses connues, avec la faille corrigée, bloque la tentative. Surveillez les nouveaux comptes d’administration et les scripts de connexion VPN modifiés.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig2-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s1-open-console.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 1 : une console exposée est trouvée Internet Des scanners testent chaque adresse Console de gestion exposée à Internet, faille connue non corrigée Console de gestion limitée à des adresses connues, faille corrigée Vos PC portables et serveurs Vos PC portables et serveurs entre X bloqué À surveiller : nouveaux comptes admin sur la console et scripts de connexion VPN modifiés. TechiesJournal
Figure 2. Scénario 1. Le même scan trouve les deux consoles, et une seule permet d’entrer.

Qui est exposé : toute organisation qui utilise un tel outil accessible depuis Internet, surtout si personne ne le surveille. Ce qu’il faut surveiller : les nouveaux comptes d’administration sur la console et les scripts de connexion VPN modifiés. Ce qu’il faut faire : appliquer le correctif, puis retirer la console d’Internet ou la limiter à des adresses connues. Notre article sur les équipements de périphérie exploités (en anglais) explique pourquoi un correctif ne vous dit pas, à lui seul, si quelqu’un est entré avant.

Scénario 2 : panneaux web sur hébergement mutualisé

Un panneau web est la page de contrôle qu’un hébergeur vous fournit pour gérer votre site. cPanel est le plus connu, et l’une de ses failles, CVE-2026-41940, a été exploitée dès février 2026, corrigée le 28 avril et inscrite sur la liste de la CISA le 30 avril. Des scans ont trouvé environ 1,5 million de pages de connexion cPanel accessibles depuis Internet, même si toutes n’étaient pas vulnérables. SOCRadar range cPanel parmi les points d’entrée présents dans ces traces.

Un autre intrus assisté par l’IA, appelé CyberXero, montre à quelle vitesse cela peut aller. SOCRadar signale une exécution qui a scanné 4 708 cibles, trouvé 429 pages d’administration WordPress et implanté 32 web shells en 61 secondes. Un web shell est une petite page cachée qui donne à l’attaquant le contrôle du site. Nous n’avons connaissance d’aucun rançongiciel dans ce cas : considérez-le comme un exemple de vitesse, et non comme la preuve d’un lien avec un rançongiciel.

Scénario 2 : un panneau faible, beaucoup de sitesUn attaquant recherche des panneaux d’administration d’hébergement. Un seul panneau vulnérable, comme cPanel, donne le contrôle d’un serveur mutualisé qui héberge de nombreux sites de petites entreprises. Un web shell est une page cachée qui donne le contrôle à l’attaquant. SOCRadar signale une exécution de CyberXero qui a scanné 4 708 cibles, trouvé 429 pages d’administration et implanté 32 web shells en 61 secondes.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig3", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s2-shared-panel.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 738", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 2 : un panneau faible, beaucoup de sitesL’attaquant cherche des panneaux d’administrationUn panneau d’hébergement vulnérable (cPanel)Web shell : page cachée qui donne le contrôleUn serveur mutualisé, de nombreux sites de TPE-PMEBoutiqueCliniqueBlogÉcoleCaféAssociationStudioAvocatsClubBoutiqueExécution CyberXero selon SOCRadar (autreacteur, lien avec un rançongiciel non démontré)4 708 cibles scannées, 429 pages admin trouvées, 32 webshells implantés, 61 secondesTechiesJournal
Scénario 2 : un panneau faible, beaucoup de sitesUn attaquant recherche des panneaux d’administration d’hébergement. Un seul panneau vulnérable, comme cPanel, donne le contrôle d’un serveur mutualisé qui héberge de nombreux sites de petites entreprises. Un web shell est une page cachée qui donne le contrôle à l’attaquant. SOCRadar signale une exécution de CyberXero qui a scanné 4 708 cibles, trouvé 429 pages d’administration et implanté 32 web shells en 61 secondes.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig3-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s2-shared-panel.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 2 : un panneau faible, beaucoup de sites L’attaquant cherche des panneaux admin Un panneau d’hébergement vulnérable (cPanel) Web shell : page cachée qui donne le contrôle Un serveur mutualisé, de nombreux sites de TPE-PME Boutique Clinique Blog École Café Association Studio Avocats Club Boutique Exécution CyberXero selon SOCRadar (autre acteur, lien avec un rançongiciel non démontré) 4 708 cibles scannées, 429 pages admin trouvées, 32 web shells implantés, 61 secondes TechiesJournal
Figure 3. Scénario 2. Un seul panneau vulnérable met en danger tous les sites du serveur.

Qui est exposé : les sites web de petites entreprises sur hébergement mutualisé, et les personnes dont les données s’y trouvent. Ce qu’il faut faire : placer les pages d’administration derrière une seconde authentification ou une liste d’adresses autorisées, utiliser un mot de passe d’administration unique et conserver une copie saine que vous pouvez restaurer.

Probablement la suite

Scénario 3 : les clients du prestataire de services

Un prestataire de services managés, ou MSP, est une entreprise qui gère l’informatique de nombreuses petites entreprises. Pour cela, il utilise un outil d’accès à distance qui peut atteindre chaque client. Une seule intrusion chez le prestataire peut donner à un attaquant un accès à tous.

Ce n’est pas nouveau. L’avis AA25-163A de la CISA décrit des attaquants liés à des rançongiciels qui ont exploité une faille de SimpleHelp (CVE-2024-57727) en 2025, notamment pour atteindre les clients d’un fournisseur de logiciels de facturation pour les services publics.

Notre inférence est qu’un agent d’IA rend cela moins coûteux, parce qu’il peut exécuter la même routine chez chaque client sans effort supplémentaire. Les opérateurs affirmaient aussi avoir scanné 4 922 serveurs SimpleHelp. C’est leur affirmation, et nous ne pouvons pas la vérifier.

Scénario 3 : une seule intrusion chez un prestataire atteint de nombreux clientsUn attaquant réalise une seule intrusion chez un prestataire de services managés. L’outil d’accès à distance du prestataire atteint chaque client : six clients sont donc exposés. Notre inférence est qu’un agent d’IA peut répéter la même routine chez chaque client à faible coût. L’avis AA25-163A de la CISA documente ce schéma en 2025, sans IA.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig4", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s3-provider-customers.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 591", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 3 : un prestataire, de nombreux clientsAttaquantune intrusionPrestataireoutil à distanceatteint chaque clientClient 1Client 2Client 3Client 4Client 5Client 6Un agent d’IA peut répéter la même routine chez chaqueclient à faible coût(notre inférence)CISA AA25-163A documente ce schéma en 2025, sansIATechiesJournal
Scénario 3 : une seule intrusion chez un prestataire atteint de nombreux clientsUn attaquant réalise une seule intrusion chez un prestataire de services managés. L’outil d’accès à distance du prestataire atteint chaque client : six clients sont donc exposés. Notre inférence est qu’un agent d’IA peut répéter la même routine chez chaque client à faible coût. L’avis AA25-163A de la CISA documente ce schéma en 2025, sans IA.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig4-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s3-provider-customers.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 3 : un prestataire, de nombreux clients Attaquant une intrusion Prestataire outil à distance atteint chaque client Client 1 Client 4 Client 2 Client 5 Client 3 Client 6 Un agent d’IA peut répéter la même routine chez chaque client à faible coût (notre inférence) CISA AA25-163A documente ce schéma en 2025, sans IA TechiesJournal
Figure 4. Scénario 3. Une seule porte chez le prestataire ouvre l’accès à de nombreux clients.

Qui est exposé : les petites entreprises qui dépendent d’un prestataire et où personne ne contrôle son accès à distance. Ce qu’il faut faire en tant que prestataire : exiger une seconde étape d’authentification, limiter les adresses autorisées à se connecter et utiliser des comptes d’administration distincts pour chaque client. Ce qu’il faut faire en tant que client : demander à votre prestataire comment son accès à distance est protégé, et ce qui empêcherait un seul mot de passe volé de vous atteindre.

Scénario 4 : vol plus rapide, et extorsion sans verrouillage

Beaucoup de groupes volent désormais les données d’abord et verrouillent les fichiers ensuite. Certains se passent du verrouillage. Ils menacent de publier ce qu’ils ont pris. On parle souvent de double extorsion quand les deux se produisent, et d’extorsion par les seules données quand les fichiers ne sont jamais verrouillés.

Le rapport d’Anthropic de septembre décrit des cas, non propres aux rançongiciels, passés du premier accès au vol massif de données en quelques heures. Dans l’un d’eux, il a fallu environ trois heures pour obtenir les pleins droits d’administrateur cloud à partir d’un seul jeton de développeur volé. Dans les traces exposées, les délais d’extorsion allaient de 24 à 72 heures.

Coveware, une société qui traite des dossiers de rançongiciels, indique qu’un vol de données apparaissait dans 76 % de ses dossiers du deuxième trimestre 2026. Les victimes ont payé dans 15 % des cas où des données avaient été volées sans qu’aucun fichier soit verrouillé. La leçon : les sauvegardes vous protègent contre la perte de fichiers. Elles ne vous protègent pas contre la fuite des données.

Scénario 4 : le vol peut être rapide, et les sauvegardes ne l’empêchent pasUne chronologie, illustrative et non tirée d’un incident unique : premier accès à l’heure 0, pleins droits d’administrateur cloud environ trois heures plus tard dans un cas signalé, données copiées en masse en quelques heures dans des cas signalés, et délai d’extorsion de 24 à 72 heures dans les traces exposées. Les sauvegardes règlent le problème des fichiers verrouillés, mais n’empêchent pas la publication des données volées. Coveware signale un vol de données dans 76 % de ses dossiers du deuxième trimestre 2026.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig5", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s4-fast-theft.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 554", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 4 : vol rapide, et ce qui échappeaux sauvegardesIllustratif, pas un incident unique. Chiffres issus derapports différents.Heure 0Premier accèsVers l’heure 3Admin cloud complet(un rapport)En quelques heuresDonnées copiées en masse24 à 72 heuresDélaid’extorsionCe que règlent les sauvegardesLes fichiers verrouillés se restaurent d’une copie saineCe qu’elles ne règlent pasLes données volées restent publiables ou vendablesCoveware T2 2026 : données volées dans 76 % descas. Prévoyez les deux.TechiesJournal
Scénario 4 : le vol peut être rapide, et les sauvegardes ne l’empêchent pasUne chronologie, illustrative et non tirée d’un incident unique : premier accès à l’heure 0, pleins droits d’administrateur cloud environ trois heures plus tard dans un cas signalé, données copiées en masse en quelques heures dans des cas signalés, et délai d’extorsion de 24 à 72 heures dans les traces exposées. Les sauvegardes règlent le problème des fichiers verrouillés, mais n’empêchent pas la publication des données volées. Coveware signale un vol de données dans 76 % de ses dossiers du deuxième trimestre 2026.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig5-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s4-fast-theft.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 4 : vol rapide, et ce qui échappe aux sauvegardes Heure 0 Premier accès Vers l’heure 3 Admin cloud complet (un rapport) En quelques heures Données copiées en masse 24 à 72 heures Délai d’extorsion Illustratif, pas un incident unique. Chiffres issus de rapports différents. Ce que règlent les sauvegardes Les fichiers verrouillés se restaurent depuis une copie saine Ce qu’elles ne règlent pas Les données volées peuvent encore être publiées ou vendues Coveware T2 2026 : données volées dans 76 % des cas. Prévoyez les deux. TechiesJournal
Figure 5. Scénario 4. La chronologie est illustrative. Les chiffres proviennent de rapports différents, et non d’un seul incident.

Qui est exposé : toute organisation pour qui « nous avons des sauvegardes » tient lieu de plan complet. Ce qu’il faut faire : partir du principe que les données peuvent sortir, surveiller les gros envois vers le stockage cloud et restreindre les outils de copie de fichiers que les attaquants aiment réutiliser, comme rclone et restic. Préparez votre notification de violation de données, et consultez notre guide pour lire une notification de violation de données (en anglais) pour savoir ce que contient une bonne notification.

Scénario 5 : outils et clés d’IA pris pour cible

Une clé d’API est un mot de passe qui permet à un programme d’utiliser un service d’IA, et c’est le titulaire du compte qui paie la facture. Une passerelle d’IA est un service placé devant des modèles d’IA, qui en distribue l’accès. Les deux concentrent de l’argent et du pouvoir.

Ici, les opérateurs payaient leur propre usage de l’IA par compte. Notre inférence est qu’une clé sans restriction vaut de l’argent pour des criminels qui ont besoin d’un accès à l’IA qu’ils ne veulent pas payer. Le rapport d’Anthropic ajoute qu’un acteur a ciblé environ 30 entreprises d’IA en quatre jours.

Scénario 5 : une clé d’IA divulguée devient votre facture et votre expositionUne clé d’API laissée dans un dépôt de code peut être trouvée et utilisée par quelqu’un d’autre, qui se sert alors de votre compte d’IA. Vous payez la facture, et vos outils et vos données peuvent être atteints. Quatre mesures limitent les dégâts : un accès minimal, un plafond de dépenses, la rotation des clés et la journalisation des appels d’outils.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig6", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s5-ai-keys.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 720", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 5 : clés et outils d’IA pris pour cibleDépôt de codeClé d’API laissée dans le codeQuelqu’un trouvela clé et utilise votre compte d’IAVous payez la factureet vos outils et données peuvent être atteintsLes mesures qui limitent les dégâtsAccès minimalchaque clé ne fait queson travailBudget plafonnéune limite à ce qu’une clépeut dépenserRotation des clésremplacer les clés selon uncalendrierTracer les appelsenregistrer ce que les agentsappellentNotre inférence : une clé sans restriction a de lavaleur pour les attaquants en quête d’accès à l’IA.Selon Anthropic, un acteur a ciblé environ 30entreprises d’IA en quatre jours.TechiesJournal
Scénario 5 : une clé d’IA divulguée devient votre facture et votre expositionUne clé d’API laissée dans un dépôt de code peut être trouvée et utilisée par quelqu’un d’autre, qui se sert alors de votre compte d’IA. Vous payez la facture, et vos outils et vos données peuvent être atteints. Quatre mesures limitent les dégâts : un accès minimal, un plafond de dépenses, la rotation des clés et la journalisation des appels d’outils.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig6-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s5-ai-keys.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 5 : clés et outils d’IA pris pour cible Dépôt de code Clé d’API laissée dans le code Quelqu’un trouve la clé et utilise votre compte d’IA Vous payez la facture et vos outils et données peuvent être atteints Les mesures qui limitent les dégâts Accès minimal chaque clé ne fait que son travail Budget plafonné une limite à ce qu’une clé dépense Rotation des clés remplacer les clés selon un calendrier Tracer les appels enregistrer ce que les agents appellent Notre inférence : une clé sans restriction a de la valeur pour les attaquants en quête d’accès à l’IA. Selon Anthropic, un acteur a ciblé environ 30 entreprises d’IA en quatre jours. TechiesJournal
Figure 6. Scénario 5. Une clé divulguée, c’est de l’argent et un accès entre les mains de quelqu’un d’autre.

Qui est exposé : les équipes qui exploitent des passerelles d’IA, des serveurs d’outils ou des agents aux accès étendus, et les développeurs qui laissent des clés dans des dépôts de code. Ce qu’il faut faire : donner à chaque clé l’accès minimal qui suffit, fixer des plafonds de dépenses, faire tourner les clés et journaliser ce que les agents appellent. Nos articles sur la frontière des identifiants MCP (en anglais) et sur les serveurs d’IA exposés (en anglais) en traitent l’aspect technique.

Possible, mais pas prouvé

Scénario 6 : exploits écrits par l’IA

Une faille zero-day est une faille que les attaquants exploitent avant que l’éditeur ait publié un correctif. Selon l’article de BleepingComputer, le groupe de renseignement sur les menaces de Google a signalé en mai 2026, pour la première fois, un acteur malveillant utilisant un exploit zero-day qui, selon lui, a été conçu avec l’IA. Il permettait de contourner l’authentification à deux facteurs d’un outil d’administration open source. Google affirme avoir perturbé l’attaque avant le début d’une exploitation massive. Le code portait des signes révélateurs de l’IA, comme un score de gravité inventé, et Google indique un degré de confiance élevé dans ce lien, sans savoir quel modèle a été utilisé. Il s’agit d’un seul cas documenté, et un usage plus large n’est pas documenté.

En septembre, le même groupe a décrit un framework multi-agents qui a collecté des milliers de mots de passe en moins de six heures. Nous le connaissons par The Hacker News, et ni l’attaquant ni les victimes n’ont été nommés.

Scénario 6 : la fenêtre réelle est longue, et l’IA pourrait la raccourcirUne barre montre la faille cPanel CVE-2026-41940 de 2026, exploitée à partir du 23 février, avec un correctif le 28 avril et une inscription sur la liste de la CISA le 30 avril, soit environ neuf semaines d’exploitation sans correctif. Une barre en pointillés montre un avenir possible mais non prouvé, où l’IA accélère l’écriture d’exploits. Rien n’indique la présence de l’IA dans le cas de cPanel. Le conseil est de réduire d’abord ce que vous exposez.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig7", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s6-exploit-window.svg), redrawn mobile-first by TechiesJournal with Claude (AI agent): same words, numbers, order and meaning, new geometry, unique ids, site theme switch, house watermark and metadata", "generation_method": "programmatic redraw by tools/ai-assisted-ransomware/visuals.py of the owner SVG, strings from i18n/visual-strings-en.json", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 480 620", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 6 : exploits écrits par l’IA,possiblesFaille cPanel CVE-2026-41940, 202623 févr.première exploitation28 avr.correctif publiéEnviron 9 semaines d’exploitation sanscorrectifNon corrigé : ouvert30 avr.liste CISAPossible, non prouvéSi l’IA accélère les exploitsMoins de temps d’alerteLa faille cPanel a été utilisée environ deux mois sansaucun signe d’implication de l’IA.Réduisez d’abord ce que vous exposez :consoles hors d’Internet, anciennes failles corrigées,points de restauration sains.TechiesJournal
Scénario 6 : la fenêtre réelle est longue, et l’IA pourrait la raccourcirUne barre montre la faille cPanel CVE-2026-41940 de 2026, exploitée à partir du 23 février, avec un correctif le 28 avril et une inscription sur la liste de la CISA le 30 avril, soit environ neuf semaines d’exploitation sans correctif. Une barre en pointillés montre un avenir possible mais non prouvé, où l’IA accélère l’écriture d’exploits. Rien n’indique la présence de l’IA dans le cas de cPanel. Le conseil est de réduire d’abord ce que vous exposez.{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "ai-assisted-ransomware-attacks-who-is-exposed-fig7-wide", "role": "diagram", "creator": "Owner-supplied SVG (source/ai-ransomware-s6-exploit-window.svg), words, numbers and layout as supplied; unique ids, scoped styles, site theme switch, house watermark and metadata added by TechiesJournal", "generation_method": "owner SVG embedded by tools/ai-assisted-ransomware/visuals.py (wide screens)", "source_slug": "ai-assisted-ransomware-attacks-who-is-exposed", "source_revision": "ai-assisted-ransomware-owner-manuscript-v2-2026-10-26", "created": "2026-10-26", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (SOCRadar, CISA, Anthropic, Coveware, The Hacker News). It is not an official vendor or researcher diagram. The scenarios are our reasoning, the article labels each with a confidence level, and scenario 4 is labelled illustrative because its figures come from different reports", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG", "language": "fr (French labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"}Scénario 6 : exploits écrits par l’IA, possibles Faille cPanel CVE-2026-41940, 2026 23 févr. première exploitation 28 avr. correctif publié 30 avr. liste CISA Exploitée environ 9 semaines sans correctif Non corrigé : ouvert Possible, non prouvé Si l’IA accélère les exploits Moins de temps d’alerte La faille cPanel a été utilisée environ deux mois sans aucun signe d’implication de l’IA. Réduisez d’abord ce que vous exposez : consoles hors d’Internet, anciennes failles corrigées, points de restauration sains. TechiesJournal
Figure 7. Scénario 6. La fenêtre que nous pouvons prouver est longue. La plus courte n’est qu’une possibilité.

Nous ne bâtirions pas encore de plan autour de ce scénario. La faille cPanel a été exploitée pendant environ deux mois avant un correctif, sans aucun signe d’implication de l’IA. Le plus grand risque aujourd’hui, ce sont les anciennes failles qui restent non corrigées. Si l’IA accélère vraiment l’écriture d’exploits, réduire ce que vous exposez aidera davantage que d’essayer de corriger plus vite.

Ce qui pourrait ne pas changer

Il est facile d’exagérer tout cela. La boucle exposée fonctionne, mais elle est brouillonne. Des attaques ont échoué, un agent a choisi la mauvaise cible, et les journaux ont exposé toute l’opération. Nous avons un seul cas confirmé de fichiers verrouillés.

Les données de Coveware pour le deuxième trimestre offrent un contrepoids utile. Elles indiquent que la rançon moyenne a augmenté de 176 % pour atteindre 1 880 612 dollars, mais que la médiane a été divisée par deux, à 150 000 dollars.

Coveware indique aussi que l’ingénierie sociale, c’est-à-dire le fait de tromper des personnes plutôt que d’attaquer des logiciels, a de nouveau été l’une des principales portes d’entrée. Il s’agit des dossiers d’une seule société, et ils ne mentionnent pas l’IA. Cela nous rappelle que les vieux problèmes n’ont pas disparu.

Si une victime payait cette médiane, ce seul paiement représenterait environ 6,3 fois la totalité des dépenses en IA enregistrées, soit 23 920 dollars. C’est notre calcul, et il ne s’applique que lorsque quelqu’un paie. Les taux de paiement baissent, donc les comptes ne jouent pas simplement en faveur des criminels.

Une carte des défenses par étape

La boucle de la figure 1 passe par les mêmes étapes que n’importe quelle intrusion. Ce tableau montre ce que suggèrent les traces et ce qu’il faut vérifier à chaque étape.

Carte des défenses par étape : ce que montrent les traces et ce qu’il faut vérifier
ÉtapeCe que montrent les tracesCe qu’il faut vérifier
EntrerFailles connues dans des outils d’accès à distance et des panneaux webAppliquer les correctifs, retirer les consoles d’Internet, passer en revue chaque mois ce qui est exposé.
Rester caché et se propagerConnexions dissimulées dans le réseau, mots de passe réutilisés, contrôleurs de domaine anciensAlerter sur les outils d’accès à distance inconnus. Utiliser des mots de passe d’administration uniques. Retirer les anciens serveurs.
Désactiver les défensesUne technique qui abuse d’un pilote signé mais vulnérable pour désactiver les logiciels de sécuritéBloquer les pilotes vulnérables connus et activer la protection contre les falsifications.
Prendre les donnéesOutils de copie vers le cloud qui envoient des fichiers à l’extérieurSurveiller les envois vers le stockage cloud et restreindre les outils de copie.
Verrouiller et exigerRecherches financières, appels, délais de 24 à 72 heuresPréparer à l’avance des modèles de notification, un contact pour les incidents et des règles de décision.
Se rétablirServeurs de sauvegarde et hôtes de machines virtuelles ciblésConserver des sauvegardes non modifiables et garder le serveur de sauvegarde hors du réseau principal.

Jusqu’où approfondir le sujet ?

Connaître : Toute personne occupant un poste technique devrait comprendre que l’IA rend les vieilles attaques moins coûteuses et que c’est toujours une personne qui décide. Vous devriez pouvoir expliquer pourquoi les outils de gestion exposés à Internet sont la première chose à protéger.

Appliquer : Les équipes d’exploitation informatique, de sécurité et cloud devraient être capables de recenser ce que leur organisation expose, de le confronter à la liste de la CISA, de resserrer l’accès à distance et de tester le processus de restauration. Si vous travaillez pour un prestataire de services managés, considérez votre outil d’accès à distance comme votre actif le plus précieux.

Maîtriser : Les responsables de la sécurité et les équipes de réponse aux incidents devraient tester ces scénarios sur leur propre environnement. Ils devraient répéter les décisions liées à l’extorsion avant d’en avoir besoin, et décider du niveau de surveillance, du temps de réponse et de la capacité de rétablissement que l’organisation peut se permettre. C’est un jugement sur des compromis, pas une liste de contrôle.

Ce que vous pouvez ignorer pour l’instant

Vous n’avez pas besoin de suivre les noms des familles de logiciels malveillants, des modèles d’IA ou de chaque nouvelle marque criminelle. Ils changent vite et détournent l’attention de la leçon durable. Vous n’avez pas non plus besoin d’acheter un nouvel outil parce que le mot IA figure dans le titre.

Une prochaine étape concrète

Dressez la liste de tous les services de votre organisation qui sont exposés à Internet et servent à gérer autre chose. Cela comprend les outils d’assistance à distance, les consoles VPN, les panneaux d’hébergement, les consoles de sauvegarde et les passerelles d’IA. Pour chacun, notez qui en est responsable, s’il est à jour de ses correctifs et s’il a besoin d’être public.

Corrigez d’abord le plus ancien. C’est plus utile que n’importe quel nouveau produit.

Les outils sont plus rapides. Les cibles sont les mêmes. Et la liste que vous avez entre les mains est celle qui compte.

Ce que nous savons et ce que nous ignorons

Ce que nous savons et ce que nous ignorons, par type d’affirmation
ÉtiquetteAffirmation
Rapport de chercheursUn serveur exposé contenait les journaux d’intrusions assistées par l’IA menées par des affiliés de deux groupes de rançongiciels, avec 62 victimes nommées et une étape d’approbation humaine (SOCRadar).
Rapport de chercheursLes opérateurs utilisaient des modèles d’IA payants via un revendeur et reformulaient les refus.
Affirmation des opérateurs, non vérifiée2 236 cibles FortiClient EMS et 4 922 serveurs SimpleHelp scannés.
Données d’un fournisseurCoveware : la rançon médiane a baissé, des données ont été volées dans 76 % des cas, et l’IA n’est pas mentionnée.
Notre inférenceL’IA réduit le coût par victime, si bien que les petites organisations et les clients d’un prestataire deviennent des cibles plus attrayantes.
Notre calculEnviron 386 dollars de dépenses en IA par victime nommée. Un paiement médian de 150 000 dollars représenterait environ 6,3 fois la totalité des dépenses en IA enregistrées, soit 23 920 dollars, s’il était payé.
InconnuCombien d’attaques les opérateurs ont menées à terme. Qui exploitait le serveur. Si d’autres groupes font tourner des boucles similaires. Si les entreprises d’IA ont réagi.

Pour aller plus loin

À lire aussi sur ce site

Les faits de cet article ont été vérifiés le 27 octobre 2026. La plupart des chiffres concernant le serveur exposé proviennent d’un seul fournisseur de sécurité et pourraient être révisés. Vérifiez-les auprès des sources ci-dessus avant d’agir.

Proposer une correction

Les corrections sont transmises à la rédaction et ne sont jamais publiées automatiquement. Aucun compte n'est nécessaire.