

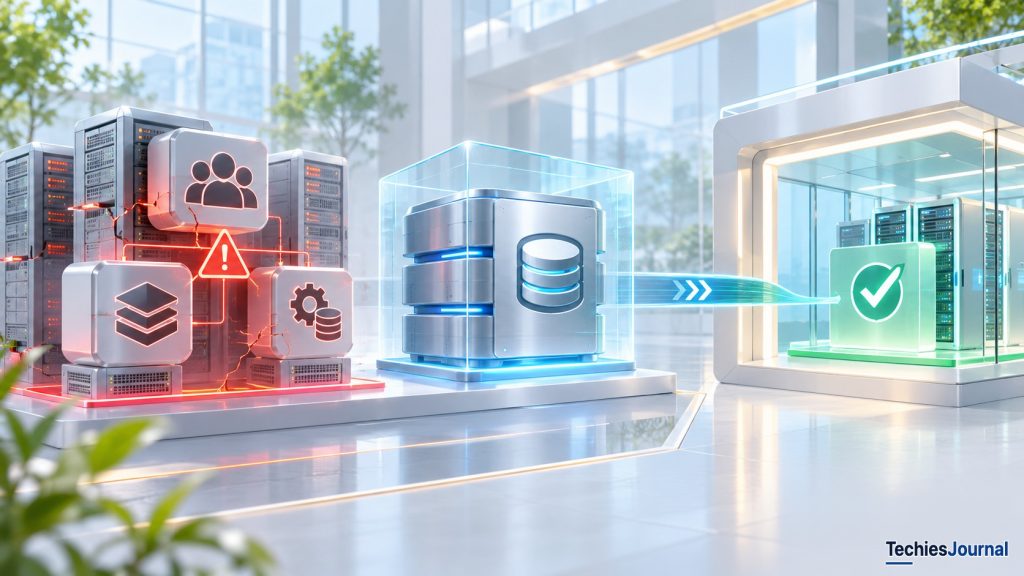
Los atacantes pueden inutilizar los sistemas necesarios para restaurar los datos incluso cuando las copias de seguridad sobreviven. Entender esas dependencias se está convirtiendo en una parte importante de la preparación frente al ransomware.
Northbridge Services tiene un problema con sus copias de seguridad que su panel de supervisión no puede explicar.
El equipo de TI de la empresa ha mantenido copias de seguridad diarias de sus aplicaciones críticas. Los trabajos de copia terminaron con éxito y los últimos informes indican que hay puntos de recuperación disponibles.
Entonces un incidente de ransomware interrumpe varios servidores de producción.
El equipo de infraestructura inicia el proceso de recuperación, con la expectativa de restaurar las máquinas virtuales afectadas. En cambio, los administradores descubren que la plataforma de administración de las copias de seguridad puede haber sido vulnerada. El entorno de virtualización también está bajo investigación, y todavía no se puede confiar en las cuentas con privilegios que se usan normalmente para la recuperación.
Los datos de las copias de seguridad aún pueden existir. El problema es llegar hasta ellos, restaurarlos y volver a poner las aplicaciones en línea sin dar al atacante otra oportunidad de interferir.
Northbridge es una organización ficticia, pero el problema refleja patrones de ataque documentados por el equipo de seguridad Mandiant de Google.
En su informe M-Trends 2026, Mandiant describe a operadores de ransomware que atacan servicios de identidad, infraestructura de virtualización y sistemas de copias de seguridad para socavar la capacidad de recuperación de una organización.
Estos ataques ponen de manifiesto una distinción importante. Proteger las copias de seguridad y mantener un proceso de recuperación utilizable son responsabilidades relacionadas, pero no son lo mismo.
Cómo una vulneración de la identidad puede llegar a los sistemas de recuperación
Para entender el problema de Northbridge, piensa en cómo funciona normalmente su infraestructura.
Los empleados y los administradores se autentican mediante un servicio de identidad central. La plataforma de virtualización ejecuta los servidores de aplicaciones de la empresa. Una aplicación de copias de seguridad se conecta a esa plataforma, gestiona los trabajos de copia y mantiene un catálogo de los puntos de recuperación disponibles.
Esta disposición es cómoda. Los administradores pueden gestionar la infraestructura mediante cuentas establecidas, y el sistema de copias de seguridad puede comunicarse con las plataformas que protege.
También crea relaciones entre sistemas que pueden no ser evidentes durante las comprobaciones rutinarias de las copias de seguridad.
Supón que un atacante toma el control de una cuenta con privilegios que tiene acceso al entorno de administración de la infraestructura. Según sus permisos, esa cuenta podría ofrecer una vía de entrada a la aplicación de copias de seguridad, a la plataforma de virtualización o a los servicios de apoyo.
El atacante no necesita necesariamente vulnerar uno por uno todos los servidores de aplicaciones.
Mandiant informa de haber observado a actores de amenazas que manipulan entornos de identidad, aprovechan errores de configuración en servicios de identidad y atacan sistemas de administración de la virtualización. Sus conclusiones de 2026 también describen a atacantes que eliminan objetos de copia de seguridad del almacenamiento en la nube.
Esas conclusiones no establecen que toda cuenta con privilegios ofrezca estas capacidades. El resultado depende de cómo estén configurados la identidad, los permisos y las redes de administración.
Sin embargo, para Northbridge la posibilidad cambia la investigación. El equipo ya no puede dar por sentado que las cuentas y herramientas que se usan normalmente para restaurar son seguras solo porque funcionaban antes del incidente.
El propio proceso de recuperación se ha convertido en parte de la investigación de seguridad.
Las copias de seguridad sobrevivieron, pero la vía de recuperación no
Los investigadores de Northbridge determinan que algunas copias de seguridad protegidas siguen disponibles. Es alentador, pero la empresa todavía no puede iniciar una restauración normal.
Una plataforma de copias de seguridad necesita algo más que datos almacenados para recuperar una aplicación.
Puede necesitar un servicio de administración en funcionamiento para localizar el punto de recuperación correcto, credenciales para acceder al almacenamiento, claves de cifrado para leer los datos protegidos y una infraestructura de cómputo en la que restaurar la carga de trabajo.
Northbridge también necesita que sus aplicaciones vuelvan en el orden correcto. Su aplicación de negocio depende de una base de datos, y ambas dependen de servicios de red, almacenamiento y administración que funcionen.
Por eso la empresa se enfrenta a una cadena de dependencias y no a un único archivo que falta.
Aquí es donde los ataques contra la infraestructura de virtualización resultan especialmente trascendentes.
Un hipervisor permite que varias máquinas virtuales compartan recursos físicos de cómputo. Sus sistemas de administración pueden controlar las máquinas virtuales, su configuración y, según la plataforma, aspectos del almacenamiento subyacente.
Un atacante con acceso suficientemente privilegiado a esta capa puede ser capaz de interrumpir varios sistemas sin vulnerar antes cada sistema operativo invitado.
El análisis de 2026 de Mandiant describe ataques contra los almacenes de datos de los hipervisores y contra la infraestructura de administración. Estas técnicas pueden afectar a varias cargas de trabajo y complicar la restauración.
Para Northbridge, restaurar una aplicación en un entorno que puede seguir estando controlado por un atacante introduciría otro riesgo. La carga de trabajo restaurada podría ser modificada, interrumpida o vulnerada de nuevo.
Las copias de seguridad protegidas ayudan a reducir ese riesgo, pero solo resuelven una parte del problema.
Una copia de seguridad inmutable está diseñada para resistir modificaciones o eliminaciones durante su período de retención configurado. Las copias fuera de línea ofrecen otra protección porque están desconectadas de los sistemas a los que puede llegar un atacante.
Ninguna de las dos medidas proporciona automáticamente las credenciales, las claves de cifrado, el entorno de cómputo de confianza ni la configuración de la aplicación necesarios para la recuperación.
Por ejemplo, una copia de seguridad inmutable de una base de datos puede seguir intacta mientras la clave de cifrado necesaria para leerla es inaccesible. Una copia de seguridad completa de una máquina virtual también puede ser inutilizable hasta que los administradores establezcan un lugar de confianza donde restaurarla.
La lección técnica no es que las copias de seguridad inmutables sean ineficaces. Son salvaguardas valiosas frente a una clase importante de ataque.
La limitación es que proteger las copias almacenadas no protege automáticamente todos los sistemas necesarios para utilizarlas.
Reconstruir desde un entorno de confianza
Northbridge tiene ahora que tomar una decisión difícil.
Podría intentar restaurar sus aplicaciones usando la infraestructura de administración existente, pero los investigadores no han establecido si ese entorno es fiable.
El enfoque más seguro en este incidente ficticio es establecer una vía de recuperación limpia antes de volver a conectar las cargas de trabajo restauradas a producción.
El equipo empieza por identificar las copias de seguridad que se cree que son anteriores a la vulneración y por confirmar que se puede acceder a ellas mediante credenciales protegidas.
También verifica la disponibilidad de las claves de cifrado, las configuraciones de sistema y la documentación de recuperación necesarias.
A continuación, el equipo de infraestructura prepara un entorno de confianza para la restauración. Según la arquitectura de Northbridge, esto podría implicar recursos de virtualización independientes, infraestructura en la nube aislada o un entorno de recuperación con acceso de administración restringido.
El propósito del aislamiento es impedir que el entorno de producción vulnerado controle el proceso de recuperación.
Alternativa textual accesible de esta figura
La figura muestra cómo puede avanzar una recuperación cuando no se puede confiar en los sistemas de administración de producción. Tiene tres zonas, de arriba abajo, y cinco pasos numerados que siguen el artículo.
Producción, confianza no establecida: un servicio de identidad, la administración de la virtualización y la administración de las copias de seguridad. Las líneas ámbar discontinuas marcan vías que un atacante con una cuenta con privilegios podría usar. La vía normal de restauración desde la administración de las copias hasta las copias protegidas está marcada como no fiable aún.
Copias de seguridad protegidas: copias almacenadas que resisten cambios durante la retención, pero no bastan solas. Paso 1: elegir una copia que se cree anterior a la vulneración. Paso 2: confirmar las claves y las credenciales protegidas. La recuperación también necesita claves, credenciales y un lugar de confianza donde restaurar.
Una única vía controlada lleva de las copias protegidas al entorno de recuperación aislado. Ninguna vía de administración lleva desde producción hasta él.
Entorno de recuperación aislado, con acceso de administración separado y restringido. Paso 3: preparar el entorno de confianza. Paso 4: restaurar los servicios de apoyo, después la base de datos y después la aplicación. Paso 5: buscar persistencia antes de reconectar con la red de producción.
El escenario es ficticio. La figura es una ilustración, no una arquitectura de proveedor ni un despliegue real.
Una vez que el equipo ha establecido un acceso administrativo de confianza, restaura los servicios de apoyo necesarios antes de volver a poner en marcha la aplicación de negocio. Se comprueban las dependencias de la base de datos y de la aplicación, y se examinan los sistemas restaurados en busca de indicios de persistencia o reinfección.
Solo después de estas comprobaciones Northbridge considera volver a conectar los servicios a la red de producción normal.
Este es un escenario simplificado. Un incidente real exigiría decisiones basadas en los hallazgos forenses, los requisitos de las aplicaciones, la infraestructura disponible y los procedimientos de respuesta a incidentes aprobados por la organización.
También muestra por qué la arquitectura de recuperación implica contrapartidas.
Un entorno de infraestructura totalmente separado puede ofrecer un aislamiento más sólido, pero puede resultar costoso de mantener. Operar otro entorno completo de identidad y virtualización también crea responsabilidades operativas propias.
No toda empresa necesita esa disposición.
Una organización pequeña que use servicios gestionados puede lograr una separación adecuada mediante capacidades de recuperación respaldadas por el proveedor, acceso administrativo protegido y copias de seguridad accesibles de forma independiente.
Una organización más grande, con aplicaciones críticas, mucha virtualización o dependencias de recuperación largas, puede necesitar más infraestructura dedicada.
El diseño correcto depende de lo que deba seguir operativo o recuperable tras un fallo concreto. El objetivo es eliminar dependencias compartidas peligrosas sin crear complejidad innecesaria.
¿Qué demostraría que la recuperación realmente funciona?
Northbridge acaba restaurando su aplicación de negocio ficticia. El equipo verifica que los usuarios pueden autenticarse, que la aplicación puede llegar a su base de datos y que las funciones de negocio previstas funcionan correctamente.
Ese resultado es más significativo que los trabajos de copia correctos que se veían antes del incidente.
Pero una empresa no debería necesitar sufrir un ataque de ransomware para saber si su plan de recuperación funciona.
Muchas pruebas de copias de seguridad restauran un archivo, una base de datos o una máquina virtual individual mientras la infraestructura circundante sigue sana. Estas pruebas son útiles porque verifican partes importantes del proceso de copia de seguridad.
No demuestran necesariamente la recuperación cuando el servicio de identidad, la plataforma de administración de copias de seguridad o el entorno de virtualización no están disponibles.
Un ejercicio más exigente simularía esas condiciones.
Northbridge podría empezar suponiendo que no se pueden usar sus cuentas con privilegios habituales. Entonces el equipo intentaría obtener un punto de recuperación protegido, acceder a las claves necesarias, preparar un entorno de restauración de confianza y recuperar una aplicación completa con sus dependencias.
El ejercicio también debería establecer cuánto tarda la restauración, qué pasos requieren intervención manual y si el servicio restaurado cumple los requisitos de recuperación del negocio.
Este enfoque es coherente con la Guide for Cybersecurity Event Recovery del NIST, que hace hincapié en ejercicios de recuperación realistas, responsabilidades claras y aprendizaje a partir de los resultados de las pruebas.
La guía StopRansomware de CISA recomienda de forma similar la protección sin conexión de las copias de seguridad críticas y la comprobación periódica de su disponibilidad e integridad.
Para Northbridge, el ejercicio revela si el plan de recuperación depende de sistemas que pueden no estar disponibles durante el incidente que se supone que debe abordar.
Para otra organización, las dependencias críticas pueden ser distintas. La pregunta de fondo sigue siendo práctica: ¿qué servicio de negocio debe restaurarse, qué requiere esa restauración y se pueden seguir cumpliendo esos requisitos tras la vulneración que se da por supuesta?
Una organización puede empezar a responder esa pregunta sin lanzar un programa de infraestructura totalmente nuevo. Puede elegir una aplicación importante, mapear sus dependencias de recuperación y probar la restauración en una condición de fallo realista.
Los resultados mostrarán si las protecciones existentes son suficientes o dónde es necesaria una mejora específica.
La preparación moderna frente al ransomware sigue exigiendo copias de seguridad fiables. Las conclusiones de Mandiant no cambian esa base.
Muestran por qué los sistemas de recuperación que las rodean merecen la misma atención.
Un plan de recuperación resulta creíble cuando una organización puede demostrar que es capaz de restaurar los servicios de negocio de los que depende, incluso cuando partes de su entorno operativo normal ya no son de fiar.
Referencias y lecturas adicionales
- M-Trends 2026 Executive Edition, Google Cloud / Mandiant. Hallazgos de las investigaciones de incidentes de 2025, incluidas las tácticas de denegación de la recuperación que involucran la infraestructura de identidad, de copias de seguridad y de virtualización.
- M-Trends 2026: Data, Insights, and Strategies From the Frontlines, Google Cloud. Detalles adicionales sobre atacantes que apuntan a la infraestructura crítica de administración y recuperación.
- StopRansomware Guide, CISA y agencias asociadas, octubre de 2023. Orientación para proteger los datos de las copias de seguridad y probar la recuperación.
- Guide for Cybersecurity Event Recovery, SP 800-184, NIST, diciembre de 2016. Orientación sobre planificación de la recuperación, mapeo de dependencias y ejercicios realistas.
Fecha de revisión de las fuentes: 16 de noviembre de 2026.