Los afiliados de ransomware usan agentes de IA: quién está expuesto ahora y quién será el siguiente
Un servidor filtrado muestra a afiliados de ransomware que usan agentes de IA, con una persona que aprueba cada paso. La vía de entrada es vieja, pero ahora sale más barata. Aquí verás quién está expuesto, qué viene después y qué corregir primero.
Por Prasad Kukkala · Ciberseguridad · Qué ha cambiado · · 18 min de lectura
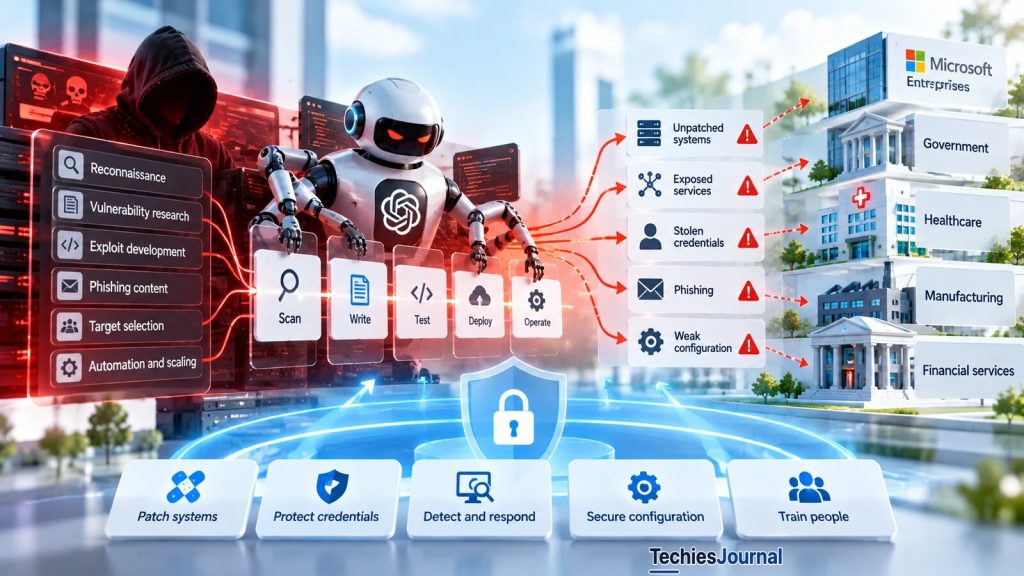
Ilustración conceptual de los temas del artículo: una cadena de ataque asistida por IA, las viejas debilidades que aprovecha y las defensas. No es una prueba de un incidente real ni de un atacante identificado.
Las puertas son viejas, pero ahora entran más manos por ellas
La vía de entrada no ha cambiado. Sí ha cambiado el trabajo que hay detrás.
El ransomware es un software que bloquea los archivos de una empresa y exige dinero para desbloquearlos. Hoy, la mayoría de los ataques también roban antes los datos, para que el atacante pueda amenazar con publicarlos. Muchos grupos de ransomware no ejecutan ellos mismos cada ataque. Alquilan su software a socios llamados afiliados, que entran en las empresas y reparten el dinero con el grupo.
A finales de septiembre de 2026, una empresa de seguridad llamada SOCRadar encontró un servidor que los afiliados de dos de esos grupos, INC y The Gentlemen, habían dejado abierto en internet. Publicó su informe el 20 de octubre. El servidor guardaba los registros (logs) de cómo los afiliados usaban agentes de IA para llevar a cabo intrusiones.
Un agente de IA es un programa que hace algo más que responder preguntas. Decide el siguiente paso, usa herramientas para ejecutarlo, lee el resultado y vuelve a decidir.
Este artículo está dirigido al personal de TI, a los equipos de seguridad y a cualquiera que se ocupe de los sistemas de una organización pequeña o mediana. No vuelve a contar el informe de SOCRadar. Lo usa para preguntarse qué cambia realmente, quién está ya afectado y quién será el siguiente. Terminarás con una lista breve de lo que debes comprobar primero y de aquello por lo que puedes dejar de preocuparte.
Lo que muestra el servidor filtrado
Piensa en una banda de ladrones. Antes, un ladrón experto trabajaba una casa cada vez, y sus horas limitaban cuántas casas podía asaltar.
Ahora imagina a ese mismo ladrón supervisando a un equipo de aprendices rápidos e incansables. Él sigue decidiendo qué hacer. Los aprendices hacen el trabajo lento de probar puertas y sacar las cosas.
Eso se parece mucho a lo que describe SOCRadar. El servidor guardaba unos 8000 mensajes de 133 sesiones de trabajo con una herramienta de programación con IA.
Los registros nombran a 62 organizaciones víctimas, 36 de ellas en Estados Unidos. La mayoría no eran grandes. De las 35 cuyos ingresos pudo estimar SOCRadar, 27 facturaban 250 millones de dólares al año o menos.
Los atacantes pagaban el acceso a modelos de IA comerciales a través de un revendedor. SOCRadar dice que entre los modelos había un modelo Claude Opus de Anthropic y un segundo modelo de otra empresa. Cuando un modelo rechazaba una petición, los operadores la reformulaban como una «evaluación autorizada de red team», que es como los profesionales de las pruebas de seguridad describen la práctica de ataques permitidos, y el modelo seguía adelante. Un personaje llamado «WormGPT», mencionado en algunas noticias, era, según SOCRadar, solo un prompt de juego de rol y no una IA criminal especial.
No reproducimos la dirección del servidor ni los nombres de las herramientas que ayudarían a alguien a copiar el montaje. El informe está enlazado al final para los defensores que los necesiten.
Cómo funcionaba el bucle
El montaje es menos exótico de lo que sugieren los titulares.
Un operador escribe instrucciones largas para una víctima. El agente de IA las lee y propone el siguiente paso. El operador lo aprueba o lo modifica. Después, un conjunto de herramientas lo ejecuta contra la red de la víctima, y los resultados vuelven al agente.
SOCRadar contabiliza 18 habilidades (skills) y 32 herramientas conectadas. Permiten al agente ejecutar programas de escaneo, controlar una conexión oculta dentro de la red de la víctima y sacar datos, sin que una persona escriba cada comando. Ninguna de estas ideas es nueva. Lo nuevo es que una sola persona puede supervisar muchos bucles a la vez.
Figura 1. El bucle que describe SOCRadar. El paso de aprobación humana importa. Dibujado por TechiesJournal a partir del informe.
El paso humano importa por dos razones. Significa que esto está asistido por IA, no ejecutado por la IA por sí sola. Y el informe de amenazas de Anthropic de septiembre de 2026 dice lo mismo en términos generales: las personas eligen los objetivos y revisan el trabajo, y el grado de independencia de una herramienta y el daño que causa son cuestiones distintas.
También hay una ironía. El bucle guarda un registro completo de cada instrucción y cada resultado, y los atacantes lo tenían en un servidor al que cualquiera podía acceder. Ese registro es la razón por la que sabemos algo de todo esto. Es como si un ladrón dejara su diario en la acera.
Lo que funcionó y lo que no
Los registros parecen los de una pequeña empresa con poco personal. En un caso, el agente fue a por la empresa matriz equivocada, y la exigencia de unos 15 millones de euros se redujo en cuanto se detectó el error. En un caso del sector sanitario, la exigencia era de entre 3 y 8 millones de dólares australianos, con un plazo de 24 horas. La IA también se usó para leer las finanzas de una víctima y fijar el importe de la exigencia, algo que no tiene nada que ver con el hacking y mucho con cómo funciona la extorsión.
Los fracasos importan igual. Varios ataques contra controladores de dominio fracasaron.
Un controlador de dominio es el servidor que guarda todos los inicios de sesión de una red Windows, y es el gran premio en la mayoría de las intrusiones. El software de seguridad detuvo algunos intentos, pero no otros. SOCRadar solo encontró un caso confirmado de archivos bloqueados, que aparece en una captura de pantalla del 30 de septiembre.
SOCRadar también clasificó hasta dónde llegó cada intrusión. Según nuestro recuento, 40 de las 62 se detuvieron en una fase temprana. Catorce llegaron a controlar el dominio, y ocho fueron más allá, entre ellas cuatro que llegaron a un listado público de extorsión.
Otra cifra ayuda a dimensionarlo. SOCRadar informa de un gasto en IA de 23 920 dólares en las cuentas que pudo ver. Dividido entre 62 organizaciones nombradas, son unos 386 dólares por cada una.
Este cálculo es nuestro, no de SOCRadar, y no tiene en cuenta el gasto que no podemos ver. Aun así, ilustra la idea. La IA cuesta muy poco en comparación con un rescate típico.
Los escenarios de un vistazo
Los escenarios que siguen son nuestro razonamiento a partir de las pruebas. Cada uno lleva una etiqueta de confianza para que sepas cuánto peso merece.
«Documentado» significa que tenemos una fuente que muestra que ocurrió. «Probable» significa que las pruebas apuntan en esa dirección. «Posible» significa que podría ocurrir, pero tenemos pocas pruebas.
Los seis escenarios de un vistazo, con quién está expuesto y qué certeza tenemos
Escenario
Quién está expuesto
Qué certeza tenemos
1. Herramientas de gestión abiertas a internet
Cualquier organización que las use
Documentado
2. Paneles web en hosting compartido
Sitios web de pequeñas empresas
Documentado; el vínculo con la IA es en parte inferencia nuestra
3. Los clientes del proveedor de servicios
Pequeñas empresas que externalizan la TI
Documentado en ataques anteriores; escalado con IA probable
4. Robo más rápido y extorsión sin bloqueo
Quien confía solo en las copias de seguridad
Parcialmente documentado
5. Herramientas y claves de IA como objetivo
Equipos que operan servicios de IA
Probable
6. Exploits escritos por IA
Todos, con el tiempo
Posible, pruebas escasas
Ya está ocurriendo
Escenario 1: herramientas de gestión abiertas a internet
Muchas organizaciones usan herramientas que permiten a los administradores gestionar otras computadoras a distancia. En los registros filtrados destacan dos ejemplos. FortiClient EMS gestiona el software de seguridad de las computadoras portátiles, y SimpleHelp es una herramienta de soporte remoto. Cuando una herramienta así está expuesta a internet y tiene un fallo conocido, un atacante puede escanear todo internet en su busca y entrar sin más.
SOCRadar nombra un fallo de FortiClient EMS, CVE-2026-35616, que se aprovechó antes de que existiera un parche. CISA, la agencia de ciberseguridad de Estados Unidos, lo añadió el 6 de abril de 2026 a su lista de fallos que se sabe que se usan en ataques reales. Esa lista se llama catálogo Known Exploited Vulnerabilities. La Shadowserver Foundation vio unos 2000 servidores expuestos, y los operadores afirmaron haber encontrado 2236 objetivos, algo que no podemos verificar.
Figura 2. Escenario 1. El mismo escaneo encuentra las dos consolas, y solo una es una vía de entrada.
Quién está expuesto: cualquier organización que use una herramienta así accesible desde internet, sobre todo si nadie la vigila. Qué vigilar: cuentas de administrador nuevas en la consola y cambios en los scripts de inicio de sesión de la VPN. Qué hacer: aplicar el parche y, después, sacar la consola de internet o limitarla a direcciones conocidas. Nuestro artículo sobre dispositivos perimetrales explotados (en inglés) explica por qué un parche por sí solo no te dice si alguien entró antes.
Escenario 2: paneles web en hosting compartido
Un panel web es la página de control que te da una empresa de hosting para gestionar tu sitio web. cPanel es el más conocido, y un fallo en él, CVE-2026-41940, se aprovechó desde febrero de 2026, se corrigió el 28 de abril y entró en la lista de CISA el 30 de abril. Los escaneos encontraron alrededor de 1.5 millones de páginas de inicio de sesión de cPanel accesibles desde internet, aunque no todas eran vulnerables. SOCRadar incluye cPanel entre los puntos de entrada de estos registros.
Otro intruso asistido por IA, llamado CyberXero, muestra lo rápido que puede ir esto. SOCRadar informa de una ejecución que escaneó 4708 objetivos, encontró 429 páginas de administración de WordPress e instaló 32 web shells en 61 segundos. Una web shell es una pequeña página oculta que da al atacante el control del sitio. No tenemos constancia de ransomware en ese caso, así que tómalo como un ejemplo de velocidad y no como prueba de un vínculo con el ransomware.
Figura 3. Escenario 2. Un panel débil pone en riesgo todos los sitios del servidor.
Quién está expuesto: los sitios web de pequeñas empresas en hosting compartido y las personas cuyos datos están en ellos. Qué hacer: proteger las páginas de administración con un segundo inicio de sesión o con una lista de direcciones permitidas, usar una contraseña de administrador única y guardar una copia limpia que puedas restaurar.
Probablemente lo siguiente
Escenario 3: los clientes del proveedor de servicios
Un proveedor de servicios gestionados, o MSP, es una empresa que se encarga de la TI de muchas pequeñas empresas. Para ello, usa una herramienta remota que puede llegar a todos sus clientes. Una sola intrusión en el proveedor puede darle a un atacante una vía de entrada a todos ellos.
Esto no es nuevo. El aviso AA25-163A de CISA describe a atacantes de ransomware que usaron un fallo de SimpleHelp (CVE-2024-57727) en 2025, entre otras cosas para llegar a los clientes de un proveedor de software de facturación para empresas de servicios públicos.
Nuestra inferencia es que un agente de IA abarata esto, porque puede ejecutar la misma rutina en cada cliente sin esfuerzo adicional. Los operadores también afirmaron haber escaneado 4922 servidores SimpleHelp. Es una afirmación suya y no podemos verificarla.
Figura 4. Escenario 3. Una puerta en el proveedor abre el paso a muchos clientes.
Quién está expuesto: las pequeñas empresas que dependen de un proveedor y no tienen a nadie que revise su acceso remoto. Qué hacer si eres el proveedor: exigir un segundo paso de inicio de sesión, limitar qué direcciones pueden conectarse y usar cuentas de administrador separadas para cada cliente. Qué hacer si eres el cliente: preguntar a tu proveedor cómo protege su acceso remoto y qué impediría que una sola contraseña robada llegara hasta ti.
Escenario 4: robo más rápido y extorsión sin bloqueo
Muchos grupos roban ahora primero los datos y bloquean los archivos después. Algunos se saltan el bloqueo. Amenazan con publicar lo que se llevaron. Esto suele llamarse doble extorsión cuando ocurren ambas cosas, y extorsión solo con datos cuando los archivos nunca se bloquean.
El informe de septiembre de Anthropic describe casos, no específicos del ransomware, que pasaron del primer acceso al robo masivo de datos en cuestión de horas. En uno de ellos se tardó unas tres horas en conseguir derechos completos de administrador de la nube a partir de un solo token de desarrollador robado. Los plazos de extorsión en los registros filtrados iban de 24 a 72 horas.
Coveware, una empresa que gestiona casos de ransomware, informa de que hubo robo de datos en el 76 % de sus casos del segundo trimestre de 2026. Las víctimas pagaron en el 15 % de los casos en que se robaron datos pero no se bloqueó nada. La lección es que las copias de seguridad te protegen de perder archivos. No te protegen de que los datos se filtren.
Figura 5. Escenario 4. La cronología es ilustrativa. Las cifras proceden de informes distintos, no de un solo incidente.
Quién está expuesto: cualquier organización que crea que «tenemos copias de seguridad» es todo el plan. Qué hacer: dar por hecho que los datos pueden salir, vigilar las subidas grandes al almacenamiento en la nube y limitar las herramientas de copia de archivos que los atacantes suelen reutilizar, como rclone y restic. Ten preparada tu notificación de brecha de datos y consulta nuestra guía para leer una notificación de brecha de datos (en inglés) para saber qué dice una buena.
Escenario 5: herramientas y claves de IA como objetivo
Una clave de API es una contraseña que permite a un programa usar un servicio de IA, y el titular de la cuenta paga la factura. Un gateway de IA es un servicio que se sitúa delante de los modelos de IA y reparte el acceso a ellos. Ambos concentran dinero y poder.
Los operadores de este caso pagaban su propio uso de IA por cuenta. Nuestra inferencia es que una clave sin restricciones vale dinero para los delincuentes que necesitan un acceso a IA que no quieren pagar. El informe de Anthropic añade que un actor atacó a unas 30 empresas de IA en cuatro días.
Figura 6. Escenario 5. Una clave filtrada es dinero y acceso en manos de otro.
Quién está expuesto: los equipos que operan gateways de IA, servidores de herramientas o agentes con acceso amplio, y los desarrolladores que dejan claves en repositorios de código. Qué hacer: dar a cada clave el mínimo acceso que funcione, fijar límites de gasto, rotar las claves y registrar a qué llaman los agentes. Nuestros artículos sobre el límite de credenciales de MCP (en inglés) y los servidores de IA expuestos (en inglés) cubren la parte técnica.
Posible, pero no demostrado
Escenario 6: exploits escritos por IA
Una vulnerabilidad de día cero (zero-day) es un fallo que los atacantes usan antes de que el fabricante haya publicado una corrección. Según la cobertura de BleepingComputer, el grupo de inteligencia de amenazas de Google informó en mayo de 2026, por primera vez, de un actor de amenazas que usaba un exploit de día cero que, en su opinión, se había creado con IA. Servía para eludir el inicio de sesión en dos pasos de una herramienta de administración de código abierto. Google dice que desbarató el ataque antes de que empezara la explotación masiva. El código tenía indicios reveladores de IA, como una puntuación de gravedad inventada, y Google afirma tener una confianza alta en el vínculo, aunque no sabe qué modelo se usó. Es un caso documentado, y un uso más amplio no está documentado.
En septiembre, el mismo grupo describió un marco multiagente que reunió miles de contraseñas en menos de seis horas. Lo conocemos por The Hacker News, y no se nombró ni al atacante ni a las víctimas.
Figura 7. Escenario 6. La ventana que podemos demostrar es larga. La más corta es solo una posibilidad.
Todavía no planificaríamos en función de esto. El fallo de cPanel se usó durante unos dos meses antes de que hubiera un parche, sin señales de participación de la IA. El mayor riesgo hoy son los fallos antiguos que siguen sin parchear. Si la IA llega a acelerar la escritura de exploits, reducir lo que expones ayudará más que intentar parchear más rápido.
Lo que quizá no cambie
Es fácil exagerar todo esto. El bucle filtrado funciona, pero es chapucero. Hubo ataques que fracasaron, un agente eligió el objetivo equivocado y los registros dejaron expuesta toda la operación. Tenemos un solo caso confirmado de archivos bloqueados.
Los datos del segundo trimestre de Coveware sirven de contrapeso útil. Indican que el rescate promedio subió un 176 %, hasta 1 880 612 dólares, pero que la mediana cayó a la mitad, hasta 150 000 dólares.
También señalan que la ingeniería social, es decir, engañar a las personas en lugar de atacar el software, volvió a ser una de las principales vías de entrada. Es la cartera de casos de una sola empresa y no menciona la IA. Nos recuerda que los viejos problemas no han desaparecido.
Si una víctima pagara esa mediana, ese único pago equivaldría a unas 6.3 veces todo el gasto en IA registrado, de 23 920 dólares. Es nuestro cálculo, y solo se aplica cuando alguien paga. Las tasas de pago están bajando, así que las cuentas no favorecen sin más a los delincuentes.
Un mapa para defensores por fases
El bucle de la figura 1 pasa por las mismas fases que cualquier intrusión. Esta tabla muestra lo que sugieren los registros y qué comprobar en cada fase.
Mapa para defensores por fases: lo que muestran los registros y qué comprobar
Fase
Lo que muestran los registros
Qué comprobar
Entrar
Fallos conocidos en herramientas remotas y paneles web
Aplicar parches, sacar las consolas de internet, revisar cada mes lo que está expuesto.
Ocultarse y propagarse
Conexiones ocultas dentro de la red, contraseñas reutilizadas, controladores de dominio antiguos
Alertar ante herramientas remotas desconocidas. Usar contraseñas de administrador únicas. Retirar los servidores antiguos.
Desactivar las defensas
Un truco que abusa de un driver firmado pero defectuoso para desactivar el software de seguridad
Bloquear los drivers vulnerables conocidos y activar la protección contra manipulaciones.
Llevarse los datos
Herramientas de copia a la nube que sacan archivos
Vigilar las subidas al almacenamiento en la nube y restringir las herramientas de copia.
Bloquear y exigir
Investigación financiera, llamadas, plazos de 24 a 72 horas
Preparar de antemano plantillas de notificación, un contacto para incidentes y reglas de decisión.
Recuperar
Servidores de copias de seguridad y hosts de máquinas virtuales como objetivo
Mantener copias de seguridad que no se puedan modificar y mantener el servidor de copias de seguridad fuera de la red principal.
¿Hasta qué punto deberías aprender esto?
Conocer: Toda persona con un puesto técnico debería entender que la IA abarata los ataques de siempre y que una persona sigue tomando las decisiones. Deberías poder explicar por qué las herramientas de gestión expuestas a internet son lo primero que hay que proteger.
Usar: El personal de operaciones de TI, de seguridad y de nube debería poder enumerar lo que su organización expone, cotejarlo con la lista de CISA, reforzar el acceso remoto y probar el proceso de restauración. Si trabajas para un proveedor de servicios gestionados, trata tu herramienta remota como tu activo más valioso.
Dominar: Los responsables de seguridad y los equipos de respuesta a incidentes deberían probar estos escenarios en su propio entorno. Deberían ensayar las decisiones sobre extorsión antes de necesitarlas y decidir cuánta supervisión, tiempo de respuesta y capacidad de recuperación puede permitirse la organización. Es una decisión sobre contrapartidas, no una lista de verificación.
Qué puedes ignorar por ahora
No necesitas seguir los nombres de familias de malware, los nombres de modelos de IA ni cada nueva marca criminal. Cambian rápido y distraen de la lección duradera. Tampoco necesitas comprar una herramienta nueva porque la palabra IA aparezca en el titular.
Un siguiente paso práctico
Haz una lista de todos los servicios de tu organización que están expuestos a internet y se usan para gestionar otra cosa. Eso incluye herramientas de soporte remoto, consolas de VPN, paneles de hosting, consolas de copias de seguridad y gateways de IA. Para cada uno, anota quién es su responsable, si tiene los parches al día y si necesita ser público.
Corrige primero el más antiguo. Es más útil que cualquier producto nuevo.
Las herramientas son más rápidas. Los objetivos son los mismos. Y la lista que tienes en tus manos es la que importa.
Lo que sabemos y lo que no
Lo que sabemos y lo que no, por tipo de afirmación
Etiqueta
Afirmación
Informe de investigadores
Un servidor expuesto guardaba registros de intrusiones asistidas por IA cometidas por afiliados de dos grupos de ransomware, con 62 víctimas nombradas y un paso de aprobación humana (SOCRadar).
Informe de investigadores
Los operadores usaron modelos de IA de pago a través de un revendedor y reformularon las peticiones rechazadas.
Afirmación de los operadores, sin verificar
2236 objetivos de FortiClient EMS y 4922 servidores SimpleHelp escaneados.
Datos de un proveedor
Coveware: la mediana del rescate bajó, se robaron datos en el 76 % de los casos y no se menciona la IA.
Inferencia nuestra
La IA reduce el costo por víctima, así que las organizaciones más pequeñas y los clientes de un proveedor se vuelven objetivos más atractivos.
Cálculo nuestro
Unos 386 dólares de gasto en IA por víctima nombrada. Un solo pago mediano de 150 000 dólares equivaldría a unas 6.3 veces todo el gasto en IA registrado, de 23 920 dólares, si se pagara.
Desconocido
Cuántos ataques completaron los operadores. Quién gestionaba el servidor. Si otros grupos usan bucles similares. Si las empresas de IA tomaron medidas.
Los datos de este artículo se comprobaron el 27 de octubre de 2026. La mayoría de las cifras sobre el servidor expuesto proceden de un solo proveedor de seguridad y podrían revisarse. Contrástalas con las fuentes anteriores antes de actuar.