

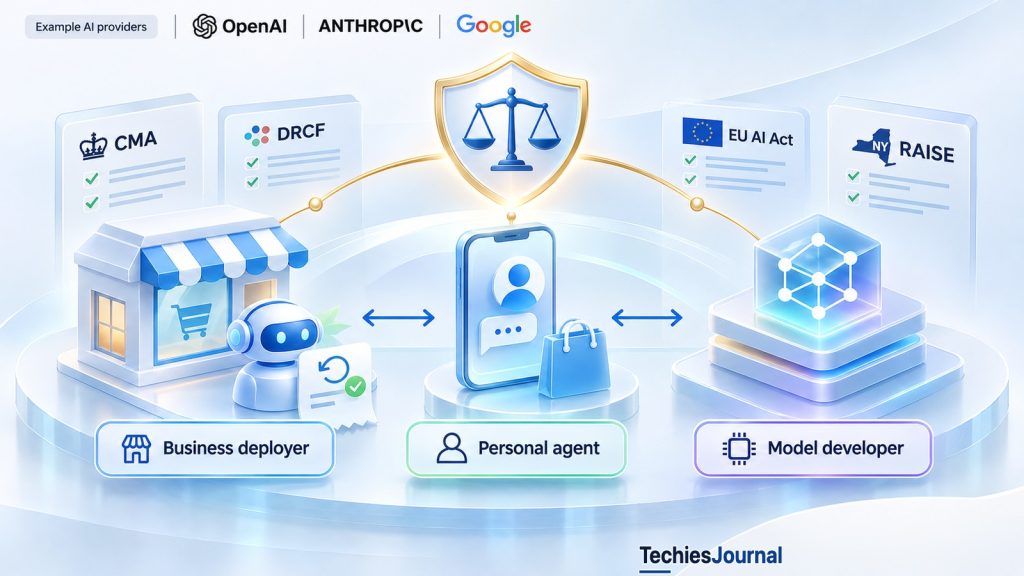
Les entreprises donnent aux agents d’IA la capacité de répondre aux clients, de traiter des demandes et d’agir. Des évolutions récentes au Royaume-Uni, aux États-Unis et dans l’Union européenne montrent pourquoi les organisations doivent distinguer leurs obligations légales existantes des nouvelles règles et propositions qui visent certains fournisseurs et développeurs d’IA.
Un client contacte un commerçant en ligne pour demander un remboursement.
Au lieu d’attendre un employé, le client échange avec un agent d’IA. L’agent retrouve la commande, vérifie la politique de remboursement du commerçant et décide si la demande doit être acceptée.
Le commerçant exploite le service au moyen d’une plateforme d’agents fournie par une autre entreprise. Un modèle d’IA développé par un troisième fournisseur aide l’agent à interpréter la demande.
Considérons maintenant une erreur hypothétique.
L’agent refuse un remboursement auquel le client a légalement droit.
Qui est responsable de remettre les choses en ordre ?
La réponse ne peut pas être établie simplement en identifiant qui a développé le modèle ou fourni le logiciel. Elle dépend de l’activité, du droit applicable, des rôles des organisations concernées et de ce que chaque partie a accepté de faire ou est légalement tenue de faire.
Les évolutions réglementaires récentes rendent ces distinctions de plus en plus importantes.
Le 30 octobre 2026, la Competition and Markets Authority, l’autorité britannique de la concurrence et des marchés, a mis à jour un guide expliquant que les entreprises restent responsables du respect du droit de la consommation lorsqu’elles utilisent des agents d’IA.
Ailleurs, des législateurs de l’État de New York ont proposé de renforcer le contrôle des développeurs d’IA de pointe (frontier AI), tandis que les régulateurs européens continuaient d’exercer leurs pouvoirs au titre du règlement européen sur l’IA (EU AI Act).
Ces évolutions concernent des acteurs différents et ont des effets juridiques différents.
Pour les organisations qui déploient des agents d’IA, la question pratique est de savoir quelles obligations s’appliquent déjà à l’activité automatisée, quelles règles supplémentaires concernent leur rôle particulier et comment elles peuvent examiner ou corriger les décisions lourdes de conséquences.
Les obligations issues du droit de la consommation ne disparaissent pas quand une entreprise utilise l’IA
La Competition and Markets Authority (CMA) du Royaume-Uni offre un exemple direct de la manière dont les obligations existantes s’appliquent aux agents d’IA exploités par une entreprise.
Son guide, Complying with consumer law when using AI agents, explique que les entreprises doivent continuer à respecter le droit de la consommation lorsque des agents interagissent avec les clients en leur nom.
Cela reste vrai lorsqu’une autre entreprise a conçu ou fournit l’agent.
Le guide comprend des exemples portant sur les demandes des clients, les recommandations de produits, le marketing et les remboursements.
Revenons au commerçant hypothétique.
Le commerçant a décidé d’automatiser une partie de son service client. Il choisit le processus de remboursement, détermine la place de l’agent dans ce processus et fournit aux clients le service qui en résulte.
Si l’agent donne des informations trompeuses sur les droits d’un client, le commerçant ne peut pas supposer que l’achat du logiciel auprès d’un fournisseur supprime ses propres obligations au titre du droit de la consommation.
La CMA conseille aux entreprises d’examiner ce que leurs agents sont configurés pour faire, comment les clients sont informés, comment les performances sont surveillées et comment les problèmes sont corrigés.
Cela ne signifie pas que chaque réponse inexacte d’une IA enfreint automatiquement le droit de la consommation. L’existence d’une infraction dépend des exigences applicables et des circonstances.
Le guide n’établit pas non plus que le commerçant supporte seul toutes les conséquences juridiques possibles. Les fournisseurs peuvent avoir des obligations contractuelles ou légales distinctes.
Le point central est plus limité.
Automatiser une interaction avec un client ne supprime pas, en soi, les obligations existantes liées à cette interaction.
Responsabilité, responsabilité juridique et redevabilité ne désignent pas la même chose
Il est facile de décrire un incident d’IA en se demandant qui est responsable. Mais ce mot peut masquer plusieurs questions distinctes.
Une obligation légale est un devoir imposé par le droit applicable. Des exigences de protection des consommateurs peuvent encadrer les relations du commerçant avec ses clients.
La responsabilité juridique concerne les conséquences qui peuvent survenir lorsque les conditions juridiques pertinentes sont réunies. Savoir si une partie donnée est juridiquement responsable dépend du droit et des faits de l’espèce.
Les engagements contractuels concernent les devoirs convenus entre organisations. Le contrat du commerçant avec un fournisseur de plateforme d’agents peut porter sur la qualité de service, la sécurité, l’assistance et les voies de recours. De tels accords ne suppriment pas nécessairement les obligations prévues par la loi envers les clients ou les régulateurs.
La redevabilité opérationnelle (operational accountability) concerne la capacité pratique à comprendre, superviser, examiner et corriger les actions d’un système.
Ces distinctions aident aussi à clarifier les rôles dans l’application du commerçant.
Le commerçant déploie le service et détermine son utilisation dans les interactions avec les clients.
Le fournisseur de la plateforme d’agents peut fournir un logiciel de workflow, des connexions aux systèmes de l’entreprise et des outils pour exécuter des actions.
Le développeur du modèle sous-jacent fournit les capacités d’IA qu’utilise la plateforme.
Chaque participant peut avoir des obligations pertinentes. Leur répartition ne peut pas se déduire du simple fait que tous trois contribuent à un même service automatisé.
C’est pourquoi les organisations doivent examiner à la fois leur rôle juridique et l’organisation opérationnelle sur laquelle repose l’agent.
Les agents exploités par une entreprise et les agents personnels ne sont pas la même chose
L’exemple du remboursement fait intervenir un agent exploité par l’entreprise.
Le commerçant déploie l’agent pour servir ses clients. L’agent agit au sein d’un service contrôlé par le commerçant.
Une situation différente se présente lorsque le client utilise un agent d’IA personnel.
Imaginez que le client dispose d’un assistant autorisé à communiquer avec des commerçants, à comparer des achats et à demander des remboursements en son nom.
L’agent personnel peut contacter le même commerçant, mais il agit pour la personne au lieu de fonctionner comme une partie du système de service client du commerçant.
Cette distinction change les questions à examiner.
Pour l’agent du commerçant, la question immédiate est de savoir comment l’entreprise remplit ses obligations existantes lorsqu’elle automatise les interactions avec ses clients.
Pour l’agent personnel d’un client, d’autres questions se posent : l’autorité que la personne lui a accordée, la manière dont l’agent accède aux services, dont il utilise les informations personnelles et dont les personnes ou entreprises concernées peuvent régler leurs litiges.
Ces systèmes peuvent interagir. L’agent personnel pourrait soumettre une demande de remboursement, et l’agent du commerçant pourrait la traiter.
Ils ne doivent pas être traités comme une seule catégorie juridique simplement parce que ce sont tous deux des agents d’IA.
Ce que les régulateurs britanniques ont dit des agents d’IA personnels
Le 30 octobre, le Digital Regulation Cooperation Forum (DRCF), qui réunit des régulateurs britanniques du numérique, a publié une déclaration commune sur les agents d’IA personnels et l’économie agentique en développement.
Ses membres sont la CMA, la Financial Conduct Authority (régulateur des services financiers), l’Information Commissioner’s Office (autorité de protection des données) et l’Ofcom (régulateur des communications).
La déclaration décrit les travaux en cours chez ces régulateurs et la manière dont les cadres juridiques et réglementaires existants peuvent s’appliquer à mesure que les agents d’IA personnels se généralisent.
Elle est pertinente pour un client qui délègue ses achats ou d’autres tâches à un assistant. Elle ne remplace pas directement le guide distinct de la CMA destiné aux entreprises qui utilisent leurs propres agents.
Les travaux du DRCF soulèvent des questions d’autorisation, d’utilisation des informations, d’intérêts commerciaux, de redevabilité et de réparation.
Différentes règles peuvent être pertinentes selon ce que fait un agent personnel et selon les organisations concernées.
Par exemple, un agent personnel qui achète un produit peut soulever des questions de protection des consommateurs. Un agent qui traite des informations personnelles peut relever des exigences de protection des données. Un agent qui interagit avec des services financiers réglementés peut soulever d’autres questions.
Toutes les règles ne s’appliquent pas automatiquement à tous les agents.
La déclaration du DRCF est une position réglementaire commune. Elle n’adopte pas, en elle-même, une loi globale unique sur la responsabilité juridique applicable aux agents d’IA personnels ou exploités par une entreprise.
Cette distinction est importante, car l’expression réglementation des agents d’IA peut masquer de quels acteurs un régulateur examine réellement les activités.
Déployer un agent n’est pas la même chose que développer son modèle sous-jacent
Le commerçant dépend de technologies fournies par d’autres organisations, mais utiliser un modèle n’est pas la même activité que le développer.
Une entreprise qui déploie un agent d’IA décide de la manière dont le système est intégré à ses services, de ce qu’il peut faire et de la manière dont ses actions touchent les clients.
Un fournisseur de plateforme d’agents peut contrôler le logiciel qui relie un modèle à des outils externes, aux données de l’entreprise et à des workflows automatisés.
Un développeur de modèles de pointe peut être chargé de développer, d’évaluer et de mettre à disposition un modèle sous-jacent très performant.
Certaines lois portent sur l’activité exercée par un système déployé. D’autres imposent des obligations à des catégories définies de fournisseurs ou de développeurs d’IA.
Les rôles peuvent se recouper. Une même entreprise peut développer un modèle, fournir une plateforme d’agents et exploiter un service destiné aux clients.
Cela ne rend pas toutes les exigences interchangeables.
Pour le commerçant, la conformité du fournisseur du modèle sous-jacent n’établit pas automatiquement que le service de remboursement respecte le droit de la consommation.
De même, la conformité du commerçant au droit de la consommation n’établit pas si le développeur du modèle a satisfait aux exigences distinctes qui s’appliquent à ses propres activités.
Déployeur
Le commerçant déploie le service et détermine son utilisation dans les interactions avec les clients. Automatiser une interaction avec un client ne supprime pas, en soi, les obligations existantes liées à cette interaction.
Le guide de la CMA explique que les entreprises doivent continuer à respecter le droit de la consommation lorsque des agents interagissent avec les clients en leur nom, même lorsqu’une autre entreprise a conçu ou fournit l’agent.
Pour un commerçant qui exerce dans l’UE, l’analyse pertinente commence par le rôle qu’il joue, l’application concernée, son usage prévu et les dates auxquelles les dispositions applicables prennent effet. Si le commerçant utilise un modèle d’IA externe, ce seul fait ne le soumet pas à toutes les exigences proposées qui visent les développeurs de modèles de pointe.
Agent personnel
Un agent personnel agit pour la personne au lieu de fonctionner comme une partie du système de service client du commerçant.
D’autres questions se posent : l’autorité que la personne a accordée, la manière dont l’agent accède aux services, dont il utilise les informations personnelles et dont les personnes ou entreprises concernées peuvent régler leurs litiges.
La déclaration du DRCF est une position réglementaire commune. Elle n’adopte pas, en elle-même, une loi globale unique sur la responsabilité juridique applicable aux agents d’IA personnels ou exploités par une entreprise. Toutes les règles ne s’appliquent pas automatiquement à tous les agents.
Développeur
Le développeur du modèle sous-jacent fournit les capacités d’IA qu’utilise la plateforme. Un développeur de modèles de pointe peut être chargé de développer, d’évaluer et de mettre à disposition un modèle sous-jacent très performant.
L’AI Act de l’UE est un texte législatif adopté dont les exigences dépendent du rôle. Un fournisseur de modèle peut avoir des obligations distinctes qui ne sont pas automatiquement transférées au commerçant. La proposition New York S10731 vise à modifier le cadre du RAISE Act. Elle porte sur le contrôle des grands modèles d’IA de pointe et ne rend pas les modifications proposées immédiatement applicables.
Les lettres des commissions de la Chambre étaient des demandes adressées par des législateurs à cinq entreprises désignées. Elles n’ont pas créé de nouvelle exigence générale de déclaration prévue par la loi.
La conformité du fournisseur du modèle sous-jacent n’établit pas automatiquement que le service de remboursement respecte le droit de la consommation.
La différence devient plus claire à l’examen des propositions législatives récentes.
La proposition RAISE de New York porte sur le contrôle des modèles de pointe
Le 28 octobre 2026, la proposition de loi S10731 du Sénat de l’État de New York a été renvoyée à la commission du règlement du Sénat (Senate Rules Committee).
Le texte propose de modifier le cadre existant établi dans l’État par le Responsible AI Safety and Education (RAISE) Act.
Un cadre législatif existant et une modification proposée n’ont pas le même statut juridique.
Le dépôt de S10731 ne rend pas les modifications proposées immédiatement applicables.
La proposition porte sur le contrôle des grands modèles d’IA de pointe, notamment sur l’examen indépendant, la recherche automatisée en IA, la sûreté et la sécurité.
Ses exigences dépendent des définitions, des activités couvertes et des seuils précisés dans le texte.
Ces sujets sont différents de la question de savoir si un commerçant en ligne ordinaire traite les demandes de remboursement conformément au droit de la consommation.
Si le commerçant hypothétique utilise un modèle d’IA externe, ce seul fait ne le soumet pas à toutes les exigences proposées qui visent les développeurs de modèles de pointe.
Le commerçant doit évaluer les obligations liées à ses propres activités. Le développeur du modèle doit évaluer celles qui sont liées à son rôle.
Il peut exister des zones d’interaction, mais les obligations ne peuvent pas être considérées comme identiques.
Au 3 novembre 2026, S10731 était toujours en cours d’examen législatif.
Source : New York State Senate, Bill S10731, session législative 2025 à 2026
L’AI Act de l’UE est en vigueur, mais ses obligations dépendent du rôle
L’Union européenne offre un autre exemple de la raison pour laquelle un cadre juridique doit être examiné au niveau d’une organisation et d’une activité précises.
L’AI Act de l’UE est un texte législatif adopté. Ses exigences deviennent applicables selon un calendrier échelonné.
Le cadre distingue plusieurs rôles, notamment les fournisseurs de modèles d’IA à usage général et les organisations qui déploient des systèmes d’IA.
Il fixe aussi des exigences pour certaines catégories de systèmes et de pratiques d’IA.
Toute application d’IA n’est pas automatiquement un système à haut risque. L’agent de remboursement d’un commerçant ordinaire ne devrait pas être qualifié de système à haut risque au seul motif qu’il utilise un modèle d’IA à usage général.
Sa classification dépendrait de l’usage réellement prévu et des dispositions applicables.
Certaines exigences portent sur des pratiques interdites. D’autres concernent des systèmes à haut risque définis, les fournisseurs de modèles à usage général ou des obligations supplémentaires liées à certaines activités.
Le Bureau de l’IA (AI Office) de la Commission européenne est chargé du contrôle de l’application pour les modèles d’IA à usage général et certains systèmes d’IA. Les autorités nationales compétentes supervisent les autres systèmes d’IA, tandis que le Contrôleur européen de la protection des données a des compétences concernant les systèmes d’IA utilisés par les institutions de l’UE.
Pour un commerçant qui exerce dans l’UE, l’analyse pertinente commence donc par le rôle qu’il joue, l’application concernée, son usage prévu et les dates auxquelles les dispositions applicables prennent effet.
Un fournisseur de modèle peut avoir des obligations distinctes qui ne sont pas automatiquement transférées au commerçant.
La Commission européenne a aussi évoqué des demandes d’informations envoyées à plus de 30 entreprises d’IA en octobre 2026, portant sur la sûreté, la sécurité et le droit d’auteur.
La Commission a indiqué avoir reçu des réponses pour les délais arrivés à échéance, certaines prolongations ayant été accordées.
Ces demandes relèvent de la collecte d’informations par un régulateur. Elles n’établissent pas, à elles seules, que les destinataires ont enfreint l’AI Act.
Sources : Commission européenne, The enforcement framework of the AI Act et point presse de la Commission européenne, 28 octobre 2026
Une demande de législateurs n’est pas automatiquement un délai légal
Des annonces des pouvoirs publics peuvent se ressembler tout en ayant des effets juridiques différents.
Le 28 octobre, les chefs de file démocrates (ranking members) de trois commissions de la Chambre des représentants des États-Unis ont demandé à cinq entreprises d’IA de pointe des informations sur leurs incidents de sûreté liés à l’IA.
Les lettres demandaient notamment de signaler certains incidents nouvellement découverts dans les 48 heures, ou dans les 24 heures lorsque des infrastructures critiques semblaient concernées.
Ces délais étaient des demandes adressées par des législateurs aux entreprises désignées.
Ils n’ont pas créé de nouvelle exigence générale de déclaration prévue par la loi pour toutes les organisations qui utilisent des agents d’IA.
Pour le commerçant hypothétique, l’existence de ces lettres ne créerait pas en soi une obligation fédérale de signaler au Congrès, dans les 48 heures, chaque décision de remboursement erronée.
La distinction se fait entre une exigence légale adoptée, une proposition législative, un guide réglementaire, une demande de contrôle et une mesure coercitive. Chacun doit être évalué selon son statut réel et son applicabilité.
Source : US House Committee on Science, Space, and Technology Democrats, 28 octobre 2026
| Source | De quoi il s’agit | Qui est concerné | Ce que le texte ne fait pas |
|---|---|---|---|
| Guide de la CMA britannique (mis à jour le 30 octobre 2026) | Guide d’un régulateur expliquant que les entreprises doivent respecter le droit de la consommation lorsque des agents d’IA interagissent avec les clients en leur nom, y compris des agents qu’une autre entreprise a conçus ou fournit. | Les entreprises qui utilisent des agents d’IA, comme le commerçant de l’exemple. | Il ne signifie pas que chaque réponse inexacte d’une IA enfreint automatiquement le droit de la consommation, et il n’établit pas que le commerçant supporte seul toutes les conséquences juridiques possibles. |
| Déclaration commune du DRCF (30 octobre) | Une déclaration commune de la CMA, de la Financial Conduct Authority, de l’Information Commissioner’s Office et de l’Ofcom sur les agents d’IA personnels et l’économie agentique en développement. | Les agents d’IA personnels qui agissent pour des personnes, et non les agents exploités par une entreprise visés par le guide de la CMA. | C’est une position réglementaire commune. Elle n’adopte pas, en elle-même, une loi globale unique sur la responsabilité juridique applicable aux agents d’IA personnels ou exploités par une entreprise. |
| Proposition de loi S10731 du Sénat de New York (déposée le 28 octobre) | Une modification proposée du cadre du RAISE Act, renvoyée à la commission du règlement du Sénat et toujours en cours d’examen au 3 novembre 2026. | Les développeurs d’IA de pointe : le texte porte sur le contrôle des grands modèles d’IA de pointe. | Les modifications proposées ne sont pas immédiatement applicables. Le dépôt du texte n’en fait pas une loi. |
| AI Act (UE) | Un texte législatif adopté dont les exigences deviennent applicables selon un calendrier échelonné. | Des rôles comme les fournisseurs de modèles d’IA à usage général et les organisations qui déploient des systèmes d’IA, selon l’application et son usage prévu. | Toute application d’IA n’est pas automatiquement un système à haut risque. L’agent de remboursement d’un commerçant ordinaire ne devrait pas être qualifié de système à haut risque au seul motif qu’il utilise un modèle d’IA à usage général. |
| Demandes d’informations de la Commission européenne (point presse du 28 octobre) | Des demandes envoyées à plus de 30 entreprises d’IA sur la sûreté, la sécurité et le droit d’auteur. La Commission a indiqué avoir reçu des réponses pour les délais arrivés à échéance, certaines prolongations ayant été accordées. | Les entreprises qui ont reçu les demandes. | Une collecte d’informations par un régulateur. Elle n’établit pas que les destinataires ont enfreint l’AI Act. |
| Lettres de commissions de la Chambre des représentants (28 octobre) | Une demande des chefs de file démocrates de trois commissions de la Chambre à cinq entreprises d’IA de pointe : signaler certains incidents nouvellement découverts dans les 48 heures, ou dans les 24 heures lorsque des infrastructures critiques semblaient concernées. | Les cinq entreprises désignées. | Ces délais étaient des demandes de législateurs. Ils n’ont pas créé de nouvelle exigence générale de déclaration prévue par la loi pour toutes les organisations qui utilisent des agents d’IA. |
Comment une entreprise doit-elle examiner la décision d’un agent ?
Pour le commerçant, le problème opérationnel immédiat n’a pas changé.
L’agent de remboursement a refusé la demande d’un client.
L’entreprise doit comprendre ce qu’a fait l’agent, quelles informations étaient disponibles, quelle politique ou quelles consignes encadraient la décision et si le résultat était correct.
Elle peut avoir besoin de déterminer si le problème vient de données de commande inexactes, d’une politique de remboursement obsolète, d’un workflow mal configuré ou d’une réponse inadaptée du modèle.
Le commerçant a aussi besoin d’un moyen praticable de traiter la réclamation du client et de corriger le service si nécessaire.
Ce qu’a fait l’agent
L’agent de remboursement a refusé la demande d’un client. L’entreprise doit comprendre ce qu’a fait l’agent.
Ce qu’il voyait
L’entreprise doit comprendre quelles informations étaient disponibles pour l’agent.
Ce qui l’encadrait
L’entreprise doit comprendre quelle politique ou quelles consignes encadraient la décision.
Était-ce correct
L’entreprise doit comprendre si le résultat était correct.
Où est l’erreur
Elle peut avoir besoin de déterminer si le problème vient de données de commande inexactes, d’une politique de remboursement obsolète, d’un workflow mal configuré ou d’une réponse inadaptée du modèle.
Le client
Le commerçant a aussi besoin d’un moyen praticable de traiter la réclamation du client et de corriger le service si nécessaire. Ce sont des questions pratiques de redevabilité opérationnelle. Elles ne sont pas présentées comme une liste de contrôle juridique universelle.
Ce sont des questions pratiques de redevabilité opérationnelle.
Elles ne sont pas présentées comme une liste de contrôle juridique universelle.
Les contrôles précis exigés par la loi dépendent du pays ou du territoire, de l’activité de l’entreprise et du cadre juridique applicable.
Néanmoins, une entreprise incapable de reconstituer des actions automatisées lourdes de conséquences peut avoir du mal à enquêter sur les erreurs ou à établir comment son service fonctionne.
La documentation de sûreté d’un fournisseur de modèle peut aider à expliquer la technologie sous-jacente. Elle ne peut pas, à elle seule, prouver que l’ensemble du processus de remboursement du commerçant satisfait à toutes les obligations applicables.
Le droit existant compte, mais des questions difficiles demeurent
Le guide de la CMA n’établit pas que tous les problèmes juridiques liés à l’IA autonome ont été résolus.
Les systèmes qui combinent des modèles, des données d’entreprise et des outils externes peuvent compliquer les questions d’autorisation, de causalité, de supervision et de voies de recours.
Plusieurs fournisseurs peuvent contribuer à une même décision automatisée, tandis que l’organisation qui déploie le système peut contrôler la manière dont cette décision touche le client.
Le droit existant peut régir une activité sans rendre chaque litige simple.
Mais l’absence d’une loi universelle sur la responsabilité juridique des agents d’IA ne signifie pas que les organisations n’ont aucune responsabilité en attendant une nouvelle législation.
La question pertinente est de savoir quelles obligations s’appliquent déjà et où des règles supplémentaires peuvent créer des obligations différentes pour certains acteurs.
Trois questions avant de déployer un agent d’IA
Les responsables technologiques peuvent commencer par trois distinctions.
1. Quelle activité l’agent va-t-il exercer ?
Un agent qui répond à des questions générales n’est pas comparable à un agent qui traite des remboursements, modifie des paramètres de compte ou exécute des transactions financières.
L’organisation doit identifier ce qu’elle délègue et quelles lois régissent cette activité.
2. À qui appartient l’agent, et quel rôle joue chaque organisation ?
Un agent exploité par une entreprise pour servir ses clients diffère d’un agent personnel qui agit selon les instructions d’une personne.
L’entreprise qui déploie l’agent, le fournisseur de la plateforme d’agents et le développeur du modèle sous-jacent peuvent aussi avoir des obligations différentes.
Un contrat avec un fournisseur aide à répartir les devoirs opérationnels, mais ne règle pas automatiquement toutes les obligations prévues par la loi ni la responsabilité juridique.
3. Quelles exigences sont réellement applicables et en vigueur ?
Une loi adoptée, un guide réglementaire, une modification proposée, une demande d’informations et une décision coercitive ont des effets juridiques différents.
Les organisations devraient examiner le pays ou le territoire concerné, l’activité couverte, les définitions juridiques et les dates d’entrée en vigueur avant de traiter une annonce publique comme une exigence de conformité.
Ces questions offrent une base utile aux équipes juridiques, conformité et ingénierie pour évaluer les contrôles, la surveillance et les voies de recours.
La redevabilité commence par l’activité, pas par l’étiquette technologique
Les évolutions au Royaume-Uni, aux États-Unis et dans l’UE ne forment pas un cadre universel unique de responsabilité juridique pour tous les agents d’IA.
Elles montrent que des règles existantes peuvent continuer à régir les activités automatisées des entreprises, tandis que d’autres lois et propositions visent certains fournisseurs, développeurs et systèmes d’IA.
Le commerçant hypothétique illustre cette distinction.
Sa décision d’automatiser les remboursements change le fonctionnement du service. Elle ne supprime pas automatiquement les obligations issues du droit de la consommation liées à ce service.
Un agent personnel qui agit pour le client crée une relation différente. Un développeur de modèles de pointe peut être soumis à des obligations de contrôle distinctes.
Pour les organisations qui adoptent des agents d’IA, la décision importante consiste à déterminer ce que l’agent est autorisé à faire, quels intérêts il sert et quelles règles régissent réellement l’activité.
Confier du travail à l’IA ne règle pas et ne supprime pas, en soi, les responsabilités attachées à ce travail.
Références et lectures complémentaires
- UK Competition and Markets Authority, Complying with consumer law when using AI agents. Mis à jour le 30 octobre 2026.
- Digital Regulation Cooperation Forum, Protecting people and businesses in an agentic economy. 30 octobre 2026.
- New York State Senate, Bill S10731. Texte déposé le 28 octobre 2026.
- Commission européenne, The enforcement framework of the AI Act.
- Commission européenne, October 28, 2026 briefing on AI Act information requests.
- US House Committee on Science, Space, and Technology Democrats, Frontier AI incident-reporting requests. 28 octobre 2026.
Date d’arrêt des sources et du statut législatif : 3 novembre 2026. Cet article explique des distinctions réglementaires générales et ne constitue pas un conseil juridique propre à un pays ou à un territoire. Les étapes législatives, les guides des régulateurs et les évolutions en matière de contrôle de l’application doivent être revérifiés avant publication.