

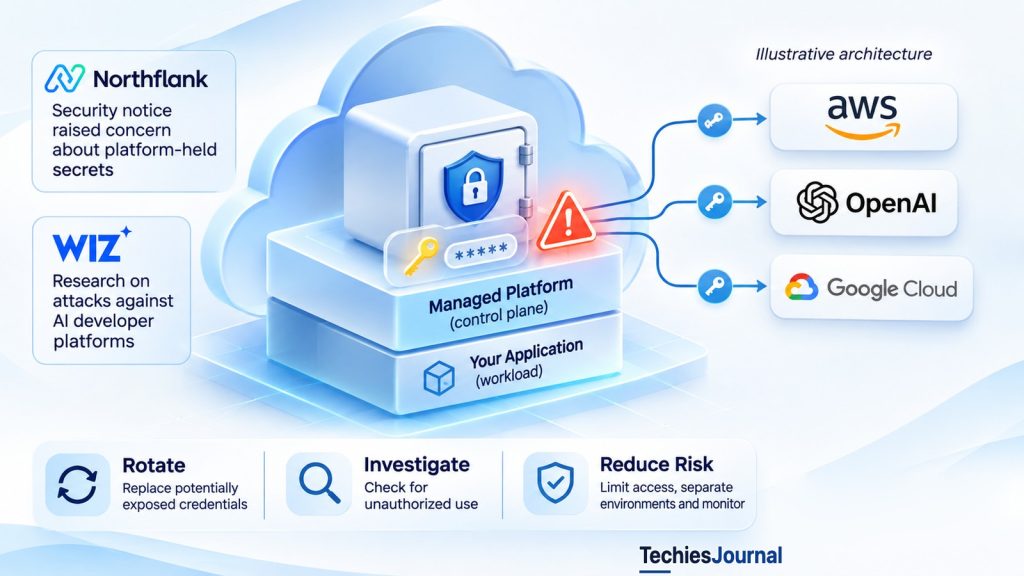
Une application peut continuer à fonctionner normalement alors même que les identifiants confiés à sa plateforme d’hébergement sont menacés. L’incident de sécurité de Northflank montre pourquoi ces deux situations doivent être évaluées séparément.
Une équipe de développement déploie une application au moyen d’une plateforme cloud gérée. La plateforme prend en charge le déploiement, la configuration et l’accès aux services dont l’application a besoin.
Dans cet exemple hypothétique, l’application se connecte à un fournisseur d’IA et à un service de stockage cloud. L’équipe conserve les identifiants correspondants dans le système de gestion des secrets de la plateforme, plutôt que de les intégrer au code source. En fonctionnement normal, la plateforme met ces identifiants à la disposition de l’application en cours d’exécution.
Ce fonctionnement est utile, mais il crée une relation de confiance. La plateforme détient des identifiants qui autorisent des actions en dehors de sa propre infrastructure. Si quelqu’un obtient ces identifiants, les conséquences peuvent s’étendre aux services qui les acceptent, même si l’application d’origine reste opérationnelle.
Cette distinction a pris toute son importance le 30 octobre 2026, lorsque Northflank a conseillé à ses clients de considérer que les variables d’environnement stockées avaient été exposées et de renouveler leurs identifiants. L’incident montre pourquoi la disponibilité d’une application et la confidentialité des identifiants sont des propriétés de sécurité différentes.
Que s’est-il passé chez Northflank ?
Northflank fournit une plateforme gérée pour construire, déployer et exploiter des applications. Elle prend en charge les variables d’environnement et la gestion des secrets, afin que les applications puissent utiliser des services externes sans placer d’identifiants dans le code source.
Le 30 octobre, Northflank a commencé à publier des avis de sécurité après avoir reçu une alerte de Wiz. L’entreprise a demandé à ses clients de considérer que les variables d’environnement stockées avaient été déchiffrées et de renouveler les secrets des charges de travail, des groupes de secrets et des secrets globaux. Elle a ensuite fait état d’indices, signalés par des clients, d’une utilisation non autorisée de clés d’API d’IA fournies à sa plateforme.
Dans une mise à jour du 2 novembre, Northflank a indiqué que son enquête n’avait trouvé aucun signe d’accès aux charges de travail en cours d’exécution ni à leurs données. Les éléments disponibles suggéraient plutôt que l’attaque avait visé les secrets détenus dans son plan de contrôle (control plane). L’entreprise a aussi indiqué que les clients disposant de plans de contrôle « forward-deployed » ou dédiés n’étaient pas touchés et que l’analyse forensique externe se poursuivait.
Il s’agissait des conclusions de l’enquête de Northflank à ce moment-là, et non d’une analyse indépendante et achevée des causes profondes. Elles n’établissent ni le chemin complet de l’intrusion, ni le nombre précis d’identifiants exposés, ni si chaque secret stocké a réellement été consulté. Mais l’action recommandée aux clients était claire : renouveler les secrets potentiellement touchés, même si une application continuait de fonctionner.
Source : Northflank, Security Incident Updates, du 30 octobre au 2 novembre 2026.
Comment un identifiant détenu par une plateforme franchit-il une frontière de sécurité ?
Revenons à l’application hypothétique. Son fournisseur d’IA émet une clé d’API. L’équipe de développement stocke la clé dans la plateforme gérée, qui la met à disposition lorsque l’application envoie une requête autorisée au modèle. Le fournisseur d’IA accepte la clé dans le cadre des permissions et des limites du compte.
Trois parties sont en jeu : le propriétaire de l’application, la plateforme gérée qui stocke ou transmet la clé, et le fournisseur externe qui la reconnaît.
Stocker
L’équipe de développement stocke la clé dans la plateforme gérée. La plateforme détient des identifiants qui autorisent des actions en dehors de sa propre infrastructure.
Transmettre
La plateforme met la clé à la disposition de l’application en cours d’exécution lorsque celle-ci envoie une requête autorisée au modèle.
Accepter
Le fournisseur d’IA accepte la clé dans le cadre des permissions et des limites du compte.
Copier
Supposons qu’un attaquant obtienne une copie utilisable depuis le coffre de secrets de la plateforme.
Usage direct
Si la clé reste valide et qu’aucune restriction effective n’empêche la requête, l’attaquant peut être en mesure d’appeler directement le fournisseur d’IA. Il n’a besoin ni de modifier le code source de l’application ni d’obtenir sa base de données pour effectuer cette requête externe.
Portée
L’autorité d’un identifiant exposé est définie par le système qui l’a émis, et pas seulement par la plateforme qui l’a stocké. Les conséquences dépendent des permissions, de l’expiration, des restrictions réseau, de la révocation et de la surveillance côté fournisseur.
Supposons maintenant qu’un attaquant obtienne une copie utilisable depuis le coffre de secrets de la plateforme. Si la clé reste valide et qu’aucune restriction effective n’empêche la requête, l’attaquant peut être en mesure d’appeler directement le fournisseur d’IA. Il n’a besoin ni de modifier le code source de l’application ni d’obtenir sa base de données pour effectuer cette requête externe.
L’identifiant de stockage cloud de la même application hypothétique présente un risque voisin, mais différent. Son usage abusif potentiel dépend de ce qu’il permet : lire, écrire ou supprimer certaines ressources. Un identifiant à portée étroite n’a pas le même impact possible qu’un identifiant doté de larges privilèges.
La leçon essentielle est que l’autorité d’un identifiant exposé est définie par le système qui l’a émis, et pas seulement par la plateforme qui l’a stocké. Les conséquences dépendent des permissions, de l’expiration, des restrictions réseau, de la révocation et de la surveillance côté fournisseur.
Pourquoi le plan de contrôle compte
Le plan de contrôle d’une plateforme gérée prend en charge des tâches comme le déploiement, la configuration, les permissions d’accès et les intégrations. Ses charges de travail sont les applications et les services qui s’exécutent sur la plateforme. Les deux interagissent, mais la compromission de l’un ne suffit pas à établir automatiquement la compromission de l’autre.
Une application peut continuer à répondre normalement à ses clients alors que la confidentialité d’un identifiant stocké par son plan de contrôle devient incertaine. À l’inverse, un incident sur la plateforme ne prouve pas qu’un attaquant a modifié le code de l’application en cours d’exécution ou copié des données des charges de travail.
La déclaration de Northflank du 2 novembre faisait précisément cette distinction. Le fait que l’entreprise ait signalé que les plans de contrôle dédiés et « forward-deployed » n’étaient pas touchés illustre aussi la façon dont les dispositifs d’isolation peuvent déterminer l’étendue d’un incident. Cela ne prouve pas qu’un plan de contrôle dédié soit à l’abri des attaques, ni que toutes les plateformes centralisées présentent la même exposition.
La question opérationnelle est de savoir quels composants peuvent accéder aux secrets des clients, et jusqu’où un accès non autorisé à ces composants pourrait aller.
Pourquoi des clés d’API d’IA volées peuvent avoir une valeur immédiate
Un identifiant de fournisseur d’IA peut donner accès à une capacité de modèles facturable. Une personne qui utilise une clé exposée sans autorisation peut générer des requêtes facturées au compte légitime, ou qui consomment d’une autre manière son quota. Ce type d’usage abusif est souvent appelé LLMJacking.
Dans son rapport du 30 octobre, Black October for AI Developer Platforms, Wiz a recensé plusieurs incidents de sécurité touchant des plateformes de développement et analysé des tentatives d’obtention d’identifiants stockés. Wiz n’a pas trouvé de vulnérabilité unique, établie publiquement, qui relierait tous les incidents signalés.
Wiz a aussi décrit deux cas d’abus en aval impliquant des identifiants Amazon Bedrock. Wiz a observé environ 2,5 millions de tentatives d’appel sur l’ensemble des deux cas, y compris des requêtes ayant échoué ou soumises à une limitation de débit. Wiz a estimé que les deux cas avaient probablement généré plus de 100 000 dollars d’utilisation de modèles au prix catalogue. Il s’agissait d’une estimation de Wiz, et non de la preuve que toutes les tentatives de requête ont abouti ni que les titulaires des comptes ont réellement été facturés de ce montant ou l’ont payé.
Wiz n’a pas identifié publiquement ces cas comme des incidents touchant des clients de Northflank. Leur intérêt ici est de montrer ce que la réutilisation d’identifiants d’IA valides peut permettre, et non d’établir l’impact financier de la violation subie par Northflank.
Source : Wiz Research, Black October for AI Developer Platforms, 30 octobre 2026.
Appels tentés
Wiz a aussi décrit deux cas d’abus en aval impliquant des identifiants Amazon Bedrock. Wiz a observé environ 2,5 millions de tentatives d’appel sur l’ensemble des deux cas, y compris des requêtes ayant échoué ou soumises à une limitation de débit.
Issues variées
Les tentatives d’appel comprennent des requêtes ayant échoué ou soumises à une limitation de débit. Ce chiffre ne prouve donc pas que toutes les tentatives de requête ont abouti.
Usage estimé
Wiz a estimé que les deux cas avaient probablement généré plus de 100 000 dollars d’utilisation de modèles au prix catalogue.
Non avéré
Il s’agissait d’une estimation de Wiz, et non de la preuve que toutes les tentatives de requête ont abouti ni que les titulaires des comptes ont réellement été facturés de ce montant ou l’ont payé. Wiz n’a pas identifié publiquement ces cas comme des incidents touchant des clients de Northflank. Leur intérêt ici est de montrer ce que la réutilisation d’identifiants d’IA valides peut permettre, et non d’établir l’impact financier de la violation subie par Northflank.
Toutes les violations de plateforme ne créent pas le même risque pour les clients
D’autres divulgations d’octobre montrent pourquoi les informations touchées comptent davantage que l’étiquette générale d’incident lié à l’IA.
WorkOS a signalé un accès non autorisé à une application métier interne tournée vers les clients. Selon l’entreprise, les informations touchées comprenaient des contacts professionnels, des relations clients et des résumés de communications. WorkOS n’a trouvé aucune preuve d’un accès à ses services de production ni aux données de ses applications.
Chainalysis a signalé un accès non autorisé à certaines informations d’identité et d’organisation de ses clients. Au moment de sa déclaration, son enquête n’avait trouvé aucune preuve d’un accès aux identifiants d’authentification, aux jetons de session ni au contenu des enquêtes.
Ces divulgations n’établissent pas la même exposition de secrets détenus par une plateforme que celle décrite dans l’avertissement de Northflank. L’exposition de contacts professionnels peut accroître les risques d’usurpation d’identité. L’exposition d’une clé d’API valide appelle une action auprès du fournisseur qui accepte cette clé. La réponse nécessaire suit la frontière réelle de l’exposition, et non l’étiquette appliquée à l’incident.
Sources : WorkOS, October 30th, 2026 Data Security Incident et Chainalysis, Security Incident Information.
| Divulgation | Ce qui a été signalé | Ce qui n’a pas été constaté ni affirmé | Ce que cela signifie pour les clients |
|---|---|---|---|
| Northflank (du 30 octobre au 2 novembre) | Les clients ont été invités à considérer que les variables d’environnement stockées avaient été déchiffrées et à renouveler leurs secrets. Northflank a fait état d’indices, signalés par des clients, d’une utilisation non autorisée de clés d’API d’IA fournies à sa plateforme. Au 2 novembre, les éléments disponibles suggéraient que l’attaque avait visé les secrets détenus dans le plan de contrôle. | Aucun signe d’accès aux charges de travail en cours d’exécution ni à leurs données. Les clients disposant de plans de contrôle « forward-deployed » ou dédiés ont été signalés comme non touchés. Pas une analyse indépendante et achevée des causes profondes. | Renouveler les secrets potentiellement touchés, même si l’application continue de fonctionner. |
| Wiz Research (30 octobre) | Deux cas d’abus en aval d’identifiants Amazon Bedrock : environ 2,5 millions de tentatives d’appel et plus de 100 000 dollars d’utilisation estimée au prix catalogue. | Pas identifiés comme des incidents touchant des clients de Northflank. Wiz n’a pas trouvé de vulnérabilité unique, établie publiquement, qui relierait tous les incidents signalés. Pas une preuve que tous les appels ont abouti ni que quiconque a été facturé de ce montant. | Montre ce que la réutilisation d’identifiants d’IA valides peut permettre, et non l’impact financier de la violation subie par Northflank. |
| WorkOS | Accès non autorisé à une application métier interne. Les informations touchées comprenaient des contacts professionnels, des relations clients et des résumés de communications. | Aucune preuve d’un accès à ses services de production ni aux données de ses applications. | L’exposition de contacts professionnels peut accroître les risques d’usurpation d’identité. Elle n’établit pas l’exposition de secrets détenus par une plateforme décrite dans l’avertissement de Northflank. |
| Chainalysis | Accès non autorisé à certaines informations d’identité et d’organisation de clients. | Au moment de sa déclaration, aucune preuve d’un accès aux identifiants d’authentification, aux jetons de session ni au contenu des enquêtes. | Elle n’établit pas l’exposition de secrets détenus par une plateforme décrite dans l’avertissement de Northflank. |
Réagir lorsque des identifiants stockés ont pu être exposés
Supposons que la plateforme de notre exemple hypothétique avertisse que son coffre de secrets a pu être consulté. L’application fonctionne toujours et l’équipe ne constate aucune modification suspecte des déploiements. Cela ne dispense pas d’évaluer les identifiants détenus par la plateforme.
Identifier les accès menacés
L’équipe inventorie les identifiants concernés et associe chacun à son fournisseur émetteur, à son environnement et à ses permissions. La clé d’IA peut autoriser des requêtes aux modèles et des dépenses. L’identifiant de stockage peut permettre des lectures ou des écritures sur des ressources précises. Des identifiants réutilisés dans plusieurs applications ou environnements peuvent élargir les conséquences possibles.
Les notifications des fournisseurs et les journaux d’audit peuvent aider à cerner l’exposition, mais une enquête préliminaire peut laisser subsister des incertitudes. Si la plateforme demande aux clients de renouveler les secrets potentiellement touchés, l’équipe devrait suivre cette consigne sans considérer le fonctionnement normal de l’application comme une preuve de sécurité.
Contenir l’accès et remplacer les identifiants en toute sécurité
La révocation auprès du fournisseur émetteur peut empêcher toute nouvelle utilisation d’un identifiant concerné, dès que ce fournisseur l’a invalidé. Une clé de remplacement peut toutefois être exposée à son tour si elle est placée dans un coffre de secrets qu’un attaquant contrôle encore.
L’équipe coordonne donc le renouvellement avec les consignes de confinement du fournisseur de la plateforme. Selon l’environnement et les contrôles disponibles, elle peut restreindre les accès, valider une destination sûre pour les secrets de remplacement, émettre des identifiants plus restreints et mettre à jour les charges de travail dans un ordre maîtrisé. Certains services peuvent nécessiter une interruption temporaire ou d’autres modalités d’accès.
Il n’existe pas de séquence de renouvellement universelle, valable pour chaque incident. L’objectif est de stopper l’accès non autorisé sans exposer immédiatement l’identifiant de remplacement ni provoquer de défaillances opérationnelles évitables.
Examiner les actions déjà effectuées
Remplacer une clé ne peut pas annuler les requêtes effectuées tant qu’elle était valide. Pour le compte d’IA, l’équipe vérifie l’utilisation côté fournisseur, les schémas de requêtes, les quotas et les relevés de facturation. Pour le compte de stockage cloud, elle examine les enregistrements disponibles des accès aux fichiers et des modifications.
Une activité menée directement auprès d’un fournisseur externe peut ne pas apparaître dans les journaux des charges de travail de la plateforme gérée. Si les éléments suggèrent un usage abusif, la remise en état peut exiger d’examiner les données, les ressources ou les frais concernés, en plus du renouvellement du secret.
Le remplacement des identifiants est donc une mesure de confinement, et non la preuve automatique que les conséquences de l’incident sont résolues.
Concevoir pour réduire la frontière d’exposition
Les systèmes de secrets gérés peuvent être plus sûrs que le fait de placer des identifiants dans le code source, dans des images de conteneurs ou dans des fichiers de configuration partagés. L’objectif pratique n’est pas de rejeter les plateformes gérées, mais de rendre visible et limitée la confiance qui leur est accordée.
Pour l’application hypothétique, des clés distinctes pour la production et pour le développement réduisent l’exposition partagée inutile. Un identifiant de stockage limité à un seul bucket ou à une seule opération restreint ce qu’un usage abusif pourrait atteindre. Lorsqu’un fournisseur émetteur les prend en charge, les identifiants de courte durée, les identités de charge de travail, les restrictions d’usage et les permissions à portée étroite peuvent réduire la dépendance à des secrets durables et réutilisables.
Les alertes de dépenses d’IA et les quotas des fournisseurs peuvent aider à repérer une utilisation anormale, même si les alertes ne garantissent pas que l’activité malveillante s’arrêtera. Les équipes devraient aussi tenir un inventaire des endroits où sont stockés les identifiants, des personnes qui peuvent les révoquer et des journaux des fournisseurs externes nécessaires pendant un incident.
Les clients des plateformes devraient demander où sont conservés les secrets, quels composants peuvent y accéder, comment fonctionne l’isolation entre clients, quels enregistrements d’audit sont disponibles et ce que le fournisseur peut révoquer pour le compte d’un client. Ces questions se posent qu’une plateforme utilise un plan de contrôle central, un modèle de déploiement dédié ou une autre conception de la gestion des secrets.
La décision qui revient aux clients des plateformes
L’incident de Northflank ne prouve pas que toutes les plateformes de développement partagent une même faiblesse, ni que la charge de travail de chaque client a fait l’objet d’une violation. Il montre en revanche pourquoi l’avertissement d’un fournisseur au sujet des secrets peut exiger des clients une action qui dépasse l’environnement d’hébergement lui-même.
Une équipe qui utilise une plateforme gérée devrait pouvoir répondre à trois questions : Quelles permissions externes avons-nous confiées à la plateforme ? Jusqu’où leur usage abusif pourrait-il s’étendre ? Comment les révoquerions-nous et mènerions-nous l’enquête si la frontière de gestion des secrets de la plateforme venait à céder ?
Ces réponses déterminent si un événement de sécurité sur la plateforme reste circonscrit ou s’il devient un problème opérationnel plus large pour le client.
Références et lectures complémentaires
- Northflank, Security Incident Updates. Du 30 octobre au 2 novembre 2026. Divulgations de l’éditeur, conclusions de l’enquête et consignes aux clients.
- Wiz Research, Black October for AI Developer Platforms. 30 octobre 2026, avec des mises à jour ultérieures. Résultats de recherche sur les incidents touchant des plateformes de développement et sur l’usage abusif d’identifiants en aval.
- WorkOS, October 30th, 2026 Data Security Incident. 2 novembre 2026. Récit de l’éditeur sur l’accès à une application interne et sur les informations touchées.
- Chainalysis, Security Incident Information. 30 octobre 2026, avec une mise à jour du 2 novembre. Récit de l’éditeur sur le périmètre de l’incident.
- TechiesJournal, Les agents d’IA ont besoin d’identités, pas de clés d’API. Lecture de fond complémentaire sur l’identité et l’autorisation.
- TechiesJournal, Les dépendances d’IA attaquées : ce que la compromission de LiteLLM enseigne aux développeurs. Couverture complémentaire des dépendances logicielles compromises.
Examen des preuves arrêté au 3 novembre 2026. Les évaluations des incidents et les consignes aux clients peuvent évoluer. Revérifiez les divulgations de première main des éditeurs avant publication.