

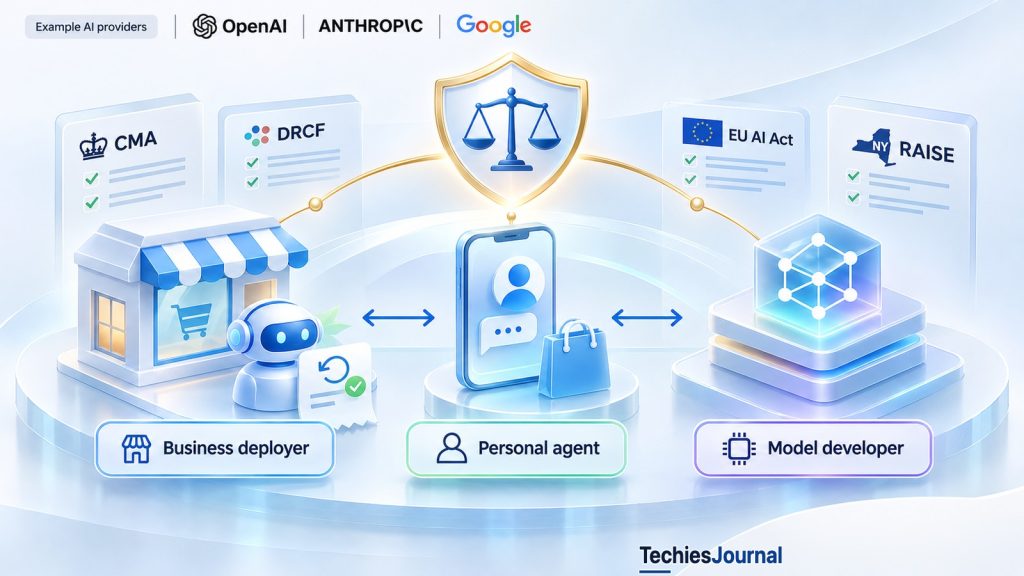
Las empresas están dando a los agentes de IA la capacidad de atender a los clientes, tramitar solicitudes y realizar acciones. Los acontecimientos recientes en el Reino Unido, Estados Unidos y la UE muestran por qué las organizaciones deben distinguir sus obligaciones legales vigentes de las nuevas normas y propuestas dirigidas a determinados proveedores y desarrolladores de IA.
Un cliente se pone en contacto con una tienda en línea para pedir un reembolso.
En lugar de esperar a un empleado, el cliente interactúa con un agente de IA. El agente recupera el pedido, consulta la política de reembolsos de la tienda y decide si la solicitud debe aprobarse.
La tienda opera el servicio con una plataforma de agentes que le suministra otra empresa. Un modelo de IA desarrollado por un tercer proveedor ayuda al agente a interpretar la solicitud.
Ahora piensa en un error hipotético.
El agente rechaza un reembolso que el cliente tiene derecho legal a recibir.
¿Quién es responsable de solucionarlo?
La respuesta no puede establecerse simplemente identificando quién desarrolló el modelo o suministró el software. Depende de la actividad, de la ley aplicable, de los roles de las organizaciones implicadas y de lo que cada parte ha acordado o está legalmente obligada a hacer.
Los cambios regulatorios recientes hacen que estas distinciones sean cada vez más importantes.
El 30 de octubre de 2026, la Autoridad de Competencia y Mercados del Reino Unido (Competition and Markets Authority) actualizó una guía en la que explica que las empresas siguen siendo responsables de cumplir el derecho del consumidor cuando usan agentes de IA.
Por otra parte, legisladores de Nueva York propusieron una mayor supervisión de los desarrolladores de IA de frontera, mientras los reguladores europeos seguían ejerciendo sus competencias en virtud de la Ley de IA de la UE (EU AI Act).
Estos acontecimientos afectan a actores distintos y tienen efectos jurídicos distintos.
Para las organizaciones que despliegan agentes de IA, la pregunta práctica es qué obligaciones se aplican ya a la actividad que se automatiza, qué normas adicionales afectan a su rol concreto y cómo pueden investigar o corregir las decisiones con consecuencias.
Los deberes que ya impone el derecho del consumidor no desaparecen cuando una empresa usa IA
La Autoridad de Competencia y Mercados del Reino Unido (CMA) ofrece un ejemplo directo de cómo se aplican las responsabilidades existentes a los agentes de IA operados por empresas.
Su guía, Complying with consumer law when using AI agents, explica que las empresas deben seguir cumpliendo el derecho del consumidor cuando los agentes interactúan con los clientes en su nombre.
Eso sigue siendo así cuando otra empresa ha diseñado o suministra el agente.
La guía incluye ejemplos sobre consultas de clientes, recomendaciones de productos, marketing y reembolsos.
Volvamos a la tienda hipotética.
La tienda ha decidido automatizar parte de su atención al cliente. Elige el proceso de reembolso, determina cómo encaja el agente en ese proceso y presta a los clientes el servicio resultante.
Si el agente da información engañosa sobre los derechos de un cliente, la tienda no puede dar por hecho que comprar el software a un proveedor elimina sus propios deberes conforme al derecho del consumidor.
La CMA aconseja a las empresas que tengan en cuenta qué están configurados para hacer sus agentes, cómo se informa a los clientes, cómo se hace el seguimiento del rendimiento y cómo se corrigen los problemas.
Esto no significa que toda respuesta inexacta de una IA infrinja automáticamente el derecho del consumidor. Que haya una infracción depende de los requisitos aplicables y de las circunstancias.
Tampoco establece la guía que la tienda cargue en solitario con todas las posibles consecuencias jurídicas. Los proveedores pueden tener obligaciones contractuales o legales distintas.
La idea central es más acotada.
Automatizar una interacción con un cliente no elimina, por sí solo, las obligaciones existentes asociadas a esa interacción.
Responsabilidad, responsabilidad legal y rendición de cuentas significan cosas distintas
Es fácil describir un incidente de IA preguntando quién es responsable. Pero esa palabra puede ocultar varias preguntas distintas.
Una obligación legal es un deber impuesto por la ley aplicable. Los requisitos de protección del consumidor pueden regir las relaciones de la tienda con sus clientes.
La responsabilidad legal se refiere a las consecuencias que pueden derivarse cuando se cumplen las condiciones jurídicas pertinentes. Que una parte concreta sea legalmente responsable depende de la ley y de los hechos del caso.
Los deberes contractuales son los que acuerdan las organizaciones entre sí. El contrato de la tienda con un proveedor de la plataforma de agentes puede abordar la calidad del servicio, la seguridad, el soporte y los remedios. Esos acuerdos no eliminan necesariamente las obligaciones legales que se tienen con los clientes o con los reguladores.
La rendición de cuentas operativa se refiere a la capacidad práctica de entender, supervisar, investigar y corregir las acciones de un sistema.
Estas distinciones también ayudan a aclarar los roles en el caso de uso de la tienda.
La tienda despliega el servicio y determina cómo se usa en las interacciones con los clientes.
El proveedor de la plataforma de agentes puede aportar software de flujos de trabajo, conexiones con los sistemas de la empresa y herramientas para ejecutar acciones.
El desarrollador del modelo subyacente suministra las capacidades de IA que usa la plataforma.
Cada participante puede tener obligaciones pertinentes. Su reparto no puede deducirse del mero hecho de que los tres contribuyan a un mismo servicio automatizado.
Por eso las organizaciones necesitan examinar tanto su rol legal como los acuerdos operativos que sostienen al agente.
Los agentes operados por la empresa y los agentes personales no son lo mismo
El ejemplo del reembolso implica un agente operado por la empresa.
La tienda despliega el agente para atender a sus clientes. El agente actúa dentro de un servicio que controla la tienda.
Surge una situación distinta cuando el cliente usa un agente de IA personal.
Imagina que el cliente tiene un asistente autorizado para comunicarse con tiendas, comparar compras y pedir reembolsos en su nombre.
El agente personal puede ponerse en contacto con la misma tienda, pero actúa en nombre de la persona y no como parte del sistema de atención al cliente de la tienda.
Esta distinción cambia las preguntas que deben examinarse.
En el caso del agente de la tienda, la cuestión inmediata es cómo cumple la empresa sus deberes existentes cuando automatiza las interacciones con los clientes.
En el caso del agente personal de un cliente, surgen preguntas adicionales sobre la autoridad que la persona ha concedido, cómo accede el agente a los servicios, cómo usa la información personal y cómo pueden resolver sus disputas las personas o empresas implicadas.
Estos sistemas pueden interactuar. El agente personal podría enviar una solicitud de reembolso, y el agente de la tienda podría tramitarla.
No deben tratarse como una misma categoría jurídica solo porque ambos sean agentes de IA.
Lo que dijeron los reguladores británicos sobre los agentes de IA personales
El 30 de octubre, el Digital Regulation Cooperation Forum (DRCF, el foro de cooperación de los reguladores digitales del Reino Unido) publicó una declaración conjunta sobre los agentes de IA personales y la economía agéntica en desarrollo.
Sus miembros son la CMA, la Financial Conduct Authority (el regulador financiero), la Information Commissioner’s Office (la autoridad de protección de datos) y Ofcom (el regulador de las comunicaciones).
La declaración describe el trabajo en curso de estos reguladores y cómo pueden aplicarse los marcos legales y regulatorios existentes a medida que se generalice el uso de los agentes de IA personales.
Esto es pertinente para un cliente que delega compras u otras tareas en un asistente. No sustituye directamente la guía separada de la CMA para las empresas que usan sus propios agentes.
El trabajo del DRCF plantea preguntas sobre la autorización, el uso de la información, los intereses comerciales, la rendición de cuentas y la reparación.
Pueden ser pertinentes normas diferentes según lo que haga un agente personal y qué organizaciones intervengan.
Por ejemplo, un agente personal que compra un producto puede plantear cuestiones de protección del consumidor. Un agente que trata información personal puede activar requisitos de protección de datos. Un agente que interactúa con servicios financieros regulados puede plantear cuestiones adicionales.
No todas las normas se aplican automáticamente a todos los agentes.
La declaración del DRCF es una posición regulatoria conjunta. No promulga por sí misma una ley integral de responsabilidad legal para los agentes de IA personales u operados por empresas.
La distinción es importante porque la expresión regulación de los agentes de IA puede ocultar de quién son las actividades que un regulador está tratando realmente.
Desplegar un agente no es lo mismo que desarrollar su modelo subyacente
La tienda depende de tecnología suministrada por otras organizaciones, pero usar un modelo no es la misma actividad que desarrollarlo.
Una empresa que despliega un agente de IA decide cómo se integra el sistema en sus servicios, qué puede hacer y cómo afectan sus acciones a los clientes.
Un proveedor de plataforma de agentes puede controlar el software que conecta un modelo con herramientas externas, datos de la empresa y flujos de trabajo automatizados.
Un desarrollador de modelos de frontera puede ser responsable de desarrollar, evaluar y lanzar un modelo subyacente de gran capacidad.
Algunas leyes se refieren a la actividad que realiza un sistema desplegado. Otras imponen obligaciones a categorías definidas de proveedores o desarrolladores de IA.
Los roles pueden solaparse. Una misma empresa puede desarrollar un modelo, suministrar una plataforma de agentes y operar un servicio de cara al cliente.
Eso no hace que todos los requisitos sean intercambiables.
Para la tienda, que el proveedor del modelo subyacente cumpla sus requisitos no establece automáticamente que el servicio de reembolsos cumpla el derecho del consumidor.
Del mismo modo, que la tienda cumpla el derecho del consumidor no establece si el desarrollador del modelo ha cumplido los requisitos distintos que se aplican a sus propias actividades.
Empresa operadora
La tienda despliega el servicio y determina cómo se usa en las interacciones con los clientes. Automatizar una interacción con un cliente no elimina, por sí solo, las obligaciones existentes asociadas a esa interacción.
La guía de la CMA explica que las empresas deben seguir cumpliendo el derecho del consumidor cuando los agentes interactúan con los clientes en su nombre, incluso cuando otra empresa ha diseñado o suministra el agente.
Para una tienda que opera en la UE, el análisis pertinente empieza por el rol que desempeña, la aplicación concreta, su uso previsto y las fechas en que surten efecto las disposiciones aplicables. Si la tienda usa un modelo de IA externo, ese hecho por sí solo no la somete a todos los requisitos propuestos dirigidos a los desarrolladores de modelos de frontera.
Agente personal
Un agente personal actúa en nombre de la persona y no como parte del sistema de atención al cliente de la tienda.
Surgen preguntas adicionales sobre la autoridad que la persona ha concedido, cómo accede el agente a los servicios, cómo usa la información personal y cómo pueden resolver sus disputas las personas o empresas implicadas.
La declaración del DRCF es una posición regulatoria conjunta. No promulga por sí misma una ley integral de responsabilidad legal para los agentes de IA personales u operados por empresas. No todas las normas se aplican automáticamente a todos los agentes.
Desarrollador
El desarrollador del modelo subyacente suministra las capacidades de IA que usa la plataforma. Un desarrollador de modelos de frontera puede ser responsable de desarrollar, evaluar y lanzar un modelo subyacente de gran capacidad.
La EU AI Act es legislación promulgada con requisitos que dependen del rol. Un proveedor de modelos puede tener deberes distintos que no se trasladan automáticamente a la tienda. El proyecto S10731 de Nueva York es una propuesta para modificar el marco de la RAISE Act. Se refiere a la supervisión de los grandes modelos de IA de frontera y no hace que los cambios que propone tengan efecto inmediato.
Las cartas de los comités de la Cámara eran peticiones de los legisladores a cinco empresas identificadas. No establecían un nuevo requisito legal general de notificación.
Que el proveedor del modelo subyacente cumpla sus requisitos no establece automáticamente que el servicio de reembolsos cumpla el derecho del consumidor.
La diferencia se ve con más claridad al examinar las propuestas legislativas recientes.
La propuesta RAISE de Nueva York se centra en la supervisión de los modelos de frontera
El 28 de octubre de 2026, el proyecto de ley S10731 del Senado de Nueva York se remitió al Comité de Reglamento del Senado (Senate Rules Committee).
El proyecto propone modificaciones al marco existente de la Responsible AI Safety and Education (RAISE) Act del estado.
Un marco legal vigente y una modificación propuesta tienen un estatus jurídico diferente.
La presentación de S10731 no hace que los cambios que propone tengan efecto inmediato.
La propuesta aborda la supervisión de los grandes modelos de IA de frontera, incluidas cuestiones relacionadas con el examen independiente, la investigación automatizada en IA, la seguridad y la protección.
Sus requisitos dependen de las definiciones, las actividades cubiertas y los umbrales que especifique la legislación.
Estas cuestiones son distintas de determinar si una tienda en línea corriente tramita las solicitudes de reembolso conforme al derecho del consumidor.
Si la tienda hipotética usa un modelo de IA externo, ese hecho por sí solo no la somete a todos los requisitos propuestos dirigidos a los desarrolladores de modelos de frontera.
La tienda debe evaluar las obligaciones asociadas a sus propias actividades. El desarrollador del modelo debe evaluar las asociadas a su rol.
Puede haber ámbitos en los que se crucen, pero los deberes no pueden tratarse como idénticos.
A fecha de 3 de noviembre de 2026, S10731 seguía en tramitación legislativa.
Fuente: Senado del Estado de Nueva York, Bill S10731, sesión legislativa de 2025 a 2026
La EU AI Act está en vigor, pero sus obligaciones dependen del rol
La Unión Europea ofrece otro ejemplo de por qué un marco legal debe examinarse en el plano de una organización y una actividad concretas.
La EU AI Act es legislación promulgada. Sus requisitos pasan a ser aplicables según un calendario escalonado.
El marco distingue varios roles, entre ellos los proveedores de modelos de IA de uso general y las organizaciones que despliegan sistemas de IA.
También establece requisitos para determinadas categorías de sistemas y prácticas de IA.
No toda aplicación de IA es automáticamente un sistema de alto riesgo. El agente de reembolsos de una tienda corriente no debe describirse como de alto riesgo solo porque use un modelo de IA de uso general.
Su clasificación dependería del uso previsto real y de las disposiciones aplicables.
Algunos requisitos se refieren a prácticas prohibidas. Otros afectan a sistemas de alto riesgo definidos, a los proveedores de modelos de uso general o a obligaciones adicionales asociadas a actividades concretas.
La Oficina de IA (AI Office) de la Comisión Europea tiene competencias de control del cumplimiento sobre los modelos de IA de uso general y determinados sistemas de IA. Las autoridades nacionales competentes supervisan otros sistemas de IA, mientras que el Supervisor Europeo de Protección de Datos tiene competencias sobre los sistemas de IA que usan las instituciones de la UE.
Para una tienda que opera en la UE, el análisis pertinente empieza, por tanto, por el rol que desempeña, la aplicación concreta, su uso previsto y las fechas en que surten efecto las disposiciones aplicables.
Un proveedor de modelos puede tener deberes distintos que no se trasladan automáticamente a la tienda.
La Comisión Europea también habló de las solicitudes de información enviadas a más de 30 empresas de IA en octubre de 2026, sobre cuestiones de seguridad, protección y derechos de autor.
La Comisión informó de que había recibido respuestas correspondientes a los plazos ya vencidos, y de que se habían concedido algunas prórrogas.
Estas solicitudes muestran una labor regulatoria de recopilación de información. No demuestran, por sí solas, que los destinatarios infringieran la AI Act.
Fuentes: Comisión Europea, The enforcement framework of the AI Act y sesión informativa de la Comisión Europea, 28 de octubre de 2026
Una solicitud de los legisladores no es automáticamente un plazo legal
Los anuncios oficiales pueden parecer similares y tener efectos jurídicos diferentes.
El 28 de octubre, los miembros demócratas de mayor rango (ranking members) de tres comités de la Cámara de Representantes de Estados Unidos solicitaron a cinco empresas de IA de frontera información sobre incidentes de seguridad de IA.
Las cartas incluían peticiones para comunicar determinados incidentes recién descubiertos en un plazo de 48 horas, o de 24 horas cuando pareciera estar implicada una infraestructura crítica.
Esos plazos eran peticiones de los legisladores a las empresas identificadas.
No establecían un nuevo requisito legal general de notificación para todas las organizaciones que usan agentes de IA.
Para la tienda hipotética, la existencia de esas cartas no crearía por sí misma un deber federal de comunicar al Congreso en 48 horas cada decisión de reembolso incorrecta.
La distinción está entre un requisito legal promulgado, una propuesta legislativa, una guía regulatoria, una solicitud de supervisión y una medida de control del cumplimiento. Cada caso debe evaluarse según su estatus y su aplicabilidad reales.
Fuente: US House Committee on Science, Space, and Technology Democrats, 28 de octubre de 2026
| Fuente | Qué es | A quién afecta | Qué no hace |
|---|---|---|---|
| Guía de la CMA del Reino Unido (actualizada el 30 de octubre de 2026) | Guía de un regulador que explica que las empresas deben cumplir el derecho del consumidor cuando los agentes de IA interactúan con los clientes en su nombre, incluidos los agentes que otra empresa ha diseñado o suministra. | Las empresas que usan agentes de IA, como la tienda del ejemplo. | No significa que toda respuesta inexacta de una IA infrinja automáticamente el derecho del consumidor, ni establece que la tienda cargue en solitario con todas las posibles consecuencias jurídicas. |
| Declaración conjunta del DRCF (30 de octubre) | Una declaración conjunta de la CMA, la Financial Conduct Authority, la Information Commissioner’s Office y Ofcom sobre los agentes de IA personales y la economía agéntica en desarrollo. | Los agentes de IA personales que actúan en nombre de las personas, no los agentes operados por empresas de los que trata la guía de la CMA. | Es una posición regulatoria conjunta. No promulga por sí misma una ley integral de responsabilidad legal para los agentes de IA personales u operados por empresas. |
| Proyecto de ley S10731 del Senado de Nueva York (presentado el 28 de octubre) | Una propuesta de modificación del marco de la RAISE Act, remitida al Comité de Reglamento del Senado y todavía en tramitación a fecha de 3 de noviembre de 2026. | Los desarrolladores de IA de frontera: aborda la supervisión de los grandes modelos de IA de frontera. | Los cambios que propone no tienen efecto inmediato. La presentación del proyecto no los convierte en ley. |
| EU AI Act | Legislación promulgada cuyos requisitos pasan a ser aplicables según un calendario escalonado. | Roles como los proveedores de modelos de IA de uso general y las organizaciones que despliegan sistemas de IA, según la aplicación y su uso previsto. | No toda aplicación de IA es automáticamente un sistema de alto riesgo. El agente de reembolsos de una tienda corriente no debe describirse como de alto riesgo solo porque use un modelo de IA de uso general. |
| Solicitudes de información de la Comisión Europea (sesión informativa del 28 de octubre) | Solicitudes enviadas a más de 30 empresas de IA sobre seguridad, protección y derechos de autor. La Comisión informó de que había recibido respuestas correspondientes a los plazos vencidos, y de que se habían concedido algunas prórrogas. | Las empresas que recibieron las solicitudes. | Recopilación de información por parte del regulador. No demuestra que los destinatarios infringieran la AI Act. |
| Cartas de comités de la Cámara de Representantes de EE. UU. (28 de octubre) | Una petición de los miembros demócratas de mayor rango de tres comités de la Cámara a cinco empresas de IA de frontera: comunicar determinados incidentes recién descubiertos en un plazo de 48 horas, o de 24 horas cuando pareciera estar implicada una infraestructura crítica. | Las cinco empresas identificadas. | Esos plazos eran peticiones de los legisladores. No establecían un nuevo requisito legal general de notificación para todas las organizaciones que usan agentes de IA. |
¿Cómo debe investigar una empresa la decisión de un agente?
Para la tienda, el problema operativo inmediato no ha cambiado.
El agente de reembolsos ha rechazado la solicitud de un cliente.
La empresa necesita entender qué hizo el agente, de qué información disponía, qué política o instrucciones regían la decisión y si el resultado fue correcto.
Puede que necesite determinar si el problema se debió a registros de pedidos inexactos, una política de reembolsos desactualizada, un flujo de trabajo mal configurado o una respuesta inadecuada del modelo.
La tienda también necesita una forma viable de atender la reclamación del cliente y corregir el servicio cuando sea necesario.
Qué hizo el agente
El agente de reembolsos ha rechazado la solicitud de un cliente. La empresa necesita entender qué hizo el agente.
Qué podía ver
La empresa necesita entender de qué información disponía el agente.
Qué lo regía
La empresa necesita entender qué política o instrucciones regían la decisión.
Si fue correcto
La empresa necesita entender si el resultado fue correcto.
Dónde falló
Puede que necesite determinar si el problema se debió a registros de pedidos inexactos, una política de reembolsos desactualizada, un flujo de trabajo mal configurado o una respuesta inadecuada del modelo.
El cliente
La tienda también necesita una forma viable de atender la reclamación del cliente y corregir el servicio cuando sea necesario. Son cuestiones prácticas de rendición de cuentas operativa. No se presentan como una lista de comprobación legal universal.
Son cuestiones prácticas de rendición de cuentas operativa.
No se presentan como una lista de comprobación legal universal.
Los controles concretos que exige la ley dependen de la jurisdicción, la actividad empresarial y el marco legal aplicable.
Aun así, una empresa incapaz de reconstruir acciones automatizadas con consecuencias puede tener dificultades para investigar errores o demostrar cómo funciona su servicio.
La documentación de seguridad de un proveedor de modelos puede ayudar a explicar la tecnología subyacente. No puede, por sí sola, demostrar que todo el proceso de reembolsos de la tienda cumple todas las obligaciones aplicables.
La ley vigente importa, pero quedan preguntas difíciles
La guía de la CMA no establece que se hayan resuelto todos los problemas legales relacionados con la IA autónoma.
Los sistemas que combinan modelos, datos de la empresa y herramientas externas pueden complicar las cuestiones de autorización, causalidad, supervisión y remedios.
Varios proveedores pueden contribuir a una misma decisión automatizada, mientras que la organización que despliega el sistema puede controlar cómo afecta esa decisión al cliente.
La ley vigente puede regir una actividad sin que eso haga sencilla cualquier disputa.
Pero la ausencia de una ley universal de responsabilidad legal para los agentes de IA no significa que las organizaciones no tengan responsabilidades hasta que llegue una nueva legislación.
La pregunta pertinente es qué deberes se aplican ya y dónde pueden crear las normas adicionales obligaciones diferentes para determinados actores.
Tres preguntas antes de desplegar un agente de IA
Los directivos de tecnología pueden empezar por tres distinciones.
1. ¿Qué actividad realizará el agente?
Un agente que responde consultas generales es distinto de uno que tramita reembolsos, cambia la configuración de cuentas o ejecuta transacciones financieras.
La organización necesita identificar qué está delegando y qué leyes rigen esa actividad.
2. ¿De quién es el agente y qué rol desempeña cada organización?
Un agente operado por la empresa que atiende a los clientes es distinto de un agente personal que actúa siguiendo las instrucciones de una persona.
La empresa que lo despliega, el proveedor de la plataforma de agentes y el desarrollador del modelo subyacente también pueden tener obligaciones diferentes.
Un contrato con un proveedor ayuda a repartir los deberes operativos, pero no resuelve automáticamente todas las obligaciones legales ni la responsabilidad legal.
3. ¿Qué requisitos son realmente aplicables y están en vigor?
Una ley promulgada, una guía regulatoria, una modificación propuesta, una solicitud de información y una decisión de control del cumplimiento tienen efectos jurídicos diferentes.
Las organizaciones deben examinar la jurisdicción pertinente, la actividad cubierta, las definiciones legales y las fechas de entrada en vigor antes de tratar un anuncio público como un requisito de cumplimiento.
Estas preguntas ofrecen una base útil para que los equipos legales, de cumplimiento y de ingeniería evalúen los controles, el seguimiento y los remedios.
La rendición de cuentas empieza por la actividad, no por la etiqueta tecnológica
Los acontecimientos del Reino Unido, Estados Unidos y la UE no forman un marco universal de responsabilidad legal para todos los agentes de IA.
Muestran que las normas existentes pueden seguir rigiendo las actividades empresariales automatizadas, mientras que otras leyes y propuestas se dirigen a determinados proveedores, desarrolladores y sistemas de IA.
La tienda hipotética ilustra la distinción.
Su decisión de automatizar los reembolsos cambia el funcionamiento del servicio. No elimina automáticamente los deberes del derecho del consumidor asociados a ese servicio.
Un agente personal que actúa en nombre del cliente crea una relación distinta. Un desarrollador de modelos de frontera puede estar sujeto a obligaciones de supervisión distintas.
Para las organizaciones que adoptan agentes de IA, la decisión importante es determinar qué está autorizado a hacer el agente, a qué intereses sirve y qué normas rigen realmente la actividad.
Delegar trabajo en la IA no resuelve ni elimina, por sí solo, las responsabilidades ligadas a ese trabajo.
Referencias y lecturas adicionales
- Autoridad de Competencia y Mercados del Reino Unido, Complying with consumer law when using AI agents. Actualizada el 30 de octubre de 2026.
- Digital Regulation Cooperation Forum, Protecting people and businesses in an agentic economy. 30 de octubre de 2026.
- Senado del Estado de Nueva York, Bill S10731. Presentado el 28 de octubre de 2026.
- Comisión Europea, The enforcement framework of the AI Act.
- Comisión Europea, October 28, 2026 briefing on AI Act information requests.
- US House Committee on Science, Space, and Technology Democrats, Frontier AI incident-reporting requests. 28 de octubre de 2026.
Fecha de corte de las fuentes y del estado legislativo: 3 de noviembre de 2026. Este artículo explica distinciones regulatorias generales y no constituye asesoramiento jurídico específico para ninguna jurisdicción. Las fases legislativas, las guías de los reguladores y las novedades en el control del cumplimiento deben volver a comprobarse antes de la publicación.