

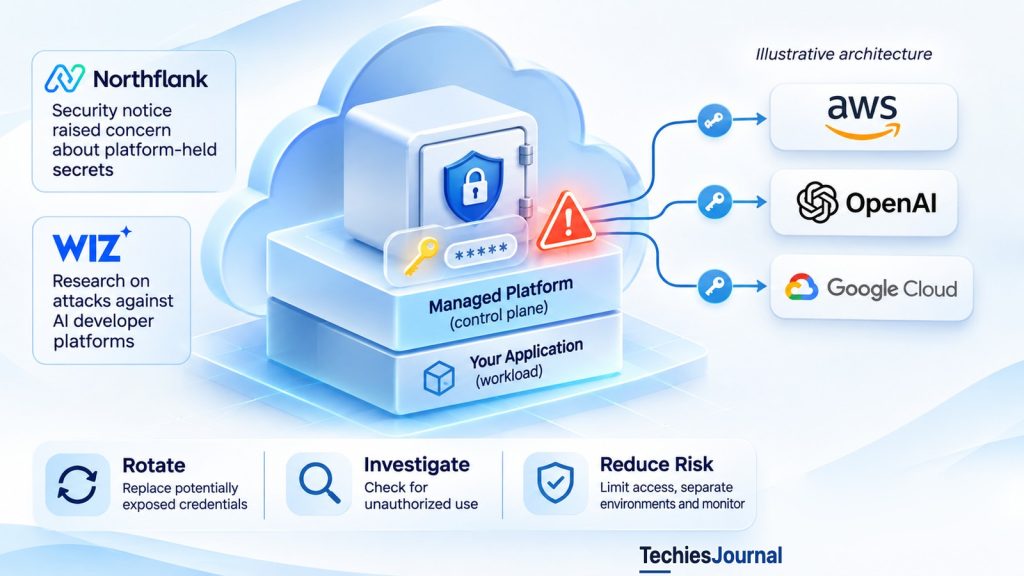
హోస్టింగ్ ప్లాట్ఫారమ్కు అప్పగించిన క్రెడెన్షియల్స్ ప్రమాదంలో ఉన్నప్పుడు కూడా ఒక అప్లికేషన్ సాధారణంగా రన్ అవుతూనే ఉండవచ్చు. ఈ రెండు పరిస్థితులను ఎందుకు వేర్వేరుగా అంచనా వేయాలో Northflank సెక్యూరిటీ ఘటన చూపిస్తుంది.
ఒక డెవలప్మెంట్ టీమ్ ఒక మేనేజ్డ్ క్లౌడ్ ప్లాట్ఫారమ్ ద్వారా అప్లికేషన్ను డిప్లాయ్ చేస్తుంది. డిప్లాయ్మెంట్, కాన్ఫిగరేషన్, అప్లికేషన్కు అవసరమైన సర్వీస్లకు యాక్సెస్ అన్నింటినీ ప్లాట్ఫారమ్ నిర్వహిస్తుంది.
ఈ ఊహాత్మక ఉదాహరణలో, అప్లికేషన్ ఒక AI ప్రొవైడర్కు, ఒక క్లౌడ్-స్టోరేజ్ సర్వీస్కు కనెక్ట్ అవుతుంది. టీమ్ సంబంధిత క్రెడెన్షియల్స్ను సోర్స్ కోడ్లో పెట్టకుండా, ప్లాట్ఫారమ్ సీక్రెట్-మేనేజ్మెంట్ సిస్టమ్లో నిల్వ చేస్తుంది. సాధారణ కార్యకలాపాల సమయంలో, ప్లాట్ఫారమ్ ఆ క్రెడెన్షియల్స్ను రన్ అవుతున్న అప్లికేషన్కు అందుబాటులో ఉంచుతుంది.
ఈ ఏర్పాటు ఉపయోగకరమైనదే, కానీ ఇది ఒక నమ్మకపు సంబంధాన్ని సృష్టిస్తుంది. ప్లాట్ఫారమ్ తన సొంత ఇన్ఫ్రాస్ట్రక్చర్ వెలుపలి చర్యలకు అధికారం ఇచ్చే క్రెడెన్షియల్స్ను నిల్వ చేస్తుంది. ఎవరైనా ఆ క్రెడెన్షియల్స్ను పొందితే, అసలు అప్లికేషన్ పనిచేస్తూనే ఉన్నా, పరిణామాలు వాటిని అంగీకరించే సర్వీస్ల వరకు విస్తరించవచ్చు.
అక్టోబర్ 30, 2026న, నిల్వ చేసిన ఎన్విరాన్మెంట్ వేరియబుల్స్ ఎక్స్పోజ్ అయ్యాయని భావించి, తమ క్రెడెన్షియల్స్ను రొటేట్ చేయాలని Northflank కస్టమర్లకు సూచించినప్పుడు ఆ తేడా ముఖ్యమైంది. అప్లికేషన్ లభ్యత, క్రెడెన్షియల్ గోప్యత వేర్వేరు సెక్యూరిటీ లక్షణాలు ఎందుకో ఈ ఘటన వివరిస్తుంది.
Northflankలో ఏం జరిగింది?
అప్లికేషన్లను బిల్డ్ చేయడానికి, డిప్లాయ్ చేయడానికి, నిర్వహించడానికి Northflank ఒక మేనేజ్డ్ ప్లాట్ఫారమ్ను అందిస్తుంది. సోర్స్ కోడ్లో క్రెడెన్షియల్స్ పెట్టకుండానే అప్లికేషన్లు బయటి సర్వీస్లను వాడగలిగేలా ఇది ఎన్విరాన్మెంట్ వేరియబుల్స్ను, సీక్రెట్ మేనేజ్మెంట్ను సపోర్ట్ చేస్తుంది.
అక్టోబర్ 30న, Wiz నుండి ఒక అలర్ట్ అందిన తర్వాత Northflank సెక్యూరిటీ నోటీసులను ప్రచురించడం మొదలుపెట్టింది. నిల్వ చేసిన ఎన్విరాన్మెంట్ వేరియబుల్స్ డీక్రిప్ట్ అయ్యాయని భావించాలని, వర్క్లోడ్లలో, సీక్రెట్ గ్రూప్లలో, గ్లోబల్ సీక్రెట్లలో ఉన్న సీక్రెట్లను రొటేట్ చేయాలని అది కస్టమర్లకు సూచించింది. తన ప్లాట్ఫారమ్కు అందించిన AI API కీలను అనధికారికంగా వాడినట్లు కస్టమర్ల నుండి సూచనలు అందాయని కంపెనీ ఆ తర్వాత నివేదించింది.
నవంబర్ 2 అప్డేట్లో, రన్ అవుతున్న వర్క్లోడ్లను గానీ వర్క్లోడ్ డేటాను గానీ యాక్సెస్ చేసినట్లు తమ దర్యాప్తులో ఎలాంటి సంకేతం కనిపించలేదని Northflank తెలిపింది. దానికి బదులుగా, దాడి తన కంట్రోల్ ప్లేన్లో నిల్వ ఉన్న సీక్రెట్లపై దృష్టి పెట్టిందని అందుబాటులో ఉన్న సాక్ష్యం సూచించింది. ఫార్వర్డ్-డిప్లాయ్డ్ లేదా డెడికేటెడ్ కంట్రోల్ ప్లేన్లపై ఉన్న కస్టమర్లపై ప్రభావం లేదని, బయటి ఫోరెన్సిక్ సమీక్ష కొనసాగుతోందని కూడా అది నివేదించింది.
ఇవి ఆ సమయానికి Northflank దర్యాప్తు నిర్ధారణలు, పూర్తయిన స్వతంత్ర రూట్-కాజ్ విశ్లేషణ కాదు. పూర్తి చొరబాటు మార్గాన్ని, ఎక్స్పోజ్ అయిన క్రెడెన్షియల్స్ కచ్చితమైన సంఖ్యను, లేదా నిల్వ చేసిన ప్రతి సీక్రెట్ను నిజంగా యాక్సెస్ చేశారా అనే విషయాన్ని అవి నిర్ధారించవు. కానీ కస్టమర్లు తీసుకోవాల్సిన సిఫార్సు చేసిన చర్య స్పష్టం: అప్లికేషన్ రన్ అవుతూనే ఉన్నా, ప్రభావితమై ఉండే అవకాశం ఉన్న సీక్రెట్లను రొటేట్ చేయాలి.
మూలం: Northflank, Security Incident Updates, అక్టోబర్ 30 నుండి నవంబర్ 2, 2026 వరకు.
ప్లాట్ఫారమ్ నిల్వ చేసిన క్రెడెన్షియల్ సెక్యూరిటీ సరిహద్దును ఎలా దాటుతుంది?
ఊహాత్మక అప్లికేషన్ దగ్గరికి మళ్లీ వెళ్దాం. దాని AI ప్రొవైడర్ ఒక API కీని జారీ చేస్తుంది. డెవలప్మెంట్ టీమ్ ఆ కీని మేనేజ్డ్ ప్లాట్ఫారమ్లో నిల్వ చేస్తుంది, అప్లికేషన్ అధీకృత మోడల్ రిక్వెస్ట్ పంపినప్పుడు ప్లాట్ఫారమ్ దాన్ని అందుబాటులో ఉంచుతుంది. ఖాతా అనుమతులు, పరిమితులకు లోబడి AI ప్రొవైడర్ ఆ కీని అంగీకరిస్తుంది.
ఇందులో మూడు పక్షాలు ఉన్నాయి: అప్లికేషన్ ఓనర్, కీని నిల్వ చేసే లేదా అందించే మేనేజ్డ్ ప్లాట్ఫారమ్, దాన్ని గుర్తించే బయటి ప్రొవైడర్.
నిల్వ
డెవలప్మెంట్ టీమ్ ఆ కీని మేనేజ్డ్ ప్లాట్ఫారమ్లో నిల్వ చేస్తుంది. ప్లాట్ఫారమ్ తన సొంత ఇన్ఫ్రాస్ట్రక్చర్ వెలుపలి చర్యలకు అధికారం ఇచ్చే క్రెడెన్షియల్స్ను నిల్వ చేస్తుంది.
అందించడం
రన్ అవుతున్న అప్లికేషన్ అధీకృత మోడల్ రిక్వెస్ట్ పంపినప్పుడు ప్లాట్ఫారమ్ ఆ కీని దానికి అందుబాటులో ఉంచుతుంది.
అంగీకారం
ఖాతా అనుమతులు, పరిమితులకు లోబడి AI ప్రొవైడర్ ఆ కీని అంగీకరిస్తుంది.
కాపీ
ఒక దాడిచేసే వ్యక్తి ప్లాట్ఫారమ్ సీక్రెట్ స్టోర్ నుండి వాడదగిన కాపీని పొందాడనుకుందాం.
నేరుగా వాడకం
కీ ఇంకా చెల్లుబాటులో ఉండి, రిక్వెస్ట్ను అడ్డుకునే సమర్థవంతమైన పరిమితులు ఏవీ లేకపోతే, దాడిచేసే వ్యక్తి AI ప్రొవైడర్ను నేరుగా కాల్ చేయగలగవచ్చు. ఆ బయటి రిక్వెస్ట్ చేయడానికి అప్లికేషన్ సోర్స్ కోడ్ను మార్చాల్సిన అవసరం గానీ, దాని డేటాబేస్ను పొందాల్సిన అవసరం గానీ ఉండదు.
పరిధి
ఎక్స్పోజ్ అయిన క్రెడెన్షియల్ అధికారాన్ని కేవలం దాన్ని నిల్వ చేసిన ప్లాట్ఫారమ్ మాత్రమే కాదు, దాన్ని జారీ చేసిన సిస్టమ్ నిర్వచిస్తుంది. పరిణామాలు అనుమతులు, గడువు, నెట్వర్క్ పరిమితులు, రద్దు, ప్రొవైడర్ వైపు మానిటరింగ్పై ఆధారపడతాయి.
ఇప్పుడు ఒక దాడిచేసే వ్యక్తి ప్లాట్ఫారమ్ సీక్రెట్ స్టోర్ నుండి వాడదగిన కాపీని పొందాడనుకుందాం. కీ ఇంకా చెల్లుబాటులో ఉండి, రిక్వెస్ట్ను అడ్డుకునే సమర్థవంతమైన పరిమితులు ఏవీ లేకపోతే, దాడిచేసే వ్యక్తి AI ప్రొవైడర్ను నేరుగా కాల్ చేయగలగవచ్చు. ఆ బయటి రిక్వెస్ట్ చేయడానికి అప్లికేషన్ సోర్స్ కోడ్ను మార్చాల్సిన అవసరం గానీ, దాని డేటాబేస్ను పొందాల్సిన అవసరం గానీ ఉండదు.
అదే ఊహాత్మక అప్లికేషన్లోని క్లౌడ్-స్టోరేజ్ క్రెడెన్షియల్ సంబంధితమైన, కానీ భిన్నమైన ప్రమాదాన్ని చూపిస్తుంది. దాని దుర్వినియోగం సాధ్యత, అది నిర్దిష్ట రిసోర్స్లను చదవడానికి, రాయడానికి లేదా తొలగించడానికి అనుమతిస్తుందా అనే దానిపై ఆధారపడుతుంది. పరిమిత పరిధి ఉన్న క్రెడెన్షియల్ వల్ల కలిగే సాధ్యమైన ప్రభావం, విస్తృత అధికారాలున్న క్రెడెన్షియల్ ప్రభావం కంటే భిన్నంగా ఉంటుంది.
ముఖ్య పాఠం ఏమిటంటే, ఎక్స్పోజ్ అయిన క్రెడెన్షియల్ అధికారాన్ని కేవలం దాన్ని నిల్వ చేసిన ప్లాట్ఫారమ్ మాత్రమే కాదు, దాన్ని జారీ చేసిన సిస్టమ్ నిర్వచిస్తుంది. పరిణామాలు అనుమతులు, గడువు, నెట్వర్క్ పరిమితులు, రద్దు, ప్రొవైడర్ వైపు మానిటరింగ్పై ఆధారపడతాయి.
కంట్రోల్ ప్లేన్ ఎందుకు ముఖ్యం
మేనేజ్డ్ ప్లాట్ఫారమ్ కంట్రోల్ ప్లేన్ డిప్లాయ్మెంట్, కాన్ఫిగరేషన్, యాక్సెస్ అనుమతులు, ఇంటిగ్రేషన్ల వంటి పనులను నిర్వహిస్తుంది. దాని వర్క్లోడ్లు అంటే ప్లాట్ఫారమ్పై రన్ అయ్యే అప్లికేషన్లు, సర్వీస్లు. ఈ రెండూ పరస్పరం పనిచేస్తాయి, కానీ ఒకదాని కాంప్రమైజ్ మరొకదాని కాంప్రమైజ్ను ఆటోమేటిక్గా నిర్ధారించదు.
ఒక అప్లికేషన్ కస్టమర్లకు ఇంకా సాధారణంగా స్పందిస్తూ ఉండగానే, దాని కంట్రోల్ ప్లేన్ నిల్వ చేసిన క్రెడెన్షియల్ గోప్యత అనిశ్చితంగా మారవచ్చు. మరోవైపు, ప్లాట్ఫారమ్ ఘటన జరిగినంత మాత్రాన, దాడిచేసే వ్యక్తి రన్ అవుతున్న అప్లికేషన్ కోడ్ను మార్చాడని గానీ వర్క్లోడ్ డేటాను కాపీ చేశాడని గానీ రుజువు కాదు.
Northflank నవంబర్ 2 ప్రకటన సరిగ్గా ఆ తేడాను చూపింది. డెడికేటెడ్, ఫార్వర్డ్-డిప్లాయ్డ్ కంట్రోల్ ప్లేన్లపై ప్రభావం లేదన్న దాని నివేదిక, ఐసోలేషన్ ఏర్పాట్లు ఘటన పరిధిని ఎలా ప్రభావితం చేయగలవో కూడా చూపిస్తుంది. డెడికేటెడ్ కంట్రోల్ ప్లేన్ దాడులకు అతీతమని గానీ, కేంద్రీకృత ప్లాట్ఫారమ్లన్నింటికీ ఒకే ఎక్స్పోజర్ ఉంటుందని గానీ అది రుజువు చేయదు.
ఆచరణాత్మక ప్రశ్న ఏమిటంటే, ఏ భాగాలు కస్టమర్ సీక్రెట్లను యాక్సెస్ చేయగలవు, ఆ భాగాలకు అనధికారిక యాక్సెస్ లభిస్తే అది ఎంత దూరం చేరగలదు.
దొంగిలించిన AI API కీలకు తక్షణ విలువ ఎందుకు ఉండవచ్చు
ఒక AI ప్రొవైడర్ క్రెడెన్షియల్ బిల్లింగ్ అయ్యే మోడల్ సామర్థ్యానికి యాక్సెస్ ఇవ్వగలదు. ఎక్స్పోజ్ అయిన కీని అనుమతి లేకుండా వాడే వ్యక్తి, చట్టబద్ధమైన ఖాతాకు ఛార్జ్ అయ్యే, లేదా ఆ ఖాతా కోటాను మరో విధంగా వినియోగించే రిక్వెస్ట్లను సృష్టించవచ్చు. ఈ రకమైన దుర్వినియోగాన్ని తరచుగా LLMJacking అని పిలుస్తారు.
అక్టోబర్ 30 నాటి తన నివేదిక *Black October for AI Developer Platforms*లో, Wiz డెవలప్మెంట్ ప్లాట్ఫారమ్లకు సంబంధించిన అనేక సెక్యూరిటీ ఘటనలను గుర్తించి, నిల్వ చేసిన క్రెడెన్షియల్స్ను పొందే ప్రయత్నాలను విశ్లేషించింది. నివేదించిన ఘటనలన్నింటినీ కలిపే, బహిరంగంగా నిర్ధారించిన ఒకే వల్నరబిలిటీని అది కనుగొనలేదు.
Amazon Bedrock క్రెడెన్షియల్స్కు సంబంధించిన రెండు డౌన్స్ట్రీమ్ దుర్వినియోగ కేసులను కూడా Wiz వివరించింది. విఫలమైన లేదా థ్రాటిల్ అయిన రిక్వెస్ట్లతో సహా, ఆ రెండు కేసుల్లో కలిపి సుమారు 2.5 మిలియన్ కాల్ ప్రయత్నాలను అది గమనించింది. ఆ రెండు కేసులు లిస్ట్ ధరల ప్రకారం $100,000 కంటే ఎక్కువ మోడల్ వినియోగాన్ని సృష్టించి ఉండే అవకాశం ఉందని Wiz అంచనా వేసింది. అది Wiz అంచనా మాత్రమే, ప్రయత్నించిన రిక్వెస్ట్లన్నీ విజయవంతమయ్యాయని గానీ, ఖాతాదారులకు నిజంగా ఆ మొత్తం బిల్ అయిందని లేదా వారు చెల్లించారని గానీ రుజువు కాదు.
ఆ కేసులను Wiz బహిరంగంగా Northflank కస్టమర్ ఘటనలుగా గుర్తించలేదు. ఇక్కడ వాటి విలువ, చెల్లుబాటులో ఉన్న AI క్రెడెన్షియల్స్ను మళ్లీ వాడటం దేనికి వీలు కల్పించవచ్చో చూపడమే, Northflank బ్రీచ్ ఆర్థిక ప్రభావాన్ని నిర్ధారించడం కాదు.
మూలం: Wiz Research, Black October for AI Developer Platforms, అక్టోబర్ 30, 2026.
కాల్ ప్రయత్నాలు
Amazon Bedrock క్రెడెన్షియల్స్కు సంబంధించిన రెండు డౌన్స్ట్రీమ్ దుర్వినియోగ కేసులను కూడా Wiz వివరించింది. విఫలమైన లేదా థ్రాటిల్ అయిన రిక్వెస్ట్లతో సహా, ఆ రెండు కేసుల్లో కలిపి సుమారు 2.5 మిలియన్ కాల్ ప్రయత్నాలను అది గమనించింది.
మిశ్రమ ఫలితాలు
కాల్ ప్రయత్నాల్లో విఫలమైన లేదా థ్రాటిల్ అయిన రిక్వెస్ట్లు కూడా ఉన్నాయి, కాబట్టి ప్రయత్నించిన రిక్వెస్ట్లన్నీ విజయవంతమయ్యాయని ఈ సంఖ్య రుజువు చేయదు.
అంచనా వినియోగం
ఆ రెండు కేసులు లిస్ట్ ధరల ప్రకారం $100,000 కంటే ఎక్కువ మోడల్ వినియోగాన్ని సృష్టించి ఉండే అవకాశం ఉందని Wiz అంచనా వేసింది.
చూపనివి
అది Wiz అంచనా మాత్రమే, ప్రయత్నించిన రిక్వెస్ట్లన్నీ విజయవంతమయ్యాయని గానీ, ఖాతాదారులకు నిజంగా ఆ మొత్తం బిల్ అయిందని లేదా వారు చెల్లించారని గానీ రుజువు కాదు. ఆ కేసులను Wiz బహిరంగంగా Northflank కస్టమర్ ఘటనలుగా గుర్తించలేదు. ఇక్కడ వాటి విలువ, చెల్లుబాటులో ఉన్న AI క్రెడెన్షియల్స్ను మళ్లీ వాడటం దేనికి వీలు కల్పించవచ్చో చూపడమే, Northflank బ్రీచ్ ఆర్థిక ప్రభావాన్ని నిర్ధారించడం కాదు.
ప్రతి ప్లాట్ఫారమ్ బ్రీచ్ కస్టమర్లకు ఒకే రకమైన ప్రమాదాన్ని సృష్టించదు
AI-సంబంధిత ఘటన అనే విస్తృత లేబుల్ కంటే, ప్రభావితమైన సమాచారమే ఎందుకు ఎక్కువ ముఖ్యమో అక్టోబర్లోని ఇతర వెల్లడింపులు చూపిస్తున్నాయి.
కస్టమర్లతో వ్యవహరించే ఒక అంతర్గత బిజినెస్ అప్లికేషన్కు అనధికారిక యాక్సెస్ జరిగిందని WorkOS నివేదించింది. కంపెనీ ప్రకారం, ప్రభావితమైన సమాచారంలో బిజినెస్ కాంటాక్ట్లు, కస్టమర్ సంబంధాలు, కమ్యూనికేషన్ సారాంశాలు ఉన్నాయి. తన ప్రొడక్షన్ సర్వీస్లను గానీ అప్లికేషన్ డేటాను గానీ యాక్సెస్ చేసినట్లు దానికి ఎలాంటి సాక్ష్యం కనిపించలేదు.
కొంత కస్టమర్ ఐడెంటిటీ, సంస్థాగత సమాచారానికి అనధికారిక యాక్సెస్ జరిగిందని Chainalysis నివేదించింది. తన ప్రకటన సమయానికి, ఆథెంటికేషన్ క్రెడెన్షియల్స్, సెషన్ టోకెన్లు లేదా దర్యాప్తు కంటెంట్ను యాక్సెస్ చేసినట్లు దాని దర్యాప్తులో ఎలాంటి సాక్ష్యం కనిపించలేదు.
Northflank హెచ్చరికలో వివరించిన, ప్లాట్ఫారమ్ నిల్వ చేసిన సీక్రెట్ల ఎక్స్పోజర్ లాంటిదే ఇక్కడా జరిగిందని ఈ వెల్లడింపులు నిర్ధారించవు. బిజినెస్-కాంటాక్ట్ ఎక్స్పోజర్ ఇతరుల పేరుతో మోసం చేసే (ఇంపర్సనేషన్) ప్రమాదాలను పెంచవచ్చు. చెల్లుబాటులో ఉన్న API కీ ఎక్స్పోజ్ అయితే, ఆ కీని అంగీకరించే ప్రొవైడర్ వద్ద చర్య అవసరం. అవసరమైన స్పందన ఘటనకు పెట్టిన లేబుల్ను కాదు, అసలు ఎక్స్పోజర్ సరిహద్దును అనుసరిస్తుంది.
మూలాలు: WorkOS, October 30th, 2026 Data Security Incident మరియు Chainalysis, Security Incident Information.
| వెల్లడింపు | ఏం నివేదించారు | ఏం కనిపించలేదు లేదా ఏం చెప్పలేదు | కస్టమర్లకు దీని అర్థం |
|---|---|---|---|
| Northflank (అక్టోబర్ 30 నుండి నవంబర్ 2 వరకు) | నిల్వ చేసిన ఎన్విరాన్మెంట్ వేరియబుల్స్ డీక్రిప్ట్ అయ్యాయని భావించి, సీక్రెట్లను రొటేట్ చేయాలని కస్టమర్లకు సూచించారు. తన ప్లాట్ఫారమ్కు అందించిన AI API కీలను అనధికారికంగా వాడినట్లు కస్టమర్ల నుండి సూచనలు అందాయని Northflank నివేదించింది. నవంబర్ 2 నాటికి, దాడి కంట్రోల్ ప్లేన్లో నిల్వ ఉన్న సీక్రెట్లపై దృష్టి పెట్టిందని సాక్ష్యం సూచించింది. | రన్ అవుతున్న వర్క్లోడ్లను గానీ వర్క్లోడ్ డేటాను గానీ యాక్సెస్ చేసినట్లు ఎలాంటి సంకేతం లేదు. ఫార్వర్డ్-డిప్లాయ్డ్ లేదా డెడికేటెడ్ కంట్రోల్ ప్లేన్లపై ఉన్న కస్టమర్లపై ప్రభావం లేదని నివేదించారు. ఇది పూర్తయిన స్వతంత్ర రూట్-కాజ్ విశ్లేషణ కాదు. | అప్లికేషన్ రన్ అవుతూనే ఉన్నా, ప్రభావితమై ఉండే అవకాశం ఉన్న సీక్రెట్లను రొటేట్ చేయండి. |
| Wiz Research (అక్టోబర్ 30) | Amazon Bedrock క్రెడెన్షియల్స్ డౌన్స్ట్రీమ్ దుర్వినియోగానికి సంబంధించిన రెండు కేసులు: సుమారు 2.5 మిలియన్ కాల్ ప్రయత్నాలు, లిస్ట్ ధరల ప్రకారం $100,000 కంటే ఎక్కువ వినియోగం జరిగిందని అంచనా. | వీటిని Northflank కస్టమర్ ఘటనలుగా గుర్తించలేదు. నివేదించిన ఘటనలన్నింటినీ కలిపే, బహిరంగంగా నిర్ధారించిన ఒకే వల్నరబిలిటీని Wiz కనుగొనలేదు. కాల్స్ అన్నీ విజయవంతమయ్యాయని గానీ, ఎవరికైనా ఆ మొత్తం బిల్ అయిందని గానీ ఇది రుజువు కాదు. | చెల్లుబాటులో ఉన్న AI క్రెడెన్షియల్స్ను మళ్లీ వాడటం దేనికి వీలు కల్పించవచ్చో చూపిస్తుంది, Northflank బ్రీచ్ ఆర్థిక ప్రభావాన్ని కాదు. |
| WorkOS | ఒక అంతర్గత బిజినెస్ అప్లికేషన్కు అనధికారిక యాక్సెస్. ప్రభావితమైన సమాచారంలో బిజినెస్ కాంటాక్ట్లు, కస్టమర్ సంబంధాలు, కమ్యూనికేషన్ సారాంశాలు ఉన్నాయి. | తన ప్రొడక్షన్ సర్వీస్లను గానీ అప్లికేషన్ డేటాను గానీ యాక్సెస్ చేసినట్లు ఎలాంటి సాక్ష్యం లేదు. | బిజినెస్-కాంటాక్ట్ ఎక్స్పోజర్ ఇతరుల పేరుతో మోసం చేసే (ఇంపర్సనేషన్) ప్రమాదాలను పెంచవచ్చు. Northflank హెచ్చరికలో వివరించిన, ప్లాట్ఫారమ్ నిల్వ చేసిన సీక్రెట్ల ఎక్స్పోజర్ను ఇది నిర్ధారించదు. |
| Chainalysis | కొంత కస్టమర్ ఐడెంటిటీ, సంస్థాగత సమాచారానికి అనధికారిక యాక్సెస్. | తన ప్రకటన సమయానికి, ఆథెంటికేషన్ క్రెడెన్షియల్స్, సెషన్ టోకెన్లు లేదా దర్యాప్తు కంటెంట్ను యాక్సెస్ చేసినట్లు ఎలాంటి సాక్ష్యం లేదు. | Northflank హెచ్చరికలో వివరించిన, ప్లాట్ఫారమ్ నిల్వ చేసిన సీక్రెట్ల ఎక్స్పోజర్ను ఇది నిర్ధారించదు. |
నిల్వ చేసిన క్రెడెన్షియల్స్ ఎక్స్పోజ్ అయి ఉండవచ్చనుకున్నప్పుడు స్పందించడం
మన ఊహాత్మక ఉదాహరణలోని ప్లాట్ఫారమ్, తన సీక్రెట్ స్టోర్ను ఎవరైనా యాక్సెస్ చేసి ఉండవచ్చని హెచ్చరించిందనుకుందాం. అప్లికేషన్ ఇంకా పనిచేస్తోంది, టీమ్కు అనుమానాస్పద డిప్లాయ్మెంట్ మార్పులేవీ కనిపించడం లేదు. అయినా ప్లాట్ఫారమ్ నిల్వ చేసిన క్రెడెన్షియల్స్ను అంచనా వేయాల్సిన అవసరం తొలగిపోదు.
ప్రమాదంలో ఉన్న యాక్సెస్ను గుర్తించండి
టీమ్ ప్రభావితమైన క్రెడెన్షియల్స్ జాబితాను తయారుచేసి, ప్రతిదాన్ని దాన్ని జారీ చేసిన ప్రొవైడర్, ఎన్విరాన్మెంట్, అనుమతులతో జతచేస్తుంది. AI కీ మోడల్ రిక్వెస్ట్లకు, ఖర్చుకు అధికారం ఇవ్వవచ్చు. స్టోరేజ్ క్రెడెన్షియల్ నిర్దిష్ట రిసోర్స్లను చదవడానికి లేదా వాటిలో రాయడానికి అనుమతించవచ్చు. అనేక అప్లికేషన్లలో లేదా ఎన్విరాన్మెంట్లలో మళ్లీ వాడిన క్రెడెన్షియల్స్ సాధ్యమైన పరిణామాలను విస్తృతం చేయవచ్చు.
ప్రొవైడర్ నోటిఫికేషన్లు, ఆడిట్ లాగ్లు ఎక్స్పోజర్ను నిర్వచించడానికి సహాయపడతాయి, కానీ ప్రాథమిక దర్యాప్తు తర్వాత కూడా అనిశ్చితి మిగలవచ్చు. ప్రభావితమై ఉండే అవకాశం ఉన్న సీక్రెట్లను రొటేట్ చేయాలని ప్లాట్ఫారమ్ కస్టమర్లకు సూచిస్తే, అప్లికేషన్ సాధారణంగా పనిచేయడాన్ని భద్రతకు సాక్ష్యంగా భావించకుండా, టీమ్ ఆ మార్గదర్శకత్వాన్ని పాటించాలి.
యాక్సెస్ను కట్టడి చేసి, క్రెడెన్షియల్స్ను సురక్షితంగా మార్చండి
జారీ చేసిన ప్రొవైడర్ ప్రభావితమైన క్రెడెన్షియల్ను చెల్లనిదిగా చేసిన తర్వాత, ఆ ప్రొవైడర్ వద్ద చేసే రద్దు దాని తదుపరి వినియోగాన్ని ఆపగలదు. అయితే, దాడిచేసే వ్యక్తి ఇంకా నియంత్రిస్తున్న సీక్రెట్ స్టోర్లో కొత్త కీని పెడితే, అది కూడా ఎక్స్పోజ్ కావచ్చు.
అందువల్ల టీమ్ రొటేషన్ను ప్లాట్ఫారమ్ ప్రొవైడర్ కంటైన్మెంట్ సూచనలతో సమన్వయం చేస్తుంది. ఎన్విరాన్మెంట్ను, అందుబాటులో ఉన్న నియంత్రణలను బట్టి, అది యాక్సెస్ను పరిమితం చేయవచ్చు, కొత్త సీక్రెట్ల కోసం సురక్షితమైన గమ్యస్థానాన్ని ధృవీకరించవచ్చు, మరింత పరిమిత పరిధి ఉన్న క్రెడెన్షియల్స్ను జారీ చేయవచ్చు, వర్క్లోడ్లను నియంత్రిత క్రమంలో అప్డేట్ చేయవచ్చు. కొన్ని సర్వీస్లకు తాత్కాలిక అంతరాయం లేదా ప్రత్యామ్నాయ యాక్సెస్ ఏర్పాట్లు అవసరం కావచ్చు.
ప్రతి ఘటనకూ వర్తించే సార్వత్రిక రొటేషన్ క్రమం లేదు. కొత్త క్రెడెన్షియల్ను వెంటనే ఎక్స్పోజ్ చేయకుండా, నివారించగల కార్యాచరణ వైఫల్యాలను సృష్టించకుండా అనధికారిక యాక్సెస్ను ఆపడమే లక్ష్యం.
ఇప్పటికే జరిగిన చర్యలను దర్యాప్తు చేయండి
కీని మార్చినంత మాత్రాన, అది చెల్లుబాటులో ఉన్నప్పుడు చేసిన రిక్వెస్ట్లు వెనక్కి పోవు. AI ఖాతా కోసం, టీమ్ ప్రొవైడర్ వైపు వినియోగాన్ని, రిక్వెస్ట్ ప్యాటర్న్లను, కోటాలను, బిల్లింగ్ రికార్డులను తనిఖీ చేస్తుంది. క్లౌడ్-స్టోరేజ్ ఖాతా కోసం, ఫైల్ యాక్సెస్, మార్పులకు సంబంధించి అందుబాటులో ఉన్న రికార్డులను పరిశీలిస్తుంది.
బయటి ప్రొవైడర్పై నేరుగా జరిగిన యాక్టివిటీ మేనేజ్డ్ ప్లాట్ఫారమ్ వర్క్లోడ్ లాగ్లలో కనిపించకపోవచ్చు. సాక్ష్యం దుర్వినియోగాన్ని సూచిస్తే, రికవరీ కోసం సీక్రెట్ను రొటేట్ చేయడంతో పాటు ప్రభావితమైన డేటా, రిసోర్స్లు లేదా ఛార్జీలను కూడా దర్యాప్తు చేయాల్సి రావచ్చు.
అందువల్ల క్రెడెన్షియల్ను మార్చడం ఒక కంటైన్మెంట్ దశ, ఘటన పరిణామాలు పరిష్కారమయ్యాయని చెప్పే ఆటోమేటిక్ రుజువు కాదు.
చిన్న ఎక్స్పోజర్ సరిహద్దు కోసం డిజైన్ చేయడం
సోర్స్ కోడ్, కంటైనర్ ఇమేజ్లు లేదా షేర్డ్ కాన్ఫిగరేషన్ ఫైళ్లలో క్రెడెన్షియల్స్ పెట్టడం కంటే మేనేజ్డ్ సీక్రెట్ సిస్టమ్లు సురక్షితమైనవి కావచ్చు. ఆచరణాత్మక లక్ష్యం మేనేజ్డ్ ప్లాట్ఫారమ్లను తిరస్కరించడం కాదు, వాటిపై పెట్టిన నమ్మకాన్ని కనిపించేలా, పరిమితంగా ఉంచడం.
ఊహాత్మక అప్లికేషన్ విషయంలో, ప్రొడక్షన్, డెవలప్మెంట్కు వేర్వేరు కీలు ఉంటే అనవసరమైన ఉమ్మడి ఎక్స్పోజర్ తగ్గుతుంది. ఒకే బకెట్కు లేదా ఒకే ఆపరేషన్కు పరిధి పరిమితం చేసిన స్టోరేజ్ క్రెడెన్షియల్, దుర్వినియోగం ఎంత దూరం చేరగలదో పరిమితం చేస్తుంది. జారీ చేసే ప్రొవైడర్ సపోర్ట్ చేసే చోట, స్వల్పకాలిక క్రెడెన్షియల్స్, వర్క్లోడ్ ఐడెంటిటీలు, వినియోగ పరిమితులు, పరిమిత పరిధి ఉన్న అనుమతులు దీర్ఘకాలం నిలిచే, మళ్లీ వాడగల సీక్రెట్లపై ఆధారపడటాన్ని తగ్గించగలవు.
AI ఖర్చు అలర్ట్లు, ప్రొవైడర్ కోటాలు అసాధారణ వినియోగాన్ని బయటపెట్టడానికి సహాయపడతాయి, అయితే హానికరమైన యాక్టివిటీ ఆగుతుందని అలర్ట్లు హామీ ఇవ్వవు. క్రెడెన్షియల్స్ ఎక్కడ నిల్వ ఉన్నాయి, వాటిని ఎవరు రద్దు చేయగలరు, ఘటన సమయంలో ఏ బయటి ప్రొవైడర్ లాగ్లు అవసరం అనే జాబితాను కూడా టీమ్లు నిర్వహించాలి.
సీక్రెట్లు ఎక్కడ నిల్వ ఉన్నాయి, వాటిని ఏ భాగాలు యాక్సెస్ చేయగలవు, కస్టమర్ ఐసోలేషన్ ఎలా పనిచేస్తుంది, ఏ ఆడిట్ రికార్డులు అందుబాటులో ఉన్నాయి, కస్టమర్ తరఫున ప్రొవైడర్ వేటిని రద్దు చేయగలదు అని ప్లాట్ఫారమ్ కస్టమర్లు అడగాలి. ప్లాట్ఫారమ్ కేంద్ర కంట్రోల్ ప్లేన్ను వాడినా, డెడికేటెడ్ డిప్లాయ్మెంట్ మోడల్ను వాడినా, లేదా మరో సీక్రెట్-మేనేజ్మెంట్ డిజైన్ను వాడినా ఈ ప్రశ్నలు వర్తిస్తాయి.
ప్లాట్ఫారమ్ కస్టమర్లు తీసుకోవాల్సిన నిర్ణయం
ప్రతి డెవలప్మెంట్ ప్లాట్ఫారమ్కూ ఒకే బలహీనత ఉందని గానీ, ప్రతి కస్టమర్ వర్క్లోడ్ బ్రీచ్ అయిందని గానీ Northflank ఘటన రుజువు చేయదు. సీక్రెట్ల గురించి ప్రొవైడర్ ఇచ్చే హెచ్చరిక, హోస్టింగ్ ఎన్విరాన్మెంట్ను దాటి కస్టమర్ చర్యను ఎందుకు కోరవచ్చో అది చూపిస్తుంది.
మేనేజ్డ్ ప్లాట్ఫారమ్ను వాడే టీమ్ మూడు ప్రశ్నలకు సమాధానం చెప్పగలగాలి: మనం ఏ బయటి అనుమతులను ప్లాట్ఫారమ్కు అప్పగించాం? వాటి దుర్వినియోగం ఎంత దూరం విస్తరించగలదు? ప్లాట్ఫారమ్ సీక్రెట్-మేనేజ్మెంట్ సరిహద్దు విఫలమైతే, వాటిని మనం ఎలా రద్దు చేసి, దర్యాప్తు చేస్తాం?
ప్లాట్ఫారమ్ సెక్యూరిటీ ఘటన పరిమితంగానే ఉంటుందా, లేక కస్టమర్కు విస్తృతమైన కార్యాచరణ సమస్యగా మారుతుందా అనేది ఆ సమాధానాలే నిర్ణయిస్తాయి.
రిఫరెన్స్లు, మరింత చదవడానికి
- Northflank, Security Incident Updates. అక్టోబర్ 30 నుండి నవంబర్ 2, 2026 వరకు. వెండర్ వెల్లడింపులు, దర్యాప్తు నిర్ధారణలు, కస్టమర్ మార్గదర్శకత్వం.
- Wiz Research, Black October for AI Developer Platforms. అక్టోబర్ 30, 2026, తదుపరి అప్డేట్లతో. డెవలపర్-ప్లాట్ఫారమ్ ఘటనలు, డౌన్స్ట్రీమ్ క్రెడెన్షియల్ దుర్వినియోగంపై పరిశోధన నిర్ధారణలు.
- WorkOS, October 30th, 2026 Data Security Incident. నవంబర్ 2, 2026. అంతర్గత అప్లికేషన్ యాక్సెస్, ప్రభావితమైన సమాచారం గురించి వెండర్ వివరణ.
- Chainalysis, Security Incident Information. అక్టోబర్ 30, 2026, నవంబర్ 2 అప్డేట్తో. ఘటన సరిహద్దుల గురించి వెండర్ వివరణ.
- TechiesJournal, AI ఏజెంట్లకు API కీలు కాదు, ప్రత్యేక గుర్తింపులు కావాలి. ఐడెంటిటీ, అథరైజేషన్పై సంబంధిత ప్రాథమిక పఠనం.
- TechiesJournal, AI డిపెండెన్సీలపై దాడి: LiteLLM కాంప్రమైజ్ డెవలపర్లకు నేర్పే పాఠాలు. కాంప్రమైజ్ అయిన సాఫ్ట్వేర్ డిపెండెన్సీలపై సంబంధిత కవరేజీ.
సాక్ష్యాల సమీక్ష నవంబర్ 3, 2026 వరకు జరిగింది. ఘటనల అంచనాలు, కస్టమర్ మార్గదర్శకత్వం మారవచ్చు. విడుదలకు ముందు మూల వెల్లడింపులను మళ్లీ తనిఖీ చేయండి.