

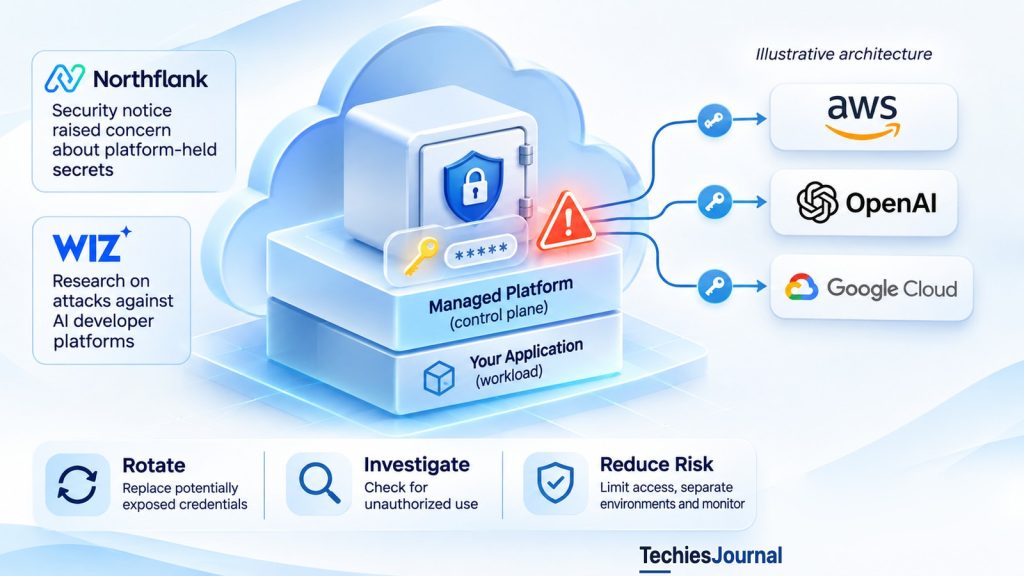
Una aplicación puede seguir funcionando con normalidad aunque las credenciales confiadas a su plataforma de alojamiento estén en riesgo. El incidente de seguridad de Northflank muestra por qué estas dos condiciones deben evaluarse por separado.
Un equipo de desarrollo despliega una aplicación a través de una plataforma de nube gestionada. La plataforma se encarga del despliegue, la configuración y el acceso a los servicios que necesita la aplicación.
En este ejemplo hipotético, la aplicación se conecta a un proveedor de IA y a un servicio de almacenamiento en la nube. El equipo guarda las credenciales correspondientes en el sistema de gestión de secretos de la plataforma, en lugar de incrustarlas en el código fuente. Durante el funcionamiento normal, la plataforma pone esas credenciales a disposición de la aplicación en ejecución.
Este esquema es útil, pero crea una relación de confianza. La plataforma guarda credenciales que autorizan acciones fuera de su propia infraestructura. Si alguien obtiene esas credenciales, las consecuencias pueden extenderse a los servicios que las aceptan, aunque la aplicación original siga operativa.
Esa distinción cobró importancia el 30 de octubre de 2026, cuando Northflank recomendó a sus clientes que dieran por expuestas las variables de entorno almacenadas y que rotaran sus credenciales. El incidente ilustra por qué la disponibilidad de la aplicación y la confidencialidad de las credenciales son propiedades de seguridad distintas.
¿Qué ocurrió en Northflank?
Northflank ofrece una plataforma gestionada para compilar, desplegar y operar aplicaciones. Admite variables de entorno y gestión de secretos para que las aplicaciones puedan usar servicios externos sin colocar credenciales en el código fuente.
El 30 de octubre, Northflank empezó a publicar avisos de seguridad tras recibir una alerta de Wiz. Indicó a sus clientes que dieran por descifradas las variables de entorno almacenadas y que rotaran los secretos de las cargas de trabajo, los grupos de secretos y los secretos globales. Posteriormente, la empresa informó de indicios, aportados por clientes, de uso no autorizado de claves de API de IA proporcionadas a su plataforma.
En una actualización del 2 de noviembre, Northflank afirmó que su investigación no había encontrado señales de acceso a las cargas de trabajo en ejecución ni a sus datos. Las evidencias disponibles indicaban, en cambio, que el ataque se había centrado en los secretos guardados en su plano de control. También informó de que los clientes con planos de control forward-deployed o dedicados no se habían visto afectados y de que la revisión forense externa continuaba.
Estas eran las conclusiones de la investigación de Northflank en ese momento, no un análisis independiente y completo de la causa raíz. No establecen la ruta completa de la intrusión, el número exacto de credenciales expuestas ni si realmente se accedió a cada secreto almacenado. Pero la acción recomendada a los clientes era clara: rotar los secretos potencialmente afectados aunque la aplicación siguiera funcionando.
Fuente: Northflank, Security Incident Updates, del 30 de octubre al 2 de noviembre de 2026.
¿Cómo cruza un límite de seguridad una credencial guardada en una plataforma?
Volvamos a la aplicación hipotética. Su proveedor de IA emite una clave de API. El equipo de desarrollo guarda la clave en la plataforma gestionada, que la pone a disposición de la aplicación cuando esta envía una solicitud autorizada al modelo. El proveedor de IA acepta la clave dentro de los permisos y límites de la cuenta.
Intervienen tres partes: el propietario de la aplicación, la plataforma gestionada que almacena o entrega la clave y el proveedor externo que la reconoce.
Almacenar
El equipo de desarrollo guarda la clave en la plataforma gestionada. La plataforma guarda credenciales que autorizan acciones fuera de su propia infraestructura.
Entregar
La plataforma pone la clave a disposición de la aplicación en ejecución cuando esta envía una solicitud autorizada al modelo.
Aceptar
El proveedor de IA acepta la clave dentro de los permisos y límites de la cuenta.
Copiar
Supongamos que un atacante obtiene una copia utilizable del almacén de secretos de la plataforma.
Uso directo
Si la clave sigue siendo válida y no tiene restricciones efectivas que impidan la solicitud, el atacante podría llamar directamente al proveedor de IA. No necesita modificar el código fuente de la aplicación ni obtener su base de datos para hacer esa solicitud externa.
Alcance
La autoridad de una credencial expuesta la define el sistema que la emite, no solo la plataforma que la almacenó. Las consecuencias dependen de los permisos, la caducidad, las restricciones de red, la revocación y la supervisión por parte del proveedor.
Supongamos ahora que un atacante obtiene una copia utilizable del almacén de secretos de la plataforma. Si la clave sigue siendo válida y no tiene restricciones efectivas que impidan la solicitud, el atacante podría llamar directamente al proveedor de IA. No necesita modificar el código fuente de la aplicación ni obtener su base de datos para hacer esa solicitud externa.
La credencial de almacenamiento en la nube de la misma aplicación hipotética plantea un riesgo relacionado, pero distinto. Su posible uso indebido depende de si permite leer, escribir o eliminar determinados recursos. Una credencial de alcance limitado produce un impacto posible distinto del de una credencial con privilegios amplios.
La lección clave es que la autoridad de una credencial expuesta la define el sistema que la emite, no solo la plataforma que la almacenó. Las consecuencias dependen de los permisos, la caducidad, las restricciones de red, la revocación y la supervisión por parte del proveedor.
Por qué importa el plano de control
El plano de control de una plataforma gestionada se encarga de tareas como el despliegue, la configuración, los permisos de acceso y las integraciones. Sus cargas de trabajo son las aplicaciones y los servicios que se ejecutan en la plataforma. Ambos interactúan, pero la vulneración de uno no demuestra automáticamente la vulneración del otro.
Una aplicación podría seguir respondiendo con normalidad a los clientes mientras la confidencialidad de una credencial almacenada por su plano de control pasa a ser incierta. A la inversa, un incidente en la plataforma no demuestra que un atacante modificara el código de la aplicación en ejecución ni copiara datos de las cargas de trabajo.
La declaración de Northflank del 2 de noviembre trazó precisamente esa distinción. Su informe de que los planos de control dedicados y forward-deployed no se vieron afectados también ilustra cómo las medidas de aislamiento pueden condicionar el alcance de un incidente. No demuestra que un plano de control dedicado sea inmune a los ataques ni que todas las plataformas centralizadas compartan la misma exposición.
La pregunta operativa es qué componentes pueden acceder a los secretos de los clientes y hasta dónde podría llegar un acceso no autorizado a esos componentes.
Por qué las claves de API de IA robadas pueden tener un valor inmediato
Una credencial de un proveedor de IA puede dar acceso a capacidad de modelos facturable. Quien use una clave expuesta sin permiso puede generar solicitudes que se cobran a la cuenta legítima o que consumen de otro modo su cuota. Este tipo de uso indebido suele llamarse LLMJacking.
En su informe del 30 de octubre, Black October for AI Developer Platforms, Wiz identificó varios incidentes de seguridad que afectaban a plataformas de desarrollo y analizó intentos de obtener credenciales almacenadas. No encontró una única vulnerabilidad establecida públicamente que vinculara todos los incidentes comunicados.
Wiz también describió dos casos de abuso posterior con credenciales de Amazon Bedrock. Observó aproximadamente 2.5 millones de intentos de llamada en los dos casos, incluidas solicitudes fallidas o limitadas. Wiz estimó que los dos casos probablemente generaron más de 100 000 dólares de uso de modelos a precios de lista. Esa era una estimación de Wiz, no una prueba de que todas las solicitudes intentadas tuvieran éxito ni de que los titulares de las cuentas recibieran una factura por ese importe o lo pagaran realmente.
Wiz no identificó públicamente esos casos como incidentes de clientes de Northflank. Su valor aquí es mostrar lo que puede permitir la reutilización de credenciales de IA válidas, no establecer el impacto económico de la brecha de Northflank.
Fuente: Wiz Research, Black October for AI Developer Platforms, 30 de octubre de 2026.
Intentos
Wiz también describió dos casos de abuso posterior con credenciales de Amazon Bedrock. Observó aproximadamente 2.5 millones de intentos de llamada en los dos casos, incluidas solicitudes fallidas o limitadas.
Éxito desigual
Los intentos de llamada incluyen solicitudes fallidas o limitadas, así que la cifra no prueba que todas las solicitudes intentadas tuvieran éxito.
Uso estimado
Wiz estimó que los dos casos probablemente generaron más de 100 000 dólares de uso de modelos a precios de lista.
No consta
Esa era una estimación de Wiz, no una prueba de que todas las solicitudes intentadas tuvieran éxito ni de que los titulares de las cuentas recibieran una factura por ese importe o lo pagaran realmente. Wiz no identificó públicamente esos casos como incidentes de clientes de Northflank. Su valor aquí es mostrar lo que puede permitir la reutilización de credenciales de IA válidas, no establecer el impacto económico de la brecha de Northflank.
No toda brecha en una plataforma crea el mismo riesgo para los clientes
Otras divulgaciones de octubre muestran por qué importa más la información afectada que la etiqueta genérica de incidente relacionado con la IA.
WorkOS informó de un acceso no autorizado a una aplicación empresarial interna orientada a clientes. Según la empresa, la información afectada incluía contactos comerciales, relaciones con clientes y resúmenes de comunicaciones. No encontró pruebas de que se accediera a sus servicios de producción ni a los datos de sus aplicaciones.
Chainalysis informó de un acceso no autorizado a determinada información de identidad y de organización de sus clientes. Su investigación no había encontrado pruebas de acceso a credenciales de autenticación, tokens de sesión ni contenido de investigaciones en el momento de su declaración.
Estas divulgaciones no establecen la misma exposición de secretos guardados en una plataforma que describía la advertencia de Northflank. La exposición de contactos comerciales puede aumentar los riesgos de suplantación de identidad. La exposición de una clave de API válida exige actuar ante el proveedor que acepta esa clave. La respuesta necesaria sigue el límite real de la exposición, no la etiqueta aplicada al incidente.
Fuentes: WorkOS, October 30th, 2026 Data Security Incident y Chainalysis, Security Incident Information.
| Divulgación | Qué se informó | Qué no se encontró o no se afirmó | Qué significa para los clientes |
|---|---|---|---|
| Northflank (del 30 de octubre al 2 de noviembre) | Se indicó a los clientes que dieran por descifradas las variables de entorno almacenadas y que rotaran los secretos. Northflank informó de indicios, aportados por clientes, de uso no autorizado de claves de API de IA proporcionadas a su plataforma. El 2 de noviembre, las evidencias indicaban que el ataque se había centrado en los secretos guardados en el plano de control. | Ninguna señal de acceso a las cargas de trabajo en ejecución ni a sus datos. Según el informe, los clientes con planos de control forward-deployed o dedicados no se vieron afectados. No es un análisis independiente y completo de la causa raíz. | Rotar los secretos potencialmente afectados aunque la aplicación siga funcionando. |
| Wiz Research (30 de octubre) | Dos casos de abuso posterior de credenciales de Amazon Bedrock: aproximadamente 2.5 millones de intentos de llamada y un uso estimado de más de 100 000 dólares a precios de lista. | No se identificaron como incidentes de clientes de Northflank. Wiz no encontró una única vulnerabilidad establecida públicamente que vinculara todos los incidentes comunicados. No prueba que todas las llamadas tuvieran éxito ni que se facturara ese importe a nadie. | Muestra lo que puede permitir la reutilización de credenciales de IA válidas, no el impacto económico de la brecha de Northflank. |
| WorkOS | Acceso no autorizado a una aplicación empresarial interna. La información afectada incluía contactos comerciales, relaciones con clientes y resúmenes de comunicaciones. | Ninguna prueba de que se accediera a sus servicios de producción ni a los datos de sus aplicaciones. | La exposición de contactos comerciales puede aumentar los riesgos de suplantación de identidad. No establece la exposición de secretos guardados en una plataforma que describía la advertencia de Northflank. |
| Chainalysis | Acceso no autorizado a determinada información de identidad y de organización de sus clientes. | En el momento de su declaración, ninguna prueba de acceso a credenciales de autenticación, tokens de sesión ni contenido de investigaciones. | No establece la exposición de secretos guardados en una plataforma que describía la advertencia de Northflank. |
Cómo responder cuando las credenciales almacenadas pueden estar expuestas
Supongamos que la plataforma de nuestro ejemplo hipotético advierte de que podría haberse accedido a su almacén de secretos. La aplicación sigue funcionando y el equipo no ve cambios sospechosos en los despliegues. Eso no elimina la necesidad de evaluar las credenciales que guarda la plataforma.
Identificar el acceso en riesgo
El equipo hace un inventario de las credenciales afectadas y asocia cada una con su proveedor emisor, su entorno y sus permisos. La clave de IA puede autorizar solicitudes al modelo y gasto. La credencial de almacenamiento puede permitir lecturas o escrituras en recursos concretos. Las credenciales reutilizadas en varias aplicaciones o entornos pueden ampliar las posibles consecuencias.
Las notificaciones de los proveedores y los registros de auditoría pueden ayudar a delimitar la exposición, pero una investigación preliminar puede dejar incertidumbre. Si la plataforma indica a los clientes que roten los secretos potencialmente afectados, el equipo debe seguir esa indicación sin tomar el funcionamiento normal de la aplicación como prueba de seguridad.
Contener el acceso y sustituir las credenciales de forma segura
La revocación en el proveedor emisor puede impedir que se siga usando una credencial afectada una vez que ese proveedor la ha invalidado. Sin embargo, una clave de sustitución también puede quedar expuesta si se coloca en un almacén de secretos que un atacante todavía controla.
Por eso, el equipo coordina la rotación con las instrucciones de contención del proveedor de la plataforma. Según el entorno y los controles disponibles, puede restringir el acceso, validar un destino seguro para los secretos de sustitución, emitir credenciales más acotadas y actualizar las cargas de trabajo en un orden controlado. Algunos servicios pueden necesitar una interrupción temporal o soluciones de acceso alternativas.
No existe una secuencia de rotación universal para todos los incidentes. El objetivo es detener el acceso no autorizado sin exponer de inmediato la sustitución ni provocar fallos operativos evitables.
Investigar las acciones ya realizadas
Sustituir una clave no puede deshacer las solicitudes hechas mientras era válida. Para la cuenta de IA, el equipo revisa el uso registrado por el proveedor, los patrones de solicitudes, las cuotas y los registros de facturación. Para la cuenta de almacenamiento en la nube, examina los registros disponibles de acceso a archivos y de cambios.
La actividad realizada directamente contra un proveedor externo puede no aparecer en los registros (logs) de las cargas de trabajo de la plataforma gestionada. Si las evidencias apuntan a un uso indebido, la recuperación puede exigir investigar los datos, recursos o cargos afectados, además de rotar el secreto.
Por tanto, sustituir una credencial es un paso de contención, no una prueba automática de que las consecuencias del incidente estén resueltas.
Diseñar para un límite de exposición más pequeño
Los sistemas de secretos gestionados pueden ser más seguros que colocar credenciales en el código fuente, en imágenes de contenedor o en archivos de configuración compartidos. El objetivo práctico no es rechazar las plataformas gestionadas, sino hacer visible y limitada la confianza depositada en ellas.
En la aplicación hipotética, separar las claves de producción y de desarrollo reduce la exposición compartida innecesaria. Una credencial de almacenamiento limitada a un bucket o a una operación restringe lo que podría alcanzar un uso indebido. Cuando el proveedor emisor lo admite, las credenciales de corta duración, las identidades de carga de trabajo, las restricciones de uso y los permisos de alcance limitado pueden reducir la dependencia de secretos duraderos y reutilizables.
Las alertas de gasto en IA y las cuotas del proveedor pueden ayudar a detectar un uso anómalo, aunque las alertas no garantizan que la actividad maliciosa se detenga. Los equipos también deberían mantener un inventario de dónde se almacenan las credenciales, quién puede revocarlas y qué registros de proveedores externos se necesitan durante un incidente.
Los clientes de una plataforma deberían preguntar dónde se guardan los secretos, qué componentes pueden acceder a ellos, cómo funciona el aislamiento entre clientes, qué registros de auditoría hay disponibles y qué puede revocar el proveedor en nombre del cliente. Estas preguntas son pertinentes tanto si una plataforma usa un plano de control central como si usa un modelo de despliegue dedicado u otro diseño de gestión de secretos.
La decisión para los clientes de plataformas
El incidente de Northflank no demuestra que todas las plataformas de desarrollo compartan una misma debilidad ni que se vulnerara la carga de trabajo de cada cliente. Sí muestra por qué la advertencia de un proveedor sobre secretos puede exigir que el cliente actúe más allá del propio entorno de alojamiento.
Un equipo que usa una plataforma gestionada debería poder responder a tres preguntas: ¿Qué permisos externos hemos confiado a la plataforma? ¿Hasta dónde podría extenderse su uso indebido? ¿Cómo los revocaríamos e investigaríamos si fallara el límite de gestión de secretos de la plataforma?
Esas respuestas determinan si un evento de seguridad en una plataforma queda contenido o se convierte en un problema operativo más amplio para el cliente.
Referencias y lecturas adicionales
- Northflank, Security Incident Updates. Del 30 de octubre al 2 de noviembre de 2026. Divulgaciones del proveedor, conclusiones de la investigación e indicaciones para los clientes.
- Wiz Research, Black October for AI Developer Platforms. 30 de octubre de 2026, con actualizaciones posteriores. Hallazgos de investigación sobre incidentes en plataformas de desarrollo y el uso indebido posterior de credenciales.
- WorkOS, October 30th, 2026 Data Security Incident. 2 de noviembre de 2026. Relato del proveedor sobre el acceso a una aplicación interna y la información afectada.
- Chainalysis, Security Incident Information. 30 de octubre de 2026, con una actualización del 2 de noviembre. Relato del proveedor sobre los límites del incidente.
- TechiesJournal, Los agentes de IA necesitan identidades, no claves de API. Lectura de base relacionada sobre identidad y autorización.
- TechiesJournal, Dependencias de IA bajo ataque: lo que la vulneración de LiteLLM enseña a los desarrolladores. Cobertura relacionada sobre dependencias de software comprometidas.
Fecha de corte de la revisión de las evidencias: 3 de noviembre de 2026. Las evaluaciones de los incidentes y las indicaciones para los clientes pueden cambiar. Vuelve a comprobar las divulgaciones primarias de los proveedores antes de la publicación.