

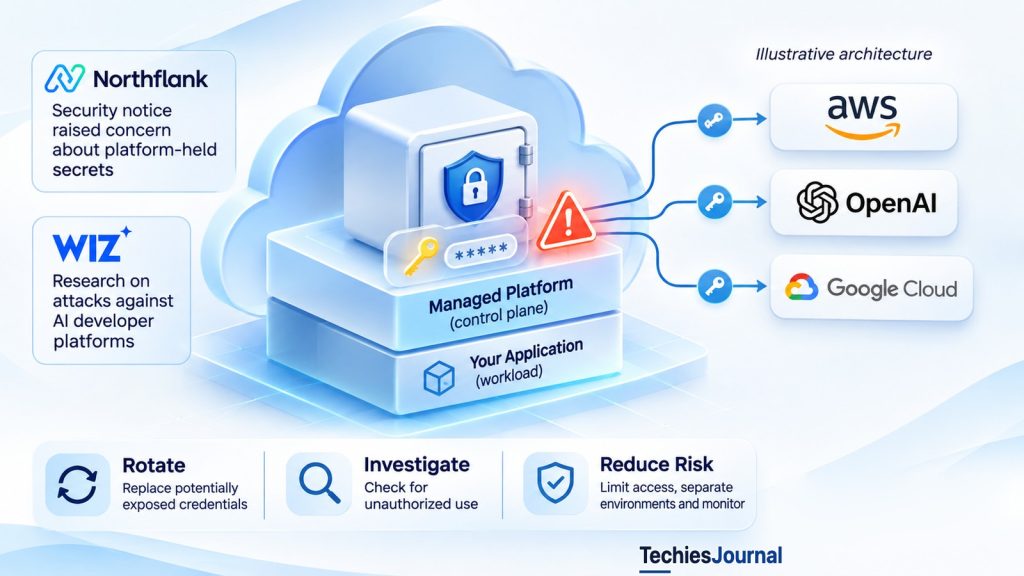
कोई एप्लिकेशन सामान्य रूप से चलता रह सकता है, भले ही उसके होस्टिंग प्लेटफ़ॉर्म को सौंपे गए क्रेडेंशियल खतरे में हों। Northflank की सुरक्षा घटना दिखाती है कि इन दोनों स्थितियों का आकलन अलग-अलग क्यों होना चाहिए।
एक डेवलपमेंट टीम एक मैनेज्ड क्लाउड प्लेटफ़ॉर्म के ज़रिए एक एप्लिकेशन डिप्लॉय करती है। प्लेटफ़ॉर्म डिप्लॉयमेंट, कॉन्फ़िगरेशन और उन सेवाओं तक पहुंच संभालता है जिनकी एप्लिकेशन को ज़रूरत है।
इस काल्पनिक उदाहरण में एप्लिकेशन एक AI प्रोवाइडर और एक क्लाउड-स्टोरेज सेवा से जुड़ता है। टीम संबंधित क्रेडेंशियल को सोर्स कोड में डालने के बजाय प्लेटफ़ॉर्म के सीक्रेट-मैनेजमेंट सिस्टम में रखती है। सामान्य संचालन के दौरान प्लेटफ़ॉर्म वे क्रेडेंशियल चल रहे एप्लिकेशन को उपलब्ध कराता है।
यह व्यवस्था उपयोगी है, लेकिन इससे भरोसे का एक रिश्ता बनता है। प्लेटफ़ॉर्म ऐसे क्रेडेंशियल रखता है जो उसके अपने इन्फ्रास्ट्रक्चर के बाहर की कार्रवाइयों को अधिकृत करते हैं। अगर कोई उन क्रेडेंशियल को हासिल कर ले, तो इसके नतीजे उन सेवाओं तक फैल सकते हैं जो उन्हें स्वीकार करती हैं, भले ही मूल एप्लिकेशन चालू बना रहे।
यह फ़र्क़ 30 अक्टूबर 2026 को अहम हो गया, जब Northflank ने ग्राहकों को सलाह दी कि वे मानकर चलें कि स्टोर किए गए एनवायरनमेंट वेरिएबल उजागर हो चुके हैं और अपने क्रेडेंशियल रोटेट करें। यह घटना दिखाती है कि एप्लिकेशन की उपलब्धता और क्रेडेंशियल की गोपनीयता अलग-अलग सुरक्षा गुण हैं।
Northflank में क्या हुआ?
Northflank एप्लिकेशन बनाने, डिप्लॉय करने और चलाने के लिए एक मैनेज्ड प्लेटफ़ॉर्म देता है। यह एनवायरनमेंट वेरिएबल और सीक्रेट मैनेजमेंट का समर्थन करता है, ताकि एप्लिकेशन सोर्स कोड में क्रेडेंशियल रखे बिना बाहरी सेवाएं इस्तेमाल कर सकें।
30 अक्टूबर को Wiz से अलर्ट मिलने के बाद Northflank ने सुरक्षा सूचनाएं प्रकाशित करनी शुरू कीं। उसने ग्राहकों से कहा कि वे मानकर चलें कि स्टोर किए गए एनवायरनमेंट वेरिएबल डिक्रिप्ट किए जा चुके हैं, और वर्कलोड, सीक्रेट ग्रुप और ग्लोबल सीक्रेट में मौजूद सीक्रेट रोटेट करें। इसके बाद कंपनी ने बताया कि ग्राहकों की ओर से ऐसे संकेत मिले हैं कि उसके प्लेटफ़ॉर्म को दी गई AI API कीज़ का अनधिकृत इस्तेमाल हुआ।
2 नवंबर के अपडेट में Northflank ने कहा कि उसकी जांच में ऐसा कोई संकेत नहीं मिला कि चल रहे वर्कलोड या वर्कलोड डेटा तक पहुंच बनाई गई। इसके बजाय उपलब्ध सबूतों से लगा कि हमला उसके कंट्रोल प्लेन में रखे सीक्रेट पर केंद्रित था। उसने यह भी बताया कि फ़ॉरवर्ड-डिप्लॉयड या डेडिकेटेड कंट्रोल प्लेन वाले ग्राहक प्रभावित नहीं हुए और बाहरी फ़ोरेंसिक समीक्षा जारी थी।
ये उस समय के Northflank के जांच निष्कर्ष थे, कोई पूरा हो चुका स्वतंत्र रूट-कॉज़ विश्लेषण नहीं। इनसे घुसपैठ का पूरा रास्ता, उजागर हुए क्रेडेंशियल की सटीक संख्या या यह तय नहीं होता कि हर स्टोर किए गए सीक्रेट तक वास्तव में पहुंच बनाई गई या नहीं। लेकिन ग्राहकों के लिए सुझाई गई कार्रवाई साफ़ थी: संभावित रूप से प्रभावित सीक्रेट रोटेट करें, भले ही एप्लिकेशन चलता रहा हो।
स्रोत: Northflank, Security Incident Updates, 30 अक्टूबर से 2 नवंबर 2026।
प्लेटफ़ॉर्म के पास रखा क्रेडेंशियल सुरक्षा सीमा कैसे पार करता है?
काल्पनिक एप्लिकेशन पर लौटते हैं। उसका AI प्रोवाइडर एक API कुंजी जारी करता है। डेवलपमेंट टीम कुंजी को मैनेज्ड प्लेटफ़ॉर्म में स्टोर करती है, जो एप्लिकेशन के अधिकृत मॉडल अनुरोध भेजने पर उसे उपलब्ध कराता है। AI प्रोवाइडर अकाउंट की अनुमतियों और सीमाओं के अधीन कुंजी स्वीकार करता है।
इसमें तीन पक्ष शामिल हैं: एप्लिकेशन का मालिक, कुंजी को स्टोर करने या पहुंचाने वाला मैनेज्ड प्लेटफ़ॉर्म, और उसे पहचानने वाला बाहरी प्रोवाइडर।
स्टोर
डेवलपमेंट टीम कुंजी को मैनेज्ड प्लेटफ़ॉर्म में स्टोर करती है। प्लेटफ़ॉर्म ऐसे क्रेडेंशियल रखता है जो उसके अपने इन्फ्रास्ट्रक्चर के बाहर की कार्रवाइयों को अधिकृत करते हैं।
पहुंचाना
जब चल रहा एप्लिकेशन अधिकृत मॉडल अनुरोध भेजता है, तब प्लेटफ़ॉर्म उसे कुंजी उपलब्ध कराता है।
स्वीकार
AI प्रोवाइडर अकाउंट की अनुमतियों और सीमाओं के अधीन कुंजी स्वीकार करता है।
कॉपी
मान लीजिए कि किसी हमलावर को प्लेटफ़ॉर्म के सीक्रेट स्टोर से इस्तेमाल करने लायक एक कॉपी मिल जाती है।
सीधा इस्तेमाल
अगर कुंजी वैध बनी रहे और अनुरोध को रोकने वाली कोई प्रभावी पाबंदी न हो, तो हो सकता है कि हमलावर सीधे AI प्रोवाइडर को कॉल कर सके। उस बाहरी अनुरोध के लिए उसे न एप्लिकेशन का सोर्स कोड बदलना पड़ता है, न उसका डेटाबेस हासिल करना।
पहुंच
किसी उजागर क्रेडेंशियल का अधिकार उसे जारी करने वाला सिस्टम तय करता है, न कि केवल वह प्लेटफ़ॉर्म जिसने उसे स्टोर किया। नतीजे अनुमतियों, समाप्ति अवधि, नेटवर्क पाबंदियों, रिवोकेशन और प्रोवाइडर की ओर से होने वाली निगरानी पर निर्भर करते हैं।
अब मान लीजिए कि किसी हमलावर को प्लेटफ़ॉर्म के सीक्रेट स्टोर से इस्तेमाल करने लायक एक कॉपी मिल जाती है। अगर कुंजी वैध बनी रहे और अनुरोध को रोकने वाली कोई प्रभावी पाबंदी न हो, तो हो सकता है कि हमलावर सीधे AI प्रोवाइडर को कॉल कर सके। उस बाहरी अनुरोध के लिए उसे न एप्लिकेशन का सोर्स कोड बदलना पड़ता है, न उसका डेटाबेस हासिल करना।
उसी काल्पनिक एप्लिकेशन का क्लाउड-स्टोरेज क्रेडेंशियल एक जुड़ा हुआ लेकिन अलग जोखिम पैदा करता है। उसका संभावित दुरुपयोग इस पर निर्भर करता है कि वह खास संसाधनों को पढ़ने, लिखने या हटाने की अनुमति देता है या नहीं। सीमित दायरे वाले क्रेडेंशियल का संभावित असर व्यापक विशेषाधिकार वाले क्रेडेंशियल से अलग होता है।
मुख्य सबक यह है कि किसी उजागर क्रेडेंशियल का अधिकार उसे जारी करने वाला सिस्टम तय करता है, न कि केवल वह प्लेटफ़ॉर्म जिसने उसे स्टोर किया। नतीजे अनुमतियों, समाप्ति अवधि, नेटवर्क पाबंदियों, रिवोकेशन और प्रोवाइडर की ओर से होने वाली निगरानी पर निर्भर करते हैं।
कंट्रोल प्लेन क्यों मायने रखता है
किसी मैनेज्ड प्लेटफ़ॉर्म का कंट्रोल प्लेन डिप्लॉयमेंट, कॉन्फ़िगरेशन, एक्सेस अनुमतियों और इंटीग्रेशन जैसे काम संभालता है। उसके वर्कलोड वे एप्लिकेशन और सेवाएं हैं जो प्लेटफ़ॉर्म पर चलती हैं। दोनों आपस में जुड़कर काम करते हैं, लेकिन एक के कंप्रोमाइज़ होने से अपने आप यह साबित नहीं होता कि दूसरा भी कंप्रोमाइज़ हुआ।
हो सकता है कोई एप्लिकेशन ग्राहकों को सामान्य रूप से जवाब देता रहे, जबकि उसके कंट्रोल प्लेन में स्टोर किए गए क्रेडेंशियल की गोपनीयता अनिश्चित हो जाए। इसके उलट, प्लेटफ़ॉर्म की घटना यह साबित नहीं करती कि हमलावर ने चल रहे एप्लिकेशन का कोड बदला या वर्कलोड डेटा कॉपी किया।
Northflank के 2 नवंबर के बयान ने ठीक यही फ़र्क़ किया। उसकी यह रिपोर्ट कि डेडिकेटेड और फ़ॉरवर्ड-डिप्लॉयड कंट्रोल प्लेन प्रभावित नहीं हुए, यह भी दिखाती है कि आइसोलेशन की व्यवस्थाएं घटना के दायरे को कैसे प्रभावित कर सकती हैं। इससे यह साबित नहीं होता कि डेडिकेटेड कंट्रोल प्लेन पर हमला असर नहीं कर सकता या सभी केंद्रीकृत प्लेटफ़ॉर्म में एक जैसा एक्सपोज़र है।
व्यावहारिक सवाल यह है कि कौन से कंपोनेंट ग्राहकों के सीक्रेट तक पहुंच सकते हैं, और उन कंपोनेंट तक अनधिकृत पहुंच कितनी दूर तक जा सकती है।
चुराई गई AI API कीज़ की तुरंत कीमत क्यों हो सकती है
AI प्रोवाइडर का क्रेडेंशियल ऐसी मॉडल क्षमता तक पहुंच दे सकता है जिसका बिल बनता है। अनुमति के बिना किसी उजागर कुंजी का इस्तेमाल करने वाला व्यक्ति ऐसे अनुरोध कर सकता है जिनका खर्च वैध अकाउंट पर पड़े, या जो किसी और तरह से उसका कोटा खर्च करें। इस तरह के दुरुपयोग को अक्सर LLMJacking कहा जाता है।
30 अक्टूबर की अपनी रिपोर्ट, Black October for AI Developer Platforms, में Wiz ने डेवलपमेंट प्लेटफ़ॉर्म से जुड़ी कई सुरक्षा घटनाओं की पहचान की और स्टोर किए गए क्रेडेंशियल हासिल करने की कोशिशों का विश्लेषण किया। उसे ऐसी कोई सार्वजनिक रूप से स्थापित कमज़ोरी नहीं मिली जो बताई गई सभी घटनाओं को जोड़ती हो।
Wiz ने Amazon Bedrock क्रेडेंशियल से जुड़े डाउनस्ट्रीम दुरुपयोग के दो मामलों का भी वर्णन किया। उसने दोनों मामलों में लगभग 2.5 मिलियन कॉल की कोशिशें देखीं, जिनमें असफल या थ्रॉटल किए गए अनुरोध भी शामिल थे। Wiz का अनुमान था कि दोनों मामलों से संभवतः लिस्ट कीमतों पर $100,000 से ज़्यादा का मॉडल इस्तेमाल हुआ। यह Wiz का अनुमान था, इस बात का प्रमाण नहीं कि सभी अनुरोध सफल हुए या अकाउंट धारकों को वास्तव में इतनी रकम का बिल मिला या उन्होंने इसे चुकाया।
Wiz ने सार्वजनिक रूप से इन मामलों को Northflank ग्राहकों की घटनाओं के रूप में नहीं पहचाना। यहां उनका महत्व यह दिखाना है कि वैध AI क्रेडेंशियल का दोबारा इस्तेमाल क्या संभव बना सकता है, न कि Northflank के ब्रीच का वित्तीय असर तय करना।
स्रोत: Wiz Research, Black October for AI Developer Platforms, 30 अक्टूबर 2026।
कॉल की कोशिशें
Wiz ने Amazon Bedrock क्रेडेंशियल से जुड़े डाउनस्ट्रीम दुरुपयोग के दो मामलों का भी वर्णन किया। उसने दोनों मामलों में लगभग 2.5 मिलियन कॉल की कोशिशें देखीं, जिनमें असफल या थ्रॉटल किए गए अनुरोध भी शामिल थे।
मिले-जुले नतीजे
कॉल की कोशिशों में असफल या थ्रॉटल किए गए अनुरोध भी शामिल हैं, इसलिए यह आंकड़ा इसका प्रमाण नहीं कि सभी अनुरोध सफल हुए।
अनुमानित उपयोग
Wiz का अनुमान था कि दोनों मामलों से संभवतः लिस्ट कीमतों पर $100,000 से ज़्यादा का मॉडल इस्तेमाल हुआ।
नहीं दिखा
यह Wiz का अनुमान था, इस बात का प्रमाण नहीं कि सभी अनुरोध सफल हुए या अकाउंट धारकों को वास्तव में इतनी रकम का बिल मिला या उन्होंने इसे चुकाया। Wiz ने सार्वजनिक रूप से इन मामलों को Northflank ग्राहकों की घटनाओं के रूप में नहीं पहचाना। यहां उनका महत्व यह दिखाना है कि वैध AI क्रेडेंशियल का दोबारा इस्तेमाल क्या संभव बना सकता है, न कि Northflank के ब्रीच का वित्तीय असर तय करना।
हर प्लेटफ़ॉर्म ब्रीच ग्राहकों के लिए एक जैसा जोखिम पैदा नहीं करता
अक्टूबर के दूसरे खुलासे दिखाते हैं कि AI से जुड़ी घटना के व्यापक लेबल से ज़्यादा अहम यह है कि कौन सी जानकारी प्रभावित हुई।
WorkOS ने ग्राहकों के काम आने वाले एक आंतरिक बिज़नेस एप्लिकेशन तक अनधिकृत पहुंच की जानकारी दी। कंपनी के अनुसार प्रभावित जानकारी में बिज़नेस संपर्क, ग्राहक संबंध और बातचीत के सारांश शामिल थे। उसे कोई सबूत नहीं मिला कि उसकी प्रोडक्शन सेवाओं या एप्लिकेशन डेटा तक पहुंच बनाई गई।
Chainalysis ने ग्राहकों की कुछ पहचान संबंधी और संगठन संबंधी जानकारी तक अनधिकृत पहुंच की जानकारी दी। अपने बयान के समय तक उसकी जांच में ऑथेंटिकेशन क्रेडेंशियल, सेशन टोकन या जांच सामग्री तक पहुंच का कोई सबूत नहीं मिला था।
ये खुलासे उस प्लेटफ़ॉर्म-धारित सीक्रेट एक्सपोज़र को स्थापित नहीं करते जिसका वर्णन Northflank की चेतावनी में है। बिज़नेस संपर्कों के उजागर होने से इम्पर्सनेशन, यानी किसी और की पहचान बनाकर धोखा देने, का जोखिम बढ़ सकता है। किसी वैध API कुंजी के उजागर होने पर उस प्रोवाइडर के पास कार्रवाई ज़रूरी है जो वह कुंजी स्वीकार करता है। ज़रूरी प्रतिक्रिया असली एक्सपोज़र सीमा के हिसाब से तय होती है, घटना पर लगाए गए लेबल से नहीं।
स्रोत: WorkOS, October 30th, 2026 Data Security Incident और Chainalysis, Security Incident Information।
| खुलासा | क्या बताया गया | क्या नहीं मिला या क्या दावा नहीं किया गया | ग्राहकों के लिए इसका मतलब |
|---|---|---|---|
| Northflank (30 अक्टूबर से 2 नवंबर) | ग्राहकों से कहा गया कि वे मानकर चलें कि स्टोर किए गए एनवायरनमेंट वेरिएबल डिक्रिप्ट किए जा चुके हैं, और सीक्रेट रोटेट करें। Northflank ने बताया कि ग्राहकों की ओर से ऐसे संकेत मिले कि उसके प्लेटफ़ॉर्म को दी गई AI API कीज़ का अनधिकृत इस्तेमाल हुआ। 2 नवंबर तक सबूतों से लगा कि हमला कंट्रोल प्लेन में रखे सीक्रेट पर केंद्रित था। | चल रहे वर्कलोड या वर्कलोड डेटा तक पहुंच का कोई संकेत नहीं। फ़ॉरवर्ड-डिप्लॉयड या डेडिकेटेड कंट्रोल प्लेन वाले ग्राहक प्रभावित नहीं बताए गए। यह कोई पूरा हो चुका स्वतंत्र रूट-कॉज़ विश्लेषण नहीं है। | संभावित रूप से प्रभावित सीक्रेट रोटेट करें, भले ही एप्लिकेशन चलता रहे। |
| Wiz Research (30 अक्टूबर) | Amazon Bedrock क्रेडेंशियल के डाउनस्ट्रीम दुरुपयोग के दो मामले: लगभग 2.5 मिलियन कॉल की कोशिशें और लिस्ट कीमतों पर अनुमानित $100,000 से ज़्यादा का उपयोग। | इन्हें Northflank ग्राहकों की घटनाओं के रूप में नहीं पहचाना गया। Wiz को ऐसी कोई सार्वजनिक रूप से स्थापित कमज़ोरी नहीं मिली जो बताई गई सभी घटनाओं को जोड़ती हो। यह इसका प्रमाण नहीं कि सभी कॉल सफल हुईं या किसी को इतनी रकम का बिल मिला। | दिखाता है कि वैध AI क्रेडेंशियल का दोबारा इस्तेमाल क्या संभव बना सकता है, Northflank के ब्रीच का वित्तीय असर नहीं। |
| WorkOS | एक आंतरिक बिज़नेस एप्लिकेशन तक अनधिकृत पहुंच। प्रभावित जानकारी में बिज़नेस संपर्क, ग्राहक संबंध और बातचीत के सारांश शामिल थे। | इसका कोई सबूत नहीं कि उसकी प्रोडक्शन सेवाओं या एप्लिकेशन डेटा तक पहुंच बनाई गई। | बिज़नेस संपर्कों के उजागर होने से इम्पर्सनेशन का जोखिम बढ़ सकता है। इससे वह प्लेटफ़ॉर्म-धारित सीक्रेट एक्सपोज़र स्थापित नहीं होता जिसका वर्णन Northflank की चेतावनी में है। |
| Chainalysis | ग्राहकों की कुछ पहचान संबंधी और संगठन संबंधी जानकारी तक अनधिकृत पहुंच। | बयान के समय तक ऑथेंटिकेशन क्रेडेंशियल, सेशन टोकन या जांच सामग्री तक पहुंच का कोई सबूत नहीं। | इससे वह प्लेटफ़ॉर्म-धारित सीक्रेट एक्सपोज़र स्थापित नहीं होता जिसका वर्णन Northflank की चेतावनी में है। |
जब स्टोर किए गए क्रेडेंशियल उजागर हो सकते हों, तब प्रतिक्रिया
मान लीजिए हमारे काल्पनिक उदाहरण का प्लेटफ़ॉर्म चेतावनी देता है कि उसके सीक्रेट स्टोर तक पहुंच बनाई गई हो सकती है। एप्लिकेशन अब भी चल रहा है और टीम को डिप्लॉयमेंट में कोई संदिग्ध बदलाव नहीं दिखता। इससे प्लेटफ़ॉर्म के पास रखे क्रेडेंशियल का आकलन करने की ज़रूरत खत्म नहीं होती।
खतरे में पड़ी पहुंच की पहचान करें
टीम प्रभावित क्रेडेंशियल की सूची बनाती है और हर एक को उसके जारी करने वाले प्रोवाइडर, एनवायरनमेंट और अनुमतियों से जोड़ती है। AI कुंजी मॉडल अनुरोधों और खर्च को अधिकृत कर सकती है। स्टोरेज क्रेडेंशियल खास संसाधनों को पढ़ने या उनमें लिखने की अनुमति दे सकता है। कई एप्लिकेशन या एनवायरनमेंट में दोबारा इस्तेमाल हुए क्रेडेंशियल संभावित नतीजों का दायरा बढ़ा सकते हैं।
प्रोवाइडर की सूचनाएं और ऑडिट लॉग एक्सपोज़र तय करने में मदद कर सकते हैं, लेकिन शुरुआती जांच के बाद भी अनिश्चितता बची रह सकती है। अगर प्लेटफ़ॉर्म ग्राहकों को संभावित रूप से प्रभावित सीक्रेट रोटेट करने को कहता है, तो टीम को उस मार्गदर्शन का पालन करना चाहिए, और एप्लिकेशन के सामान्य रूप से चलने को सुरक्षित होने का सबूत नहीं मानना चाहिए।
पहुंच रोकें और क्रेडेंशियल सुरक्षित तरीके से बदलें
जारी करने वाला प्रोवाइडर किसी प्रभावित क्रेडेंशियल को रिवोक करके अमान्य कर दे, तो उसके बाद उसका आगे इस्तेमाल रुक सकता है। लेकिन नई कुंजी भी उजागर हो सकती है, अगर उसे ऐसे सीक्रेट स्टोर में रखा जाए जिस पर हमलावर का अब भी नियंत्रण है।
इसलिए टीम रोटेशन को प्लेटफ़ॉर्म प्रोवाइडर के कंटेनमेंट निर्देशों के साथ तालमेल में करती है। एनवायरनमेंट और उपलब्ध नियंत्रणों के आधार पर वह पहुंच सीमित कर सकती है, नए सीक्रेट के लिए सुरक्षित जगह की पुष्टि कर सकती है, सीमित दायरे वाले क्रेडेंशियल जारी कर सकती है और वर्कलोड को नियंत्रित क्रम में अपडेट कर सकती है। कुछ सेवाओं में अस्थायी रुकावट या पहुंच की वैकल्पिक व्यवस्था की ज़रूरत पड़ सकती है।
हर घटना के लिए रोटेशन का कोई सार्वभौमिक क्रम नहीं है। मकसद अनधिकृत पहुंच को रोकना है, बिना नई कुंजी को तुरंत उजागर किए और बिना ऐसी परिचालन गड़बड़ियां पैदा किए जिनसे बचा जा सकता है।
पहले हो चुकी कार्रवाइयों की जांच करें
कुंजी बदलने से वे अनुरोध वापस नहीं हो सकते जो उसके वैध रहते किए गए। AI अकाउंट के लिए टीम प्रोवाइडर की ओर का इस्तेमाल, अनुरोधों के पैटर्न, कोटा और बिलिंग रिकॉर्ड जांचती है। क्लाउड-स्टोरेज अकाउंट के लिए वह फ़ाइल एक्सेस और बदलावों के उपलब्ध रिकॉर्ड देखती है।
किसी बाहरी प्रोवाइडर पर सीधे की गई गतिविधि मैनेज्ड प्लेटफ़ॉर्म के वर्कलोड लॉग में शायद न दिखे। अगर सबूत दुरुपयोग की ओर इशारा करें, तो रिकवरी के लिए सीक्रेट रोटेट करने के साथ-साथ प्रभावित डेटा, संसाधनों या शुल्कों की जांच भी ज़रूरी हो सकती है।
इसलिए क्रेडेंशियल बदलना कंटेनमेंट का एक कदम है, इस बात का अपने आप सबूत नहीं कि घटना के नतीजे सुलझ गए हैं।
छोटी एक्सपोज़र सीमा के लिए डिज़ाइन
मैनेज्ड सीक्रेट सिस्टम क्रेडेंशियल को सोर्स कोड, कंटेनर इमेज या साझा कॉन्फ़िगरेशन फ़ाइलों में रखने से ज़्यादा सुरक्षित हो सकते हैं। व्यावहारिक लक्ष्य मैनेज्ड प्लेटफ़ॉर्म को नकारना नहीं, बल्कि उन पर रखे गए भरोसे को दिखाई देने लायक और सीमित बनाना है।
काल्पनिक एप्लिकेशन के लिए प्रोडक्शन और डेवलपमेंट की अलग-अलग कीज़ अनावश्यक साझा एक्सपोज़र घटाती हैं। एक बकेट या एक ऑपरेशन तक सीमित स्टोरेज क्रेडेंशियल यह सीमित करता है कि दुरुपयोग कहां तक पहुंच सकता है। जहां जारी करने वाला प्रोवाइडर इनका समर्थन करता है, वहां कम अवधि वाले क्रेडेंशियल, वर्कलोड पहचान, इस्तेमाल की पाबंदियां और सीमित दायरे वाली अनुमतियां लंबे समय तक चलने वाले और दोबारा इस्तेमाल होने लायक सीक्रेट पर निर्भरता घटा सकती हैं।
AI खर्च के अलर्ट और प्रोवाइडर कोटा असामान्य इस्तेमाल को सामने लाने में मदद कर सकते हैं, हालांकि अलर्ट इसकी गारंटी नहीं देते कि दुर्भावनापूर्ण गतिविधि रुक जाएगी। टीमों को यह सूची भी रखनी चाहिए कि क्रेडेंशियल कहां स्टोर हैं, उन्हें कौन रिवोक कर सकता है और किसी घटना के दौरान बाहरी प्रोवाइडर के कौन से लॉग चाहिए।
प्लेटफ़ॉर्म ग्राहकों को पूछना चाहिए कि सीक्रेट कहां रखे जाते हैं, कौन से कंपोनेंट उन तक पहुंच सकते हैं, ग्राहकों का आइसोलेशन कैसे काम करता है, कौन से ऑडिट रिकॉर्ड उपलब्ध हैं और प्रोवाइडर ग्राहक की ओर से क्या रिवोक कर सकता है। ये सवाल प्रासंगिक हैं, चाहे प्लेटफ़ॉर्म केंद्रीय कंट्रोल प्लेन इस्तेमाल करे, डेडिकेटेड डिप्लॉयमेंट मॉडल या कोई दूसरा सीक्रेट-मैनेजमेंट डिज़ाइन।
प्लेटफ़ॉर्म ग्राहकों के लिए फ़ैसला
Northflank की घटना यह साबित नहीं करती कि हर डेवलपमेंट प्लेटफ़ॉर्म में एक ही कमज़ोरी है या हर ग्राहक के वर्कलोड में सेंध लगी। यह ज़रूर दिखाती है कि सीक्रेट के बारे में प्रोवाइडर की चेतावनी क्यों ग्राहक से होस्टिंग एनवायरनमेंट के बाहर भी कार्रवाई की मांग कर सकती है।
मैनेज्ड प्लेटफ़ॉर्म इस्तेमाल करने वाली टीम को तीन सवालों के जवाब दे पाने चाहिए: हमने प्लेटफ़ॉर्म को कौन सी बाहरी अनुमतियां सौंपी हैं? उनका दुरुपयोग कितनी दूर तक जा सकता है? अगर प्लेटफ़ॉर्म की सीक्रेट-मैनेजमेंट सीमा विफल हो जाए, तो हम उन्हें कैसे रिवोक करेंगे और उनकी जांच कैसे करेंगे?
इन्हीं जवाबों से तय होता है कि प्लेटफ़ॉर्म की सुरक्षा घटना सीमित रहती है या ग्राहक के लिए एक बड़ी परिचालन समस्या बन जाती है।
संदर्भ और आगे पढ़ने के लिए
- Northflank, Security Incident Updates। 30 अक्टूबर से 2 नवंबर 2026। वेंडर के खुलासे, जांच निष्कर्ष और ग्राहकों के लिए मार्गदर्शन।
- Wiz Research, Black October for AI Developer Platforms। 30 अक्टूबर 2026, बाद के अपडेट के साथ। डेवलपर-प्लेटफ़ॉर्म घटनाओं और डाउनस्ट्रीम क्रेडेंशियल दुरुपयोग पर शोध निष्कर्ष।
- WorkOS, October 30th, 2026 Data Security Incident। 2 नवंबर 2026। आंतरिक एप्लिकेशन तक पहुंच और प्रभावित जानकारी पर वेंडर का विवरण।
- Chainalysis, Security Incident Information। 30 अक्टूबर 2026, 2 नवंबर के अपडेट के साथ। घटना की सीमाओं पर वेंडर का विवरण।
- TechiesJournal, AI एजेंटों को API Keys नहीं, अलग पहचान चाहिए। पहचान और ऑथराइज़ेशन पर बुनियादी संबंधित पठन।
- TechiesJournal, AI डिपेंडेंसी पर हमला: LiteLLM कंप्रोमाइज़ डेवलपर्स को क्या सिखाता है। कंप्रोमाइज़ हुई सॉफ़्टवेयर डिपेंडेंसी पर संबंधित कवरेज।
सबूतों की समीक्षा 3 नवंबर 2026 तक की गई है। घटनाओं के आकलन और ग्राहकों के लिए मार्गदर्शन बदल सकते हैं। रिलीज़ से पहले प्राथमिक खुलासों को दोबारा जांचें।