

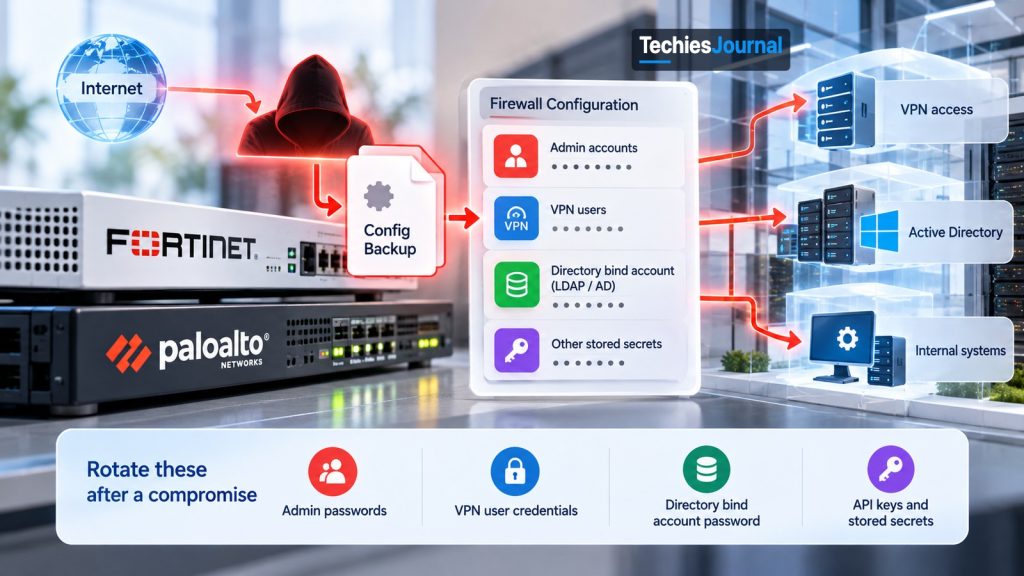
फ़ायरवॉल किसी कंपनी के नेटवर्क के किनारे बैठता है और तय करता है कि क्या अंदर आ सकता है और क्या बाहर जा सकता है। यह काम करने के लिए वह एक सेटिंग फ़ाइल रखता है, जिसे कॉन्फ़िगरेशन (config) कहते हैं। ज़्यादातर टीमें उस फ़ाइल को बस एक बैकअप मानती हैं। अक्टूबर 2026 में शोधकर्ताओं ने एक ऐसे हमलावर के बारे में बताया जिसने उसे पासवर्ड फ़ाइल की तरह इस्तेमाल किया।
यह शोध Group-IB और NyxLab का है। उनकी रिपोर्ट Stray Cat, Open Doors: How k0t Wanders Through the Network Edge 21 अक्टूबर 2026 को प्रकाशित हुई। वे k0t नाम के एक हमलावर पर नज़र रखते हैं, जिसके बारे में उनका कहना है कि उसने इंटरनेट पर खुले एज डिवाइस के रास्ते कई कंपनियों के नेटवर्क में सेंध लगाई।
यह मामला एक ऐसा सवाल उठाता है जिसका जवाब फ़ायरवॉल या VPN चलाने वाली हर टीम को देना चाहिए।
अगर किसी ने आपके फ़ायरवॉल का कॉन्फ़िगरेशन कॉपी कर लिया, तो उसे और क्या मिला, और आपको क्या बदलना होगा?
डिवाइस दरवाज़ा है, और कॉन्फ़िगरेशन चाबियों का गुच्छा
एज डिवाइस वह कोई भी बॉक्स है जो इंटरनेट के सामने रहता है और अंदर जाने का रास्ता सँभालता है। फ़ायरवॉल और VPN गेटवे इसके आम उदाहरण हैं। VPN (virtual private network) की मदद से स्टाफ़ बाहर से लॉग इन करके अंदरूनी सिस्टम ऐसे इस्तेमाल कर पाता है जैसे वह दफ़्तर में बैठा हो।
ऐसे डिवाइस की कॉन्फ़िगरेशन फ़ाइल में सिर्फ़ नियम नहीं होते। उसमें अक्सर वे लॉगिन भी होते हैं जिनसे डिवाइस दूसरे सिस्टम से बात करता है, और उन लोगों व एडमिन के सीक्रेट्स भी जिन्हें वह जानता है।
एक होटल के फ़्रंट डेस्क की कल्पना कीजिए। डेस्क इमारत की रखवाली करता है, पर डेस्क की दराज़ में अतिरिक्त चाबियों की सूची रखी है। अगर दराज़ की एक कॉपी पहले ही इमारत से बाहर जा चुकी है, तो सामने का दरवाज़ा और मज़बूत ताले वाला बनाने से कोई फ़ायदा नहीं होता।
इस लेख का मूल विचार यही है। पैच दरवाज़े को ठीक करता है। वह चाबियों की सूची की कॉपी को वापस नहीं लेता।
शोधकर्ता क्या बताते हैं
Group-IB के अनुसार k0t ने इंटरनेट पर खुले फ़ायरवॉल और VPN गेटवे ढूँढे, फिर किसी जानी-पहचानी कमज़ोरी या अंदाज़े से लगाए पासवर्ड के ज़रिए अंदर आया। अंदर पहुँचकर उसने डिवाइस का कॉन्फ़िगरेशन डाउनलोड किया और उसमें सेव किए सीक्रेट्स को डिक्रिप्ट किया। फिर उन लॉगिन से वह आम स्टाफ़ की तरह नेटवर्क में दाख़िल हुआ और Windows डोमेन पर पूरा कंट्रोल पाने की कोशिश की। Group-IB के मुताबिक़ उसे मिले कई मामले फ़रवरी से जून 2026 के बीच के हैं।
यहाँ एक और शब्द जानना काम आता है। Active Directory वह सिस्टम है जिसमें ज़्यादातर कंपनियाँ स्टाफ़ अकाउंट की सूची रखती हैं और यह कि हर कोई क्या कर सकता है। Domain Admin वह अकाउंट है जो इस सबको कंट्रोल कर सकता है। Group-IB उस स्तर तक पहुँचने की कोशिशों की बात करता है। वह यह भी बताता है कि हमलावर ने रिमोट-मैनेजमेंट टूल इंस्टॉल किए और डेटा को क्लाउड स्टोरेज में कॉपी किया।
रिपोर्ट में जिन कमज़ोरियों का ज़िक्र है, वे पुरानी और नई दोनों हैं।
Fortinet के लिए रिपोर्ट FortiOS में सेव किए पासवर्ड की सुरक्षा की एक 2019 की कमज़ोरी की ओर इशारा करती है, जिसके बारे में शोधकर्ता कहते हैं कि उसका इस्तेमाल डाउनलोड किए कॉन्फ़िगरेशन को डिक्रिप्ट करने में हुआ। Palo Alto के लिए वह GlobalProtect की एक 2026 की कमज़ोरी का नाम लेती है। Group-IB के अनुसार जब एक्सप्लॉइट काम नहीं आए, तो हमलावर ने उसकी जगह पासवर्ड का अंदाज़ा लगाया। यह इसलिए मायने रखता है कि जिस डिवाइस में कोई जानी-पहचानी कमज़ोरी नहीं है, वह भी कमज़ोर लॉगिन से गिर सकता है।
कॉपी किया गया कॉन्फ़िगरेशन क्या खोल सकता है
हर कॉन्फ़िगरेशन में एक जैसी चीज़ें नहीं होतीं। सेटिंग प्रोडक्ट के हिसाब से और इस पर निर्भर करती हैं कि टीम ने उसे कैसे सेट किया। Group-IB की रिपोर्ट और वेंडर एडवाइज़री सीक्रेट्स के तीन समूहों की ओर इशारा करती हैं, जिन्हें किसी भी डिवाइस पर जाँचना चाहिए।
पहला है डायरेक्टरी बाइंड अकाउंट। यह वह अकाउंट है जिससे फ़ायरवॉल Active Directory में स्टाफ़ को खोजता है (अक्सर LDAP नाम के प्रोटोकॉल से), ताकि वह पूछ सके “क्या इस व्यक्ति को अनुमति है?”। आम तौर पर इसे पूरी स्टाफ़ सूची पढ़ने की अनुमति होती है। अगर यह किसी को मिल जाए, तो उसे अंदर घुसे बिना ही कंपनी के अकाउंट का नक्शा मिल जाता है।
दूसरा है लोकल यूज़र सीक्रेट्स। ये वे लॉगिन हैं जो VPN यूज़र या एडमिन के लिए डिवाइस पर ही सेव होते हैं। तीसरा है एडमिन सीक्रेट्स, जो फ़ायरवॉल को कंट्रोल करते हैं।
चुराया गया हर सीक्रेट क्या खोलता है
सीक्रेट्स का कोई समूह चुनें, फिर देखें कि वह क्या खोलता है और क्या बदलना है।
यह क्या है: वह अकाउंट जिससे फ़ायरवॉल Active Directory में स्टाफ़ को खोजता है, अक्सर LDAP के ज़रिए। उसे आम तौर पर पूरी स्टाफ़ सूची पढ़ने की अनुमति होती है।
चोर को क्या मिलता है: कंपनी के अकाउंट का नक्शा, बिना अंदर घुसे।
क्या करें: इसे सबसे पहले रोटेट करें, क्योंकि यह सबसे दूर तक पहुँचता है। बाइंडिंग के लिए ताक़तवर अकाउंट नहीं, कम अनुमतियों वाला अकाउंट इस्तेमाल करें।
यह क्या है: वे लॉगिन जो VPN यूज़र या दूसरे लोकल अकाउंट के लिए डिवाइस पर ही सेव होते हैं।
चोर को क्या मिलता है: आम स्टाफ़ की तरह लॉग इन करने और हमेशा वाले रास्ते से नेटवर्क में घुसने का तरीक़ा।
क्या करें: डिवाइस साफ़ होने के बाद इन्हें रोटेट करें। हर VPN लॉगिन पर मल्टी-फ़ैक्टर ऑथेंटिकेशन और लॉकआउट लगाएँ, और फ़ायरवॉल व किसी भी और चीज़ के बीच एक ही पासवर्ड कभी इस्तेमाल न करें।
यह क्या है: वे सीक्रेट्स जो फ़ायरवॉल को ही कंट्रोल करते हैं, जिनमें एडमिन अकाउंट और API कीज़ शामिल हैं।
चोर को क्या मिलता है: फ़ायरवॉल पर ही कंट्रोल। एक बात पर स्रोत एकमत नहीं हैं: Fortinet की एडवाइज़री कहती है कि इस कमज़ोरी में एडमिनिस्ट्रेटर का पासवर्ड शामिल नहीं है, जबकि Group-IB के मुताबिक़ उसने एडमिनिस्ट्रेटर क्रेडेंशियल भी रिकवर किए।
क्या करें: डिवाइस साफ़ होते ही एडमिन अकाउंट और API कीज़ रोटेट करें, और जब तक पक्का न पता चले, उन्हें एक्सपोज़ मानकर चलें।
पुरानी Fortinet कमज़ोरी दिखाती है कि व्यवहार में यह कैसे होता है।
CVE-2019-6693 के लिए Fortinet की एडवाइज़री कहती है कि FortiOS कॉन्फ़िगरेशन में सेव किए पासवर्ड की सुरक्षा के लिए हार्ड-कोड की गई कुंजी इस्तेमाल करता था। जो भी वह कुंजी जानता, वह कॉपी की गई फ़ाइल से उन्हें डिक्रिप्ट कर सकता था। Fortinet ने private-data-encryption नाम की एक सेटिंग जोड़ी, ताकि टीम अपनी कुंजी इस्तेमाल कर सके। एडवाइज़री कहती है कि वह सेटिंग डिफ़ॉल्ट रूप से बंद रहती है, और उसका वर्कअराउंड है कि कॉन्फ़िगरेशन बैकअप को हमेशा पासवर्ड से सुरक्षित रखें।
कई टीमें यह बात चूक जाती हैं। फ़र्मवेयर को अप-टू-डेट रखने से वह सेटिंग चालू नहीं हो जाती। एक डिवाइस पूरी तरह पैच होकर भी ऐसे सीक्रेट्स रख सकता है जिन्हें कॉपी रखने वाला कोई भी पढ़ सकता है।
एक बात पर स्रोत एकमत नहीं हैं। Fortinet की एडवाइज़री कहती है कि यह कमज़ोरी एन्क्रिप्टेड कॉन्फ़िगरेशन डेटा पर लागू होती है, सिर्फ़ एडमिनिस्ट्रेटर के पासवर्ड को छोड़कर। Group-IB के मुताबिक़ उसने एडमिनिस्ट्रेटर क्रेडेंशियल भी रिकवर किए। जब तक आपको पता न चले कि आपके डिवाइस के लिए क्या सच है, एडमिन सीक्रेट्स को एक्सपोज़ मानकर चलें।
शोधकर्ताओं को क्या पता नहीं है
यह एक ही स्रोत की वेंडर रिपोर्ट है, इसलिए इसकी सीमाएँ मायने रखती हैं। Group-IB कहता है कि उसने जितने पीड़ित गिने, वह संख्या न्यूनतम है, और क्षेत्रवार बँटवारा शायद सिर्फ़ यह दिखाता हो कि कौन-से डिवाइस खुले थे। वह कहता है कि ransomware से संबंध की पुष्टि नहीं हुई है। कुछ पीड़ित Qilin और The Gentlemen ransomware समूहों की लीक साइटों पर भी दिखते हैं, और शोधकर्ताओं को लगता है कि k0t शायद एक इनिशियल एक्सेस ब्रोकर है।
इनिशियल एक्सेस ब्रोकर वह अपराधी है जो सेंध लगाता है और फिर वह एक्सेस किसी और को बेच देता है या सौंप देता है। वह कोई और ransomware समूह हो सकता है। इसीलिए अंदर घुसने वाला समूह और ransom नोट भेजने वाला समूह अलग हो सकते हैं।
हम सिर्फ़ वही इस्तेमाल करते हैं जो Group-IB अपनी रिपोर्ट में कहता है। हम इंडिकेटर और टूल के नाम भी नहीं दोहराते, क्योंकि हर महीने बदलने वाले नामों की सूची से डिफ़ेंडर को ज़्यादा फ़ायदा नहीं होता।
सिर्फ़ पैच काफ़ी क्यों नहीं है
Palo Alto का मामला देखिए। CVE-2026-0257 के लिए Palo Alto की एडवाइज़री, जो पहली बार 13 मई 2026 को प्रकाशित हुई, अपने VPN फ़ीचर GlobalProtect में एक साइन-इन बायपास का वर्णन करती है। यह तभी लागू होता है जब एक ख़ास कुकी फ़ीचर चालू हो और एक ख़ास सर्टिफ़िकेट सेटअप इस्तेमाल हो। एडवाइज़री हर रिलीज़ लाइन के लिए फ़िक्स्ड वर्शन की सूची देती है, और कहती है कि यह कमज़ोरी सीमित हमलों में देखी गई।
फ़िक्स आगे के लिए काम करता है। पर अगर आपके पैच करने से पहले किसी ने उस कमज़ोरी का इस्तेमाल कर लिया, तो फ़िक्स उस बीच में किए गए काम को नहीं हटाता।
Fortinet कॉन्फ़िगरेशन कमज़ोरी पर भी यही बात लागू होती है। सही सेटिंग लग जाने के बाद, भविष्य में कॉपी किया गया कॉन्फ़िगरेशन सुरक्षित है। उससे पहले कॉपी हुआ कॉन्फ़िगरेशन नहीं है, और उसके सीक्रेट्स पढ़े जा सकते रहते हैं।
यह वही सबक है जो पैच हो चुके लेकिन साफ़ नहीं एज डिवाइस पर हमारे लेख में था। वहाँ सवाल था कि क्या डिवाइस पर भरोसा किया जा सकता है। यहाँ सवाल है कि डिवाइस पहले ही क्या दे चुका है।
FBI और US Secret Service की 6 अक्टूबर 2026 को प्रकाशित एडवाइज़री FortiBleed नाम के एक संबंधित अभियान का वर्णन करती है। उसके अनुसार इंटरनेट पर खुले FortiGate डिवाइस और SSL VPN के ख़िलाफ़ चुराए या दोबारा इस्तेमाल हुए पासवर्ड काम में लिए जा रहे हैं, नए एडमिन अकाउंट बनाए जा रहे हैं, और उस एक्सेस को ransomware अफ़िलिएट इस्तेमाल कर रहे हैं। Group-IB कहता है कि उसे अपने मामले और FortiBleed के बीच संभावित संबंध दिखता है, पर समझौता हुए डेटा में साझा हिस्सा बहुत कम है, इसलिए इन्हें एक ही सबक सिखाने वाली दो अलग कहानियाँ समझिए।
सबसे पहले क्या करें: काम का क्रम
अगर आप इंटरनेट पर खुला एज डिवाइस चलाते हैं और आपको लगता है कि उसे छुआ गया हो सकता है, तो इसी क्रम में काम करें। यह वह क्रम है जिसकी हम सिफ़ारिश करते हैं, जो वेंडर और FBI की गाइडेंस पर आधारित है। क्रम रफ़्तार से ज़्यादा मायने रखता है।
- अलग करें और सबूत सुरक्षित रखें। कुछ भी बदलने से पहले लॉग और कॉन्फ़िगरेशन की कॉपी ले लें, ताकि आप देख सकें कि क्या और कब बदला।
- पैच करें, या दोबारा बनाएँ। अगर आप पक्का नहीं कह सकते कि डिवाइस साफ़ है, तो उसे भरोसेमंद इमेज से दोबारा बनाएँ। जिस डिवाइस पर घुसपैठिए का क़ब्ज़ा है, उस पर सीक्रेट्स रोटेट (नए से बदलना) करने से नए सीक्रेट्स भी उसी के हाथ लगते हैं।
- एडमिन अकाउंट और API कीज़ रोटेट करें। ये डिवाइस को ही कंट्रोल करते हैं।
- डायरेक्टरी बाइंड अकाउंट, VPN लॉगिन और लोकल यूज़र लॉगिन रोटेट करें। बाइंड अकाउंट से शुरू करें, क्योंकि वह सबसे दूर तक पहुँचता है। बाइंडिंग के लिए ताक़तवर अकाउंट नहीं, कम अनुमतियों वाला अकाउंट इस्तेमाल करें।
- पीछे जाकर खोजें। आज से लेकर उस पहली तारीख़ तक देखें जब डिवाइस एक्सपोज़ हुआ था, सिर्फ़ उस दिन से नहीं जब आपने ध्यान दिया।
एक्सपोज़र के बाद कहाँ से शुरू करें?
चार सवालों तक के जवाब दें। यह ऊपर बताए काम के क्रम पर आधारित TechiesJournal का निर्णय-सहायक है। यह वेंडर की गाइडेंस नहीं है और पूरी सूची भी नहीं है।
क्या आपने लॉग और कॉन्फ़िगरेशन की एक कॉपी सेव कर ली है?
डिवाइस को अलग करें और पहले सबूत सुरक्षित रखें। कुछ भी बदलने से पहले लॉग और कॉन्फ़िगरेशन की कॉपी ले लें, ताकि आप देख सकें कि क्या और कब बदला।
क्या आपको पक्का यक़ीन है कि डिवाइस साफ़ है?
पैच करें, या दोबारा बनाएँ। अगर आप पक्का नहीं कह सकते कि डिवाइस साफ़ है, तो उसे भरोसेमंद इमेज से दोबारा बनाएँ। जिस डिवाइस पर घुसपैठिए का क़ब्ज़ा है, उस पर सीक्रेट्स रोटेट करने से नए सीक्रेट्स भी उसी के हाथ लगते हैं।
क्या आपने एडमिन अकाउंट और API कीज़ रोटेट कर दी हैं?
एडमिन अकाउंट और API कीज़ रोटेट करें। ये डिवाइस को ही कंट्रोल करते हैं।
क्या आपने डायरेक्टरी बाइंड अकाउंट, VPN लॉगिन और लोकल यूज़र लॉगिन रोटेट कर दिए हैं?
डायरेक्टरी बाइंड अकाउंट, VPN लॉगिन और लोकल यूज़र लॉगिन रोटेट करें। बाइंड अकाउंट से शुरू करें, क्योंकि वह सबसे दूर तक पहुँचता है। बाइंडिंग के लिए ताक़तवर अकाउंट नहीं, कम अनुमतियों वाला अकाउंट इस्तेमाल करें।
पीछे जाकर खोजें। आज से लेकर उस पहली तारीख़ तक देखें जब डिवाइस एक्सपोज़ हुआ था, सिर्फ़ उस दिन से नहीं जब आपने ध्यान दिया। फिर वह ख़ाली जगह बंद करें जिसने कॉपी को काम का बनाया।
फिर वह ख़ाली जगह बंद करें जिसने कॉपी को काम का बनाया। अगर आपका वेंडर देता है तो private-data-encryption चालू करें, कॉन्फ़िगरेशन बैकअप को पासवर्ड से सुरक्षित करें, और डिवाइस का मैनेजमेंट पब्लिक इंटरनेट से हटा दें। FBI एडवाइज़री विकल्पों को क्रम देती है: ट्रस्टेड-होस्ट सूचियाँ अच्छी हैं, local-in पॉलिसी बेहतर है, और इंटरनेट से एडमिन एक्सेस पूरी तरह हटा देना सबसे अच्छा है।
पासवर्ड दूसरा आधा हिस्सा हैं
ऐसे समूहों को हमेशा किसी कमज़ोरी की ज़रूरत नहीं होती। जैसा ऊपर बताया, एक्सप्लॉइट नाकाम होने पर अंदाज़े से लगाए पासवर्ड ही विकल्प थे। जो VPN सिर्फ़ पासवर्ड माँगता है और जिसमें कोई लॉकआउट नहीं है, वह खुला न्योता है।
इसलिए मज़बूती की सूची में तीन सीधी बातें हैं। हर VPN और एडमिन लॉगिन पर मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA) इस्तेमाल करें, यानी पासवर्ड के ऊपर पहचान का दूसरा सबूत। बार-बार फ़ेल होने पर लॉकआउट लगाएँ। और फ़ायरवॉल व किसी भी और चीज़ के बीच एक ही पासवर्ड कभी इस्तेमाल न करें।
एक सावधानी। सारे MFA बराबर नहीं होते। Microsoft 365 token replay पर हमारा लेख दिखाता है कि चुराए गए सेशन टोकन कुछ MFA सेटअप को कैसे पार कर सकते हैं। MFA ज़रूरी है, पर अकेला वह पूरा जवाब नहीं है।
ख़ामोश घुसपैठिए को कहाँ खोजें
चित्र 3 की खाई की वजह से हो सकता है आपको ऐसे किसी को खोजना पड़े जो हफ़्तों से अंदर हो। Group-IB चार मोर्चों पर संकेत सूचीबद्ध करता है।
चित्र हर मोर्चे के संकेत सूचीबद्ध करता है। उनमें से ज़्यादातर एक ही सवाल पर आ जाते हैं: क्या कोई इस अकाउंट, इस सेशन या इस टूल की व्याख्या कर सकता है?
शोधकर्ता ज़ोर देते हैं कि इनमें से कई टूल dual-use हैं, यानी असली एडमिन भी इन्हें इस्तेमाल करते हैं। रिमोट-मैनेजमेंट टूल का मिलना हमले का सबूत नहीं है। पर किसी सर्वर पर रात 3 बजे इंस्टॉल हुआ कोई अनजाना रिमोट-मैनेजमेंट टूल एक सवाल का हक़दार है।
कितना सीखना चाहिए?
यह जानना, इस्तेमाल करना, महारत हासिल करना वाला मॉडल है जो हम TechiesJournal में हर जगह इस्तेमाल करते हैं।
जानना: एक छात्र, एनालिस्ट या डेवलपर को पता होना चाहिए कि एज डिवाइस क्या है, उसके कॉन्फ़िगरेशन में सीक्रेट्स क्यों होते हैं, और इनिशियल एक्सेस ब्रोकर क्या होता है। अगले फ़ायरवॉल हादसे की ख़बर पढ़ने और सही सवाल पूछने के लिए यह काफ़ी है।
इस्तेमाल करना: फ़ायरवॉल या VPN चलाने वाला सिस्टम एडमिनिस्ट्रेटर या क्लाउड इंजीनियर डिवाइस में मौजूद हर क्रेडेंशियल ढूँढकर रोटेट कर सके, कॉन्फ़िगरेशन एन्क्रिप्शन चालू कर सके, मैनेजमेंट को सीमित कर सके और डिवाइस के लॉग पढ़ सके।
महारत हासिल करना: एक सिक्योरिटी इंजीनियर या आर्किटेक्ट डायरेक्टरी, VPN और क्लाउड में रोटेशन की योजना बना सके, पहली एक्सपोज़र तारीख़ तक पीछे जाकर खोज चला सके, और तय कर सके कि मरम्मत की जगह दोबारा कब बनाना है।
फ़िलहाल क्या नज़रअंदाज़ किया जा सकता है? इंडिकेटर की सूचियाँ और टूल के नाम। वे अक्सर बदलते हैं, और ऊपर की आदतें नहीं बदलतीं।
हम क्या जानते हैं और क्या नहीं
| दावा | प्रकार | स्रोत |
|---|---|---|
| FortiOS सेव किए पासवर्ड के लिए हार्ड-कोड की गई कुंजी इस्तेमाल करता था, जिसे एक ऐसी सेटिंग से ठीक किया गया जो डिफ़ॉल्ट रूप से बंद रहती है | तथ्य | Fortinet एडवाइज़री FG-IR-19-007 |
| Palo Alto GlobalProtect साइन-इन बायपास, हर रिलीज़ लाइन के लिए फ़िक्स्ड वर्शन के साथ | तथ्य | CVE-2026-0257 के लिए Palo Alto की एडवाइज़री |
| k0t नाम के हमलावर ने डिवाइस कॉन्फ़िगरेशन कॉपी और डिक्रिप्ट किए और लॉगिन इस्तेमाल किए | शोधकर्ताओं की रिपोर्ट | Group-IB और NyxLab |
| कई पीड़ित, असली संख्या अज्ञात | शोधकर्ताओं की रिपोर्ट, न्यूनतम संख्या | Group-IB और NyxLab |
| k0t एक इनिशियल एक्सेस ब्रोकर की तरह काम करता है | हमारा अनुमान (निष्कर्ष), शोधकर्ताओं के मत पर आधारित | Group-IB और NyxLab |
| पीड़ित ransomware लीक साइटों पर भी दिखते हैं | शोधकर्ताओं की रिपोर्ट, संबंध अपुष्ट | Group-IB और NyxLab |
| उस एक्सेस को किसने ख़रीदा या इस्तेमाल किया, और कब | अज्ञात | कोई नहीं |
आपका अगला क़दम
अपनी ज़िम्मेदारी वाला कोई एक एज डिवाइस चुनें। तीन सवाल पूछें।
- क्या मैं उसके कॉन्फ़िगरेशन में सेव हर क्रेडेंशियल की सूची बना सकता हूँ?
- क्या कॉन्फ़िगरेशन एन्क्रिप्शन चालू है, और क्या बैकअप पासवर्ड से सुरक्षित हैं?
- अगर यह कॉन्फ़िगरेशन आज बाहर चला जाए, तो उसमें मौजूद सब कुछ रोटेट करने में मुझे कितना समय लगेगा?
अगर आप तीसरे सवाल का जवाब नहीं दे सकते, तो आपको अपना पहला काम मिल गया।
एक एज डिवाइस जाँचें
कोई एक एज डिवाइस चुनें जिसकी ज़िम्मेदारी आपकी है और तीन सवालों के जवाब दें। यह ऊपर के तीन सवालों पर आधारित TechiesJournal की स्व-जाँच है।
क्या आप उसके कॉन्फ़िगरेशन में सेव हर क्रेडेंशियल की सूची बना सकते हैं?
वहीं से शुरू करें। डिवाइस में मौजूद हर क्रेडेंशियल की सूची बनाएँ। जिसकी सूची नहीं बन सकती, उसे आप रोटेट भी नहीं कर सकते।
क्या कॉन्फ़िगरेशन एन्क्रिप्शन चालू है, और क्या बैकअप पासवर्ड से सुरक्षित हैं?
वह ख़ाली जगह बंद करें जो कॉपी को काम का बनाती है। अगर आपका वेंडर देता है तो private-data-encryption चालू करें, और कॉन्फ़िगरेशन बैकअप को पासवर्ड से सुरक्षित करें।
अगर यह कॉन्फ़िगरेशन आज बाहर चला जाए, तो क्या आपको पता है कि उसमें मौजूद सब कुछ रोटेट करने में कितना समय लगेगा?
आपको अपना पहला काम मिल गया। पता करें कि कॉन्फ़िगरेशन में मौजूद सब कुछ रोटेट करने में कितना समय लगेगा, फिर उस समय को घटाएँ।
आप तीनों सवालों के जवाब दे सकते हैं। जो अगला एज डिवाइस आप चलाते हैं, उसके लिए भी यही जाँच दोहराएँ।
पैच दरवाज़ा बंद करता है, पर कॉपी हो चुकी चाबियों को बेकार सिर्फ़ रोटेशन करता है।
और गहराई से पढ़ें
- Stray Cat, Open Doors: How k0t Wanders Through the Network Edge: Group-IB, 21 अक्टूबर 2026। इस मामले का मूल स्रोत। पूरी हमले की कड़ी और पहचान की सूची के लिए पढ़ें।
- CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities: Palo Alto Networks, पहली बार 13 मई 2026 को प्रकाशित और 3 जून 2026 को अपडेट। अगर आप GlobalProtect चलाते हैं तो सटीक शर्तों और फ़िक्स्ड वर्शन के लिए पढ़ें।
- Hardcoded symmetric key in fips.c (FG-IR-19-007): Fortinet PSIRT। private-data-encryption सेटिंग और कॉन्फ़िगरेशन बैकअप वर्कअराउंड के लिए पढ़ें।
- FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts (JCSA-20261006-01): FBI और US Secret Service, 6 अक्टूबर 2026। मैनेजमेंट सीमित करने के क्रमबद्ध विकल्पों और क्रेडेंशियल रीसेट के चरणों के लिए पढ़ें।
- Patched Is Not Clean: TechiesJournal। यह तय करने के लिए पढ़ें कि डिवाइस पर भरोसा करें या उसे दोबारा बनाएँ।
- What 2026 ransomware numbers tell security teams: TechiesJournal। उस बड़ी तस्वीर के लिए पढ़ें जिसमें ब्रोकर बैठते हैं।