

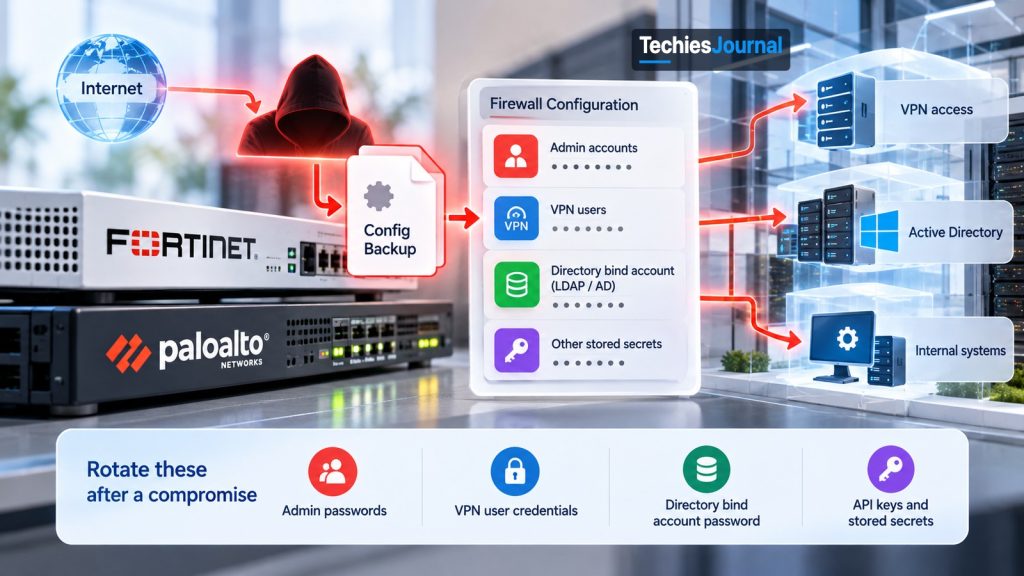
ఫైర్వాల్ కంపెనీ నెట్వర్క్ అంచున ఉండి, లోపలికి ఏది రావచ్చో, బయటికి ఏది వెళ్లవచ్చో నిర్ణయిస్తుంది. ఆ పని చేయడానికి అది ఒక సెట్టింగ్ల ఫైల్ను ఉంచుకుంటుంది, దాన్ని కాన్ఫిగరేషన్ (config) అంటారు. చాలా టీమ్లు ఆ ఫైల్ను ఒక బ్యాకప్గానే చూస్తాయి. 2026 అక్టోబర్లో, ఆ ఫైల్ను పాస్వర్డ్ ఫైల్గా వాడుకున్న ఒక దాడిచేసేవారి గురించి పరిశోధకులు వివరించారు.
ఈ పరిశోధన Group-IB, NyxLab నుండి వచ్చింది. వారి నివేదిక Stray Cat, Open Doors: How k0t Wanders Through the Network Edge 2026 అక్టోబర్ 21న ప్రచురితమైంది. k0t అనే దాడిచేసేవారిని వారు గమనిస్తున్నారు. బయటికి తెరిచి ఉన్న ఎడ్జ్ డివైస్ల ద్వారా ఆ దాడిచేసేవారు చాలా కంపెనీ నెట్వర్క్లలోకి చొరబడ్డారని వారు చెబుతున్నారు.
ఫైర్వాల్ లేదా VPN నడిపే ప్రతి టీమ్ ఈ కేసు నుండి ఒక ప్రశ్నకు సమాధానం వెతకాలి.
మీ ఫైర్వాల్ కాన్ఫిగరేషన్ను ఎవరైనా కాపీ చేస్తే, ఇంకా ఏం దొరికింది, మీరు ఏం మార్చాలి?
డివైస్ తలుపు, కాన్ఫిగరేషన్ తాళాల గుత్తి
ఎడ్జ్ డివైస్ అంటే ఇంటర్నెట్కు ఎదురుగా ఉండి లోపలి దారిని కాపలా కాసే ఏ పరికరమైనా. ఫైర్వాల్లు, VPN గేట్వేలు సాధారణ ఉదాహరణలు. VPN (virtual private network) వల్ల సిబ్బంది బయటి నుండి లాగిన్ అయి, ఆఫీసులో ఉన్నట్లే అంతర్గత సిస్టమ్లను వాడగలరు.
అలాంటి డివైస్ కాన్ఫిగరేషన్ ఫైల్లో నియమాలే కాకుండా ఇంకా ఎక్కువ ఉంటాయి. ఇతర సిస్టమ్లతో మాట్లాడటానికి డివైస్ వాడే లాగిన్లు, దానికి తెలిసిన వ్యక్తుల, అడ్మిన్ల సీక్రెట్లు తరచుగా అందులో ఉంటాయి.
ఒక హోటల్ ఫ్రంట్ డెస్క్ను ఊహించుకోండి. డెస్క్ భవనానికి కాపలా కాస్తుంది, కానీ డెస్క్ డ్రాయర్లో విడి తాళాల జాబితా ఉంటుంది. ఆ డ్రాయర్ కాపీ అప్పటికే భవనం నుండి బయటికి వెళ్లిపోతే, ముందు తలుపును మరింత బలంగా లాక్ చేయడం వల్ల లాభం లేదు.
ఈ వ్యాసం మూల ఆలోచన అదే. ప్యాచ్ తలుపును సరిచేస్తుంది. తాళాల జాబితా కాపీని అది వెనక్కి తీసుకోదు.
పరిశోధకులు చెబుతున్నది ఏమిటి
Group-IB ప్రకారం k0t బయటికి తెరిచి ఉన్న ఫైర్వాల్లను, VPN గేట్వేలను వెతికి, తెలిసిన లోపం ద్వారా లేదా పాస్వర్డ్లను ఊహించడం ద్వారా లోపలికి వచ్చింది. లోపలికి వచ్చాక డివైస్ కాన్ఫిగరేషన్ను డౌన్లోడ్ చేసి, అందులో సేవ్ చేసిన సీక్రెట్లను డీక్రిప్ట్ చేసింది. ఆ లాగిన్లతో ఒక సాధారణ సిబ్బంది సభ్యుడిలా నెట్వర్క్లోకి ప్రవేశించి, Windows డొమైన్పై పూర్తి నియంత్రణ సాధించడానికి ప్రయత్నించింది. Group-IB ప్రకారం, కనుగొన్న చొరబాట్లలో చాలా వాటి తేదీలు 2026 ఫిబ్రవరి నుండి జూన్ మధ్య ఉన్నాయి.
ఇక్కడ మరొక పదం తెలుసుకోవడం సహాయపడుతుంది. Active Directory అంటే చాలా కంపెనీలు సిబ్బంది ఖాతాల జాబితాను, ఒక్కొక్కరు ఏం చేయవచ్చో ఉంచే సిస్టమ్. Domain Admin అంటే వాటన్నింటినీ నియంత్రించగల ఖాతా రకం. ఆ స్థాయికి చేరడానికి ప్రయత్నాలు జరిగాయని Group-IB చెబుతోంది. దాడిచేసేవారు రిమోట్-మేనేజ్మెంట్ టూల్స్ను ఇన్స్టాల్ చేసి, డేటాను క్లౌడ్ స్టోరేజ్కు కాపీ చేశారని కూడా అది చెబుతోంది.
నివేదికలోని లోపాలు పాతవీ, కొత్తవీ కలిసి ఉన్నాయి.
Fortinet విషయంలో, FortiOS సేవ్ చేసిన పాస్వర్డ్లను ఎలా రక్షిస్తుందో అందులోని 2019 నాటి బలహీనతను నివేదిక ప్రస్తావిస్తుంది, డౌన్లోడ్ చేసిన కాన్ఫిగరేషన్లను డీక్రిప్ట్ చేయడానికి దాన్ని వాడారని పరిశోధకులు చెబుతున్నారు. Palo Alto విషయంలో, GlobalProtect లోని 2026 నాటి ఒక లోపాన్ని అది పేర్కొంటుంది. ఎక్స్ప్లాయిట్లు పనిచేయనప్పుడు దాడిచేసేవారు బదులుగా పాస్వర్డ్లను ఊహించారని Group-IB చెబుతోంది. ఇది ముఖ్యం, ఎందుకంటే తెలిసిన లోపమే లేని డివైస్ కూడా బలహీన లాగిన్ల వల్ల పడిపోవచ్చు.
కాపీ చేసిన కాన్ఫిగరేషన్ ఏం తెరవగలదు
ప్రతి కాన్ఫిగరేషన్లో ఒకే విషయాలు ఉండవు. సెట్టింగ్లు ఉత్పత్తిని బట్టి, టీమ్ ఎలా సెటప్ చేసిందో బట్టి మారుతాయి. Group-IB నివేదిక, వెండర్ అడ్వైజరీలు మూడు రకాల సీక్రెట్లను చూపిస్తున్నాయి, ఏ డివైస్లోనైనా వాటిని తనిఖీ చేయడం మంచిది.
మొదటిది డైరెక్టరీ బైండ్ ఖాతా. “ఈ వ్యక్తికి అనుమతి ఉందా?” అని అడగడానికి ఫైర్వాల్ Active Directory లో సిబ్బందిని వెతకడానికి వాడే ఖాతా ఇది (తరచుగా LDAP అనే ప్రోటోకాల్ ద్వారా). సాధారణంగా మొత్తం సిబ్బంది జాబితాను చదివే అనుమతి దీనికి ఉంటుంది. ఇది ఎవరికైనా దొరికితే, లోపలికి చొరబడకుండానే కంపెనీ ఖాతాల పటం వారికి దొరుకుతుంది.
రెండోది లోకల్ యూజర్ సీక్రెట్లు. VPN వాడేవారి కోసం లేదా అడ్మిన్ల కోసం డివైస్లోనే నిల్వ ఉండే లాగిన్లు ఇవి. మూడోది ఫైర్వాల్ను నియంత్రించే అడ్మిన్ సీక్రెట్లు.
దొంగిలించిన ప్రతి సీక్రెట్ ఏం తెరుస్తుంది
ఒక సీక్రెట్ల సమూహాన్ని ఎంచుకుంటే అది ఏం తెరుస్తుందో, ఏం మార్చాలో కనిపిస్తుంది.
ఇది ఏమిటి: ఫైర్వాల్ Active Directory లో సిబ్బందిని వెతకడానికి వాడే ఖాతా, తరచుగా LDAP ద్వారా. సాధారణంగా మొత్తం సిబ్బంది జాబితాను చదివే అనుమతి దీనికి ఉంటుంది.
దొంగకు ఏం దొరుకుతుంది: లోపలికి చొరబడకుండానే కంపెనీ ఖాతాల పటం.
ఏం చేయాలి: ముందుగా దీన్నే రొటేట్ చేయండి, ఎందుకంటే ఇది ఎక్కువ దూరం చేరుతుంది. బైండింగ్ కోసం శక్తివంతమైన ఖాతా కాకుండా తక్కువ అనుమతులున్న ఖాతా వాడండి.
ఇది ఏమిటి: VPN వాడేవారి కోసం లేదా ఇతర లోకల్ ఖాతాల కోసం డివైస్లోనే నిల్వ ఉండే లాగిన్లు.
దొంగకు ఏం దొరుకుతుంది: సాధారణ సిబ్బందిలా లాగిన్ అయి, మామూలు మార్గంలో నెట్వర్క్లోకి ప్రవేశించే అవకాశం.
ఏం చేయాలి: డివైస్ శుభ్రమయ్యాక వీటిని రొటేట్ చేయండి. ప్రతి VPN లాగిన్కు మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్, లాకౌట్ పెట్టండి. ఫైర్వాల్కు, మరి దేనికైనా ఒకే పాస్వర్డ్ను ఎప్పుడూ వాడకండి.
ఇది ఏమిటి: ఫైర్వాల్ను నియంత్రించే సీక్రెట్లు, అడ్మిన్ ఖాతాలు, API కీలతో సహా.
దొంగకు ఏం దొరుకుతుంది: ఫైర్వాల్పైనే నియంత్రణ. ఒక విషయంలో మూలాలు ఏకీభవించవు: ఈ లోపంలో అడ్మినిస్ట్రేటర్ పాస్వర్డ్ లేదని Fortinet అడ్వైజరీ చెబుతోంది, కానీ అడ్మినిస్ట్రేటర్ క్రెడెన్షియల్స్ను కూడా రికవర్ చేశామని Group-IB చెబుతోంది.
ఏం చేయాలి: డివైస్ శుభ్రమయ్యాక వెంటనే అడ్మిన్ ఖాతాలను, API కీలను రొటేట్ చేయండి, మీకు తెలిసేవరకు వాటిని బహిర్గతమైనవిగానే భావించండి.
పాత Fortinet లోపం ఇది ఆచరణలో ఎలా జరుగుతుందో చూపిస్తుంది.
CVE-2019-6693 కోసం Fortinet అడ్వైజరీ ప్రకారం, FortiOS కాన్ఫిగరేషన్లో సేవ్ చేసిన పాస్వర్డ్లను రక్షించడానికి హార్డ్-కోడ్ చేసిన కీని వాడింది. ఆ కీ తెలిసిన ఎవరైనా కాపీ చేసిన ఫైల్ నుండి వాటిని డీక్రిప్ట్ చేయగలరు. బృందం తన సొంత కీని వాడుకునేలా Fortinet private-data-encryption అనే సెట్టింగ్ను జోడించింది. ఆ సెట్టింగ్ డిఫాల్ట్గా ఆఫ్లో ఉంటుందని అడ్వైజరీ చెబుతోంది, దాని వర్క్అరౌండ్ కాన్ఫిగరేషన్ బ్యాకప్లను ఎల్లప్పుడూ పాస్వర్డ్తో రక్షించడం.
చాలా టీమ్లు ఈ భాగాన్ని గమనించవు. ఫర్మ్వేర్ను తాజాగా ఉంచినంత మాత్రాన ఆ సెట్టింగ్ ఆన్ కాదు. డివైస్ పూర్తిగా ప్యాచ్ అయి ఉండి కూడా, కాపీ ఉన్న ఎవరైనా చదవగల సీక్రెట్లను కలిగి ఉండవచ్చు.
ఒక విషయంలో మూలాలు ఏకీభవించవు. ఎన్క్రిప్ట్ చేసిన కాన్ఫిగరేషన్ డేటాలో అడ్మినిస్ట్రేటర్ పాస్వర్డ్ మినహా మిగతా వాటికి ఈ బలహీనత వర్తిస్తుందని Fortinet అడ్వైజరీ చెబుతోంది. తాము అడ్మినిస్ట్రేటర్ క్రెడెన్షియల్స్ను కూడా రికవర్ చేశామని Group-IB చెబుతోంది. మీ డివైస్ విషయంలో ఏది నిజమో తెలిసేవరకు, అడ్మిన్ సీక్రెట్లు బహిర్గతమైనట్లుగానే భావించండి.
పరిశోధకులకు తెలియనివి
ఈ నివేదిక ఒకే మూలం నుండి వచ్చిన వెండర్ నివేదిక, కాబట్టి దాని పరిమితులు ముఖ్యమైనవి. తాము లెక్కించిన బాధితుల సంఖ్య కనీస సంఖ్య అని Group-IB చెబుతోంది, ప్రాంతాల వారీ పంపిణీ ఏ డివైస్లు బయటికి తెరిచి ఉన్నాయో దాన్నే ప్రతిబింబించవచ్చు. ransomware తో సంబంధం నిర్ధారణ కాలేదని అది చెబుతోంది. కొందరు బాధితులు Qilin, The Gentlemen ransomware గ్రూప్ల లీక్ సైట్లలో కూడా కనిపిస్తున్నారు, k0t ఒక ఇనిషియల్ యాక్సెస్ బ్రోకర్ అయి ఉండవచ్చని పరిశోధకులు భావిస్తున్నారు.
ఇనిషియల్ యాక్సెస్ బ్రోకర్ అంటే చొరబడి, ఆ యాక్సెస్ను వేరొకరికి అమ్మే లేదా అప్పగించే నేరస్థుడు. ఆ వేరొకరు ఒక ransomware గ్రూప్ కావచ్చు. అందుకే లోపలికి వచ్చిన గ్రూప్, ransom నోట్ పంపే గ్రూప్ ఒకటే కాకపోవచ్చు.
Group-IB తన నివేదికలో చెప్పిన వాటినే మేము వాడుతున్నాము. ఇండికేటర్ల జాబితాలను, టూల్స్ పేర్లను కూడా మేము ఇవ్వడం లేదు, ఎందుకంటే ప్రతి నెలా మారే పేర్ల జాబితా వల్ల డిఫెండర్కు అంతగా ప్రయోజనం ఉండదు.
ప్యాచ్ ఒక్కటే సమాధానం ఎందుకు కాదు
Palo Alto కేసును చూడండి. 2026 మే 13న మొదట ప్రచురితమైన CVE-2026-0257 కోసం Palo Alto అడ్వైజరీ, దాని VPN ఫీచర్ అయిన GlobalProtect లోని సైన్-ఇన్ బైపాస్ను వివరిస్తుంది. ఒక నిర్దిష్ట కుకీ ఫీచర్ ఆన్లో ఉన్నప్పుడు, ఒక నిర్దిష్ట సర్టిఫికెట్ సెటప్ వాడినప్పుడు మాత్రమే ఇది వర్తిస్తుంది. అడ్వైజరీ ప్రతి రిలీజ్ లైన్కు ఫిక్స్ చేసిన వెర్షన్లను జాబితా చేస్తుంది, ఈ లోపం పరిమిత దాడులలో కనిపించిందని చెబుతుంది.
ఫిక్స్ భవిష్యత్తు కోసం పనిచేస్తుంది. కానీ మీరు ప్యాచ్ చేయకముందే ఎవరైనా ఆ లోపాన్ని వాడి ఉంటే, ఆ మధ్యలో వారు చేసినదాన్ని ఫిక్స్ తొలగించదు.
Fortinet కాన్ఫిగరేషన్ లోపం విషయంలోనూ ఇదే నిజం. సరైన సెట్టింగ్లు అమలులోకి వచ్చాక, భవిష్యత్తులో కాపీ అయ్యే కాన్ఫిగరేషన్ రక్షించబడుతుంది. అంతకు ముందే కాపీ అయినది రక్షించబడదు, అందులోని సీక్రెట్లు చదవడానికి వీలుగానే ఉంటాయి.
ఇది ప్యాచ్ అయినా శుభ్రం కాని ఎడ్జ్ డివైస్ల గురించి మా వ్యాసంలోని పాఠమే. అక్కడ ప్రశ్న డివైస్నే నమ్మవచ్చా అన్నది. ఇక్కడ ప్రశ్న, డివైస్ ఇప్పటికే ఏం ఇచ్చేసింది అన్నది.
2026 అక్టోబర్ 6న ప్రచురితమైన FBI, US Secret Service అడ్వైజరీ FortiBleed అనే సంబంధిత క్యాంపెయిన్ను వివరిస్తుంది. బయటికి తెరిచి ఉన్న FortiGate డివైస్లపై, SSL VPN లపై దొంగిలించిన లేదా మళ్లీ వాడిన పాస్వర్డ్లు వాడటం, కొత్త అడ్మిన్ ఖాతాలు సృష్టించడం, ఆ యాక్సెస్ను ransomware అఫిలియేట్లు వాడటం గురించి అది చెబుతోంది. తమ కేసుకు, FortiBleed కు మధ్య సంబంధం ఉండే అవకాశం కనిపిస్తోందని, కానీ రాజీపడిన డేటాలో ఉమ్మడి భాగం చాలా తక్కువని Group-IB చెబుతోంది, కాబట్టి వీటిని ఒకే పాఠం చెప్పే రెండు వేర్వేరు కథలుగా చూడండి.
ముందు ఏం చేయాలి: పని క్రమం
మీరు బయటికి తెరిచి ఉన్న ఎడ్జ్ డివైస్ నడుపుతూ, అది ఎవరి చేతికైనా చిక్కి ఉండవచ్చని అనుకుంటే, ఈ క్రమంలో పని చేయండి. ఇది వెండర్, FBI మార్గదర్శకాల ఆధారంగా మేము సిఫార్సు చేసే క్రమం. వేగం కంటే క్రమమే ముఖ్యం.
- వేరు చేసి, ఆధారాలు భద్రపరచండి. ఏదీ మార్చే ముందు లాగ్లు, కాన్ఫిగరేషన్ కాపీ తీసుకోండి, అప్పుడు ఏం, ఎప్పుడు మారిందో చూడవచ్చు.
- ప్యాచ్ చేయండి, లేదా రీబిల్డ్ చేయండి. డివైస్ శుభ్రంగా ఉందని ఖచ్చితంగా చెప్పలేకపోతే, నమ్మకమైన ఇమేజ్తో రీబిల్డ్ చేయండి. చొరబాటుదారు ఇంకా నియంత్రిస్తున్న డివైస్లో సీక్రెట్లను రొటేట్ (కొత్త వాటితో మార్చడం) చేస్తే, కొత్తవి కూడా వారికే చేరుతాయి.
- అడ్మిన్ ఖాతాలను, API కీలను రొటేట్ చేయండి. ఇవి డివైస్నే నియంత్రిస్తాయి.
- డైరెక్టరీ బైండ్ ఖాతాను, VPN లాగిన్లను, లోకల్ యూజర్ లాగిన్లను రొటేట్ చేయండి. బైండ్ ఖాతాతో మొదలుపెట్టండి, ఎందుకంటే అది ఎక్కువ దూరం చేరుతుంది. బైండింగ్ కోసం శక్తివంతమైన ఖాతా కాకుండా తక్కువ అనుమతులున్న ఖాతా వాడండి.
- వెనక్కి వెతకండి. మీరు గమనించిన రోజు నుండి మాత్రమే కాకుండా, ఈ రోజు నుండి డివైస్ బహిర్గతమైన మొదటి తేదీ వరకు వెనక్కి చూడండి.
బహిర్గతమైన తర్వాత ఎక్కడ మొదలుపెట్టాలి?
నాలుగు ప్రశ్నల వరకు సమాధానం ఇవ్వండి. ఇది పైన చెప్పిన పని క్రమం ఆధారంగా TechiesJournal తయారుచేసిన నిర్ణయ సహాయం. ఇది వెండర్ మార్గదర్శకం కాదు, పూర్తి జాబితా కూడా కాదు.
లాగ్లను, కాన్ఫిగరేషన్ కాపీని సేవ్ చేశారా?
డివైస్ను వేరు చేసి ముందుగా ఆధారాలు భద్రపరచండి. ఏదీ మార్చే ముందు లాగ్లు, కాన్ఫిగరేషన్ కాపీ తీసుకోండి, అప్పుడు ఏం, ఎప్పుడు మారిందో చూడవచ్చు.
డివైస్ శుభ్రంగా ఉందని మీకు ఖచ్చితంగా తెలుసా?
ప్యాచ్ చేయండి, లేదా రీబిల్డ్ చేయండి. డివైస్ శుభ్రంగా ఉందని ఖచ్చితంగా చెప్పలేకపోతే, నమ్మకమైన ఇమేజ్తో రీబిల్డ్ చేయండి. చొరబాటుదారు ఇంకా నియంత్రిస్తున్న డివైస్లో సీక్రెట్లను రొటేట్ చేస్తే, కొత్తవి కూడా వారికే చేరుతాయి.
అడ్మిన్ ఖాతాలను, API కీలను రొటేట్ చేశారా?
అడ్మిన్ ఖాతాలను, API కీలను రొటేట్ చేయండి. ఇవి డివైస్నే నియంత్రిస్తాయి.
డైరెక్టరీ బైండ్ ఖాతాను, VPN లాగిన్లను, లోకల్ యూజర్ లాగిన్లను రొటేట్ చేశారా?
డైరెక్టరీ బైండ్ ఖాతాను, VPN లాగిన్లను, లోకల్ యూజర్ లాగిన్లను రొటేట్ చేయండి. బైండ్ ఖాతాతో మొదలుపెట్టండి, ఎందుకంటే అది ఎక్కువ దూరం చేరుతుంది. బైండింగ్ కోసం శక్తివంతమైన ఖాతా కాకుండా తక్కువ అనుమతులున్న ఖాతా వాడండి.
వెనక్కి వెతకండి. మీరు గమనించిన రోజు నుండి మాత్రమే కాకుండా, ఈ రోజు నుండి డివైస్ బహిర్గతమైన మొదటి తేదీ వరకు వెనక్కి చూడండి. ఆ తర్వాత కాపీని ఉపయోగకరంగా మార్చిన ఖాళీని మూసివేయండి.
ఆ తర్వాత కాపీని ఉపయోగకరంగా మార్చిన ఖాళీని మూసివేయండి. మీ వెండర్ అందిస్తే private-data-encryption ఆన్ చేయండి, కాన్ఫిగరేషన్ బ్యాకప్లను పాస్వర్డ్తో రక్షించండి, డివైస్ నిర్వహణను పబ్లిక్ ఇంటర్నెట్ నుండి తొలగించండి. FBI అడ్వైజరీ ఎంపికలను ర్యాంక్ చేస్తుంది: ట్రస్టెడ్-హోస్ట్ జాబితాలు మంచివి, local-in పాలసీ ఇంకా మంచిది, ఇంటర్నెట్ నుండి అడ్మిన్ యాక్సెస్ను పూర్తిగా తొలగించడం అన్నింటికంటే మంచిది.
పాస్వర్డ్లు మరో సగం
ఇలాంటి గ్రూప్లకు ఎప్పుడూ లోపం అవసరం ఉండదు. ఎక్స్ప్లాయిట్ పనిచేయనప్పుడు ఊహించిన పాస్వర్డ్లే ప్రత్యామ్నాయమని పైన చెప్పాము. పాస్వర్డ్ మాత్రమే అంగీకరించి, లాకౌట్ లేని VPN ఒక బహిరంగ ఆహ్వానం.
కాబట్టి గట్టిపరచే జాబితాలో మూడు సాదా అంశాలు ఉన్నాయి. ప్రతి VPN, అడ్మిన్ లాగిన్కు మల్టీ-ఫ్యాక్టర్ ఆథెంటికేషన్ (MFA) వాడండి, అంటే పాస్వర్డ్కు తోడు రెండో గుర్తింపు రుజువు. పదే పదే విఫలమైతే లాకౌట్ పెట్టండి. ఫైర్వాల్కు, మరి దేనికైనా ఒకే పాస్వర్డ్ను ఎప్పుడూ వాడకండి.
ఒక హెచ్చరిక. అన్ని MFA లు సమానం కావు. Microsoft 365 token replay గురించిన మా వ్యాసం, దొంగిలించిన సెషన్ టోకెన్లు కొన్ని MFA సెటప్లను ఎలా దాటగలవో చూపిస్తుంది. MFA అవసరమే, కానీ అదొక్కటే పూర్తి సమాధానం కాదు.
నిశ్శబ్దంగా ఉన్న చొరబాటుదారును ఎక్కడ వెతకాలి
చిత్రం 3 లోని ఖాళీ సమయం వల్ల, వారాల తరబడి లోపల ఉన్నవారి కోసం మీరు వెతకాల్సి రావచ్చు. Group-IB నాలుగు చోట్ల సంకేతాలను జాబితా చేసింది.
చిత్రం ప్రతి చోటా కనిపించే సంకేతాలను జాబితా చేస్తుంది. వాటిలో చాలా వరకు ఒకే ప్రశ్నకు వస్తాయి: ఈ ఖాతా, ఈ సెషన్ లేదా ఈ టూల్ను ఎవరైనా వివరించగలరా?
ఈ టూల్స్లో చాలా వాటిని నిజమైన అడ్మిన్లు కూడా వాడతారని (dual-use) పరిశోధకులు నొక్కి చెబుతున్నారు. రిమోట్-మేనేజ్మెంట్ టూల్ ఉండటం దాడికి రుజువు కాదు. ఒక సర్వర్లో తెల్లవారుజామున 3 గంటలకు ఇన్స్టాల్ అయిన తెలియని రిమోట్-మేనేజ్మెంట్ టూల్ మాత్రం ఒక ప్రశ్నకు అర్హమైనదే.
ఎంత నేర్చుకోవాలి?
TechiesJournal అంతటా మేము వాడే తెలుసుకోవడం, వాడడం, నైపుణ్యం సాధించడం అనే నమూనా ఇది.
తెలుసుకోవడం: ఒక విద్యార్థి, అనలిస్ట్ లేదా డెవలపర్ ఎడ్జ్ డివైస్ అంటే ఏమిటో, దాని కాన్ఫిగరేషన్లో సీక్రెట్లు ఎందుకు ఉంటాయో, ఇనిషియల్ యాక్సెస్ బ్రోకర్ అంటే ఏమిటో తెలుసుకోవాలి. తదుపరి ఫైర్వాల్ సంఘటన గురించిన వార్తలు చదవడానికి, సరైన ప్రశ్న అడగడానికి అది సరిపోతుంది.
వాడడం: ఫైర్వాల్ లేదా VPN నడిపే సిస్టమ్ అడ్మినిస్ట్రేటర్ లేదా క్లౌడ్ ఇంజినీర్, డివైస్లో ఉన్న ప్రతి క్రెడెన్షియల్ను కనుగొని రొటేట్ చేయగలగాలి, కాన్ఫిగరేషన్ ఎన్క్రిప్షన్ ఆన్ చేయగలగాలి, నిర్వహణను పరిమితం చేయగలగాలి, డివైస్ లాగ్లను చదవగలగాలి.
నైపుణ్యం సాధించడం: ఒక సెక్యూరిటీ ఇంజినీర్ లేదా ఆర్కిటెక్ట్, డైరెక్టరీ, VPN, క్లౌడ్ అంతటా రొటేషన్ ప్లాన్ను రూపొందించగలగాలి, మొదటి బహిర్గత తేదీ వరకు వెనక్కి వెతకగలగాలి, ఎప్పుడు మరమ్మతు కాకుండా రీబిల్డ్ చేయాలో నిర్ణయించగలగాలి.
ఇప్పటికి వదిలేయదగినది ఏమిటి? ఇండికేటర్ జాబితాలు, టూల్స్ పేర్లు. అవి తరచుగా మారతాయి, పైన చెప్పిన అలవాట్లు మారవు.
మనకు తెలిసినవి, తెలియనివి
| వాదన | రకం | మూలం |
|---|---|---|
| FortiOS సేవ్ చేసిన పాస్వర్డ్ల కోసం హార్డ్-కోడ్ చేసిన కీని వాడింది, డిఫాల్ట్గా ఆఫ్లో ఉండే ఒక సెట్టింగ్తో దాన్ని సరిచేశారు | వాస్తవం | Fortinet అడ్వైజరీ FG-IR-19-007 |
| Palo Alto GlobalProtect సైన్-ఇన్ బైపాస్, ప్రతి రిలీజ్ లైన్కు ఫిక్స్ చేసిన వెర్షన్లతో | వాస్తవం | CVE-2026-0257 కోసం Palo Alto అడ్వైజరీ |
| k0t అనే దాడిచేసేవారు డివైస్ కాన్ఫిగరేషన్లను కాపీ చేసి, డీక్రిప్ట్ చేసి, లాగిన్లను వాడారు | పరిశోధకుల నివేదిక | Group-IB, NyxLab |
| చాలా మంది బాధితులు, అసలు సంఖ్య తెలియదు | పరిశోధకుల నివేదిక, కనీస సంఖ్య | Group-IB, NyxLab |
| k0t ఇనిషియల్ యాక్సెస్ బ్రోకర్గా పనిచేస్తోంది | మా అనుమానం (నిర్ధారణ), పరిశోధకుల అభిప్రాయం ఆధారంగా | Group-IB, NyxLab |
| బాధితులు ransomware లీక్ సైట్లలో కూడా కనిపిస్తున్నారు | పరిశోధకుల నివేదిక, సంబంధం నిర్ధారణ కాలేదు | Group-IB, NyxLab |
| ఆ యాక్సెస్ను ఎవరు కొన్నారు లేదా వాడారు, ఎప్పుడు | తెలియదు | లేదు |
మీ తదుపరి అడుగు
మీరు బాధ్యత వహించే ఒక ఎడ్జ్ డివైస్ను ఎంచుకోండి. మూడు ప్రశ్నలు అడగండి.
- దాని కాన్ఫిగరేషన్లో నిల్వ ఉన్న ప్రతి క్రెడెన్షియల్ను నేను జాబితా చేయగలనా?
- కాన్ఫిగరేషన్ ఎన్క్రిప్షన్ ఆన్లో ఉందా, బ్యాకప్లకు పాస్వర్డ్ రక్షణ ఉందా?
- ఈ కాన్ఫిగరేషన్ ఈ రోజు బయటికి వెళ్లిపోతే, అందులోని ప్రతిదీ రొటేట్ చేయడానికి నాకు ఎంత సమయం పడుతుంది?
మూడో ప్రశ్నకు మీరు సమాధానం చెప్పలేకపోతే, మీ మొదటి పని మీకు దొరికినట్లే.
ఒక ఎడ్జ్ డివైస్ను పరిశీలించండి
మీరు బాధ్యత వహించే ఒక ఎడ్జ్ డివైస్ను ఎంచుకుని మూడు ప్రశ్నలకు సమాధానం ఇవ్వండి. ఇది పై మూడు ప్రశ్నల ఆధారంగా TechiesJournal తయారుచేసిన స్వీయ-పరిశీలన.
దాని కాన్ఫిగరేషన్లో నిల్వ ఉన్న ప్రతి క్రెడెన్షియల్ను మీరు జాబితా చేయగలరా?
అక్కడే మొదలుపెట్టండి. డివైస్లో ఉన్న ప్రతి క్రెడెన్షియల్ జాబితాను తయారు చేయండి. జాబితా చేయలేనిదాన్ని మీరు రొటేట్ చేయలేరు.
కాన్ఫిగరేషన్ ఎన్క్రిప్షన్ ఆన్లో ఉందా, బ్యాకప్లకు పాస్వర్డ్ రక్షణ ఉందా?
కాపీని ఉపయోగకరంగా మార్చే ఖాళీని మూసివేయండి. మీ వెండర్ అందిస్తే private-data-encryption ఆన్ చేయండి, కాన్ఫిగరేషన్ బ్యాకప్లను పాస్వర్డ్తో రక్షించండి.
ఈ కాన్ఫిగరేషన్ ఈ రోజు బయటికి వెళ్లిపోతే, అందులోని ప్రతిదీ రొటేట్ చేయడానికి ఎంత సమయం పడుతుందో మీకు తెలుసా?
మీరు మీ మొదటి పనిని కనుగొన్నారు. కాన్ఫిగరేషన్లోని ప్రతిదీ రొటేట్ చేయడానికి ఎంత సమయం పడుతుందో లెక్కించి, ఆ సమయాన్ని తగ్గించండి.
మూడు ప్రశ్నలకూ మీరు సమాధానం చెప్పగలరు. మీరు నడిపే తదుపరి ఎడ్జ్ డివైస్కు కూడా ఈ పరిశీలనను పునరావృతం చేయండి.
ప్యాచ్ తలుపును మూసేస్తుంది, కానీ కాపీ అయిన తాళాలను నిరుపయోగం చేసేది రొటేషన్ మాత్రమే.
మరింత లోతుగా
- Stray Cat, Open Doors: How k0t Wanders Through the Network Edge: Group-IB, 2026 అక్టోబర్ 21. ఈ కేసుకు ప్రధాన మూలం. పూర్తి దాడి గొలుసు, గుర్తింపు జాబితా కోసం చదవండి.
- CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities: Palo Alto Networks, 2026 మే 13న మొదట ప్రచురితం, 2026 జూన్ 3న అప్డేట్. మీరు GlobalProtect నడిపితే ఖచ్చితమైన షరతులు, ఫిక్స్ చేసిన వెర్షన్ల కోసం చదవండి.
- Hardcoded symmetric key in fips.c (FG-IR-19-007): Fortinet PSIRT. private-data-encryption సెట్టింగ్, కాన్ఫిగరేషన్ బ్యాకప్ వర్క్అరౌండ్ కోసం చదవండి.
- FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts (JCSA-20261006-01): FBI, US Secret Service, 2026 అక్టోబర్ 6. నిర్వహణను పరిమితం చేసే ర్యాంక్ చేసిన ఎంపికలు, క్రెడెన్షియల్ రీసెట్ దశల కోసం చదవండి.
- Patched Is Not Clean: TechiesJournal. ఒక డివైస్ను నమ్మాలో, రీబిల్డ్ చేయాలో ఎలా నిర్ణయించాలో తెలుసుకోవడానికి చదవండి.
- What 2026 ransomware numbers tell security teams: TechiesJournal. బ్రోకర్లు ఉండే విస్తృత చిత్రం కోసం చదవండి.