

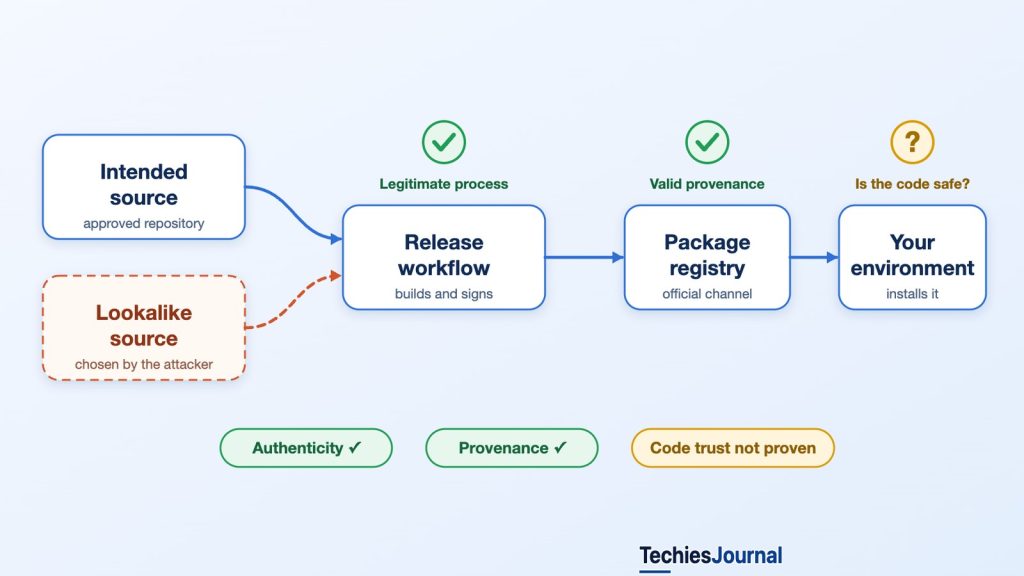
ఒక డెవలప్మెంట్ టీమ్ అధికారిక రిజిస్ట్రీ నుండి ఒక ప్యాకేజీని ఇన్స్టాల్ చేస్తుంది. ఆ ప్యాకేజీకి ఆశించిన పేరు, వెర్షన్, పబ్లిషర్ ఉన్నాయి. అది ప్రాజెక్ట్ సాధారణ రిలీజ్ ప్రక్రియ ద్వారానే వచ్చింది, దాన్ని ఎలా బిల్డ్ చేశారో చెప్పే ప్రొవినెన్స్తో సహా.
ఇవి అర్థవంతమైన నమ్మకపు సంకేతాలు. కానీ రిలీజ్పై అధికారం ఉన్న ఎవరూ బిల్డ్ అవుతున్న కోడ్ను మార్చలేదని ఇవి నిరూపించలేవు.
అక్టోబర్ 21, 2026న LiteLLM సాధారణ పబ్లిషింగ్ ప్రక్రియ, హానికరమైన వెర్షన్ 1.107.0ను PyPIకి, తన అధికారిక కంటైనర్ రిజిస్ట్రీలకు పంపిణీ చేసింది. ఆ తర్వాత LiteLLM చేసిన దర్యాప్తు ప్రకారం, ఒక దాడిచేసే వ్యక్తి శక్తివంతమైన GitHub క్రెడెన్షియల్స్ను పొంది, ఒక ప్రైవేట్ రిలీజ్ వర్క్ఫ్లోను మార్చి, దాన్ని ఒక లుక్అలైక్ రిపోజిటరీ నుండి కోడ్ బిల్డ్ చేసేలా నడిపించాడు. స్వతంత్ర పరిశోధకులు ఆ హానికరమైన ప్యాకేజీని పరిశీలించి, Python మొదలైనప్పుడు క్రెడెన్షియల్స్ను సేకరించే మెకానిజమ్లను కనుగొన్నారు. (LiteLLM దర్యాప్తు నివేదిక, Microsoft పేలోడ్ విశ్లేషణ, Datadog స్వతంత్ర విశ్లేషణ)
AI గేట్వేలను, ఇతర థర్డ్-పార్టీ సాఫ్ట్వేర్ను వాడే డెవలపర్లకు ఈ ఘటన ఒక ఆచరణాత్మక పాఠం ఇస్తుంది. ఒక ప్యాకేజీ ఎక్కడి నుండి వచ్చిందో చూడడం ముఖ్యం. కానీ అది, లోపలి కోడ్ నమ్మదగినదని తెలియడంతో సమానం కాదు.
ప్రక్రియ చట్టబద్ధమైనది కాబట్టే రిలీజ్ చట్టబద్ధంగా కనిపించింది
అప్లికేషన్లు వేర్వేరు లాంగ్వేజ్-మోడల్ ప్రొవైడర్లకు కనెక్ట్ కావడానికి వాడగల సాఫ్ట్వేర్ను LiteLLM అందిస్తుంది. ఆ స్థానంలో ఉన్నందున, ఇది API కీలను, ఇతర ముఖ్యమైన కాన్ఫిగరేషన్ను హ్యాండిల్ చేయవచ్చు. ఇది డెవలప్మెంట్ ఎన్విరాన్మెంట్లలో, ఆటోమేటెడ్ బిల్డ్లలో కూడా ఇన్స్టాల్ అవుతుంది.
అక్టోబర్ 23 నాటి LiteLLM దర్యాప్తు ప్రకారం, హానికరమైన రిలీజ్ కనిపించడానికి చాలా ముందే దాడి మొదలైంది. మేలో, ప్రయోగాత్మక అంతర్గత Agent Platform కోసం ఉన్న ఒక అడ్మినిస్ట్రేటివ్ కీని పబ్లిక్ రిపోజిటరీలో కమిట్ చేశారు. కొన్ని గంటల తర్వాత ఆ ఫైల్ను తొలగించారు, కానీ కీ చెల్లుబాటులోనే ఉంది. అక్టోబర్ 10న ఒక దాడిచేసే వ్యక్తి దాన్ని ఉపయోగించి Agent Platformను యాక్సెస్ చేసి, ఒక ఆర్గనైజేషన్ ఓనర్తో అనుబంధమైన GitHub CLI OAuth టోకెన్ను పొందాడని LiteLLM తెలిపింది. (LiteLLM నివేదించిన దర్యాప్తు)
ఈ వివరం ముఖ్యం, ఎందుకంటే లీక్ అయిన సీక్రెట్ ఉన్న ఫైల్ను తొలగించినంత మాత్రాన అది హానిరహితం కాదు. సీక్రెట్ ఇంకా చెల్లుబాటులో ఉంటే, దాన్ని అంగీకరించే వ్యవస్థ ఇంకా యాక్సెస్ ఇవ్వగలదు. ఆ యాక్సెస్ పరిధి, కాంప్రమైజ్ ఎంత దూరం వ్యాపించగలదో నిర్ణయిస్తుంది.
ఓనర్-స్థాయి టోకెన్ను ఉపయోగించి, మరిన్ని సీక్రెట్లను బయటపెట్టే వర్క్ఫ్లోలను దాడిచేసే వ్యక్తి నడిపాడని LiteLLM తెలిపింది. అక్టోబర్ 21న, ఒక ప్రైవేట్ రిలీజ్ వర్క్ఫ్లోను మార్చి, కాన్ఫిగర్ చేయగల సోర్స్ రిపోజిటరీ ఓనర్ను అంగీకరించేలా చేశాడు. సాధారణ బ్రాంచ్-ప్రొటెక్షన్ నియమం మొదటి పుష్ను తిరస్కరించింది. అయినా ఆర్గనైజేషన్-ఓనర్ క్రెడెన్షియల్ ఆ మార్పును అనుమతించింది. (LiteLLM నివేదించిన దర్యాప్తు)
మార్చిన వర్క్ఫ్లో చట్టబద్ధమైన BerriAI/litellm సోర్స్ నుండి కాకుండా, లుక్అలైక్ రిపోజిటరీ అయిన Berri-AI/litellm నుండి బిల్డ్ చేసింది. LiteLLM ప్రకారం, రెండవ మెయింటైనర్ దొంగిలించబడిన టోకెన్ ప్రొడక్షన్ రిలీజ్ గేట్ను ఆమోదించగా, ఆర్గనైజేషన్-ఓనర్ క్రెడెన్షియల్ స్టేజింగ్ డిస్పాచ్ను నడిపింది. ఫలితంగా వచ్చిన ఆర్టిఫాక్ట్లు, ఆశించిన రిలీజ్ ఇన్ఫ్రాస్ట్రక్చర్ ద్వారానే అధికారిక పంపిణీ ఛానెల్లకు చేరాయి. (LiteLLM దర్యాప్తు, Datadog విశ్లేషణ)
కీ లీక్ అయింది
LiteLLM ప్రకారం, మేలో ప్రయోగాత్మక అంతర్గత Agent Platform కోసం ఉన్న అడ్మినిస్ట్రేటివ్ కీని పబ్లిక్ రిపోజిటరీలో కమిట్ చేశారు. కొన్ని గంటల తర్వాత ఫైల్ను తొలగించారు, కానీ కీ చెల్లుబాటులోనే ఉంది.
టోకెన్ తీసుకున్నారు
అక్టోబర్ 10న ఒక దాడిచేసే వ్యక్తి ఆ కీని ఉపయోగించి Agent Platformను యాక్సెస్ చేసి, ఒక ఆర్గనైజేషన్ ఓనర్తో అనుబంధమైన GitHub CLI OAuth టోకెన్ను పొందాడని LiteLLM తెలిపింది.
వర్క్ఫ్లో మార్చారు
ఓనర్-స్థాయి టోకెన్తో, మరిన్ని సీక్రెట్లను బయటపెట్టే వర్క్ఫ్లోలను దాడిచేసే వ్యక్తి నడిపాడని LiteLLM తెలిపింది. అక్టోబర్ 21న, ఒక ప్రైవేట్ రిలీజ్ వర్క్ఫ్లోను మార్చి, కాన్ఫిగర్ చేయగల సోర్స్ రిపోజిటరీ ఓనర్ను అంగీకరించేలా చేశాడు. బ్రాంచ్ ప్రొటెక్షన్ మొదటి పుష్ను తిరస్కరించింది, అయినా ఆర్గనైజేషన్-ఓనర్ క్రెడెన్షియల్ ఆ మార్పును అనుమతించింది.
లుక్అలైక్ నుండి బిల్డ్
మార్చిన వర్క్ఫ్లో చట్టబద్ధమైన BerriAI/litellm సోర్స్ నుండి కాకుండా, లుక్అలైక్ రిపోజిటరీ అయిన Berri-AI/litellm నుండి బిల్డ్ చేసింది. LiteLLM ప్రకారం, రెండవ మెయింటైనర్ దొంగిలించబడిన టోకెన్ ప్రొడక్షన్ రిలీజ్ గేట్ను ఆమోదించగా, ఆర్గనైజేషన్-ఓనర్ క్రెడెన్షియల్ స్టేజింగ్ డిస్పాచ్ను నడిపింది.
రిలీజ్ ఇన్స్టాల్ అయింది
ఆర్టిఫాక్ట్లు ఆశించిన రిలీజ్ ఇన్ఫ్రాస్ట్రక్చర్ ద్వారానే అధికారిక పంపిణీ ఛానెల్లకు చేరాయి. అవి చట్టబద్ధంగా కనిపించే బిల్డ్ ప్రొవినెన్స్ను కలిగి ఉన్నాయని, అది హానికరమైన ఫోర్క్ను వాటి సోర్స్గా కచ్చితంగా గుర్తించిందని Datadog నివేదించింది. Python మొదలైనప్పుడు స్టార్టప్ ఫైళ్లను రన్ చేయగలదు కాబట్టి, ప్యాకేజీని ఇన్స్టాల్ చేయడమే సరిపోవచ్చు.
Microsoft స్వతంత్ర పేలోడ్ దర్యాప్తు రిలీజ్ కాంప్రమైజ్ కథనానికి మద్దతు ఇస్తుంది, కానీ మొదటి అప్స్ట్రీమ్ యాక్సెస్, క్రెడెన్షియల్ దొంగతనం ఎలా జరిగాయో తాను స్వతంత్రంగా నిర్ధారించలేదని స్పష్టంగా చెబుతోంది. కాబట్టి ఆ క్రమంలోని భాగాన్ని LiteLLM నివేదించిన ఫోరెన్సిక్ నిర్ధారణగా అర్థం చేసుకోవాలి. (Microsoft Security Research)
LiteLLM టైమ్లైన్ ప్రకారం, హానికరమైన రిలీజ్ అక్టోబర్ 21న సుమారు 11:39 UTCకి ఆన్లైన్లోకి వచ్చింది. సుమారు 12:06కి ఒక పబ్లిక్ ఇష్యూ సమస్యను నివేదించింది, PyPI సుమారు 13:23కి రిలీజ్ను క్వారంటైన్ చేసింది, కంటైనర్ రిజిస్ట్రీలు సుమారు 13:51కి అనుసరించాయి. ఈ వ్యవధిని LiteLLM సుమారు రెండు గంటలుగా వర్ణిస్తుంది. Datadog PyPI క్వారంటైన్ను సుమారు 13:20గా, కంటైనర్ ఇమేజ్ల తొలగింపును సుమారు 13:53గా నివేదిస్తుంది, అదీ సుమారు రెండు గంటలే, కానీ గుర్తించిన సమయాన్ని ఇవ్వదు. ఈ రెండు కథనాల మధ్య తేడా నిమిషాల్లోనే ఉంది, మొత్తం చిత్రంలో కాదు. (LiteLLM నివేదించిన దర్యాప్తు, Datadog విశ్లేషణ)
నమ్మదగిన పబ్లిషింగ్ మార్గం, నమ్మదగిన సోర్స్ కోడ్కు హామీ కాదు
మూడు ప్రశ్నలను వేరు చేసి చూడడం ఉపయోగకరం.
ప్రామాణికత ఒక ఆర్టిఫాక్ట్ ఆశించిన పబ్లిషర్ నుండి వచ్చిందా అని అడుగుతుంది. ప్రొవినెన్స్ దాన్ని తయారు చేసిన ప్రక్రియను, నమోదైన సోర్స్ను వివరిస్తుంది. కోడ్ విశ్వసనీయత ఫలితంగా వచ్చిన సాఫ్ట్వేర్ రన్ చేయడానికి సురక్షితమేనా అని అడుగుతుంది.
ప్రామాణికత: ఆశించిన పబ్లిషర్ నుండి వచ్చిందా?
ప్రామాణికత, ఆర్టిఫాక్ట్ ఆశించిన పబ్లిషర్ నుండి వచ్చిందా అని అడుగుతుంది.
LiteLLM ఘటనలో, హానికరమైన వెర్షన్ ప్రాజెక్ట్ సాధారణ పబ్లిషింగ్ ప్రక్రియ నుండి, PyPIకి, దాని అధికారిక కంటైనర్ రిజిస్ట్రీలకు వచ్చింది.
ప్రొవినెన్స్: ఏ ప్రక్రియ, ఏ సోర్స్ దీన్ని బిల్డ్ చేశాయి?
ప్రొవినెన్స్, ఆర్టిఫాక్ట్ను తయారు చేసిన ప్రక్రియను, నమోదైన సోర్స్ను వివరిస్తుంది. ప్రొవినెన్స్ రికార్డ్ వర్క్ఫ్లోను, సోర్స్ రిపోజిటరీని గుర్తించగలదు, కానీ ఆ సోర్స్ అధికారం పొందినదా, సురక్షితమా అనేది నిర్ణయించదు.
ప్రచురించిన ఆర్టిఫాక్ట్లు చట్టబద్ధంగా కనిపించే బిల్డ్ ప్రొవినెన్స్ను కలిగి ఉన్నాయని, అది హానికరమైన ఫోర్క్ను వాటి సోర్స్గా కచ్చితంగా గుర్తించిందని Datadog నివేదించింది.
కోడ్ విశ్వసనీయత: కోడ్ రన్ చేయడం సురక్షితమేనా?
కోడ్ విశ్వసనీయత, ఫలితంగా వచ్చిన సాఫ్ట్వేర్ రన్ చేయడానికి సురక్షితమేనా అని అడుగుతుంది.
ఈ లక్షణాలు ఒకదానికొకటి సంబంధం ఉన్నవే, కానీ ఒకదానికి బదులు మరొకటి వాడలేం. హానికరమైన రిలీజ్ Python స్టార్టప్ ప్రవర్తనను ఉపయోగించింది, కాబట్టి ఇన్స్టాల్ చేయడమే పేలోడ్ రన్ అవడానికి సరిపోవచ్చు.
ఈ లక్షణాలు ఒకదానికొకటి సంబంధం ఉన్నవే, కానీ ఒకదానికి బదులు మరొకటి వాడలేం.
ఒక బిల్డ్ రికార్డ్ లేదా ప్రొవినెన్స్ అటెస్టేషన్, ఆర్టిఫాక్ట్ను సృష్టించడానికి వాడిన వర్క్ఫ్లోను, సోర్స్ రిపోజిటరీని గుర్తించగలదు. ఆ సోర్స్ అధికారం పొందినదా, సురక్షితమా అనేది అది నిర్ణయించదు. LiteLLM ఘటనలో, చట్టబద్ధమైన వర్క్ఫ్లో ఏ సోర్స్ను బిల్డ్ చేయాలో దాడిచేసే వ్యక్తి ప్రభావితం చేశాడు. ప్రచురించిన ఆర్టిఫాక్ట్లు చట్టబద్ధంగా కనిపించే బిల్డ్ ప్రొవినెన్స్ను కలిగి ఉన్నాయని, అది హానికరమైన ఫోర్క్ను వాటి సోర్స్గా కచ్చితంగా గుర్తించిందని Datadog నివేదించింది. (Datadog Security Labs)
సైనింగ్ను, ప్రొవినెన్స్ ధృవీకరణను లేదా Trusted Publishingను వదిలేయడానికి ఇది కారణం కాదు. ఈ నియంత్రణలు ఆర్టిఫాక్ట్ మూలాన్ని ధృవీకరించడానికి లేదా దీర్ఘకాలం చెల్లుబాటయ్యే పబ్లిషర్ క్రెడెన్షియల్స్పై ఆధారపడడాన్ని తగ్గించడానికి సహాయపడతాయి. కానీ అధికారాలున్న పబ్లిషర్ ఐడెంటిటీ కాంప్రమైజ్ అయిందా, లేదా బిల్డ్ ఉద్దేశించిన సోర్స్ను ఎంచుకుందా అనేది అవి స్వయంగా నిర్ణయించవు. తన స్వంత పైప్లైన్ ఆర్టిఫాక్ట్లపై సంతకం చేసిందని, వాటికి చెల్లుబాటయ్యే Trusted Publishing ప్రొవినెన్స్ ఉందని LiteLLM అక్టోబర్ 30 ఫాలో-అప్ నివేదిస్తుంది. (LiteLLM ఫాలో-అప్)
ఒక డెవలప్మెంట్ టీమ్కు ఈ తేడా, ఒక డిపెండెన్సీని ఎలా మదింపు చేయాలో మారుస్తుంది. నమ్మకం ప్యాకేజీ రిజిస్ట్రీ దగ్గర ఆగదు. అది పబ్లిషర్ ఐడెంటిటీలు, ఆమోదించిన సోర్స్ రిపోజిటరీలు, బిల్డ్ అనుమతులు, ప్యాకేజీ రన్ అయ్యే ఎన్విరాన్మెంట్పై కూడా ఆధారపడుతుంది.
ఈ ప్యాకేజీని ఇన్స్టాల్ చేయడమే ఎందుకు సరిపోవచ్చు
హానికరమైన LiteLLM రిలీజ్, డెవలపర్ AI మోడల్ను తప్పు ప్రశ్న అడగడంపై ఆధారపడలేదు. అది సాధారణ Python స్టార్టప్ ప్రవర్తనను ఉపయోగించింది.
ప్రభావితమైన వీల్ ద్వారా వచ్చిన మూడు హానికరమైన ఫైళ్లను Microsoft, Datadog కనుగొన్నాయి: cook.pth, cook.py, sitecustomize.py. Python కొన్ని .pth సూచనలను ప్రాసెస్ చేయగలదు, ఇంటర్ప్రెటర్ ప్రారంభ సమయంలో sitecustomizeను లోడ్ చేయగలదు. ప్రభావితమైన ఎన్విరాన్మెంట్లో, అప్లికేషన్ ఎప్పుడూ LiteLLMను ఇంపోర్ట్ చేయకపోయినా, Python ప్రారంభించడం హానికరమైన కోడ్ను యాక్టివేట్ చేయగలదు. (Microsoft విశ్లేషణ, Datadog విశ్లేషణ)
దీనివల్ల సంభావ్య ఎక్స్పోజర్, LiteLLMను గేట్వేగా చురుకుగా వాడే సిస్టమ్లకు మించి విస్తరించింది. కాంప్రమైజ్ అయిన ప్యాకేజీ ఇన్స్టాల్ అయిన తర్వాత, ఒక డెవలపర్ ల్యాప్టాప్, టెస్ట్ కంటైనర్ లేదా బిల్డ్ ఏజెంట్ సంబంధం లేని పని కోసం Python రన్ చేయవచ్చు.
రికవర్ చేసిన పేలోడ్, అందుబాటులో ఉన్న క్లౌడ్ క్రెడెన్షియల్స్ను, డెవలపర్, సోర్స్-కంట్రోల్ క్రెడెన్షియల్స్ను, AI-ప్రొవైడర్ కీలను, బ్రౌజర్ డేటాను, SSH మెటీరియల్ను, కొన్ని LiteLLM డేటాబేస్ రికార్డులను లక్ష్యంగా చేసుకుంది. అదనపు కోడ్ను తెచ్చుకోగల ఒక మెకానిజం కూడా అందులో ఉంది. రెండవ దశ డెలివరీ అవుతున్నట్లు పరిశోధకులు గమనించలేదు, అయితే లోడర్ను మళ్లీ ఆర్మ్ చేయవచ్చని Microsoft పేర్కొంది. (Microsoft విశ్లేషణ, Datadog విశ్లేషణ)
ఒక క్రెడెన్షియల్ను లక్ష్యంగా చేసుకోవడం, దాడిచేసే వ్యక్తి దాన్ని పొందాడనడానికి రుజువు కాదు. ఏ నిర్దిష్ట ఎన్విరాన్మెంట్పై ప్రభావమైనా, ఏ ఫైళ్లు, ఐడెంటిటీలు అందుబాటులో ఉన్నాయి, పేలోడ్ తగినంత సేపు రన్ అయిందా, ట్రాన్స్మిషన్ విజయవంతమైందా, క్రెడెన్షియల్స్ చెల్లుబాటులోనే ఉన్నాయా అనే వాటిపై ఆధారపడుతుంది.
ఈ తేడా సెక్యూరిటీ రిపోర్టింగ్ను, ఇన్సిడెంట్ రెస్పాన్స్ను రెండింటినీ తీర్చిదిద్దాలి. ప్రభావితమైన రిలీజ్ ప్రమాదకరమైనది. అయితే ప్రతి డౌన్లోడ్ నిర్ధారిత బ్రీచ్కు కారణమైందని దీని అర్థం కాదు.
ప్యాకేజీని తొలగించడం నమ్మకాన్ని ఎందుకు పునరుద్ధరించకపోవచ్చు
హానికరమైన స్టార్టప్ ఫైళ్లు LiteLLM సాధారణ అప్లికేషన్ డైరెక్టరీ వెలుపల ఇన్స్టాల్ కావచ్చు. ఆ డైరెక్టరీని మాత్రమే తొలగిస్తే, Python ఎన్విరాన్మెంట్ మళ్లీ పేలోడ్ను రన్ చేయగల స్థితిలో ఉండవచ్చు. సాధారణ ప్యాకేజీ తొలగింపును పూర్తి రికవరీగా భావించవద్దని Microsoft, Datadog రెండూ హెచ్చరించాయి. (Microsoft విశ్లేషణ, Datadog విశ్లేషణ)
దర్యాప్తులో ఒక ఆచరణాత్మక ఉచ్చు కూడా ఉంది. ప్రభావితమైన ఎన్విరాన్మెంట్ Python లేదా pipను తనిఖీ కోసం రన్ చేస్తే, అదే స్టార్టప్ ప్రవర్తన ట్రిగ్గర్ కావచ్చు. కాంప్రమైజ్ అయి ఉండే అవకాశం ఉన్న మెషీన్ను దర్యాప్తు చేసే టీమ్లు, అనుమానాస్పద ఎన్విరాన్మెంట్ను రన్ చేయకుండా, క్లీన్ టూల్స్ను, వేరుచేసిన వర్క్ఫ్లోను వాడాలి.
వెర్షన్ 1.107.0ను ఇన్స్టాల్ చేసి ఉండే అవకాశం ఉన్న సంస్థలు, అధికారిక అడ్వైజరీల ఆధారంగా, తమ స్వంత సెక్యూరిటీ టీమ్ మార్గదర్శకత్వంలో స్పందించాలి. ప్రభావితమైన హోస్ట్లను, వర్క్స్టేషన్లను, కంటైనర్లను, బిల్డ్ ఎన్విరాన్మెంట్లను గుర్తించండి. అనుమానాస్పద ఎన్విరాన్మెంట్లను వేరు చేయండి లేదా మళ్లీ నిర్మించండి, సాధ్యమైన ఎగ్జిక్యూషన్ను, బయటికి వెళ్లిన యాక్టివిటీని దర్యాప్తు చేయండి, కాంప్రమైజ్ అయిన ప్రాసెస్ యాక్సెస్ చేయగలిగిన క్రెడెన్షియల్స్ను క్లీన్ ఎన్విరాన్మెంట్ నుండి రొటేట్ చేయండి. తర్వాత జరిగిన దుర్వినియోగం కోసం సంబంధిత ఆడిట్ లాగ్లను సమీక్షించండి. (Microsoft విశ్లేషణ, Datadog విశ్లేషణ)
మళ్లీ నిర్మించడం, క్రెడెన్షియల్ సమీక్ష ఒక ప్యాకేజీని తొలగించడం కంటే ఎక్కువ పని కావచ్చు. ఆ పని అసలు ప్రమాదాన్ని పరిష్కరిస్తుంది, ఆ ప్రమాదం LiteLLM ఇంకా ఉండడానికే పరిమితం కాదు.
ఈ ఘటన డెవలపర్లకు ఏం మారుస్తుంది
తక్షణ పాఠం ఏమిటంటే, డిపెండెన్సీ నమ్మకాన్ని మరింత నిర్దిష్టంగా చేయడం.
ప్యాకేజీలను వాడే టీమ్లకు, వెర్షన్ పిన్నింగ్, నియంత్రిత డిపెండెన్సీ అప్డేట్లు ప్రణాళిక లేని ఎక్స్పోజర్ను తగ్గిస్తాయి. కానీ పిన్ చేసిన హానికరమైన వెర్షన్ను అవి సురక్షితం చేయవు. ప్యాకేజీ స్కానింగ్, ప్రొవినెన్స్ తనిఖీలు ఉపయోగకరమైన సాక్ష్యాన్ని చేరుస్తాయి, అయినా ప్రభావితమైన డిప్లాయ్మెంట్లను త్వరగా గుర్తించడానికి, ఎన్విరాన్మెంట్లను మళ్లీ నిర్మించడానికి, ఆ ఎన్విరాన్మెంట్లు చేరగల క్రెడెన్షియల్స్ను రొటేట్ చేయడానికి టీమ్కు ఒక మార్గం ఉండాలి.
సాఫ్ట్వేర్ను ప్రచురించే టీమ్లకు, సోర్స్ ఎంపికను రిలీజ్ నడిపే అధికారం నుండి స్వతంత్రంగా పరిమితం చేయాలి. అధికారాలున్న ఖాతా ఒక ఇన్పుట్ ఇచ్చినంత మాత్రాన, రిలీజ్ వర్క్ఫ్లోలు ఏకపక్షమైన లుక్అలైక్ రిపోజిటరీల నుండి బిల్డ్ చేయగలగకూడదు. పబ్లిషర్ క్రెడెన్షియల్స్కు, ఓనర్-స్థాయి ఖాతాలకు, CI సీక్రెట్లకు కనీస అవసరమైన పరిధి, జీవితకాలం ఉండాలి. లీక్ అయిన కీ కనబడినప్పుడు, సోర్స్ కంట్రోల్ నుండి తొలగించిన తర్వాత దాన్ని రద్దు చేయడం, ఎక్స్పోజర్ మదింపు చేయడం కూడా జరగాలి.
ప్లాట్ఫారమ్, సెక్యూరిటీ టీమ్లకు, కాంప్రమైజ్ అయిన డిపెండెన్సీ ఎంత దూరం చేరగలదనేది తరచుగా అతి ముఖ్యమైన ప్రశ్న. ఒక AI గేట్వే ప్రొవైడర్ కీలకు, క్లౌడ్ వర్క్లోడ్ క్రెడెన్షియల్స్కు, డేటాబేస్ యాక్సెస్కు పక్కనే ఉండవచ్చు. ఒక ప్రాసెస్ కాంప్రమైజ్ అయితే సంస్థ విస్తృత ఇన్ఫ్రాస్ట్రక్చర్ ఆటోమేటిక్గా బయటపడకుండా ఉండేలా ఆ అనుమతులకు పరిమితులు ఉండాలి.
ఈ చర్యలేవీ పూర్తి రక్షణకు హామీ ఇవ్వవు. కలిసి చూస్తే, ఒక కాంప్రమైజ్ అయిన రిలీజ్ పెద్ద ఐడెంటిటీ, ఇన్ఫ్రాస్ట్రక్చర్ ఘటనగా మారే అవకాశాన్ని అవి తగ్గిస్తాయి.
ఇది రన్ అవుతున్న AI సర్వర్పై దాడికి ఎలా భిన్నం
TechiesJournal ప్రత్యేక PoeLLM కవరేజీ, LiteLLM MCP అథరైజేషన్ లోపంతో సహా, బలహీనమైన AI, డెవలపర్ సర్వీస్లను దాడిచేసేవారు ఎలా దోపిడీ చేస్తారో పరిశీలిస్తుంది. అది రన్టైమ్ ఎక్స్పోజర్ సమస్య: ఇప్పటికే డిప్లాయ్ చేసిన సాఫ్ట్వేర్ను దాడిచేసే వ్యక్తి చేరుకుంటాడు.
అక్టోబర్ 21 ఘటన భిన్నమైన సరిహద్దును దాటింది. హానికరమైన కోడ్ సాఫ్ట్వేర్ డెలివరీ ప్రక్రియ ద్వారానే వచ్చింది. బలహీనమైన పబ్లిక్ ఎండ్పాయింట్ను ముందుగా బయటపెట్టకుండానే, ఒక టీమ్ అధికారిక సోర్స్ నుండి కాంప్రమైజ్ అయిన వెర్షన్ను ఇన్స్టాల్ చేయగలిగింది.
ఏమి తనిఖీ చేయాలో నిర్ణయించేటప్పుడు ఈ తేడా ముఖ్యం. రన్టైమ్ హార్డనింగ్, ప్యాచింగ్ ఎక్స్పోజ్ అయిన సర్వీస్ బలహీనతలను పరిష్కరిస్తాయి. డిపెండెన్సీ ప్రొవినెన్స్, సోర్స్ పరిమితులు, పబ్లిషర్ ఐడెంటిటీ, క్రెడెన్షియల్ ఐసోలేషన్, రికవరీ సంసిద్ధత సాఫ్ట్వేర్ సప్లై-చెయిన్ ప్రమాదంలోని వేరే భాగాలను పరిష్కరిస్తాయి. సంస్థలకు రెండూ అవసరం.
| ప్రశ్న | రన్ అవుతున్న AI సర్వర్పై దాడి | కాంప్రమైజ్ అయిన రిలీజ్ |
|---|---|---|
| హానికరమైన కోడ్ ఎలా చేరుతుంది | ఇప్పటికే డిప్లాయ్ చేసిన సాఫ్ట్వేర్ను దాడిచేసే వ్యక్తి చేరుకుంటాడు. | సాఫ్ట్వేర్ డెలివరీ ప్రక్రియ ద్వారానే వస్తుంది. |
| టీమ్ ఎక్స్పోజ్ కావడానికి ఏం చేసి ఉండాలి | బలహీనమైన పబ్లిక్ ఎండ్పాయింట్ను రన్ చేయడం. | అధికారిక సోర్స్ నుండి కాంప్రమైజ్ అయిన వెర్షన్ను ఇన్స్టాల్ చేయడం. |
| ఏం తనిఖీ చేయాలి | రన్టైమ్ హార్డనింగ్, ప్యాచింగ్. | డిపెండెన్సీ ప్రొవినెన్స్, సోర్స్ పరిమితులు, పబ్లిషర్ ఐడెంటిటీ, క్రెడెన్షియల్ ఐసోలేషన్, రికవరీ సంసిద్ధత. |
నమ్మదగిన రిలీజ్ ఏం చెప్పగలదు, ఏం చెప్పలేదు
చట్టబద్ధమైన రిలీజ్ ప్రక్రియ విలువైనది, అక్టోబర్ ఘటన దాన్ని మార్చదు. రిలీజ్ ప్రక్రియ తాను నమ్మే ఐడెంటిటీల, సోర్స్ల భద్రతను వారసత్వంగా పొందుతుందని ఇది చూపిస్తుంది.
అధికారిక ఛానెల్లను, నియంత్రిత అప్డేట్లను, ధృవీకరించిన ప్రొవినెన్స్ను, సపోర్ట్ ఉన్నచోట సిగ్నేచర్లను డెవలపర్లు వాడుతూనే ఉండాలి. ప్రతి సంకేతం ఏమి నిరూపిస్తుందో కూడా వారు గుర్తించాలి. నిజమైన పబ్లిషింగ్ రికార్డ్ రిలీజ్ ప్రక్రియను గుర్తించగలదు, కానీ ఆ ప్రక్రియను నియంత్రించే అధికారం కాంప్రమైజ్ అయిందా అనే ప్రశ్నకు సమాధానం ఇవ్వదు.
ఆచరణాత్మక తదుపరి అడుగు ప్రతి AI టూల్ను అనుమానించడం కాదు. AI డిపెండెన్సీలు ఎక్కడ రన్ అవుతున్నాయో, అవి ఏ క్రెడెన్షియల్స్ను యాక్సెస్ చేయగలవో, వాటి అప్డేట్లను ఎలా ఆమోదిస్తున్నారో, కాంప్రమైజ్ అయిన వెర్షన్ను ఎన్విరాన్మెంట్ను లేదా దాని సీక్రెట్లను బయటపెట్టకుండా ఎంత త్వరగా తొలగించగలరో సమీక్షించడమే.
మరింత లోతుగా
- LiteLLM: The attack chain behind the v1.107.0 LiteLLM release (అక్టోబర్ 23, 2026). క్రెడెన్షియల్ చెయిన్, వర్క్ఫ్లో మార్పు, రిలీజ్ టైమ్లైన్పై మెయింటైనర్ల దర్యాప్తు.
- Microsoft Security Research: Inside the LiteLLM 1.107.0 supply chain compromise (అక్టోబర్ 23, 2026). Python స్టార్టప్ ఎగ్జిక్యూషన్, క్రెడెన్షియల్ సేకరణ, రెస్పాన్స్పై స్వతంత్ర పరిశోధన.
- Datadog Security Labs, LiteLLM supply chain compromise: What you need to know (అక్టోబర్ 21, 2026). స్వతంత్ర ఆర్టిఫాక్ట్ విశ్లేషణ, డిస్ట్రిబ్యూషన్ ట్యాగ్లు, పరిష్కార మార్గదర్శకత్వం.
- LiteLLM: What we are changing after October 21 (అక్టోబర్ 30, 2026). సైనింగ్, ప్రణాళికాబద్ధమైన సెక్యూరిటీ నియంత్రణలపై మెయింటైనర్ ఫాలో-అప్. ఆ నియంత్రణలు ప్రణాళికలు మాత్రమే, పూర్తైన పని కాదు.