

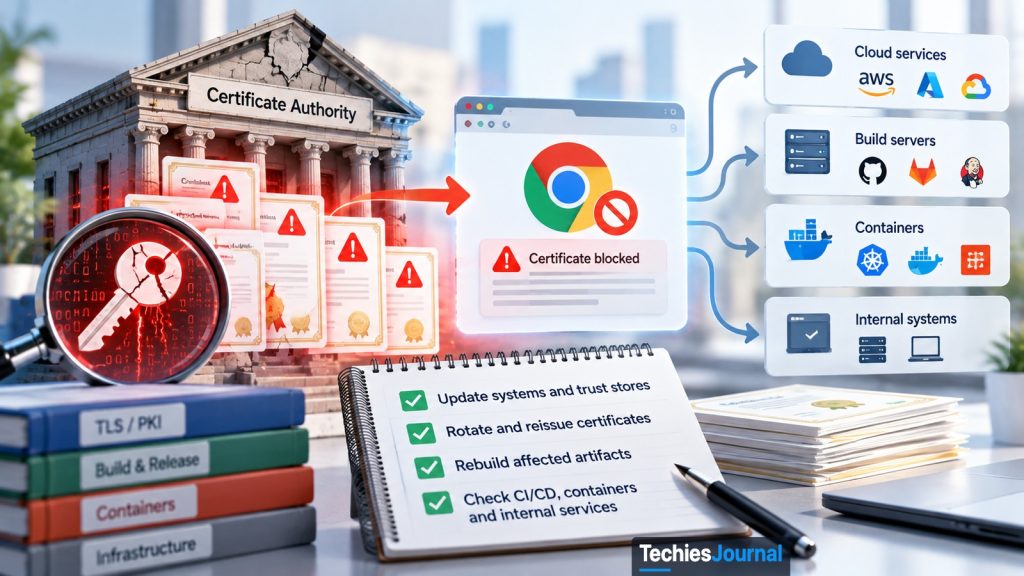
पैच किया हुआ ब्राउज़र पैच किया हुआ सिस्टम नहीं है
आपके कौन-से प्रोग्राम अब भी उस सर्टिफ़िकेट अथॉरिटी पर भरोसा करते हैं जिसकी की कमज़ोर निकलीं?
आपका ब्राउज़र किसी वेबसाइट को कोई निजी जानकारी भेजे, उससे पहले साइट को एक सर्टिफ़िकेट दिखाना होता है। यह एक हस्ताक्षरित पर्ची है जो कहती है कि यह सर्वर सचमुच उसी साइट का है। हस्ताक्षर एक सर्टिफ़िकेट अथॉरिटी (CA) से आता है, यानी वह कंपनी जिस पर भरोसा करने के लिए ब्राउज़र और ऑपरेटिंग सिस्टम सहमत हैं। अक्टूबर 2026 में एक शोधकर्ता ने बताया कि एक CA, eMudhra, के आठ साइनिंग सर्टिफ़िकेट के पीछे की निजी की (private key) वापस निकाली जा सकती हैं।
Chrome और Firefox ने उन कीज़ को उसी दिन ब्लॉक कर दिया, और Apple व Microsoft ने अगले कुछ दिनों में किया। Go प्रोग्राम, Node.js सर्वर, Python एनवायरनमेंट और कंटेनर इमेज को यह सुरक्षा अपने-आप नहीं मिलती। हर एक को अपना अलग अपडेट चाहिए, और कुछ को रीबिल्ड भी।
क्या हुआ
रिपोर्ट 17 अक्टूबर को Apple, Google, Microsoft, Mozilla और eMudhra तक पहुँची। ये सर्टिफ़िकेट इंटरमीडिएट CA थे। इंटरमीडिएट CA एक भरोसेमंद रूट और वेबसाइटों के इस्तेमाल वाले सर्टिफ़िकेट के बीच बैठता है। रूट इंटरमीडिएट पर हस्ताक्षर करता है, और इंटरमीडिएट वेबसाइट सर्टिफ़िकेट पर। आठ में से छह वेबसाइट सर्टिफ़िकेट के लिए थे, यानी TLS (ब्राउज़र के ताले के निशान के पीछे का प्रोटोकॉल) के लिए, और दो कोड पर हस्ताक्षर करने के लिए।
निजी की एक बहुत बड़ी यादृच्छिक संख्या होनी चाहिए। ये सब 256 से छोटी थीं, इसलिए हमलावर सारी संभावनाएँ आज़मा सकता था। BleepingComputer ने, जिसने एक प्रकाशित की को रद्द किए गए सर्टिफ़िकेट से मिलाकर देखा, बताया कि एक की सिर्फ़ 4 थी। eMudhra का कहना है कि की जनरेशन समारोह के दौरान एक स्क्रिप्ट की गलती से कमज़ोर कीज़ का दूसरा सेट बन गया, और उन्हें गलती से साइनिंग के लिए चुन लिया गया। वे अप्रैल 2025 की थीं। कंपनी का कहना है कि उसे कोई दुरुपयोग या सेंध नहीं मिली और उसने प्रभावित CA को 14 घंटे में रद्द कर दिया।
Chrome ने रिपोर्ट के दो घंटे के भीतर छह TLS इंटरमीडिएट ब्लॉक कर दिए, एक ऐसे अपडेट से जिसमें रीस्टार्ट की ज़रूरत नहीं। Google ने उन पर हस्ताक्षर करने वाले रूट, emSign ECC Root CA – G3, को Chrome Root Store से भी हटा दिया। यह हटाना 27 अक्टूबर की सुबह के लिए तय था, इसलिए जाँच लें कि आपके Chrome में यह आ गया है। Firefox ने 17 अक्टूबर को सर्टिफ़िकेट ब्लॉक किए, और Mozilla ने 20 अक्टूबर को उसी रूट पर भरोसा बंद करने का फ़ैसला किया। Apple ने 19 अक्टूबर को सर्टिफ़िकेट और 23 अक्टूबर को रूट ब्लॉक किया।
Microsoft ने 26 अक्टूबर को आउट-ऑफ़-बैंड Windows अपडेट जारी किए, जो eMudhra से जुड़े सात सर्टिफ़िकेट Windows ट्रस्ट लिस्ट से हटाते हैं। ये उन सिस्टम के लिए हैं जो ट्रस्ट अपडेट खुद नहीं ला सकते। Microsoft का कहना है कि बाकी eMudhra रूट की समीक्षा अभी जारी है।
Google यह भी बताता है कि ब्लॉक से पहले उन छह इंटरमीडिएट का कोई वेबसाइट सर्टिफ़िकेट Certificate Transparency लॉग में, यानी जारी किए गए सर्टिफ़िकेट के सार्वजनिक रिकॉर्ड में, दिखाई नहीं दिया था। इसलिए Chrome और इन लॉग को लागू करने वाले Android ऐप नकली सर्टिफ़िकेट को ठुकरा देते, जिससे उनके लिए जोखिम कम हो जाता है। किसी ने इस कमज़ोरी का इस्तेमाल दूसरी तरह के सॉफ़्टवेयर के ख़िलाफ़ किया या नहीं, यह पता नहीं है। eMudhra ने कहा है कि वह वैश्विक TLS सर्टिफ़िकेट कारोबार छोड़ देगी।
इससे हमलावर क्या कर सकता है
जिसके पास किसी CA की निजी की है, वह किसी भी वेबसाइट के लिए सर्टिफ़िकेट पर हस्ताक्षर कर सकता है, और उस CA पर भरोसा करने वाला हर प्रोग्राम उसे मान लेगा। इसका फ़ायदा उठाने के लिए हमलावर को फिर भी आपके और सर्वर के बीच बैठना होगा, जैसे किसी शत्रुतापूर्ण नेटवर्क पर। Cloudflare ने अपनी सेवाओं पर किसी दुरुपयोग की सूचना नहीं दी, और StepSecurity को बिल्ड पाइपलाइन में दुरुपयोग की कोई रिपोर्ट नहीं मिली।
एक फ़िक्स हर प्रोग्राम तक क्यों नहीं पहुँचता
ट्रस्ट स्टोर उन CA की सूची है जिन पर कोई प्रोग्राम भरोसा करने को तैयार है। इमारत की फ़्रंट डेस्क पर रखी मेहमानों की सूची की तरह सोचिए। आपका ऑपरेटिंग सिस्टम एक सूची रखता है और आपका ब्राउज़र दूसरी रख सकता है, और डेस्क सिर्फ़ अपनी ही सूची देखती है। कई प्रोग्राम उस सूची की अपनी निजी प्रति साथ लाते हैं, इसलिए वे हर मशीन पर एक जैसा बर्ताव करते हैं।
मान लीजिए आपका लैपटॉप पूरी तरह पैच है। आप सितंबर में कंटेनर इमेज में बनी एक Node.js स्क्रिप्ट चलाते हैं। वह स्क्रिप्ट अपना ट्रस्ट स्टोर साथ रखती है, इसलिए वह अब भी उस CA पर भरोसा करती है, और लैपटॉप का पैच उसे छूता तक नहीं।
कोई प्रोग्राम चुनें ताकि दिखे कि वह अपनी ट्रस्ट लिस्ट कहाँ से लेता है और क्या करना है। हर प्रोग्राम नीचे भी सूचीबद्ध है।
जाँची जा रही चेन: एक वेबसाइट सर्टिफ़िकेट, जिस पर ऐसे इंटरमीडिएट CA का हस्ताक्षर है जिसकी की निकाली जा सकती है, और उस पर emSign ECC Root CA – G3 रूट का। नीचे का हर प्रोग्राम इस चेन को अपनी ट्रस्ट लिस्ट से मिलाता है।
Chrome अपने-आप
- सूची कहाँ से लेता है
- Chrome Root Store, साथ में एक ब्लॉकलिस्ट (CRLSet) जिसे Chrome बिना रीस्टार्ट के अपडेट करता है।
- क्या ठीक किया
- रिपोर्ट के दो घंटे के भीतर छह TLS इंटरमीडिएट ब्लॉक किए। emSign ECC Root CA – G3 रूट को हटाना 27 अक्टूबर की सुबह के लिए तय था।
- आप क्या करें
- पक्का करें कि Chrome अपडेट है। Android पर यही अपडेट Google Play Services से आता है और रीस्टार्ट करने पर शुरू होता है।
- कैसे जाँचें
- Chrome के About पेज पर ब्राउज़र वर्शन और अपडेट की स्थिति देखें।
Firefox अपने-आप
- सूची कहाँ से लेता है
- Mozilla की अपनी ट्रस्ट लिस्ट, साथ में OneCRL ब्लॉकलिस्ट।
- क्या ठीक किया
- 17 अक्टूबर को OneCRL के ज़रिए ब्लॉक किया। Mozilla ने 20 अक्टूबर को उसी रूट पर भरोसा बंद करने का फ़ैसला किया, और उन सेटअप के लिए Firefox 158.0.1 व ESR अपडेट जारी किए जिन्होंने पहले रद्दीकरण अपडेट ब्लॉक कर रखे थे।
- आप क्या करें
- Firefox अपडेट करें। अगर आप रद्दीकरण अपडेट ब्लॉक करते हैं, तो 20 अक्टूबर की रिलीज़ लगाएँ।
- कैसे जाँचें
- Firefox के About पेज पर वर्शन देखें।
Apple ऐप अपने-आप
- सूची कहाँ से लेता है
- सिस्टम ट्रस्ट स्टोर, जिसमें Apple का कॉन्फ़िगरेशन डेटा डिवाइस पर अपने-आप भेजा जाता है।
- क्या ठीक किया
- सर्टिफ़िकेट 19 अक्टूबर को और रूट 23 अक्टूबर को ब्लॉक हुआ। Safari, Mail और Apple के सिक्योरिटी फ़्रेमवर्क इस्तेमाल करने वाले ऐप पर लागू।
- आप क्या करें
- Safari और Mail के लिए कुछ नहीं करना। जो ऐप अपनी सूची साथ लाते हैं, उनके लिए डेवलपर से पूछें।
- कैसे जाँचें
- ऐप के अपडेट नोट्स खोलें, या उसके डेवलपर से पूछें कि वह सर्टिफ़िकेट कैसे जाँचता है।
Mac कमांड-लाइन टूल अभी कवर नहीं
- सूची कहाँ से लेता है
- डिस्क पर रखी सर्टिफ़िकेट फ़ाइल /etc/ssl/cert.pem, जिसे curl, git, python3, ruby, perl और openssl पढ़ते हैं।
- क्या ठीक किया
- Apple के अनुसार अगले सॉफ़्टवेयर अपडेट तक ये टूल उसका ब्लॉक और रद्दीकरण जाँच छोड़ देते हैं। कोई फ़िक्स वर्शन नहीं बताया गया।
- आप क्या करें
- एडमिनिस्ट्रेटर Apple के अंतरिम कदम अपनाकर emSign ECC Root CA – G3 को, और चाहें तो AAA Certificate Services को भी, हटा सकते हैं। बाद में जाँचें, और अगर macOS अपडेट फ़ाइल बदल दे तो कदम दोहराएँ।
- कैसे जाँचें
- पता करें कि हर टूल कौन-सी फ़ाइल पढ़ता है। अपडेट के लिए Apple का नोटिस दोबारा देखें।
Windows अपडेट
- सूची कहाँ से लेता है
- Windows ट्रस्ट लिस्ट।
- क्या ठीक किया
- Microsoft ने 26 अक्टूबर को आउट-ऑफ़-बैंड अपडेट जारी किए जो eMudhra से जुड़े सात सर्टिफ़िकेट हटाते हैं, उन मशीनों के लिए जो ऑफ़लाइन हैं, Microsoft की ट्रस्ट-अपडेट सेवा तक नहीं पहुँच सकतीं, या जिनमें ऑटोमैटिक अपडेट बंद हैं। Microsoft का कहना है कि वही सर्टिफ़िकेट 27 अक्टूबर को Edge की सूची से भी हट जाएँगे, और बाकी eMudhra रूट की समीक्षा जारी है। यह BleepingComputer की रिपोर्ट से है।
- आप क्या करें
- नेटवर्क से कटे सिस्टम पर अपडेट इंस्टॉल करें। अपने इन्फ्रास्ट्रक्चर में वे सर्टिफ़िकेट ढूँढें जो हटाए गए रूट पर निर्भर हैं। Windows Server की कवरेज की पुष्टि नहीं हुई है।
- कैसे जाँचें
- अपने Windows वर्शन के सही अपडेट नंबर के लिए Microsoft की अपनी पोस्ट पढ़ें।
Node.js, Deno, pip अपडेट + रीबिल्ड
- सूची कहाँ से लेता है
- प्रोग्राम के साथ आने वाली ट्रस्ट लिस्ट: Node.js और Deno अपनी खुद की लाते हैं, और pip अपनी certifi की प्रति रखता है।
- क्या ठीक किया
- Node.js ने अपनी 21 अक्टूबर की सिक्योरिटी रिलीज़ में eMudhra बदलाव सूचीबद्ध किया। Python और pip के अपडेट certifi 2026.10.19 के साथ बाद में आए। सिस्टम अपडेट बंडल सूची को नहीं बदलता।
- आप क्या करें
- प्रोग्राम अपडेट करें, फिर पुरानी प्रति वाली हर कंटेनर इमेज रीबिल्ड करें। Python में हर वर्चुअल एनवायरनमेंट में pip अपग्रेड करें।
- कैसे जाँचें
- एक घंटे की जाँच के कदम 3 और 4 के वर्शन कमांड चलाएँ, और टेबल से मिलाएँ।
Go प्रोग्राम रीबिल्ड
- सूची कहाँ से लेता है
- हर Go प्रोग्राम में कंपाइल होकर बैठी स्टैंडर्ड लाइब्रेरी।
- क्या ठीक किया
- Go 1.27.3 और 1.26.10 19 अक्टूबर को जारी हुए। Go का अपना नोटिस सिर्फ़ “security fixes to crypto/x509” कहता है। दूसरी कवरेज इन्हें इस घटना से जोड़ती है, इसलिए यह ब्योरा अपुष्ट है।
- आप क्या करें
- हर प्रोग्राम को ठीक किए गए टूलचेन से रीबिल्ड करें। बिल्ड मशीन पर Go अपडेट करने से पहले से बने प्रोग्राम नहीं बदलते।
- कैसे जाँचें
- बने हुए प्रोग्राम पर go version -m चलाकर देखें कि उसे किस Go वर्शन ने बनाया।
Apple का नोटिस यही बँटवारा दिखाता है। Safari, Mail और Apple के सिक्योरिटी फ़्रेमवर्क इस्तेमाल करने वाले ऐप में ब्लॉक अपने-आप काम करता है। डिस्क पर रखी सर्टिफ़िकेट फ़ाइल पढ़ने वाले कमांड-लाइन टूल, जैसे curl, git, python3, ruby, perl और openssl, अगले macOS अपडेट तक उन सर्टिफ़िकेट को मानते रह सकते हैं। जिन ऐप की अपनी सूची है वे कवर नहीं हैं, और Apple डेवलपर से पूछने को कहता है।
अपडेट करना और रीबिल्ड करना अलग काम हैं। कुछ प्रोग्राम शुरू होते समय अपना ट्रस्ट स्टोर पढ़ते हैं, उनके लिए नई फ़ाइल या रीस्टार्ट काफ़ी है। दूसरों में फ़िक्स प्रोग्राम का ही हिस्सा होता है। Go प्रोग्राम के तैयार फ़ाइल के भीतर ही Go की स्टैंडर्ड लाइब्रेरी होती है, इसलिए टूलचेन ठीक करने से पिछले महीने बने प्रोग्राम पर कोई असर नहीं पड़ता। उसे दोबारा कंपाइल करना ही पड़ेगा।
हर टूल को क्या चाहिए
ये फ़िक्स 19 अक्टूबर से आने शुरू हुए। कुछ करने से पहले हर प्रोजेक्ट का पेज देखें, क्योंकि वर्शन बदलते रहते हैं।
| टूल | क्या होना चाहिए | अभी तक फ़िक्स क्यों नहीं हुआ होगा |
|---|---|---|
| Go | 1.27.3 या 1.26.10 (19 अक्टूबर) | Go का नोटिस सिर्फ़ “security fixes to crypto/x509” कहता है। दूसरी कवरेज इन रिलीज़ को इस घटना से जोड़ती है, इसलिए Go के रिलीज़ नोट्स में पुष्टि करें। जो प्रोग्राम पहले बन चुके हैं वे पुराना कोड रखते हैं, इसलिए ठीक किए गए टूलचेन से रीबिल्ड करें। |
| Node.js | 22.23.4, 24.22.1 या 26.12.1 (21 अक्टूबर) | Node.js इन रिलीज़ में “ca-cert (eMudhra Intermediate CA Compromise)” सूचीबद्ध करता है और अपना ट्रस्ट स्टोर साथ लाता है। सिस्टम अपडेट इसे नहीं बदलता, और पुराने Node.js वाली इमेज को रीबिल्ड चाहिए। |
| Python | 3.15.2, 3.14.10, 3.13.18, 3.12.16 या 3.11.18 या उससे नया, साथ में pip 26.2.2, certifi 2026.10.19 और uv 0.13.5 या बाद का | pip अपनी certifi की प्रति साथ रखता है, इसलिए हर वर्चुअल एनवायरनमेंट को अपना अपग्रेड चाहिए। 3.11 और 3.12 सिर्फ़ सोर्स रिलीज़ हैं। Python 3.10 और उससे पुराने का सपोर्ट खत्म हो चुका है और उन्हें कोई फ़िक्स नहीं मिला। |
| Rust | rustls-webpki 0.103.16 और webpki-roots 1.0.10 | ये लाइब्रेरी हैं। इन पर बना हर प्रोग्राम रीबिल्ड करके दोबारा डिप्लॉय करना होगा। |
| Deno | 2.9.8 | Deno अपना ट्रस्ट स्टोर साथ लाता है। |
| curl | 2026-10-20 या उसके बाद की तारीख़ वाला CA बंडल | फ़िक्स उस बंडल फ़ाइल में है जिसे curl पढ़ता है, इसलिए देखें कि आपका कौन-सी फ़ाइल इस्तेमाल करता है। |
| Linux डिस्ट्रीब्यूशन | नया ca-certificates पैकेज | वर्शन डिस्ट्रीब्यूशन के हिसाब से अलग होते हैं। अपने डिस्ट्रीब्यूशन का नोटिस पढ़ें। |
| Windows | Microsoft का 26 अक्टूबर का आउट-ऑफ़-बैंड अपडेट | बताया गया है कि यह उन मशीनों के लिए है जो ऑफ़लाइन हैं, Microsoft की ट्रस्ट-अपडेट सेवा तक नहीं पहुँच सकतीं, या जिनमें ऑटोमैटिक अपडेट बंद हैं। Windows Server की कवरेज की पुष्टि नहीं हुई है। |
| Cloudflare Tunnel | cloudflared 2026.10.2 | कंटेनर इस्तेमाल करने वालों को ठीक की गई इमेज दोबारा डिप्लॉय करनी होगी। |
| Docker Desktop, macOS curl | Docker Desktop 4.96.3 या बाद का। macOS curl के फ़िक्स वर्शन की पुष्टि नहीं हुई | Docker के रिलीज़ नोट्स ने फ़िक्स को 4.96.1, 4.96.2 और 4.96.3 (21 और 22 अक्टूबर) में सूचीबद्ध किया है और कहा है कि यह कॉम्पोनेंट-दर-कॉम्पोनेंट आ रहा है, इसलिए अपडेट करते रहें। Apple ने macOS curl के लिए कोई फ़िक्स वर्शन नहीं बताया, इसलिए सुरक्षा मानकर न चलें। |
इनमें Python सबसे पेचीदा है। Python 3.15.1, 3.14.9 और 3.13.17 21 अक्टूबर को pip 26.2.2 के साथ आए, और बाद में और रिलीज़ आईं। नया इंटरप्रेटर पुराने वर्चुअल एनवायरनमेंट के भीतर के pip को नहीं बदलता, इसलिए हर मौजूदा एनवायरनमेंट में pip और uv अपग्रेड करें। पैच किए गए इंटरप्रेटर वेरिफ़िकेशन चालू होने पर ssl मॉड्यूल में कमज़ोर कीज़ को भी ब्लॉक करते हैं। यह बचाव की आख़िरी परत है, इसलिए फिर भी ट्रस्ट स्टोर अपडेट करें।
इसे कितनी गहराई से सीखें
जानना: हर डेवलपर और IT व्यक्ति को पता होना चाहिए कि CA क्या है और कुछ प्रोग्राम अपना ट्रस्ट स्टोर खुद रखते हैं। अगली CA घटना को समझने के लिए यह काफ़ी है।
इस्तेमाल करना: सॉफ़्टवेयर बनाने या चलाने वाले इंजीनियर यह ढूँढ सकें कि कौन-से प्रोग्राम और इमेज अपना ट्रस्ट स्टोर रखते हैं, जो फ़ाइल पढ़ते हैं उन्हें अपडेट करें, और जिनमें फ़िक्स कंपाइल होकर बैठा है उन्हें रीबिल्ड करें।
महारत: प्लेटफ़ॉर्म और सिक्योरिटी लीड इस इन्वेंटरी के मालिक हैं कि क्या कहाँ चल रहा है, इमेज को शेड्यूल पर रीबिल्ड करते हैं ताकि फ़िक्स किसी रिलीज़ का इंतज़ार न करें, और तय करते हैं कि कौन-से टूल सिस्टम स्टोर पर निर्भर रह सकते हैं।
फ़िलहाल क्या अनदेखा करें
जो टूल आप नहीं चलाते उनकी एडवाइज़री और सर्टिफ़िकेट की गिनतियाँ छोड़ दें। Chrome का आँकड़ा और सार्वजनिक लॉग इंडेक्स तीन गुना अलग हैं, और वे अलग-अलग चीज़ें मापते हैं।
एक घंटे की जाँच
- आपके अपने सर्टिफ़िकेट। अगर आपकी कोई साइट ऐसा सर्टिफ़िकेट इस्तेमाल करती है जो emSign रूट तक जाता है, तो उसे किसी दूसरे CA के सर्टिफ़िकेट से बदल दें। Google कहता है कि यह अभी करें। यह कमांड तुरंत ऊपर वाला जारीकर्ता (issuer) दिखाता है:
“emSign” या “eMudhra” देखें, और अगर शक हो तो अपने सर्टिफ़िकेट टूल में पूरी चेन पढ़ें।openssl s_client -connect yoursite.example:443 -servername yoursite.example </dev/null 2>/dev/null | openssl x509 -noout -issuer - Go। बिल्ड मशीनों पर यह चलाएँ:
बने हुए प्रोग्राम के लिए, यह दिखाता है कि उसे किस Go वर्शन ने बनाया:go version
1.27.3 या 1.26.10 से पुराना हर प्रोग्राम रीबिल्ड करें।go version -m ./yourprogram - Node.js। सर्वरों पर और इमेज के भीतर यह चलाएँ:
टेबल में दिए वर्शन से पुराने हर प्रोग्राम को अपडेट और रीबिल्ड करें।node -v - Python। जिन एनवायरनमेंट में ज़रूरी हो, उनमें ये चलाएँ:
पुराने बंडल की ओर इशारा करने वाली सेटिंग भी देखें, जैसेpython -m pip --version python -m pip show certifiPIP_CERT,REQUESTS_CA_BUNDLEऔरSSL_CERT_FILE। पैकेज अपग्रेड करने के बाद भी पुराना बंडल इस्तेमाल में रहता है। - कंटेनर। ताज़ा बेस इमेज पुल करें और लेयर कैश के बिना रीबिल्ड करें, उदाहरण के लिए
--pull --no-cacheके साथ, ताकि पुरानी लेयर पुराना ट्रस्ट स्टोर आगे न ले जाएँ। फिर दोबारा डिप्लॉय करें। - Mac टर्मिनल। Mac पर curl, git और python3 में अभी Apple का ब्लॉक न हो। एडमिनिस्ट्रेटर के लिए Apple के अंतरिम कदम हैं
/etc/ssl/cert.pemसे emSign ECC Root CA – G3 को हटाना, और चाहें तो AAA Certificate Services को भी। Apple के नोटिस का ठीक-ठीक पालन करें, बाद में जाँचें, और अगर macOS अपडेट उस फ़ाइल को बदल दे तो कदम दोहराने के लिए तैयार रहें। - सर्टिफ़िकेट एरर। अपडेट के बाद कोई एरर दिखे तो सर्टिफ़िकेट ठीक करें। वेरिफ़िकेशन बंद न करें।
आगे क्या करें
एक सर्विस चुनें और उसका पीछा करें। लिख लें कि सुरक्षित कनेक्शन कौन-सा प्रोग्राम बनाता है, वह अपना ट्रस्ट स्टोर कहाँ से लेता है, और रीबिल्ड कौन करेगा। अगर रीबिल्ड का कोई मालिक नहीं है, तो वह नहीं होगा।
ऑपरेटिंग सिस्टम में किया गया फ़िक्स उन प्रोग्राम तक नहीं पहुँचता जो अपना ट्रस्ट स्टोर साथ रखते हैं।
हम क्या जानते हैं और क्या नहीं
| दावा | प्रकार | स्रोत |
|---|---|---|
| eMudhra इंटरमीडिएट CA की आठ कीज़ निकाली जा सकती थीं: छह TLS के लिए, दो कोड साइनिंग के लिए | शोधकर्ता की रिपोर्ट, ब्राउज़रों ने स्वीकार की | Google, Mozilla और Apple के नोटिस, और The Hacker News |
| आठों कीज़ 256 से छोटी थीं | रिपोर्ट किया गया | The Hacker News |
| एक की 4 थी | रिपोर्ट किया गया। BleepingComputer का कहना है कि उसने एक प्रकाशित की को रद्द किए गए सर्टिफ़िकेट से मिलाया | BleepingComputer |
| Microsoft ने 26 अक्टूबर को Windows से eMudhra से जुड़े सात सर्टिफ़िकेट हटाए | रिपोर्ट किया गया। Microsoft की अपनी पोस्ट नहीं पढ़ी गई | BleepingComputer |
| की समारोह में एक स्क्रिप्ट की गलती से कमज़ोर कीज़ बनीं | eMudhra का बयान। उसकी Mozilla पोस्ट एक कोड खामी बताती है जिससे कमज़ोर कीज़ बनीं, जिन्हें फिर गलती से इस्तेमाल किया गया | Digit और Mozilla bug 2083449, comment 11 |
| कोई दुरुपयोग नहीं, कोई सेंध नहीं, इन कीज़ से वेबसाइटों या यूज़र को कभी सर्टिफ़िकेट जारी नहीं हुए, 14 घंटे में रद्द किया गया | eMudhra के बयान, स्वतंत्र रूप से सत्यापित नहीं | Digit और Mozilla bug 2083449, comment 10 और comment 43 |
| Chrome के ब्लॉक से पहले प्रभावित कोई TLS सर्टिफ़िकेट लॉग नहीं हुआ | Google का बयान | Google Security Blog |
| हमलावरों ने इस कमज़ोरी का इस्तेमाल ग़ैर-ब्राउज़र सॉफ़्टवेयर के ख़िलाफ़ किया या नहीं | पता नहीं | StepSecurity |
| रूट के नीचे लगभग 30,800 अनएक्सपायर्ड सर्टिफ़िकेट, 99.9 प्रतिशत InCommon के ज़रिए | Chrome की गिनती, जैसी रिपोर्ट हुई | The Hacker News |
| इंटरमीडिएट के नीचे 100,000 से ज़्यादा सर्टिफ़िकेट | सार्वजनिक लॉग इंडेक्स। उसने 29 अक्टूबर को 107,181 दिखाया और उसमें प्रोब व टेस्ट एंट्री भी शामिल हैं | ctlogs.dev |
| Node.js और Python के फ़िक्स वर्शन | प्रोजेक्ट या Python-टूलिंग के एक लेख द्वारा बताए गए | Node.js release notes और pydevtools |
| Go के फ़िक्स वर्शन इस घटना से जुड़े हैं | Go का नोटिस सिर्फ़ crypto/x509 फ़िक्स का नाम लेता है। यह जुड़ाव दूसरी कवरेज से आता है | Go release history |
| Rust, Deno, curl और Linux डिस्ट्रीब्यूशन के फ़िक्स | एक ही राउंडअप, हर प्रोजेक्ट से नहीं मिलाया गया | smartscope.blog |
| Docker Desktop और macOS curl के फ़िक्स वर्शन | Docker Desktop: Docker ने 4.96.1 से 4.96.3 में दर्ज किया, बैच में आ रहा है। macOS curl: पता नहीं, कोई फ़िक्स वर्शन नहीं बताया गया | Docker Desktop release notes और Apple Support |
| Chrome का रूट हटाना 27 अक्टूबर को सभी डिवाइस तक पहुँचा | तय था, पुष्टि नहीं हुई | Google Security Blog |
और गहराई में
- Google: Protecting Chrome and Android users from compromised eMudhra intermediate CA certificates, ब्राउज़र की ओर की जानकारी और साइट ऑपरेटरों के लिए सलाह के लिए।
- Apple Support: About the compromised eMudhra intermediate CAs, कमांड-लाइन टूल की सीमा सहित।
- Cloudflare: eMudhra certificate compromise,
cloudflaredऔर ऑरिजिन सर्टिफ़िकेट के लिए। - The Hacker News: eMudhra to exit global SSL/TLS business, तारीख़ों, eMudhra के बयानों और Chrome की गिनती के लिए।
- BleepingComputer: Mozilla, Google and Apple block compromised eMudhra CA certificates, Firefox के ब्लॉक और की के मान 4 के लिए, और BleepingComputer: Microsoft’s Windows updates।
- Digit: eMudhra apologises after weak keys expose 8 intermediate CAs, कारण पर eMudhra के बयान के लिए।
- Mozilla bug 2083449, जहाँ eMudhra और ब्राउज़र प्रोग्राम इस घटना पर चर्चा करते हैं।
- ctlogs.dev: eMudhra CA compromise, सार्वजनिक लॉग से सर्टिफ़िकेट की गिनती के लिए।
- Go release history, 1.27.3 और 1.26.10 के लिए।
- smartscope.blog: what to update, Rust, Deno, curl और Linux डिस्ट्रीब्यूशन को कवर करने वाला राउंडअप।
- Docker Desktop release notes, जो Docker Desktop 4.96.1 से 4.96.3 में eMudhra इंटरमीडिएट CA पर से भरोसा हटाने को सूचीबद्ध करते हैं।
- Node.js October 2026 security releases।
- Python 3.15.1, 3.14.9 and 3.13.17 announcement और pydevtools: Python updates।
- StepSecurity: effect on pip and CI/CD, उन टूल के लिए जो अपने ट्रस्ट स्टोर साथ रखते हैं।
- इस साइट पर संबंधित: Node.js Brotli कमज़ोरी, गंभीर PHP कमज़ोरियाँ, और पाइपलाइन तोड़ने वाले Node.js, Docker और Go बदलाव।
इस लेख के तथ्य 29 अक्टूबर 2026 को जाँचे गए थे। वर्शन नंबर और ब्राउज़र की कार्रवाइयाँ जल्दी बदलती हैं, इसलिए कुछ करने से पहले ऊपर के स्रोत देखें।