La configuración de tu firewall es un archivo de contraseñas: qué se filtra con ella y qué rotar

Unos investigadores afirman que un actor copió archivos de configuración de firewalls y usó las credenciales guardadas para entrar en redes de empresas. Qué contiene un archivo de configuración, por qué un parche no lo arregla y qué rotar primero.

Leer en: English · తెలుగు · हिन्दी · Français · Español

Inicia sesión para guardar

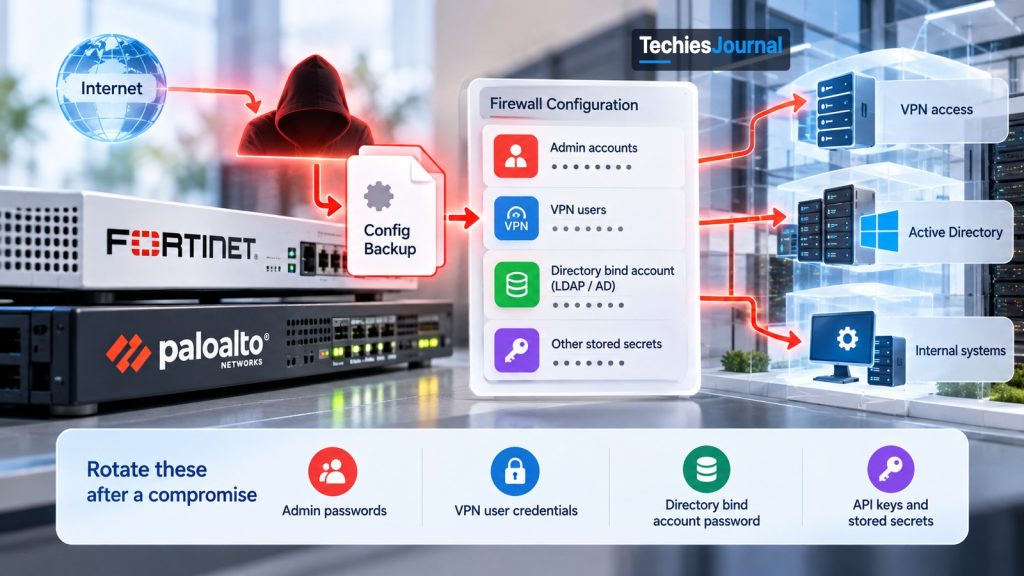
An illustration of an attacker copying a firewall configuration backup from a Fortinet and a Palo Alto firewall. The file lists admin accounts, VPN users, the directory bind account and other stored secrets, and arrows lead to VPN access, Active Directory and internal systems. A panel at the bottom says what to rotate after a compromise: admin passwords, VPN user credentials, the directory bind account password, and API keys and stored secrets.

Un firewall se sitúa en el borde de la red de una empresa y decide qué puede entrar y qué puede salir. Para hacer ese trabajo guarda un archivo de ajustes, llamado configuración (o config). La mayoría de los equipos trata ese archivo como una copia de seguridad. En octubre de 2026, unos investigadores describieron a un actor que lo trató como un archivo de contraseñas.

La investigación procede de Group-IB y NyxLab. Su informe, Stray Cat, Open Doors: How k0t Wanders Through the Network Edge, se publicó el 21 de octubre de 2026. Siguen a un actor llamado k0t que, según ellos, entró en muchas redes de empresas a través de dispositivos perimetrales expuestos.

Ese caso plantea una pregunta que todo equipo que gestiona un firewall o una VPN tiene que responder.

Si alguien copió la configuración de tu firewall, ¿qué más se llevó y qué debes cambiar?

El dispositivo es la puerta y la configuración es el llavero

Un dispositivo perimetral es cualquier equipo que da a internet y vigila la entrada. Los firewalls y las puertas de enlace VPN son los más comunes. Una VPN (red privada virtual) permite al personal iniciar sesión desde fuera y llegar a los sistemas internos como si estuviera en la oficina.

El archivo de configuración de un dispositivo así contiene algo más que reglas. A menudo guarda las credenciales que el dispositivo usa para comunicarse con otros sistemas, y los secretos de las personas y los administradores que conoce.

Piensa en la recepción de un hotel. La recepción vigila el edificio, pero en su cajón hay una lista de llaves de repuesto. Cerrar mejor la puerta principal no sirve de nada si una copia de lo que hay en el cajón ya salió del edificio.

Esa es la idea central de este artículo. Un parche arregla la puerta. No anula una copia de la lista de llaves.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig1", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-break-in-path.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"} Cómo funcionó la vía de intrusión de k0t Siete pasos descritos por Group-IB. Uno: buscar en internet firewalls expuestos. Dos: entrar mediante un fallo conocido o adivinando contraseñas. Tres: copiar la configuración del dispositivo. Cuatro: descifrar las credenciales y claves guardadas. Cinco: iniciar sesión en la VPN como un usuario normal. Seis: intentar llegar a Domain Admin. Siete: instalar herramientas remotas y sacar datos. Después puede llegar una nota de rescate o una publicación en un sitio de filtraciones. Un parche solo cierra el paso dos. La vía de intrusión 1. Localizar Buscar firewalls expuestos 2. Acceder Usar fallo conocido o adivinar contraseñas 3. Copiar config Descargar los ajustes del equipo 4. Leer secretos Descifrar accesos y claves guardados Un parche cierra esta puerta 5. Conectarse Usar la VPN como un empleado normal 6. Escalar Intentar llegar a Domain Admin 7. Instalarse Añadir herramientas remotas, sacar datos Luego: nota de rescate o aviso de filtración Un parche cierra el paso 2. Los pasos 3 a 7 usan lo que ya se copió. TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig1", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-break-in-path.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 908", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}La vía de intrusiónSiete pasos descritos por Group-IB. Uno: buscar en internet firewalls expuestos. Dos: entrar mediante un fallo conocido o adivinando contraseñas. Tres: copiar la configuración del dispositivo. Cuatro: descifrar las credenciales y claves guardadas. Cinco: iniciar sesión en la VPN como un usuario normal. Seis: intentar llegar a Domain Admin. Siete: instalar herramientas remotas y sacar datos. Después puede llegar una nota de rescate o una publicación en un sitio de filtraciones. Un parche solo cierra el paso 2.La vía de intrusión1. LocalizarBuscar firewalls expuestosUn parche cierra esta puerta2. AccederUsar un fallo conocido o adivinar contraseñas3. Copiar configDescargar los ajustes del equipo4. Leer secretosDescifrar accesos y claves guardados5. ConectarseUsar la VPN como un empleado normal6. EscalarIntentar llegar a Domain Admin7. InstalarseAñadir herramientas remotas, sacar datosLuego: nota de rescate o aviso de filtraciónUn parche cierra el paso 2. Los pasos 3 a 7usan lo que ya se copió.TechiesJournal
Figura 1. La vía de intrusión que describe Group-IB. Un parche solo cierra el segundo paso.

Qué ocurrió, según los investigadores

Group-IB afirma que k0t buscó firewalls y puertas de enlace VPN expuestos y después entró mediante un fallo conocido o adivinando contraseñas. Una vez dentro, descargó la configuración del dispositivo y descifró los secretos guardados. Luego usó esas credenciales para entrar en la red como lo haría un empleado normal, e intentó obtener el control total del dominio de Windows. Group-IB indica que muchas de las vulneraciones que encontró están fechadas entre febrero y junio de 2026.

Aquí conviene conocer un término más. Active Directory es el sistema que usa la mayoría de las empresas para mantener la lista de cuentas del personal y lo que puede hacer cada una. Domain Admin (administrador de dominio) es el tipo de cuenta que puede controlarlo todo. Group-IB informa de intentos de llegar a ese nivel. También informa de que el actor instaló herramientas de administración remota y sacó datos a un almacenamiento en la nube.

Los fallos que recoge el informe mezclan lo antiguo y lo nuevo.

En el caso de Fortinet, el informe apunta a una debilidad de 2019 en la forma en que FortiOS protege las contraseñas guardadas, que según los investigadores se usó para descifrar configuraciones descargadas. En el de Palo Alto, menciona un fallo de 2026 en GlobalProtect. Cuando los exploits no funcionaban, Group-IB afirma que el actor recurría a adivinar contraseñas. Eso importa, porque un dispositivo sin ningún fallo conocido puede caer igualmente por unas credenciales débiles.

Qué puede abrir una configuración copiada

No todas las configuraciones contienen lo mismo. Los ajustes varían según el producto y según cómo lo haya configurado el equipo. El informe de Group-IB y los avisos de los proveedores apuntan a tres grupos de secretos que conviene revisar en cualquier dispositivo.

El primero es la cuenta de enlace al directorio (bind account). Es la cuenta que usa el firewall para buscar al personal en Active Directory (a menudo mediante un protocolo llamado LDAP), de modo que pueda preguntar «¿esta persona tiene permiso?». Normalmente tiene permiso para leer toda la lista del personal. Si alguien la obtiene, consigue un mapa de las cuentas de la empresa sin tener que entrar antes.

El segundo son los secretos de los usuarios locales. Son las credenciales guardadas en el propio dispositivo para usuarios de VPN o administradores. El tercero son los secretos de administración que controlan el firewall.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig2", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-what-it-opens.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 380", "format": "inline SVG", "theme": "light and dark via the site theme switch"} Qué puede abrir una configuración de firewall copiada Un archivo de configuración copiado contiene una cuenta de enlace al directorio que puede leer tu lista de personal, secretos de usuarios locales que permiten a alguien iniciar sesión como un empleado y secretos de administración que controlan el firewall. Un antiguo fallo de clave de FortiOS significa que pueden leerse salvo que el ajuste private-data-encryption esté activado. La solución es cifrar el archivo con tu propia clave. Qué abre una config robada Una config copiada una descarga, muchos secretos Cuenta de enlace al directorio puede leer tu lista de personal Secretos de usuarios locales entrar como un empleado Secretos de administración controlan el propio firewall Ajuste de clave Fortinet: desactivado por defecto Solución: cifrar con tu propia clave TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig2", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-what-it-opens.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 533", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}Qué abre una config robadaUn solo archivo de configuración de firewall copiado puede contener tres tipos de secretos: la cuenta de enlace al directorio, que puede leer tu lista de personal; los secretos de usuarios locales, que permiten entrar como un empleado; y los secretos de administración, que controlan el propio firewall. El ajuste de Fortinet que los cifra con tu propia clave está desactivado por defecto. La solución es cifrar con tu propia clave.Qué abre una config robadaUna config copiadauna descarga, muchos secretosCuenta de enlace al directoriopuede leer tu lista de personalSecretos de usuarios localesentrar como un empleadoSecretos de administracióncontrolan el propio firewallAjuste de clave Fortinet: desactivadopor defectoSolución: cifrar con tu propia claveTechiesJournal
Figura 2. Un solo archivo descargado puede contener tres tipos de secretos. La solución es un ajuste que los cifra con tu propia clave.

Qué abre cada secreto robado

Selecciona un grupo de secretos para ver qué abre y qué cambiar.

Qué es: La cuenta que usa el firewall para buscar al personal en Active Directory, a menudo mediante LDAP. Normalmente tiene permiso para leer toda la lista del personal.

Qué obtiene un ladrón: Un mapa de las cuentas de la empresa, sin tener que entrar antes.

Qué hacer: Rótala primero, porque es la de mayor alcance. Usa una cuenta con pocos privilegios para el enlace, no una con muchos.

El antiguo fallo de Fortinet muestra cómo funciona esto en la práctica.

El aviso de Fortinet sobre CVE-2019-6693 indica que FortiOS usaba una clave fija en el código (hard-coded) para proteger las contraseñas guardadas en la configuración. Cualquiera que conociera esa clave podía descifrarlas a partir de un archivo copiado. Fortinet añadió un ajuste llamado private-data-encryption para que un equipo pueda usar su propia clave. El aviso señala que ese ajuste está desactivado por defecto, y su solución alternativa es proteger siempre con contraseña las copias de seguridad de la configuración.

Muchos equipos pasan por alto esta parte. Mantener el firmware actualizado no activa ese ajuste. Un dispositivo puede tener todos los parches aplicados y seguir guardando secretos que cualquiera con una copia puede leer.

Las fuentes discrepan en un punto. El aviso de Fortinet dice que la debilidad afecta a los datos cifrados de la configuración, excepto a la contraseña del administrador. Group-IB informa de que también recuperó credenciales de administrador. Hasta que sepas cuál de las dos cosas es cierta para tu dispositivo, considera expuestos los secretos de administración.

Lo que los investigadores no saben

Se trata del informe de un proveedor y de una sola fuente, así que sus límites importan. Group-IB afirma que el número de víctimas que contó es un mínimo y que la distribución regional puede reflejar solo qué dispositivos estaban expuestos. Indica que el vínculo con el ransomware no está confirmado. Algunas víctimas también aparecen en los sitios de filtraciones de los grupos de ransomware Qilin y The Gentlemen, y los investigadores creen que k0t es probablemente un intermediario de acceso inicial (initial access broker).

Un intermediario de acceso inicial es un delincuente que entra en una red y luego vende o cede ese acceso a otra persona. Esa otra persona puede ser un grupo de ransomware. Por eso, el grupo que entra puede no ser el mismo que envía la nota de rescate.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig3", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-quiet-gap.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 385", "format": "inline SVG", "theme": "light and dark via the site theme switch"} El intervalo silencioso entre una intrusión y una exigencia de rescate Una cronología en tres partes. Primero, una intrusión a cargo de un intermediario, con muchos casos fechados de febrero a junio de 2026. Segundo, un acceso que se retiene o se vende durante un tiempo desconocido. Tercero, una nota de rescate o una publicación en un sitio de filtraciones, posiblemente de otro grupo. El intervalo silencioso entre ambos momentos es la mejor ocasión para detectar al intruso. Group-IB afirma que el vínculo con Qilin y The Gentlemen no está confirmado. El intervalo antes del rescate Intrusión Muchos casos fechados de feb. a jun. de 2026 intermediario Acceso retenido o vendido Tiempo desconocido. Puede cambiar de manos. Nota de rescate o aviso de filtración ¿un grupo distinto? El intervalo silencioso: tu mejor ocasión para detectarlo Group-IB: víctimas compartidas con los sitios de filtración de Qilin y The Gentlemen. El vínculo no está confirmado. El grupo que entra puede no ser el que pide el dinero. TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig3", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-quiet-gap.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 587", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}El intervalo antes del rescateUna intrusión, con muchos casos fechados de febrero a junio de 2026 y probablemente obra de un intermediario, va seguida de un acceso que se retiene o se vende durante un tiempo desconocido, y después de una nota de rescate o una publicación en un sitio de filtraciones que puede proceder de otro grupo. El intervalo silencioso entre medias es la mejor ocasión para detectar al intruso. Group-IB afirma que hay víctimas en común con los sitios de filtraciones de Qilin y The Gentlemen, y ese vínculo no está confirmado.El intervalo antes del rescateIntrusiónMuchos casos fechados de feb. a jun. de 2026intermediarioAcceso retenido o vendidoTiempo desconocido. Puede cambiar de manos.Nota de rescate o aviso de filtración¿un grupo distinto?El intervalo silencioso: tu mejorocasión para detectarloGroup-IB: víctimas compartidas conlas webs de filtración de Qilin yThe Gentlemen. El vínculo no estáconfirmado. El grupo que entra puedeno ser el que pide el dinero.TechiesJournal
Figura 3. Entre la intrusión y la exigencia puede haber un intervalo silencioso. Ese intervalo es tu mejor ocasión para detectar al intruso.

Solo usamos lo que Group-IB afirma en su propio informe. Tampoco reproducimos indicadores ni nombres de herramientas, porque a un defensor le aporta poco una lista de nombres que cambia cada mes.

Por qué un parche por sí solo no es la respuesta

Fíjate en el caso de Palo Alto. El aviso de Palo Alto sobre CVE-2026-0257, publicado por primera vez el 13 de mayo de 2026, describe una forma de eludir el inicio de sesión en GlobalProtect, su función de VPN. Solo se aplica cuando está activada cierta función de cookies y se usa cierta configuración de certificados. El aviso enumera versiones corregidas para cada línea de versiones y señala que el fallo se observó en ataques limitados.

La corrección sirve para el futuro. Pero si alguien usó el fallo antes de que aplicaras el parche, la corrección no elimina lo que hizo entretanto.

Lo mismo ocurre con el fallo de configuración de Fortinet. Una vez aplicados los ajustes adecuados, una configuración copiada en el futuro queda protegida. Una configuración copiada antes no lo está, y los secretos que contiene siguen siendo legibles.

Es la misma lección que en nuestro artículo sobre dispositivos perimetrales con parches, pero no limpios (en inglés). Allí la pregunta era si se puede confiar en el propio dispositivo. Aquí la pregunta es qué ha entregado ya el dispositivo.

Un aviso del FBI y del Servicio Secreto de Estados Unidos, publicado el 6 de octubre de 2026, describe una campaña relacionada llamada FortiBleed. Informa del uso de contraseñas robadas o reutilizadas contra dispositivos FortiGate y VPN SSL expuestos, de la creación de nuevas cuentas de administración y del uso de ese acceso por parte de afiliados de ransomware. Group-IB afirma que ve una posible conexión entre su caso y FortiBleed, pero muy poca coincidencia en los datos comprometidos, así que trátalos como dos historias distintas que enseñan la misma lección.

Qué hacer primero: el orden de trabajo

Si gestionas un dispositivo perimetral expuesto y crees que puede haber sido manipulado, trabaja en este orden. Es el orden que recomendamos, elaborado a partir de las indicaciones de los proveedores y del FBI. El orden importa más que la velocidad.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig4", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-rotation-order.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 380", "format": "inline SVG", "theme": "light and dark via the site theme switch"} El orden de trabajo tras un firewall expuesto Cinco pasos en orden. Uno: aislar el dispositivo y conservar las pruebas. Dos: aplicar el parche o reconstruirlo a partir de una imagen limpia. Tres: rotar las cuentas de administración y las claves de API. Cuatro: rotar la cuenta de enlace al directorio, las credenciales de VPN y las de usuarios locales. Cinco: rastrear hacia atrás hasta la primera fecha de exposición. Rota después de que el dispositivo esté limpio, porque los secretos nuevos que se introducen en un dispositivo comprometido también se filtran. Orden tras una exposición 1 Aislar, guardar pruebas 2 Parchear o reconstruir en limpio 3 Rotar accesos de admin y claves de API 4 Rotar accesos de directorio, VPN y locales 5 Rastrear hasta la primera fecha Rota tras limpiar el dispositivo. Un equipo tomado filtra las claves nuevas. Empieza por las cuentas de mayor alcance, como la cuenta de enlace. TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig4", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-rotation-order.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 630", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}Orden tras una exposiciónCinco pasos en orden. Uno: aislar y conservar las pruebas. Dos: aplicar el parche o reconstruir hasta que el dispositivo esté limpio. Tres: rotar las credenciales de administración y las claves de API. Cuatro: rotar las credenciales de directorio, de VPN y locales. Cinco: rastrear hacia atrás hasta la primera fecha. Rota después de que el dispositivo esté limpio, porque los secretos nuevos en un dispositivo tomado se filtran. Empieza por las cuentas de mayor alcance, como la cuenta de enlace.Orden tras una exposición1. Aislar y guardar pruebas2. Parchear o reconstruir en limpio3. Rotar accesos de admin y clavesde API4. Rotar accesos de directorio, VPNy locales5. Rastrear hasta la primera fechaRota tras limpiar el dispositivo.Un equipo tomado filtra las claves nuevas.Empieza por las cuentas de mayoralcance, como la cuenta de enlace.TechiesJournal
Figura 4. Rota después de que el dispositivo esté limpio, no antes.
  1. Aísla y conserva las pruebas. Guarda los registros (logs) y una copia de la configuración antes de cambiar nada, para poder ver qué cambió y cuándo.
  2. Aplica el parche o reconstruye. Si no puedes estar seguro de que el dispositivo está limpio, reconstrúyelo a partir de una imagen de confianza. Rotar los secretos en un dispositivo que el intruso aún controla solo le entrega los nuevos.
  3. Rota las cuentas de administración y las claves de API. Son las que controlan el propio dispositivo.
  4. Rota la cuenta de enlace al directorio, las credenciales de VPN y las de usuarios locales. Empieza por la cuenta de enlace, porque es la de mayor alcance. Usa una cuenta con pocos privilegios para el enlace, no una con muchos.
  5. Rastrea hacia atrás. Busca desde hoy hasta la primera fecha en que el dispositivo estuvo expuesto, no solo desde el día en que te diste cuenta.

¿Por dónde empiezo tras una exposición?

Responde hasta cuatro preguntas. Es la ayuda para decidir de TechiesJournal, elaborada a partir del orden de trabajo anterior. No es una indicación de los proveedores y no es exhaustiva.

¿Has guardado los registros y una copia de la configuración?

Después, cierra el resquicio que hizo útil la copia. Activa private-data-encryption donde tu proveedor lo ofrezca, protege con contraseña las copias de seguridad de la configuración y saca la administración del dispositivo de la internet pública. El aviso del FBI clasifica las opciones: las listas de hosts de confianza son buenas, una política local-in es mejor y eliminar el acceso de administración desde internet es lo mejor.

Las contraseñas son la otra mitad

Grupos como este no siempre necesitan un fallo. Como se ha señalado antes, adivinar contraseñas era el recurso cuando un exploit fallaba. Una VPN que acepta solo una contraseña, sin bloqueo, es una invitación abierta.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig5", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-vpn-second-step.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 400", "format": "inline SVG", "theme": "light and dark via the site theme switch"} Por qué importa un segundo paso de inicio de sesión en una VPN Las contraseñas adivinadas y filtradas llegan desde internet a una VPN. Una VPN solo con contraseñas deja entrar al atacante en la red como un usuario normal. Una VPN con autenticación multifactor robusta, bloqueo y contraseñas únicas frena el intento. Group-IB informa de que se recurrió a la fuerza bruta cuando un exploit no funcionaba. Contraseñas débiles contra una VPN Internet Contraseñas adivinadas y filtradas Solo contraseña VPN sin segundo paso, bloqueo débil Contraseña + 2.º paso MFA robusta, bloqueo, contraseñas únicas Tu red como usuario normal Tu red como usuario normal dentro X frenado Group-IB: se recurrió a la fuerza bruta cuando un exploit no funcionaba. TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig5", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-vpn-second-step.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 596", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}Contraseñas débiles contra una VPNLas contraseñas adivinadas y filtradas llegan desde internet a una VPN solo con contraseña, sin segundo paso y con un bloqueo débil, y el intruso entra en tu red como un usuario normal. Una VPN con contraseña más un segundo paso, MFA robusta, bloqueo y contraseñas únicas frena el mismo intento. Group-IB: se recurrió a la fuerza bruta cuando un exploit no funcionaba.Contraseñas débiles contra una VPNInternetContraseñas adivinadas y filtradasSolo contraseñaVPN sin segundo paso, bloqueo débildentroTu red como usuario normalContraseña + 2.º pasoMFA robusta, bloqueo, contraseñas únicasX frenadoGroup-IB: se recurrió a la fuerza brutacuando un exploit no funcionaba.TechiesJournal
Figura 5. Un segundo paso en el inicio de sesión de la VPN impide que baste con adivinar una contraseña.

Así que la lista de refuerzo (hardening) tiene tres puntos sencillos. Usa la autenticación multifactor (MFA), una segunda prueba de identidad además de la contraseña, en cada inicio de sesión de VPN y de administración. Configura bloqueos ante fallos repetidos. Y nunca reutilices una contraseña entre el firewall y cualquier otra cosa.

Una advertencia: no toda la MFA es igual. Nuestro artículo sobre la reutilización de tokens (token replay) en Microsoft 365 (en inglés) muestra cómo los tokens de sesión robados pueden esquivar algunas configuraciones de MFA. La MFA es necesaria, pero por sí sola no es una respuesta completa.

Dónde buscar a un intruso silencioso

Por el intervalo de la figura 3, quizá tengas que buscar a alguien que lleva semanas dentro. Group-IB enumera señales en cuatro frentes.

{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig6", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-where-to-look.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 640 410", "format": "inline SVG", "theme": "light and dark via the site theme switch"} Cuatro lugares donde buscar al intruso silencioso Cuatro lugares donde buscar. En el dispositivo perimetral: cuentas de administración inesperadas, exportaciones de la configuración, cambios en los hosts de confianza e inicios de sesión fallidos repetidos. En la VPN y la identidad: sesiones extrañas de GlobalProtect, inicios de sesión de administración desde lugares nuevos y cuentas que nadie creó. En Windows y el directorio: inicios de sesión extraños en el controlador de dominio, herramientas de ataque conocidas y uso repentino de cuentas antiguas. Lo que sale de la red: nuevas herramientas de administración remota, rclone o subidas de gran tamaño, y almacenamiento en la nube que no usas. Muchas de estas herramientas también las usan administradores legítimos, así que comprueba quién las ejecutó y por qué. Dónde buscar En el dispositivo perimetral Cuentas de admin inesperadas Config exportada, hosts fiables cambiados Inicios de sesión fallidos repetidos En la VPN y la identidad Sesiones de GlobalProtect extrañas Accesos de admin desde lugares nuevos Cuentas que nadie creó En Windows y el directorio Accesos raros al controlador de dominio Herramientas de ataque conocidas activas Uso repentino de cuentas antiguas Lo que sale de la red Nuevas herramientas de gestión remota Subidas de gran tamaño Almacenamiento en la nube que no usas Los admins legítimos también las usan. Mira quién las ejecutó, desde dónde y por qué. TechiesJournal
{"publisher": "TechiesJournal", "author": "Prasad Kukkala", "asset": "firewall-config-password-file-what-to-rotate-fig6", "role": "diagram", "creator": "Owner-supplied SVG (source/firewall-config-where-to-look.svg), made inline and theme-aware by TechiesJournal: same drawing and wording apart from the listed text fixes, unique ids, scoped rules, site theme switch and metadata", "generation_method": "programmatic inlining by tools/firewall-config-password-file/figures.py of the owner SVG", "source_slug": "firewall-config-password-file-what-to-rotate", "source_revision": "firewall-config-owner-article-2026-10-29-fixes-v2", "created": "2026-10-29", "rights": "Copyright 2026 TechiesJournal. All rights reserved.", "external_licence": "none, no third-party artwork or logo", "evidence_note": "Explanatory diagram drawn for the article from the sources it names (Group-IB, Palo Alto Networks, Fortinet, FBI and US Secret Service). It is not an official vendor or researcher diagram.", "watermark": "visible TechiesJournal wordmark, lower right, part of the SVG (brand master gate pending the coding agent)", "language": "es (Spanish labels, translated from the English figure)", "viewBox": "0 0 420 707", "format": "inline SVG, mobile layout (under 700 px), same wording as the wide drawing", "theme": "light and dark via the site theme switch"}Dónde buscarCuatro lugares donde buscar. En el dispositivo perimetral: cuentas de administración inesperadas, exportaciones de la configuración, cambios en los hosts de confianza, inicios de sesión fallidos repetidos. En la VPN y la identidad: sesiones extrañas de GlobalProtect, inicios de sesión de administración desde lugares nuevos, cuentas que nadie creó. En Windows y el directorio: inicios de sesión extraños en el controlador de dominio, herramientas de ataque conocidas en ejecución, uso repentino de cuentas antiguas. Lo que sale de la red: nuevas herramientas de administración remota, subidas de gran tamaño, almacenamiento en la nube que no usas. Los administradores legítimos también usan estas herramientas, así que comprueba quién las ejecutó, desde dónde y por qué.Dónde buscarEn el dispositivo perimetralCuentas de admin inesperadasConfig exportada, hosts fiables cambiadosInicios de sesión fallidos repetidosEn la VPN y la identidadSesiones de GlobalProtect extrañasAccesos de admin desde lugares nuevosCuentas que nadie creóEn Windows y el directorioAccesos raros al controlador de dominioHerramientas de ataque conocidas activasUso repentino de cuentas antiguasLo que sale de la redNuevas herramientas de gestión remotaSubidas de gran tamañoAlmacenamiento en la nube que no usasLos admins legítimos también usanestas herramientas. Mira quién lasejecutó, desde dónde y por qué.TechiesJournal
Figura 6. Cuatro lugares donde buscar. Muchas de estas herramientas también las usan administradores legítimos, así que el contexto decide.

La figura enumera las señales de cada frente. La mayoría se reduce a una pregunta: ¿alguien puede explicar esta cuenta, esta sesión o esta herramienta?

Los investigadores insisten en que muchas de estas herramientas son de doble uso, es decir, que los administradores legítimos también las usan. Una herramienta de administración remota no es una prueba de ataque. Una herramienta de administración remota desconocida en un servidor, instalada a las 3 a. m., merece una pregunta.

¿Cuánto deberías aprender?

Este es el modelo Conocer, Usar, Dominar que aplicamos en todo TechiesJournal.

Conocer: un estudiante, analista o desarrollador debería saber qué es un dispositivo perimetral, por qué su configuración contiene secretos y qué es un intermediario de acceso inicial. Con eso basta para leer noticias sobre el próximo incidente con un firewall y hacer la pregunta adecuada.

Usar: un administrador de sistemas o ingeniero de nube que gestiona un firewall o una VPN debería ser capaz de encontrar y rotar todas las credenciales que guarda el dispositivo, activar el cifrado de la configuración, restringir la administración y leer los registros del dispositivo.

Dominar: un ingeniero o arquitecto de seguridad debería ser capaz de diseñar el plan de rotación entre el directorio, la VPN y la nube, rastrear hacia atrás hasta la primera fecha de exposición y decidir cuándo reconstruir en lugar de reparar.

¿Qué puedes ignorar por ahora? Las listas de indicadores y los nombres de herramientas. Cambian a menudo, y los hábitos anteriores no.

Lo que sabemos y lo que no

AfirmaciónTipoFuente
FortiOS usaba una clave fija en el código para las contraseñas guardadas, corregido mediante un ajuste desactivado por defectoHechoAviso de Fortinet FG-IR-19-007
Elusión del inicio de sesión en Palo Alto GlobalProtect, con versiones corregidas por línea de versionesHechoAviso de Palo Alto sobre CVE-2026-0257
Un actor llamado k0t copió y descifró configuraciones de dispositivos y usó las credencialesInforme de investigadoresGroup-IB y NyxLab
Muchas víctimas, con la cifra real desconocidaInforme de investigadores, cifra mínimaGroup-IB y NyxLab
k0t actúa como intermediario de acceso inicialInferencia nuestra, basada en la opinión de los investigadoresGroup-IB y NyxLab
Hay víctimas en común con sitios de filtraciones de ransomwareInforme de investigadores, vínculo no confirmadoGroup-IB y NyxLab
Quién compró o usó el acceso, y cuándoDesconocidoNinguna

Tu siguiente paso

Elige un dispositivo perimetral del que seas responsable. Hazte tres preguntas.

  • ¿Puedo enumerar todas las credenciales guardadas en su configuración?
  • ¿Está activado el cifrado de la configuración y están protegidas con contraseña las copias de seguridad?
  • Si esta configuración saliera hoy, ¿cuánto tardaría en rotar todo lo que contiene?

Si no puedes responder a la tercera pregunta, ya tienes tu primera tarea.

Revisa un dispositivo perimetral

Elige un dispositivo perimetral del que seas responsable y responde a tres preguntas. Es la autoevaluación de TechiesJournal, elaborada a partir de las tres preguntas anteriores.

¿Puedes enumerar todas las credenciales guardadas en su configuración?

Un parche cierra la puerta, pero solo la rotación deja fuera de juego las llaves copiadas.

Para profundizar

Comunicar una corrección

Las correcciones llegan al editor y nunca se publican automáticamente. No se necesita cuenta.