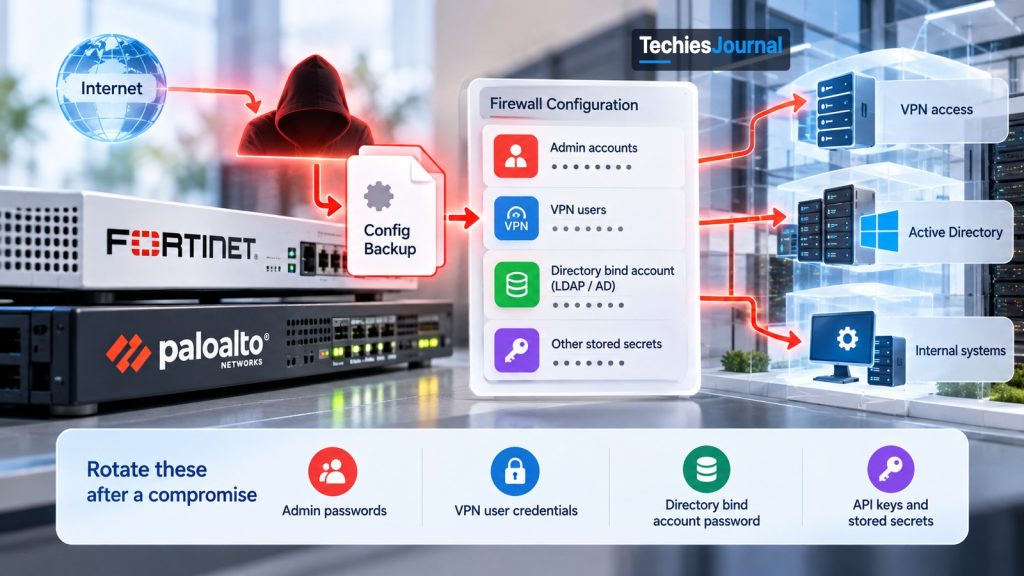
La configuration de votre pare-feu est un fichier de mots de passe : ce qui part avec elle et ce qu’il faut renouveler
Selon des chercheurs, un acteur a copié des fichiers de configuration de pare-feu et utilisé les identifiants enregistrés pour entrer dans des réseaux d’entreprise. Ce que contient une configuration, pourquoi un correctif ne règle pas le problème et quoi renouveler en premier.
Par Prasad Kukkala · Cybersécurité · Ce qui a changé · · 16 min de lecture
Un pare-feu se trouve à la bordure du réseau d’une entreprise et décide de ce qui peut entrer et de ce qui peut sortir. Pour faire ce travail, il conserve un fichier de paramètres, appelé configuration, ou « config ». La plupart des équipes traitent ce fichier comme une simple sauvegarde. En octobre 2026, des chercheurs ont décrit un acteur qui le traitait comme un fichier de mots de passe.
Ces recherches proviennent de Group-IB et de NyxLab. Leur rapport, Stray Cat, Open Doors: How k0t Wanders Through the Network Edge, a été publié le 21 octobre 2026. Ils suivent un acteur appelé k0t qui, selon eux, s’est introduit dans de nombreux réseaux d’entreprise par des équipements de bordure exposés.
Ce cas soulève une question à laquelle doit répondre toute équipe qui exploite un pare-feu ou un VPN.
Si quelqu’un a copié la configuration de votre pare-feu, qu’a-t-il obtenu d’autre, et que devez-vous changer ?
L’équipement est la porte, la configuration est le trousseau de clés
Un équipement de bordure est tout boîtier exposé à internet qui garde l’entrée du réseau. Les pare-feu et les passerelles VPN sont les plus courants. Un VPN (réseau privé virtuel) permet au personnel de se connecter depuis l’extérieur et d’atteindre les systèmes internes comme s’il était au bureau.
Le fichier de configuration d’un tel équipement contient plus que des règles. Il contient souvent les identifiants que l’équipement utilise pour dialoguer avec d’autres systèmes, ainsi que les secrets des utilisateurs et des administrateurs qu’il connaît.
Pensez à la réception d’un hôtel. La réception garde le bâtiment, mais son tiroir contient une liste de clés de rechange. Mieux verrouiller la porte d’entrée ne sert à rien si une copie du tiroir a déjà quitté le bâtiment.
C’est l’idée centrale de cet article. Un correctif répare la porte. Il n’annule pas une copie de la liste des clés.
Figure 1. Le chemin d’intrusion décrit par Group-IB. Un correctif ne ferme que la deuxième étape.
Ce qui s’est passé, selon les chercheurs
Selon Group-IB, k0t cherchait des pare-feu et des passerelles VPN exposés, puis y entrait soit par une faille connue, soit en devinant des mots de passe. Une fois à l’intérieur, il téléchargeait la configuration de l’équipement et déchiffrait les secrets enregistrés. Il utilisait ensuite ces identifiants pour entrer dans le réseau comme le ferait un employé ordinaire, et tentait de prendre le contrôle total du domaine Windows. Group-IB indique que bon nombre des compromissions qu’il a relevées sont datées entre février et juin 2026.
Un autre terme est utile ici. Active Directory est le système que la plupart des entreprises utilisent pour tenir la liste des comptes du personnel et de ce que chacun peut faire. Domain Admin (administrateur du domaine) est le type de compte qui peut tout contrôler. Group-IB rapporte des tentatives pour atteindre ce niveau. Il rapporte aussi que l’acteur a installé des outils de gestion à distance et copié des données vers un stockage cloud.
Les failles citées dans le rapport mêlent l’ancien et le récent.
Pour Fortinet, le rapport désigne une faiblesse de 2019 dans la façon dont FortiOS protège les mots de passe enregistrés, qui, selon les chercheurs, a servi à déchiffrer les configurations téléchargées. Pour Palo Alto, il cite une faille de 2026 dans GlobalProtect. Quand les exploits ne fonctionnaient pas, l’acteur devinait plutôt les mots de passe, selon Group-IB. C’est important, car un équipement sans faille connue peut tout de même tomber à cause d’identifiants faibles.
Ce qu’une configuration copiée peut ouvrir
Toutes les configurations ne contiennent pas les mêmes éléments. Les paramètres varient selon le produit et selon la façon dont l’équipe l’a configuré. Le rapport de Group-IB et les avis des éditeurs désignent trois groupes de secrets qui méritent une vérification sur n’importe quel équipement.
Le premier est le compte de liaison à l’annuaire (bind account). C’est le compte que le pare-feu utilise pour rechercher le personnel dans Active Directory (souvent via un protocole appelé LDAP), afin de pouvoir demander « cette personne est-elle autorisée ? ». Il a généralement le droit de lire toute la liste du personnel. Si quelqu’un l’obtient, il obtient une carte des comptes de l’entreprise sans avoir à s’introduire au préalable.
Le deuxième, ce sont les secrets des utilisateurs locaux : les identifiants stockés sur l’équipement lui-même pour les utilisateurs VPN ou les administrateurs. Le troisième, ce sont les secrets d’administration qui contrôlent le pare-feu.
Figure 2. Un seul fichier téléchargé peut contenir trois types de secrets. Un paramètre qui les chiffre avec votre propre clé est la solution.
Ce qu’ouvre chaque secret volé
Sélectionnez un groupe de secrets pour voir ce qu’il ouvre et ce qu’il faut changer.
De quoi il s’agit : Le compte que le pare-feu utilise pour rechercher le personnel dans Active Directory, souvent via LDAP. Il a généralement le droit de lire toute la liste du personnel.
Ce qu’obtient un voleur : Une carte des comptes de l’entreprise, sans avoir à s’introduire au préalable.
Que faire : Renouvelez-le en premier, car c’est lui qui a la plus grande portée. Utilisez un compte à faibles privilèges pour la liaison, pas un compte puissant.
De quoi il s’agit : Les identifiants stockés sur l’équipement lui-même pour les utilisateurs VPN ou d’autres comptes locaux.
Ce qu’obtient un voleur : Un moyen de se connecter comme un employé ordinaire et d’entrer dans le réseau par la voie habituelle.
Que faire : Renouvelez-les une fois l’équipement sain. Ajoutez l’authentification multifacteur et le verrouillage de compte sur chaque connexion VPN, et ne réutilisez jamais un mot de passe entre le pare-feu et quoi que ce soit d’autre.
De quoi il s’agit : Les secrets qui contrôlent le pare-feu lui-même, y compris les comptes d’administration et les clés d’API.
Ce qu’obtient un voleur : Le contrôle du pare-feu lui-même. Les sources divergent sur un point : l’avis de Fortinet exclut le mot de passe administrateur de la faiblesse, tandis que Group-IB rapporte avoir récupéré des identifiants d’administrateur.
Que faire : Renouvelez les comptes d’administration et les clés d’API dès que l’équipement est sain, et considérez-les comme exposés jusqu’à preuve du contraire.
L’ancienne faille de Fortinet montre comment cela se passe en pratique.
L’avis de Fortinet pour CVE-2019-6693 indique que FortiOS utilisait une clé codée en dur pour protéger les mots de passe enregistrés dans la configuration. Quiconque connaissait cette clé pouvait les déchiffrer à partir d’un fichier copié. Fortinet a ajouté un paramètre appelé private-data-encryption pour qu’une équipe puisse utiliser sa propre clé. L’avis indique que ce paramètre est désactivé par défaut, et la solution de contournement qu’il propose consiste à toujours protéger par mot de passe les sauvegardes de configuration.
Beaucoup d’équipes passent à côté de ce point. Maintenir le firmware à jour n’active pas ce paramètre. Un équipement peut avoir reçu tous ses correctifs et contenir malgré tout des secrets lisibles par quiconque en possède une copie.
Les sources divergent sur un point. L’avis de Fortinet indique que la faiblesse concerne les données chiffrées de la configuration, à l’exception du mot de passe de l’administrateur. Group-IB rapporte avoir également récupéré des identifiants d’administrateur. Tant que vous ne savez pas ce qui est vrai pour votre équipement, considérez les secrets d’administration comme exposés.
Ce que les chercheurs ne savent pas
Ce rapport émane d’un éditeur et d’une seule source : ses limites comptent donc. Group-IB indique que le nombre de victimes qu’il a recensées est une borne inférieure, et que la répartition régionale peut simplement refléter les équipements qui étaient exposés. Il indique que le lien avec les rançongiciels n’est pas confirmé. Certaines victimes apparaissent aussi sur les sites de fuite des groupes de rançongiciel Qilin et The Gentlemen, et les chercheurs estiment que k0t est probablement un courtier en accès initial (initial access broker).
Un courtier en accès initial est un criminel qui s’introduit dans un réseau puis vend ou cède cet accès à quelqu’un d’autre. Ce quelqu’un d’autre peut être un groupe de rançongiciel. C’est pourquoi le groupe qui entre n’est pas forcément celui qui envoie la note de rançon.
Figure 3. Entre l’intrusion et la demande, il peut y avoir une période silencieuse. Cette période est votre meilleure chance de repérer l’intrus.
Nous n’utilisons que ce que Group-IB affirme dans son propre rapport. Nous ne reproduisons pas non plus d’indicateurs ni de noms d’outils, car un défenseur ne gagne pas grand-chose à une liste de noms qui change tous les mois.
Pourquoi un correctif seul ne suffit pas
Prenons le cas de Palo Alto. L’avis de Palo Alto pour CVE-2026-0257, publié pour la première fois le 13 mai 2026, décrit un contournement de l’authentification dans GlobalProtect, sa fonction VPN. Il ne s’applique que lorsqu’une certaine fonction de cookie est activée et qu’une certaine configuration de certificats est utilisée. L’avis liste les versions corrigées pour chaque branche de version, et indique que la faille a été observée dans des attaques limitées.
Le correctif agit pour l’avenir. Mais si quelqu’un a exploité la faille avant que vous n’appliquiez le correctif, celui-ci n’efface pas ce qu’il a fait entre-temps.
Il en va de même pour la faille de configuration de Fortinet. Une fois les bons paramètres en place, une configuration copiée à l’avenir est protégée. Une configuration copiée avant ne l’est pas, et les secrets qu’elle contient restent lisibles.
C’est la même leçon que dans notre article sur les équipements de bordure corrigés mais pas sains (en anglais). La question y était de savoir si l’on peut faire confiance à l’équipement lui-même. Ici, la question est de savoir ce que l’équipement a déjà livré.
Un avis du FBI et de l’US Secret Service, publié le 6 octobre 2026, décrit une campagne apparentée appelée FortiBleed. Il signale que des mots de passe volés ou réutilisés sont employés contre des équipements FortiGate et des VPN SSL exposés, que de nouveaux comptes d’administration sont créés et que l’accès est exploité par des affiliés de groupes de rançongiciel. Group-IB dit voir un lien possible entre son cas et FortiBleed, mais très peu de recoupements dans les données compromises : considérez-les donc comme deux histoires distinctes qui enseignent la même leçon.
Par quoi commencer : l’ordre des tâches
Si vous exploitez un équipement de bordure exposé et pensez qu’il a pu être touché, procédez dans cet ordre. C’est l’ordre que nous recommandons, établi à partir des recommandations des éditeurs et du FBI. L’ordre compte plus que la vitesse.
Figure 4. Renouvelez une fois l’équipement sain, pas avant.
Isolez et conservez les preuves. Récupérez les journaux et une copie de la configuration avant de modifier quoi que ce soit, afin de pouvoir voir ce qui a changé et quand.
Corrigez, ou reconstruisez. Si vous ne pouvez pas être sûr que l’équipement est sain, reconstruisez-le à partir d’une image de confiance. Renouveler les secrets sur un équipement que l’intrus contrôle encore ne fait que lui remettre les nouveaux.
Renouvelez les comptes d’administration et les clés d’API. Ils contrôlent l’équipement lui-même.
Renouvelez le compte de liaison à l’annuaire, les identifiants VPN et les identifiants des utilisateurs locaux. Commencez par le compte de liaison, car c’est lui qui a la plus grande portée. Utilisez un compte à faibles privilèges pour la liaison, pas un compte puissant.
Remontez la piste. Cherchez depuis aujourd’hui jusqu’à la première date à laquelle l’équipement a été exposé, et pas seulement à partir du jour où vous l’avez remarqué.
Par où commencer après une exposition ?
Répondez à quatre questions au maximum. Cette aide à la décision de TechiesJournal s’appuie sur l’ordre des tâches ci-dessus. Ce n’est pas une recommandation d’éditeur, et elle n’est pas exhaustive.
Avez-vous sauvegardé les journaux et une copie de la configuration ?
Isolez d’abord l’équipement et conservez les preuves. Récupérez les journaux et une copie de la configuration avant de modifier quoi que ce soit, afin de pouvoir voir ce qui a changé et quand.
Êtes-vous sûr que l’équipement est sain ?
Corrigez, ou reconstruisez. Si vous ne pouvez pas être sûr que l’équipement est sain, reconstruisez-le à partir d’une image de confiance. Renouveler les secrets sur un équipement que l’intrus contrôle encore ne fait que lui remettre les nouveaux.
Avez-vous renouvelé les comptes d’administration et les clés d’API ?
Renouvelez les comptes d’administration et les clés d’API. Ils contrôlent l’équipement lui-même.
Avez-vous renouvelé le compte de liaison à l’annuaire, les identifiants VPN et les identifiants des utilisateurs locaux ?
Renouvelez le compte de liaison à l’annuaire, les identifiants VPN et les identifiants des utilisateurs locaux. Commencez par le compte de liaison, car c’est lui qui a la plus grande portée. Utilisez un compte à faibles privilèges pour la liaison, pas un compte puissant.
Remontez la piste. Cherchez depuis aujourd’hui jusqu’à la première date à laquelle l’équipement a été exposé, et pas seulement à partir du jour où vous l’avez remarqué. Fermez ensuite la brèche qui rendait la copie exploitable.
Fermez ensuite la brèche qui rendait la copie exploitable. Activez private-data-encryption là où votre éditeur le propose, protégez les sauvegardes de configuration par un mot de passe et retirez l’administration des équipements de l’internet public. L’avis du FBI classe les options : les listes d’hôtes de confiance sont une bonne mesure, une politique local-in est meilleure, et supprimer l’accès d’administration depuis internet est la meilleure.
Les mots de passe, l’autre moitié du problème
Les groupes de ce type n’ont pas toujours besoin d’une faille. Comme indiqué plus haut, deviner les mots de passe était la solution de repli quand un exploit échouait. Un VPN qui n’exige qu’un mot de passe, sans verrouillage, est une invitation ouverte.
Figure 5. Une deuxième étape lors de la connexion au VPN empêche qu’un mot de passe deviné suffise.
La liste de durcissement tient donc en trois points simples. Utilisez l’authentification multifacteur (MFA), une deuxième preuve d’identité en plus du mot de passe, sur chaque connexion VPN et d’administration. Définissez un verrouillage après des échecs répétés. Et ne réutilisez jamais un mot de passe entre le pare-feu et quoi que ce soit d’autre.
Une mise en garde. Toutes les MFA ne se valent pas. Notre article sur le rejeu de jetons Microsoft 365 (en anglais) montre comment des jetons de session volés peuvent contourner certaines configurations MFA. La MFA est nécessaire, mais elle ne constitue pas à elle seule une réponse complète.
Où chercher un intrus discret
En raison de la période silencieuse de la figure 3, vous devrez peut-être chercher quelqu’un qui est présent depuis des semaines. Group-IB liste des signes sur quatre fronts.
Figure 6. Quatre endroits où chercher. Beaucoup de ces outils sont aussi utilisés par de vrais administrateurs : c’est le contexte qui tranche.
La figure liste les signes sur chaque front. La plupart se résument à une seule question : quelqu’un peut-il expliquer ce compte, cette session ou cet outil ?
Les chercheurs soulignent que beaucoup de ces outils sont à double usage, c’est-à-dire que de vrais administrateurs les utilisent aussi. Un outil de gestion à distance n’est pas la preuve d’une attaque. Un outil de gestion à distance inconnu sur un serveur, installé à 3 h du matin, mérite qu’on pose la question.
Quel niveau viser ?
Voici le modèle Connaître, Appliquer, Maîtriser que nous utilisons dans tout TechiesJournal.
Connaître : un étudiant, un analyste ou un développeur devrait savoir ce qu’est un équipement de bordure, pourquoi sa configuration contient des secrets et ce qu’est un courtier en accès initial. Cela suffit pour lire l’actualité du prochain incident de pare-feu et poser la bonne question.
Appliquer : un administrateur système ou un ingénieur cloud qui exploite un pare-feu ou un VPN devrait être capable de trouver et de renouveler chaque identifiant que contient l’équipement, d’activer le chiffrement de la configuration, de restreindre l’accès d’administration et de lire les journaux de l’équipement.
Maîtriser : un ingénieur sécurité ou un architecte devrait être capable de concevoir le plan de renouvellement couvrant l’annuaire, le VPN et le cloud, de mener la recherche rétrospective jusqu’à la première date d’exposition, et de décider quand reconstruire plutôt que réparer.
Que pouvez-vous ignorer pour l’instant ? Les listes d’indicateurs et les noms d’outils. Ils changent souvent ; les habitudes ci-dessus, non.
Ce que nous savons et ce que nous ignorons
Affirmation
Type
Source
FortiOS utilisait une clé codée en dur pour les mots de passe enregistrés, corrigée par un paramètre désactivé par défaut
Fait
Avis Fortinet FG-IR-19-007
Contournement de l’authentification GlobalProtect de Palo Alto, avec versions corrigées par branche de version
Fait
Avis de Palo Alto pour CVE-2026-0257
Un acteur nommé k0t a copié et déchiffré des configurations d’équipements et utilisé les identifiants
Rapport de chercheurs
Group-IB et NyxLab
De nombreuses victimes, nombre réel inconnu
Rapport de chercheurs, borne inférieure
Group-IB et NyxLab
k0t agit comme courtier en accès initial
Notre déduction, fondée sur l’avis des chercheurs
Group-IB et NyxLab
Les victimes recoupent les sites de fuite de rançongiciels
Rapport de chercheurs, lien non confirmé
Group-IB et NyxLab
Qui a acheté ou utilisé l’accès, et quand
Inconnu
Aucune
Votre prochaine étape
Choisissez un équipement de bordure dont vous êtes responsable. Posez-vous trois questions.
Puis-je lister chaque identifiant stocké dans sa configuration ?
Le chiffrement de la configuration est-il activé, et les sauvegardes sont-elles protégées par mot de passe ?
Si cette configuration sortait aujourd’hui, combien de temps me faudrait-il pour renouveler tout ce qu’elle contient ?
Si vous ne pouvez pas répondre à la troisième question, vous avez trouvé votre première tâche.
Vérifier un équipement de bordure
Choisissez un équipement de bordure dont vous êtes responsable et répondez à trois questions. Cet autodiagnostic de TechiesJournal s’appuie sur les trois questions ci-dessus.
Pouvez-vous lister chaque identifiant stocké dans sa configuration ?
Commencez par là. Dressez la liste de chaque identifiant que contient l’équipement. Vous ne pouvez pas renouveler ce que vous ne savez pas lister.
Le chiffrement de la configuration est-il activé, et les sauvegardes sont-elles protégées par mot de passe ?
Fermez la brèche qui rend une copie exploitable. Activez private-data-encryption là où votre éditeur le propose, et protégez les sauvegardes de configuration par un mot de passe.
Si cette configuration sortait aujourd’hui, savez-vous combien de temps il vous faudrait pour renouveler tout ce qu’elle contient ?
Vous avez trouvé votre première tâche. Évaluez combien de temps il faudrait pour renouveler tout ce que contient la configuration, puis réduisez ce délai.
Vous pouvez répondre aux trois questions. Refaites la vérification sur le prochain équipement de bordure que vous exploitez.
Un correctif ferme la porte, mais seul le renouvellement met les clés copiées hors jeu.
Hardcoded symmetric key in fips.c (FG-IR-19-007) : Fortinet PSIRT. À lire pour le paramètre private-data-encryption et la solution de contournement concernant les sauvegardes de configuration.