

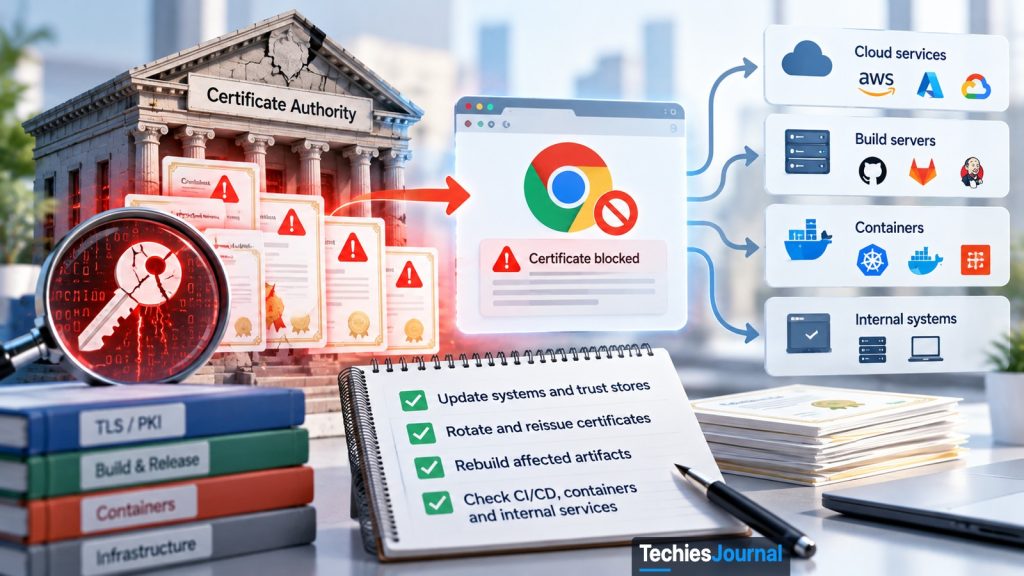
ప్యాచ్ చేసిన బ్రౌజర్ అంటే ప్యాచ్ చేసిన సిస్టమ్ కాదు
బలహీనమని తేలిన కీలున్న సర్టిఫికెట్ అథారిటీని మీ ఏ ప్రోగ్రామ్లు ఇంకా నమ్ముతున్నాయి?
మీ బ్రౌజర్ ఒక వెబ్సైట్కు ఏదైనా ప్రైవేట్ సమాచారం పంపే ముందు, ఆ సైట్ ఒక సర్టిఫికెట్ చూపించాలి. అది ఆ సర్వర్ నిజంగా ఆ సైట్దేనని చెప్పే సంతకం చేసిన పత్రం. ఆ సంతకం సర్టిఫికెట్ అథారిటీ (CA) నుండి వస్తుంది. బ్రౌజర్లు, ఆపరేటింగ్ సిస్టమ్లు నమ్మడానికి ఒప్పుకున్న కంపెనీయే CA. 2026 అక్టోబర్లో ఒక పరిశోధకుడు, eMudhra అనే ఒక CA లోని ఎనిమిది సైనింగ్ సర్టిఫికెట్ల వెనుక ఉన్న ప్రైవేట్ కీలను తిరిగి కనుక్కోవచ్చని నివేదించారు.
Chrome, Firefox ఆ కీలను అదే రోజు బ్లాక్ చేశాయి. Apple, Microsoft తర్వాతి రోజుల్లో అనుసరించాయి. Go ప్రోగ్రామ్లు, Node.js సర్వర్లు, Python ఎన్విరాన్మెంట్లు, కంటైనర్ ఇమేజ్లకు ఆ రక్షణ ఆటోమేటిక్గా రాదు. వాటిలో ప్రతిదానికీ దాని సొంత అప్డేట్ కావాలి, కొన్నింటికి రీబిల్డ్ కూడా కావాలి.
ఏం జరిగింది
ఆ నివేదిక అక్టోబర్ 17న Apple, Google, Microsoft, Mozilla, eMudhra లకు చేరింది. ఆ సర్టిఫికెట్లు ఇంటర్మీడియట్ CA లు. ఇంటర్మీడియట్ CA నమ్మదగిన రూట్కు, వెబ్సైట్లు వాడే సర్టిఫికెట్లకు మధ్య ఉంటుంది. రూట్ ఇంటర్మీడియట్కు సంతకం చేస్తుంది, ఇంటర్మీడియట్ వెబ్సైట్ సర్టిఫికెట్కు సంతకం చేస్తుంది. ఎనిమిదిలో ఆరు వెబ్సైట్ సర్టిఫికెట్ల కోసం, అంటే TLS (బ్రౌజర్ తాళం గుర్తు వెనుక ఉన్న ప్రోటోకాల్) కోసం, రెండు కోడ్కు సంతకం చేయడం కోసం.
ప్రైవేట్ కీ చాలా పెద్ద యాదృచ్ఛిక సంఖ్యగా ఉండాలి. ఇవన్నీ 256 కంటే తక్కువ, కాబట్టి దాడిచేసేవారు అన్ని అవకాశాలనూ ప్రయత్నించి చూడొచ్చు. ప్రచురితమైన ఒక కీని రద్దు చేసిన సర్టిఫికెట్తో పోల్చి చూసిన BleepingComputer, ఒక కీ కేవలం 4 అని నివేదించింది. కీ జనరేషన్ వేడుకలో జరిగిన ఒక స్క్రిప్ట్ పొరపాటు వల్ల బలహీనమైన రెండో కీల సెట్ తయారైందని, వాటిని పొరపాటున సైనింగ్ కోసం ఎంచుకున్నారని eMudhra చెబుతోంది. అవి 2025 ఏప్రిల్ నాటివి. తమకు ఎలాంటి దుర్వినియోగం, ఉల్లంఘన కనిపించలేదని, ప్రభావితమైన CA లను 14 గంటల్లో రద్దు చేశామని కంపెనీ చెబుతోంది.
Chrome నివేదిక వచ్చిన రెండు గంటల్లోపే ఆరు TLS ఇంటర్మీడియట్లను బ్లాక్ చేసింది. దానికి రీస్టార్ట్ అవసరం లేని అప్డేట్ చాలు. వాటికి సంతకం చేసిన రూట్ అయిన emSign ECC Root CA – G3 ని Google Chrome Root Store నుండి కూడా తొలగించింది. ఆ తొలగింపు అక్టోబర్ 27 ఉదయానికి షెడ్యూల్ అయింది, కాబట్టి మీ Chrome లో అది వచ్చిందో లేదో చూసుకోండి. Firefox అక్టోబర్ 17న ఆ సర్టిఫికెట్లను బ్లాక్ చేసింది, అదే రూట్ను ఇక నమ్మకూడదని Mozilla అక్టోబర్ 20న నిర్ణయించింది. Apple అక్టోబర్ 19న సర్టిఫికెట్లను, అక్టోబర్ 23న రూట్ను బ్లాక్ చేసింది.
Microsoft అక్టోబర్ 26న అవుట్-ఆఫ్-బ్యాండ్ Windows అప్డేట్లను విడుదల చేసింది. అవి eMudhra కు సంబంధించిన ఏడు సర్టిఫికెట్లను Windows ట్రస్ట్ లిస్ట్ నుండి తొలగిస్తాయి, ట్రస్ట్ అప్డేట్లను తమంతట తాము తెచ్చుకోలేని సిస్టమ్ల కోసం. మిగిలిన eMudhra రూట్లను ఇంకా సమీక్షిస్తున్నామని Microsoft చెబుతోంది.
బ్లాక్ చేయడానికి ముందు ఆ ఆరు ఇంటర్మీడియట్ల నుండి ఏ వెబ్సైట్ సర్టిఫికెట్ కూడా జారీ చేసిన సర్టిఫికెట్ల పబ్లిక్ రికార్డులైన Certificate Transparency లాగ్లలో కనిపించలేదని Google అదనంగా చెబుతోంది. అందువల్ల Chrome, ఆ లాగ్లను అమలు చేసే Android యాప్లు నకిలీ సర్టిఫికెట్ను తిరస్కరించేవి, ఇది వాటికి ప్రమాదాన్ని తగ్గిస్తుంది. ఇతర రకాల సాఫ్ట్వేర్పై ఎవరైనా ఈ బలహీనతను వాడారా అనేది తెలియదు. గ్లోబల్ TLS సర్టిఫికెట్ వ్యాపారం నుండి తప్పుకుంటామని eMudhra చెప్పింది.
దీంతో దాడిచేసేవారు ఏం చేయగలరు
ఒక CA ప్రైవేట్ కీ ఎవరి దగ్గర ఉంటే వారు ఏ వెబ్సైట్ కోసమైనా సర్టిఫికెట్పై సంతకం చేయగలరు, ఆ CA ని నమ్మే ప్రతి ప్రోగ్రామ్ దాన్ని ఒప్పుకుంటుంది. దీన్ని వాడుకోవడానికి దాడిచేసేవారు ఇంకా మీకూ సర్వర్కూ మధ్యలో ఉండాలి, ఉదాహరణకు శత్రు నెట్వర్క్లో. తమ సర్వీస్లపై ఎలాంటి దుర్వినియోగం కనిపించలేదని Cloudflare నివేదించింది, బిల్డ్ పైప్లైన్లలో దుర్వినియోగం జరిగినట్లు ఏ నివేదికా కనిపించలేదని StepSecurity తెలిపింది.
ఒక్క ఫిక్స్ ప్రతి ప్రోగ్రామ్కూ ఎందుకు చేరదు
ట్రస్ట్ స్టోర్ అంటే ఒక ప్రోగ్రామ్ నమ్మడానికి సిద్ధంగా ఉన్న CA ల జాబితా. భవనం ఫ్రంట్ డెస్క్ దగ్గర ఉండే అతిథుల జాబితా లాగా ఆలోచించండి. మీ ఆపరేటింగ్ సిస్టమ్ ఒక జాబితా ఉంచుకుంటుంది, మీ బ్రౌజర్ ఇంకోటి ఉంచుకోవచ్చు, డెస్క్ తన సొంత జాబితానే చూస్తుంది. చాలా ప్రోగ్రామ్లు ఆ జాబితా సొంత కాపీని వెంట తెచ్చుకుంటాయి, అందుకే అవి ప్రతి మెషీన్లో ఒకేలా ప్రవర్తిస్తాయి.
మీ ల్యాప్టాప్ పూర్తిగా ప్యాచ్ అయిందనుకోండి. మీరు సెప్టెంబర్లో కంటైనర్ ఇమేజ్లో బిల్డ్ అయిన ఒక Node.js స్క్రిప్ట్ను నడుపుతున్నారు. ఆ స్క్రిప్ట్ తన సొంత ట్రస్ట్ స్టోర్ను వెంట తెచ్చుకుంటుంది, కాబట్టి అది ఇప్పటికీ ఆ CA ని నమ్ముతుంది, ల్యాప్టాప్ ప్యాచ్ దాన్ని అసలు తాకదు.
ఒక ప్రోగ్రామ్ను ఎంచుకుంటే, అది తన ట్రస్ట్ లిస్ట్ను ఎక్కడి నుండి తెచ్చుకుంటుందో, ఏం చేయాలో కనిపిస్తుంది. ప్రతి ప్రోగ్రామ్ కింద కూడా జాబితా చేయబడింది.
సరిచూస్తున్న చైన్: వెబ్సైట్ సర్టిఫికెట్, దానిపై కీ తిరిగి కనుక్కోగలిగిన ఇంటర్మీడియట్ CA సంతకం, దానిపై emSign ECC Root CA – G3 రూట్ సంతకం. కింది ప్రతి ప్రోగ్రామ్ ఆ చైన్ను తన సొంత ట్రస్ట్ లిస్ట్తో సరిచూస్తుంది.
Chrome ఆటోమేటిక్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- Chrome Root Store, దానితో పాటు Chrome రీస్టార్ట్ లేకుండా అప్డేట్ చేసే బ్లాక్లిస్ట్ (CRLSet).
- ఏది సరిచేసింది
- నివేదిక వచ్చిన రెండు గంటల్లోపే ఆరు TLS ఇంటర్మీడియట్లను బ్లాక్ చేసింది. emSign ECC Root CA – G3 రూట్ తొలగింపు అక్టోబర్ 27 ఉదయానికి షెడ్యూల్ అయింది.
- మీరు ఏం చేయాలి
- Chrome తాజాగా ఉందో లేదో చూసుకోండి. Android లో అదే అప్డేట్ Google Play Services ద్వారా వస్తుంది, రీస్టార్ట్ చేస్తే అది మొదలవుతుంది.
- ఎలా చూడాలి
- Chrome About పేజీలో బ్రౌజర్ వెర్షన్, అప్డేట్ స్థితిని చూడండి.
Firefox ఆటోమేటిక్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- Mozilla సొంత ట్రస్ట్ లిస్ట్, దానితో పాటు OneCRL బ్లాక్లిస్ట్.
- ఏది సరిచేసింది
- అక్టోబర్ 17న OneCRL ద్వారా బ్లాక్ చేసింది. అదే రూట్ను ఇక నమ్మకూడదని Mozilla అక్టోబర్ 20న నిర్ణయించింది, ఇంతకుముందు రద్దు అప్డేట్లను బ్లాక్ చేసిన సెటప్ల కోసం Firefox 158.0.1, ESR అప్డేట్లను విడుదల చేసింది.
- మీరు ఏం చేయాలి
- Firefox ను అప్డేట్ చేయండి. మీరు రద్దు అప్డేట్లను బ్లాక్ చేస్తుంటే, అక్టోబర్ 20 రిలీజ్ను వేసుకోండి.
- ఎలా చూడాలి
- Firefox About పేజీలో వెర్షన్ను చూడండి.
Apple యాప్లు ఆటోమేటిక్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- సిస్టమ్ ట్రస్ట్ స్టోర్, దానితో పాటు Apple కాన్ఫిగరేషన్ డేటా డివైస్లకు ఆటోమేటిక్గా వెళ్తుంది.
- ఏది సరిచేసింది
- సర్టిఫికెట్లు అక్టోబర్ 19న, రూట్ అక్టోబర్ 23న బ్లాక్ అయ్యాయి. Safari, Mail, Apple సెక్యూరిటీ ఫ్రేమ్వర్క్లను వాడే యాప్లకు వర్తిస్తుంది.
- మీరు ఏం చేయాలి
- Safari, Mail కోసం ఏమీ అవసరం లేదు. సొంత జాబితాను వెంట తెచ్చుకునే యాప్ల విషయంలో డెవలపర్ను అడగండి.
- ఎలా చూడాలి
- యాప్ అప్డేట్ నోట్స్ చూడండి, లేదా అది సర్టిఫికెట్లను ఎలా సరిచూస్తుందో దాని డెవలపర్ను అడగండి.
Mac కమాండ్-లైన్ టూల్స్ ఇంకా కవర్ కాలేదు
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- డిస్క్లోని సర్టిఫికెట్ ఫైల్ /etc/ssl/cert.pem, దాన్ని curl, git, python3, ruby, perl, openssl చదువుతాయి.
- ఏది సరిచేసింది
- తర్వాతి సాఫ్ట్వేర్ అప్డేట్ వచ్చే వరకు ఈ టూల్స్ Apple బ్లాక్ను, రద్దు తనిఖీలను దాటవేస్తాయని Apple చెబుతోంది. ఏ ఫిక్స్ వెర్షన్నూ పేర్కొనలేదు.
- మీరు ఏం చేయాలి
- అడ్మినిస్ట్రేటర్లు Apple తాత్కాలిక దశలను పాటించి emSign ECC Root CA – G3 ని, కావాలంటే AAA Certificate Services ని కూడా తొలగించవచ్చు. తర్వాత పరీక్షించండి, macOS అప్డేట్ ఆ ఫైల్ను మార్చేస్తే దశలను మళ్లీ చేయండి.
- ఎలా చూడాలి
- ప్రతి టూల్ ఏ ఫైల్ చదువుతుందో కనుక్కోండి. అప్డేట్ కోసం Apple నోటీసును మళ్లీ చూడండి.
Windows అప్డేట్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- Windows ట్రస్ట్ లిస్ట్.
- ఏది సరిచేసింది
- Microsoft అక్టోబర్ 26న అవుట్-ఆఫ్-బ్యాండ్ అప్డేట్లను విడుదల చేసింది, అవి eMudhra కు సంబంధించిన ఏడు సర్టిఫికెట్లను తొలగిస్తాయి. ఆఫ్లైన్లో ఉన్న, Microsoft ట్రస్ట్-అప్డేట్ సర్వీస్ను చేరలేని, లేదా ఆటోమేటిక్ అప్డేట్లు ఆపేసిన మెషీన్ల కోసం. అవే సర్టిఫికెట్లు అక్టోబర్ 27న Edge జాబితా నుండి కూడా తొలగిపోతాయని, మిగిలిన eMudhra రూట్లను ఇంకా సమీక్షిస్తున్నామని Microsoft చెబుతోంది. ఇది BleepingComputer నివేదిక నుండి.
- మీరు ఏం చేయాలి
- నెట్వర్క్ నుండి వేరుగా ఉన్న సిస్టమ్లలో అప్డేట్ను ఇన్స్టాల్ చేయండి. తొలగించిన రూట్లపై ఆధారపడే సర్టిఫికెట్లను మీ సొంత వ్యవస్థలో కనుక్కోండి. Windows Server కవరేజ్ నిర్ధారణ కాలేదు.
- ఎలా చూడాలి
- మీ Windows వెర్షన్కు సరైన అప్డేట్ నంబర్ల కోసం Microsoft సొంత పోస్ట్ చదవండి.
Node.js, Deno, pip అప్డేట్ + రీబిల్డ్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- ప్రోగ్రామ్తో కలిసి వచ్చే ట్రస్ట్ లిస్ట్: Node.js, Deno తమ సొంతదాన్ని తెస్తాయి, pip తన సొంత certifi కాపీని తెస్తుంది.
- ఏది సరిచేసింది
- Node.js తన అక్టోబర్ 21 సెక్యూరిటీ రిలీజ్లలో eMudhra మార్పును జాబితా చేసింది. Python, pip అప్డేట్లు certifi 2026.10.19 తో తర్వాత వచ్చాయి. సిస్టమ్ అప్డేట్ బండిల్ జాబితాను మార్చదు.
- మీరు ఏం చేయాలి
- ప్రోగ్రామ్ను అప్డేట్ చేసి, పాత కాపీ ఉన్న ప్రతి కంటైనర్ ఇమేజ్ను రీబిల్డ్ చేయండి. Python లో ప్రతి వర్చువల్ ఎన్విరాన్మెంట్లో pip ను అప్గ్రేడ్ చేయండి.
- ఎలా చూడాలి
- ఒక గంట చెక్లోని 3, 4 దశల్లోని వెర్షన్ కమాండ్లను నడిపి, టేబుల్తో పోల్చండి.
Go ప్రోగ్రామ్లు రీబిల్డ్
- జాబితాను ఎక్కడి నుండి తెచ్చుకుంటుంది
- ప్రతి Go ప్రోగ్రామ్ లోపలే కంపైల్ అయిన స్టాండర్డ్ లైబ్రరీ.
- ఏది సరిచేసింది
- Go 1.27.3, 1.26.10 అక్టోబర్ 19న విడుదలయ్యాయి. Go నోటీసు “security fixes to crypto/x509” అని మాత్రమే చెబుతోంది. ఇతర కవరేజ్ వాటిని ఈ సంఘటనతో ముడిపెడుతోంది, కాబట్టి ఈ వివరం నిర్ధారణ కాలేదు.
- మీరు ఏం చేయాలి
- ప్రతి ప్రోగ్రామ్ను సరిచేసిన టూల్చెయిన్తో రీబిల్డ్ చేయండి. బిల్డ్ మెషీన్లో Go ను అప్డేట్ చేయడం ఇప్పటికే బిల్డ్ అయిన ప్రోగ్రామ్లను మార్చదు.
- ఎలా చూడాలి
- బిల్డ్ అయిన ప్రోగ్రామ్ను ఏ Go వెర్షన్ బిల్డ్ చేసిందో చూడటానికి దానిపై go version -m నడపండి.
Apple నోటీసు కూడా ఇదే విభజనను చూపిస్తుంది. Safari, Mail, Apple సెక్యూరిటీ ఫ్రేమ్వర్క్లను వాడే యాప్లలో బ్లాక్ ఆటోమేటిక్గా పనిచేస్తుంది. డిస్క్లోని సర్టిఫికెట్ ఫైల్ను చదివే కమాండ్-లైన్ టూల్స్ (curl, git, python3, ruby, perl, openssl వంటివి) తర్వాతి macOS అప్డేట్ వచ్చే వరకు ఆ సర్టిఫికెట్లను ఇంకా ఒప్పుకుంటూనే ఉండొచ్చు. సొంత జాబితాలున్న యాప్లకు రక్షణ లేదు, డెవలపర్ను అడగమని Apple చెబుతోంది.
అప్డేట్ చేయడం, రీబిల్డ్ చేయడం వేర్వేరు పనులు. కొన్ని ప్రోగ్రామ్లు స్టార్ట్ అయినప్పుడు తమ ట్రస్ట్ స్టోర్ను చదువుతాయి, వాటికి కొత్త ఫైల్ లేదా రీస్టార్ట్ చాలు. ఇంకొన్నింట్లో ఫిక్స్ ప్రోగ్రామ్లోనే భాగం. Go ప్రోగ్రామ్ తయారైన ఫైల్ లోపలే Go స్టాండర్డ్ లైబ్రరీని కలిగి ఉంటుంది, కాబట్టి టూల్చెయిన్ను సరిచేస్తే గత నెల బిల్డ్ అయిన ప్రోగ్రామ్కు ఏమీ మారదు. దాన్ని మళ్లీ కంపైల్ చేయాల్సిందే.
ప్రతి టూల్కు ఏం కావాలి
ఈ ఫిక్స్లు అక్టోబర్ 19 నుండి రావడం మొదలైంది. వెర్షన్లు మారుతూనే ఉంటాయి కాబట్టి, చర్య తీసుకునే ముందు ప్రతి ప్రాజెక్ట్ పేజీని చూడండి.
| టూల్ | ఏది ఉండాలి | ఇంకా ఎందుకు ఫిక్స్ కాకపోవచ్చు |
|---|---|---|
| Go | 1.27.3 లేదా 1.26.10 (అక్టోబర్ 19) | Go నోటీసు “security fixes to crypto/x509” అని మాత్రమే చెబుతోంది. ఇతర కవరేజ్ ఈ రిలీజ్లను ఈ సంఘటనతో ముడిపెడుతోంది, కాబట్టి Go రిలీజ్ నోట్స్లో నిర్ధారించుకోండి. ఇప్పటికే బిల్డ్ అయిన ప్రోగ్రామ్లు పాత కోడ్నే ఉంచుకుంటాయి, కాబట్టి సరిచేసిన టూల్చెయిన్తో రీబిల్డ్ చేయండి. |
| Node.js | 22.23.4, 24.22.1 లేదా 26.12.1 (అక్టోబర్ 21) | ఈ రిలీజ్లలో Node.js “ca-cert (eMudhra Intermediate CA Compromise)” ని జాబితా చేసింది, అది తన సొంత ట్రస్ట్ స్టోర్ను వెంట తెస్తుంది. సిస్టమ్ అప్డేట్ దాన్ని మార్చదు, పాత Node.js ఉన్న ఇమేజ్లకు రీబిల్డ్ కావాలి. |
| Python | 3.15.2, 3.14.10, 3.13.18, 3.12.16 లేదా 3.11.18 లేదా అంతకంటే కొత్తది, దానితో పాటు pip 26.2.2, certifi 2026.10.19, uv 0.13.5 లేదా తర్వాతిది | pip తన సొంత certifi కాపీని వెంట తెస్తుంది, కాబట్టి ప్రతి వర్చువల్ ఎన్విరాన్మెంట్కు దాని సొంత అప్గ్రేడ్ కావాలి. 3.11, 3.12 సోర్స్-మాత్రమే రిలీజ్లు. Python 3.10, అంతకంటే ముందివి సపోర్ట్ ముగిసినవి, వాటికి ఫిక్స్ రాలేదు. |
| Rust | rustls-webpki 0.103.16, webpki-roots 1.0.10 | ఇవి లైబ్రరీలు. వీటిపై నిర్మించిన ప్రతిదీ రీబిల్డ్ చేసి, మళ్లీ డిప్లాయ్ చేయాలి. |
| Deno | 2.9.8 | Deno తన సొంత ట్రస్ట్ స్టోర్ను వెంట తెస్తుంది. |
| curl | 2026-10-20 లేదా తర్వాతి తేదీ గల CA బండిల్ | ఫిక్స్ curl చదివే బండిల్ ఫైల్లో ఉంటుంది, కాబట్టి మీది ఏ ఫైల్ వాడుతుందో చూడండి. |
| Linux డిస్ట్రిబ్యూషన్లు | కొత్త ca-certificates ప్యాకేజ్ | వెర్షన్లు డిస్ట్రిబ్యూషన్ను బట్టి మారుతాయి. మీ డిస్ట్రిబ్యూషన్ నోటీసు చదవండి. |
| Windows | Microsoft అక్టోబర్ 26 అవుట్-ఆఫ్-బ్యాండ్ అప్డేట్ | ఆఫ్లైన్లో ఉన్న, Microsoft ట్రస్ట్-అప్డేట్ సర్వీస్ను చేరలేని, లేదా ఆటోమేటిక్ అప్డేట్లు ఆపేసిన మెషీన్ల కోసం అని నివేదించారు. Windows Server కవరేజ్ నిర్ధారణ కాలేదు. |
| Cloudflare Tunnel | cloudflared 2026.10.2 | కంటైనర్ వాడేవారు సరిచేసిన ఇమేజ్ను మళ్లీ డిప్లాయ్ చేయాలి. |
| Docker Desktop, macOS curl | Docker Desktop 4.96.3 లేదా తర్వాతిది. macOS curl ఫిక్స్ వెర్షన్ నిర్ధారణ కాలేదు | Docker రిలీజ్ నోట్స్ 4.96.1, 4.96.2, 4.96.3 (అక్టోబర్ 21, 22) లో ఫిక్స్ను జాబితా చేశాయి, అది కాంపోనెంట్ల వారీగా వస్తోందని చెబుతున్నాయి, కాబట్టి అప్డేట్ చేస్తూనే ఉండండి. macOS curl కోసం Apple ఏ ఫిక్స్ వెర్షన్నూ పేర్కొనలేదు, కాబట్టి రక్షణ ఉందని అనుకోవద్దు. |
వీటన్నింటిలో Python అత్యంత గందరగోళమైనది. Python 3.15.1, 3.14.9, 3.13.17 అక్టోబర్ 21న pip 26.2.2 తో పాటు వచ్చాయి, తర్వాత మరిన్ని రిలీజ్లు వచ్చాయి. కొత్త ఇంటర్ప్రెటర్ పాత వర్చువల్ ఎన్విరాన్మెంట్లోని pip ని మార్చదు, కాబట్టి ఉన్న ప్రతి దానిలో pip, uv ని అప్గ్రేడ్ చేయండి. ప్యాచ్ అయిన ఇంటర్ప్రెటర్లు వెరిఫికేషన్ ఆన్లో ఉన్నప్పుడు ssl మాడ్యూల్లో రాజీపడిన కీలను కూడా బ్లాక్ చేస్తాయి. అది చివరి రక్షణ పొర మాత్రమే, కాబట్టి ట్రస్ట్ స్టోర్ను కూడా అప్డేట్ చేయండి.
దీన్ని ఎంత లోతుగా నేర్చుకోవాలి
తెలుసుకోవడం: ప్రతి డెవలపర్, IT వ్యక్తి CA అంటే ఏమిటో, కొన్ని ప్రోగ్రామ్లు తమ సొంత ట్రస్ట్ స్టోర్ను ఉంచుకుంటాయని తెలుసుకోవాలి. తర్వాతి CA సంఘటనను అర్థం చేసుకోవడానికి అది చాలు.
వాడడం: సాఫ్ట్వేర్ బిల్డ్ చేసే లేదా నడిపే ఇంజినీర్లు, ఏ ప్రోగ్రామ్లు, ఇమేజ్లు తమ సొంత ట్రస్ట్ స్టోర్ను కలిగి ఉన్నాయో కనుక్కోగలగాలి, ఫైల్ చదివే వాటిని అప్డేట్ చేయాలి, ఫిక్స్ లోపలే కంపైల్ అయిన వాటిని రీబిల్డ్ చేయాలి.
పట్టు: ప్లాట్ఫారమ్, సెక్యూరిటీ లీడ్లు ఏది ఎక్కడ నడుస్తోందనే ఇన్వెంటరీకి బాధ్యులు, ఫిక్స్లు రిలీజ్ కోసం ఆగకుండా ఇమేజ్లను షెడ్యూల్ ప్రకారం రీబిల్డ్ చేస్తారు, ఏ టూల్స్ సిస్టమ్ స్టోర్పై ఆధారపడవచ్చో నిర్ణయిస్తారు.
ఇప్పటికి వదిలేయదగినవి
మీరు వాడని టూల్స్ అడ్వైజరీలను, సర్టిఫికెట్ లెక్కలను వదిలేయండి. Chrome చెప్పిన సంఖ్యకు, పబ్లిక్ లాగ్ ఇండెక్స్కు మూడు రెట్ల తేడా ఉంది, అవి వేర్వేరు వాటిని కొలుస్తాయి.
ఒక గంట చెక్
- మీ సొంత సర్టిఫికెట్లు. మీ సైట్ ఏదైనా emSign రూట్కు చేరే సర్టిఫికెట్ వాడుతుంటే, దాన్ని వేరే CA నుండి వచ్చిన దానితో మార్చండి. ఇది ఇప్పుడే చేయమని Google చెబుతోంది. ఈ కమాండ్ ఇష్యూర్ను చూపిస్తుంది:
“emSign” లేదా “eMudhra” కోసం చూడండి, సందేహం ఉంటే మీ సర్టిఫికెట్ టూల్లో పూర్తి చైన్ను చదవండి.openssl s_client -connect yoursite.example:443 -servername yoursite.example </dev/null 2>/dev/null | openssl x509 -noout -issuer - Go. బిల్డ్ మెషీన్లపై దీన్ని నడపండి:
బిల్డ్ అయిన ప్రోగ్రామ్ను ఏ Go వెర్షన్ బిల్డ్ చేసిందో ఇది చూపిస్తుంది:go version
1.27.3 లేదా 1.26.10 కంటే పాతదైన ప్రతిదాన్ని రీబిల్డ్ చేయండి.go version -m ./yourprogram - Node.js. సర్వర్లపై, ఇమేజ్ల లోపల దీన్ని నడపండి:
టేబుల్లోని వెర్షన్ల కంటే పాతదైన ప్రతిదాన్ని అప్డేట్ చేసి, రీబిల్డ్ చేయండి.node -v - Python. ముఖ్యమైన ప్రతి ఎన్విరాన్మెంట్లో వీటిని నడపండి:
పాత బండిల్ను చూపే సెట్టింగ్ల కోసం కూడా చూడండి, ఉదాహరణకుpython -m pip --version python -m pip show certifiPIP_CERT,REQUESTS_CA_BUNDLE,SSL_CERT_FILE. ప్యాకేజీలను అప్గ్రేడ్ చేసిన తర్వాత కూడా పాత బండిల్ వాడకంలోనే ఉంటుంది. - కంటైనర్లు. తాజా బేస్ ఇమేజ్లను పుల్ చేసి, లేయర్ క్యాష్ లేకుండా రీబిల్డ్ చేయండి, ఉదాహరణకు
--pull --no-cacheతో, అప్పుడు పాత లేయర్లు పాత ట్రస్ట్ స్టోర్ను ముందుకు తీసుకెళ్లవు. తర్వాత మళ్లీ డిప్లాయ్ చేయండి. - Mac టెర్మినల్లు. Mac లోని curl, git, python3 లకు ఇంకా Apple బ్లాక్ ఉండకపోవచ్చు. అడ్మినిస్ట్రేటర్ల కోసం Apple ఇచ్చిన తాత్కాలిక దశలు:
/etc/ssl/cert.pemనుండి emSign ECC Root CA – G3 ని, కావాలంటే AAA Certificate Services ని తొలగించడం. Apple నోటీసును అక్షరాలా పాటించండి, తర్వాత పరీక్షించండి, macOS అప్డేట్ ఆ ఫైల్ను మార్చేస్తే ఆ దశలను మళ్లీ చేయాల్సి వస్తుందని ఊహించండి. - సర్టిఫికెట్ ఎర్రర్లు. అప్డేట్ తర్వాత ఒకటి వస్తే, సర్టిఫికెట్ను సరిచేయండి. వెరిఫికేషన్ను ఆఫ్ చేయవద్దు.
తర్వాత ఏం చేయాలి
ఒక సర్వీస్ను ఎంచుకుని దాన్ని వెంబడించండి. సురక్షిత కనెక్షన్ చేసేది ఏ ప్రోగ్రామ్, అది తన ట్రస్ట్ స్టోర్ను ఎక్కడి నుండి తెచ్చుకుంటుంది, రీబిల్డ్ ఎవరు చేస్తారు అనేది రాసుకోండి. రీబిల్డ్కు ఎవరూ బాధ్యులు కాకపోతే, అది జరగదు.
ఆపరేటింగ్ సిస్టమ్లో చేసిన ఫిక్స్, తమ సొంత ట్రస్ట్ స్టోర్ను వెంట తెచ్చుకునే ప్రోగ్రామ్లకు చేరదు.
మనకు తెలిసినవి, తెలియనివి
| వాదన | రకం | మూలం |
|---|---|---|
| eMudhra ఇంటర్మీడియట్ CA కీలు ఎనిమిది తిరిగి కనుక్కోగలిగేవి: ఆరు TLS కోసం, రెండు కోడ్ సైనింగ్ కోసం | పరిశోధకుడి నివేదిక, బ్రౌజర్లు అంగీకరించాయి | Google, Mozilla, Apple నోటీసులు, The Hacker News |
| ఎనిమిది కీలూ 256 కంటే తక్కువ | నివేదించారు | The Hacker News |
| ఒక కీ 4 | నివేదించారు. ప్రచురితమైన ఒక కీని రద్దు చేసిన సర్టిఫికెట్తో పోల్చి చూశామని BleepingComputer చెబుతోంది | BleepingComputer |
| Microsoft అక్టోబర్ 26న Windows నుండి eMudhra కు సంబంధించిన ఏడు సర్టిఫికెట్లను తొలగించింది | నివేదించారు. Microsoft సొంత పోస్ట్ చదవలేదు | BleepingComputer |
| కీ వేడుకలో జరిగిన స్క్రిప్ట్ పొరపాటు వల్ల బలహీన కీలు తయారయ్యాయి | eMudhra ప్రకటన. దాని Mozilla పోస్ట్ ఒక కోడ్ లోపం వల్ల బలహీనమైన కీలు తయారయ్యాయని, వాటిని తర్వాత పొరపాటున వాడారని వివరిస్తోంది | Digit, Mozilla bug 2083449, comment 11 |
| దుర్వినియోగం లేదు, ఉల్లంఘన లేదు, ఆ కీలతో వెబ్సైట్లకు లేదా యూజర్లకు సర్టిఫికెట్లు ఎప్పుడూ జారీ కాలేదు, 14 గంటల్లో రద్దు చేశారు | eMudhra ప్రకటనలు, స్వతంత్రంగా ధృవీకరించలేదు | Digit, Mozilla bug 2083449, comment 10, comment 43 |
| Chrome బ్లాక్ చేయడానికి ముందు ప్రభావితమైన ఏ TLS సర్టిఫికెట్ కూడా లాగ్ కాలేదు | Google ప్రకటన | Google Security Blog |
| బ్రౌజర్ కాని సాఫ్ట్వేర్పై దాడిచేసేవారు ఈ బలహీనతను వాడారా | తెలియదు | StepSecurity |
| రూట్ కింద గడువు తీరని సుమారు 30,800 సర్టిఫికెట్లు, వాటిలో 99.9 శాతం InCommon ద్వారా | Chrome లెక్క, నివేదించిన ప్రకారం | The Hacker News |
| ఇంటర్మీడియట్ల కింద 100,000 కంటే ఎక్కువ సర్టిఫికెట్లు | పబ్లిక్ లాగ్ ఇండెక్స్. అది అక్టోబర్ 29న 107,181 చూపించింది, ప్రోబ్, టెస్ట్ ఎంట్రీలు కూడా ఉన్నాయి | ctlogs.dev |
| Node.js, Python ఫిక్స్ వెర్షన్లు | ప్రాజెక్ట్లు లేదా Python-టూలింగ్ రైట్-అప్ చెప్పినవి | Node.js release notes, pydevtools |
| Go ఫిక్స్ వెర్షన్లు ఈ సంఘటనతో ముడిపడి ఉన్నాయి | Go నోటీసు crypto/x509 ఫిక్స్లను మాత్రమే పేర్కొంది. ఆ ముడి ఇతర కవరేజ్ నుండి వచ్చింది | Go release history |
| Rust, Deno, curl, Linux డిస్ట్రిబ్యూషన్ ఫిక్స్లు | ఒకే రౌండప్, ప్రతి ప్రాజెక్ట్తో సరిచూడలేదు | smartscope.blog |
| Docker Desktop, macOS curl ఫిక్స్ వెర్షన్లు | Docker Desktop: 4.96.1 నుండి 4.96.3 లో Docker నమోదు చేసింది, బ్యాచ్లుగా వస్తోంది. macOS curl: తెలియదు, ఏ ఫిక్స్ వెర్షన్ పేర్కొనలేదు | Docker Desktop release notes, Apple Support |
| Chrome రూట్ తొలగింపు అక్టోబర్ 27న అన్ని డివైస్లకు చేరింది | షెడ్యూల్ అయింది, నిర్ధారణ కాలేదు | Google Security Blog |
మరింత లోతుగా
- Google: Protecting Chrome and Android users from compromised eMudhra intermediate CA certificates, బ్రౌజర్ వైపు వివరాలు, సైట్ ఆపరేటర్లకు సలహా కోసం.
- Apple Support: About the compromised eMudhra intermediate CAs, కమాండ్-లైన్ టూల్ పరిమితితో సహా.
- Cloudflare: eMudhra certificate compromise,
cloudflared, ఆరిజిన్ సర్టిఫికెట్ల కోసం. - The Hacker News: eMudhra to exit global SSL/TLS business, తేదీలు, eMudhra ప్రకటనలు, Chrome లెక్క కోసం.
- BleepingComputer: Mozilla, Google and Apple block compromised eMudhra CA certificates, Firefox బ్లాక్, కీ విలువ 4 కోసం, అలాగే BleepingComputer: Microsoft’s Windows updates.
- Digit: eMudhra apologises after weak keys expose 8 intermediate CAs, కారణంపై eMudhra వివరణ కోసం.
- Mozilla bug 2083449, eMudhra, బ్రౌజర్ ప్రోగ్రామ్లు ఈ సంఘటనను చర్చించిన చోటు.
- ctlogs.dev: eMudhra CA compromise, పబ్లిక్ లాగ్ల నుండి సర్టిఫికెట్ల లెక్కల కోసం.
- Go release history, 1.27.3, 1.26.10 కోసం.
- smartscope.blog: what to update, Rust, Deno, curl, Linux డిస్ట్రిబ్యూషన్లను కవర్ చేసే రౌండప్.
- Docker Desktop release notes, Docker Desktop 4.96.1 నుండి 4.96.3 లో eMudhra ఇంటర్మీడియట్ CA పై నమ్మకం తొలగింపును జాబితా చేసింది.
- Node.js October 2026 security releases.
- Python 3.15.1, 3.14.9 and 3.13.17 announcement, అలాగే pydevtools: Python updates.
- StepSecurity: effect on pip and CI/CD, తమ సొంత ట్రస్ట్ స్టోర్లను వెంట తెచ్చుకునే టూల్స్ కోసం.
- ఈ సైట్లో సంబంధించినవి: Node.js Brotli లోపం, కీలకమైన PHP లోపాలు, పైప్లైన్లను విరిచే Node.js, Docker, Go మార్పులు.
ఈ ఆర్టికల్లోని వాస్తవాలను 2026 అక్టోబర్ 29న సరిచూశాం. వెర్షన్ నంబర్లు, బ్రౌజర్ చర్యలు త్వరగా మారుతాయి, కాబట్టి చర్య తీసుకునే ముందు పై మూలాలను చూడండి.