

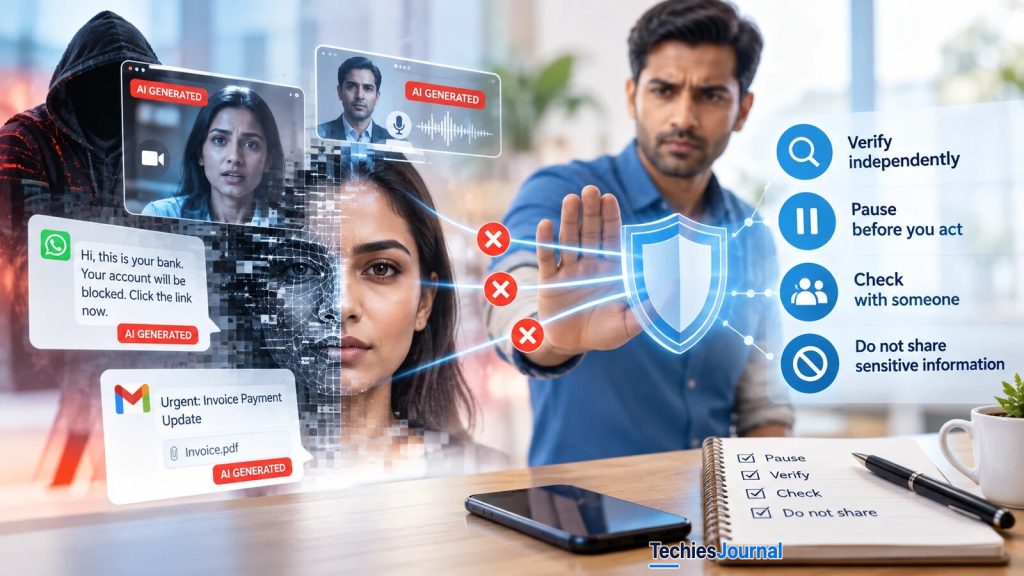
Illustration conceptuelle, pas un cas réel : des messages, des appels et des visages fabriqués par l’IA d’un côté, et de l’autre une personne qui s’arrête pour vérifier. Les quatre habitudes de l’image sont un résumé général, pas les quatre habitudes de Get Cyber Safe que cet article met à l’épreuve.
L’IA a changé la fabrication des arnaques, pas ce qu’elles réclament
Les escrocs veulent toujours les mêmes quatre choses : votre argent, votre mot de passe, votre code ou votre confiance envers quelqu’un d’autre. L’IA a changé le degré de vraisemblance et le coût de leurs demandes.
Vous avez sans doute entendu dire que l’IA rend les arnaques impossibles à repérer. La réalité est plus utile. Certaines choses ont vraiment changé, d’autres non, et les conseils que vous recevez dépendent de ce qui relève de l’un ou de l’autre.
Cet article s’adresse aux professionnels de l’informatique et aux personnes dont ils s’occupent, qu’il s’agisse de leur famille, de leurs collègues ou de leurs clients. Il trie les données entre ce qui est solide et ce qui reste incertain.
Il examine ensuite quelles habitudes de sécurité courantes fonctionnent encore. Une campagne du gouvernement canadien, Get Cyber Safe, a publié quatre habitudes de ce type en octobre 2026. Elles sont sensées, mais la publication ne cite aucune donnée ; nous les confrontons donc ici aux faits.
L’ampleur du problème
Les meilleurs chiffres viennent des États-Unis. L’Internet Crime Complaint Center du FBI, appelé IC3, a reçu 1 008 597 plaintes en 2025, pour des pertes déclarées de 20,877 milliards de dollars américains. Parmi elles, 22 364 plaintes mentionnaient l’intelligence artificielle, pour environ 893 millions de dollars américains de pertes.
Selon notre propre calcul, cela représente environ 2 % des plaintes et 4 % des pertes. Le rapport de l’IC3 indique que beaucoup de victimes ne mesurent pas à quel point l’IA peut être en cause, si bien que le chiffre réel est probablement plus élevé. Il précise aussi que tous ses chiffres sont déclarés par le public. L’IA représente donc une part réelle mais encore minoritaire du total déclaré, et sa part réelle est inconnue.
Le tableau canadien est moins détaillé. Le Centre antifraude du Canada a reçu plus de 112 000 signalements de fraude en 2025, pour plus de 704 millions de dollars canadiens de pertes déclarées, et il estime que seulement 5 à 10 % des fraudes sont signalées. Ses pages publiques ne distinguent pas la fraude facilitée par l’IA. Le Centre canadien pour la cybersécurité affirme dans son évaluation des cybermenaces 2025-2026 que les cybercriminels utilisent « presque certainement » de grands modèles de langage pour perfectionner l’ingénierie sociale, et que les fraudes et les arnaques continueront de progresser.
Le 2025 Data Breach Investigations Report de Verizon apporte un contrepoint. Il indique que le texte synthétique dans les e-mails malveillants a doublé en deux ans, d’après les données d’un seul partenaire. Il ajoute que l’IA générative « n’a toujours pas conquis le monde », et que l’élément humain dans les violations de données est resté autour de 60 %.
Ce que montrent les études sur l’hameçonnage
Les études divergent, et ce désaccord est instructif. Trois tests ont employé des méthodes différentes et abouti à des réponses différentes.
| Test | Ce qui a été mesuré | Résultat |
|---|---|---|
| IBM X-Force Red, 1600 employés du secteur de la santé | Hameçonnage rédigé par un humain contre hameçonnage rédigé par l’IA | 14 % ont cliqué sur l’e-mail humain et 11 % sur l’e-mail de l’IA. L’e-mail de l’IA a demandé environ 5 minutes de production, l’e-mail humain 16 heures. |
| Heiding et ses collègues, 101 participants (2024) | E-mail générique, expert humain, IA, et IA avec aide humaine | Taux de clic de 12 % pour le témoin générique, 54 % pour les experts humains, 54 % pour l’IA entièrement automatisée et 56 % pour l’IA assistée d’un humain. |
| Czybik et ses collègues, 7741 membres du personnel universitaire (USENIX Security 2026) | E-mails génériques et personnalisés, rédigés par des personnes ou par l’IA | IA générique 3,7 % et humain générique 4,1 %. IA personnalisée 10,0 %. Humain personnalisé 24,2 %, sur seulement 99 e-mails. |
Notre lecture de ces trois résultats est que la rédaction par l’IA n’est pas le principal changement.
Dans l’étude la plus vaste, un e-mail générique rédigé par l’IA a fonctionné à peu près aussi bien qu’un e-mail écrit par une personne. Ce qui a fait monter les clics, c’est la personnalisation, c’est-à-dire un message adapté au métier et aux centres d’intérêt de la cible. Les humains expérimentés restaient meilleurs dans cet exercice.
Ce que l’IA a changé, c’est le prix. Les chercheurs ont estimé le coût à moins de trois cents par e-mail personnalisé, soit environ 120 dollars américains pour 4010 e-mails.
Ces études ont des limites.
L’échantillon du test de Heiding était petit. L’étude de Czybik a été menée dans une seule université qui forme déjà son personnel, avec des modèles open source exécutés en local que les auteurs considèrent comme une borne inférieure pour un attaquant plus puissant, et elle a été précédée d’une séance d’information qui a probablement fait baisser les clics. Le test d’IBM utilisait des outils plus anciens.
Rien de tout cela ne signifie que l’hameçonnage par l’IA est inoffensif. Cela signifie que le risque tient surtout au volume et à la personnalisation, ce qui est un problème différent de « l’écriture parfaite ».
La plupart des gens ne savent pas repérer les faux visages et les fausses voix
Ce point compte davantage que les résultats sur les e-mails. Deux études récentes l’ont mesuré.
Une équipe de l’université de Floride, dont les travaux ont paru dans Cognitive Research: Principles and Implications en janvier 2026, a constaté que les participants ne faisaient pas mieux que le hasard pour distinguer des visages réels, en image fixe, de visages générés par l’IA. Ils s’en sortaient mieux avec la vidéo, avec environ deux tiers de bonnes réponses. Les détecteurs informatiques montraient l’inverse : jusqu’à 97 % de précision sur les images fixes, mais le niveau du hasard sur la vidéo.
Une autre étude d’écoute portant sur 1768 personnes, encore à l’état de prépublication, a mesuré une précision humaine de 68,7 % pour distinguer la parole réelle de la parole synthétique, contre 72,8 % lors d’un test similaire en 2021. Ce sont les enregistrements réels qui posaient problème. Les participants n’ont correctement identifié que 64,1 % des paroles authentiques : ils commencent donc aussi à douter des vraies voix. Les détecteurs logiciels ont obtenu 94,5 % dans cette étude.
Les recommandations du FBI de décembre 2024 invitent à repérer des mains déformées, des dents ou des yeux étranges et une intonation peu naturelle. Le conseil est raisonnable, mais il cadre mal avec ces résultats. Si la plupart des gens sont proches du hasard sur les visages en image fixe et se trompent sur une voix sur trois, alors « regarder attentivement » ne peut pas être la principale défense. C’est notre déduction, et les études elles-mêmes sont des tests contrôlés plutôt que de vrais appels : considérez-la comme un indice solide plutôt que comme une preuve.
Un cas réel montre la même chose.
Début 2024, un employé du cabinet d’ingénierie Arup à Hong Kong a versé environ 200 millions de dollars de Hong Kong, soit à peu près 25,6 millions de dollars américains, en 15 virements. Il avait d’abord soupçonné un e-mail d’hameçonnage, puis il a participé à un appel vidéo avec ce qui ressemblait, à l’image comme au son, au directeur financier et à d’autres collègues, tous des deepfakes, et il a mis ses doutes de côté. Arup a déclaré qu’aucun de ses systèmes internes n’avait été compromis.
Le contrôle qui a échoué n’était pas un mot de passe. C’était « je les ai vus et entendus ».
Les habitudes qui tiennent
Si la détection à l’œil nu est faible, les meilleures habitudes sont celles qui ne reposent pas sur l’évaluation du contenu. Le tableau classe ainsi les quatre habitudes de Get Cyber Safe. Ce classement relève de notre jugement, car nous n’avons trouvé aucune étude qui mesure si l’une de ces habitudes réduit les pertes.
| Habitude | Adéquation aux données | Comment la renforcer |
|---|---|---|
| Vérifier avant d’agir | La plus solide. Elle ne dépend pas de la capacité à repérer le faux. Un appel à un numéro auquel vous faites déjà confiance aurait probablement déjoué l’arnaque d’Arup. | Utilisez un numéro que vous avez cherché vous-même, jamais celui du message. Convenez d’un mot secret avec votre famille, comme le suggère le FBI. Au travail, faites-en une règle écrite pour les paiements et les changements de coordonnées bancaires. |
| Faire de la sécurité une routine | Solide lorsqu’elle supprime l’étape faible. Les clés d’accès (passkeys) et les clés de sécurité ne peuvent pas être saisies dans une fausse page. | Privilégiez une connexion résistante à l’hameçonnage. Notre article sur le rejeu de jetons Microsoft 365 (en anglais) montre pourquoi les codes MFA ordinaires peuvent être volés en même temps que la session. |
| Faire une pause et évaluer | Nécessaire mais insuffisante. L’urgence est le fil conducteur des arnaques, donc ralentir aide. L’employé d’Arup a fait une pause et s’est quand même laissé convaincre. | Associez la pause à une étape suivante fixée à l’avance, pour que chacun sache quoi faire pendant ce temps. |
| Réfléchir avant de cliquer ou de partager | La plus faible prise isolément. Les e-mails personnalisés ont à peu près triplé les clics dans l’étude la plus vaste. | Formez les gens à l’hameçonnage personnalisé, comme le conseillent les auteurs de l’étude Czybik. Limitez les informations publiques sur le personnel, car les chercheurs ont construit les e-mails à partir de recherches sur le web. |
Essayez par vous-même. Chaque situation ci-dessous vous demande ce que vous feriez, puis montre ce que disent les données sur ce choix.
Choisissez une situation. Indiquez ce que vous feriez, puis découvrez ce que disent les données.
Vous travaillez au service financier. Un e-mail de votre directeur financier demande des virements confidentiels, et il ressemble à de l’hameçonnage. Vous participez ensuite à un appel vidéo où le directeur financier et des collègues que vous connaissez ont l’air vrais, à l’image comme au son. Que faites-vous ?
Étape faible. Cas documenté. C’est ce qui s’est passé chez Arup à Hong Kong. Environ 200 millions de dollars de Hong Kong, soit à peu près 25,6 millions de dollars américains, sont partis en 15 virements. Toutes les autres personnes de l’appel étaient des deepfakes. Voir et entendre, c’est le contrôle qui a échoué.
Utile, mais insuffisant. Cas documenté. Ralentir aide, car les arnaques reposent sur l’urgence. Mais l’employé d’Arup avait des doutes au départ et a quand même été convaincu par l’appel. Une pause a besoin d’une étape suivante fixée à l’avance.
Étape la plus solide. Notre déduction. Cela ne dépend pas de l’évaluation des visages ou des voix. Un appel à un numéro auquel vous faites déjà confiance aurait probablement déjoué l’arnaque d’Arup. Au travail, faites-en une règle écrite pour les paiements.
Un message WhatsApp prétend venir de votre banque : « Votre compte va être bloqué. Cliquez sur le lien maintenant. » Que faites-vous ?
Étape faible. Exemple illustratif. Une page de connexion atteinte depuis un message peut être fausse. Les codes MFA ordinaires peuvent être volés en même temps que la session, comme l’explique notre article sur le rejeu de jetons Microsoft 365. Les clés d’accès et les clés de sécurité ne peuvent pas être saisies dans une fausse page.
Étape faible. Notre déduction. La réponse part vers l’expéditeur du message, quel qu’il soit, donc sa réponse ne prouve rien. Vérifier au sein de la même conversation n’est pas une vérification indépendante.
Étape la plus solide. Vous joignez la banque par un canal que vous avez choisi vous-même, jamais par celui du message. C’est l’habitude « vérifier avant d’agir ».
Vous recevez un appel d’un membre de votre famille. La voix semble correspondre. Cette personne dit avoir des ennuis et avoir besoin d’argent tout de suite. Que faites-vous ?
Étape faible. Résultat de recherche. Dans une étude portant sur 1768 auditeurs, les participants ont distingué correctement la parole réelle de la parole synthétique dans 68,7 % des cas, et n’ont reconnu que 64,1 % des paroles réelles. Écouter attentivement est une base fragile.
Utile. Conseil documenté. Le FBI suggère de convenir d’un mot secret avec sa famille. Cela ne fonctionne que si le mot a été convenu avant l’appel : choisissez-en un cette semaine.
Étape la plus solide. Un appel à un numéro que vous avez déjà ne dépend pas de l’évaluation de la voix. Ne vous fiez pas à un visage ou à une voix seuls, car les deux peuvent être imités.
Un e-mail intitulé « Urgent : mise à jour du paiement de facture » demande au service financier de changer les coordonnées bancaires d’un fournisseur. Il mentionne un vrai projet et les bons noms de contacts. Que faites-vous ?
Étape faible. Résultat de recherche. Dans l’étude la plus vaste, les e-mails personnalisés rédigés par l’IA ont été cliqués dans 10,0 % des cas, contre 3,7 % pour les e-mails génériques rédigés par l’IA. Les détails réels sont précisément ce qui rend une arnaque convaincante, et l’IA les a rendus bon marché.
Étape faible. Notre déduction. La réponse part vers l’expéditeur de l’e-mail, quel qu’il soit. Elle ne confirme rien.
Étape la plus solide. Confirmez les changements de coordonnées bancaires par un numéro déjà enregistré, et ne laissez pas une seule personne effectuer seule un paiement important. Ce sont deux des règles d’équipe présentées plus bas.
Lire toutes les situations et leurs issues sous forme de texte
- Appel vidéo de votre directeur financier. Vous travaillez au service financier. Un e-mail de votre directeur financier demande des virements confidentiels, et il ressemble à de l’hameçonnage. Vous participez ensuite à un appel vidéo où le directeur financier et des collègues que vous connaissez ont l’air vrais, à l’image comme au son. Que faites-vous ?
- Faire les virements. Je les ai vus et entendus. Étape faible. Cas documenté. C’est ce qui s’est passé chez Arup à Hong Kong. Environ 200 millions de dollars de Hong Kong, soit à peu près 25,6 millions de dollars américains, sont partis en 15 virements. Toutes les autres personnes de l’appel étaient des deepfakes. Voir et entendre, c’est le contrôle qui a échoué.
- Attendre un jour et y réfléchir. Utile, mais insuffisant. Cas documenté. Ralentir aide, car les arnaques reposent sur l’urgence. Mais l’employé d’Arup avait des doutes au départ et a quand même été convaincu par l’appel. Une pause a besoin d’une étape suivante fixée à l’avance.
- Appeler le directeur financier sur un numéro déjà enregistré. Étape la plus solide. Notre déduction. Cela ne dépend pas de l’évaluation des visages ou des voix. Un appel à un numéro auquel vous faites déjà confiance aurait probablement déjoué l’arnaque d’Arup. Au travail, faites-en une règle écrite pour les paiements.
- Un message de votre banque. Un message WhatsApp prétend venir de votre banque : « Votre compte va être bloqué. Cliquez sur le lien maintenant. » Que faites-vous ?
- Cliquer sur le lien et se connecter. Étape faible. Exemple illustratif. Une page de connexion atteinte depuis un message peut être fausse. Les codes MFA ordinaires peuvent être volés en même temps que la session, comme l’explique notre article sur le rejeu de jetons Microsoft 365. Les clés d’accès et les clés de sécurité ne peuvent pas être saisies dans une fausse page.
- Répondre pour demander si c’est vraiment la banque. Étape faible. Notre déduction. La réponse part vers l’expéditeur du message, quel qu’il soit, donc sa réponse ne prouve rien. Vérifier au sein de la même conversation n’est pas une vérification indépendante.
- Ouvrir l’application de la banque, ou appeler le numéro inscrit sur la carte. Étape la plus solide. Vous joignez la banque par un canal que vous avez choisi vous-même, jamais par celui du message. C’est l’habitude « vérifier avant d’agir ».
- Un appel d’un membre de la famille. Vous recevez un appel d’un membre de votre famille. La voix semble correspondre. Cette personne dit avoir des ennuis et avoir besoin d’argent tout de suite. Que faites-vous ?
- Écouter attentivement pour repérer ce qui sonne faux. Étape faible. Résultat de recherche. Dans une étude portant sur 1768 auditeurs, les participants ont distingué correctement la parole réelle de la parole synthétique dans 68,7 % des cas, et n’ont reconnu que 64,1 % des paroles réelles. Écouter attentivement est une base fragile.
- Demander le mot secret de la famille. Utile. Conseil documenté. Le FBI suggère de convenir d’un mot secret avec sa famille. Cela ne fonctionne que si le mot a été convenu avant l’appel : choisissez-en un cette semaine.
- Raccrocher et rappeler sur le numéro enregistré. Étape la plus solide. Un appel à un numéro que vous avez déjà ne dépend pas de l’évaluation de la voix. Ne vous fiez pas à un visage ou à une voix seuls, car les deux peuvent être imités.
- Un e-mail demandant de changer des coordonnées bancaires. Un e-mail intitulé « Urgent : mise à jour du paiement de facture » demande au service financier de changer les coordonnées bancaires d’un fournisseur. Il mentionne un vrai projet et les bons noms de contacts. Que faites-vous ?
- Il mentionne notre vrai projet, donc il est authentique. Étape faible. Résultat de recherche. Dans l’étude la plus vaste, les e-mails personnalisés rédigés par l’IA ont été cliqués dans 10,0 % des cas, contre 3,7 % pour les e-mails génériques rédigés par l’IA. Les détails réels sont précisément ce qui rend une arnaque convaincante, et l’IA les a rendus bon marché.
- Répondre à l’e-mail pour confirmer le changement. Étape faible. Notre déduction. La réponse part vers l’expéditeur de l’e-mail, quel qu’il soit. Elle ne confirme rien.
- Appeler le fournisseur au numéro figurant dans vos dossiers, et obtenir un second approbateur. Étape la plus solide. Confirmez les changements de coordonnées bancaires par un numéro déjà enregistré, et ne laissez pas une seule personne effectuer seule un paiement important. Ce sont deux des règles d’équipe présentées plus bas.
Ce que peut faire une équipe informatique
Les habitudes ci-dessus s’adressent aux individus. Une équipe peut les transformer en règles qui ne dépendent pas de la forme du jour de chacun.
- Exiger un rappel pour les changements touchant l’argent et les accès. Toute demande de changement de coordonnées bancaires, d’envoi d’un paiement, ou de réinitialisation d’un mot de passe ou d’une méthode MFA est confirmée par un numéro déjà enregistré.
- Exiger deux approbateurs pour les paiements importants. Une personne seule ne devrait pas pouvoir effectuer un virement important sur la foi d’un appel ou d’une réunion vidéo.
- Passer à une connexion résistante à l’hameçonnage. Commencez par les administrateurs, le service financier et le support informatique.
- Expliquer les règles au support informatique. Le support informatique est une cible fréquente, car il peut réinitialiser les accès.
- Former aux messages personnalisés. Montrez au personnel un e-mail qui mentionne son vrai projet, pas seulement l’exemple maladroit d’il y a cinq ans.
- Réduire les informations publiques. Les annuaires du personnel et les profils publics sont la matière première des messages personnalisés.
Ce qu’il faut dire à une personne non technicienne
Trois phrases couvrent l’essentiel. Si un message ou un appel vous demande de l’argent, un code ou un mot de passe, arrêtez-vous et contactez la personne ou l’entreprise sur un numéro que vous avez déjà. Ne vous fiez pas à un visage ou à une voix seuls, car les deux peuvent être imités. Convenez d’un mot secret avec votre famille, et utilisez-le.
Ce que nous savons et ce que nous ignorons
| Catégorie | Affirmation |
|---|---|
| Fait | Le FBI a reçu 22 364 plaintes mentionnant l’IA en 2025, pour environ 893 millions de dollars américains de pertes. Le total des plaintes a dépassé un million. |
| Résultat de recherche | Dans le test le plus vaste, les e-mails personnalisés rédigés par l’IA ont à peu près triplé les clics par rapport aux e-mails génériques, pour un coût de moins de trois cents chacun. |
| Résultat de recherche | Les gens sont proches du hasard sur les visages en image fixe, obtiennent environ deux tiers de bonnes réponses sur la vidéo et 68,7 % sur l’audio. |
| Notre déduction | Le principal changement tient à la personnalisation bon marché et au manque de fiabilité des visages et des voix, pas à une meilleure rédaction. Les habitudes qui ne dépendent pas de l’évaluation du message sont les plus fiables. |
| Inconnu | La part réelle des fraudes qui impliquent l’IA. Si l’une de ces habitudes réduit les pertes de manière mesurable. L’évolution des résultats avec des modèles plus récents. Les chiffres canadiens sur la fraude facilitée par l’IA. |
Jusqu’où approfondir le sujet ?
Connaître : Tout le monde devrait comprendre qu’un visage, une voix ou un message bien écrit ne prouve plus qui se trouve derrière. Faites de « vérifier sur un numéro que j’ai déjà » un réflexe.
Appliquer : Le personnel informatique, les équipes financières et le support informatique devraient savoir effectuer un rappel, mettre en place une validation à deux personnes, reconnaître un message personnalisé et en expliquer les raisons à leurs collègues.
Maîtriser : Les responsables de la sécurité devraient intégrer ces contrôles dès la conception des processus de paiement, d’accès et de récupération, choisir une connexion résistante à l’hameçonnage et tester ces processus par des exercices personnalisés réalistes.
Ce que vous pouvez ignorer pour l’instant
Inutile d’apprendre le nom des derniers outils de deepfake ou d’acheter un détecteur que le personnel utiliserait à chaque appel. Les outils changent vite et les détecteurs ne sont pas, à eux seuls, une protection fiable. Les règles de processus ci-dessus restent utiles quel que soit l’outil choisi par l’escroc.
Une prochaine étape concrète
Faites deux choses cette semaine. Convenez d’un mot secret avec les personnes qui comptent pour vous. Puis rédigez pour votre équipe une règle d’une demi-page qui précise que les changements touchant les paiements et les accès sont toujours confirmés par un appel à un numéro déjà enregistré.
Pour aller plus loin
- FBI IC3 2025 Internet Crime Report pour les chiffres des plaintes et des pertes, y compris la section consacrée à l’IA.
- Avis public du FBI sur la fraude par IA générative, décembre 2024 pour les techniques et les mesures de protection.
- Centre antifraude du Canada : les fraudes les plus courantes en 2025 et tendances en matière de fraude pour les chiffres canadiens.
- National Cyber Threat Assessment 2025-2026 du Centre canadien pour la cybersécurité.
- Verizon 2025 Data Breach Investigations Report, synthèse pour les chiffres sur le texte synthétique et l’élément humain.
- A Large-Scale Study of Personalized Phishing using Large Language Models, USENIX Security 2026.
- Heiding et ses collègues sur le harponnage automatisé pour le test de 2024.
- SecurityWeek sur le test d’hameçonnage humain contre IA d’IBM X-Force pour le test d’IBM.
- Étude à grande échelle sur la perception humaine des deepfakes audio et l’étude de l’université de Floride sur la détection des deepfakes.
- CNN sur l’affaire du deepfake d’Arup.
Les faits présentés dans cet article ont été vérifiés le 26 octobre 2026. Les statistiques sur la fraude et les résultats de recherche évoluent souvent : vérifiez auprès des sources ci-dessus avant de vous appuyer sur un chiffre.
À lire aussi sur ce site
- Les attaques par hameçonnage (en anglais)
- Les attaques par ingénierie sociale (en anglais)
- Les clés d’accès (passkeys) expliquées (en anglais)