

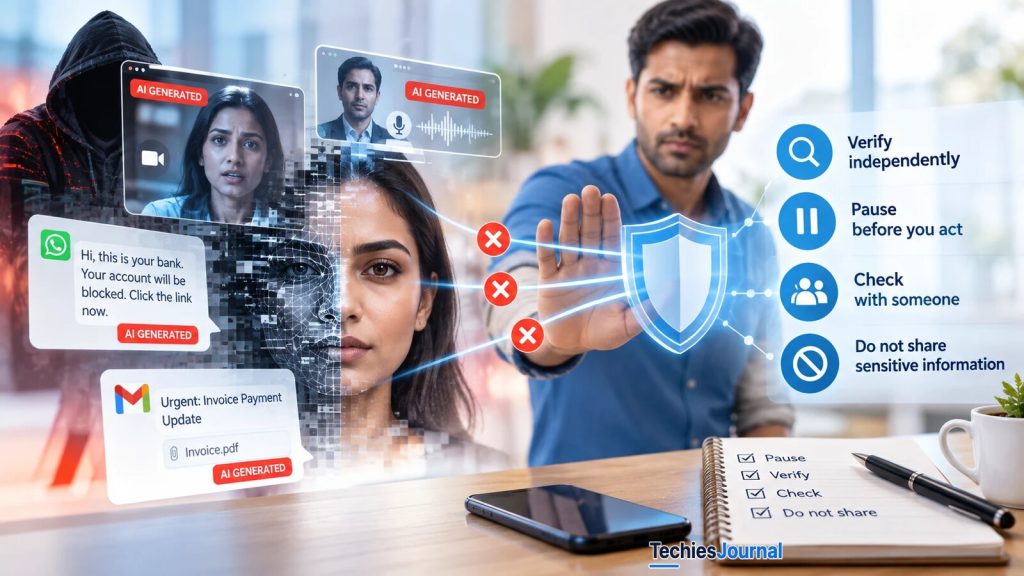
प्रतीकात्मक चित्र, कोई असली मामला नहीं: एक ओर AI से बने संदेश, कॉल और चेहरे, दूसरी ओर रुककर जाँच करने वाला व्यक्ति। चित्र की चार आदतें एक सामान्य सार हैं, वे Get Cyber Safe की वे चार आदतें नहीं हैं जिन्हें यह लेख परखता है।
AI ने बदला कि घोटाले कैसे बनते हैं, यह नहीं कि वे क्या माँगते हैं
घोटालेबाज़ आज भी वही चार चीज़ें चाहते हैं: आपका पैसा, आपका पासवर्ड, आपका कोड, या किसी और पर आपका भरोसा। AI ने बस यह बदला कि वे कितने यक़ीन दिलाने वाले ढंग से और कितने सस्ते में माँग सकते हैं।
आपने शायद सुना होगा कि AI ने घोटालों को पहचानना असंभव बना दिया है। सच इससे कहीं ज़्यादा काम का है। कुछ चीज़ें सचमुच बदली हैं, कुछ नहीं बदलीं, और आपको मिलने वाली सलाह इस पर निर्भर करती है कि कौन सी चीज़ किस श्रेणी में है।
यह लेख IT पेशेवरों और उन लोगों के लिए है जिनकी वे देखभाल करते हैं, चाहे परिवार हो, सहकर्मी हों या ग्राहक। यह सबूतों को ठोस और अनिश्चित में बाँटता है।
इसके बाद यह देखता है कि सुरक्षा की आम आदतों में से कौन सी अब भी काम करती हैं। कनाडा सरकार के एक अभियान, Get Cyber Safe, ने अक्टूबर 2026 में ऐसी चार आदतें प्रकाशित कीं। वे समझदारी भरी हैं, लेकिन उस पोस्ट में कोई डेटा उद्धृत नहीं है, इसलिए हम यहाँ उन्हें सबूतों पर परखते हैं।
समस्या कितनी बड़ी है
सबसे अच्छे आँकड़े अमेरिका से आते हैं। FBI के Internet Crime Complaint Center, यानी IC3, को 2025 में 1,008,597 शिकायतें मिलीं, जिनमें बताया गया नुकसान US$20.877 बिलियन था। इनमें से 22,364 शिकायतों में आर्टिफ़िशियल इंटेलिजेंस का ज़िक्र था, और उनका नुकसान लगभग US$893 मिलियन था।
हमारे अपने हिसाब से, यह लगभग 2 प्रतिशत शिकायतें और 4 प्रतिशत नुकसान है। IC3 रिपोर्ट कहती है कि कई पीड़ितों को पता नहीं होता कि AI किस हद तक शामिल हो सकता है, इसलिए असली संख्या शायद ज़्यादा है। रिपोर्ट यह भी कहती है कि उसके सारे आँकड़े जनता द्वारा दर्ज कराए गए हैं। तो दर्ज कुल आँकड़ों में AI एक असली लेकिन अभी छोटा हिस्सा है, और असली हिस्सा कितना है यह पता नहीं।
कनाडा की तस्वीर में कम ब्योरा है। Canadian Anti-Fraud Centre को 2025 में 112,000 से ज़्यादा धोखाधड़ी रिपोर्टें मिलीं, जिनमें बताया गया नुकसान C$704 मिलियन (कनाडाई डॉलर) से ज़्यादा था, और उसका अनुमान है कि केवल 5 से 10 प्रतिशत धोखाधड़ी ही दर्ज होती है। उसके सार्वजनिक पेज AI से जुड़ी धोखाधड़ी को अलग से नहीं दिखाते। Canadian Centre for Cyber Security अपने 2025 से 2026 के खतरा आकलन में कहता है कि साइबर अपराधी सोशल इंजीनियरिंग को बेहतर बनाने के लिए large language models का “लगभग निश्चित रूप से” इस्तेमाल कर रहे हैं, और धोखाधड़ी और घोटाले बढ़ते रहेंगे।
Verizon की 2025 Data Breach Investigations Report एक संतुलित बात जोड़ती है। वह कहती है कि हानिकारक ईमेल में synthetic text दो साल में दोगुना हो गया, और यह एक साझेदार के डेटा पर आधारित है। वह यह भी कहती है कि जनरेटिव AI “अब भी दुनिया पर हावी नहीं हुआ है”, और ब्रीच में मानवीय पहलू लगभग 60 प्रतिशत पर बना रहा।
फ़िशिंग अध्ययन क्या दिखाते हैं
अध्ययन एकमत नहीं हैं, और यह असहमति खुद बहुत कुछ बताती है। तीन परीक्षणों ने अलग-अलग तरीके अपनाए और अलग-अलग जवाब दिए।
| परीक्षण | क्या मापा गया | नतीजा |
|---|---|---|
| IBM X-Force Red, 1,600 स्वास्थ्य सेवा कर्मचारी | इंसानों का लिखा फ़िशिंग बनाम AI का लिखा फ़िशिंग | इंसानी ईमेल पर 14 प्रतिशत और AI ईमेल पर 11 प्रतिशत लोगों ने क्लिक किया। AI ईमेल बनाने में लगभग 5 मिनट लगे। इंसानी ईमेल में 16 घंटे लगे। |
| Heiding और साथी, 101 प्रतिभागी (2024) | सामान्य ईमेल, मानव विशेषज्ञ, AI, और इंसानी मदद वाला AI | क्लिक सामान्य कंट्रोल पर 12 प्रतिशत, मानव विशेषज्ञों पर 54 प्रतिशत, पूरी तरह स्वचालित AI पर 54 प्रतिशत, और इंसान के साथ AI पर 56 प्रतिशत। |
| Czybik और साथी, 7,741 विश्वविद्यालय कर्मचारी (USENIX Security 2026) | इंसानों या AI द्वारा लिखे सामान्य और पर्सनलाइज़्ड ईमेल | सामान्य AI 3.7 प्रतिशत और सामान्य इंसान 4.1 प्रतिशत। पर्सनलाइज़्ड AI 10.0 प्रतिशत। पर्सनलाइज़्ड इंसान 24.2 प्रतिशत, केवल 99 ईमेल से। |
इन तीनों नतीजों को हम ऐसे पढ़ते हैं कि AI का लेखन मुख्य बदलाव नहीं है।
सबसे बड़े अध्ययन में AI का लिखा सामान्य ईमेल लगभग उतना ही असरदार था जितना किसी इंसान का लिखा। क्लिक बढ़ाने वाली चीज़ थी पर्सनलाइज़ेशन, यानी ऐसा संदेश जो निशाने पर लिए गए व्यक्ति की नौकरी और रुचियों के हिसाब से गढ़ा गया हो। कुशल इंसान अब भी इसमें बेहतर थे।
AI ने जो बदला वह है कीमत। शोधकर्ताओं का अनुमान था कि एक पर्सनलाइज़्ड ईमेल तीन सेंट से कम में बनता है, और 4,010 ईमेल लगभग US$120 में।
इन अध्ययनों की सीमाएँ हैं।
Heiding परीक्षण का नमूना छोटा था। Czybik अध्ययन एक ही ऐसे विश्वविद्यालय में हुआ जो पहले से कर्मचारियों को प्रशिक्षण देता है, उसने स्थानीय open-source models इस्तेमाल किए जिन्हें लेखक किसी ज़्यादा मज़बूत हमलावर के लिए निचली सीमा (lower bound) कहते हैं, और पहले दी गई ब्रीफ़िंग ने शायद क्लिक कम कर दिए। IBM परीक्षण में पुराने टूल इस्तेमाल हुए थे।
इनमें से कोई भी बात यह नहीं कहती कि AI फ़िशिंग हानिरहित है। ये बताती हैं कि जोखिम मुख्य रूप से मात्रा और पर्सनलाइज़ेशन का है, जो “परफ़ेक्ट लेखन” से अलग समस्या है।
ज़्यादातर लोग नकली चेहरे और आवाज़ें नहीं पहचान पाते
यह ईमेल के नतीजों से ज़्यादा मायने रखता है। हाल के दो अध्ययनों ने इसे मापा।
University of Florida की एक टीम ने, जनवरी 2026 में Cognitive Research: Principles and Implications में प्रकाशित अध्ययन में पाया कि लोग असली और AI से बने स्थिर चेहरों में फ़र्क़ करने में तुक्के से बेहतर नहीं थे। वीडियो के साथ लोगों ने बेहतर किया, लगभग दो-तिहाई सही पहचाने। कंप्यूटर डिटेक्टरों में उल्टा दिखा: स्थिर तस्वीरों पर 97 प्रतिशत तक सटीक, लेकिन वीडियो पर तुक्के के स्तर पर।
एक अलग सुनने के अध्ययन ने, जिसमें 1,768 लोग थे और जो अभी preprint है, पाया कि असली और कृत्रिम आवाज़ में फ़र्क़ करने में इंसानों की सटीकता 68.7 प्रतिशत थी, जो 2021 के ऐसे ही परीक्षण में 72.8 प्रतिशत से कम है। समस्या असली रिकॉर्डिंग थीं। लोगों ने असली आवाज़ का केवल 64.1 प्रतिशत सही पहचाना, यानी वे असली आवाज़ों पर भी शक करने लगे हैं। उस अध्ययन में सॉफ़्टवेयर डिटेक्टरों ने 94.5 प्रतिशत हासिल किया।
FBI की दिसंबर 2024 की सलाह लोगों से बिगड़े हुए हाथ, अजीब दाँत या आँखें, और अस्वाभाविक लहजा देखने को कहती है। यह उचित सलाह है, लेकिन इन नतीजों के साथ ठीक से मेल नहीं खाती। अगर ज़्यादातर लोग स्थिर चेहरों पर तुक्के के करीब हैं और तीन में से एक आवाज़ के बारे में गलत हैं, तो “ध्यान से देखो” मुख्य बचाव नहीं हो सकता। यह हमारा अनुमान है, और अध्ययन खुद असल ज़िंदगी की कॉल के बजाय नियंत्रित परीक्षण हैं, इसलिए इसे सबूत नहीं बल्कि एक मज़बूत संकेत मानें।
एक असली मामला यही बात दिखाता है।
2024 की शुरुआत में, हांगकांग में इंजीनियरिंग कंपनी Arup के एक कर्मचारी ने लगभग HK$200 मिलियन, यानी करीब US$25.6 मिलियन, 15 ट्रांसफ़र में भेज दिए। उन्हें पहले एक फ़िशिंग ईमेल का शक हुआ था, फिर वे एक वीडियो कॉल में शामिल हुए जिसमें फ़ाइनेंस प्रमुख और दूसरे सहकर्मियों जैसे दिखने और सुनाई देने वाले लोग थे, सभी डीपफ़ेक, और उन्होंने अपना शक किनारे रख दिया। Arup ने कहा कि उसका कोई भी आंतरिक सिस्टम प्रभावित नहीं हुआ।
जो नियंत्रण विफल हुआ वह पासवर्ड नहीं था। वह था “मैंने उन्हें देखा और सुना।”
कौन सी आदतें टिकती हैं
अगर आँख से पहचानना कमज़ोर है, तो सबसे अच्छी आदतें वे हैं जो सामग्री को परखने पर निर्भर नहीं करतीं। तालिका Get Cyber Safe की चार आदतों को इसी तरह क्रम देती है। यह क्रम हमारा आकलन है, क्योंकि हमें ऐसा कोई अध्ययन नहीं मिला जो मापे कि इनमें से कोई आदत नुकसान घटाती है या नहीं।
| आदत | यह सबूतों से कितना मेल खाती है | इसे कैसे मज़बूत करें |
|---|---|---|
| कार्रवाई से पहले पुष्टि करें | सबसे मज़बूत। यह नकली को पहचानने पर निर्भर नहीं करती। किसी ऐसे नंबर पर एक कॉल जिस पर आप पहले से भरोसा करते हैं, Arup घोटाले को शायद तोड़ देती। | ऐसा नंबर इस्तेमाल करें जो आपने खुद ढूँढा हो, संदेश में दिया नंबर कभी नहीं। FBI के सुझाव के अनुसार, परिवार के साथ एक गुप्त शब्द तय करें। काम पर, भुगतान और बैंक विवरण बदलने के लिए इसे लिखित नियम बनाएँ। |
| सुरक्षा को रोज़मर्रा की आदत बनाएँ | वहाँ मज़बूत जहाँ यह कमज़ोर क़दम को हटा देती है। Passkeys और security keys किसी नकली पेज पर टाइप नहीं की जा सकतीं। | phishing-resistant साइन-इन को प्राथमिकता दें। Microsoft 365 Token Replay: इन हमलों को अकेला MFA क्यों नहीं रोक पाया पर हमारा लेख दिखाता है कि साधारण MFA कोड सेशन के साथ क्यों चुराए जा सकते हैं। |
| रुकें और परखें | ज़रूरी, लेकिन काफ़ी नहीं। घोटालों में जल्दबाज़ी आम धागा है, इसलिए धीमा होना मदद करता है। Arup का कर्मचारी रुका और फिर भी मना लिया गया। | रुकने को एक तय अगले क़दम के साथ जोड़ें, ताकि लोग जानें कि इंतज़ार करते हुए क्या करना है। |
| क्लिक या शेयर करने से पहले सोचें | अकेले सबसे कमज़ोर। सबसे बड़े अध्ययन में पर्सनलाइज़्ड ईमेल ने क्लिक लगभग तीन गुना कर दिए। | Czybik के लेखकों की सलाह के अनुसार, लोगों को पर्सनलाइज़्ड फ़िशिंग पर प्रशिक्षण दें। कर्मचारियों के बारे में सार्वजनिक जानकारी सीमित करें, क्योंकि शोधकर्ताओं ने ईमेल वेब सर्च से बनाए थे। |
खुद आज़माएँ। नीचे की हर स्थिति पूछती है कि आप क्या करेंगे, फिर दिखाती है कि उस चुनाव के बारे में सबूत क्या कहते हैं।
एक स्थिति चुनें। आप क्या करेंगे वह चुनें, फिर देखें कि सबूत क्या कहते हैं।
आप फ़ाइनेंस में काम करते हैं। आपके फ़ाइनेंस प्रमुख का एक ईमेल गोपनीय ट्रांसफ़र माँगता है, और वह फ़िशिंग जैसा लगता है। फिर आप एक वीडियो कॉल में शामिल होते हैं जिसमें फ़ाइनेंस प्रमुख और आपके जाने-पहचाने सहकर्मी असली दिखते और सुनाई देते हैं। आप क्या करेंगे?
कमज़ोर क़दम. दर्ज मामला. हांगकांग में Arup के साथ यही हुआ। लगभग HK$200 मिलियन, यानी करीब US$25.6 मिलियन, 15 ट्रांसफ़र में चले गए। कॉल पर बाकी सब डीपफ़ेक थे। देखना और सुनना ही वह नियंत्रण था जो विफल हुआ।
मदद करता है, पर काफ़ी नहीं. दर्ज मामला. धीमा होना मदद करता है क्योंकि घोटाले जल्दबाज़ी पर टिके होते हैं। लेकिन Arup के कर्मचारी को पहले शक था और फिर भी कॉल ने उन्हें मना लिया। रुकने के साथ एक तय अगला क़दम चाहिए।
सबसे मज़बूत क़दम. हमारा अनुमान. यह चेहरों या आवाज़ों को परखने पर निर्भर नहीं करता। किसी ऐसे नंबर पर एक कॉल जिस पर आप पहले से भरोसा करते हैं, Arup घोटाले को शायद तोड़ देती। काम पर, भुगतानों के लिए इसे लिखित नियम बनाएँ।
WhatsApp पर एक संदेश खुद को आपका बैंक बताता है: 'आपका खाता ब्लॉक हो जाएगा। अभी लिंक पर क्लिक करें।' आप क्या करेंगे?
कमज़ोर क़दम. उदाहरण (काल्पनिक). संदेश से खुला साइन-इन पेज नकली हो सकता है। साधारण MFA कोड सेशन के साथ चुराए जा सकते हैं, जिसे हमारा Microsoft 365 token replay लेख समझाता है। Passkeys और security keys किसी नकली पेज पर टाइप नहीं की जा सकतीं।
कमज़ोर क़दम. हमारा अनुमान. जवाब उसी के पास जाता है जिसने संदेश भेजा, इसलिए मिला उत्तर कुछ साबित नहीं करता। उसी बातचीत में जाँचना स्वतंत्र जाँच नहीं है।
सबसे मज़बूत क़दम. आप बैंक तक उस रास्ते से पहुँचते हैं जो आपने खुद चुना, संदेश वाले रास्ते से कभी नहीं। 'कार्रवाई से पहले पुष्टि करें' की आदत यही है।
परिवार के एक सदस्य की कॉल आती है। आवाज़ ठीक लगती है। वे कहते हैं कि मुसीबत में हैं और अभी पैसे चाहिए। आप क्या करेंगे?
कमज़ोर क़दम. शोध निष्कर्ष. 1,768 श्रोताओं वाले एक अध्ययन में लोगों ने असली और कृत्रिम आवाज़ में 68.7 प्रतिशत बार सही फ़र्क़ किया, और असली आवाज़ का केवल 64.1 प्रतिशत सही पहचाना। ध्यान से सुनना एक कमज़ोर आधार है।
मदद करता है. दर्ज सलाह. FBI परिवार के साथ एक गुप्त शब्द तय करने की सलाह देता है। यह तभी काम करता है जब कॉल से पहले तय किया गया हो, इसलिए इसी हफ़्ते एक तय करें।
सबसे मज़बूत क़दम. आपके पास पहले से मौजूद नंबर पर कॉल करना आवाज़ परखने पर निर्भर नहीं करता। सिर्फ़ किसी चेहरे या आवाज़ पर भरोसा न करें, क्योंकि दोनों नकली हो सकते हैं।
'Urgent: Invoice Payment Update' शीर्षक वाला एक ईमेल फ़ाइनेंस से किसी सप्लायर के बैंक विवरण बदलने को कहता है। उसमें एक असली प्रोजेक्ट और सही संपर्क नाम हैं। आप क्या करेंगे?
कमज़ोर क़दम. शोध निष्कर्ष. सबसे बड़े अध्ययन में पर्सनलाइज़्ड AI ईमेल पर 10.0 प्रतिशत लोगों ने क्लिक किया, सामान्य AI ईमेल पर 3.7 प्रतिशत ने। असली ब्योरे ही घोटाले को भरोसेमंद बनाते हैं, और AI ने उन्हें सस्ता कर दिया।
कमज़ोर क़दम. हमारा अनुमान. जवाब उसी के पास जाता है जिसने ईमेल भेजा। इससे कुछ पुष्ट नहीं होता।
सबसे मज़बूत क़दम. बैंक विवरण के बदलावों की पुष्टि पहले से रिकॉर्ड में मौजूद नंबर पर करें, और किसी एक व्यक्ति को अकेले बड़ा भुगतान पूरा न करने दें। नीचे के टीम नियमों में ये दो हैं।
हर स्थिति और नतीजा टेक्स्ट के रूप में पढ़ें
- आपके फ़ाइनेंस प्रमुख की वीडियो कॉल. आप फ़ाइनेंस में काम करते हैं। आपके फ़ाइनेंस प्रमुख का एक ईमेल गोपनीय ट्रांसफ़र माँगता है, और वह फ़िशिंग जैसा लगता है। फिर आप एक वीडियो कॉल में शामिल होते हैं जिसमें फ़ाइनेंस प्रमुख और आपके जाने-पहचाने सहकर्मी असली दिखते और सुनाई देते हैं। आप क्या करेंगे?
- ट्रांसफ़र कर दूँगा। मैंने उन्हें देखा और सुना। कमज़ोर क़दम. दर्ज मामला. हांगकांग में Arup के साथ यही हुआ। लगभग HK$200 मिलियन, यानी करीब US$25.6 मिलियन, 15 ट्रांसफ़र में चले गए। कॉल पर बाकी सब डीपफ़ेक थे। देखना और सुनना ही वह नियंत्रण था जो विफल हुआ।
- एक दिन रुककर सोचूँगा। मदद करता है, पर काफ़ी नहीं. दर्ज मामला. धीमा होना मदद करता है क्योंकि घोटाले जल्दबाज़ी पर टिके होते हैं। लेकिन Arup के कर्मचारी को पहले शक था और फिर भी कॉल ने उन्हें मना लिया। रुकने के साथ एक तय अगला क़दम चाहिए।
- रिकॉर्ड में मौजूद नंबर पर फ़ाइनेंस प्रमुख को कॉल करूँगा। सबसे मज़बूत क़दम. हमारा अनुमान. यह चेहरों या आवाज़ों को परखने पर निर्भर नहीं करता। किसी ऐसे नंबर पर एक कॉल जिस पर आप पहले से भरोसा करते हैं, Arup घोटाले को शायद तोड़ देती। काम पर, भुगतानों के लिए इसे लिखित नियम बनाएँ।
- आपके बैंक का एक संदेश. WhatsApp पर एक संदेश खुद को आपका बैंक बताता है: 'आपका खाता ब्लॉक हो जाएगा। अभी लिंक पर क्लिक करें।' आप क्या करेंगे?
- लिंक पर क्लिक करके साइन इन करूँगा। कमज़ोर क़दम. उदाहरण (काल्पनिक). संदेश से खुला साइन-इन पेज नकली हो सकता है। साधारण MFA कोड सेशन के साथ चुराए जा सकते हैं, जिसे हमारा Microsoft 365 token replay लेख समझाता है। Passkeys और security keys किसी नकली पेज पर टाइप नहीं की जा सकतीं।
- जवाब देकर पूछूँगा कि क्या यह सच में बैंक है। कमज़ोर क़दम. हमारा अनुमान. जवाब उसी के पास जाता है जिसने संदेश भेजा, इसलिए मिला उत्तर कुछ साबित नहीं करता। उसी बातचीत में जाँचना स्वतंत्र जाँच नहीं है।
- बैंक का ऐप खोलूँगा, या कार्ड पर लिखे नंबर पर कॉल करूँगा। सबसे मज़बूत क़दम. आप बैंक तक उस रास्ते से पहुँचते हैं जो आपने खुद चुना, संदेश वाले रास्ते से कभी नहीं। 'कार्रवाई से पहले पुष्टि करें' की आदत यही है।
- परिवार के किसी सदस्य की कॉल. परिवार के एक सदस्य की कॉल आती है। आवाज़ ठीक लगती है। वे कहते हैं कि मुसीबत में हैं और अभी पैसे चाहिए। आप क्या करेंगे?
- ध्यान से सुनूँगा कि कुछ अजीब तो नहीं लग रहा। कमज़ोर क़दम. शोध निष्कर्ष. 1,768 श्रोताओं वाले एक अध्ययन में लोगों ने असली और कृत्रिम आवाज़ में 68.7 प्रतिशत बार सही फ़र्क़ किया, और असली आवाज़ का केवल 64.1 प्रतिशत सही पहचाना। ध्यान से सुनना एक कमज़ोर आधार है।
- परिवार का गुप्त शब्द पूछूँगा। मदद करता है. दर्ज सलाह. FBI परिवार के साथ एक गुप्त शब्द तय करने की सलाह देता है। यह तभी काम करता है जब कॉल से पहले तय किया गया हो, इसलिए इसी हफ़्ते एक तय करें।
- फ़ोन रखकर सेव किए नंबर पर वापस कॉल करूँगा। सबसे मज़बूत क़दम. आपके पास पहले से मौजूद नंबर पर कॉल करना आवाज़ परखने पर निर्भर नहीं करता। सिर्फ़ किसी चेहरे या आवाज़ पर भरोसा न करें, क्योंकि दोनों नकली हो सकते हैं।
- बैंक विवरण बदलने को कहता ईमेल. 'Urgent: Invoice Payment Update' शीर्षक वाला एक ईमेल फ़ाइनेंस से किसी सप्लायर के बैंक विवरण बदलने को कहता है। उसमें एक असली प्रोजेक्ट और सही संपर्क नाम हैं। आप क्या करेंगे?
- इसमें हमारे असली प्रोजेक्ट का ज़िक्र है, तो यह असली है। कमज़ोर क़दम. शोध निष्कर्ष. सबसे बड़े अध्ययन में पर्सनलाइज़्ड AI ईमेल पर 10.0 प्रतिशत लोगों ने क्लिक किया, सामान्य AI ईमेल पर 3.7 प्रतिशत ने। असली ब्योरे ही घोटाले को भरोसेमंद बनाते हैं, और AI ने उन्हें सस्ता कर दिया।
- बदलाव की पुष्टि के लिए ईमेल का जवाब दूँगा। कमज़ोर क़दम. हमारा अनुमान. जवाब उसी के पास जाता है जिसने ईमेल भेजा। इससे कुछ पुष्ट नहीं होता।
- रिकॉर्ड के नंबर पर सप्लायर को कॉल करूँगा, और दूसरा अनुमोदन लूँगा। सबसे मज़बूत क़दम. बैंक विवरण के बदलावों की पुष्टि पहले से रिकॉर्ड में मौजूद नंबर पर करें, और किसी एक व्यक्ति को अकेले बड़ा भुगतान पूरा न करने दें। नीचे के टीम नियमों में ये दो हैं।
IT टीम क्या कर सकती है
ऊपर की आदतें व्यक्तियों के लिए हैं। एक टीम उन्हें ऐसे नियमों में बदल सकती है जो इस पर निर्भर नहीं करते कि किसी का दिन अच्छा है या नहीं।
- पैसे और एक्सेस के बदलावों के लिए कॉल-बैक ज़रूरी करें। बैंक विवरण बदलने, भुगतान भेजने, या पासवर्ड या MFA तरीका रीसेट करने का कोई भी अनुरोध पहले से रिकॉर्ड में मौजूद नंबर पर पुष्टि किया जाए।
- बड़े भुगतानों के लिए दो अनुमोदक रखें। कोई एक व्यक्ति अकेले किसी कॉल या वीडियो मीटिंग के भरोसे बड़ा ट्रांसफ़र पूरा न कर सके।
- phishing-resistant साइन-इन पर जाएँ। एडमिनिस्ट्रेटर, फ़ाइनेंस और हेल्प डेस्क से शुरू करें।
- हेल्प डेस्क को बताएँ कि नियम क्या हैं। हेल्प डेस्क अक्सर निशाना बनते हैं क्योंकि वे एक्सेस रीसेट कर सकते हैं।
- पर्सनलाइज़्ड संदेशों पर प्रशिक्षण दें। कर्मचारियों को ऐसा ईमेल दिखाएँ जो उनके असली प्रोजेक्ट का ज़िक्र करे, केवल पाँच साल पुराना बेढंगा उदाहरण नहीं।
- सार्वजनिक ब्योरा कम करें। कर्मचारी निर्देशिकाएँ और सार्वजनिक प्रोफ़ाइल पर्सनलाइज़्ड संदेशों का कच्चा माल हैं।
किसी गैर-तकनीकी व्यक्ति को क्या बताएँ
तीन वाक्यों में ज़्यादातर बात आ जाती है। अगर कोई संदेश या कॉल पैसा, कोड या पासवर्ड माँगे, तो रुकें और उस व्यक्ति या कंपनी से उस नंबर पर संपर्क करें जो आपके पास पहले से है। सिर्फ़ किसी चेहरे या आवाज़ पर भरोसा न करें, क्योंकि दोनों नकली हो सकते हैं। अपने परिवार के साथ एक गुप्त शब्द तय करें, और उसका इस्तेमाल करें।
हम क्या जानते हैं और क्या नहीं
| लेबल | कथन |
|---|---|
| तथ्य | FBI को 2025 में AI का ज़िक्र करने वाली 22,364 शिकायतें मिलीं, जिनमें लगभग US$893 मिलियन का नुकसान था। कुल शिकायतें दस लाख से ज़्यादा थीं। |
| शोध निष्कर्ष | सबसे बड़े परीक्षण में पर्सनलाइज़्ड AI ईमेल ने सामान्य ईमेल की तुलना में क्लिक लगभग तीन गुना कर दिए, और हर ईमेल की लागत तीन सेंट से कम थी। |
| शोध निष्कर्ष | लोग स्थिर चेहरों पर तुक्के के करीब, वीडियो पर लगभग दो-तिहाई, और ऑडियो पर 68.7 प्रतिशत सही रहे। |
| हमारा अनुमान | मुख्य बदलाव सस्ता पर्सनलाइज़ेशन और भरोसे लायक न रहे चेहरे और आवाज़ें हैं, बेहतर लेखन नहीं। जो आदतें संदेश को परखने पर निर्भर नहीं करतीं, वही सबसे भरोसेमंद हैं। |
| अज्ञात | धोखाधड़ी में AI का असली हिस्सा। क्या इनमें से कोई आदत नुकसान को मापने लायक रूप से घटाती है। नए मॉडलों के साथ नतीजे कैसे बदलते हैं। AI से जुड़ी धोखाधड़ी पर कनाडा के आँकड़े। |
इसे कितनी गहराई से सीखना चाहिए?
जानें: हर किसी को समझना चाहिए कि कोई चेहरा, आवाज़ या अच्छी तरह लिखा संदेश अब इस बात का सबूत नहीं है कि उसके पीछे कौन है। “मैं उस नंबर पर जाँच करूँगा जो मेरे पास पहले से है” को अपनी आदत बना लें।
इस्तेमाल करें: IT कर्मचारी, फ़ाइनेंस टीमें और हेल्प डेस्क कॉल-बैक चलाने, दो-व्यक्ति अनुमोदन लागू करने, पर्सनलाइज़्ड संदेश पहचानने, और सहकर्मियों को इसकी वजहें समझाने में सक्षम हों।
महारत पाएँ: सुरक्षा प्रमुखों को ये नियंत्रण भुगतान, एक्सेस और रिकवरी प्रक्रियाओं में शामिल करके डिज़ाइन करने चाहिए, phishing-resistant साइन-इन चुनना चाहिए, और इन प्रक्रियाओं को यथार्थवादी पर्सनलाइज़्ड अभ्यासों से परखना चाहिए।
अभी आप क्या अनदेखा कर सकते हैं
आपको नवीनतम डीपफ़ेक टूल के नाम सीखने या हर कॉल पर कर्मचारियों के इस्तेमाल के लिए डिटेक्टर खरीदने की ज़रूरत नहीं है। टूल तेज़ी से बदलते हैं और डिटेक्टर अकेले भरोसेमंद बचाव नहीं हैं। घोटालेबाज़ कोई भी टूल चुने, ऊपर के प्रक्रिया-नियम उपयोगी बने रहते हैं।
एक व्यावहारिक अगला क़दम
इस हफ़्ते दो काम करें। उन लोगों के साथ एक गुप्त शब्द तय करें जो आपके लिए मायने रखते हैं। फिर अपनी टीम के लिए आधे पेज का नियम लिखें कि भुगतान और एक्सेस के बदलावों की पुष्टि हमेशा पहले से रिकॉर्ड में मौजूद नंबर पर कॉल करके होगी।
और गहराई में
- FBI IC3 2025 Internet Crime Report, शिकायत और नुकसान के आँकड़ों के लिए, AI वाले हिस्से सहित।
- FBI public service announcement on generative AI fraud, December 2024, तरीकों और बचाव के क़दमों के लिए।
- Canadian Anti-Fraud Centre: top frauds in 2025 और fraud trends, कनाडा के आँकड़ों के लिए।
- National Cyber Threat Assessment 2025-2026, Canadian Centre for Cyber Security का प्रकाशन।
- Verizon 2025 Data Breach Investigations Report, executive summary, synthetic text और मानवीय पहलू के आँकड़ों के लिए।
- A Large-Scale Study of Personalized Phishing using Large Language Models, USENIX Security 2026।
- Heiding and colleagues on automated spear phishing, 2024 के परीक्षण के लिए।
- SecurityWeek on the IBM X-Force human vs AI phishing test, IBM परीक्षण के लिए।
- Large-scale study of human audio deepfake perception और University of Florida deepfake detection study।
- CNN on the Arup deepfake case।
इस लेख के तथ्य 26 अक्टूबर 2026 को जाँचे गए। धोखाधड़ी के आँकड़े और शोध के नतीजे अक्सर बदलते हैं, इसलिए किसी आँकड़े पर भरोसा करने से पहले ऊपर के स्रोतों से पुष्टि कर लें।