

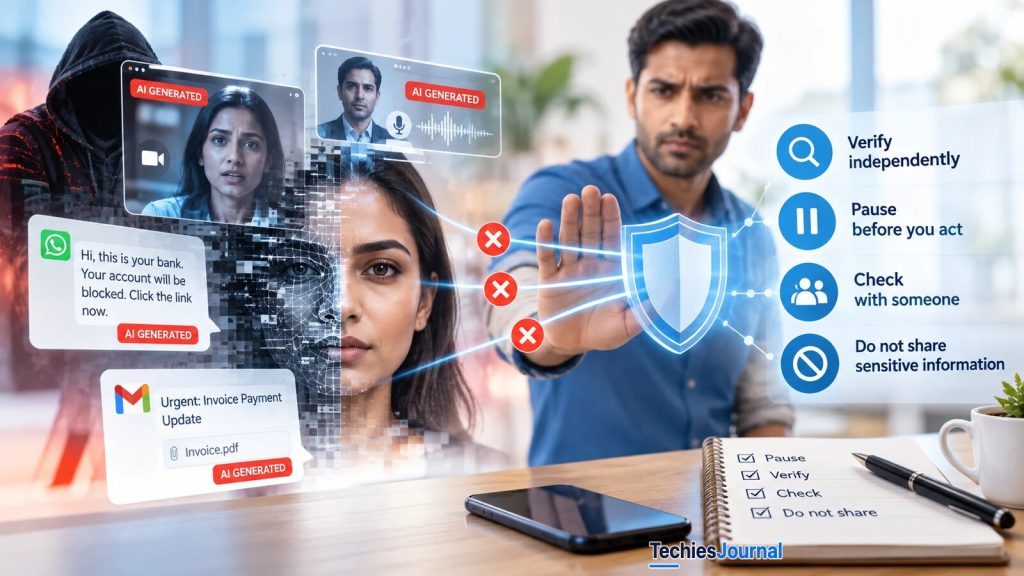
భావనాత్మక ఇలస్ట్రేషన్, నిజమైన కేసు కాదు: ఒకవైపు AI తయారుచేసిన సందేశాలు, కాల్స్, ముఖాలు, మరోవైపు ఆగి తనిఖీ చేసే వ్యక్తి. చిత్రంలోని నాలుగు అలవాట్లు ఒక సాధారణ సారాంశం, ఈ వ్యాసం పరీక్షించే నాలుగు Get Cyber Safe అలవాట్లు కావు.
AI మోసాలు తయారయ్యే విధానాన్ని మార్చింది, అవి అడిగేదాన్ని కాదు
మోసగాళ్లు ఇప్పటికీ అవే నాలుగు విషయాలు కోరుకుంటారు: మీ డబ్బు, మీ పాస్వర్డ్, మీ కోడ్, లేదా వేరొకరిపై మీకున్న నమ్మకం. AI మార్చింది వారు ఎంత నమ్మించేలా, ఎంత చౌకగా అడగగలరన్నదే.
AI వల్ల మోసాలను గుర్తించడం అసాధ్యమైపోయిందని మీరు బహుశా విని ఉంటారు. నిజం దానికంటే మరింత ఉపయోగకరమైనది. కొన్ని విషయాలు నిజంగానే మారాయి, కొన్ని మారలేదు, మీకు అందే సలహా ఏది ఏదో దానిపై ఆధారపడి ఉంటుంది.
ఈ వ్యాసం IT నిపుణుల కోసం, వారు చూసుకునే వ్యక్తుల కోసం, అంటే కుటుంబం, సహోద్యోగులు లేదా కస్టమర్ల కోసం. ఇది సాక్ష్యాలను దృఢమైనవిగా, అనిశ్చితమైనవిగా విభజిస్తుంది.
ఆ తర్వాత, సాధారణంగా చెప్పే భద్రతా అలవాట్లలో ఏవి ఇంకా పనిచేస్తాయో అది పరిశీలిస్తుంది. కెనడా ప్రభుత్వ ప్రచారం Get Cyber Safe అక్టోబర్ 2026లో అలాంటి నాలుగు అలవాట్లను ప్రచురించింది. అవి సహేతుకమైనవే, కానీ ఆ పోస్ట్లో ఏ డేటా ఉదహరణా లేదు, కాబట్టి మేము వాటిని ఇక్కడ సాక్ష్యాలతో పరీక్షిస్తాము.
సమస్య ఎంత పెద్దది
అత్యుత్తమ గణాంకాలు అమెరికా నుంచి వస్తాయి. FBI కి చెందిన Internet Crime Complaint Center, అంటే IC3, 2025లో 1,008,597 ఫిర్యాదులను స్వీకరించింది, నివేదించిన నష్టాలు US$20.877 బిలియన్. వాటిలో 22,364 ఫిర్యాదులు ఆర్టిఫిషియల్ ఇంటెలిజెన్స్ గురించి ప్రస్తావించాయి, వాటి నష్టాలు సుమారు US$893 మిలియన్.
మా సొంత లెక్క ప్రకారం, అది ఫిర్యాదుల్లో సుమారు 2 శాతం, నష్టాల్లో 4 శాతం. AI ఎంతవరకు ప్రమేయం ఉండవచ్చో చాలా మంది బాధితులకు తెలియదని IC3 నివేదిక చెబుతుంది, కాబట్టి నిజమైన సంఖ్య బహుశా ఇంకా ఎక్కువ. దాని గణాంకాలన్నీ ప్రజలు స్వయంగా నివేదించినవేనని కూడా అది చెబుతుంది. కాబట్టి నివేదించిన మొత్తంలో AI నిజమైన, కానీ ఇంకా చిన్న భాగం, నిజమైన వాటా ఎంతో తెలియదు.
కెనడా చిత్రంలో తక్కువ వివరాలు ఉన్నాయి. Canadian Anti-Fraud Centre 2025లో 112,000 కు పైగా మోసం నివేదికలను స్వీకరించింది, నివేదించిన నష్టాలు C$704 మిలియన్ (కెనడా డాలర్లు) కు పైగా, మోసాల్లో కేవలం 5 నుంచి 10 శాతం మాత్రమే నివేదించబడతాయని అది అంచనా వేస్తుంది. దాని పబ్లిక్ పేజీలు AI ఆధారిత మోసాన్ని వేరుగా చూపించడం లేదు. Canadian Centre for Cyber Security తన 2025 నుంచి 2026 ముప్పు అంచనాలో, సైబర్ నేరస్థులు సోషల్ ఇంజినీరింగ్ను మెరుగుపరచడానికి large language models ను “దాదాపు కచ్చితంగా” ఉపయోగిస్తున్నారని, మోసాలు, స్కామ్లు పెరుగుతూనే ఉంటాయని చెబుతుంది.
Verizon యొక్క 2025 Data Breach Investigations Report ఒక సమతుల్యమైన గమనికను జోడిస్తుంది. హానికరమైన ఈమెయిల్స్లో synthetic text రెండేళ్లలో రెట్టింపు అయిందని, ఇది ఒక భాగస్వామి డేటా ఆధారంగా అని అది చెబుతుంది. జనరేటివ్ AI “ఇంకా ప్రపంచాన్ని ఆక్రమించలేదు” అని, బ్రీచ్లలో మానవ అంశం సుమారు 60 శాతం వద్దే ఉందని కూడా అది చెబుతుంది.
ఫిషింగ్ అధ్యయనాలు ఏమి చూపిస్తున్నాయి
అధ్యయనాలు ఏకీభవించవు, ఆ భిన్నాభిప్రాయమే చాలా విషయాలు చెబుతుంది. మూడు పరీక్షలు వేర్వేరు పద్ధతులు వాడి వేర్వేరు సమాధానాలు ఇచ్చాయి.
| పరీక్ష | ఏమి కొలిచారు | ఫలితం |
|---|---|---|
| IBM X-Force Red, 1,600 ఆరోగ్య సంరక్షణ ఉద్యోగులు | మనుషులు రాసిన ఫిషింగ్ వర్సెస్ AI రాసిన ఫిషింగ్ | మనుషులు రాసిన ఈమెయిల్ను 14 శాతం మంది, AI ఈమెయిల్ను 11 శాతం మంది క్లిక్ చేశారు. AI ఈమెయిల్ తయారీకి సుమారు 5 నిమిషాలు పట్టింది. మనుషుల ఈమెయిల్కు 16 గంటలు పట్టింది. |
| Heiding, సహచరులు, 101 మంది పాల్గొన్నవారు (2024) | సాధారణ ఈమెయిల్, మానవ నిపుణుడు, AI, మనిషి సహాయంతో AI | క్లిక్లు సాధారణ కంట్రోల్కు 12 శాతం, మానవ నిపుణులకు 54 శాతం, పూర్తిగా ఆటోమేటెడ్ AI కి 54 శాతం, మనిషితో కలిసిన AI కి 56 శాతం. |
| Czybik, సహచరులు, 7,741 విశ్వవిద్యాలయ సిబ్బంది (USENIX Security 2026) | మనుషులు లేదా AI రాసిన సాధారణ, వ్యక్తిగతీకరించిన ఈమెయిల్స్ | సాధారణ AI 3.7 శాతం, సాధారణ మనిషి 4.1 శాతం. వ్యక్తిగతీకరించిన AI 10.0 శాతం. వ్యక్తిగతీకరించిన మనిషి 24.2 శాతం, కేవలం 99 ఈమెయిల్స్ నుంచి. |
ఈ మూడు ఫలితాలను మేము చదివిన విధానం ప్రకారం, AI రచన ప్రధాన మార్పు కాదు.
అతిపెద్ద అధ్యయనంలో, AI రాసిన సాధారణ ఈమెయిల్ ఒక వ్యక్తి రాసినదాని లాగే దాదాపు అంతే బాగా పనిచేసింది. క్లిక్లను పెంచింది వ్యక్తిగతీకరణ, అంటే లక్ష్యంగా చేసుకున్న వ్యక్తి ఉద్యోగానికి, ఆసక్తులకు తగినట్లు రూపొందించిన సందేశం. నైపుణ్యం ఉన్న మనుషులు ఇప్పటికీ దానిలో మెరుగ్గా ఉన్నారు.
AI మార్చింది ధరను. ఒక్కో వ్యక్తిగతీకరించిన ఈమెయిల్కు మూడు సెంట్ల కంటే తక్కువ, 4,010 ఈమెయిల్స్కు సుమారు US$120 అని పరిశోధకులు అంచనా వేశారు.
ఈ అధ్యయనాలకు పరిమితులు ఉన్నాయి.
Heiding పరీక్షలో నమూనా చిన్నది. Czybik అధ్యయనం ఇప్పటికే సిబ్బందికి శిక్షణ ఇచ్చే ఒకే విశ్వవిద్యాలయంలో జరిగింది, బలమైన దాడిచేసేవారి విషయంలో ఇది తక్కువ అంచనా (lower bound) మాత్రమే అని రచయితలే చెప్పే స్థానిక open-source models ను వాడింది, ముందుగా ఇచ్చిన బ్రీఫింగ్ బహుశా క్లిక్లను తగ్గించింది. IBM పరీక్ష పాత టూల్స్ వాడింది.
ఇవేవీ AI ఫిషింగ్ హానిలేనిదని చెప్పడం లేదు. ప్రమాదం ఎక్కువగా పరిమాణం, వ్యక్తిగతీకరణకు సంబంధించినదని, అది “పరిపూర్ణమైన రచన” కంటే భిన్నమైన సమస్య అని అవి చెబుతున్నాయి.
నకిలీ ముఖాలను, గొంతులను చాలామంది గుర్తించలేరు
ఇది ఈమెయిల్ ఫలితాల కంటే ఎక్కువ ముఖ్యం. ఇటీవలి రెండు అధ్యయనాలు దీన్ని కొలిచాయి.
University of Florida బృందం, జనవరి 2026లో Cognitive Research: Principles and Implications లో ప్రచురించిన అధ్యయనంలో, నిజమైన స్టిల్ ముఖాలను AI తయారుచేసిన వాటి నుంచి వేరు చేయడంలో ప్రజలు యాదృచ్ఛిక అంచనా కంటే మెరుగ్గా లేరని కనుగొంది. వీడియోతో ప్రజలు మెరుగ్గా చేశారు, సుమారు మూడింట రెండు వంతులు సరిగ్గా గుర్తించారు. కంప్యూటర్ డిటెక్టర్లలో దీనికి విరుద్ధంగా కనిపించింది: స్టిల్ చిత్రాలపై 97 శాతం వరకు ఖచ్చితత్వం, కానీ వీడియోపై యాదృచ్ఛిక అంచనా స్థాయి.
విడిగా జరిగిన, ఇంకా preprint దశలోనే ఉన్న 1,768 మందితో చేసిన వినికిడి అధ్యయనం, నిజమైన, సింథటిక్ స్పీచ్ను వేరు చేయడంలో మనుషుల ఖచ్చితత్వం 68.7 శాతం అని, ఇది 2021 నాటి ఇలాంటి పరీక్షలోని 72.8 శాతం నుంచి తగ్గిందని కనుగొంది. సమస్య నిజమైన రికార్డింగ్లే. ప్రజలు నిజమైన స్పీచ్లో 64.1 శాతం మాత్రమే సరిగ్గా గుర్తించారు, అంటే వారు నిజమైన గొంతులను కూడా అనుమానించడం మొదలుపెట్టారు. ఆ అధ్యయనంలో సాఫ్ట్వేర్ డిటెక్టర్లు 94.5 శాతం సాధించాయి.
FBI డిసెంబర్ 2024 సలహా, వికృతమైన చేతులు, వింతైన పళ్లు లేదా కళ్లు, అసహజమైన స్వరం కోసం చూడమని ప్రజలకు చెబుతుంది. అది సహేతుకమైన సలహా, కానీ ఈ ఫలితాలతో అది సరిగ్గా పొసగడం లేదు. చాలా మంది స్టిల్ ముఖాల విషయంలో యాదృచ్ఛిక అంచనాకు దగ్గరగా ఉంటే, మూడు గొంతుల్లో ఒకదాని గురించి తప్పుగా ఉంటే, “జాగ్రత్తగా చూడండి” అనేది ప్రధాన రక్షణ కావడం సాధ్యం కాదు. ఇది మా ఊహ, అధ్యయనాలు కూడా నిజ జీవిత కాల్స్ కాకుండా నియంత్రిత పరీక్షలు, కాబట్టి దీన్ని రుజువుగా కాకుండా బలమైన సూచనగా తీసుకోండి.
ఒక నిజమైన కేసు ఇదే విషయాన్ని చూపిస్తుంది.
2024 ప్రారంభంలో, హాంకాంగ్లోని ఇంజినీరింగ్ సంస్థ Arup ఉద్యోగి ఒకరు సుమారు HK$200 మిలియన్, అంటే దాదాపు US$25.6 మిలియన్, 15 బదిలీల్లో చెల్లించారు. వారు మొదట ఒక ఫిషింగ్ ఈమెయిల్ అని అనుమానించారు, ఆ తర్వాత ఒక వీడియో కాల్లో చేరారు, అందులో ఫైనాన్స్ చీఫ్లా, ఇతర సహోద్యోగుల్లా కనిపించిన, వినిపించిన వారంతా డీప్ఫేక్లే, దాంతో వారు తమ సందేహాలను పక్కన పెట్టారు. తమ అంతర్గత వ్యవస్థలు ఏవీ దెబ్బతినలేదని Arup చెప్పింది.
విఫలమైన నియంత్రణ పాస్వర్డ్ కాదు. అది “నేను వారిని చూశాను, వారి మాట విన్నాను” అనే నమ్మకం.
ఏ అలవాట్లు నిలబడతాయి
కంటితో గుర్తించడం బలహీనమైతే, ఉత్తమ అలవాట్లు కంటెంట్ను అంచనా వేయడంపై ఆధారపడనివే. పట్టిక నాలుగు Get Cyber Safe అలవాట్లను ఆ విధంగా క్రమబద్ధీకరిస్తుంది. ఈ ర్యాంకింగ్ మా అంచనా, ఎందుకంటే ఈ అలవాట్లలో ఏదైనా నష్టాలను తగ్గిస్తుందో లేదో కొలిచిన అధ్యయనం మాకు దొరకలేదు.
| అలవాటు | సాక్ష్యాలకు ఇది ఎంత సరిపోతుంది | దీన్ని ఎలా బలపరచాలి |
|---|---|---|
| చర్య తీసుకునే ముందు ధృవీకరించండి | అత్యంత బలమైనది. ఇది నకిలీని గుర్తించడంపై ఆధారపడదు. మీరు ఇప్పటికే నమ్మే నంబర్కు ఒక కాల్ చేసి ఉంటే Arup మోసం బహుశా విఫలమయ్యేది. | మీరు స్వయంగా వెతికిన నంబర్ను వాడండి, సందేశంలోని నంబర్ను ఎప్పుడూ వాడకండి. FBI సూచించినట్లు, కుటుంబంతో ఒక రహస్య పదాన్ని అంగీకరించుకోండి. పనిలో, చెల్లింపులకు, బ్యాంక్ వివరాల మార్పులకు దీన్ని ఒక రాతపూర్వక నియమంగా చేయండి. |
| భద్రతను రోజువారీ అలవాటుగా చేసుకోండి | బలహీనమైన అడుగును తొలగించే చోట బలమైనది. Passkeys, security keys ను నకిలీ పేజీలో టైప్ చేయడం సాధ్యం కాదు. | phishing-resistant సైన్-ఇన్కు ప్రాధాన్యం ఇవ్వండి. సాధారణ MFA కోడ్లు సెషన్తో పాటు ఎందుకు దొంగిలించబడవచ్చో Microsoft 365 Token Replay: ఈ దాడులను MFA ఒక్కటే ఎందుకు ఆపలేకపోయింది పై మా వ్యాసం చూపిస్తుంది. |
| ఆగి అంచనా వేయండి | అవసరమే, కానీ సరిపోదు. మోసాల్లో తొందర పెట్టడం సాధారణ అంశం, కాబట్టి నెమ్మదించడం సహాయపడుతుంది. Arup ఉద్యోగి ఆగారు, అయినా ఒప్పించబడ్డారు. | ఆగడాన్ని ఒక నిర్ణీత తదుపరి అడుగుతో జతచేయండి, అప్పుడు వేచి ఉన్నప్పుడు ఏమి చేయాలో ప్రజలకు తెలుస్తుంది. |
| క్లిక్ లేదా షేర్ చేసే ముందు ఆలోచించండి | ఒంటరిగా అత్యంత బలహీనమైనది. అతిపెద్ద అధ్యయనంలో వ్యక్తిగతీకరించిన ఈమెయిల్స్ క్లిక్లను దాదాపు మూడు రెట్లు పెంచాయి. | Czybik రచయితలు సూచించినట్లు, వ్యక్తిగతీకరించిన ఫిషింగ్పై ప్రజలకు శిక్షణ ఇవ్వండి. సిబ్బంది గురించి బహిరంగంగా ఉన్న సమాచారాన్ని పరిమితం చేయండి, ఎందుకంటే పరిశోధకులు వెబ్ సెర్చ్ల నుంచి ఈమెయిల్స్ను రూపొందించారు. |
మీరే ప్రయత్నించండి. కింది ప్రతి పరిస్థితిలో మీరు ఏమి చేస్తారో అడుగుతుంది, ఆ ఎంపిక గురించి సాక్ష్యాలు ఏమి చెబుతున్నాయో చూపిస్తుంది.
ఒక పరిస్థితిని ఎంచుకోండి. మీరు ఏమి చేస్తారో ఎంచుకుని, సాక్ష్యాలు ఏమి చెబుతున్నాయో చూడండి.
మీరు ఫైనాన్స్ విభాగంలో పనిచేస్తారు. మీ ఫైనాన్స్ చీఫ్ నుంచి వచ్చిన ఈమెయిల్ రహస్య బదిలీలు అడుగుతుంది, అది ఫిషింగ్లా అనిపిస్తుంది. ఆ తర్వాత మీరు ఒక వీడియో కాల్లో చేరతారు, అందులో ఫైనాన్స్ చీఫ్, మీకు తెలిసిన సహోద్యోగులు నిజమైనవారిలాగే కనిపిస్తారు, వినిపిస్తారు. మీరు ఏమి చేస్తారు?
బలహీనమైన అడుగు. నమోదైన కేసు. Arup హాంకాంగ్ కార్యాలయంలో జరిగింది ఇదే. సుమారు HK$200 మిలియన్, అంటే దాదాపు US$25.6 మిలియన్, 15 బదిలీల్లో వెళ్లిపోయింది. కాల్లోని మిగతావారంతా డీప్ఫేక్లే. చూడటం, వినడమే విఫలమైన నియంత్రణ.
సహాయపడుతుంది, కానీ సరిపోదు. నమోదైన కేసు. మోసాలు తొందరపై ఆధారపడతాయి కాబట్టి నెమ్మదించడం సహాయపడుతుంది. కానీ Arup ఉద్యోగికి మొదట సందేహాలు ఉన్నా, ఆ కాల్ వారిని ఒప్పించింది. ఆగడానికి ఒక నిర్ణీత తదుపరి అడుగు అవసరం.
అత్యంత బలమైన అడుగు. మా ఊహ. ఇది ముఖాలను, గొంతులను అంచనా వేయడంపై ఆధారపడదు. మీరు ఇప్పటికే నమ్మే నంబర్కు ఒక కాల్ చేసి ఉంటే Arup మోసం బహుశా విఫలమయ్యేది. పనిలో, చెల్లింపులకు దీన్ని రాతపూర్వక నియమంగా చేయండి.
మీ బ్యాంక్ అని చెప్పుకునే WhatsApp సందేశం: 'మీ ఖాతా బ్లాక్ అవుతుంది. ఇప్పుడే లింక్పై క్లిక్ చేయండి.' మీరు ఏమి చేస్తారు?
బలహీనమైన అడుగు. ఉదాహరణ (ఊహాత్మకం). సందేశం నుంచి చేరిన సైన్-ఇన్ పేజీ నకిలీ కావచ్చు. సాధారణ MFA కోడ్లు సెషన్తో పాటు దొంగిలించబడవచ్చు, దీన్ని మా Microsoft 365 token replay వ్యాసం వివరిస్తుంది. Passkeys, security keys ను నకిలీ పేజీలో టైప్ చేయడం సాధ్యం కాదు.
బలహీనమైన అడుగు. మా ఊహ. రిప్లై సందేశం పంపినవారికే వెళ్తుంది, కాబట్టి వచ్చే సమాధానం ఏమీ రుజువు చేయదు. అదే సంభాషణలో తనిఖీ చేయడం స్వతంత్ర తనిఖీ కాదు.
అత్యంత బలమైన అడుగు. మీరు స్వయంగా ఎంచుకున్న మార్గంలో బ్యాంక్ను చేరుకుంటారు, సందేశంలోని మార్గంలో ఎప్పుడూ కాదు. 'చర్య తీసుకునే ముందు ధృవీకరించండి' అనే అలవాటు ఇదే.
కుటుంబ సభ్యుడి నుంచి కాల్ వస్తుంది. గొంతు సరిగ్గానే ఉంది. వారు ఇబ్బందిలో ఉన్నారని, ఇప్పుడే డబ్బు కావాలని చెబుతారు. మీరు ఏమి చేస్తారు?
బలహీనమైన అడుగు. పరిశోధన ఫలితం. 1,768 మంది శ్రోతలతో జరిగిన అధ్యయనంలో, ప్రజలు నిజమైన, సింథటిక్ స్పీచ్ను 68.7 శాతం సార్లు సరిగ్గా వేరు చేశారు, నిజమైన స్పీచ్లో 64.1 శాతం మాత్రమే గుర్తించారు. జాగ్రత్తగా వినడం బలహీనమైన పునాది.
సహాయపడుతుంది. నమోదైన సలహా. కుటుంబంతో ఒక రహస్య పదాన్ని అంగీకరించుకోవాలని FBI సూచిస్తుంది. కాల్కు ముందే అంగీకరించి ఉంటేనే అది పనిచేస్తుంది, కాబట్టి ఈ వారమే ఒకటి అంగీకరించుకోండి.
అత్యంత బలమైన అడుగు. మీ దగ్గర ఇప్పటికే ఉన్న నంబర్కు కాల్ చేయడం గొంతును అంచనా వేయడంపై ఆధారపడదు. ఒక ముఖాన్ని లేదా గొంతును మాత్రమే నమ్మకండి, ఎందుకంటే రెండింటినీ నకిలీ చేయవచ్చు.
'Urgent: Invoice Payment Update' అనే శీర్షికతో వచ్చిన ఈమెయిల్ ఒక సప్లయర్ బ్యాంక్ వివరాలు మార్చమని ఫైనాన్స్ను అడుగుతుంది. అందులో ఒక నిజమైన ప్రాజెక్ట్, సరైన కాంటాక్ట్ పేర్లు ఉన్నాయి. మీరు ఏమి చేస్తారు?
బలహీనమైన అడుగు. పరిశోధన ఫలితం. అతిపెద్ద అధ్యయనంలో వ్యక్తిగతీకరించిన AI ఈమెయిల్స్ను 10.0 శాతం మంది క్లిక్ చేశారు, సాధారణ AI ఈమెయిల్స్ను 3.7 శాతం మంది. నిజమైన వివరాలే మోసాన్ని నమ్మదగినదిగా చేస్తాయి, AI వాటిని చౌక చేసింది.
బలహీనమైన అడుగు. మా ఊహ. రిప్లై ఈమెయిల్ పంపినవారికే వెళ్తుంది. అది ఏమీ ధృవీకరించదు.
అత్యంత బలమైన అడుగు. బ్యాంక్ వివరాల మార్పులను ఇప్పటికే రికార్డులో ఉన్న నంబర్లో ధృవీకరించండి, పెద్ద చెల్లింపును ఒక్క వ్యక్తే పూర్తి చేయనివ్వకండి. కింది బృంద నియమాల్లో ఇవి రెండు.
ప్రతి పరిస్థితిని, ఫలితాన్ని టెక్స్ట్గా చదవండి
- మీ ఫైనాన్స్ చీఫ్ నుంచి వీడియో కాల్. మీరు ఫైనాన్స్ విభాగంలో పనిచేస్తారు. మీ ఫైనాన్స్ చీఫ్ నుంచి వచ్చిన ఈమెయిల్ రహస్య బదిలీలు అడుగుతుంది, అది ఫిషింగ్లా అనిపిస్తుంది. ఆ తర్వాత మీరు ఒక వీడియో కాల్లో చేరతారు, అందులో ఫైనాన్స్ చీఫ్, మీకు తెలిసిన సహోద్యోగులు నిజమైనవారిలాగే కనిపిస్తారు, వినిపిస్తారు. మీరు ఏమి చేస్తారు?
- బదిలీలు చేస్తాను. నేను వారిని చూశాను, విన్నాను. బలహీనమైన అడుగు. నమోదైన కేసు. Arup హాంకాంగ్ కార్యాలయంలో జరిగింది ఇదే. సుమారు HK$200 మిలియన్, అంటే దాదాపు US$25.6 మిలియన్, 15 బదిలీల్లో వెళ్లిపోయింది. కాల్లోని మిగతావారంతా డీప్ఫేక్లే. చూడటం, వినడమే విఫలమైన నియంత్రణ.
- ఒక రోజు ఆగి ఆలోచిస్తాను. సహాయపడుతుంది, కానీ సరిపోదు. నమోదైన కేసు. మోసాలు తొందరపై ఆధారపడతాయి కాబట్టి నెమ్మదించడం సహాయపడుతుంది. కానీ Arup ఉద్యోగికి మొదట సందేహాలు ఉన్నా, ఆ కాల్ వారిని ఒప్పించింది. ఆగడానికి ఒక నిర్ణీత తదుపరి అడుగు అవసరం.
- రికార్డులో ఉన్న నంబర్కు ఫైనాన్స్ చీఫ్కు కాల్ చేస్తాను. అత్యంత బలమైన అడుగు. మా ఊహ. ఇది ముఖాలను, గొంతులను అంచనా వేయడంపై ఆధారపడదు. మీరు ఇప్పటికే నమ్మే నంబర్కు ఒక కాల్ చేసి ఉంటే Arup మోసం బహుశా విఫలమయ్యేది. పనిలో, చెల్లింపులకు దీన్ని రాతపూర్వక నియమంగా చేయండి.
- మీ బ్యాంక్ నుంచి ఒక సందేశం. మీ బ్యాంక్ అని చెప్పుకునే WhatsApp సందేశం: 'మీ ఖాతా బ్లాక్ అవుతుంది. ఇప్పుడే లింక్పై క్లిక్ చేయండి.' మీరు ఏమి చేస్తారు?
- లింక్పై క్లిక్ చేసి సైన్ ఇన్ చేస్తాను. బలహీనమైన అడుగు. ఉదాహరణ (ఊహాత్మకం). సందేశం నుంచి చేరిన సైన్-ఇన్ పేజీ నకిలీ కావచ్చు. సాధారణ MFA కోడ్లు సెషన్తో పాటు దొంగిలించబడవచ్చు, దీన్ని మా Microsoft 365 token replay వ్యాసం వివరిస్తుంది. Passkeys, security keys ను నకిలీ పేజీలో టైప్ చేయడం సాధ్యం కాదు.
- నిజంగా బ్యాంకేనా అని రిప్లై చేసి అడుగుతాను. బలహీనమైన అడుగు. మా ఊహ. రిప్లై సందేశం పంపినవారికే వెళ్తుంది, కాబట్టి వచ్చే సమాధానం ఏమీ రుజువు చేయదు. అదే సంభాషణలో తనిఖీ చేయడం స్వతంత్ర తనిఖీ కాదు.
- బ్యాంక్ యాప్ తెరుస్తాను, లేదా నా కార్డుపై ఉన్న నంబర్కు కాల్ చేస్తాను. అత్యంత బలమైన అడుగు. మీరు స్వయంగా ఎంచుకున్న మార్గంలో బ్యాంక్ను చేరుకుంటారు, సందేశంలోని మార్గంలో ఎప్పుడూ కాదు. 'చర్య తీసుకునే ముందు ధృవీకరించండి' అనే అలవాటు ఇదే.
- కుటుంబ సభ్యుడి నుంచి కాల్. కుటుంబ సభ్యుడి నుంచి కాల్ వస్తుంది. గొంతు సరిగ్గానే ఉంది. వారు ఇబ్బందిలో ఉన్నారని, ఇప్పుడే డబ్బు కావాలని చెబుతారు. మీరు ఏమి చేస్తారు?
- ఏదైనా తేడాగా వినిపిస్తుందేమో జాగ్రత్తగా వింటాను. బలహీనమైన అడుగు. పరిశోధన ఫలితం. 1,768 మంది శ్రోతలతో జరిగిన అధ్యయనంలో, ప్రజలు నిజమైన, సింథటిక్ స్పీచ్ను 68.7 శాతం సార్లు సరిగ్గా వేరు చేశారు, నిజమైన స్పీచ్లో 64.1 శాతం మాత్రమే గుర్తించారు. జాగ్రత్తగా వినడం బలహీనమైన పునాది.
- కుటుంబ రహస్య పదం అడుగుతాను. సహాయపడుతుంది. నమోదైన సలహా. కుటుంబంతో ఒక రహస్య పదాన్ని అంగీకరించుకోవాలని FBI సూచిస్తుంది. కాల్కు ముందే అంగీకరించి ఉంటేనే అది పనిచేస్తుంది, కాబట్టి ఈ వారమే ఒకటి అంగీకరించుకోండి.
- ఫోన్ పెట్టేసి, సేవ్ చేసిన నంబర్కు తిరిగి కాల్ చేస్తాను. అత్యంత బలమైన అడుగు. మీ దగ్గర ఇప్పటికే ఉన్న నంబర్కు కాల్ చేయడం గొంతును అంచనా వేయడంపై ఆధారపడదు. ఒక ముఖాన్ని లేదా గొంతును మాత్రమే నమ్మకండి, ఎందుకంటే రెండింటినీ నకిలీ చేయవచ్చు.
- బ్యాంక్ వివరాలు మార్చమని ఈమెయిల్. 'Urgent: Invoice Payment Update' అనే శీర్షికతో వచ్చిన ఈమెయిల్ ఒక సప్లయర్ బ్యాంక్ వివరాలు మార్చమని ఫైనాన్స్ను అడుగుతుంది. అందులో ఒక నిజమైన ప్రాజెక్ట్, సరైన కాంటాక్ట్ పేర్లు ఉన్నాయి. మీరు ఏమి చేస్తారు?
- మా నిజమైన ప్రాజెక్ట్ ప్రస్తావన ఉంది, కాబట్టి ఇది నిజమైనదే. బలహీనమైన అడుగు. పరిశోధన ఫలితం. అతిపెద్ద అధ్యయనంలో వ్యక్తిగతీకరించిన AI ఈమెయిల్స్ను 10.0 శాతం మంది క్లిక్ చేశారు, సాధారణ AI ఈమెయిల్స్ను 3.7 శాతం మంది. నిజమైన వివరాలే మోసాన్ని నమ్మదగినదిగా చేస్తాయి, AI వాటిని చౌక చేసింది.
- మార్పును ధృవీకరించమని ఈమెయిల్కు రిప్లై చేస్తాను. బలహీనమైన అడుగు. మా ఊహ. రిప్లై ఈమెయిల్ పంపినవారికే వెళ్తుంది. అది ఏమీ ధృవీకరించదు.
- రికార్డుల్లోని నంబర్కు సప్లయర్కు కాల్ చేస్తాను, రెండో ఆమోదం తీసుకుంటాను. అత్యంత బలమైన అడుగు. బ్యాంక్ వివరాల మార్పులను ఇప్పటికే రికార్డులో ఉన్న నంబర్లో ధృవీకరించండి, పెద్ద చెల్లింపును ఒక్క వ్యక్తే పూర్తి చేయనివ్వకండి. కింది బృంద నియమాల్లో ఇవి రెండు.
IT బృందం ఏమి చేయగలదు
పై అలవాట్లు వ్యక్తుల కోసం. ఒక బృందం వాటిని, ఎవరైనా ఆ రోజు అప్రమత్తంగా ఉన్నారా లేదా అన్నదానిపై ఆధారపడని నియమాలుగా మార్చగలదు.
- డబ్బు, యాక్సెస్ మార్పులకు కాల్-బ్యాక్ తప్పనిసరి చేయండి. బ్యాంక్ వివరాలు మార్చమని, చెల్లింపు పంపమని, లేదా పాస్వర్డ్ లేదా MFA పద్ధతిని రీసెట్ చేయమని వచ్చే ఏ అభ్యర్థననైనా ఇప్పటికే రికార్డులో ఉన్న నంబర్కు కాల్ చేసి ధృవీకరించాలి.
- పెద్ద చెల్లింపులకు ఇద్దరు ఆమోదించేవారిని పెట్టండి. ఒక కాల్ లేదా వీడియో మీటింగ్ ఆధారంగా ఒక్క వ్యక్తే పెద్ద బదిలీని పూర్తి చేయగలిగేలా ఉండకూడదు.
- phishing-resistant సైన్-ఇన్కు మారండి. అడ్మినిస్ట్రేటర్లు, ఫైనాన్స్, హెల్ప్ డెస్క్తో ప్రారంభించండి.
- నియమాలు ఏమిటో హెల్ప్ డెస్క్కు చెప్పండి. హెల్ప్ డెస్క్లు యాక్సెస్ను రీసెట్ చేయగలవు కాబట్టి అవి తరచూ లక్ష్యంగా మారతాయి.
- వ్యక్తిగతీకరించిన సందేశాలపై శిక్షణ ఇవ్వండి. ఐదేళ్ల నాటి నాసిరకం ఉదాహరణను మాత్రమే కాకుండా, సిబ్బంది నిజమైన ప్రాజెక్ట్ను ప్రస్తావించే ఈమెయిల్ను చూపించండి.
- బహిరంగ వివరాలను తగ్గించండి. సిబ్బంది డైరెక్టరీలు, పబ్లిక్ ప్రొఫైల్స్ వ్యక్తిగతీకరించిన సందేశాలకు ముడిసరుకు.
సాంకేతిక పరిజ్ఞానం లేని వ్యక్తికి ఏమి చెప్పాలి
మూడు వాక్యాలు చాలావరకు సరిపోతాయి. ఒక సందేశం లేదా కాల్ డబ్బు, కోడ్ లేదా పాస్వర్డ్ అడిగితే, ఆగి, మీ దగ్గర ఇప్పటికే ఉన్న నంబర్లో ఆ వ్యక్తిని లేదా కంపెనీని సంప్రదించండి. ఒక ముఖాన్ని లేదా గొంతును మాత్రమే నమ్మకండి, ఎందుకంటే రెండింటినీ నకిలీ చేయవచ్చు. మీ కుటుంబంతో ఒక రహస్య పదాన్ని అంగీకరించుకోండి, దాన్ని వాడండి.
మనకు ఏమి తెలుసు, ఏమి తెలియదు
| లేబుల్ | ప్రకటన |
|---|---|
| వాస్తవం | 2025లో AI ని ప్రస్తావించిన 22,364 ఫిర్యాదులను FBI స్వీకరించింది, వాటి నష్టాలు సుమారు US$893 మిలియన్. మొత్తం ఫిర్యాదులు పది లక్షలు దాటాయి. |
| పరిశోధన ఫలితం | అతిపెద్ద పరీక్షలో, వ్యక్తిగతీకరించిన AI ఈమెయిల్స్ సాధారణ ఈమెయిల్స్తో పోలిస్తే క్లిక్లను దాదాపు మూడు రెట్లు పెంచాయి, ఒక్కోదానికి మూడు సెంట్ల కంటే తక్కువ ఖర్చయింది. |
| పరిశోధన ఫలితం | స్టిల్ ముఖాలపై ప్రజలు యాదృచ్ఛిక అంచనాకు దగ్గరగా, వీడియోపై సుమారు మూడింట రెండు వంతులు, ఆడియోపై 68.7 శాతం సాధించారు. |
| మా ఊహ | ప్రధాన మార్పు చౌకైన వ్యక్తిగతీకరణ, నమ్మలేని ముఖాలు, గొంతులు. మెరుగైన రచన కాదు. సందేశాన్ని అంచనా వేయడంపై ఆధారపడని అలవాట్లే అత్యంత నమ్మదగినవి. |
| తెలియనిది | AI ప్రమేయం ఉన్న మోసాల నిజమైన వాటా. ఈ అలవాట్లలో ఏవైనా నష్టాలను కొలవదగినంతగా తగ్గిస్తాయా. కొత్త మోడల్స్తో ఫలితాలు ఎలా మారతాయి. AI ఆధారిత మోసాలపై కెనడా గణాంకాలు. |
దీన్ని ఎంత లోతుగా నేర్చుకోవాలి?
తెలుసుకోండి: ఒక ముఖం, ఒక గొంతు, లేదా బాగా రాసిన సందేశం దాని వెనుక ఎవరున్నారో ఇక రుజువు కాదని అందరూ అర్థం చేసుకోవాలి. “నా దగ్గర ఇప్పటికే ఉన్న నంబర్లో తనిఖీ చేస్తాను” అనేది సహజమైన అలవాటుగా మార్చుకోండి.
వాడండి: IT సిబ్బంది, ఫైనాన్స్ బృందాలు, హెల్ప్ డెస్క్లు కాల్-బ్యాక్ నడపగలగాలి, ఇద్దరు వ్యక్తుల ఆమోదాన్ని ఏర్పాటు చేయగలగాలి, వ్యక్తిగతీకరించిన సందేశాన్ని గుర్తించగలగాలి, కారణాలను సహోద్యోగులకు వివరించగలగాలి.
నైపుణ్యం సాధించండి: సెక్యూరిటీ లీడ్లు ఈ నియంత్రణలను చెల్లింపు, యాక్సెస్, రికవరీ ప్రక్రియల్లో భాగంగా డిజైన్ చేయాలి, phishing-resistant సైన్-ఇన్ను ఎంచుకోవాలి, వాస్తవికమైన వ్యక్తిగతీకరించిన అభ్యాసాలతో ఆ ప్రక్రియలను పరీక్షించాలి.
ప్రస్తుతానికి మీరు పట్టించుకోనవసరం లేనివి
తాజా డీప్ఫేక్ టూల్స్ పేర్లు నేర్చుకోవాల్సిన అవసరం లేదు, ప్రతి కాల్లో సిబ్బంది వాడేందుకు డిటెక్టర్ కొనాల్సిన అవసరం లేదు. టూల్స్ వేగంగా మారుతాయి, డిటెక్టర్లు ఒంటరిగా నమ్మదగిన రక్షణ కావు. స్కామర్ ఏ టూల్ ఎంచుకున్నా పై ప్రక్రియ నియమాలు ఉపయోగకరంగానే ఉంటాయి.
ఒక ఆచరణాత్మక తదుపరి అడుగు
ఈ వారం రెండు పనులు చేయండి. మీకు ముఖ్యమైన వ్యక్తులతో ఒక రహస్య పదాన్ని అంగీకరించుకోండి. ఆ తర్వాత, చెల్లింపు, యాక్సెస్ మార్పులను ఎప్పుడూ ఇప్పటికే రికార్డులో ఉన్న నంబర్కు కాల్ చేసి ధృవీకరించాలని చెప్పే అర పేజీ నియమాన్ని మీ బృందం కోసం రాయండి.
మరింత లోతుగా
- FBI IC3 2025 Internet Crime Report, ఫిర్యాదులు, నష్టాల గణాంకాల కోసం, AI విభాగంతో సహా.
- FBI public service announcement on generative AI fraud, December 2024, టెక్నిక్లు, రక్షణ చర్యల కోసం.
- Canadian Anti-Fraud Centre: top frauds in 2025, fraud trends, కెనడా గణాంకాల కోసం.
- National Cyber Threat Assessment 2025-2026, Canadian Centre for Cyber Security ప్రచురణ.
- Verizon 2025 Data Breach Investigations Report, executive summary, synthetic text, మానవ అంశం గణాంకాల కోసం.
- A Large-Scale Study of Personalized Phishing using Large Language Models, USENIX Security 2026.
- Heiding and colleagues on automated spear phishing, 2024 నాటి పరీక్ష కోసం.
- SecurityWeek on the IBM X-Force human vs AI phishing test, IBM పరీక్ష కోసం.
- Large-scale study of human audio deepfake perception, University of Florida deepfake detection study.
- CNN on the Arup deepfake case.
ఈ వ్యాసంలోని వాస్తవాలను 26 అక్టోబర్ 2026 నాడు తనిఖీ చేశారు. మోసాల గణాంకాలు, పరిశోధన ఫలితాలు తరచూ మారుతాయి, కాబట్టి ఒక సంఖ్యపై ఆధారపడే ముందు పై మూలాలతో నిర్ధారించుకోండి.