

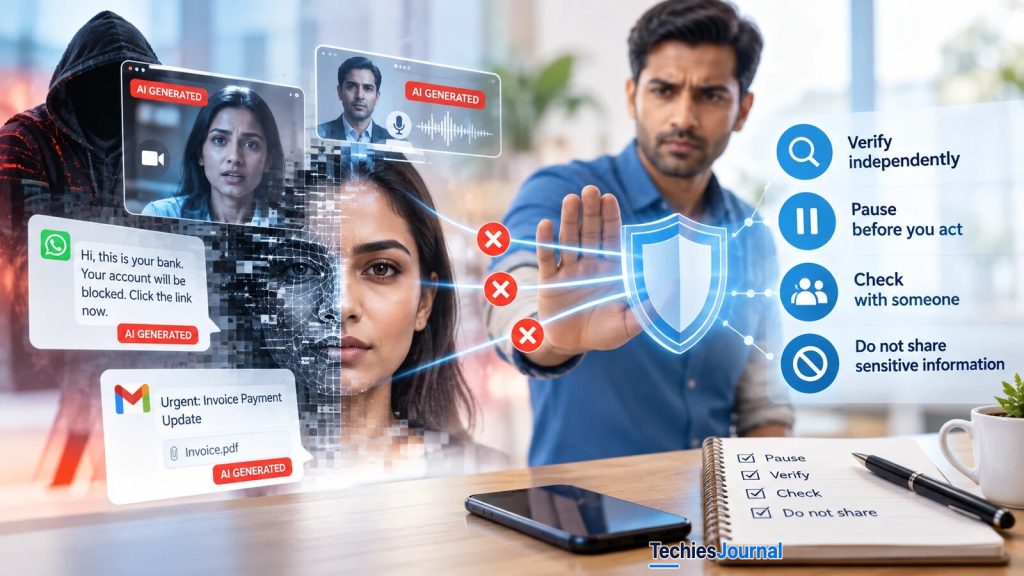
Ilustración conceptual, no un caso real: mensajes, llamadas y caras creados con IA a un lado, y una persona que se detiene a comprobar al otro. Los cuatro hábitos de la imagen son un resumen general, no los cuatro hábitos de Get Cyber Safe que este artículo pone a prueba.
La IA cambió cómo se fabrican las estafas, no lo que piden
Los estafadores siguen queriendo las mismas cuatro cosas: tu dinero, tu contraseña, tu código o tu confianza en otra persona. La IA cambió lo convincente y lo barato que les resulta pedirlas.
Seguramente has oído que la IA hace que las estafas sean imposibles de detectar. La realidad es más útil. Algunas cosas cambiaron de verdad, otras no, y el consejo que recibes depende de cuál es cuál.
Este artículo está pensado para profesionales de TI y para las personas a las que cuidan, ya sean familiares, colegas o clientes. Separa las pruebas sólidas de las inciertas.
Después se pregunta cuáles de los hábitos de seguridad habituales siguen funcionando. Una campaña del Gobierno de Canadá, Get Cyber Safe, publicó cuatro de esos hábitos en octubre de 2026. Son sensatos, pero la publicación no cita ningún dato, así que aquí los contrastamos con las pruebas.
El tamaño del problema
Las mejores cifras vienen de Estados Unidos. El Internet Crime Complaint Center del FBI, conocido como IC3, recibió 1 008 597 denuncias en 2025, con pérdidas declaradas de 20 877 millones de dólares estadounidenses. De ellas, 22 364 denuncias mencionaban la inteligencia artificial, con unos 893 millones de dólares estadounidenses en pérdidas.
Según nuestro propio cálculo, eso equivale a alrededor del 2 % de las denuncias y el 4 % de las pérdidas. El informe del IC3 dice que muchas víctimas no se dan cuenta de hasta qué punto puede intervenir la IA, así que la cifra real probablemente es mayor. También señala que todas sus cifras son las que declara el público. Por tanto, la IA es una parte real pero todavía minoritaria del total declarado, y su peso real se desconoce.
El panorama de Canadá tiene menos detalle. El Canadian Anti-Fraud Centre (Centro Antifraude de Canadá) recibió más de 112 000 denuncias de fraude en 2025, con más de 704 millones de C$ (dólares canadienses) en pérdidas declaradas, y estima que solo se denuncia entre el 5 y el 10 % del fraude. Sus páginas públicas no desglosan el fraude facilitado por IA. El Canadian Centre for Cyber Security (Centro Canadiense de Ciberseguridad) afirma en su evaluación de amenazas de 2025 a 2026 que los ciberdelincuentes «casi con toda seguridad» están usando grandes modelos de lenguaje para mejorar la ingeniería social, y que el fraude y las estafas seguirán creciendo.
El 2025 Data Breach Investigations Report de Verizon aporta un contrapeso. Dice que el texto sintético en los correos maliciosos se duplicó en dos años, según los datos de un socio. También dice que la IA generativa «todavía no se ha adueñado del mundo» y que el factor humano en las brechas se mantuvo en torno al 60 %.
Lo que muestran los estudios sobre phishing
Los estudios no coinciden, y ese desacuerdo es revelador. Tres pruebas usaron métodos distintos y dieron respuestas distintas.
| Prueba | Qué se midió | Resultado |
|---|---|---|
| IBM X-Force Red, 1600 empleados del sector sanitario | Phishing redactado por personas frente a phishing redactado con IA | El 14 % hizo clic en el correo humano y el 11 % en el correo de la IA. El correo de la IA tardó unos 5 minutos en producirse. El humano, 16 horas. |
| Heiding y colaboradores, 101 participantes (2024) | Genérico, experto humano, IA, e IA con ayuda humana | Los clics fueron del 12 % en el control genérico, del 54 % con expertos humanos, del 54 % con IA totalmente automatizada y del 56 % con IA más una persona. |
| Czybik y colaboradores, 7741 empleados universitarios (USENIX Security 2026) | Correos genéricos y personalizados, redactados por personas o con IA | IA genérica, 3.7 %, y humano genérico, 4.1 %. IA personalizada, 10.0 %. Humano personalizado, 24.2 %, a partir de solo 99 correos. |
Nuestra lectura de estos tres resultados es que la redacción con IA no es el cambio principal.
En el estudio más grande, un correo genérico redactado con IA funcionó más o menos igual que uno escrito por una persona. Lo que aumentó los clics fue la personalización, es decir, un mensaje adaptado al trabajo y los intereses de la persona objetivo. Los humanos expertos seguían haciéndolo mejor.
Lo que cambió la IA es el precio. Los investigadores estimaron menos de tres centavos por correo personalizado, y unos 120 dólares estadounidenses por 4010 correos.
Estos estudios tienen límites.
La muestra de la prueba de Heiding era pequeña. El estudio de Czybik se hizo en una sola universidad que ya forma a su personal, usó modelos locales de código abierto que los autores consideran un límite inferior frente a un atacante más capaz, e incluyó una sesión informativa previa que probablemente redujo los clics. La prueba de IBM usó herramientas anteriores.
Nada de esto significa que el phishing con IA sea inofensivo. Significa que el riesgo tiene que ver sobre todo con el volumen y la personalización, que es un problema distinto de la «redacción perfecta».
La mayoría de la gente no distingue caras y voces falsas
Esto importa más que los resultados sobre correos. Dos estudios recientes lo midieron.
Un equipo de la Universidad de Florida, en un trabajo publicado en Cognitive Research: Principles and Implications en enero de 2026, comprobó que las personas no acertaban más que al azar al distinguir caras reales en imágenes fijas de caras creadas con IA. Con vídeo lo hicieron mejor y acertaron en torno a dos tercios. Los detectores informáticos mostraron lo contrario: hasta un 97 % de precisión con imágenes fijas, pero al nivel del azar con vídeo.
Un estudio de escucha distinto, con 1768 personas y todavía en preimpresión, situó la precisión humana al distinguir voz real de voz sintética en el 68.7 %, frente al 72.8 % de una prueba similar de 2021. El problema fueron las grabaciones reales. Las personas identificaron correctamente solo el 64.1 % de la voz auténtica, así que también empiezan a dudar de las voces reales. Los detectores por software obtuvieron un 94.5 % en ese estudio.
Los consejos del FBI de diciembre de 2024 piden fijarse en manos deformadas, dientes u ojos extraños y un tono poco natural. Es un consejo razonable, pero encaja mal con estos resultados. Si la mayoría de la gente está cerca del azar con caras en imágenes fijas y se equivoca con una de cada tres voces, «mirar con atención» no puede ser la defensa principal. Es una inferencia nuestra, y los estudios son pruebas controladas, no llamadas de la vida real, así que tómala como un indicio sólido y no como una prueba.
Un caso real muestra lo mismo.
A principios de 2024, un empleado de la empresa de ingeniería Arup en Hong Kong pagó unos 200 millones de dólares de Hong Kong, aproximadamente 25.6 millones de dólares estadounidenses, en 15 transferencias. Primero había sospechado de un correo de phishing; después se unió a una videollamada con quienes parecían, por imagen y por voz, el director financiero y otros colegas, todos ellos deepfakes, y dejó de lado sus dudas. Arup dijo que ninguno de sus sistemas internos se vio comprometido.
El control que falló no fue una contraseña. Fue «los vi y los oí».
Qué hábitos resisten
Si la detección a simple vista es débil, los mejores hábitos son los que no dependen de juzgar el contenido. La tabla ordena así los cuatro hábitos de Get Cyber Safe. La clasificación es nuestro criterio, porque no encontramos ningún estudio que mida si alguno de estos hábitos reduce las pérdidas.
| Hábito | Cómo encaja con las pruebas | Cómo reforzarlo |
|---|---|---|
| Verifica antes de actuar | El más sólido. No depende de detectar la falsificación. Una llamada a un número en el que ya confías probablemente habría desbaratado la estafa de Arup. | Usa un número que hayas buscado tú, nunca uno que venga en el mensaje. Acuerda una palabra secreta con tu familia, como sugiere el FBI. En el trabajo, conviértelo en una norma escrita para los pagos y los cambios de datos bancarios. |
| Haz de la seguridad una rutina | Sólido cuando elimina el paso débil. Las llaves de acceso (passkeys) y las llaves de seguridad no se pueden escribir en una página falsa. | Prefiere un inicio de sesión resistente al phishing. Nuestro artículo sobre la reutilización de tokens (token replay) en Microsoft 365 (en inglés) muestra por qué los códigos MFA corrientes pueden robarse junto con la sesión. |
| Detente y evalúa | Necesario pero insuficiente. La urgencia es el hilo común de las estafas, así que ir más despacio ayuda. El empleado de Arup se detuvo y aun así lo convencieron. | Combina la pausa con un siguiente paso fijo, para que la gente sepa qué hacer mientras espera. |
| Piensa antes de hacer clic o compartir | El más débil por sí solo. Los correos personalizados multiplicaron los clics aproximadamente por tres en el estudio más grande. | Forma a la gente sobre el phishing personalizado, como aconsejan los autores del estudio de Czybik. Limita la información pública sobre el personal, porque los investigadores construyeron los correos a partir de búsquedas en internet. |
Pruébalo tú. Cada situación de abajo te pregunta qué harías y después te muestra lo que dicen las pruebas sobre esa elección.
Elige una situación. Escoge lo que harías y luego mira lo que dicen las pruebas.
Trabajas en finanzas. Un correo de tu director financiero pide transferencias confidenciales, y parece phishing. Después te unes a una videollamada en la que el director financiero y colegas que conoces parecen reales por imagen y por voz. ¿Qué haces?
Paso débil. Caso documentado. Esto es lo que ocurrió en Arup en Hong Kong. Salieron unos 200 millones de dólares de Hong Kong, aproximadamente 25.6 millones de dólares estadounidenses, en 15 transferencias. Todos los demás participantes de la llamada eran deepfakes. Ver y oír fue el control que falló.
Ayuda, pero no basta. Caso documentado. Ir más despacio ayuda porque las estafas dependen de la urgencia. Pero el empleado de Arup tuvo dudas al principio y aun así la llamada lo convenció. Una pausa necesita un siguiente paso fijo.
El paso más sólido. Inferencia nuestra. No depende de juzgar caras ni voces. Una llamada a un número en el que ya confías probablemente habría desbaratado la estafa de Arup. En el trabajo, conviértelo en una norma escrita para los pagos.
Un mensaje de WhatsApp dice ser de tu banco: «Tu cuenta será bloqueada. Haz clic en el enlace ahora». ¿Qué haces?
Paso débil. Ejemplo ilustrativo. Una página de inicio de sesión a la que llegas desde un mensaje puede ser falsa. Los códigos MFA corrientes pueden robarse junto con la sesión, como explica nuestro artículo sobre la reutilización de tokens en Microsoft 365. Las llaves de acceso y las llaves de seguridad no se pueden escribir en una página falsa.
Paso débil. Inferencia nuestra. La respuesta le llega a quien envió el mensaje, así que lo que conteste no demuestra nada. Comprobar dentro de la misma conversación no es una comprobación independiente.
El paso más sólido. Llegas al banco por una vía que elegiste tú, nunca por una que venga en el mensaje. Ese es el hábito «verifica antes de actuar».
Recibes una llamada de un familiar. La voz suena como la suya. Dice que está en apuros y que necesita dinero ya. ¿Qué haces?
Paso débil. Resultado de investigación. En un estudio con 1768 oyentes, las personas distinguieron correctamente la voz real de la sintética el 68.7 % de las veces, y reconocieron solo el 64.1 % de la voz real. Escuchar con atención es una base débil.
Ayuda. Consejo documentado. El FBI sugiere acordar una palabra secreta con la familia. Solo funciona si la acordaste antes de la llamada, así que acuerda una esta semana.
El paso más sólido. Una llamada a un número que ya tienes no depende de juzgar la voz. No te fíes solo de una cara o de una voz, porque ambas se pueden falsificar.
Un correo con el asunto «Urgente: actualización del pago de facturas» pide a finanzas que cambie los datos bancarios de un proveedor. Menciona un proyecto real y los nombres de contacto correctos. ¿Qué haces?
Paso débil. Resultado de investigación. En el estudio más grande, los correos personalizados con IA recibieron clics el 10.0 % de las veces, frente al 3.7 % de los correos genéricos con IA. Los detalles reales son justo lo que hace convincente una estafa, y la IA los abarató.
Paso débil. Inferencia nuestra. La respuesta le llega a quien envió el correo. No confirma nada.
El paso más sólido. Confirma los cambios de datos bancarios en un número que ya consta en los registros, y no dejes que una sola persona complete un pago grande. Son dos de las normas de equipo que verás más abajo.
Leer todas las situaciones y resultados como texto
- Videollamada de tu director financiero. Trabajas en finanzas. Un correo de tu director financiero pide transferencias confidenciales, y parece phishing. Después te unes a una videollamada en la que el director financiero y colegas que conoces parecen reales por imagen y por voz. ¿Qué haces?
- Hacer las transferencias. Los vi y los oí. Paso débil. Caso documentado. Esto es lo que ocurrió en Arup en Hong Kong. Salieron unos 200 millones de dólares de Hong Kong, aproximadamente 25.6 millones de dólares estadounidenses, en 15 transferencias. Todos los demás participantes de la llamada eran deepfakes. Ver y oír fue el control que falló.
- Esperar un día y pensarlo. Ayuda, pero no basta. Caso documentado. Ir más despacio ayuda porque las estafas dependen de la urgencia. Pero el empleado de Arup tuvo dudas al principio y aun así la llamada lo convenció. Una pausa necesita un siguiente paso fijo.
- Llamar al director financiero a un número que ya consta en los registros. El paso más sólido. Inferencia nuestra. No depende de juzgar caras ni voces. Una llamada a un número en el que ya confías probablemente habría desbaratado la estafa de Arup. En el trabajo, conviértelo en una norma escrita para los pagos.
- Un mensaje de tu banco. Un mensaje de WhatsApp dice ser de tu banco: «Tu cuenta será bloqueada. Haz clic en el enlace ahora». ¿Qué haces?
- Hacer clic en el enlace e iniciar sesión. Paso débil. Ejemplo ilustrativo. Una página de inicio de sesión a la que llegas desde un mensaje puede ser falsa. Los códigos MFA corrientes pueden robarse junto con la sesión, como explica nuestro artículo sobre la reutilización de tokens en Microsoft 365. Las llaves de acceso y las llaves de seguridad no se pueden escribir en una página falsa.
- Responder y preguntar si de verdad es el banco. Paso débil. Inferencia nuestra. La respuesta le llega a quien envió el mensaje, así que lo que conteste no demuestra nada. Comprobar dentro de la misma conversación no es una comprobación independiente.
- Abrir la app del banco o llamar al número de tu tarjeta. El paso más sólido. Llegas al banco por una vía que elegiste tú, nunca por una que venga en el mensaje. Ese es el hábito «verifica antes de actuar».
- Una llamada de un familiar. Recibes una llamada de un familiar. La voz suena como la suya. Dice que está en apuros y que necesita dinero ya. ¿Qué haces?
- Escuchar con atención por si algo suena raro. Paso débil. Resultado de investigación. En un estudio con 1768 oyentes, las personas distinguieron correctamente la voz real de la sintética el 68.7 % de las veces, y reconocieron solo el 64.1 % de la voz real. Escuchar con atención es una base débil.
- Pedir la palabra secreta de la familia. Ayuda. Consejo documentado. El FBI sugiere acordar una palabra secreta con la familia. Solo funciona si la acordaste antes de la llamada, así que acuerda una esta semana.
- Colgar y devolver la llamada al número que tienes guardado. El paso más sólido. Una llamada a un número que ya tienes no depende de juzgar la voz. No te fíes solo de una cara o de una voz, porque ambas se pueden falsificar.
- Un correo que pide cambiar datos bancarios. Un correo con el asunto «Urgente: actualización del pago de facturas» pide a finanzas que cambie los datos bancarios de un proveedor. Menciona un proyecto real y los nombres de contacto correctos. ¿Qué haces?
- Menciona nuestro proyecto real, así que es auténtico. Paso débil. Resultado de investigación. En el estudio más grande, los correos personalizados con IA recibieron clics el 10.0 % de las veces, frente al 3.7 % de los correos genéricos con IA. Los detalles reales son justo lo que hace convincente una estafa, y la IA los abarató.
- Responder al correo para confirmar el cambio. Paso débil. Inferencia nuestra. La respuesta le llega a quien envió el correo. No confirma nada.
- Llamar al proveedor al número de tus registros y pedir un segundo aprobador. El paso más sólido. Confirma los cambios de datos bancarios en un número que ya consta en los registros, y no dejes que una sola persona complete un pago grande. Son dos de las normas de equipo que verás más abajo.
Qué puede hacer un equipo de TI
Los hábitos anteriores son para personas individuales. Un equipo puede convertirlos en normas que no dependan de que alguien tenga un buen día.
- Exige una devolución de llamada para cambios de dinero y de acceso. Toda solicitud para cambiar datos bancarios, enviar un pago o restablecer una contraseña o un método MFA se confirma en un número que ya consta en los registros.
- Usa dos aprobadores para los pagos grandes. Una sola persona no debería poder completar una transferencia grande basándose en una llamada o una videoconferencia.
- Pasa a un inicio de sesión resistente al phishing. Empieza por los administradores, finanzas y el servicio de asistencia.
- Explica las normas al servicio de asistencia. Los servicios de asistencia son un objetivo habitual porque pueden restablecer accesos.
- Forma con mensajes personalizados. Muestra al personal un correo que menciona su proyecto real, no solo el ejemplo torpe de hace cinco años.
- Reduce la información pública. Los directorios de personal y los perfiles públicos son la materia prima de los mensajes personalizados.
Qué decirle a una persona sin conocimientos técnicos
Tres frases lo resumen casi todo. Si un mensaje o una llamada te pide dinero, un código o una contraseña, detente y contacta con la persona o la empresa en un número que ya tengas. No te fíes solo de una cara o de una voz, porque ambas se pueden falsificar. Acuerda una palabra secreta con tu familia, y úsala.
Lo que sabemos y lo que no
| Etiqueta | Afirmación |
|---|---|
| Hecho | El FBI recibió 22 364 denuncias que mencionaban la IA en 2025, con unos 893 millones de dólares estadounidenses en pérdidas. El total de denuncias superó el millón. |
| Resultado de investigación | En la prueba más grande, los correos personalizados con IA multiplicaron los clics aproximadamente por tres frente a los correos genéricos, y costaron menos de tres centavos cada uno. |
| Resultado de investigación | Las personas rinden cerca del azar con caras en imágenes fijas, aciertan en torno a dos tercios con vídeo y un 68.7 % con audio. |
| Inferencia nuestra | El cambio principal es la personalización barata y la poca fiabilidad de caras y voces, no una mejor redacción. Los hábitos que no dependen de juzgar el mensaje son los más fiables. |
| Desconocido | La proporción real del fraude en la que interviene la IA. Si alguno de estos hábitos reduce las pérdidas de forma medible. Cómo cambian los resultados con modelos más nuevos. Las cifras canadienses de fraude facilitado por IA. |
¿Hasta qué nivel deberías aprender esto?
Conocer: todo el mundo debería entender que una cara, una voz o un mensaje bien redactado ya no prueban quién está detrás. Convierte «comprobarlo en un número que ya tengo» en un reflejo.
Aplicar: el personal de TI, los equipos de finanzas y los servicios de asistencia deberían saber hacer una devolución de llamada, establecer una aprobación de dos personas, reconocer un mensaje personalizado y explicar los motivos a sus colegas.
Dominar: los responsables de seguridad deberían integrar estos controles en los procesos de pago, acceso y recuperación, elegir un inicio de sesión resistente al phishing y poner a prueba los procesos con ejercicios personalizados realistas.
Lo que puedes ignorar por ahora
No necesitas aprenderte los nombres de las últimas herramientas de deepfake ni comprar un detector para que el personal lo use en cada llamada. Las herramientas cambian deprisa y los detectores no son una salvaguarda fiable por sí solos. Las normas de proceso anteriores siguen siendo útiles sea cual sea la herramienta que elija el estafador.
Un siguiente paso práctico
Haz dos cosas esta semana. Acuerda una palabra secreta con las personas que te importan. Después, escribe para tu equipo una norma de media página que diga que los cambios de pagos y de accesos siempre se confirman con una llamada a un número que ya consta en los registros.
Para profundizar
- FBI IC3 2025 Internet Crime Report, para las cifras de denuncias y pérdidas, incluida la sección sobre IA.
- Aviso de servicio público del FBI sobre el fraude con IA generativa, diciembre de 2024, para las técnicas y las medidas de protección.
- Canadian Anti-Fraud Centre: los fraudes más comunes de 2025 y tendencias del fraude, para las cifras canadienses.
- National Cyber Threat Assessment 2025-2026, del Canadian Centre for Cyber Security.
- Verizon 2025 Data Breach Investigations Report, executive summary, para las cifras sobre texto sintético y factor humano.
- A Large-Scale Study of Personalized Phishing using Large Language Models, USENIX Security 2026.
- Heiding y colaboradores sobre el spear phishing automatizado, para la prueba de 2024.
- SecurityWeek sobre la prueba de IBM X-Force de phishing humano frente a IA, para la prueba de IBM.
- Large-scale study of human audio deepfake perception y el estudio de la Universidad de Florida sobre la detección de deepfakes.
- CNN sobre el caso de deepfake de Arup.
Los datos de este artículo se comprobaron el 26 de octubre de 2026. Las estadísticas de fraude y los resultados de investigación cambian a menudo, así que contrástalos con las fuentes anteriores antes de fiarte de una cifra.
Lecturas relacionadas en este sitio
- Ataques de phishing (en inglés)
- Ataques de ingeniería social (en inglés)
- Las llaves de acceso, explicadas (en inglés)