

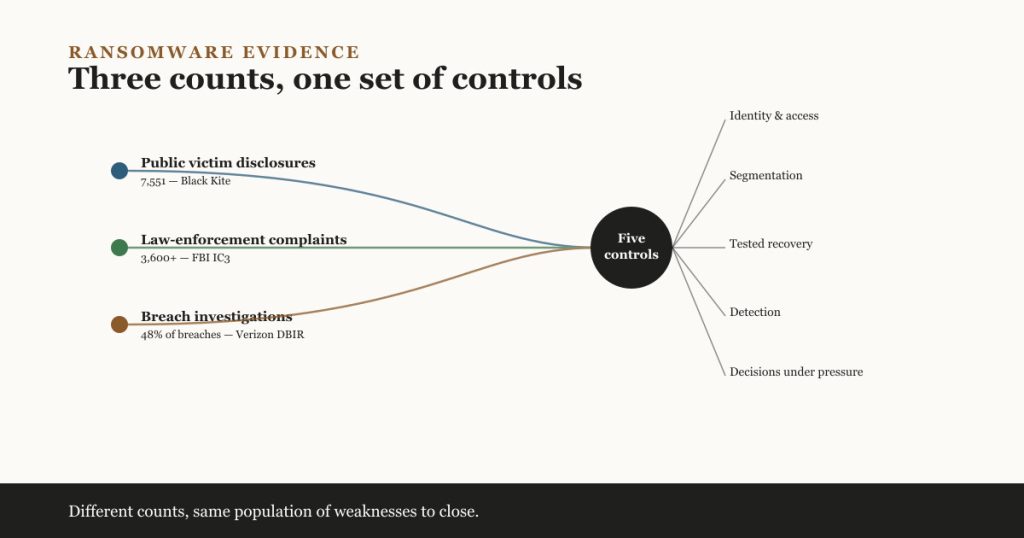
ఒక సెక్యూరిటీ లీడర్ బడ్జెట్ మీటింగ్కు ముందు మూడు ransomware నివేదికలను తెరుస్తారు.
ఒకటి 7,551 బాధితులు ఉన్నారని చెబుతుంది. మరొకటి 3,600 కంటే ఎక్కువ ఫిర్యాదులను నమోదు చేస్తుంది. మూడవది 48% బ్రీచ్లలో ransomware కనిపించిందని చెబుతుంది. మూడు సంఖ్యలు నమ్మదగినవే, కానీ ఏదీ ఒకే జనాభాను వివరించదు.
లీడర్ వాటిని పరస్పరం మార్చుకోదగినవిగా ప్రదర్శిస్తే, బోర్డుకు నాటకీయమైన కథ లభిస్తుంది కానీ బలహీనమైన రిస్క్ చిత్రం లభిస్తుంది. సంఖ్యలు ఎలా తయారయ్యాయో టీమ్కు అర్థమైతే, నివేదికలు ఉపయోగకరంగా మారతాయి.
ముఖ్యమైన ప్రశ్న “ఎన్ని ransomware దాడులు జరిగాయి?” కాదు. ఇది “దాడులు ఎలా విజయవంతమవుతాయో, సంస్థలు ఎలా కోలుకుంటాయో ప్రతి సంఖ్య ఏం వెల్లడిస్తుంది?” అనేది.
హెడ్లైన్ను సరిదిద్దడంతో ప్రారంభించండి
Black Kite యొక్క 2026 Ransomware Report 1 ఏప్రిల్ 2025 నుండి 31 మార్చి 2026 మధ్య 7,551 బహిరంగంగా వెల్లడించిన ransomware బాధితులను లెక్కించింది, దాని మునుపటి రిపోర్టింగ్ వ్యవధి కంటే 24.9% పెరుగుదల.
అది క్యాలెండర్-సంవత్సరం 2026 మొత్తం కాదు, ప్రతి ransomware సంఘటన యొక్క పూర్తి లెక్క కాదు. ఇది Black Kite పరిశోధన ద్వారా గమనించిన బహిరంగంగా గుర్తించిన బాధితుల పన్నెండు నెలల సమితి.
ఈ తేడా ముఖ్యమైనది. చాలా సంస్థలు క్రిమినల్ లీక్ సైట్లో ఎప్పుడూ కనిపించవు. కొన్ని ప్రైవేట్గా చర్చలు జరుపుతాయి, చెల్లించకుండా పునరుద్ధరిస్తాయి, లేదా బహిరంగంగా వెల్లడించవు. ఒక క్రిమినల్ గ్రూప్ ప్రతి వివరాన్ని నిర్ధారించడానికి స్వతంత్ర పరిశీలకుడికి తగినంత ఆధారాలు ఇవ్వకుండా ఒక సంస్థను పేర్కొనవచ్చు.
అందుకే పబ్లిక్ బాధిత ట్రాకింగ్ కనిపించే ఎక్స్టార్షన్ కార్యకలాపానికి ఉపయోగకరమైన కొలత—అన్ని ransomwareకు జనాభా గణన కాదు.
మూడు డేటాసెట్లు, మూడు వేర్వేరు దృక్కోణాలు
మేము మూలాధారాలను ఒకే విషయాన్ని కొలవమని అడగడం మానేసినప్పుడు 2026 ఆధారాలను అర్థం చేసుకోవడం సులభం అవుతుంది.
| మూలం | నివేదించిన సంఖ్య | ఇది ఏం కొలుస్తుంది | ఇది ఏం నిరూపించదు |
|---|---|---|---|
| Black Kite 2026 Ransomware Report | 7,551 బాధితులు | ఏప్రిల్ 2025 నుండి మార్చి 2026 వరకు గమనించిన బహిరంగంగా వెల్లడించిన బాధితులు | ప్రపంచవ్యాప్తంగా ప్రతి దాడి, చెల్లింపు, లేదా నిర్ధారించిన ఎన్క్రిప్షన్ సంఘటన |
| FBI Internet Crime Complaint Center 2025 report | 3,600 కంటే ఎక్కువ ఫిర్యాదులు, $32 మిలియన్ కంటే ఎక్కువ నివేదించిన నష్టాలు | 2025లో FBI యొక్క IC3కు స్వచ్ఛందంగా నివేదించిన ransomware ఫిర్యాదులు | మొత్తం US సంఘటనలు లేదా ransomware యొక్క పూర్తి బిజినెస్ ప్రభావం |
| Verizon 2026 Data Breach Investigations Report | విశ్లేషించిన బ్రీచ్లలో 48%లో ransomware ఉంది | Verizon యొక్క సహకారం అందించిన సంఘటన డేటాసెట్లో ransomware చేర్చబడిన బ్రీచ్ల వాటా | ప్రపంచవ్యాప్తంగా దాడి చేయబడిన అన్ని సంస్థల శాతం |
FBI యొక్క 2025 IC3 వార్షిక నివేదిక లా-ఎన్ఫోర్స్మెంట్ రిపోర్టింగ్ ఛానల్కు సమర్పించిన ఫిర్యాదులపై ఆధారపడి ఉంది. తక్కువ-రిపోర్టింగ్ అనివార్యం. దాని నష్ట గణాంకాన్ని కూడా ransomware యొక్క మొత్తం ఖర్చుగా చదవకూడదు: బిజినెస్ అంతరాయం, ఫోరెన్సిక్ పరిశోధన, లీగల్ పని, సిస్టమ్ పునర్నిర్మాణం, కస్టమర్ మద్దతు, దీర్ఘకాలిక రికవరీ ఒక ఫిర్యాదులో ప్రత్యక్ష నష్టాలుగా కనిపించకపోవచ్చు.
2026 Verizon Data Breach Investigations Report పాల్గొనే సంస్థలు సహకారం అందించిన సంఘటనల యొక్క పెద్ద సేకరణను విశ్లేషిస్తుంది. దాని 48% గణాంకం ఆ డేటాసెట్లో ransomware ఎంత తరచుగా కనిపించిందో చూపిస్తుంది. అంటే 48% సంస్థలు ransomwareను ఎదుర్కొన్నాయని కాదు.
ఈ మూలాధారాలు వేరే సంఖ్యను నివేదించినందుకు ఏదీ తప్పు కాదు. పొరపాటు ఏమిటంటే సంఖ్యను దాని పద్ధతి నుండి తొలగించడం.
సంఖ్యలు మనకు ఏం చెబుతాయి
Ransomware సాధారణంగా తుది బిజినెస్ ప్రభావం, మొదటి టెక్నికల్ సంఘటన కాదు
ఒక హానికరమైన ఎన్క్రిప్షన్ ప్రోగ్రామ్ అకస్మాత్తుగా వచ్చి ఫైల్లను లాక్ చేయడం ప్రారంభించినట్లుగా టీమ్లు తరచుగా ransomware కోసం ప్రణాళిక వేస్తాయి. చాలా సందర్భాల్లో, హానికరమైన సంఘటన తర్వాత వస్తుంది.
ఒక దాడి చేసేవాడు మొదట దొంగిలించిన క్రెడెన్షియల్స్ను ఉపయోగించవచ్చు, బహిర్గతమైన సర్వీస్ను దోపిడీ చేయవచ్చు, లేదా సప్లయర్ ద్వారా ప్రవేశించవచ్చు. తర్వాత వారు యాక్సెస్ను స్థాపిస్తారు, ప్రివిలేజెస్ను పెంచుతారు, సిస్టమ్లను కనుగొంటారు, డేటాను దొంగిలిస్తారు, రికవరీ ఎంపికలను బలహీనపరుస్తారు, ముఖ్యమైన వర్క్లోడ్ల వైపు కదులుతారు. ఎన్క్రిప్షన్ లేదా ఎక్స్టార్షన్ డిమాండ్ ఆ క్రమం యొక్క కనిపించే చివర.
ఇది రక్షణాత్మక ప్రశ్నను మారుస్తుంది. మరో మాల్వేర్ స్కానర్ను కొనడం సహాయపడవచ్చు, కానీ బలహీనమైన ఐడెంటిటీ కంట్రోల్స్ను, ప్యాచ్ చేయని ఇంటర్నెట్-ఫేసింగ్ సిస్టమ్లను, అపరిమిత అడ్మినిస్ట్రేటివ్ యాక్సెస్ను, లేదా ఫ్లాట్ నెట్వర్క్ను ఇది భర్తీ చేయలేదు.
ఎక్కువ పేరున్న గ్రూప్లు ఎప్పుడూ ఎక్కువ స్వతంత్ర సామర్థ్యాన్ని అర్థం కాదు
Black Kite తన రిపోర్టింగ్ వ్యవధిలో 60 కంటే ఎక్కువ కొత్త ransomware గ్రూప్లను నివేదించింది. అది డజన్ల కొద్దీ పూర్తిగా కొత్త క్రిమినల్ సంస్థల్లా వినిపిస్తుంది. కొన్ని కొత్తవి అవుతాయి. మరికొన్ని పేరు మార్చుకున్న ఆపరేషన్లు, మాజీ అఫిలియేట్లు, స్వల్పకాలిక బ్రాండ్లు, లేదా విచ్ఛిన్నమైన గ్రూప్ల పునర్వ్యవస్థీకరించిన సభ్యులు కావచ్చు.
సెక్యూరిటీ టీమ్లు ప్రతి క్రిమినల్ పేరుకు వేరే రక్షణ ప్రణాళికను నిర్మించకూడదు. గ్రూప్-నిర్దిష్ట ఇంటెలిజెన్స్ యాక్టివ్ ఇన్వెస్టిగేషన్లకు సహాయపడుతుంది, కానీ మన్నికైన నియంత్రణలు అనేక దాడుల్లో పంచుకున్న ప్రవర్తనలపై దృష్టి పెట్టాలి: క్రెడెన్షియల్ దొంగతనం, రిమోట్ యాక్సెస్ దుర్వినియోగం, ప్రివిలేజ్ ఎస్కలేషన్, లేటరల్ మూవ్మెంట్, డేటా ఎక్స్ఫిల్ట్రేషన్, బ్యాకప్ టాంపరింగ్, ఎక్స్టార్షన్.
తక్కువ చెల్లింపులు తక్కువ ఆపరేషనల్ రిస్క్ను అర్థం కాదు
2026 Verizon నివేదిక ప్రకారం, తాను అధ్యయనం చేసిన బ్రీచ్లలో ransomware ఎక్కువ వాటాలో కనిపిస్తుండగా, రాన్సమ్ చెల్లింపులు తగ్గుతున్నాయి. ఈ ధోరణులు కలిసి ఉండగలవు.
ఎక్కువ మంది బాధితులు చెల్లించడానికి నిరాకరించవచ్చు, లా ఎన్ఫోర్స్మెంట్ చెల్లింపు మార్గాలకు అంతరాయం కలిగించవచ్చు, సంస్థలు రికవరీని మెరుగుపరచవచ్చు. దాడి చేసేవారు ఎన్క్రిప్షన్కు ముందు డేటాను దొంగిలించడం ద్వారా, కస్టమర్లను బెదిరించడం ద్వారా, లేదా సప్లయర్లపై, ఎగ్జిక్యూటివ్లపై ఒత్తిడిని పెంచడం ద్వారా స్పందించవచ్చు.
చెల్లింపు కేవలం ఒక ఫలితం మాత్రమే. ఏమీ చెల్లించని ఒక కంపెనీ ఇప్పటికీ వారాల తరబడి ఆపరేషన్ను కోల్పోవచ్చు, సున్నితమైన డేటాను బహిర్గతం చేయవచ్చు, వందలాది సిస్టమ్లను పునర్నిర్మించవచ్చు, లీగల్ లేదా రెగ్యులేటరీ పరిణామాలను ఎదుర్కోవచ్చు.
థర్డ్-పార్టీ యాక్సెస్ సన్నద్ధత హద్దును మారుస్తుంది
ఒక సంస్థ తన సొంత నియంత్రణలను మెరుగుపరచుకోగలదు, అయినా ఐడెంటిటీ ప్రొవైడర్లపై, మేనేజ్డ్ సర్వీస్ ప్రొవైడర్లపై, సాఫ్ట్వేర్ సప్లయర్లపై, బ్యాకప్ ప్లాట్ఫారమ్లపై, స్పెషలిస్ట్ ఆపరేషనల్ వెండర్లపై ఆధారపడవచ్చు.
ఆచరణాత్మక పాఠం ప్రతి సప్లయర్ నుండి సాధారణ సెక్యూరిటీ సర్టిఫికెట్ను డిమాండ్ చేయడం కాదు. ఏ సప్లయర్లు ముఖ్యమైన సిస్టమ్లను చేరుకోగలరో, వారికి ఏ అనుమతులు ఉన్నాయో, వారి ఖాతాలు ఎలా పర్యవేక్షించబడతాయో, యాక్సెస్ను త్వరగా నిలిపివేయగలరా, వారి సర్వీస్ అందుబాటులో లేనప్పుడు ఏం జరుగుతుందో గుర్తించడం.
ఒక వెండర్ కనెక్షన్ ప్రొడక్షన్ను చేరుకోగలిగినప్పుడు థర్డ్-పార్టీ రిస్క్ ఆపరేషనల్గా మారుతుంది.
ఇప్పుడు సెక్యూరిటీ టీమ్లు సమాధానం ఇవ్వాల్సిన ఐదు ప్రశ్నలు
1. ఒక దొంగిలించబడిన ఖాతా క్రిటికల్ సిస్టమ్లను చేరుకోగలదా?
ముఖ్యంగా రిమోట్ యాక్సెస్, ఈమెయిల్, అడ్మినిస్ట్రేటర్లు, ఐడెంటిటీని నియంత్రించే సిస్టమ్ల కోసం మల్టీఫాక్టర్ ఆథెంటికేషన్ను అమలు చేయండి. వీలైనచోట ప్రివిలేజ్డ్ యాక్సెస్ కోసం ఫిషింగ్-రెసిస్టెంట్ పద్ధతులను ఇష్టపడండి. రోజువారీ ఖాతాలను అడ్మినిస్ట్రేటివ్ ఐడెంటిటీల నుండి వేరు చేయండి, అవసరం లేని యాక్సెస్ను తొలగించండి.
2. ప్రవేశించిన తర్వాత దాడి చేసేవాడు స్వేచ్ఛగా కదలగలడా?
యూజర్ పరికరాలు, సర్వర్లు, మేనేజ్మెంట్ సిస్టమ్లు, బ్యాకప్ మౌలిక సదుపాయం మధ్య అనవసరమైన కనెక్షన్లను పరిమితం చేయండి. ఇది నెట్వర్క్ సెగ్మెంటేషన్: ఒక ప్రాంతానికి యాక్సెస్ ఆటోమేటిక్గా అన్నింటికీ యాక్సెస్ను ఇవ్వకుండా వాతావరణాన్ని విభజించడం.
నియమాలను పరీక్షించినప్పుడే సెగ్మెంటేషన్ ఉపయోగకరంగా ఉంటుంది. విస్తృత ఫైర్వాల్ రూల్స్ నిశ్శబ్దంగా వాటిని తిరిగి కనెక్ట్ చేస్తే వేరు జోన్లను చూపించే నెట్వర్క్ డయాగ్రామ్ పెద్దగా అర్థం ఇవ్వదు.
3. రాజీపడిన వాతావరణాన్ని నమ్మకుండానే సంస్థ పునరుద్ధరించగలదా?
CISA యొక్క StopRansomware Guide ఆఫ్లైన్, ఎన్క్రిప్టెడ్ బ్యాకప్లను, రెగ్యులర్ రీస్టోరేషన్ టెస్టింగ్ను సిఫారసు చేస్తుంది. పరీక్షించిన అనే పదం బ్యాకప్ కంటే ఎక్కువ ముఖ్యమైనది.
ఒక విజయవంతమైన బ్యాకప్ జాబ్ డేటా కాపీ చేయబడిందని నిరూపిస్తుంది. ఆమోదయోగ్యమైన సమయంలో సంస్థ ఐడెంటిటీని, కాన్ఫిగరేషన్ను, అప్లికేషన్లను, డిపెండెన్సీలను, డేటాను తిరిగి నిర్మించగలదా అని ఒక రికవరీ వ్యాయామం నిరూపిస్తుంది. బ్యాకప్లను ప్రొడక్షన్ వాతావరణంలో ఉపయోగించే అదే అడ్మినిస్ట్రేటర్ ఖాతాల నుండి కూడా రక్షించాలి.
4. ఎన్క్రిప్షన్కు ముందు టీమ్ దాడిని చూస్తుందా?
రాన్సమ్ నోట్కు ముందు వచ్చే దశలను డిటెక్షన్ కవర్ చేయాలి: అసాధారణ రిమోట్ లాగిన్లు, కొత్త ప్రివిలేజ్డ్ ఖాతాలు, నిలిపివేసిన సెక్యూరిటీ టూల్స్, పెద్ద డేటా ట్రాన్స్ఫర్లు, అనేక సిస్టమ్లకు వేగవంతమైన యాక్సెస్, బ్యాకప్ పాలసీలలో మార్పులు, అడ్మినిస్ట్రేటివ్ టూల్స్ యొక్క అనుమానాస్పద వినియోగం.
లాగ్లను సేకరించడం దాడిని గుర్తించడం వంటిది కాదు. అసాధారణ ప్రవర్తన చట్టబద్ధమైనదా అని నిర్ణయించడానికి టీమ్కు అలర్ట్ యాజమాన్యం, ఎస్కలేషన్ మార్గాలు, తగినంత సందర్భం అవసరం.
5. ఒత్తిడిలో బిజినెస్ నిర్ణయాలు తీసుకోగలదా?
ఒక ఇన్సిడెంట్ ప్రణాళిక సిస్టమ్లను ఐసొలేట్ చేయగలవారిని, యాక్సెస్ను నిలిపివేయగలవారిని, లా ఎన్ఫోర్స్మెంట్ను సంప్రదించగలవారిని, ఇన్సూరర్లను, లీగల్ కౌన్సెల్ను నిమగ్నం చేయగలవారిని, కస్టమర్లతో కమ్యూనికేట్ చేయగలవారిని, ఎక్స్టార్షన్ డిమాండ్ల గురించి నిర్ణయాలు తీసుకోగలవారిని గుర్తించాలి.
కేవలం సెక్యూరిటీ టీమ్ను మాత్రమే కాకుండా బిజినెస్ లీడర్లను చేర్చే వ్యాయామాలను నిర్వహించండి. కష్టమైన ఎంపికలు అరుదుగా మాల్వేర్ తొలగింపుకు మాత్రమే పరిమితమవుతాయి. ఇందులో పేషెంట్ కేర్, ప్రొడక్షన్, పేరోల్, కస్టమర్ కట్టుబాట్లు, ప్రైవసీ బాధ్యతలు, పబ్లిక్ కమ్యూనికేషన్ ఉంటాయి.
భయాన్ని కాదు, సన్నద్ధతను కొలవండి
పరిశ్రమ బాధిత గణాంకాలు లీడర్లకు విస్తృత ముప్పును అర్థం చేసుకోవడంలో సహాయపడతాయి. అవి అంతర్గత ఆధారాలకు పేద ప్రత్యామ్నాయాలు.
ఒక సెక్యూరిటీ టీమ్ ఇలాంటి ఆపరేషనల్ కొలతలను నివేదించగలగాలి:
- బలమైన మల్టీఫాక్టర్ ఆథెంటికేషన్ ద్వారా రక్షించబడిన ప్రివిలేజ్డ్, రిమోట్ ఖాతాల శాతం;
- అనుసంధానించబడిన సిస్టమ్లలో రాజీపడిన ఐడెంటిటీని నిలిపివేయడానికి అవసరమైన సమయం;
- క్రిటికల్ ఇంటర్నెట్-ఫేసింగ్ వల్నరబిలిటీల వయస్సు;
- ప్రతి ముఖ్యమైన సర్వీస్ కోసం చివరి విజయవంతమైన రీస్టోరేషన్ టెస్ట్;
- అనుమానాస్పద లేటరల్ మూవ్మెంట్ను గుర్తించి, నియంత్రించడానికి అవసరమైన సమయం;
- ప్రివిలేజ్డ్ ప్రొడక్షన్ యాక్సెస్ ఉన్న సప్లయర్ల సంఖ్య; మరియు
- ఇప్పటికీ పరీక్షించిన రికవరీ ప్రణాళిక లేని బిజినెస్ సర్వీసులు.
ఈ కొలతలు గ్లోబల్ బాధిత గణాంకం కంటే తక్కువ నాటకీయంగా ఉంటాయి. సంస్థ వాటిపై చర్య తీసుకోగలదు కాబట్టి అవి మరింత ఉపయోగకరమైనవి కూడా.
2026 సంఖ్యలు నిజంగా అర్థం ఏమిటి
ransomware కోసం ఒక పరిపూర్ణ మొత్తానికి ఆధారాలు మద్దతు ఇవ్వవు. పబ్లిక్ వెల్లడింపులు, లా-ఎన్ఫోర్స్మెంట్ ఫిర్యాదులు, బ్రీచ్ ఇన్వెస్టిగేషన్లు ఒక దాగిన క్రిమినల్ మార్కెట్లోని వేర్వేరు భాగాలను గమనిస్తాయి.
అయితే, కలిసి చూస్తే, అవి ఒక స్పష్టమైన నిర్ధారణకు మద్దతు ఇస్తాయి: ransomware సాధారణంగా మిగిలిపోతుంది, క్రిమినల్ ఎకోసిస్టమ్ వేగంగా పునర్వ్యవస్థీకరించగలదు, నష్టం రాన్సమ్ చెల్లింపులకు మించి విస్తరిస్తుంది. బలమైన రక్షణ “యాంటీ-ransomware” అని లేబుల్ చేయబడిన ప్రొడక్ట్ కాదు. ఇది ప్రవేశాన్ని పరిమితం చేసే, కదలికను నియంత్రించే, రికవరీని రక్షించే, అనుమానాస్పద ప్రవర్తనను గుర్తించే, చర్య తీసుకోవడానికి లీడర్లను సిద్ధం చేసే నియంత్రణల శృంఖలం.
7,551 బాధితులను కేవలం బోర్డును భయపెట్టడానికి ఉపయోగించకండి. ఒక రాజీపడిన ఖాతా, ఒక బహిర్గతమైన సిస్టమ్, లేదా ఒక నమ్మదగిన సప్లయర్ మీ తదుపరి ఇన్సిడెంట్ను కంపెనీ-వ్యాప్త షట్డౌన్గా మార్చగలదా అని అడగడానికి ఆ సంఖ్యను ఉపయోగించండి.
సూచనలు మరియు మరింత చదవడం
- 2026 Ransomware Report — Black Kite. 7,551 బహిరంగంగా వెల్లడించిన బాధిత గణాంకాన్ని, దాని ఏప్రిల్ 2025–మార్చి 2026 రిపోర్టింగ్ వ్యవధిని, ransomware గ్రూప్ల్లో గమనించిన మార్పులను వివరిస్తుంది.
- 2026 Data Breach Investigations Report — Verizon. ransomware, బ్రీచ్ నమూనాలు, థర్డ్-పార్టీ ప్రమేయం, చెల్లింపు ధోరణుల సంఘటన-ఆధారిత విశ్లేషణను అందిస్తుంది.
- 2025 IC3 Annual Report — Federal Bureau of Investigation. Internet Crime Complaint Centerకు సమర్పించిన ఫిర్యాదు, నివేదించిన-నష్టం డేటాను అందిస్తుంది.
- StopRansomware Guide — Cybersecurity and Infrastructure Security Agency. నివారణ, బ్యాకప్లు, సెగ్మెంటేషన్, డిటెక్షన్, ఇన్సిడెంట్ రెస్పాన్స్ను కవర్ చేసే ఆచరణాత్మక మార్గదర్శకత్వం.