

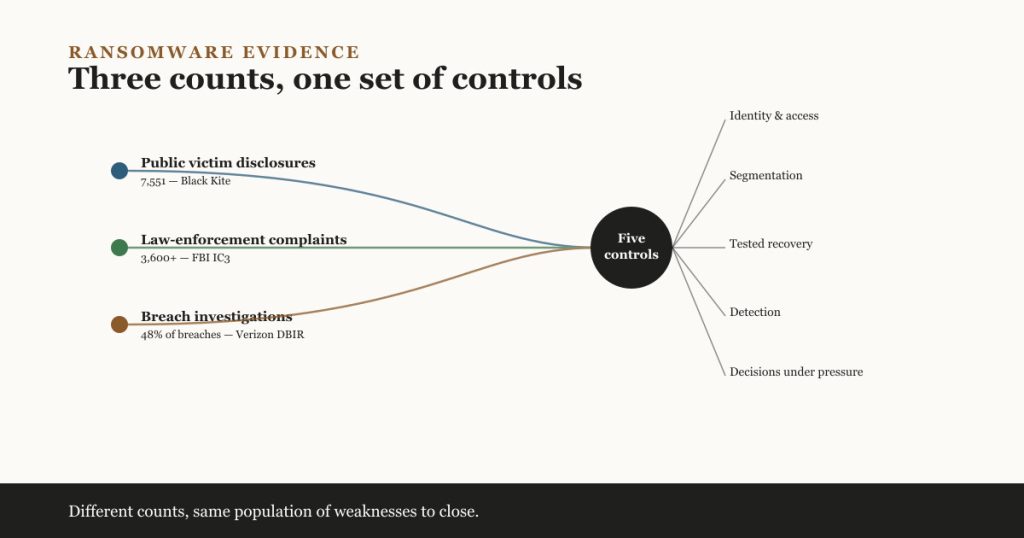
एक सुरक्षा लीडर बजट मीटिंग से पहले तीन रैनसमवेयर रिपोर्ट खोलता है।
एक में 7,551 पीड़ित बताए गए हैं। दूसरी में 3,600 से ज़्यादा शिकायतें दर्ज हैं। तीसरी कहती है कि 48% सेंधमारी में रैनसमवेयर शामिल था। तीनों आँकड़े विश्वसनीय हैं, फिर भी कोई भी एक ही समूह का वर्णन नहीं करता।
अगर लीडर इन्हें आपस में बदले जा सकने वाले आँकड़ों की तरह पेश करे, तो बोर्ड को एक नाटकीय कहानी मिलती है, लेकिन जोखिम की कमज़ोर तस्वीर। अगर टीम समझती है कि ये आँकड़े कैसे तैयार हुए, तो रिपोर्ट उपयोगी बन जाती हैं।
अहम सवाल यह नहीं है, “कितने रैनसमवेयर हमले हुए?” बल्कि यह है, “हर आँकड़ा इस बारे में क्या बताता है कि हमले कैसे सफल होते हैं और संगठन कैसे उबरते हैं?”
सबसे पहले हेडलाइन को सही करें
Black Kite की 2026 Ransomware Report ने 1 अप्रैल 2025 से 31 मार्च 2026 के बीच सार्वजनिक रूप से उजागर हुए 7,551 रैनसमवेयर पीड़ितों को गिना, जो पिछली रिपोर्टिंग अवधि से 24.9% ज़्यादा है।
यह कैलेंडर-वर्ष 2026 का कुल आँकड़ा नहीं है, और न ही यह हर रैनसमवेयर घटना की पूरी गिनती है। यह Black Kite के शोध से देखे गए सार्वजनिक रूप से पहचाने गए पीड़ितों का बारह महीने का समूह है।
यह फ़र्क़ मायने रखता है। कई संगठन किसी आपराधिक लीक साइट पर कभी नहीं दिखते। कुछ निजी तौर पर बातचीत करते हैं, बिना भुगतान किए बहाल हो जाते हैं, या सार्वजनिक रूप से उजागर नहीं करते। कोई आपराधिक समूह किसी संगठन का नाम लेते हुए हर विवरण की पुष्टि के लिए किसी स्वतंत्र पर्यवेक्षक को पर्याप्त सबूत भी नहीं दे सकता।
इसलिए सार्वजनिक पीड़ित ट्रैकिंग दिखाई देने वाली उगाही गतिविधि का एक उपयोगी माप है—सारे रैनसमवेयर की जनगणना नहीं।
तीन डेटासेट, तीन अलग नज़रिए
जब हम इन स्रोतों से एक ही चीज़ मापने की उम्मीद करना बंद कर देते हैं, तो 2026 के सबूतों को समझना आसान हो जाता है।
| स्रोत | बताया गया आँकड़ा | यह क्या मापता है | यह क्या साबित नहीं करता |
|---|---|---|---|
| Black Kite 2026 Ransomware Report | 7,551 पीड़ित | अप्रैल 2025 से मार्च 2026 तक देखे गए सार्वजनिक रूप से उजागर हुए पीड़ित | दुनिया भर में हर हमला, भुगतान, या पुष्ट एन्क्रिप्शन घटना |
| FBI Internet Crime Complaint Center 2025 report | 3,600 से ज़्यादा शिकायतें, $32 मिलियन से ज़्यादा बताया गया नुक़सान | 2025 में FBI के IC3 को स्वेच्छा से दी गई रैनसमवेयर शिकायतें | कुल US घटनाएँ या रैनसमवेयर का पूरा बिज़नेस असर |
| Verizon 2026 Data Breach Investigations Report | विश्लेषित सेंधमारी में से 48% में रैनसमवेयर मौजूद | Verizon के योगदान वाले घटना डेटासेट में रैनसमवेयर वाली सेंधमारी का हिस्सा | दुनिया भर में हमला झेलने वाले सभी संगठनों का प्रतिशत |
FBI की 2025 IC3 वार्षिक रिपोर्ट क़ानून-प्रवर्तन रिपोर्टिंग चैनल को दी गई शिकायतों पर आधारित है। कम रिपोर्टिंग होना तय है। इसके नुक़सान के आँकड़े को भी रैनसमवेयर की कुल लागत नहीं माना जाना चाहिए: बिज़नेस में रुकावट, फ़ोरेंसिक जाँच, क़ानूनी काम, सिस्टम पुनर्निर्माण, ग्राहक सहायता, और दीर्घकालिक रिकवरी किसी शिकायत में सीधे नुक़सान के रूप में शामिल नहीं हो सकते।
2026 Verizon Data Breach Investigations Report भाग लेने वाले संगठनों द्वारा योगदान की गई घटनाओं के बड़े संग्रह का विश्लेषण करती है। इसका 48% आँकड़ा दिखाता है कि उस डेटासेट में रैनसमवेयर कितनी बार दिखा। इसका मतलब यह नहीं कि 48% सभी कंपनियों को रैनसमवेयर का सामना करना पड़ा।
इनमें से कोई भी स्रोत अलग आँकड़ा देने की वजह से ग़लत नहीं है। ग़लती यह है कि आँकड़े को उसके तरीक़े से अलग कर दिया जाए।
आँकड़े हमें क्या बताते हैं
रैनसमवेयर आमतौर पर अंतिम बिज़नेस असर होता है, पहली तकनीकी घटना नहीं
टीमें अक्सर रैनसमवेयर के लिए ऐसे योजना बनाती हैं मानो कोई दुर्भावनापूर्ण एन्क्रिप्शन प्रोग्राम अचानक आकर फ़ाइलें लॉक करना शुरू कर दे। कई मामलों में, नुक़सान वाली घटना बाद में आती है।
कोई हमलावर पहले चोरी किए क्रेडेंशियल इस्तेमाल कर सकता है, किसी खुली सेवा का फ़ायदा उठा सकता है, या किसी सप्लायर के ज़रिए घुस सकता है। फिर वे एक्सेस जमाते हैं, अधिकार बढ़ाते हैं, सिस्टम खोजते हैं, डेटा चुराते हैं, रिकवरी के विकल्प कमज़ोर करते हैं, और अहम वर्कलोड की ओर बढ़ते हैं। एन्क्रिप्शन या उगाही की माँग उस क्रम का दिखने वाला आख़िरी हिस्सा है।
इससे बचाव का सवाल बदल जाता है। एक और मैलवेयर स्कैनर ख़रीदना मदद कर सकता है, लेकिन यह कमज़ोर पहचान नियंत्रण, बिना पैच किए इंटरनेट-फेसिंग सिस्टम, अप्रतिबंधित प्रशासनिक एक्सेस, या एक सपाट नेटवर्क की भरपाई नहीं कर सकता।
ज़्यादा नामी समूहों का मतलब हमेशा ज़्यादा स्वतंत्र क्षमता नहीं होता
Black Kite ने अपनी रिपोर्टिंग अवधि में 60 से ज़्यादा नए रैनसमवेयर समूहों की सूचना दी। यह दर्जनों पूरी तरह नए आपराधिक संगठनों जैसा लगता है। कुछ सचमुच नए होंगे। बाक़ी नाम बदले गए ऑपरेशन, पूर्व सहयोगी, अल्पकालिक ब्रांड, या टूटे हुए समूहों के पुनर्गठित सदस्य हो सकते हैं।
सुरक्षा टीमों को हर आपराधिक नाम के लिए अलग बचाव योजना नहीं बनानी चाहिए। समूह-विशिष्ट खुफ़िया जानकारी सक्रिय जाँच में मदद करती है, लेकिन टिकाऊ नियंत्रणों को कई हमलों में साझा व्यवहारों पर ध्यान देना चाहिए: क्रेडेंशियल चोरी, रिमोट एक्सेस का दुरुपयोग, प्रिविलेज एस्केलेशन, लेटरल मूवमेंट, डेटा एक्सफ़िल्ट्रेशन, बैकअप में छेड़छाड़, और उगाही।
कम भुगतान का मतलब कम ऑपरेशनल जोखिम नहीं होता
2026 की Verizon रिपोर्ट कहती है कि जिन सेंधमारी का उसने अध्ययन किया उनमें रैनसमवेयर का हिस्सा बढ़ रहा है, जबकि फिरौती का भुगतान घट रहा है। ये रुझान साथ-साथ मौजूद हो सकते हैं।
ज़्यादा पीड़ित भुगतान करने से मना कर सकते हैं, क़ानून प्रवर्तन भुगतान के रास्तों में रुकावट डाल सकता है, और संगठन रिकवरी बेहतर कर सकते हैं। हमलावर एन्क्रिप्शन से पहले डेटा चुराकर, ग्राहकों को धमकाकर, या सप्लायर और अधिकारियों पर दबाव बढ़ाकर जवाब दे सकते हैं।
भुगतान सिर्फ़ एक नतीजा है। जो कंपनी कुछ भी नहीं देती, वह भी हफ़्तों का संचालन खो सकती है, संवेदनशील डेटा उजागर कर सकती है, सैकड़ों सिस्टम फिर से बना सकती है, और क़ानूनी या नियामक नतीजों का सामना कर सकती है।
थर्ड-पार्टी एक्सेस तैयारी की सीमा बदल देता है
कोई संगठन अपने ख़ुद के नियंत्रण बेहतर कर सकता है और फिर भी पहचान प्रोवाइडर, मैनेज्ड सर्विस प्रोवाइडर, सॉफ़्टवेयर सप्लायर, बैकअप प्लेटफ़ॉर्म, और विशेषज्ञ ऑपरेशनल वेंडर पर निर्भर रह सकता है।
व्यावहारिक सबक़ हर सप्लायर से एक सामान्य सुरक्षा प्रमाणपत्र माँगना नहीं है। यह पहचानना है कि कौन-से सप्लायर अहम सिस्टम तक पहुँच सकते हैं, उनके पास क्या अनुमतियाँ हैं, उनके अकाउंट की निगरानी कैसे होती है, क्या एक्सेस को जल्दी बंद किया जा सकता है, और उनकी सेवा अनुपलब्ध होने पर क्या होता है।
जब किसी वेंडर का कनेक्शन प्रोडक्शन तक पहुँच सकता है, तो थर्ड-पार्टी जोखिम ऑपरेशनल बन जाता है।
पाँच सवाल जिनका जवाब सुरक्षा टीमों को अभी देना चाहिए
1. क्या एक चोरी किया अकाउंट क्रिटिकल सिस्टम तक पहुँच सकता है?
ख़ासकर रिमोट एक्सेस, ईमेल, एडमिनिस्ट्रेटर, और पहचान नियंत्रित करने वाले सिस्टम के लिए मल्टीफ़ैक्टर ऑथेंटिकेशन लागू करें। जहाँ संभव हो, प्रिविलेज्ड एक्सेस के लिए फ़िशिंग-प्रतिरोधी तरीक़ों को प्राथमिकता दें। रोज़मर्रा के अकाउंट को प्रशासनिक पहचान से अलग रखें और जिस एक्सेस की अब ज़रूरत नहीं, उसे हटाएँ।
2. क्या अंदर घुसने के बाद हमलावर आज़ादी से घूम सकता है?
यूज़र डिवाइस, सर्वर, मैनेजमेंट सिस्टम, और बैकअप इंफ़्रास्ट्रक्चर के बीच अनावश्यक कनेक्शन सीमित करें। यही नेटवर्क सेगमेंटेशन है: वातावरण को इस तरह बाँटना कि एक क्षेत्र की एक्सेस अपने आप हर जगह की एक्सेस न दे दे।
सेगमेंटेशन तभी उपयोगी है जब नियमों की जाँच की जाए। अलग ज़ोन दिखाने वाला नेटवर्क डायग्राम बेमानी है अगर चौड़े फ़ायरवॉल नियम चुपचाप उन्हें फिर से जोड़ देते हैं।
3. क्या संगठन समझौता किए गए वातावरण पर भरोसा किए बिना बहाली कर सकता है?
CISA की StopRansomware Guide ऑफ़लाइन, एन्क्रिप्टेड बैकअप और नियमित बहाली परीक्षण की सलाह देती है। शब्द परखा हुआ, शब्द बैकअप से ज़्यादा मायने रखता है।
एक सफल बैकअप जॉब यह साबित करता है कि डेटा कॉपी हो गया। एक रिकवरी अभ्यास यह साबित करता है कि क्या संगठन स्वीकार्य समय में पहचान, कॉन्फ़िगरेशन, एप्लिकेशन, निर्भरताएँ, और डेटा फिर से बना सकता है। बैकअप को उन्हीं प्रशासनिक अकाउंट से भी सुरक्षित रखना चाहिए जो प्रोडक्शन वातावरण में इस्तेमाल होते हैं।
4. क्या टीम एन्क्रिप्शन से पहले हमला देख पाएगी?
डिटेक्शन को उन क़दमों को कवर करना चाहिए जो फिरौती के नोट से पहले आते हैं: असामान्य रिमोट लॉगिन, नए प्रिविलेज्ड अकाउंट, बंद की गई सुरक्षा टूल, बड़ी डेटा ट्रांसफ़र, कई सिस्टम तक तेज़ी से पहुँच, बैकअप नीतियों में बदलाव, और प्रशासनिक टूल का संदिग्ध इस्तेमाल।
लॉग इकट्ठा करना हमला पकड़ने जैसा नहीं है। टीम को अलर्ट की ज़िम्मेदारी, एस्केलेशन के रास्ते, और यह तय करने के लिए पर्याप्त संदर्भ चाहिए कि कोई असामान्य व्यवहार वैध है या नहीं।
5. क्या बिज़नेस दबाव में फ़ैसले ले सकता है?
एक इंसिडेंट योजना में यह तय होना चाहिए कि सिस्टम को अलग कौन कर सकता है, एक्सेस कौन बंद कर सकता है, क़ानून प्रवर्तन से कौन संपर्क करेगा, बीमाकर्ताओं और क़ानूनी सलाहकारों को कौन शामिल करेगा, ग्राहकों से कौन बात करेगा, और उगाही की माँगों पर फ़ैसले कौन लेगा।
ऐसे अभ्यास चलाएँ जिनमें सिर्फ़ सुरक्षा टीम नहीं, बल्कि बिज़नेस लीडर भी शामिल हों। मुश्किल फ़ैसले शायद ही कभी सिर्फ़ मैलवेयर हटाने तक सीमित होते हैं। इनमें मरीज़ की देखभाल, उत्पादन, पेरोल, ग्राहक प्रतिबद्धताएँ, प्राइवेसी की ज़िम्मेदारियाँ, और सार्वजनिक संचार शामिल होते हैं।
डर नहीं, तैयारी मापें
उद्योग के पीड़ित आँकड़े लीडर्स को व्यापक ख़तरा समझने में मदद करते हैं। ये अंदरूनी सबूत के कमज़ोर विकल्प हैं।
एक सुरक्षा टीम को इस तरह के ऑपरेशनल माप बता पाने चाहिए:
- मज़बूत मल्टीफ़ैक्टर ऑथेंटिकेशन से सुरक्षित प्रिविलेज्ड और रिमोट अकाउंट का प्रतिशत;
- जुड़े हुए सिस्टम में किसी समझौता की गई पहचान को बंद करने में लगने वाला समय;
- अहम इंटरनेट-फेसिंग कमज़ोरियों की उम्र;
- हर अहम सेवा के लिए आख़िरी सफल बहाली परीक्षण;
- संदिग्ध लेटरल मूवमेंट पकड़ने और रोकने में लगने वाला समय;
- प्रिविलेज्ड प्रोडक्शन एक्सेस वाले सप्लायर की संख्या; और
- वे बिज़नेस सेवाएँ जिनके पास अब भी परखी हुई रिकवरी योजना नहीं है।
ये माप वैश्विक पीड़ित गिनती जितने नाटकीय नहीं हैं। ये ज़्यादा उपयोगी भी हैं, क्योंकि संगठन इन पर कार्रवाई कर सकता है।
2026 के आँकड़ों का असली मतलब
सबूत रैनसमवेयर के लिए किसी एक सटीक कुल आँकड़े का समर्थन नहीं करते। सार्वजनिक खुलासे, क़ानून-प्रवर्तन शिकायतें, और सेंधमारी की जाँच किसी छुपे हुए आपराधिक बाज़ार के अलग-अलग हिस्सों को देखती हैं।
फिर भी, साथ मिलकर, ये एक साफ़ नतीजे का समर्थन करते हैं: रैनसमवेयर आम बना हुआ है, आपराधिक इकोसिस्टम तेज़ी से पुनर्गठित हो सकता है, और नुक़सान फिरौती के भुगतान से कहीं आगे तक जाता है। सबसे मज़बूत बचाव कोई “एंटी-रैनसमवेयर” लेबल वाला प्रोडक्ट नहीं है। यह नियंत्रणों की एक कड़ी है जो प्रवेश को सीमित करती है, आवाजाही को रोकती है, रिकवरी की रक्षा करती है, संदिग्ध व्यवहार का पता लगाती है, और लीडर्स को कार्रवाई के लिए तैयार करती है।
7,551 पीड़ितों का इस्तेमाल सिर्फ़ बोर्ड को डराने के लिए मत कीजिए। इस आँकड़े का इस्तेमाल यह पूछने के लिए कीजिए कि क्या एक समझौता किया अकाउंट, एक खुला सिस्टम, या एक भरोसेमंद सप्लायर आपकी अगली घटना को पूरी कंपनी के ठप होने में बदल सकता है।
संदर्भ और आगे पढ़ने के लिए
- 2026 Ransomware Report — Black Kite. 7,551 सार्वजनिक रूप से उजागर हुए पीड़ितों की गिनती, अप्रैल 2025–मार्च 2026 की रिपोर्टिंग अवधि, और रैनसमवेयर समूहों में देखे गए बदलावों को बताती है।
- 2026 Data Breach Investigations Report — Verizon. रैनसमवेयर, सेंधमारी के पैटर्न, थर्ड-पार्टी की भूमिका, और भुगतान के रुझानों का घटना-आधारित विश्लेषण देती है।
- 2025 IC3 Annual Report — Federal Bureau of Investigation. Internet Crime Complaint Center को दी गई शिकायत और बताए गए नुक़सान का डेटा देती है।
- StopRansomware Guide — Cybersecurity and Infrastructure Security Agency. रोकथाम, बैकअप, सेगमेंटेशन, डिटेक्शन, और इंसिडेंट रिस्पॉन्स को कवर करने वाला व्यावहारिक मार्गदर्शन।