

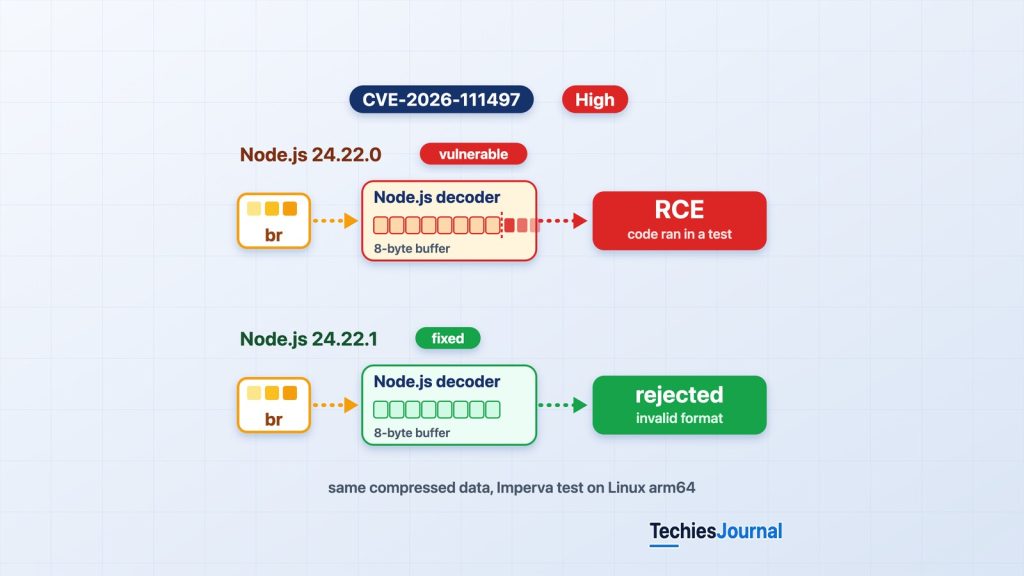
Vulnerability का TechiesJournal का चित्र। वही गलत ढंग से बना संपीड़ित डेटा vulnerable और fixed Node.js decoder में अलग तरह से सँभाला जाता है।
किसी एप्लिकेशन की सुरक्षा का एक अहम हिस्सा ऐसे code के भीतर हो सकता है जिसे उसके डेवलपर कभी सीधे नहीं छूते। October 2026 की Node.js सुरक्षा releases दिखाती हैं कि runtime के व्यवहार को समझना उतना ही मायने रखता है जितना एप्लिकेशन dependencies को अपडेट करना।
संपीड़ित API response native code तक पहुँच सकता है
एक Node.js सेवा की कल्पना कीजिए जो किसी बाहरी API से जानकारी लेती है। एप्लिकेशन एक सामान्य HTTP अनुरोध करता है, संपीड़ित (compressed) response पाता है और लौटे डेटा को प्रोसेस करता है। इस workflow में कुछ भी असामान्य नहीं दिखता।
Response मिलने और उसकी सामग्री इस्तेमाल करने के बीच runtime को उसे decompress करना पड़ सकता है। अगर response Brotli का उपयोग करता है, तो यह काम native code में लिखे एक decoder तक पहुँचता है। मान लीजिए संपीड़ित डेटा जानबूझकर गलत ढंग से बनाया गया है और decoder उसे गलत तरीके से सँभालता है।
यही CVE-2026-111497 के पीछे की सुरक्षा समस्या है, जो October 21, 2026 की Node.js सुरक्षा releases के हिस्से के रूप में उजागर हुई एक high-severity vulnerability है। यह खामी Node.js के साथ bundled Brotli decoder को किसी आंतरिक memory buffer के बाहर लिखने पर मजबूर कर सकती है। आधिकारिक Node.js advisory के अनुसार इसके परिणामों में process crash, memory का उजागर होना या remote code execution शामिल हो सकते हैं। Imperva के शोधकर्ताओं ने बाद में एक आधिकारिक vulnerable Node.js build के विरुद्ध गढ़े गए Brotli डेटा से code execution दिखाया।
डेवलपरों और इंजीनियरिंग टीमों के लिए अहम सवाल सिर्फ़ यह नहीं है कि उनका एप्लिकेशन Node.js का उपयोग करता है या नहीं। सवाल यह है कि क्या अविश्वसनीय संपीड़ित डेटा vulnerable decoder तक पहुँच सकता है, और क्या उनके वातावरण में असल में चल रहे Node.js संस्करण पर patch लग चुका है।
Node.js ने October 21 को दस सुरक्षा fixes जारी किए
October 21 को Node.js प्रोजेक्ट ने तीन समर्थित release lines के लिए सुरक्षा अपडेट जारी किए। 22.x और 24.x lines long-term-support (LTS) releases हैं, और 26.x Current line है।
| Node.js release line | सुरक्षा release |
|---|---|
| 22.x LTS | 22.23.4 |
| 24.x LTS | 24.22.1 |
| 26.x Current | 26.12.1 |
घोषणा ने memory safety, TLS certificate validation, DNS handling, cryptographic randomness, HTTP connection reuse, ZIP handling और filesystem permissions में फैले दस CVEs को संबोधित किया। इसने c-ares, OpenSSL, SQLite, Undici और CA certificate store सहित bundled dependencies को भी अपडेट किया। Node.js प्रोजेक्ट द्वारा दी गई सर्वोच्च गंभीरता श्रेणी High थी। Hong Kong Computer Emergency Response Team Coordination Centre ने भी October 22 को एक security bulletin प्रकाशित किया, जिसमें fixed संस्करणों पर अपडेट की सिफ़ारिश की गई।
एक vulnerability अपने संभावित परिणामों और बाद के तकनीकी प्रमाणों के कारण अलग दिखती है: CVE-2026-111497, जो Brotli decoder से जुड़ी है। बाकी सुरक्षा release भी मायने रखती है, इसलिए टीमों को केवल एक vulnerability संबोधित करने की कोशिश करने के बजाय पूरा अपडेट लागू करना चाहिए।
Brotli, Node.js में बना एक compression format है
जब कोई सर्वर नेटवर्क पर जानकारी भेजता है, तो compression भेजे जाने वाले डेटा की मात्रा घटा सकता है। दोहराव वाले टेक्स्ट वाले API response को संपीड़ित होने पर कम bytes चाहिए, और प्राप्त करने वाला एप्लिकेशन मूल जानकारी वापस पाने के लिए उसे decompress करता है। Brotli इस काम के लिए उपयोग होने वाले compression formats में से एक है, और इसे आमतौर पर HTTP content encoding br से पहचाना जाता है।
Node.js अपने node:zlib module के ज़रिए Brotli compression और decompression शामिल करता है। एप्लिकेशन उस functionality तक सीधे पहुँच सकते हैं, या संपीड़ित डेटा प्रोसेस करने वाले components के ज़रिए परोक्ष रूप से। हो सकता है कि कोई डेवलपर कभी ऐसा code न लिखे जो साफ़ तौर पर Brotli decompression function को बुलाता हो, फिर भी एप्लिकेशन HTTP response handling या request-body middleware के ज़रिए उसका उपयोग कर सकता है। Middleware वह code है जो अनुरोध को एप्लिकेशन के अपने handler तक पहुँचने से पहले प्रोसेस करता है।
Vulnerability decoder के भीतर है, एप्लिकेशन के बिज़नेस logic में नहीं।
एक अमान्य block switch ने decoder को अपने buffer के पार लिखने दिया
Decoder compression format के नियमों के अनुसार संपीड़ित डेटा प्रोसेस करता है। इनपुट पढ़ते हुए वह संपीड़ित stream की स्थिति को ट्रैक करता है, जिसमें यह भी शामिल है कि किसी खास बिंदु पर कौन-से blocks और block types मान्य हैं। अगर stream में अमान्य transition है, तो decoder को उसे अस्वीकार करना चाहिए।
Vulnerable Brotli decoder हमेशा यह भेद सही ढंग से नहीं करता था। Node.js advisory के अनुसार एक अमान्य block switch को ऐसे माना जा सकता था जैसे decoder को सिर्फ़ और इनपुट चाहिए। स्थायी format error लौटाने के बजाय प्रोसेसिंग जारी रह सकती थी। उस गलत state handling ने streaming decoder को आठ-byte के आंतरिक buffer में उसकी तय सीमा के पार bytes जोड़ते रहने दिया।
यह एक out-of-bounds write है: कोई प्रोग्राम डेटा को उस memory क्षेत्र के बाहर लिखता है जो उसे रखने के लिए बना था। ऐसा दोष process memory को भ्रष्ट कर सकता है। परिस्थितियों के अनुसार परिणाम crash से लेकर अधिक गंभीर सुरक्षा compromise तक हो सकते हैं। Node.js advisory इस खामी की रिपोर्ट करने का श्रेय OpenAI Codex Security शोधकर्ताओं Khai Tran और Sylvie Mayer को देती है।
Upstream Brotli सुधार बदलता है कि decoder functions अमान्य-format errors को कैसे पहचानते और आगे भेजते हैं। असंभव block transition को और इनपुट माँगने के अनुरोध से गड़बड़ाने के बजाय error के रूप में रिपोर्ट किया जाता है। व्यावहारिक रूप से यह fix एक अहम सीमा बहाल करता है: अमान्य संपीड़ित डेटा decoder को असुरक्षित स्थिति में प्रोसेसिंग जारी रखने नहीं दे सकता।
इसका मतलब यह नहीं कि हर गलत ढंग से बना Brotli response code execution में बदल जाएगा। मुद्दा यह है कि एक खास किस्म का गलत इनपुट vulnerable memory-handling व्यवहार तक पहुँच सकता है।
दो रास्ते अविश्वसनीय Brotli डेटा को decoder तक ले जा सकते हैं
कम से कम दो अहम रास्ते समझने चाहिए।
कोई सेवा संपीड़ित HTTP response पाती है
एक backend सेवा पर विचार करें जो Node.js के built-in fetch() से किसी थर्ड-पार्टी API से डेटा लेती है। रिमोट सर्वर Brotli से संपीड़ित response लौटा सकता है। जब क्लाइंट उस response को प्रोसेस करता है, तो decoding ऑपरेशन Node.js के साथ bundled Brotli implementation तक पहुँच सकता है। अगर हमलावर एप्लिकेशन को लौटाए जाने वाले संपीड़ित डेटा को नियंत्रित कर सके, तो decoder संभावित हमले की सतह बन जाता है।
इसका मतलब यह नहीं कि fetch() का हर उपयोग अपने आप exploitable है। एप्लिकेशन को प्रासंगिक संपीड़ित इनपुट मिलना चाहिए, और vulnerable decoding रास्ता पहुँचा जाना चाहिए। यह फिर भी दिखाता है कि outbound HTTP अनुरोध सुरक्षा की दृष्टि से प्रासंगिक क्यों हो सकता है। डेवलपर अक्सर आने वाले अनुरोधों की सुरक्षा पर ध्यान देते हैं क्योंकि वहीं बाहरी यूज़र उनके एप्लिकेशन से जुड़ते हैं, लेकिन बाहरी सेवाओं के response भी भरोसे की सीमा पार करने वाला डेटा हैं।
कोई सेवा आने वाले request body को decompress करती है
दूसरा रास्ता request-body प्रोसेसिंग से जुड़ा है। Express से बने एप्लिकेशन आने वाले JSON, text या raw request bodies को parse करने के लिए middleware कॉन्फ़िगर कर सकते हैं, और कुछ parser configurations Brotli-encoded bodies को एप्लिकेशन code तक पहुँचाने से पहले decompress कर सकती हैं। उस स्थिति में गढ़ा हुआ संपीड़ित request body भेजने वाला क्लाइंट उसी vulnerable decoder तक पहुँच सकता है।
एक बुनियादी Node.js HTTP सर्वर हर Brotli request body को सिर्फ़ इसलिए अपने आप decompress नहीं करता कि उसे वह मिला है। प्रासंगिक प्रोसेसिंग middleware या एप्लिकेशन code से चालू करनी होती है। इसीलिए वास्तविक request-processing रास्ते की समीक्षा यह मान लेने से ज़्यादा मायने रखती है कि हर Express या Node.js एप्लिकेशन का एक्सपोज़र एक जैसा है।
Brotli decoder तक दो रास्ते
कोई रास्ता चुनें और देखें कि अविश्वसनीय संपीड़ित डेटा decoder तक कैसे पहुँच सकता है और इसका क्या मतलब है और क्या नहीं।
लिया गया HTTP response
क्या होता है
- कोई सेवा built-in fetch() से डेटा लेती है और Brotli-संपीड़ित response पाती है।
- उस response की decoding bundled decoder तक पहुँच सकती है, इसलिए बाहरी सर्वर का डेटा भरोसे की सीमा पार करता है।
इसका मतलब क्या नहीं है
- कि fetch() का हर उपयोग exploitable है।
- कि कोई एप्लिकेशन तब भी उजागर है जब हमलावर उस संपीड़ित इनपुट को नियंत्रित नहीं कर सकता जिसे वह decode करता है।
आने वाला request body
क्या होता है
- Express 5 request parsers जैसे middleware को Brotli-encoded bodies decompress करने के लिए कॉन्फ़िगर किया जा सकता है।
- गढ़ा हुआ संपीड़ित body भेजने वाला क्लाइंट तब उसी decoder तक पहुँच सकता है।
इसका मतलब क्या नहीं है
- कि खामी का स्रोत Express है।
- कि हर Express एप्लिकेशन Brotli request bodies decompress करता है।
साधारण HTTP सर्वर
क्या होता है
- एक बुनियादी Node.js HTTP सर्वर Brotli request body को सिर्फ़ इसलिए decompress नहीं करता कि उसे वह मिला है।
इसका मतलब क्या नहीं है
- कि एप्लिकेशन सुरक्षित है, अगर दूसरा code या middleware डेटा decompress करता है।
- कि runtime को अपडेट की ज़रूरत नहीं।
दोनों रास्ते Node.js के साथ bundled उसी native decoder पर खत्म होते हैं, इसलिए fix runtime में है, किसी भी रास्ते में नहीं।
Imperva ने परखे गए build में code execution दिखाया
October 22 को Imperva Threat Research ने Ron Masas का एक विश्लेषण प्रकाशित किया जिसका नाम है Node2Shell: From Brotli Data to Remote Code Execution। उसके शोधकर्ताओं ने आधिकारिक Node.js 24.22.0 Linux arm64 image चलाने वाले एप्लिकेशन के विरुद्ध गढ़ा हुआ Brotli डेटा परखा। उन्होंने दो एप्लिकेशन परिदृश्यों में सफल code execution की जानकारी दी: built-in fetch() से संपीड़ित HTTP response लेने वाली सेवा, और चुनिंदा Express 5 और body-parser 2 configurations से आने वाले Brotli-संपीड़ित request bodies प्रोसेस करने वाले एप्लिकेशन।
परीक्षणों में एक marker file का उपयोग यह दिखाने के लिए हुआ कि दुर्भावनापूर्ण संपीड़ित डेटा के साथ दिया गया code एप्लिकेशन process के भीतर चला। अहम बात यह कि Imperva ने बताया कि वही इनपुट Node.js 24.22.1 ने अस्वीकार कर दिए, और marker file नहीं बनी।
शोधकर्ताओं ने अर्थपूर्ण सीमाएँ भी बताईं। उनका proof of concept हर प्रयास पर सफल नहीं हुआ, और उन्होंने हर Node.js build या एप्लिकेशन configuration को नहीं परखा। ये परिणाम एक खास निष्कर्ष का समर्थन करते हैं: एक आधिकारिक vulnerable Node.js build के उपयोग से परखे गए वातावरण में remote code execution दिखाया गया। वे यह स्थापित नहीं करते कि code execution सभी vulnerable वातावरणों में भरोसेमंद है, या कि हमलावर पहले ही production एप्लिकेशन को compromise कर चुके हैं।
काम करने वाला proof of concept और वास्तविक दुनिया में पुष्ट exploitation अलग तरह के प्रमाण हैं। October 23, 2026 को इस लेख के लिए जाँचे गए स्रोतों तक, वास्तविक हमलों में सक्रिय exploitation की पुष्टि स्थापित नहीं हुई है।
प्रमाण कितनी दूर तक जाते हैं
कोई चरण चुनें और देखें कि उस तरह का प्रमाण क्या स्थापित करता है और क्या नहीं।
1. Advisory और fix
- 1Vendor advisory और fix (मौजूदा चरण)
- 2परखे गए build में proof of concept
- 3सभी वातावरणों में भरोसेमंद
- 4वास्तविक दुनिया में पुष्ट हमले
यह क्या दिखाता है
- Node.js खामी को दर्ज करता है, उसे High रेट करता है और 22.23.4, 24.22.1 और 26.12.1 में fixes जारी करता है।
यह क्या नहीं दिखाता
- कि किसी हमलावर ने उसका उपयोग किया।
2. Proof of concept
- 1Vendor advisory और fix
- 2परखे गए build में proof of concept (मौजूदा चरण)
- 3सभी वातावरणों में भरोसेमंद
- 4वास्तविक दुनिया में पुष्ट हमले
यह क्या दिखाता है
- Imperva ने आधिकारिक Node.js 24.22.0 Linux arm64 image पर गढ़े हुए Brotli डेटा से code चलाया और देखा कि वही इनपुट 24.22.1 ने अस्वीकार कर दिया।
यह क्या नहीं दिखाता
- कि यह हर प्रयास, platform या configuration पर काम करता है।
3. हर जगह भरोसेमंद
- 1Vendor advisory और fix
- 2परखे गए build में proof of concept
- 3सभी वातावरणों में भरोसेमंद (मौजूदा चरण)
- 4वास्तविक दुनिया में पुष्ट हमले
यह क्या दिखाता है
- स्थापित नहीं। Imperva ने हर build या एप्लिकेशन नहीं परखा।
यह क्या नहीं दिखाता
- कि सभी Node.js एप्लिकेशन exploitable हैं।
4. वास्तविक दुनिया में हमले
- 1Vendor advisory और fix
- 2परखे गए build में proof of concept
- 3सभी वातावरणों में भरोसेमंद
- 4वास्तविक दुनिया में पुष्ट हमले (मौजूदा चरण)
यह क्या दिखाता है
- October 23, 2026 को जाँचे गए स्रोतों में स्थापित नहीं।
यह क्या नहीं दिखाता
- कि production एप्लिकेशन पर हमला नहीं हुआ, या कि patching रुक सकती है।
October 23, 2026 को जाँचे गए स्रोतों तक, पहले दो स्थापित हैं। आख़िरी दो नहीं।
Express decoder तक का रास्ता है, कारण नहीं
Express का उपयोग अपने आप किसी एप्लिकेशन को vulnerable नहीं बनाता। Express एप्लिकेशन की request-processing configurations बहुत अलग हो सकती हैं। कुछ endpoints संपीड़ित bodies parse करते हैं, जबकि अन्य कभी Brotli decompression नहीं बुलाते।
Imperva ने Express 5 और body-parser 2 से जुड़ी चुनिंदा configurations परखीं, और उसके निष्कर्ष दिखाते हैं कि ये components प्रभावित Node.js decoder तक पहुँचने का रास्ता खोल सकते हैं। Express memory-safety दोष का मूल स्रोत नहीं था, और यही भेद सही remediation तय करता है। Middleware configuration बदलना खास इनपुट के एक्सपोज़र को घटाने में मदद कर सकता है, लेकिन यह पुराने Node.js runtime के भीतर के vulnerable decoder को ठीक नहीं करता।
मुख्य fix Node.js को अपडेट करना है।
फिर भी टीमों को middleware और request-body handling की समीक्षा करनी चाहिए, क्योंकि ये components तय करने में मदद करते हैं कि अविश्वसनीय संपीड़ित डेटा एप्लिकेशन में कहाँ प्रवेश करता है।
Firewall शायद outbound रास्ते को कवर न करे
Web application firewall (WAF) आने वाले दुर्भावनापूर्ण HTTP ट्रैफ़िक को जाँच सकता है और कभी-कभी रोक सकता है। यह कुछ हमले के रास्तों के विरुद्ध उपयोगी सुरक्षा दे सकता है, खासकर जब vulnerable ऑपरेशन में सार्वजनिक सेवा में आने वाले request bodies शामिल हों।
पहले के उदाहरण पर विचार करें जिसमें Node.js एप्लिकेशन outbound अनुरोध करता है। एप्लिकेशन के सार्वजनिक endpoints की रक्षा करने वाला inbound firewall ज़रूरी नहीं कि बाहरी API द्वारा लौटाए संपीड़ित response को जाँचे, इसलिए decoder उस अलग रास्ते से अब भी अविश्वसनीय डेटा पा सकता है। Imperva बताता है कि उसने उन exploitation प्रयासों के लिए WAF rules तैनात किए जिन्हें उसने दोहराया, साथ ही ग्राहकों को अपने Node.js runtimes अपडेट करने की सिफ़ारिश भी की।
ये नियंत्रण अलग उद्देश्य पूरे करते हैं। Firewall rule ज्ञात दुर्भावनापूर्ण ट्रैफ़िक के एक्सपोज़र को घटा सकता है, जबकि runtime सुरक्षा अपडेट मूल vulnerability को ठीक करता है। प्रभावित रास्तों पर अविश्वसनीय Brotli ट्रैफ़िक को अस्थायी रूप से सीमित करना, जैसा Imperva सुझाता है, या अन्य ट्रैफ़िक फ़िल्टर करना अपडेट तैनात होने तक उपयोगी हो सकता है, बशर्ते टीमें एप्लिकेशन के सामान्य व्यवहार पर पड़ने वाला असर समझती हों। इन्हें patching का स्थायी विकल्प नहीं मानना चाहिए।
चल रहा संस्करण, डेटा के रास्ते और तैनात artifacts जाँचें
तात्कालिक प्राथमिकता यह स्थापित करना है कि वास्तव में कौन-से Node.js runtime संस्करण तैनात हैं।
चल रहा Node.js संस्करण जाँचें
किसी host या डेवलपमेंट वातावरण पर:
node --versionचल रहे Docker container के लिए:
docker exec <container-name> node --versionस्थानीय रूप से उपलब्ध container image के लिए:
docker run --rm --entrypoint node <image-name> --versionआख़िरी command मानता है कि image को उस entry point से चलाया जा सकता है और Node.js executable container के executable search path पर उपलब्ध है। ये जाँचें उस Node.js executable का संस्करण बताती हैं जिसे बुलाया जा रहा है। वे अपने आप में यह साबित नहीं करतीं कि पूरा एप्लिकेशन सुरक्षित है।
समीक्षा करें कि संपीड़ित डेटा कहाँ प्रोसेस होता है
टीमों को वे एप्लिकेशन पहचानने चाहिए जो बाहरी डेटा decompress करते हैं, खासकर इनके ज़रिए:
- Node.js
node:zlibBrotli APIs - संपीड़ित responses लेने वाले built-in
fetch()calls - आने वाले bodies को decompress करने के लिए कॉन्फ़िगर किया गया request-body middleware
- अन्य packages या components जो अंततः bundled decoder का उपयोग करते हैं
यह समीक्षा एक्सपोज़र की जाँच को प्राथमिकता देने में मदद करती है। इसे उपलब्ध सुरक्षा अपडेट इंस्टॉल करने में देरी नहीं करनी चाहिए।
केवल source files नहीं, तैनात artifacts जाँचें
Repository में हाल का Node.js संस्करण दर्ज हो सकता है जबकि पुराना संस्करण तैनात container image के भीतर बना रहे। इसी तरह build pipeline अपडेट हो सकती है लेकिन पुरानी base image से बनी सभी एप्लिकेशन images दोबारा न बनी हों। Container वाले सिस्टम के लिए remediation प्रक्रिया में प्रभावित images को दोबारा बनाना, उन्हें तैनात करना और चल रहे containers के भीतर Node.js संस्करण सत्यापित करना शामिल होना चाहिए।
Managed runtimes और serverless सेवाओं के लिए टीमों को यह मान लेने के बजाय कि हर वातावरण पहले ही अपडेट हो चुका है, अपने प्रदाता द्वारा दिए runtime संस्करण और patch की स्थिति की पुष्टि करनी चाहिए। अगर कोई एप्लिकेशन अब भी असमर्थित Node.js संस्करण चलाता है, तो उचित remediation के लिए किसी समर्थित release line पर जाना ज़रूरी हो सकता है।
Node.js संस्करण कहाँ जाँचें
चुनें कि एप्लिकेशन कहाँ चलता है और देखें कि क्या जाँचना है और क्या पुष्टि करनी है।
Host
क्या जाँचें
- host या डेवलपमेंट वातावरण पर node –version चलाएँ।
क्या पुष्टि करें
- कि आपने जो executable बुलाई वही है जिसे सेवा असल में इस्तेमाल करती है।
चलता container
क्या जाँचें
- container के नाम के साथ docker exec और node –version चलाएँ।
क्या पुष्टि करें
- कि चलते container के भीतर का संस्करण fixed release है।
Container image
क्या जाँचें
- अगर image उस entry point की अनुमति देती है, तो image के नाम और –version के साथ docker run –rm –entrypoint node चलाएँ।
क्या पुष्टि करें
- कि पुरानी base image से बनी images दोबारा बनीं और तैनात हुईं।
Managed या serverless
क्या जाँचें
- अपने प्रदाता द्वारा दिया runtime संस्करण और patch की स्थिति पढ़ें।
क्या पुष्टि करें
- प्रदाता की पुष्टि, यह मान लेने के बजाय कि वह पहले ही अपडेट हो चुका है।
असमर्थित संस्करण
क्या जाँचें
- किसी समर्थित release line पर जाने की योजना बनाएँ।
क्या पुष्टि करें
- लक्ष्य release: 22.23.4, 24.22.1, 26.12.1 या नई।
Source control का संस्करण इच्छित संस्करण है। चलते artifact का संस्करण ही मायने रखता है।
Upgrade के बाद एप्लिकेशन का परीक्षण करें
Runtime सुरक्षा अपडेट एप्लिकेशन के व्यवहार को प्रभावित कर सकता है, खासकर जब नेटवर्क प्रोसेसिंग, dependencies या native components बदलें। टीमों को अपने सामान्य regression tests चलाने चाहिए, ज़रूरी HTTP integrations सत्यापित करने चाहिए और पुष्टि करनी चाहिए कि मान्य इनपुट के लिए request parsing और decompression अब भी सही व्यवहार करते हैं। सुरक्षा patching तुरंत होनी चाहिए, लेकिन deployment फिर भी नियंत्रित और सत्यापन योग्य होना चाहिए।
उसी release ने नौ अन्य vulnerabilities भी ठीक कीं
इस लेख का मुख्य केंद्र Brotli समस्या है, लेकिन October की release ने सुरक्षा चिंताओं के एक व्यापक समूह को संबोधित किया। अन्य निष्कर्ष इसलिए प्रासंगिक हैं कि वे उन धारणाओं को प्रभावित करते हैं जो डेवलपर और प्लेटफ़ॉर्म टीमें runtime के व्यवहार के बारे में बना सकती हैं।
| सुरक्षा क्षेत्र | प्रासंगिक निष्कर्ष | टीमों को परवाह क्यों करनी चाहिए |
|---|---|---|
| TLS certificate validation | CVE-2026-105483, CVE-2026-106069, CVE-2026-106072 | IP पतों के कुछ गैर-मानक रूप निर्दिष्ट परिस्थितियों में certificate पहचान के गलत मिलान तक ले जा सकते हैं। |
| DNS resolution | CVE-2026-105482 | NUL characters (zero bytes) वाले hostnames resolution के दौरान कट सकते हैं, जिससे सत्यापित और resolve किए गए नामों में अंतर पैदा होता है। |
| Cryptographic randomness | CVE-2026-106074 | कुछ startup snapshots और single executable applications (अपने आप में पूर्ण packaged programs) entropy caches, यानी संग्रहीत random मान, को सुरक्षित रख सकते हैं, जिससे जिन मानों के अनोखे या अप्रत्याशित होने की उम्मीद है वे processes में दोहराए जाते हैं। |
| HTTP connection reuse | CVE-2026-105481 | खास timing परिस्थितियों में HTTP क्लाइंट बिना माँगे आए response को बाद के अनुरोध से जोड़ सकता है। |
| ZIP processing | CVE-2026-106070 | Node.js 26.x में ZIP validation की विफलता अप्रत्याशित, हमलावर-नियंत्रित bytes लौटा सकती है। |
| Filesystem Permission Model | CVE-2026-106071, CVE-2026-106073 | खास path-matching और filesystem API व्यवहार इच्छित permission पाबंदियों को बायपास कर सकते हैं। |
इन सभी vulnerabilities की पूर्वशर्तें, गंभीरता, परिणाम या प्रभावित release lines एक जैसी नहीं हैं। Advisory के अनुसार CVE-2026-105483 26.x और 24.x को प्रभावित करती है, ZIP समस्या CVE-2026-106070 और filesystem wildcard समस्या CVE-2026-106071 केवल 26.x को प्रभावित करती हैं, और बाकी तीनों lines को प्रभावित करती हैं। उदाहरण के लिए, randomness समस्या के लिए खास snapshot-संबंधी व्यवहार चाहिए। यह इस बात का प्रमाण नहीं कि crypto.randomUUID() का हर call अनुमान योग्य मान बनाता है। इसी तरह TLS समस्याएँ खास hostname रूपों और certificate-validation स्थितियों से जुड़ी हैं, और उन्हें TLS encryption की सामान्य विफलता नहीं कहना चाहिए।
आधिकारिक Node.js advisory अलग-अलग प्रभावित release lines और तकनीकी शर्तें देती है। इंजीनियरिंग टीमों को अपना एक्सपोज़र जाँचते समय उन विवरणों को देखना चाहिए।
एप्लिकेशन सुरक्षा runtime तक फैली है
कोई डेवलपर सावधानी से एप्लिकेशन code लिख सकता है, इनपुट सत्यापित कर सकता है और एप्लिकेशन dependencies अद्यतन रख सकता है। ये पद्धतियाँ ज़रूरी बनी रहती हैं, लेकिन एप्लिकेशन अपने नीचे के runtime के व्यवहार पर भी निर्भर करते हैं। HTTP क्लाइंट डेटा decompress कर सकता है। TLS library hostname की व्याख्या कर सकती है। DNS resolver किसी नाम को बदल सकता है। Cryptographic API एप्लिकेशन startup के दौरान बनी स्थिति पर निर्भर कर सकता है। इनमें से हर ऑपरेशन सुरक्षा निर्णय को प्रभावित कर सकता है।
October की Node.js vulnerabilities कई तरीके दिखाती हैं जिनसे निचले स्तर का व्यवहार एप्लिकेशन की ऊपरी परतों में बनी धारणाओं को कमज़ोर कर सकता है। Brotli समस्या खास तौर पर ठोस उदाहरण देती है, क्योंकि शोधकर्ताओं ने परखे गए Node.js वातावरण में सामान्य संपीड़ित HTTP डेटा से code execution तक का रास्ता दिखाया। इससे हर Node.js एप्लिकेशन exploitable नहीं हो जाता। यह फिर भी दिखाता है कि टीमों को समझना चाहिए कि उनके एप्लिकेशन असल में कौन-सी runtime क्षमताओं का उपयोग करते हैं।
हाल की PHP की गंभीर vulnerabilities: कौन प्रभावित है, क्या हो सकता है और सुरक्षित रूप से patch कैसे करें, किसी दूसरे runtime से जुड़ा संबंधित सबक देती हैं, हालाँकि अंतर्निहित तकनीकी तंत्र और एक्सपोज़र की शर्तें अलग हैं। दोनों ecosystems के लिए, सुरक्षित एप्लिकेशन code अकेले उस runtime की बिना patch वाली memory-safety खामी की भरपाई नहीं कर सकता जो उसे चलाता है।
तात्कालिक कदम हैं patch करना, मानचित्र बनाना और सत्यापित करना
तात्कालिक कार्रवाई सीधी है: प्रभावित Node.js deployments पहचानें और उन्हें लागू fixed releases पर ले जाएँ, जो 22.23.4, 24.22.1 या 26.12.1 हैं, या fixes वाली नई समर्थित releases पर। साथ ही डेवलपरों और सुरक्षा टीमों को पहचानना चाहिए कि अविश्वसनीय संपीड़ित डेटा runtime decompression functions तक कहाँ पहुँचता है, जिसमें outbound HTTP responses और कॉन्फ़िगर किया गया request-body middleware भी शामिल हैं। इन्फ़्रास्ट्रक्चर टीमों को source-control configuration के इच्छित संस्करणों पर ही निर्भर रहने के बजाय containers, hosts और managed वातावरणों में वास्तव में तैनात runtime सत्यापित करना चाहिए।
अगर संदिग्ध व्यवहार के प्रमाण हों, तो एप्लिकेशन logs, runtime जानकारी और प्रासंगिक सुरक्षा telemetry से उनकी जाँच करें। अकेला process crash या decompression error compromise का प्रमाण नहीं है। यह मान लेने की कोई ज़रूरत नहीं कि हर Node.js एप्लिकेशन पर हमला हुआ है। साथ ही, सिर्फ़ इसलिए उपलब्ध runtime सुरक्षा अपडेट में देरी का कोई ठोस कारण नहीं कि व्यापक exploitation के सार्वजनिक प्रमाण सामने नहीं आए हैं।
मुख्य सबक Brotli से व्यापक है।
एप्लिकेशन अपने runtimes से सुरक्षा सीमाएँ विरासत में पाते हैं। यह जानना कि अविश्वसनीय डेटा इन सीमाओं को कहाँ पार करता है, एप्लिकेशन की असली हमले की सतह को समझने का हिस्सा है।
और गहराई में
शोध की समीक्षा October 23, 2026 को की गई। खतरे की गतिविधि, patch की उपलब्धता और vendor मार्गदर्शन तेज़ी से बदल सकते हैं, इसलिए कार्रवाई से पहले प्राथमिक स्रोत जाँचें।
Vendor, शोधकर्ता और सरकारी स्रोत
- Node.js, October 21, 2026 Security Releases, Node.js Project, October 21, 2026, सभी दस CVEs, प्रभावित release lines, तकनीकी विवरणों और जारी fixes को कवर करने वाली प्राथमिक advisory।
- Node2Shell: From Brotli Data to Remote Code Execution, Imperva Threat Research, October 22, 2026, बताए गए code-execution प्रयोगों, परखे गए Node.js build, request और response एक्सपोज़र रास्तों, patch तुलना और सीमाओं का विवरण।
- Detect and Report Invalid Stream Earlier, Google Brotli upstream source commit, decoder error handling में बदलावों का code-स्तरीय प्रमाण।
- Node.js Multiple Vulnerabilities, Hong Kong Computer Emergency Response Team Coordination Centre, October 22, 2026, प्रभाव और अनुशंसित सुरक्षा releases का सार देने वाला एक अतिरिक्त security bulletin।
यह लेख vendor advisories, बताए गए प्रयोगात्मक निष्कर्षों और व्यावहारिक इंजीनियरिंग सिफ़ारिशों में अंतर करता है। Deployment-विशिष्ट एक्सपोज़र और बाद की खतरे की गतिविधि का कार्रवाई से पहले दोबारा आकलन होना चाहिए।
TechiesJournal पर संबंधित लेख
- PHP की गंभीर vulnerabilities: कौन प्रभावित है, क्या हो सकता है और सुरक्षित रूप से patch कैसे करें, TechiesJournal, October 2026, PHP में संबंधित runtime vulnerability और उसे सुरक्षित रूप से patch कैसे करें।
- Node.js, Docker और Go: तीन खामोश बदलाव जो आपकी पाइपलाइन तोड़ सकते हैं, TechiesJournal, October 2026, अन्य Node.js runtime और container बदलावों के लिए जो delivery pipelines को प्रभावित करते हैं।