

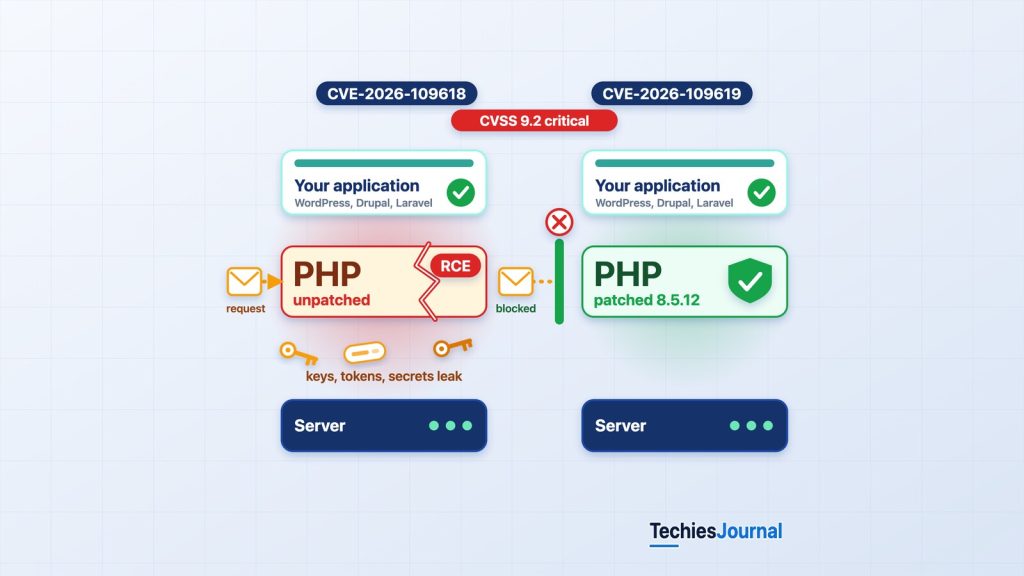
लेख के विचार का TechiesJournal का चित्र। दोनों stacks में एक अद्यतन एप्लिकेशन चलता है। केवल दाईं ओर की PHP परत में fix है, इसलिए केवल वही अनुरोध को रोकती है।
PHP की दो गंभीर सुरक्षा vulnerabilities ने वेबसाइटों और एप्लिकेशन को संभावित remote code execution और संवेदनशील डेटा के उजागर होने के जोखिम में डाल दिया है। सुरक्षा शोधकर्ताओं ने exploitation करके दिखाया है, और सक्रिय हमले देखे गए हैं। अपने सिस्टम अपडेट करने से पहले संगठनों को यह समझना चाहिए।
Patch किया हुआ एप्लिकेशन भी vulnerable runtime पर चल सकता है
कल्पना कीजिए कि आपका संगठन WordPress पर बनी एक ग्राहक वेबसाइट चलाता है। उसके plugins अद्यतन हैं, एक्सेस नियंत्रण चालू हैं, और डेवलपमेंट टीम एप्लिकेशन की सुरक्षा कमज़ोरियाँ नियमित रूप से ठीक करती है। फिर भी वेबसाइट ऐसे हमले के जोखिम में हो सकती है जो इन सावधानियों को बायपास कर दे।
समस्या शायद WordPress में हो ही नहीं। वह PHP में हो सकती है, यानी उस सॉफ़्टवेयर में जो एप्लिकेशन चलाता है और आने वाले वेब अनुरोधों को प्रोसेस करता है।
October 21, 2026 को PHP प्रोजेक्ट ने दो गंभीर vulnerabilities के लिए आपातकालीन सुरक्षा अपडेट की घोषणा की। ये दिखाते हैं कि एप्लिकेशन सुरक्षा को एप्लिकेशन कोड से आगे तक जाना चाहिए। PHP2Shell नाम से सामूहिक रूप से जानी जाने वाली ये vulnerabilities बिना authentication के remote code execution, यानी बिना login वाला हमलावर इंटरनेट से सर्वर पर code चला सकता है, या PHP process मेमोरी से संवेदनशील जानकारी के उजागर होने की अनुमति दे सकती हैं।
दो गंभीर खामियाँ PHP में ही हैं
ये vulnerabilities इस तरह ट्रैक की गई हैं:
- CVE-2026-109618: PHP के out-of-memory errors को सँभालने से जुड़ी memory-corruption की समस्या।
- CVE-2026-109619: ऐसी समस्या जिसमें पिछले अनुरोध की आंतरिक स्थिति, उसकी मेमोरी मुक्त होने के बाद भी, पहुँच में रह सकती है।
दोनों को critical रेट किया गया है, जिनका CVSS 4.0 स्कोर 10 में से 9.2 है (CVSS vulnerabilities की गंभीरता की मानक रेटिंग है), PHP सुरक्षा टीम की pre-announcement में।
सामान्य संचालन में PHP किसी अनुरोध को प्रोसेस करते समय मेमोरी आवंटित करता है और ज़रूरत न रहने पर उसे मुक्त कर देता है। ये vulnerabilities ऐसी स्थितियों से जुड़ी हैं जिनमें PHP ऐसे आंतरिक डेटा का उपयोग करने की कोशिश कर सकता है जिसे सुरक्षित रूप से initialize नहीं किया गया या जो अब वैध मेमोरी का हिस्सा नहीं है। कुछ परिस्थितियों में खास तरह से बनाए गए वेब अनुरोध इन कमज़ोरियों को ट्रिगर कर सकते हैं।
जो हमलावर इनका सफलतापूर्वक exploit करता है, वह PHP worker process के privileges से code चला सकता है, संवेदनशील process मेमोरी तक पहुँच सकता है, या एप्लिकेशन को बाधित कर सकता है। ये PHP की ही vulnerabilities हैं, इसलिए कोई एप्लिकेशन तब भी प्रभावित हो सकता है जब उसके अपने source code में कोई संबंधित सुरक्षा दोष न हो।
कई शोध टीमों ने खामियाँ खोजीं और PHP maintainers ने उन्हें ठीक किया
खोज में कई स्वतंत्र और सहयोगी सुरक्षा शोध प्रयास शामिल थे। Wiz Research सार्वजनिक रूप से Sagi Tzadik, Shir Tamari, Nir Ohfeld और Tomer Schwartz को अपने शोधकर्ताओं में गिनता है। उसकी प्रकाशित disclosure समयरेखा के अनुसार उसकी टीम ने पहली vulnerability August 19, 2026 को खोजी, अगले कुछ दिनों में Drupal और WordPress के विरुद्ध remote code execution सत्यापित किया, और निष्कर्ष August 24 को PHP maintainers को बताए।
Calif ने OpenAI की Patch the Planet सुरक्षा पहल के तहत GPT-5.6 Sol का उपयोग करके स्वतंत्र रूप से एक गंभीर PHP खामी की पहचान की। OpenAI की coordinated disclosure रिपोर्ट यह भी श्रेय देती है कि Wiz ने दोनों vulnerabilities को स्वतंत्र रूप से खोजा और रिपोर्ट किया। इस disclosure में Cloudflare और Quarkslab सहित अन्य शोधकर्ता और सुरक्षा प्रदाता भी शामिल थे, और PHP2Shell शोध वेबसाइट OpenAI की Amy Burnett और Calif के Ryan A को श्रेय देती है। असली सुरक्षा fixes और releases का नेतृत्व PHP maintainers ने किया।
जाँच में AI टूल्स की एक दर्ज भूमिका रही। Wiz बताता है कि उसने Wiz Atlas, Gemini 4 Argon और GPT-5.6 Sol का उपयोग किया। प्रमाण AI-सहायता वाले सुरक्षा शोध के वर्णन का समर्थन करते हैं, यह संकेत देने का नहीं कि किसी स्वायत्त AI सिस्टम ने सभी vulnerabilities को अकेले खोजा, सत्यापित किया और ठीक किया।
यह क्रम यह भी दिखाता है कि coordinated disclosure क्यों मायने रखता है। तकनीकी विवरण जारी करने से पहले, जिनका हमलावर संभावित रूप से उपयोग कर सकते थे, शोधकर्ताओं को maintainers और सुरक्षा प्रदाताओं के साथ काम करने का समय चाहिए था।
प्रभावित सिस्टम बिना patch वाला PHP runtime चलाते हैं
PHP का उपयोग वेब के एक बड़े हिस्से में होता है। आम PHP-आधारित सॉफ़्टवेयर में WordPress, Drupal, Joomla, Moodle, MediaWiki, Nextcloud और Laravel या Symfony से बने एप्लिकेशन शामिल हैं। इसका मतलब यह नहीं कि इन उत्पादों का हर इंस्टॉलेशन vulnerable है। असली सवाल यह है कि तैनात सिस्टम प्रभावित PHP runtime का उपयोग करता है या नहीं और कोई लागू सुरक्षा fix इंस्टॉल हुआ है या नहीं।
Wiz Research ने WordPress, Drupal और Joomla चलाने वाले नियंत्रित वातावरणों में remote code execution दिखाया। ये प्रदर्शन प्रतिनिधि deployments में विश्वसनीय exploitability स्थापित करते हैं, लेकिन इस बात का प्रमाण नहीं हैं कि उन उत्पादों के पीछे के संगठन compromise हुए।
PHP सुरक्षा घोषणा प्रभावित web-serving वातावरणों को Apache mod_php (Apache वेब सर्वर के भीतर चलने वाला PHP), PHP-FPM, php-cgi, FrankenPHP और LiteSpeed बताती है। PHP टीम mod_php के लिए जोखिम सबसे अधिक मानती है, क्योंकि हमले का रास्ता किसी भी एप्लिकेशन code के चलने से पहले ट्रिगर हो सकता है। ये vulnerabilities कस्टम बिज़नेस एप्लिकेशन, क्लाउड-होस्टेड सिस्टम, container images और ऐसे उत्पादों को भी प्रभावित कर सकती हैं जिनमें PHP आंतरिक रूप से bundled है।
Patch किए गए PHP संस्करण
| PHP branch | पहली fixed upstream release |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 और पुराने | कोई नियमित upstream सुरक्षा release नहीं, इसलिए vendor backports जाँचें या migrate करें |
यह table हर branch की पहली fixed release बताती है, जैसा PHP घोषणा और Canadian Cyber Centre alert में दिया गया है। पुरानी releases में भी प्रभावित code है। Wiz बताता है कि पिछले दशक में जारी हर PHP संस्करण कम से कम एक खामी से प्रभावित है, और Cloudflare इस समस्या को PHP 5.4 या बाद का संस्करण चलाने वाले वेब सर्वरों को प्रभावित करने वाली बताता है।
कुछ Linux distributions और long-term-support प्रदाता दिखाई देने वाले upstream PHP संस्करण नंबर को बदले बिना ज़रूरी fixes को backport कर सकते हैं। इसलिए एडमिनिस्ट्रेटरों को patch की स्थिति की पुष्टि पूरी तरह php -v पर निर्भर रहने के बजाय अपने सॉफ़्टवेयर प्रदाता से करनी चाहिए। PHP 7.4, 8.0 और 8.1 के लिए PHP सुरक्षा टीम ने source से build करने वालों या long-term-support vendor तक पहुँच न रखने वालों के लिए न्यूनतम source backports भी उपलब्ध कराए। PHP घोषणा के अनुसार PHP 8.2 की upstream end of life December 31, 2026 को आती है, इसलिए उस branch को अपडेट करने वाले संगठनों को समर्थित संस्करण पर migration की योजना भी बनानी चाहिए।
Patch आने से पहले ही हमलावर PHP2Shell को परख रहे थे
सक्रिय प्रयासों के दर्ज प्रमाण हैं, जिनमें vulnerabilities के सार्वजनिक होने से पहले की गतिविधि भी शामिल है। Amazon Threat Intelligence ने बताया कि उसने अपने MadPot honeypot इन्फ़्रास्ट्रक्चर के विरुद्ध October 17, 2026 को, सार्वजनिक खुलासे से चार दिन पहले, PHP2Shell exploitation का एक प्रयास पकड़ा। October 21 को AWS ने अलग payloads और इन्फ़्रास्ट्रक्चर के साथ और प्रयास देखे, और कहा कि PHP2Shell का व्यापक रूप से exploit हो रहा था। AWS ने यह भी कहा कि तकनीकी विश्लेषण जारी था और यह स्पष्ट नहीं था कि इनमें से कोई प्रयास असली सिस्टम पर सफल होता या नहीं।
Cloudflare ने भी disclosure अवधि के दौरान अपने ग्राहकों को निशाना बनाने वाले हमले के ट्रैफ़िक की जानकारी दी। उसने बताया कि हमलावरों ने उसकी नई तैनात सुरक्षा को बायपास करने के प्रयास में अपने payloads कैसे बदले। ये अहम निष्कर्ष हैं क्योंकि ये दिखाते हैं कि खतरा केवल प्रयोगशाला के proof of concept तक सीमित नहीं है।
रिपोर्टों में समय को लेकर अंतर है। October 21 के Canadian Cyber Centre alert ने कहा कि उस समय सक्रिय exploitation की पहचान नहीं हुई थी, लेकिन यह जल्दी बदल सकता है, जबकि AWS और Cloudflare ने हमले का ट्रैफ़िक रिपोर्ट किया। फिर भी exploit के प्रयास का पता लगने और यह पुष्टि होने के बीच अंतर है कि किसी संगठन के production सिस्टम compromise हुए। इस स्रोत समीक्षा के समय जाँची गई सार्वजनिक रिपोर्टें इन vulnerabilities से सफलतापूर्वक compromise हुए नामित संगठनों की कोई सत्यापित सूची स्थापित नहीं करती थीं। उचित निष्कर्ष यह है कि सक्रिय हमले देखे गए हैं, जबकि सफलतापूर्वक compromise हुए संगठनों की संख्या और पहचान अनिश्चित है। संगठनों को पीड़ितों की प्रकाशित सूची न होने को अपने सिस्टम के सुरक्षित होने का प्रमाण नहीं मानना चाहिए।
सफल exploitation वेब सर्वर से कहीं आगे तक पहुँच सकता है
परिणाम vulnerable configuration, हमले के रास्ते और PHP process को उपलब्ध privileges पर निर्भर करते हैं। सफल exploitation के कई परिणाम हो सकते हैं।
अनधिकृत code execution। हमलावर उस खाते के रूप में commands चला सकता है जो PHP चला रहा है। उस खाते की permissions के आधार पर इससे वेबसाइट की फ़ाइलें बदली जा सकती हैं, दुर्भावनापूर्ण code इंस्टॉल किया जा सकता है, या जुड़े हुए सिस्टम तक पहुँचा जा सकता है।
संवेदनशील मेमोरी का उजागर होना। PHP process मेमोरी में authentication tokens, पासवर्ड, API keys या अन्य अनुरोधों की जानकारी हो सकती है। कुछ हमले के रास्ते पहले सामान्य remote code execution हासिल किए बिना भी मेमोरी उजागर कर सकते हैं।
वेबसाइट में बाधा। Memory corruption या जानबूझकर की गई थकावट से workers विफल हो सकते हैं, प्रोसेसिंग रुक सकती है या सेवा की उपलब्धता घट सकती है।
डेटा का उजागर होना और आगे का compromise। अगर हमलावर को database credentials, एप्लिकेशन secrets या विशेषाधिकार वाले integrations तक पहुँच मिल जाए, तो परिणाम मूल वेब सर्वर से आगे जा सकते हैं।
ये संभावित परिणाम हैं, इस बात का प्रमाण नहीं कि हर प्रभावित इंस्टॉलेशन को ये झेलने पड़े। असली नुकसान configuration, permissions, नेटवर्क एक्सेस और सफल exploitation पर निर्भर करता है।
सही patch स्रोत इस पर निर्भर करता है कि PHP कैसे इंस्टॉल हुआ था
सीधे मैनेज की जाने वाली PHP installations के लिए आधिकारिक releases और इंस्टॉलेशन जानकारी PHP downloads पेज, PHP 8 changelog और Windows के लिए windows.php.net पर उपलब्ध है। Linux सर्वरों के लिए एडमिनिस्ट्रेटरों को आमतौर पर सुरक्षा अपडेट अपनी operating-system distribution या उस भरोसेमंद PHP package प्रदाता से लेने चाहिए जो पहले से इंस्टॉलेशन सँभाल रहा है।
Container वाले सिस्टम के लिए टीमों को अद्यतन आधिकारिक या vendor-समर्थित base image चुननी चाहिए, एप्लिकेशन image को दोबारा बनाना चाहिए और सुधारा हुआ runtime तैनात करना चाहिए। Managed hosting, shared hosting या SaaS वातावरणों में अपडेट पर प्रदाता का नियंत्रण हो सकता है, इसलिए ग्राहकों को पुष्टि लेनी चाहिए कि प्रभावित PHP runtime पर patch लग चुका है।
सिर्फ़ इसलिए अनौपचारिक patch binaries डाउनलोड न करें कि वे PHP2Shell को ठीक करने का दावा करती हैं। स्रोत, release जानकारी और package की अखंडता सत्यापित करें।
आपका fix कहाँ से आता है
चुनें कि PHP कैसे इंस्टॉल हुआ था और देखें कि सुधारा हुआ runtime कहाँ से आता है और बाद में क्या पुष्टि करनी है।
सीधे मैनेज किया गया
क्या करें
- अपनी branch की fixed release php.net से डाउनलोड करें, या Windows पर windows.php.net से।
- उसे इंस्टॉल करें और वेब सर्वर या PHP-FPM को restart करें।
क्या पुष्टि करें
- कि चल रहा संस्करण आपकी branch की fixed release से मेल खाता है।
- कि हर PHP process restart हुआ, केवल एक नहीं।
Linux package
क्या करें
- अपनी operating-system distribution या PHP सँभालने वाले भरोसेमंद package प्रदाता से अपडेट इंस्टॉल करें।
- PHP सेवा को restart करें।
क्या पुष्टि करें
- कि vendor advisory या package changelog में CVE-2026-109618 और CVE-2026-109619 शामिल हैं।
- vendor के ज़रिए patch की स्थिति, क्योंकि fix backport होने पर php -v नहीं बदल सकता।
Container image
क्या करें
- अद्यतन आधिकारिक या vendor-समर्थित base image चुनें।
- एप्लिकेशन image को दोबारा बनाएँ और तैनात करें।
क्या पुष्टि करें
- कि दोबारा बनी image में सुधारा हुआ PHP संस्करण है।
- कि चल रही सेवाएँ सचमुच नई image इस्तेमाल करती हैं और पुरानी हटा दी गई हैं।
Managed hosting या SaaS
क्या करें
- प्रदाता से PHP runtime पर patch लगाने को कहें, क्योंकि अपडेट पर उसका नियंत्रण हो सकता है।
क्या पुष्टि करें
- लिखित पुष्टि कि प्रभावित PHP runtime पर patch लग चुका है।
PHP 8.1 और पुराने
क्या करें
- vendor या long-term-support backport इस्तेमाल करें, या समर्थित branch पर migrate करें।
- इन branches के लिए कोई नियमित upstream सुरक्षा release नहीं है, केवल 7.4, 8.0 और 8.1 के लिए source से build करने वालों के लिए न्यूनतम source backports हैं।
क्या पुष्टि करें
- कि vendor दोनों vulnerabilities के लिए fix बताता है।
- समर्थित branch पर जाने की तारीख।
PHP सुरक्षा घोषणा और ऊपर के अपडेट चरणों पर आधारित। किस package में fix है, इस पर अंतिम बात आपके प्रदाता की अपनी advisory की है।
सुरक्षित अपडेट inventory से शुरू होता है
Remediation प्रक्रिया बिना सत्यापन के तुरंत production में बदलाव करने के बजाय inventory से शुरू होनी चाहिए। पहले यह पहचानें कि PHP कहाँ चलता है, जिसमें सार्वजनिक वेबसाइट, APIs, आंतरिक एप्लिकेशन, application containers, virtual machines, web-hosting panels और थर्ड-पार्टी appliances शामिल हैं। फिर तय करें कि इंस्टॉल किया गया PHP संस्करण कौन-सा है, उसे कौन-सा vendor दे रहा है और क्या ज़रूरी सुरक्षा fix उसमें शामिल है।
इंटरनेट से जुड़े सिस्टम को प्राथमिकता दें। PHP सुरक्षा टीम ऐसी settings सूचीबद्ध करती है जो खास हमले के रास्तों का जोखिम घटाती हैं, लेकिन कहती है कि वे इंस्टॉलेशन को सुरक्षित नहीं बनातीं और केवल अपडेट ही पूर्ण समाधान है। इसलिए सुधारा हुआ runtime इंस्टॉल करना आवश्यक उपाय है। Production सिस्टम बदलने से पहले ज़रूरी configurations सुरक्षित रखें, सत्यापित backups लें और मौजूदा deployment की स्थिति दर्ज करें।
उपयुक्त प्रबंधन प्रक्रिया से अद्यतन packages लागू करें या नई container images तैनात करें। PHP worker processes को restart करें या बदलें, ताकि सुधारा हुआ code सचमुच चल रहा हो। अंत में, परिचालन वातावरण से PHP संस्करण या vendor patch की स्थिति सत्यापित करें, पुष्टि करें कि एप्लिकेशन काम करता है, और exploitation के संकेतों के लिए प्रासंगिक logs की जाँच करें।
डिस्क पर अद्यतन package काफ़ी नहीं है अगर चलने वाली सेवा अब भी पुराने PHP process का उपयोग कर रही हो।
Fixed package से fixed चलती सेवा तक
कोई चरण चुनें और देखें कि वह क्या दिखाता है और क्या अब भी खुला छोड़ देता है।
1. इंस्टॉल हुआ
- 1Fixed package इंस्टॉल हुआ (मौजूदा चरण)
- 2Workers restart हुए या बदले गए
- 3चल रहा संस्करण सत्यापित हुआ
- 4एप्लिकेशन का परीक्षण हुआ
- 5Logs की समीक्षा हुई
यह क्या दिखाता है
- Fixed code डिस्क पर है।
यह क्या नहीं दिखाता
- कि कोई चलता process उसका उपयोग करता है।
2. Restart हुआ
- 1Fixed package इंस्टॉल हुआ
- 2Workers restart हुए या बदले गए (मौजूदा चरण)
- 3चल रहा संस्करण सत्यापित हुआ
- 4एप्लिकेशन का परीक्षण हुआ
- 5Logs की समीक्षा हुई
यह क्या दिखाता है
- नए worker processes सुधारा हुआ runtime लोड करते हैं।
यह क्या नहीं दिखाता
- कि संस्करण या vendor patch की स्थिति वही है जो आप अपेक्षा करते हैं।
3. सत्यापित हुआ
- 1Fixed package इंस्टॉल हुआ
- 2Workers restart हुए या बदले गए
- 3चल रहा संस्करण सत्यापित हुआ (मौजूदा चरण)
- 4एप्लिकेशन का परीक्षण हुआ
- 5Logs की समीक्षा हुई
यह क्या दिखाता है
- PHP संस्करण या vendor patch की स्थिति परिचालन वातावरण से जाँची गई।
यह क्या नहीं दिखाता
- कि एप्लिकेशन अब भी काम करता है।
4. परीक्षण हुआ
- 1Fixed package इंस्टॉल हुआ
- 2Workers restart हुए या बदले गए
- 3चल रहा संस्करण सत्यापित हुआ
- 4एप्लिकेशन का परीक्षण हुआ (मौजूदा चरण)
- 5Logs की समीक्षा हुई
यह क्या दिखाता है
- अपडेट के बाद login, uploads, APIs, background jobs और extensions काम करते हैं।
यह क्या नहीं दिखाता
- कि पहले की गतिविधि हानिरहित थी।
5. Logs की समीक्षा
- 1Fixed package इंस्टॉल हुआ
- 2Workers restart हुए या बदले गए
- 3चल रहा संस्करण सत्यापित हुआ
- 4एप्लिकेशन का परीक्षण हुआ
- 5Logs की समीक्षा हुई (मौजूदा चरण)
यह क्या दिखाता है
- exploitation के संकेत खोजे गए और संदर्भ में परखे गए।
यह क्या नहीं दिखाता
- कि सिस्टम साफ़ है, अगर logs अधूरे हैं।
डिस्क पर अद्यतन package काफ़ी नहीं है अगर चलने वाली सेवा अब भी पुराने PHP process का उपयोग कर रही हो।
उसी branch के अपडेट में compatibility जोखिम सबसे कम है
पहले से समर्थित PHP branch का उपयोग कर रहे एप्लिकेशन के लिए उसी branch के भीतर सुधारी हुई patch release लागू करना आमतौर पर नए major या minor PHP संस्करण पर तुरंत जाने की तुलना में कम compatibility जोखिम रखता है। कम जोखिम का मतलब शून्य जोखिम नहीं है। सुरक्षा releases में PHP के आंतरिक runtime व्यवहार में बदलाव हैं, और release changelogs में अतिरिक्त bug fixes भी हो सकते हैं। जो एप्लिकेशन खास extensions, पुरानी functionality या असामान्य runtime व्यवहार पर निर्भर हैं, उन्हें परीक्षण की ज़रूरत पड़ सकती है।
अपडेट को सफल घोषित करने से पहले एडमिनिस्ट्रेटरों को कई क्षेत्र जाँचने चाहिए।
एप्लिकेशन की functionality। Login, authentication, अहम बिज़नेस transactions, API endpoints, फ़ाइल अपलोड, background jobs और database interactions सत्यापित करें।
PHP extensions। पुष्टि करें कि database drivers, caching modules, image-processing libraries और थर्ड-पार्टी binary modules जैसी extensions उपलब्ध और संगत बनी रहें।
Sessions और अनुरोध प्रोसेसिंग। चूँकि vulnerabilities अनुरोध से जुड़ी स्थिति से संबंधित हैं, इन पर बहुत निर्भर एप्लिकेशन में session व्यवहार, फ़ाइल अपलोड और अनुरोध हैंडलिंग का परीक्षण करें।
Containers और इन्फ़्रास्ट्रक्चर। पुष्टि करें कि दोबारा बनी images में सुधारा हुआ PHP संस्करण शामिल है और तैनात सेवाएँ सचमुच उन्हीं images का उपयोग करती हैं।
परफ़ॉर्मेंस और स्थिरता। Deployment के बाद एप्लिकेशन errors, PHP worker crashes, मेमोरी उपयोग, latency और सेवा की उपलब्धता पर नज़र रखें।
Production बदलाव निगरानी और recovery योजना के साथ नियंत्रित deployment या maintenance प्रक्रिया से होने चाहिए। अगर अपडेट के बाद एप्लिकेशन विफल हो जाए, तो प्रभावित runtime पर वापस जाकर उसे सार्वजनिक रूप से उजागर रखना सुरक्षित स्थायी समाधान नहीं है। टीम को इसके बजाय compatibility समस्या हल करनी चाहिए, vendor द्वारा सुधारा हुआ समर्थित package इस्तेमाल करना चाहिए या remediation जारी रहते सिस्टम को अलग कर देना चाहिए।
जाँचे गए स्रोतों का कोई विश्वसनीय प्रमाण यह स्थापित नहीं करता कि ये खास PHP सुरक्षा releases मौजूदा deployments में आमतौर पर एप्लिकेशन विफलताएँ या परफ़ॉर्मेंस में भारी गिरावट पैदा करती हैं। किसी भी खास regression के दावे का समर्थन release notes, दोहराए जा सकने वाले परीक्षण या दर्ज vendor घटना से होना चाहिए।
Patch छेद बंद करता है, लेकिन मौजूदा compromise को नहीं हटाता
सुरक्षा अपडेट प्रभावित vulnerability का रास्ता बंद करता है। वह अपने आप दुर्भावनापूर्ण फ़ाइलें नहीं हटाता, अनधिकृत बदलाव नहीं पलटता, चोरी हुए credentials रद्द नहीं करता और यह स्थापित नहीं करता कि पहले की गतिविधि हानिरहित थी। चूँकि सार्वजनिक खुलासे से पहले exploitation के प्रयास देखे गए थे, इसलिए जिन संगठनों के सिस्टम पहले उजागर थे, उन्हें अपने सुरक्षा प्रमाणों की समीक्षा करनी चाहिए। AWS सलाह देता है कि ऐसी जाँच खुलासे की तारीख से नहीं, बल्कि कम से कम October 17 से शुरू की जाए। TechiesJournal का संबंधित लेख “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें recovery की समस्या को अधिक गहराई से समझाता है।
सुरक्षा टीमें असामान्य PHP मेमोरी errors, असामान्य worker exits, अप्रत्याशित child processes, बदली गई एप्लिकेशन फ़ाइलें, संदिग्ध outbound कनेक्शन और असामान्य HTTP अनुरोधों की जाँच कर सकती हैं। अकेला alert या संदिग्ध अनुरोध compromise का प्रमाण नहीं है, इसलिए निष्कर्षों की जाँच संदर्भ में होनी चाहिए और उन्हें अन्य उपलब्ध प्रमाणों से मिलाया जाना चाहिए।
हर संकेत क्या साबित करता है और क्या नहीं
कोई संकेत चुनें और देखें कि उस पर अकेले कितना भरोसा किया जा सकता है।
संदिग्ध अनुरोध
यह क्या सुझाता है
- किसी ने ऐसा ट्रैफ़िक भेजा जो ज्ञात हमले के पैटर्न जैसा दिखता है।
यह क्या साबित नहीं करता
- कि अनुरोध PHP तक पहुँचा, काम किया, या कुछ भी compromise हुआ।
रिपोर्ट किया गया हमले का ट्रैफ़िक
यह क्या सुझाता है
- हमलावर सक्रिय रूप से PHP2Shell आज़मा रहे हैं, जैसा AWS और Cloudflare ने बताया।
यह क्या साबित नहीं करता
- कि आपके अपने सिस्टम तक पहुँचा गया या वे compromise हुए।
असामान्य सिस्टम व्यवहार
यह क्या सुझाता है
- PHP मेमोरी errors, असामान्य worker exits, अप्रत्याशित child processes, बदली हुई फ़ाइलें या संदिग्ध outbound कनेक्शन जाँच के योग्य हैं।
यह क्या साबित नहीं करता
- अपने आप में compromise, जब तक उन्हें अन्य प्रमाणों से न मिलाया जाए।
स्थापित compromise
यह क्या सुझाता है
- पुष्ट प्रमाण कि हमलावर ने सिस्टम पर कार्रवाई की।
यह क्या साबित नहीं करता
- कि patch ने घटना खत्म कर दी। Isolation, प्रमाण सुरक्षित रखना, credential rotation और दोबारा बनाना अब भी ज़रूरी हो सकता है।
अकेला alert या संदिग्ध अनुरोध compromise का प्रमाण नहीं है। निष्कर्षों की जाँच संदर्भ में होनी चाहिए और उन्हें अन्य प्रमाणों से मिलाया जाना चाहिए।
जहाँ compromise स्थापित हो या उसका उचित संदेह हो, वहाँ response में isolation, प्रमाण सुरक्षित रखना, credential rotation, प्रभावित सिस्टम को दोबारा बनाना और incident जाँच ज़रूरी हो सकती है।
Firewall और CDN rules जोखिम घटाते हैं, लेकिन patch की जगह नहीं लेते
Cloudflare जैसे सुरक्षा प्रदाताओं ने ज्ञात PHP2Shell हमले के पैटर्न के विरुद्ध सुरक्षा तैनात की। Cloudflare कहता है कि उसके free और paid web application firewall (WAF) ग्राहक October 21 को 3:02 a.m. UTC से, सार्वजनिक खुलासे से लगभग नौ घंटे पहले, डिफ़ॉल्ट रूप से सुरक्षित थे। ये सुरक्षाएँ तब तक जोखिम घटाने में मदद कर सकती हैं जब तक संगठन ज़रूरी अपडेट इंस्टॉल करते हैं।
फिर भी WAF rules यह गारंटी नहीं देते कि हर संभव exploit का रास्ता बंद है। हमलावर अनुरोध बदल सकते हैं, वैकल्पिक तकनीकें खोज सकते हैं या ऐसे रास्तों से सिस्टम तक पहुँच सकते हैं जो सुरक्षा परत को बायपास करते हैं, और Cloudflare ने खुद हमलावरों को payloads बदलते देखा। इसी कारण firewall rules को अतिरिक्त रक्षात्मक नियंत्रण मानना चाहिए, PHP runtime को ठीक करने का विकल्प नहीं।
सबक PHP से आगे जाता है
PHP2Shell एक ऐसी सुरक्षा समस्या दिखाता है जो PHP से आगे तक फैली है। आधुनिक एप्लिकेशन ऐसी सॉफ़्टवेयर परतों पर निर्भर हैं जिन्हें डेवलपमेंट टीमें सीधे नहीं सँभालतीं। कोई एप्लिकेशन अच्छी सुरक्षा पद्धतियों का पालन करते हुए भी vulnerable runtime, operating system, library या hosting component पर निर्भर हो सकता है। इससे डेवलपमेंट, ऑपरेशंस, इन्फ़्रास्ट्रक्चर और सुरक्षा टीमों में ज़िम्मेदारियाँ बन जाती हैं।
संगठनों को जानना होगा कि कौन-सा सॉफ़्टवेयर चल रहा है, वह कहाँ से आया, उसे कौन सँभालता है, और सत्यापित सुरक्षा अपडेट कितनी जल्दी production तक पहुँच सकता है। PHP2Shell के लिए तात्कालिक प्राथमिकताएँ हैं प्रभावित सिस्टम पहचानना, सत्यापित fixes इंस्टॉल करना, पुष्टि करना कि सुधारा हुआ runtime चल रहा है और संभावित compromise की जाँच करना।
व्यापक सबक यह है कि एप्लिकेशन code को सुरक्षित करना ज़रूरी है, लेकिन यह उस सॉफ़्टवेयर को सुरक्षित करने की जगह नहीं लेता जो उसे चलाता है।
और गहराई में
शोध की समीक्षा October 22, 2026 को की गई। खतरे की गतिविधि, patch की उपलब्धता और vendor मार्गदर्शन तेज़ी से बदल सकते हैं, इसलिए कार्रवाई से पहले प्राथमिक स्रोत जाँचें।
Vendor, सरकारी और शोध स्रोत
- PHP Security Team, official security announcement, October 21, 2026, सुरक्षा fixes, प्रभावित runtime वातावरणों और आधिकारिक अपडेट मार्गदर्शन का स्रोत।
- Canadian Centre for Cyber Security, AL26-026, October 21, 2026, कनाडा सरकार का आकलन और अनुशंसित कार्रवाइयाँ।
- Wiz Research, PHP2Shell investigation, October 21, 2026, खोज का इतिहास, तकनीकी शोध और नियंत्रित प्रदर्शन।
- OpenAI, coordinated disclosure of critical vulnerabilities, October 21, 2026, स्वतंत्र खोज, AI-सहायता वाला शोध और response समन्वय।
- PHP2Shell, joint research resource, शोध श्रेय, तकनीकी अवलोकन और प्रदर्शन का दायरा।
देखे गए हमले और सुरक्षाएँ
- AWS Security Blog, early exploitation attempts, October 21, 2026, देखे गए हमलों के प्रमाण, जिनमें खुलासे से पहले की गतिविधि भी शामिल है।
- Cloudflare, PHP2Shell mitigations, October 21, 2026, देखा गया दुर्भावनापूर्ण ट्रैफ़िक और सुरक्षात्मक नियंत्रणों की तैनाती।
Fix कहाँ से लें
- PHP downloads and installation, आधिकारिक डाउनलोड और इंस्टॉलेशन संसाधन।
- PHP 8 changelog, compatibility और regression समीक्षा के लिए release बदलावों का विवरण।
संभावित एक्सपोज़र का आकलन करने वाले संगठनों को ताज़ा vendor advisories और अपनी incident-response प्रक्रियाएँ देखनी चाहिए। जाँची गई सार्वजनिक रिपोर्टें यह स्थापित नहीं करतीं कि हर इंस्टॉलेशन compromise हुआ।
TechiesJournal पर संबंधित लेख
- “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें, TechiesJournal, October 2026, vulnerability ठीक करने से मौजूदा compromise अपने आप क्यों नहीं हटता।
- जब कोई भरोसेमंद क्लाउड एप्लिकेशन हमले का रास्ता बन जाता है एक और ऐसे मामले के लिए जिसमें रक्षकों के अपने code के बजाय एक भरोसेमंद component प्रवेश का रास्ता बना।