

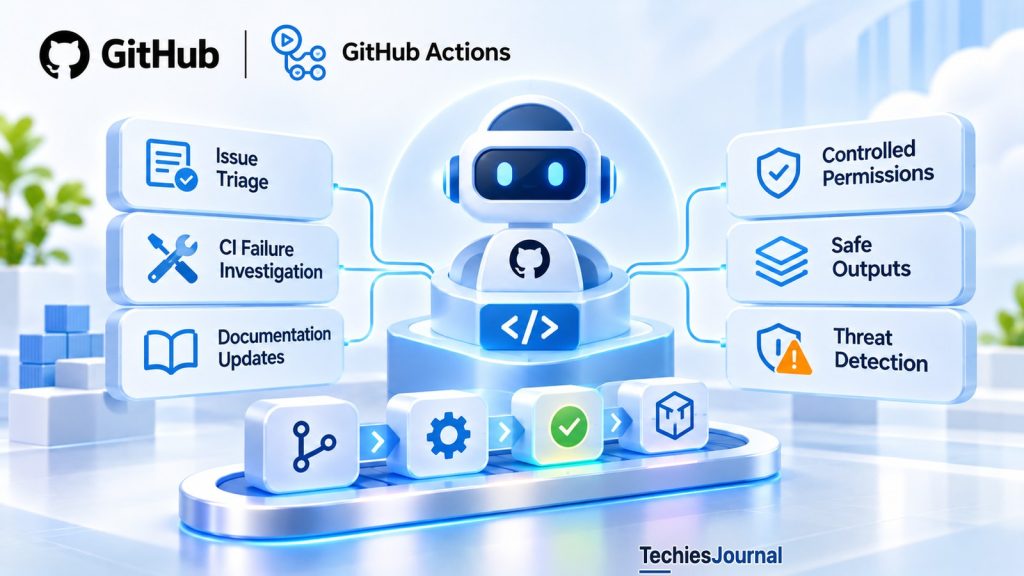
GitHub Agentic Workflows తో కోడింగ్ ఏజెంట్లు GitHub Actions ద్వారా CI వైఫల్యాలను పరిశోధించగలవు, డాక్యుమెంటేషన్ను నిర్వహించగలవు, రిపాజిటరీ పనులను చేయగలవు. దీని అనుమతుల మోడల్ ఏజెంట్ ఆలోచనా ప్రక్రియను (reasoning) అధికారం పొందిన ఆపరేషన్ల నుంచి వేరు చేస్తుంది, కానీ ఏ చర్యలు ఆటోమేటిక్గా అమలు కాగలవో టీమ్లు ఇప్పటికీ అర్థం చేసుకోవాలి.
సంప్రదాయ CI/CD ఆటోమేషన్ ముందే నిర్ణయించిన సూచనలను అనుసరిస్తుంది. ఒక పైప్లైన్ (pipeline) సాఫ్ట్వేర్ను బిల్డ్ చేస్తుంది, టెస్ట్లను అమలు చేస్తుంది, డిపెండెన్సీలను స్కాన్ చేస్తుంది లేదా ఆమోదించిన రిలీజ్ను డిప్లాయ్ చేస్తుంది, ప్రతి దశకూ సాపేక్షంగా స్పష్టంగా నిర్వచించిన ప్రయోజనం ఉంటుంది.
ఇతర రిపాజిటరీ పనులు అంత ఊహించదగినవి కావు. విఫలమైన బిల్డ్ను పరిశోధించడానికి లాగ్లను చదివి, మార్పులను పోల్చాల్సి రావచ్చు. ఒక ఇష్యూను (issue) వర్గీకరించడానికి (triage) దాని వివరణను అర్థం చేసుకోవాలి. డాక్యుమెంటేషన్ను అప్డేట్ చేయడానికి ఒక అప్లికేషన్లోని అనేక భాగాలను అర్థం చేసుకోవాల్సి రావచ్చు.
అక్టోబర్ 28, 2026న GitHub, GitHub Agentic Workflows సాధారణ లభ్యతను (general availability) ప్రకటించింది. ఇది కోడింగ్ ఏజెంట్లను GitHub Actions లోకి తీసుకువచ్చే ఓపెన్-సోర్స్ ప్రాజెక్ట్. సహజ భాషలో రాసిన సూచనలతో, ఎంపిక చేసిన రీజనింగ్ ఆధారిత పనులను ఆటోమేట్ చేయడానికి ఇది టీమ్లకు వీలు కల్పిస్తుంది.
ముఖ్యమైన మార్పు కేవలం ఒక AI ఏజెంట్ పైప్లైన్ లోపల నడవగలదు అనేది కాదు. దాని పరిశోధన, అనుమతులు, వాటి ఫలితంగా జరిగే చర్యలు ఎలా నియంత్రించబడతాయి అనేదే అసలు మార్పు.
ఏజెంటిక్ వర్క్ఫ్లో ఎలా పనిచేస్తుంది?
ఒక GitHub Agentic Workflow ఒక Markdown ఫైల్గా ప్రారంభమవుతుంది. ఫైల్ పైభాగంలో ఉండే కాన్ఫిగరేషన్ బ్లాక్ అయిన దాని frontmatter, ట్రిగ్గర్లు, అనుమతులు (permissions), టూల్స్, ఎగ్జిక్యూషన్ సెట్టింగ్లు, ఎంచుకున్న AI ఇంజిన్, అనుమతించిన అవుట్పుట్ల వంటి సెట్టింగ్లను నిర్వచిస్తుంది. Markdown బాడీలో ఏజెంట్ కోసం పని సూచనలు ఉంటాయి. ఉదాహరణకు, ఒక CI రన్ ఎందుకు విఫలమైందో ఒక వర్క్ఫ్లో (workflow) పరిశోధించి, ఒక డయాగ్నస్టిక్ రిపోర్ట్ను సిద్ధం చేయవచ్చు.
gh-aw GitHub CLI ఎక్స్టెన్షన్ ఈ సోర్స్ను అమలు చేయగల (executable) GitHub Actions వర్క్ఫ్లోగా కంపైల్ చేస్తుంది.
| దశ | బాధ్యత |
|---|---|
| నిర్వచించడం (Define) | పనిని వివరించి, ట్రిగ్గర్లు, టూల్స్, అనుమతులు, అవుట్పుట్లను కాన్ఫిగర్ చేయడం |
| కంపైల్ (Compile) | కాన్ఫిగరేషన్ను ధ్రువీకరించి, ఒక .lock.yml GitHub Actions వర్క్ఫ్లోను రూపొందించడం |
| అమలు (Execute) | కాన్ఫిగర్ చేసిన Actions ఎన్విరాన్మెంట్ లోపల ఎంచుకున్న కోడింగ్ ఏజెంట్ను నడపడం |
| అవుట్పుట్ల ప్రాసెసింగ్ (Process outputs) | అభ్యర్థించిన ఆపరేషన్లను ధ్రువీకరించి, వర్క్ఫ్లో కాన్ఫిగరేషన్ అనుమతించిన వాటిని వర్తింపజేయడం |
రూపొందించిన వర్క్ఫ్లో, వర్తించే రన్నర్ (runner) పాలసీలతో సహా GitHub Actions ఇన్ఫ్రాస్ట్రక్చర్ను ఉపయోగిస్తుంది. కంపైలేషన్ సహజ భాషా సూచనలను నిర్ణీత (deterministic) కోడ్గా మార్చదు, కాబట్టి అమలు సమయంలో ఏజెంట్ ఇంకా పనిని తనదైన రీతిలో అర్థం చేసుకుంటుంది.
తర్వాత ఒక వర్క్ఫ్లోను ఎడిట్ చేస్తే రెండు వేర్వేరు ప్రభావాలు ఉంటాయి. వర్క్ఫ్లో frontmatter మార్పులకు రీకంపైలేషన్ అవసరం, ఎందుకంటే అవి రూపొందించిన Actions కాన్ఫిగరేషన్ను ప్రభావితం చేస్తాయి. Markdown సూచనల బాడీకి మాత్రమే పరిమితమైన మార్పులు రీకంపైలేషన్ లేకుండానే రన్టైమ్లో లోడ్ అవుతాయి, అలాంటి మార్పు తర్వాత కంపైల్ చేయడం కూడా సురక్షితమే, రూపొందించిన ఫైల్ను తాజాగా ఉంచడానికి రిపాజిటరీ పాలసీ దాన్ని తప్పనిసరి చేయవచ్చు. Markdown సోర్స్ను, రూపొందించిన .lock.yml ఫైల్ను కలిపి కమిట్ చేయాలని GitHub డాక్యుమెంటేషన్ చెబుతోంది.
మూలాలు: GitHub Agentic Workflows, Compilation Process, Working with Workflows.
సురక్షిత అవుట్పుట్లు (safe outputs) ఎందుకు భిన్నమైనవి?
ఒక రిపాజిటరీని పరిశోధించిన తర్వాత కోడింగ్ ఏజెంట్ ఒక చర్యను ప్రతిపాదించాల్సి రావచ్చు. అది ఒక ఇష్యూను సృష్టించాలని, ఒక కామెంట్ను జోడించాలని లేదా ఒక పుల్ రిక్వెస్ట్ను (pull request) సిద్ధం చేయాలని అనుకోవచ్చు. ఏజెంట్కు అపరిమిత రిపాజిటరీ రైట్ (write) అనుమతులు ఇస్తే, అది ఆ ఆపరేషన్లను నేరుగా చేయగలుగుతుంది.
GitHub Agentic Workflows సురక్షిత అవుట్పుట్లు (safe outputs) అనే మరో విధానాన్ని అందిస్తుంది. ఏజెంట్ ఒక ఆపరేషన్ను స్ట్రక్చర్డ్ అవుట్పుట్ (structured output) ద్వారా అభ్యర్థిస్తుంది, వేర్వేరు జాబ్లు ఆ అభ్యర్థనను ధ్రువీకరించి, పరిమిత (scoped) అనుమతులతో దాన్ని అమలు చేస్తాయి.
ఉదాహరణకు, విఫలమైన టెస్ట్లను పరిశోధించే ఒక వర్క్ఫ్లోకు, నిర్దిష్ట లేబుల్లతో ఒక డయాగ్నస్టిక్ ఇష్యూను సృష్టించే అధికారం ఇవ్వవచ్చు. అవుట్పుట్ను ప్రాసెస్ చేసే జాబ్ ఉపయోగించే క్రెడెన్షియల్స్ను అందుకోకుండానే, ఏజెంట్ ప్రతిపాదిత ఇష్యూ కంటెంట్ను అందించగలదు. ఈ విభజన ఏజెంట్కు నేరుగా అందుబాటులో ఉండే అధికారాన్ని తగ్గిస్తుంది.
ఏజెంట్ అభ్యర్థన
GitHub Agentic Workflows, వర్క్ఫ్లోలోని ఏజెంట్ భాగానికి డిఫాల్ట్గా రీడ్-ఓన్లీ రిపాజిటరీ అనుమతులను ఉపయోగిస్తుంది.
ఏజెంట్ ఒక ఆపరేషన్ను స్ట్రక్చర్డ్ అవుట్పుట్ (structured output) ద్వారా అభ్యర్థిస్తుంది, వేర్వేరు జాబ్లు ఆ అభ్యర్థనను ధ్రువీకరించి, పరిమిత (scoped) అనుమతులతో దాన్ని అమలు చేస్తాయి.
అవుట్పుట్ ధ్రువీకరణ
అవుట్పుట్ను ప్రాసెస్ చేసే జాబ్ ఉపయోగించే క్రెడెన్షియల్స్ను అందుకోకుండానే, ఏజెంట్ ప్రతిపాదిత ఇష్యూ కంటెంట్ను అందించగలదు.
ఈ విభజన ఏజెంట్కు నేరుగా అందుబాటులో ఉండే అధికారాన్ని తగ్గిస్తుంది.
threat detection తనిఖీ
సురక్షిత అవుట్పుట్లు కాన్ఫిగర్ చేసినప్పుడు threat detection డిఫాల్ట్గా ఎనేబుల్ అయి ఉంటుంది.
దాని డాక్యుమెంట్ చేసిన డిఫాల్ట్ వార్నింగ్ మోడ్లో, గుర్తింపు ఫలితాలు (findings) ప్రతి ఆపరేషన్నూ తప్పనిసరిగా బ్లాక్ చేయవు.
గుర్తింపు విఫలమైనప్పుడు సురక్షిత అవుట్పుట్లు వర్తించకుండా స్ట్రిక్ట్ మోడ్ (strict mode) నిరోధించగలదు.
రైట్ ఇంకా జరగవచ్చు
అయితే, సురక్షిత అవుట్పుట్లు ఆటోమేటిక్గా మానవ ఆమోద క్యూలు (human-approval queues) కావు.
కాన్ఫిగర్ చేసిన అవుట్పుట్ రకం, వర్తించే రిపాజిటరీ రక్షణలను బట్టి, ధ్రువీకరించిన ఒక ఆపరేషన్ ఆటోమేటిక్గా అమలు కావచ్చు.
అయితే, సురక్షిత అవుట్పుట్లు ఆటోమేటిక్గా మానవ ఆమోద క్యూలు (human-approval queues) కావు. కాన్ఫిగర్ చేసిన అవుట్పుట్ రకం, వర్తించే రిపాజిటరీ రక్షణలను బట్టి, ధ్రువీకరించిన ఒక ఆపరేషన్ ఆటోమేటిక్గా అమలు కావచ్చు.
సురక్షిత అవుట్పుట్లు ఇష్యూ అప్డేట్లు, పుల్ రిక్వెస్ట్ల సృష్టి, పుల్ రిక్వెస్ట్ల మర్జ్ (merge) సహా వివిధ చర్యలకు సపోర్ట్ చేస్తాయి. డాక్యుమెంటేషన్, మర్జ్ను ప్రయోగాత్మకమైనదిగా (experimental) పేర్కొంటుంది, పాలసీ గేట్లు (policy gates) పాస్ అయిన తర్వాత మాత్రమే దాన్ని వర్తింపజేస్తుంది. కాబట్టి ఒక ఏజెంట్ ఏమి అభ్యర్థించగలదో, అవుట్పుట్ హ్యాండ్లర్ ఏమి చేయడానికి అధికారం కలిగి ఉందో, ఈ రెండింటినీ వర్క్ఫ్లో రచయిత పరిశీలించాలి.
ఒక ముఖ్యమైన డిఫాల్ట్ ప్రవర్తన
వర్క్ఫ్లో safe-outputs విభాగాన్ని ప్రకటించకపోతే, లేదా సిస్టమ్ అవుట్పుట్ రకాలను మాత్రమే ప్రకటిస్తే, GitHub Agentic Workflows డిఫాల్ట్గా జాగ్రత్తగా పరిమితం చేసిన (conservative) ఇష్యూ సృష్టిని ఆటోమేటిక్గా ఎనేబుల్ చేస్తుంది. ఆ కాన్ఫిగరేషన్ ఇష్యూ సృష్టిని పరిమితం చేస్తుంది, వర్క్ఫ్లోకు ప్రత్యేకమైన నామకరణ నియంత్రణలను వర్తింపజేస్తుంది. అయినప్పటికీ అది ఒక రిపాజిటరీ రైట్ ఆపరేషనే.
రీడ్-ఓన్లీ రిపోర్టింగ్ వర్క్ఫ్లోలను నిర్మించే టీమ్లు, అవుట్పుట్ విభాగాన్ని వదిలేస్తే రిపాజిటరీలో ఏ మార్పులూ జరగవని భావించకుండా, అమలయ్యే (effective) అవుట్పుట్ ప్రవర్తనను స్పష్టంగా ధ్రువీకరించాలి.
మూలం: GitHub Agentic Workflows, Safe Outputs.
threat detection (ముప్పు గుర్తింపు) ఏ రక్షణను అందిస్తుంది?
రిపాజిటరీ కంటెంట్లో నమ్మదగని సూచనలు ఉండవచ్చు. ఒక ఇష్యూ వివరణ, పుల్ రిక్వెస్ట్ కామెంట్ లేదా సోర్స్ ఫైల్లో, ఏజెంట్ను దానికి అప్పగించిన పని నుంచి దారి మళ్లించడానికి ప్రయత్నించే టెక్స్ట్ ఉండవచ్చు. ఇది ప్రాంప్ట్ ఇంజెక్షన్ (prompt injection) ప్రమాదం, ఎందుకంటే తాను విశ్లేషిస్తున్న సమాచారాన్ని, తాను పాటించడానికి అధికారం ఉన్న సూచనల నుంచి ఏజెంట్ వేరు చేసి చూడాలి. దాడి చేసేవారు అసలు ఒక పైప్లైన్ను ఎలా చేరుకుంటారో తెలుసుకోవడానికి CI/CD సప్లై చైన్ దాడులపై మా ఆర్టికల్ను చూడండి.
GitHub Agentic Workflows కంటెంట్-ఇంటెగ్రిటీ ఫిల్టరింగ్, శాండ్బాక్సింగ్ (sandboxing), నెట్వర్క్ నియంత్రణలు, అవుట్పుట్ ధ్రువీకరణ సహా అనేక రక్షణలను అందిస్తుంది. సురక్షిత అవుట్పుట్లను వర్తింపజేయడానికి ముందు ఏజెంట్ రూపొందించిన కంటెంట్ను, కోడ్ మార్పులను పరిశీలించే threat detection కు కూడా ఇది సపోర్ట్ చేస్తుంది. సురక్షిత అవుట్పుట్లు కాన్ఫిగర్ చేసినప్పుడు threat detection డిఫాల్ట్గా ఎనేబుల్ అయి ఉంటుంది.
అయితే, ఈ సిస్టమ్ అమలు ప్రవర్తనను (enforcement behavior) కాన్ఫిగర్ చేయవచ్చు. దాని డాక్యుమెంట్ చేసిన డిఫాల్ట్ వార్నింగ్ మోడ్లో, గుర్తింపు ఫలితాలు (findings) ప్రతి ఆపరేషన్నూ తప్పనిసరిగా బ్లాక్ చేయవు.
దానికి బదులుగా, సపోర్ట్ ఉన్న సమీక్షించదగిన (reviewable) అవుట్పుట్లకు ప్రముఖంగా కనిపించే ముప్పు హెచ్చరికలు జోడించబడవచ్చు. కొన్ని ఆపరేషన్లను సమీక్షించదగిన ఆర్టిఫాక్ట్లుగా (artifacts) మార్చవచ్చు, మరికొన్ని ఆపరేషన్లు బ్లాక్ అవుతాయి. గుర్తింపు విఫలమైనప్పుడు సురక్షిత అవుట్పుట్లు వర్తించకుండా స్ట్రిక్ట్ మోడ్ (strict mode) నిరోధించగలదు.
రిపాజిటరీ పాలసీకి ఈ తేడాలు ముఖ్యమైనవి. అనుమానాస్పద హానికరమైన మార్పులు తప్పనిసరిగా బ్లాక్ కావాలని కోరే సంస్థ, వాస్తవ threat detection సెట్టింగ్లను, ఒక్కో ఆపరేషన్కు ప్రత్యేకమైన ప్రవర్తనను ధ్రువీకరించాలి. ఆటోమేటిక్గా సృష్టించిన ఇష్యూకు జోడించిన ఒక హెచ్చరిక, కఠినమైన సెక్యూరిటీ గేట్తో (hard security gate) సమానం కాదు.
threat detection లోని కొన్ని అంశాలను డిసేబుల్ చేసే లేదా కస్టమైజ్ చేసే కాన్ఫిగరేషన్ మార్పులను కూడా GitHub అనుమతిస్తుంది. అంతర్నిర్మిత రక్షణలు ఉపయోగకరమైన నియంత్రణలు, కానీ అవి సాధ్యమైన ప్రతి వర్క్ఫ్లో కాన్ఫిగరేషన్నూ సురక్షితంగా మార్చవు.
మూలం: GitHub Agentic Workflows, Threat Detection.
రీడ్-ఓన్లీ GitHub యాక్సెస్ అంటే ఏజెంట్కు వేరే అధికారం లేదని కాదు
GitHub Agentic Workflows, వర్క్ఫ్లోలోని ఏజెంట్ భాగానికి డిఫాల్ట్గా రీడ్-ఓన్లీ రిపాజిటరీ అనుమతులను ఉపయోగిస్తుంది. GitHub కంటెంట్లో నేరుగా జరిగే మార్పులను పరిమితం చేయడానికి అది సహాయపడుతుంది. కానీ రిపాజిటరీ రైట్ అనుమతులు అనేక సెక్యూరిటీ సరిహద్దుల్లో (security boundaries) ఒకటి మాత్రమే.
మోడల్ను యాక్సెస్ చేయడానికి ఏజెంట్కు ఇంకా ఒక టోకెన్ లేదా మరో ఆథెంటికేషన్ విధానం అవసరం కావచ్చు. బయటి టూల్స్, నెట్వర్క్ గమ్యస్థానాలు, అదనపు క్రెడెన్షియల్స్ లేదా కస్టమ్ జాబ్లను ఉపయోగించేలా కూడా ఒక వర్క్ఫ్లోను కాన్ఫిగర్ చేయవచ్చు.
కొన్ని GitHub Actions అనుమతులకు ప్రత్యేక ప్రయోజనాలు ఉంటాయి. ఉదాహరణకు, id-token: write ఒక బయటి సర్వీస్తో ఆథెంటికేషన్ కోసం OpenID Connect (OIDC) టోకెన్ను అభ్యర్థించడానికి వర్క్ఫ్లోకు వీలు కల్పిస్తుంది. రిపాజిటరీ కంటెంట్ను మార్చే అనుమతిని అది స్వయంగా ఇవ్వదు.
అదే విధంగా, సపోర్ట్ ఉన్న కాన్ఫిగరేషన్లలో copilot-requests: write, GitHub Actions టోకెన్ ద్వారా Copilot ఇన్ఫరెన్స్కు (inference) సపోర్ట్ చేస్తుంది. ఈ అనుమతులను contents: write తో లేదా ఇతర GitHub రిపాజిటరీ-మార్పు అనుమతులతో గందరగోళపరచకూడదు.
ప్రొడక్షన్ వినియోగం కోసం, టీమ్లు పూర్తి ఎగ్జిక్యూషన్ కాన్ఫిగరేషన్ను సమీక్షించాలి:
- ఏజెంట్ ఏ రిపాజిటరీ డేటాను చదవగలదు?
- అది ఏ బయటి సర్వీసులను, టూల్స్ను చేరుకోగలదు?
- ప్రతి జాబ్కు ఏ క్రెడెన్షియల్స్ అందుబాటులో ఉన్నాయి?
- ఏ అవుట్పుట్ ఆపరేషన్లు రిపాజిటరీ రిసోర్సులను మార్చగలవు?
- సాధారణ బ్రాంచ్ ప్రొటెక్షన్లు (branch protections), ఆమోద నిబంధనల్లో ఏవి ఇంకా వర్తిస్తాయి?
సరైన నియంత్రణ సరిహద్దు పూర్తి వర్క్ఫ్లో, కేవలం ఏజెంట్ ప్రారంభ అనుమతి సెట్టింగ్ కాదు.
ఏం చదవగలదు
ఏజెంట్ ఏ రిపాజిటరీ డేటాను చదవగలదు?
GitHub Agentic Workflows, వర్క్ఫ్లోలోని ఏజెంట్ భాగానికి డిఫాల్ట్గా రీడ్-ఓన్లీ రిపాజిటరీ అనుమతులను ఉపయోగిస్తుంది.
ఏం చేరుకోగలదు
అది ఏ బయటి సర్వీసులను, టూల్స్ను చేరుకోగలదు?
బయటి టూల్స్, నెట్వర్క్ గమ్యస్థానాలు, అదనపు క్రెడెన్షియల్స్ లేదా కస్టమ్ జాబ్లను ఉపయోగించేలా కూడా ఒక వర్క్ఫ్లోను కాన్ఫిగర్ చేయవచ్చు.
ఏ క్రెడెన్షియల్స్
ప్రతి జాబ్కు ఏ క్రెడెన్షియల్స్ అందుబాటులో ఉన్నాయి?
మోడల్ను యాక్సెస్ చేయడానికి ఏజెంట్కు ఇంకా ఒక టోకెన్ లేదా మరో ఆథెంటికేషన్ విధానం అవసరం కావచ్చు.
ఏం మారగలదు
ఏ అవుట్పుట్ ఆపరేషన్లు రిపాజిటరీ రిసోర్సులను మార్చగలవు?
సురక్షిత అవుట్పుట్లు మార్పులను ఆటోమేటిక్గా వర్తింపజేయవచ్చు.
ఇంకా వర్తించేవి
సాధారణ బ్రాంచ్ ప్రొటెక్షన్లు (branch protections), ఆమోద నిబంధనల్లో ఏవి ఇంకా వర్తిస్తాయి?
సరైన నియంత్రణ సరిహద్దు పూర్తి వర్క్ఫ్లో, కేవలం ఏజెంట్ ప్రారంభ అనుమతి సెట్టింగ్ కాదు.
మూలం: GitHub Agentic Workflows, GitHub Tools Read Permissions.
ఏజెంటిక్ ఆటోమేషన్ ఎక్కడ విలువను జోడిస్తుంది?
ఇష్యూ ట్రయేజ్, CI వైఫల్య పరిశోధన, డాక్యుమెంటేషన్ నిర్వహణ, టెస్ట్ డెవలప్మెంట్ సహా ఏజెంటిక్ వర్క్ఫ్లోలకు అనేక వినియోగాలను GitHub గుర్తిస్తుంది. ఈ పనులకు అర్థం చేసుకునే సామర్థ్యం (interpretation) ఉపయోగపడుతుంది.
ఉదాహరణకు, ఒక సంప్రదాయ CI సిస్టమ్ ఒక టెస్ట్ విఫలమైందని నివేదించగలదు. ఒక ఏజెంట్ ఆ వైఫల్యాన్ని పరిశీలించి, ఇటీవలి మార్పులను పరిశోధించి, సాధ్యమైన ఒక వివరణను సిద్ధం చేయగలదు. ఆ వివరణ ఇంజినీరింగ్ సమయాన్ని ఆదా చేయవచ్చు, కానీ అది సరైనదేనని హామీ లేదు.
అందుకే ఏజెంటిక్ పరిశోధన, నిర్ణీత (deterministic) ధ్రువీకరణ వేర్వేరు ప్రయోజనాలను అందిస్తాయి. నిర్వచించిన షరతులు నెరవేరుతున్నాయో లేదో టెస్ట్లు నిర్ధారిస్తాయి. స్టాటిక్ అనాలిసిస్ నిర్దిష్ట కోడ్ నమూనాలను గుర్తిస్తుంది.
బ్రాంచ్ ప్రొటెక్షన్లు రిపాజిటరీ నియమాలను అమలు చేస్తాయి. మర్జ్ పాలసీలో AI సమీక్ష ఎలా ఇమిడిపోతుందో తెలుసుకోవడానికి AI ఒక పుల్ రిక్వెస్ట్ను ఎప్పుడు బ్లాక్ చేయగలదు అనే మా ఆర్టికల్ను చూడండి.
సాక్ష్యాలను అర్థం చేసుకుని, ఒక ప్రతిస్పందనను సిద్ధం చేయడంలో ఇంజినీర్లకు ఏజెంట్ సహాయపడగలదు. ఒక వివరణను లేదా పుల్ రిక్వెస్ట్ను విజయవంతంగా రూపొందించినంత మాత్రాన, ఒక మార్పు సరైనదని దాన్ని రుజువుగా పరిగణించకూడదు. AI రూపొందించిన టెస్ట్లకు కూడా ఇదే సూత్రం వర్తిస్తుంది. ఏజెంట్ ప్రతిపాదించిన టెస్ట్ ప్రస్తుత ఇంప్లిమెంటేషన్పై కేవలం పాస్ అవడం కాకుండా, ఉద్దేశించిన ప్రవర్తనను ధ్రువీకరించాల్సి ఉంటుంది.
సాధారణ లభ్యతతో ఏం మారింది?
అక్టోబర్ 28 రిలీజ్, github.comలో GitHub Free, Team, Enterprise కోసం ఈ ఓపెన్-సోర్స్ ప్రాజెక్ట్ సాధారణ లభ్యతను నెలకొల్పింది. ప్రివ్యూ దశ నుంచి వచ్చిన అనేక జోడింపులు, మెరుగుదలలను GitHub ప్రముఖంగా పేర్కొంది, వాటిలో Docker-in-Docker తో Actions Runner Controller సపోర్ట్, బడ్జెట్ అంచనా (forecasting), మోడల్, ఇంజిన్ ఎంపిక, మోడల్ రూటింగ్, అదనపు ఐసోలేషన్ ఆప్షన్లు ఉన్నాయి. ఈ సామర్థ్యాలు ప్రతి వర్క్ఫ్లోలోనూ ఆటోమేటిక్గా ఎనేబుల్ అయి ఉండకపోవచ్చు, వాటిలో కొన్నింటికి ప్రత్యేక రన్నర్ ఏర్పాట్లు లేదా స్పష్టమైన కాన్ఫిగరేషన్ అవసరం.
GitHub డిఫాల్ట్గా అందించే Copilot CLI ఇంజిన్కు తగిన Copilot లైసెన్స్ అవసరం. సపోర్ట్ ఉన్న ఇతర ఏజెంట్ ఇంజిన్లకు వాటివైన ఆథెంటికేషన్, లభ్యత, బిల్లింగ్ నిబంధనలు ఉంటాయి. మోడల్ సంబంధిత వినియోగాన్ని అంచనా వేయడంలో సహాయపడటానికి GitHub gh aw forecast ను కూడా అందిస్తుంది. ఫోర్కాస్ట్లను (forecasts) ప్లానింగ్ అంచనాలుగానే పరిగణించాలి, ఎందుకంటే వాస్తవ వినియోగం ఏ వర్క్ఫ్లోలు నడుస్తాయి, అవి ఎంత తరచుగా అమలవుతాయి, ప్రతి పనికి ఎంత రీజనింగ్ లేదా టూల్ వినియోగం అవసరం అనే వాటిపై ఆధారపడి ఉంటుంది.
సాధారణ లభ్యత ఉత్పత్తి అందుబాటులో ఉందని నిర్ధారిస్తుంది. ఒక సంస్థ వర్క్ఫ్లో కాన్ఫిగరేషన్ను అది స్వతంత్రంగా ధ్రువీకరించదు, ఉత్పాదకత మెరుగుదలలకు హామీ ఇవ్వదు.
మూలం: GitHub, Agentic Workflows Generally Available, అక్టోబర్ 28, 2026.
మొదటి ప్రొడక్షన్ వర్క్ఫ్లోగా ఏది సరైనది
CI వైఫల్య పరిశోధన ఒక ఉపయోగకరమైన ప్రారంభ స్థానం. సోర్స్ కోడ్ను మార్చడానికి లేదా డిప్లాయ్మెంట్లను ఆమోదించడానికి అనుమతి పొందకుండానే, ఏజెంట్ విఫలమైన రన్ను పరిశీలించి, ఒక చిన్న డయాగ్నస్టిక్ సారాంశాన్ని సిద్ధం చేయగలదు.
దీన్ని విస్తృతంగా ఎనేబుల్ చేసే ముందు, టీమ్లు ఐదు అంశాలను ధ్రువీకరించాలి.
పని సరిహద్దులు. ఏజెంట్ ఏ CI వైఫల్యాలను పరిశోధిస్తుందో, ఉపయోగకరమైన ఫలితం అంటే ఏమిటో నిర్వచించండి.
అమలయ్యే అనుమతులు (effective permissions). ఏజెంట్ యాక్సెస్ను, సురక్షిత-అవుట్పుట్ జాబ్లను, రెండింటినీ పరిశీలించండి. ఊహించని రిపాజిటరీ రైట్లు లేదా బయటి చర్యలు ఏవీ అందుబాటులో లేవని నిర్ధారించుకోండి.
రూపొందించిన వర్క్ఫ్లో. Markdown సోర్స్ను కంపైల్ చేసి, ఫలితంగా వచ్చిన .lock.yml ను పరిశీలించి, సోర్స్కు, రూపొందించిన వర్క్ఫ్లోకు మధ్య ఉన్న సంబంధాన్ని కాపాడండి.
సెక్యూరిటీ ప్రవర్తన. నమ్మదగని ఇష్యూ టెక్స్ట్, తప్పుదారి పట్టించే లాగ్లు, అనుమానాస్పద ప్రతిపాదిత అవుట్పుట్లను పరీక్షించండి. threat detection ఒక ఆపరేషన్ను బ్లాక్ చేస్తుందా, హెచ్చరిస్తుందా లేదా మారుస్తుందా అని నిర్ధారించుకోండి.
ఆపరేషనల్ విలువ. ఉపయోగకరమైన డయాగ్నోసిస్లు, ఫాల్స్ పాజిటివ్లు, ఆదా అయిన సమయం, మోడల్ వినియోగం, అనవసరంగా సృష్టించిన ఇష్యూలను కొలవండి.
అసలు ఆపరేషన్లను ఎనేబుల్ చేసే ముందు ప్రతిపాదిత రైట్లను ప్రివ్యూ చేయడానికి స్టేజ్డ్ మోడ్ (staged mode) టీమ్లకు సహాయపడుతుంది. ఇది వర్క్ఫ్లోను నడిపి, అది సృష్టించే అంతర్నిర్మిత (built-in) సురక్షిత అవుట్పుట్ల ప్రివ్యూను చూపిస్తుంది, కానీ ఆ రైట్లను వర్తింపజేయదు. ఇది శాండ్బాక్స్ (sandbox) కాదు, ఎందుకంటే కస్టమ్ జాబ్లు, స్క్రిప్ట్లు, బయటి MCP సర్వర్లు, కస్టమ్ క్రెడెన్షియల్స్కు వేరే నియంత్రణలు అవసరం.
వర్క్ఫ్లో నిలకడగా ఉపయోగకరమైన ఫలితాలను ఇస్తే, ఒక డయాగ్నస్టిక్ ఇష్యూను తెరవడం లేదా ఒక పుల్ రిక్వెస్ట్ను సిద్ధం చేయడం వంటి స్పష్టంగా పరిమితం చేసిన ఒక సామర్థ్యాన్ని జోడించడాన్ని టీమ్ పరిశీలించవచ్చు. వర్క్ఫ్లో వైఫల్యాలను పరిశోధించగలదు అనే కారణంతో మాత్రమే దానికి కోడ్ మార్పు, మర్జ్ అధికారం లేదా డిప్లాయ్మెంట్ అనుమతులు ఇవ్వాల్సిన అవసరం లేదు.
మూలం: GitHub Agentic Workflows, Staged Mode.
CI/CDకి దీని అర్థం ఏమిటి
GitHub Agentic Workflows, CI/CDని ముందే నిర్ణయించిన దశలను అమలు చేయడం నుంచి, అంత ఊహించలేని రిపాజిటరీ పనులను పరిశోధించే స్థాయికి విస్తరిస్తుంది. దీని డిజైన్ ఏజెంట్ ఆలోచనా ప్రక్రియను అధికారం పొందిన ఆపరేషన్ల నుంచి వేరు చేసే యంత్రాంగాలను అందిస్తుంది, కానీ ఆ యంత్రాంగాలు వాటి కాన్ఫిగరేషన్ ఎంత బాగుంటే అంతే ప్రభావవంతంగా ఉంటాయి.
సురక్షిత అవుట్పుట్లు మార్పులను ఆటోమేటిక్గా వర్తింపజేయవచ్చు. threat detection కు వేర్వేరు అమలు మోడ్లు ఉన్నాయి. అదనపు క్రెడెన్షియల్స్, బయటి టూల్స్ ఒక ఏజెంట్ వాస్తవంగా కలిగి ఉండే అధికారాన్ని విస్తరించగలవు.
ఆచరణాత్మక ప్రారంభ స్థానం ఇది: కనీస అనుమతులతో ఒక ఉపయోగకరమైన పరిశోధన పనిని ఆటోమేట్ చేయడం, రూపొందించిన వర్క్ఫ్లోను పరిశీలించడం, కోడ్ను లేదా రిపాజిటరీ స్థితిని మార్చే అధికారం ఇచ్చే ముందు ఫలితాన్ని కొలవడం.
రిఫరెన్స్లు, మరింత చదవడానికి
- GitHub, Agentic Workflows Generally Available. అక్టోబర్ 28, 2026.
- GitHub Agentic Workflows, Source Repository. అధికారిక ఓపెన్-సోర్స్ ప్రాజెక్ట్.
- GitHub Agentic Workflows, Compilation Process. Markdown కంపైలేషన్, రూపొందించిన Actions వర్క్ఫ్లోలు.
- GitHub Agentic Workflows, Working with Workflows. రీకంపైలేషన్ నిబంధనలు.
- GitHub Agentic Workflows, Safe Outputs. అధికారం పొందిన అవుట్పుట్ ఆపరేషన్లు, డిఫాల్ట్ ప్రవర్తన.
- GitHub Agentic Workflows, Threat Detection. సెక్యూరిటీ స్కానింగ్, అమలు మోడ్లు.
- GitHub Agentic Workflows, Permissions. GitHub, ఇన్ఫరెన్స్ అనుమతులు.
- GitHub Agentic Workflows, Staged Mode. సురక్షిత అవుట్పుట్ల ప్రివ్యూ, దాని పరిమితులు.
నవంబర్ 6, 2026న మూలాలను సమీక్షించాం. సెక్యూరిటీ నియంత్రణలు, వర్క్ఫ్లో సామర్థ్యాలు ఆ తేదీ నాటికి GitHub డాక్యుమెంట్ చేసిన ప్రవర్తనను ప్రతిబింబిస్తాయి, అక్టోబర్ 28న సాధారణ లభ్యతకు వచ్చిన ఉత్పత్తి వేగంగా మారుతుంది, కాబట్టి చర్య తీసుకునే ముందు పై మూలాలను చూడండి. TechiesJournal ఒక ప్రొడక్షన్ GitHub Agentic Workflowను స్వతంత్రంగా డిప్లాయ్ చేసిందని, ఆడిట్ చేసిందని లేదా బెంచ్మార్క్ చేసిందని ఈ ఆర్టికల్ చెప్పడం లేదు.