

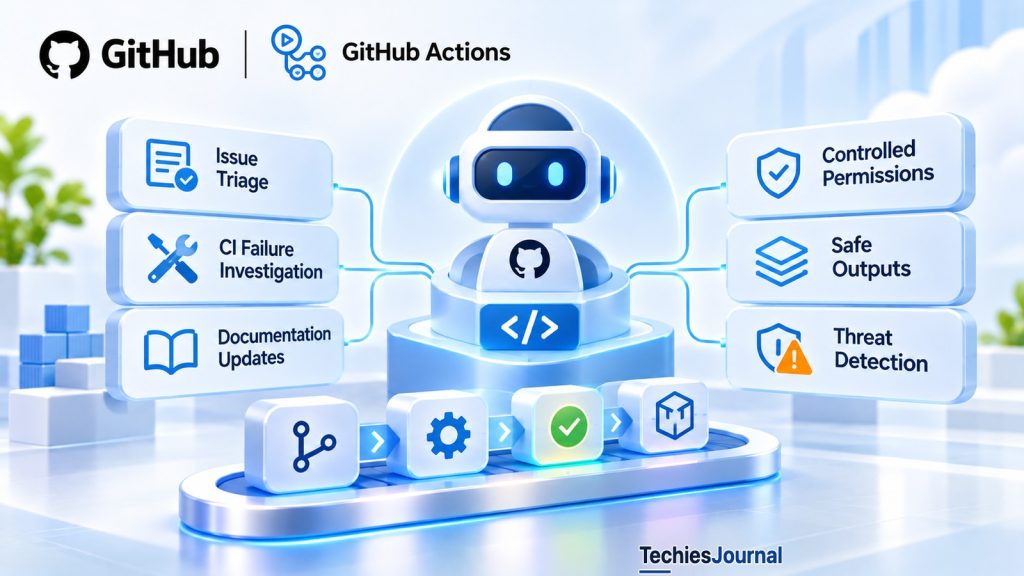
GitHub Agentic Workflows कोडिंग एजेंटों को GitHub Actions के ज़रिए CI विफलताओं की जांच करने, दस्तावेज़ीकरण का रखरखाव करने और रिपॉज़िटरी से जुड़े काम करने देता है। इसका अनुमति मॉडल एजेंट के तर्क (reasoning) को अधिकृत ऑपरेशन से अलग करता है, लेकिन टीमों को फिर भी यह समझना होगा कि कौन-से एक्शन अपने आप चल सकते हैं।
पारंपरिक CI/CD ऑटोमेशन पहले से तय निर्देशों का पालन करता है। एक पाइपलाइन (pipeline) सॉफ़्टवेयर बिल्ड करती है, टेस्ट चलाती है, डिपेंडेंसी स्कैन करती है या किसी स्वीकृत रिलीज़ को डिप्लॉय करती है, और हर चरण का उद्देश्य अपेक्षाकृत स्पष्ट रूप से परिभाषित होता है।
रिपॉज़िटरी के दूसरे काम कम पूर्वानुमेय होते हैं। किसी विफल बिल्ड की जांच के लिए लॉग पढ़ने और बदलावों की तुलना करने की ज़रूरत पड़ सकती है। किसी इश्यू (issue) की ट्राइएज के लिए उसके विवरण की व्याख्या करनी पड़ती है। दस्तावेज़ीकरण अपडेट करने में किसी एप्लिकेशन के कई हिस्सों को समझना शामिल हो सकता है।
28 अक्टूबर 2026 को GitHub ने GitHub Agentic Workflows की सामान्य उपलब्धता (general availability) की घोषणा की। यह एक ओपन-सोर्स प्रोजेक्ट है जो कोडिंग एजेंटों को GitHub Actions में लाता है। इससे टीमें प्राकृतिक भाषा के निर्देशों के ज़रिए तर्क पर आधारित चुनिंदा कामों को ऑटोमेट कर सकती हैं।
अहम बदलाव सिर्फ़ यह नहीं है कि एक AI एजेंट पाइपलाइन के भीतर चल सकता है। अहम यह है कि उसकी जांच, उसकी अनुमतियों और उससे होने वाले एक्शन को कैसे नियंत्रित किया जाता है।
एक एजेंटिक वर्कफ़्लो कैसे काम करता है?
एक GitHub Agentic Workflow की शुरुआत एक Markdown फ़ाइल के रूप में होती है। इसका frontmatter, यानी फ़ाइल के ऊपर का कॉन्फ़िगरेशन ब्लॉक, ट्रिगर, अनुमतियां, टूल, एक्ज़िक्यूशन सेटिंग, चुना गया AI इंजन और अनुमत आउटपुट जैसी सेटिंग तय करता है। Markdown बॉडी में एजेंट के लिए काम के निर्देश होते हैं। उदाहरण के लिए, कोई वर्कफ़्लो (workflow) यह जांच सकता है कि एक CI रन क्यों विफल हुआ और एक डायग्नोस्टिक रिपोर्ट तैयार कर सकता है।
gh-aw GitHub CLI एक्सटेंशन सोर्स को एक एक्ज़िक्यूटेबल GitHub Actions वर्कफ़्लो में कंपाइल करता है।
| चरण | ज़िम्मेदारी |
|---|---|
| परिभाषित करना | काम का वर्णन करना और ट्रिगर, टूल, अनुमतियां और आउटपुट कॉन्फ़िगर करना |
| कंपाइल करना | कॉन्फ़िगरेशन को मान्य करना और एक .lock.yml GitHub Actions वर्कफ़्लो जनरेट करना |
| चलाना | कॉन्फ़िगर किए गए Actions एनवायरनमेंट के भीतर चुने गए कोडिंग एजेंट को चलाना |
| आउटपुट प्रोसेस करना | अनुरोध किए गए ऑपरेशन को मान्य करना और उन्हें लागू करना जिनकी अनुमति वर्कफ़्लो का कॉन्फ़िगरेशन देता है |
जनरेट किया गया वर्कफ़्लो GitHub Actions के इन्फ़्रास्ट्रक्चर का उपयोग करता है, जिसमें लागू होने वाली रनर (runner) नीतियां भी शामिल हैं। कंपाइलेशन प्राकृतिक भाषा के निर्देशों को डिटरमिनिस्टिक कोड में नहीं बदलता, इसलिए एक्ज़िक्यूशन के दौरान एजेंट अब भी काम की व्याख्या करता है।
बाद में किसी वर्कफ़्लो को संपादित करने के दो अलग प्रभाव होते हैं। वर्कफ़्लो के frontmatter में बदलाव के लिए दोबारा कंपाइल करना ज़रूरी है, क्योंकि वे जनरेट किए गए Actions कॉन्फ़िगरेशन को प्रभावित करते हैं। जो बदलाव सिर्फ़ Markdown निर्देश बॉडी तक सीमित हैं, वे दोबारा कंपाइल किए बिना रनटाइम पर लोड होते हैं, और ऐसे बदलाव के बाद कंपाइल करना भी सुरक्षित है और जनरेट की गई फ़ाइल को अद्यतन रखने के लिए रिपॉज़िटरी की नीति इसकी मांग कर सकती है। GitHub का दस्तावेज़ीकरण कहता है कि Markdown सोर्स और जनरेट की गई .lock.yml फ़ाइल को एक साथ कमिट करें।
स्रोत: GitHub Agentic Workflows, Compilation Process और Working with Workflows।
सुरक्षित आउटपुट (safe outputs) को क्या अलग बनाता है?
किसी रिपॉज़िटरी की जांच के बाद एक कोडिंग एजेंट को कोई एक्शन प्रस्तावित करने की ज़रूरत पड़ सकती है। वह कोई इश्यू बनाना, कोई टिप्पणी जोड़ना या कोई पुल रिक्वेस्ट (pull request) तैयार करना चाह सकता है। एजेंट को रिपॉज़िटरी में लिखने की असीमित अनुमतियां देने से वह ये ऑपरेशन सीधे कर सकेगा।
GitHub Agentic Workflows एक और तरीका देता है, जिसे सुरक्षित आउटपुट (safe outputs) कहा जाता है। एजेंट स्ट्रक्चर्ड आउटपुट के ज़रिए किसी ऑपरेशन का अनुरोध करता है, और अलग जॉब उस अनुरोध को मान्य करते हैं और सीमित दायरे वाली अनुमतियों के साथ उसे एक्ज़िक्यूट करते हैं।
उदाहरण के लिए, विफल टेस्ट की जांच करने वाले किसी वर्कफ़्लो को खास लेबल वाला एक डायग्नोस्टिक इश्यू बनाने के लिए अधिकृत किया जा सकता है। एजेंट आउटपुट प्रोसेस करने वाले जॉब के क्रेडेंशियल पाए बिना प्रस्तावित इश्यू की सामग्री दे सकता है। यह अलगाव एजेंट को सीधे उपलब्ध अधिकार को कम करता है।
एजेंट का अनुरोध
GitHub Agentic Workflows वर्कफ़्लो के एजेंट वाले हिस्से के लिए डिफ़ॉल्ट रूप से रिपॉज़िटरी की रीड-ओनली अनुमतियों का उपयोग करता है।
एजेंट स्ट्रक्चर्ड आउटपुट के ज़रिए किसी ऑपरेशन का अनुरोध करता है, और अलग जॉब उस अनुरोध को मान्य करते हैं और सीमित दायरे वाली अनुमतियों के साथ उसे एक्ज़िक्यूट करते हैं।
आउटपुट जॉब जांचता है
एजेंट आउटपुट प्रोसेस करने वाले जॉब के क्रेडेंशियल पाए बिना प्रस्तावित इश्यू की सामग्री दे सकता है।
यह अलगाव एजेंट को सीधे उपलब्ध अधिकार को कम करता है।
Threat detection जांच
जब सुरक्षित आउटपुट कॉन्फ़िगर होते हैं, तब threat detection डिफ़ॉल्ट रूप से सक्षम होता है।
दस्तावेज़ में बताए गए डिफ़ॉल्ट चेतावनी मोड में, डिटेक्शन के निष्कर्ष ज़रूरी नहीं कि हर ऑपरेशन को रोकें।
डिटेक्शन विफल होने पर स्ट्रिक्ट मोड सुरक्षित आउटपुट को लागू होने से रोक सकता है।
राइट फिर भी हो सकता है
हालांकि, सुरक्षित आउटपुट अपने आप मानवीय स्वीकृति की कतार नहीं होते।
कॉन्फ़िगर किए गए आउटपुट प्रकार और लागू रिपॉज़िटरी सुरक्षा उपायों के आधार पर, एक मान्य ऑपरेशन अपने आप एक्ज़िक्यूट हो सकता है।
हालांकि, सुरक्षित आउटपुट अपने आप मानवीय स्वीकृति की कतार नहीं होते। कॉन्फ़िगर किए गए आउटपुट प्रकार और लागू रिपॉज़िटरी सुरक्षा उपायों के आधार पर, एक मान्य ऑपरेशन अपने आप एक्ज़िक्यूट हो सकता है।
सुरक्षित आउटपुट कई तरह के एक्शन सपोर्ट करते हैं, जिनमें इश्यू अपडेट, पुल रिक्वेस्ट बनाना और पुल रिक्वेस्ट मर्ज (merge) करना शामिल है। दस्तावेज़ीकरण मर्ज करने को प्रायोगिक (experimental) बताता है और इसे केवल पॉलिसी गेट पास होने के बाद लागू करता है। इसलिए वर्कफ़्लो लिखने वाले को दोनों बातें जांचनी चाहिए: एजेंट किस चीज़ का अनुरोध कर सकता है और आउटपुट हैंडलर को क्या करने का अधिकार है।
एक अहम डिफ़ॉल्ट व्यवहार
अगर वर्कफ़्लो कोई safe-outputs सेक्शन घोषित नहीं करता, या केवल सिस्टम आउटपुट प्रकार घोषित करता है, तो GitHub Agentic Workflows डिफ़ॉल्ट रूप से अपने आप सीमित इश्यू निर्माण (conservative issue creation) सक्षम कर देता है। वह कॉन्फ़िगरेशन इश्यू बनाने को सीमित करता है और वर्कफ़्लो-विशिष्ट नामकरण नियंत्रण लागू करता है। फिर भी यह रिपॉज़िटरी में लिखने वाला ऑपरेशन है।
रीड-ओनली रिपोर्टिंग वर्कफ़्लो बनाने वाली टीमों को यह मान लेने के बजाय कि आउटपुट सेक्शन छोड़ देने से रिपॉज़िटरी में कोई बदलाव न होने की गारंटी मिलती है, प्रभावी आउटपुट व्यवहार को स्पष्ट रूप से सत्यापित करना चाहिए।
स्रोत: GitHub Agentic Workflows, Safe Outputs।
Threat detection से कौन-सी सुरक्षा मिलती है?
रिपॉज़िटरी की सामग्री में अविश्वसनीय निर्देश हो सकते हैं। किसी इश्यू के विवरण, पुल रिक्वेस्ट की टिप्पणी या सोर्स फ़ाइल में ऐसा टेक्स्ट हो सकता है जो एजेंट को उसके सौंपे गए काम से भटकाने की कोशिश करे। यह प्रॉम्प्ट इंजेक्शन (prompt injection) का जोखिम है, क्योंकि एजेंट को उस सामग्री में, जिसका वह विश्लेषण कर रहा है, और उन निर्देशों में, जिनका पालन करने के लिए वह अधिकृत है, फ़र्क करना होता है। हमलावर किसी पाइपलाइन तक सबसे पहले कैसे पहुंचते हैं, यह जानने के लिए CI/CD सप्लाई चेन हमलों पर हमारा लेख देखें।
GitHub Agentic Workflows कई सुरक्षा उपाय देता है, जिनमें कंटेंट-इंटीग्रिटी फ़िल्टरिंग, सैंडबॉक्सिंग (sandboxing), नेटवर्क नियंत्रण और आउटपुट सत्यापन शामिल हैं। यह threat detection (ख़तरे की पहचान) को भी सपोर्ट करता है, जो सुरक्षित आउटपुट लागू होने से पहले एजेंट द्वारा बनाई गई सामग्री और कोड बदलावों की जांच करता है। जब सुरक्षित आउटपुट कॉन्फ़िगर होते हैं, तब threat detection डिफ़ॉल्ट रूप से सक्षम होता है।
हालांकि, इस सिस्टम का प्रवर्तन व्यवहार कॉन्फ़िगर किया जा सकता है। दस्तावेज़ में बताए गए डिफ़ॉल्ट चेतावनी मोड में, डिटेक्शन के निष्कर्ष ज़रूरी नहीं कि हर ऑपरेशन को रोकें।
इसके बजाय, सपोर्ट किए गए समीक्षा योग्य आउटपुट पर प्रमुख ख़तरा चेतावनियां लग सकती हैं। कुछ ऑपरेशन समीक्षा योग्य आर्टिफ़ैक्ट में बदले जा सकते हैं, जबकि दूसरे ऑपरेशन रोक दिए जाते हैं। डिटेक्शन विफल होने पर स्ट्रिक्ट मोड सुरक्षित आउटपुट को लागू होने से रोक सकता है।
ये अंतर रिपॉज़िटरी नीति के लिए मायने रखते हैं। जिस संगठन की नीति में संदिग्ध दुर्भावनापूर्ण बदलावों को रोकना ज़रूरी है, उसे वास्तविक threat detection सेटिंग और हर ऑपरेशन के अपने व्यवहार को सत्यापित करना चाहिए। अपने आप बने किसी इश्यू पर लगी चेतावनी किसी सख़्त सुरक्षा गेट के बराबर नहीं है।
GitHub ऐसे कॉन्फ़िगरेशन बदलावों की भी अनुमति देता है जो threat detection के कुछ पहलुओं को बंद या कस्टमाइज़ करते हैं। बिल्ट-इन सुरक्षा उपाय उपयोगी नियंत्रण हैं, लेकिन वे हर संभव वर्कफ़्लो कॉन्फ़िगरेशन को सुरक्षित नहीं बनाते।
स्रोत: GitHub Agentic Workflows, Threat Detection।
GitHub तक रीड-ओनली पहुंच का मतलब यह नहीं कि एजेंट के पास कोई और अधिकार नहीं है
GitHub Agentic Workflows वर्कफ़्लो के एजेंट वाले हिस्से के लिए डिफ़ॉल्ट रूप से रिपॉज़िटरी की रीड-ओनली अनुमतियों का उपयोग करता है। इससे GitHub की सामग्री में सीधे बदलाव सीमित करने में मदद मिलती है। लेकिन रिपॉज़िटरी में लिखने की अनुमतियां केवल एक सुरक्षा सीमा हैं।
एजेंट को किसी मॉडल तक पहुंचने के लिए फिर भी एक टोकन या कोई दूसरा प्रमाणीकरण तंत्र चाहिए हो सकता है। किसी वर्कफ़्लो को बाहरी टूल, नेटवर्क गंतव्यों, अतिरिक्त क्रेडेंशियल या कस्टम जॉब का उपयोग करने के लिए भी कॉन्फ़िगर किया जा सकता है।
कुछ GitHub Actions अनुमतियों के विशेष उद्देश्य होते हैं। उदाहरण के लिए, id-token: write किसी वर्कफ़्लो को किसी बाहरी सेवा के साथ प्रमाणीकरण के लिए OpenID Connect (OIDC) टोकन का अनुरोध करने देता है। यह अपने आप में रिपॉज़िटरी की सामग्री बदलने की अनुमति नहीं देता।
इसी तरह, copilot-requests: write सपोर्ट किए गए कॉन्फ़िगरेशन में GitHub Actions टोकन के ज़रिए Copilot इन्फ़रेंस को सपोर्ट करता है। इन अनुमतियों को contents: write या GitHub रिपॉज़िटरी में बदलाव करने वाली दूसरी अनुमतियों के साथ भ्रमित नहीं करना चाहिए।
प्रोडक्शन उपयोग के लिए टीमों को पूरे एक्ज़िक्यूशन कॉन्फ़िगरेशन की समीक्षा करनी होगी:
- एजेंट रिपॉज़िटरी का कौन-सा डेटा पढ़ सकता है?
- वह किन बाहरी सेवाओं और टूल तक पहुंच सकता है?
- हर जॉब के पास कौन-से क्रेडेंशियल उपलब्ध हैं?
- कौन-से आउटपुट ऑपरेशन रिपॉज़िटरी संसाधनों को बदल सकते हैं?
- सामान्य ब्रांच प्रोटेक्शन (branch protection) और स्वीकृति की कौन-सी शर्तें अब भी लागू होती हैं?
सही नियंत्रण सीमा पूरा वर्कफ़्लो है, केवल एजेंट की शुरुआती अनुमति सेटिंग नहीं।
क्या पढ़ सकता है
एजेंट रिपॉज़िटरी का कौन-सा डेटा पढ़ सकता है?
GitHub Agentic Workflows वर्कफ़्लो के एजेंट वाले हिस्से के लिए डिफ़ॉल्ट रूप से रिपॉज़िटरी की रीड-ओनली अनुमतियों का उपयोग करता है।
कहां पहुंच सकता है
वह किन बाहरी सेवाओं और टूल तक पहुंच सकता है?
किसी वर्कफ़्लो को बाहरी टूल, नेटवर्क गंतव्यों, अतिरिक्त क्रेडेंशियल या कस्टम जॉब का उपयोग करने के लिए भी कॉन्फ़िगर किया जा सकता है।
कौन-से क्रेडेंशियल
हर जॉब के पास कौन-से क्रेडेंशियल उपलब्ध हैं?
एजेंट को किसी मॉडल तक पहुंचने के लिए फिर भी एक टोकन या कोई दूसरा प्रमाणीकरण तंत्र चाहिए हो सकता है।
क्या बदल सकता है
कौन-से आउटपुट ऑपरेशन रिपॉज़िटरी संसाधनों को बदल सकते हैं?
सुरक्षित आउटपुट बदलाव अपने आप लागू कर सकते हैं।
अब भी क्या लागू है
सामान्य ब्रांच प्रोटेक्शन (branch protection) और स्वीकृति की कौन-सी शर्तें अब भी लागू होती हैं?
सही नियंत्रण सीमा पूरा वर्कफ़्लो है, केवल एजेंट की शुरुआती अनुमति सेटिंग नहीं।
स्रोत: GitHub Agentic Workflows, GitHub Tools Read Permissions।
एजेंटिक ऑटोमेशन कहां मूल्य जोड़ता है?
GitHub एजेंटिक वर्कफ़्लो के कई उपयोग बताता है, जिनमें इश्यू ट्राइएज, CI विफलता की जांच, दस्तावेज़ीकरण का रखरखाव और टेस्ट डेवलपमेंट शामिल हैं। इन कामों में व्याख्या से फ़ायदा होता है।
उदाहरण के लिए, एक पारंपरिक CI सिस्टम यह रिपोर्ट कर सकता है कि कोई टेस्ट विफल हुआ। एक एजेंट विफलता की जांच कर सकता है, हाल के बदलावों को देख सकता है और एक संभावित व्याख्या तैयार कर सकता है। वह व्याख्या इंजीनियरिंग का समय बचा सकती है, लेकिन उसके सही होने की गारंटी नहीं है।
इसीलिए एजेंटिक जांच और डिटरमिनिस्टिक सत्यापन अलग-अलग उद्देश्य पूरे करते हैं। टेस्ट यह स्थापित करते हैं कि तय शर्तें पूरी होती हैं या नहीं। स्टैटिक एनालिसिस खास कोड पैटर्न पकड़ता है।
ब्रांच प्रोटेक्शन रिपॉज़िटरी के नियम लागू करते हैं। मर्ज नीति में AI रिव्यू कैसे फिट होता है, यह जानने के लिए AI कब किसी पुल रिक्वेस्ट को रोक सकता है, इस पर हमारा लेख देखें।
एक एजेंट इंजीनियरों को सबूत समझने और जवाब तैयार करने में मदद कर सकता है। सिर्फ़ इसलिए कि उसने सफलतापूर्वक कोई व्याख्या या पुल रिक्वेस्ट तैयार कर दी, उसे इस बात का प्रमाण नहीं मानना चाहिए कि कोई बदलाव सही है। यही सिद्धांत AI से बने टेस्ट पर भी लागू होता है। एजेंट द्वारा प्रस्तावित टेस्ट को अब भी इच्छित व्यवहार की पुष्टि करनी चाहिए, न कि सिर्फ़ मौजूदा इम्प्लीमेंटेशन के सामने पास हो जाना।
सामान्य उपलब्धता के साथ क्या बदला?
28 अक्टूबर की रिलीज़ ने github.com पर GitHub Free, Team और Enterprise के लिए इस ओपन-सोर्स प्रोजेक्ट की सामान्य उपलब्धता स्थापित की। GitHub ने प्रीव्यू के बाद से कई नई सुविधाओं और सुधारों को रेखांकित किया, जिनमें Docker-in-Docker के साथ Actions Runner Controller का सपोर्ट, बजट पूर्वानुमान, मॉडल और इंजन का चयन, मॉडल रूटिंग और अतिरिक्त आइसोलेशन विकल्प शामिल हैं। ये क्षमताएं ज़रूरी नहीं कि हर वर्कफ़्लो में अपने आप सक्षम हों, और कुछ के लिए खास रनर व्यवस्था या स्पष्ट कॉन्फ़िगरेशन की ज़रूरत होती है।
GitHub के डिफ़ॉल्ट Copilot CLI इंजन के लिए उपयुक्त Copilot लाइसेंस ज़रूरी है। सपोर्ट किए गए दूसरे एजेंट इंजनों की प्रमाणीकरण, उपलब्धता और बिलिंग से जुड़ी अपनी शर्तें हैं। मॉडल से जुड़े उपयोग का अनुमान लगाने में मदद के लिए GitHub gh aw forecast भी देता है। पूर्वानुमानों को योजना के अनुमान के रूप में देखना चाहिए, क्योंकि वास्तविक खपत इस पर निर्भर करती है कि कौन-से वर्कफ़्लो चलते हैं, वे कितनी बार चलते हैं और हर काम में कितना तर्क या टूल उपयोग लगता है।
सामान्य उपलब्धता उत्पाद की उपलब्धता स्थापित करती है। यह किसी संगठन के वर्कफ़्लो कॉन्फ़िगरेशन को स्वतंत्र रूप से मान्य नहीं करती, न ही उत्पादकता में सुधार की गारंटी देती है।
स्रोत: GitHub, Agentic Workflows Generally Available, 28 अक्टूबर 2026।
प्रोडक्शन के लिए एक समझदारी भरा पहला वर्कफ़्लो
शुरुआत के लिए CI विफलता की जांच एक उपयोगी बिंदु है। एजेंट सोर्स कोड बदलने या डिप्लॉयमेंट स्वीकृत करने की अनुमति पाए बिना किसी विफल रन की जांच कर सकता है और एक छोटा डायग्नोस्टिक सारांश तैयार कर सकता है।
इसे व्यापक रूप से सक्षम करने से पहले टीमों को पांच बातें सत्यापित करनी चाहिए।
काम की सीमाएं। तय करें कि एजेंट किन CI विफलताओं की जांच करेगा और उपयोगी परिणाम किसे माना जाएगा।
प्रभावी अनुमतियां। एजेंट की पहुंच और सुरक्षित आउटपुट वाले जॉब, दोनों की जांच करें। पुष्टि करें कि रिपॉज़िटरी में कोई अप्रत्याशित राइट ऑपरेशन या बाहरी एक्शन उपलब्ध नहीं है।
जनरेट किया गया वर्कफ़्लो। Markdown सोर्स को कंपाइल करें, उससे बनी .lock.yml फ़ाइल की जांच करें और सोर्स और जनरेट किए गए वर्कफ़्लो के बीच का संबंध बनाए रखें।
सुरक्षा व्यवहार। अविश्वसनीय इश्यू टेक्स्ट, भ्रामक लॉग और संदिग्ध प्रस्तावित आउटपुट के साथ टेस्ट करें। पुष्टि करें कि threat detection किसी ऑपरेशन को रोकता है, उस पर चेतावनी देता है या उसे बदल देता है।
परिचालन मूल्य। उपयोगी डायग्नोसिस, फ़ॉल्स पॉज़िटिव, बचा हुआ समय, मॉडल खपत और बेवजह बने इश्यू मापें।
स्टेज्ड मोड (staged mode) वास्तविक ऑपरेशन सक्षम करने से पहले टीमों को प्रस्तावित राइट ऑपरेशन का प्रीव्यू देखने में मदद कर सकता है। यह वर्कफ़्लो चलाता है और उन बिल्ट-इन सुरक्षित आउटपुट का प्रीव्यू दिखाता है जो वह बनाएगा, लेकिन वे राइट ऑपरेशन लागू नहीं करता। यह सैंडबॉक्स (sandbox) नहीं है, क्योंकि कस्टम जॉब, स्क्रिप्ट, बाहरी MCP सर्वर और कस्टम क्रेडेंशियल के लिए अलग नियंत्रण चाहिए।
अगर वर्कफ़्लो लगातार उपयोगी परिणाम देता है, तो टीम एक सीमित रूप से परिभाषित क्षमता जोड़ने पर विचार कर सकती है, जैसे कोई डायग्नोस्टिक इश्यू खोलना या पुल रिक्वेस्ट तैयार करना। सिर्फ़ इसलिए कि वर्कफ़्लो विफलताओं की जांच कर सकता है, उसे कोड बदलने, मर्ज करने या डिप्लॉय करने का अधिकार देने की कोई ज़रूरत नहीं है।
स्रोत: GitHub Agentic Workflows, Staged Mode।
CI/CD के लिए इसका क्या मतलब है
GitHub Agentic Workflows, CI/CD को पहले से तय चरण चलाने से आगे बढ़ाकर कम पूर्वानुमेय रिपॉज़िटरी कामों की जांच तक ले जाता है। इसका डिज़ाइन एजेंट के तर्क को अधिकृत ऑपरेशन से अलग करने के तंत्र देता है, लेकिन ये तंत्र उतने ही प्रभावी हैं जितना उनका कॉन्फ़िगरेशन।
सुरक्षित आउटपुट बदलाव अपने आप लागू कर सकते हैं। Threat detection के प्रवर्तन के अलग-अलग मोड हैं। अतिरिक्त क्रेडेंशियल और बाहरी टूल एजेंट के प्रभावी अधिकार को बढ़ा सकते हैं।
व्यावहारिक शुरुआत यह है कि न्यूनतम अनुमतियों के साथ जांच के एक उपयोगी काम को ऑटोमेट करें, जनरेट किए गए वर्कफ़्लो की जांच करें और कोड या रिपॉज़िटरी की स्थिति बदलने का अधिकार देने से पहले परिणाम को मापें।
संदर्भ और आगे पढ़ने के लिए
- GitHub, Agentic Workflows Generally Available। 28 अक्टूबर 2026।
- GitHub Agentic Workflows, Source Repository। आधिकारिक ओपन-सोर्स प्रोजेक्ट।
- GitHub Agentic Workflows, Compilation Process। Markdown कंपाइलेशन और जनरेट किए गए Actions वर्कफ़्लो।
- GitHub Agentic Workflows, Working with Workflows। दोबारा कंपाइल करने की आवश्यकताएं।
- GitHub Agentic Workflows, Safe Outputs। अधिकृत आउटपुट ऑपरेशन और डिफ़ॉल्ट व्यवहार।
- GitHub Agentic Workflows, Threat Detection। सुरक्षा स्कैनिंग और प्रवर्तन मोड।
- GitHub Agentic Workflows, Permissions। GitHub और इन्फ़रेंस अनुमतियां।
- GitHub Agentic Workflows, Staged Mode। सुरक्षित आउटपुट का प्रीव्यू और उसकी सीमाएं।
स्रोतों की समीक्षा 6 नवंबर 2026 को की गई। सुरक्षा नियंत्रण और वर्कफ़्लो क्षमताएं उस तारीख पर GitHub के दस्तावेज़ में बताए गए व्यवहार को दर्शाती हैं, और 28 अक्टूबर को सामान्य रूप से उपलब्ध हुआ उत्पाद तेज़ी से बदलता है, इसलिए कोई कदम उठाने से पहले ऊपर दिए गए स्रोत देखें। यह लेख यह दावा नहीं करता कि TechiesJournal ने किसी प्रोडक्शन GitHub Agentic Workflow को स्वतंत्र रूप से डिप्लॉय, ऑडिट या बेंचमार्क किया है।