

ఒక గంటలో దాడి చేసేవారు మీ పైప్లైన్తో ఏం చేయగలరు
ఎవరైనా ఒక గంట పాటు మీ బిల్డ్ సిస్టమ్లోకి చొరబడితే, వారు ఏం తీసుకోగలరు, ఏం మార్చగలరు?
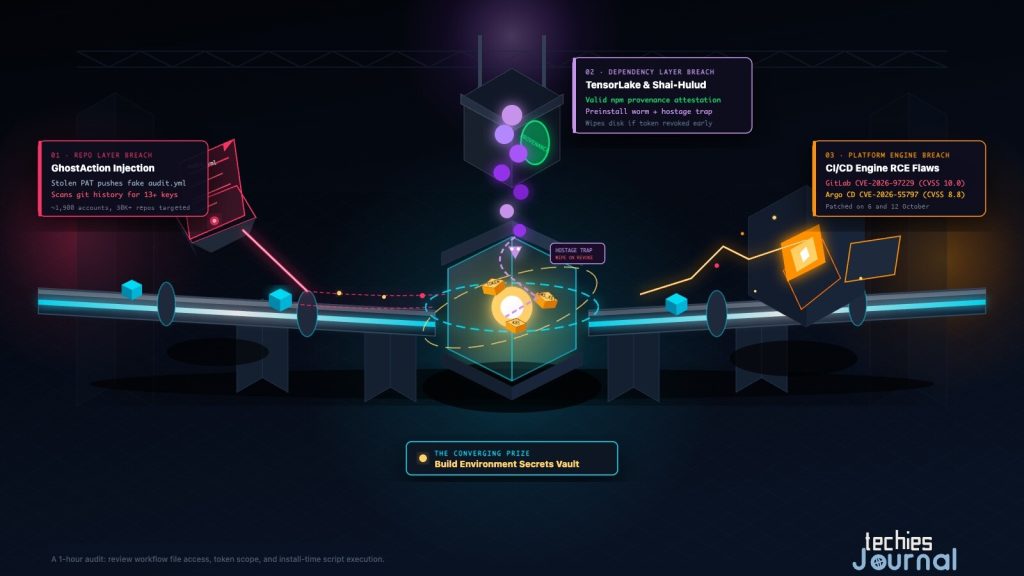
బిల్డ్ పైప్లైన్లోకి మూడు మార్గాలను చూపే భావనాత్మక చిత్రణ. ఇది ఏ నిజమైన వ్యవస్థ రేఖాచిత్రం కాదు. చిత్రంలోని లేబుళ్లు ఆంగ్లంలో ఉన్నాయి, అవి చిత్రణలో భాగం.
CI/CD పైప్లైన్ అంటే మీ సాఫ్ట్వేర్ను నిర్మించి, పరీక్షించి, పంపే ఆటోమేటెడ్ మార్గం. ఆ పని చేయడానికి దానిలో మీ సోర్స్ కోడ్, ఇతర వ్యవస్థలను చేరుకోవడానికి కావాల్సిన సీక్రెట్లు, డిప్లాయ్ చేసే హక్కు ఉంటాయి. ఇక్కడ సీక్రెట్ అంటే మీరెవరో మరొక సేవకు నిరూపించే పాస్వర్డ్, టోకెన్ లేదా కీ.
ఈ కలయిక పైప్లైన్ను మంచి లక్ష్యంగా మారుస్తుంది. దాన్ని చేరుకున్న దాడి చేసేవారికి మీ అప్లికేషన్లోకి చొరబడాల్సిన అవసరమే ఉండకపోవచ్చు. వారు కీలను తీసుకోవచ్చు, లేదా ఏది పంపబడుతుందో మార్చవచ్చు.
ఒకే పక్షం రోజుల్లో జరిగిన మూడు ఘటనలు ఇది ఎలా జరుగుతుందో చూపిస్తాయి. అవి వేరుగా కనిపిస్తాయి, కానీ ఒకే చోట ముగుస్తాయి. ఈ వ్యాసం ప్రతి ఘటనను వివరించి, తర్వాత ఒక గంట తనిఖీని ఇస్తుంది.
దాడి చేసేవారు పైప్లైన్లను ఎందుకు లక్ష్యంగా ఎంచుకుంటారు
పైప్లైన్ను రూపకల్పనలోనే నమ్ముతారు. అది ప్రైవేట్ కోడ్ను చదవగలదు, క్లౌడ్ సేవలను పిలవగలదు, ప్యాకేజీలను ప్రచురించగలదు, అది వేసే ప్రతి అడుగునూ ఎవరూ గమనించరు. పైప్లైన్లో నిల్వ ఉన్న సీక్రెట్ తరచుగా డెవలపర్ ల్యాప్టాప్లోని దాని కంటే శక్తివంతమైనది.
సప్లై చైన్ అటాక్ అంటే మీ సాఫ్ట్వేర్ను నేరుగా కాకుండా, అది ఆధారపడిన దానిపై దాడి చేయడం. ఈ వ్యాసంలో దాని అర్థం మీ రిపాజిటరీలోని వర్క్ఫ్లో ఫైళ్లు, మీ బిల్డ్ ఇన్స్టాల్ చేసే ప్యాకేజీలు, CI వ్యవస్థ స్వయంగా. దాడి చేసేవారు మీరు ఇప్పటికే తెరిచి ఉంచిన తలుపు ద్వారా చేరుకుంటారు.
ఈ చిత్రానికి యాక్సెసిబుల్ టెక్స్ట్ ప్రత్యామ్నాయం
పైప్లైన్ ఎడమ నుంచి కుడికి నడుస్తుంది: కోడ్, వర్క్ఫ్లో ఫైళ్లు ఉన్న సోర్స్ రిపాజిటరీ, ఇన్స్టాల్, కంపైల్, టెస్ట్ చేసే బిల్డ్ మరియు టెస్ట్ దశ, రిజిస్ట్రీలు, క్లౌడ్, క్లస్టర్లను చేరే డిప్లాయ్ దశ. టోకెన్లు, క్లౌడ్ కీలు, పబ్లిషింగ్ కీలు వంటి సీక్రెట్లు బిల్డ్ వాతావరణంలో ఉంటాయి.
మూడు దాడులు వేర్వేరు చోట్ల ప్రవేశిస్తాయి. దాడి 1: దొంగిలించిన టోకెన్ రిపాజిటరీలో నకిలీ వర్క్ఫ్లో ఫైల్ను జోడిస్తుంది. దాడి 2: నమ్మకమైన ప్యాకేజీ బిల్డ్లో ఇన్స్టాల్ సమయంలో కోడ్ను నడుపుతుంది. దాడి 3: CI వ్యవస్థలోనే ఉన్న లోపం, ఉదాహరణకు GitLab లేదా Argo CD, CI సర్వర్ వద్ద వాడుకోబడుతుంది.
మూడు దాడులూ సీక్రెట్లకు దారి తీస్తాయి, అందుకే బిల్డ్ వాతావరణంలోని సీక్రెట్లు సామాన్య లక్ష్యం.
నమూనా 1: దొంగిలించిన టోకెన్ నకిలీ వర్క్ఫ్లోను జోడిస్తుంది (GhostAction)
GitHub Actions మీ పైప్లైన్ను రిపాజిటరీలో .github/workflows/ కింద ఉన్న వర్క్ఫ్లో ఫైళ్ల నుంచి నడుపుతుంది. రిపాజిటరీకి రాసే అనుమతి ఉన్న ఎవరైనా ఒకదాన్ని జోడించవచ్చు. GhostAction వాడుకునే బలహీనత ఇదే.
ఈ ప్రచారం మొదట September 2025లో నివేదించబడింది. GitGuardian August 2026లో ఒక కొత్త తరంగాన్ని లెక్కిస్తోంది, ఈ పక్షం రోజుల్లో కార్యకలాపం 8, 9 October తేదీల్లో గరిష్ఠానికి చేరింది.
StepSecurity ప్రకారం, దాడి చేసేవారు రిపాజిటరీలకు “Security Audit” లేదా “Github Actions Security” అనే పేరుతో ఒక వర్క్ఫ్లోను జోడించారు. అది సహాయకరమైన తనిఖీలా కనిపిస్తుంది. ప్రతి పుష్పై నడుస్తుంది, డేటాను ముందే నిర్ణయించిన సర్వర్ చిరునామాకు పంపుతుంది.
పాత వెర్షన్ రిపాజిటరీలోని పేరున్న సీక్రెట్లను పంపింది. October వెర్షన్ ఇంకా ముందుకెళ్లింది. అది వర్కింగ్ ఫైళ్లలో, మొత్తం git చరిత్రలో క్లౌడ్, AI-సేవ, సాఫ్ట్వేర్-యాజ్-ఎ-సర్వీస్ కీల వంటి సుమారు 13 రకాల క్రెడెన్షియల్స్ కోసం వెతికింది. StepSecurity సలహా స్పష్టం: ప్రస్తుత బ్రాంచ్ నుంచి సీక్రెట్ను తొలగించడం వల్ల ప్రయోజనం లేదు, ఎందుకంటే చరిత్రనూ స్కాన్ చేస్తారు.
దాడి చేసేవారికి రాసే అనుమతి ఎలా వచ్చింది? October ఖాతాల విషయంలో ఇది నిర్ధారణ కాలేదని StepSecurity చెబుతోంది. క్రెడెన్షియల్ దొంగిలించే మాల్వేర్ లేదా డేటా డంప్ల ద్వారా లీకైన పర్సనల్ యాక్సెస్ టోకెన్లే అత్యంత సంభావ్య మూలం. ఒక సందర్భంలో, రాజీపడిన ఖాతా ఒక పెద్ద కంపెనీ రిపాజిటరీకి రాయగలిగింది, కాబట్టి కొత్త వర్క్ఫ్లో సమీక్ష లేకుండానే వెళ్లింది.
రెండు సంఖ్యల సమూహాలు ఉన్నాయి, అవి వేర్వేరు విషయాలను కొలుస్తాయి:
- StepSecurity 8 Octoberన రెండు స్వీప్లలో 345 రిపాజిటరీలు ప్రభావితమయ్యాయని లెక్కించింది. 9 Octoberన సుమారు 378 రిపాజిటరీలలో హానికరమైన వర్క్ఫ్లో చురుగ్గా ఉంది.
- GitGuardian 13 October నాటి అప్డేట్లో సుమారు 1,900 ఖాతాలు రాజీపడ్డాయని చెబుతోంది. 30,000కు పైగా రిపాజిటరీలను లక్ష్యంగా చేసుకున్నారని, ఈ ప్రచారం 3,174 సీక్రెట్లను తీయడానికి ప్రయత్నించిందని చెబుతోంది. ఇవి లక్ష్యాలు, ప్రయత్నాలు మాత్రమే, ధృవీకరించిన దొంగతనాలు కావు, October లో వాస్తవంగా తీసిన సీక్రెట్ల లెక్కను GitGuardian ఇవ్వలేదు.
హానికరమైన వర్క్ఫ్లోను 9 October నుంచి GitHub అడ్డుకోవడం మొదలుపెట్టిందని, 10, 12 October తరంగాలు ఏ సీక్రెట్లనూ తీయలేదని కూడా GitGuardian నివేదిస్తోంది. ఇది GitGuardian నివేదిక, దీనిపై GitHub నుంచి ఇక్కడ ఎలాంటి ప్రకటనా ఉటంకించలేదు.
కొందరు బాధితులు 2025లో, 2026లో రెండుసార్లూ ప్రభావితమయ్యారని GitGuardian గమనించింది, మొదటి తరంగంలోని సీక్రెట్లను ఎప్పుడూ మార్చలేదని ఇది సూచిస్తుంది. దొంగిలించిన సీక్రెట్లను మార్చడం సరిపోదని కూడా అది హెచ్చరిస్తోంది. వర్క్ఫ్లోను జోడించడానికి వాడిన GitHub క్రెడెన్షియల్ను కనుగొని రద్దు చేయాలి, లేకపోతే ఎవరైనా దాన్ని మళ్లీ వాడవచ్చు.
GitHubకు సొంత రక్షణలు కూడా ఉన్నాయి. July నుంచి, github.comలోని పబ్లిక్ రిపాజిటరీలలో, ఎలాంటి సెటప్ లేకుండా, హానికరమైనవిగా భావించే వర్క్ఫ్లో రన్లను రాసే అనుమతి ఉన్న కొలాబరేటర్ ఆమోదించే వరకు ఆపి ఉంచుతోంది. 17 Septemberన సాధారణంగా అందుబాటులోకి వచ్చిన దాని వర్క్ఫ్లో అమలు రక్షణలు, వర్క్ఫ్లోలను ఎవరు, ఏది ప్రేరేపించవచ్చో నియమాలు పెట్టడానికి అనుమతిస్తాయి. ఇవి సహాయపడతాయి, కానీ వర్క్ఫ్లో ఫైళ్లలో మార్పులను సమీక్షించడానికి ప్రత్యామ్నాయం కాదు.
నమూనా 2: నమ్మకమైన ప్యాకేజీ మీరు ఇన్స్టాల్ చేసినప్పుడు కోడ్ను నడుపుతుంది (TensorLake)
చాలా ప్యాకేజీ మేనేజర్లు ప్యాకేజీని ఇన్స్టాల్ చేసినప్పుడు ఒక చిన్న స్క్రిప్ట్ను నడపగలవు. వీటిని ఇన్స్టాల్ స్క్రిప్ట్లు అంటారు. నేటివ్ కోడ్ను కంపైల్ చేయడం వంటి మంచి కారణాల కోసం అవి ఉన్నాయి. అవి మీ డెవలపర్ ల్యాప్టాప్లో, బిల్డ్ సర్వర్లో కూడా, అవి ఏం చేస్తాయో ఎవరైనా చూడకముందే నడుస్తాయి.
8 Octoberన tensorlake ప్యాకేజీ 0.5.144 వెర్షన్ npmలో కనిపించింది. ఇది Shai-Hulud వార్మ్ యొక్క ఒక రూపాంతరాన్ని కలిగి ఉందని Aikido వివరిస్తోంది, ఇది ఇంతకుముందు కనిపించిన క్రెడెన్షియల్ దొంగిలించే మాల్వేర్ కుటుంబం. StepSecurity దీన్ని వార్మ్ అని పిలిచి అదే ప్రవర్తనను వివరిస్తుంది. దాని preinstall స్క్రిప్ట్ ఒక JavaScript రన్టైమ్ను డౌన్లోడ్ చేసి, అస్పష్టం చేసిన పేలోడ్ను నడిపింది. ఆ పేలోడ్ ఎన్విరాన్మెంట్ వేరియబుల్స్, క్లౌడ్, Kubernetes క్రెడెన్షియల్స్, SSH కీలు, బ్రౌజర్ డేటా కోసం వెతికింది.
రక్షకులకు రెండు వివరాలు ముఖ్యం.
మొదటిది, ప్యాకేజీకి చెల్లుబాటయ్యే npm ప్రావెనెన్స్ అటెస్టేషన్ ఉంది. ప్రావెనెన్స్ అంటే ప్యాకేజీ ఎక్కడ, ఎలా నిర్మించబడిందో చెప్పే సంతకం చేసిన రికార్డు. దాడి చేసేవారు తమ కోడ్ను నిర్వాహకుని గుర్తింపుతో, పుల్ రిక్వెస్ట్ లేకుండా నేరుగా main బ్రాంచ్కు పుష్ చేశారని StepSecurity నివేదిస్తోంది.
తర్వాత ప్రాజెక్ట్ సొంత రిలీజ్ వర్క్ఫ్లో ప్యాకేజీని నిర్మించి ప్రచురించింది. అది ఎక్కడ నిర్మించబడిందో ప్రావెనెన్స్ నిజమే చెప్పింది. కానీ కోడ్ సురక్షితమని అది చెప్పలేదు.
రెండోది, ఆ మాల్వేర్లో StepSecurity “హోస్టేజ్ టోకెన్” అని పిలిచేది ఉంది. అది దొంగిలించిన GitHub టోకెన్ను ప్రతి 60 సెకన్లకు 24 గంటల వరకు తనిఖీ చేస్తుంది, GitHub ఆ టోకెన్ను తిరస్కరిస్తే హోమ్ డైరెక్టరీని తొలగిస్తుంది. దొంగతనం తర్వాత సాధారణ సలహా ముందు టోకెన్ను రద్దు చేయమని, కానీ ఇక్కడ అదే నష్టాన్ని ప్రేరేపించవచ్చు.
రద్దు చేయడానికి ముందు, బ్యాకప్ తీసుకున్న తర్వాత, మాల్వేర్ మానిటర్ సర్వీస్ను తొలగించాలని StepSecurity మార్గదర్శకం.
ఇతర సలహాలు సరళమైనవి. చివరి మంచి వెర్షన్ 0.5.143కు పిన్ చేయండి. ఇన్స్టాల్ స్క్రిప్ట్లను ఆపివేయండి. ఆ మెషీన్ చేరగల ప్రతి క్రెడెన్షియల్ను మార్చండి, శుభ్రంగా ఉందని నిరూపించలేని ఏ మెషీన్నైనా మళ్లీ నిర్మించండి.
StepSecurity తన నివేదిక రాసినప్పుడు 0.5.144 వెర్షన్ను ఇంకా డౌన్లోడ్ చేయగలమని కనుగొంది. npm రిజిస్ట్రీ ఇప్పుడు ఆ వెర్షన్ను జాబితా చేయడం లేదు (19 Octoberన తనిఖీ చేశాం), ప్యాకేజీ తర్వాతి రిలీజ్లకు వెళ్లింది.
శుభవార్త కూడా ఉంది. 8 July 2026న GitHub సాధారణంగా అందుబాటులోకి తెచ్చిన npm 12, ఇన్స్టాల్ స్క్రిప్ట్లను డిఫాల్ట్గా ఆపివేస్తుంది, మీరు అనుమతిస్తే తప్ప git, రిమోట్-URL డిపెండెన్సీలను అడ్డుకుంటుంది. ఈ దాడి ఆధారపడిన అడుగును అది ఆపుతుంది. అయితే మీ పైప్లైన్ నిజంగా npm 12 లేదా తర్వాతిదాన్ని నడిపితేనే, అంటే పిన్ చేసిన బిల్డ్ ఇమేజ్లోని పాత వెర్షన్ను కాకపోతేనే, ఇది సహాయపడుతుంది.
నమూనా 3: CI వ్యవస్థలోనే లోపం (GitLab, Argo CD)
మూడో నమూనా భిన్నమైనది. ఎవరూ పైప్లైన్ను మోసం చేయరు. పైప్లైన్ను నడిపే సాఫ్ట్వేర్లోనే బగ్ ఉంది.
GitLab. 12 Octoberన GitLab CVE-2026-97229ను సరిచేయడానికి 19.4.2, 19.3.5, 19.2.8లను విడుదల చేసింది. దానికి అత్యధిక తీవ్రత స్కోరు, CVSS 10.0 ఉంది. GitLab సలహా శీర్షిక CI/CD కాన్ఫిగరేషన్ కోసం వాడే రెగ్యులర్ ఎక్స్ప్రెషన్ కంపైలర్లో ఇంటిజర్ ఓవర్ఫ్లోను వివరిస్తోంది, కొన్ని పరిస్థితుల్లో ధృవీకరణ లేని వినియోగదారు సర్వర్పై కోడ్ నడపడానికి ఇది అనుమతించవచ్చని GitLab చెబుతోంది.
GitLab.com ఇప్పటికే ప్యాచ్ అయింది, అన్ని GitLab Dedicated టెనెంట్లకు విడుదలకు ముందే ప్యాచ్ చేశారు. స్వీయ-నిర్వహణ ఇన్స్టాలేషన్లు వెంటనే అప్గ్రేడ్ చేయాలని GitLab గట్టిగా సిఫార్సు చేస్తోంది.
స్కోరు లాగిన్ లేదని ఊహిస్తుంది, కానీ Rapid7 ఒక షరతును కనుగొంది. దాడి చేసేవారు పబ్లిక్ ప్రాజెక్ట్లోని ఒక బ్రాంచ్కు రూపొందించిన .gitlab-ci.yml ఫైల్ను, ప్రత్యేకంగా పేరు పెట్టిన రిపాజిటరీ పాత్ను కమిట్ చేయగలగాలి. వినియోగదారులు పబ్లిక్ ప్రాజెక్ట్లను సృష్టించడానికి అనుమతి ఉన్న ఇన్స్టాన్స్లలో సాధారణ ఖాతా దాన్ని తీర్చగలదు.
Rapid7 ప్యాచ్ చేయని 19.4.1పై కోడ్ అమలును పునరుత్పత్తి చేసి, ఒక ప్రూఫ్ ఆఫ్ కాన్సెప్ట్ను ప్రచురించింది. 16 October నాటి దాని అప్డేట్ నాటికి, వాస్తవ దాడులు ఏవీ ధృవీకరించబడలేదు.
Argo CD. Argo CD అంటే git రిపాజిటరీ నుంచి Kubernetesకు అప్లికేషన్లను డిప్లాయ్ చేసే టూల్. దాని నిర్వాహకులు 6 Octoberన 3.5.4, 3.4.10, 3.3.15లో ఫిక్స్లను విడుదల చేశారు. ఆ సమస్యల్లో ఒకటి CVE-2026-55797, SSH git రిపాజిటరీలపై రిపాజిటరీ ప్రాక్సీ URL ద్వారా repo serverలో కమాండ్ ఇంజెక్షన్, దీనికి 8.8 రేటింగ్ ఉంది.
రిలీజ్ నోట్స్ మొత్తం ఎనిమిది సెక్యూరిటీ ఫిక్స్లను జాబితా చేస్తాయి, వాటిలో నాలుగు క్రిటికల్ రేటింగ్ ఉన్నవి. అవి repository serverలో కమాండ్లను నడపడానికి లేదా ఫైళ్లను చదవడానికి మార్గాలను, ప్రాజెక్ట్ పరిమితులను దాటే మార్గాన్ని కలిగి ఉన్నాయి. వీటిలో ఏదానికీ దాడులు నివేదించబడలేదు. మీరు Argo CD నడిపితే, రిలీజ్ నోట్స్ చదివి అప్గ్రేడ్ చేయండి.
వీటిలో ఏదీ దాడులకు సాక్ష్యం కాదు. అవి ముఖ్యమైనవి ఎందుకంటే మీ పైప్లైన్ను నడిపే వ్యవస్థలకు, మీ పైప్లైన్కు ఉన్న శక్తులే ఉంటాయి.
ఈ మూడు నమూనాలకు ఉన్న సామాన్య అంశం
ప్రతి దాడి వేర్వేరు మార్గం తీసుకుంది. GhostAction దొంగిలించిన టోకెన్, వర్క్ఫ్లో ఫైల్ ద్వారా వచ్చింది. TensorLake మీ బిల్డ్ ఇన్స్టాల్ చేసే ప్యాకేజీ ద్వారా వచ్చింది. GitLab, Argo CD ప్లాట్ఫామ్ ద్వారా వచ్చేవి.
ప్రతి ఒక్కటీ బిల్డ్ వాతావరణంలోని సీక్రెట్ల వద్ద ముగుస్తుంది. అదే సామాన్య బిందువు. అప్లికేషన్ కోడ్ను రక్షించడానికి నిర్మించిన నియంత్రణలు, అంటే కోడ్ సమీక్ష, మీ డిపెండెన్సీల వల్నరబిలిటీ స్కాన్లు, ఆ బిందువును తమంతట తాముగా కవర్ చేయవు. పైప్లైన్కు దాని సొంత రక్షణ కావాలి.
మీరు ఎంత తెలుసుకోవాలి
తెలుసుకోండి. పైప్లైన్ ఒక లక్ష్యమని, సీక్రెట్ అంటే ఏమిటో, ప్యాకేజీ ఇన్స్టాల్ కోడ్ను ఎందుకు నడపగలదో ప్రతి డెవలపర్ అర్థం చేసుకోవాలి. మీరు ఏదీ కాన్ఫిగర్ చేయాల్సిన అవసరం లేదు.
ఉపయోగించండి. వర్క్ఫ్లోలను రాసే లేదా సమీక్షించే ప్లాట్ఫామ్, DevOps ఇంజినీర్లకు ఆచరణాత్మక నైపుణ్యాలు అవసరం. అవి టోకెన్ అనుమతులను పరిమితం చేయడం, వర్క్ఫ్లో ఫైళ్లను రక్షించడం, ఇన్స్టాల్ స్క్రిప్ట్లను ఆపివేయడం, బిల్డ్ రన్నర్ల నుంచి నెట్వర్క్ యాక్సెస్ను పరిమితం చేయడం, సీక్రెట్లను సరైన క్రమంలో మార్చడం.
లోతుగా నేర్చుకోండి. పైప్లైన్ భద్రతకు యజమానులైన వారు విఫలతకు రూపకల్పన చేయాలి. సీక్రెట్లు ఎలా జారీ అవుతాయో, ఎంతకాలం ఉంటాయో, రాజీపడిన బిల్డ్ను ఎలా నియంత్రించి మళ్లీ నిర్మిస్తారో వారు నిర్ణయిస్తారు.
ఒక గంట తనిఖీ
దీనిలో చాలా వరకు మీరు ఒక గంటలో చేయవచ్చు. ఖర్చు లేని అంశాలతో మొదలుపెట్టండి.
- వర్క్ఫ్లో ఫైళ్లను ఎవరు మార్చగలరో తనిఖీ చేయండి.
.github/workflows/లో మార్పులకు సమీక్ష అవసరమయ్యేలా చూడండి, ఉదాహరణకు కోడ్ ఓనర్స్ నియమం, బ్రాంచ్ ప్రొటెక్షన్తో. వర్క్ఫ్లో ఫైళ్లు ఎప్పుడు జోడించబడ్డాయో చూడటానికిgit log --all --diff-filter=A --name-only -- .github/workflowsనడపండి. మీరు అడగని “security audit” లాంటి మీకు తెలియని పేర్ల కోసం చూడండి. - టోకెన్ పరిధిని తనిఖీ చేయండి. అతి తక్కువ జీవితకాలం, అవసరమైన అతి తక్కువ రిపాజిటరీలతో ఫైన్-గ్రెయిన్డ్ టోకెన్లను వాడండి. వర్క్ఫ్లో టోకెన్కు డిఫాల్ట్
permissionsను చదవడానికి మాత్రమే పెట్టి, ఏదైనా జాబ్కు ఎక్కువ అవసరమైన చోట మాత్రమే విస్తరించండి. - ఇన్స్టాల్ స్క్రిప్ట్లను తనిఖీ చేయండి. మీ పైప్లైన్ వాడే అదే ఇమేజ్లో
npm --versionనడపండి. అది 12 కంటే పాతదైతే,.npmrcలోignore-scripts=trueపెట్టి, నిజంగా స్క్రిప్ట్ అవసరమైన ప్యాకేజీలను మాత్రమే అనుమతించండి. - బిల్డ్ ఏం చేరగలదో తనిఖీ చేయండి. మీ రన్నర్లు ఇంటర్నెట్లోని ఏ చిరునామాకైనా డేటా పంపగలిగితే, దొంగిలించిన సీక్రెట్ సులభంగా బయటకు వెళ్తుంది. బిల్డ్కు అవసరమైన గమ్యాలను మాత్రమే అనుమతించండి.
- మీ మార్పిడి క్రమం తెలుసుకోండి. మీరు మార్చాల్సి వస్తే, ప్రచురించగల లేదా డిప్లాయ్ చేయగల క్రెడెన్షియల్స్తో (ప్యాకేజీ రిజిస్ట్రీ, కంటైనర్ రిజిస్ట్రీ, క్లౌడ్ డిప్లాయ్ రోల్స్) మొదలుపెట్టి, తర్వాత క్లౌడ్, క్లస్టర్ యాక్సెస్, ఆపై మిగతావన్నీ. హానికరమైన ప్యాకేజీ తర్వాత, ముందు విక్రేత తొలగింపు దశలను చదవండి.
- మీ సొంత CI వ్యవస్థను తనిఖీ చేయండి. మీరు GitLab లేదా Argo CDని స్వయంగా నడిపితే, మీరు ఫిక్స్ అయిన వెర్షన్లో ఉన్నారని నిర్ధారించుకోండి.
ప్రస్తుతానికి మీరు పట్టించుకోకపోవచ్చు
ప్రతి ప్రూఫ్ ఆఫ్ కాన్సెప్ట్ను అనుసరించాల్సిన అవసరం లేదు, ప్రతి మాల్వేర్ కుటుంబం అంతర్గత వివరాలను నేర్చుకోవాల్సిన అవసరం లేదు. వివరాలు వారం వారం మారతాయి, కానీ పై తనిఖీలు మారవు.
TensorLake వల్ల ప్రావెనెన్స్ తనిఖీలను వదిలేయాల్సిన అవసరం కూడా లేదు. ప్యాకేజీ ఎక్కడ నిర్మించబడిందో అవి చెబుతాయి, అది ఇప్పటికీ ఉపయోగకరమే. కానీ వాటిని కోడ్ సురక్షితమనే ప్రకటనగా భావించకండి.
తర్వాత ఏం చేయాలి
ఒక రిపాజిటరీని ఎంచుకుని చెక్లిస్ట్ గుండా నడవండి. వర్క్ఫ్లో-ఫైల్ సమీక్ష, టోకెన్ పరిధితో మొదలుపెట్టండి, ఎందుకంటే అవి ఖర్చు లేనివి, GhostActionలో వాడిన తలుపును మూసేస్తాయి.
మీ సొంత సెటప్ గురించి ఈ వారం ఒక్కటే చదివితే, మీ బిల్డ్ ఏ సీక్రెట్లను చేరగలదో, అవి ఎంత పాతవో తెలుసుకోండి.
పైప్లైన్ మీ దాడి ఉపరితలంలో భాగం. దాన్ని ప్రొడక్షన్లా రక్షించండి.
మరింత లోతుగా
- StepSecurity, GhostAction Returns
- GitGuardian, GhostAction Returns
- GitHub, GitHub Actions holds potentially malicious workflows for approval మరియు Workflow execution protections generally available
- Aikido, tensorlake NPM package compromised with Shai Hulud worm
- StepSecurity, Tensorlake npm package compromised: a worm with a hostage token
- GitHub, npm install-time security and GAT bypass-2FA deprecation
- GitLab, Critical patch release 19.4.2, 19.3.5, 19.2.8
- Rapid7, CVE-2026-97229: Critical unauthenticated remote code execution in GitLab
- Argo CD, v3.5.4 release notes మరియు advisory GHSA-j6cw-g6p4-7hch
- npm, tensorlake package metadata, ఇక్కడ 0.5.144 వెర్షన్ ఇకపై జాబితాలో లేదు (19 October 2026న తనిఖీ చేశాం)
సంబంధిత పఠనం కోసం, పైప్లైన్లను ప్రభావితం చేసే మరో ప్లాట్ఫామ్ మార్పును వివరించే GitHub Actions మారుతోంది: DevOps టీమ్లు ఏమి తెలుసుకోవాలి చూడండి.