

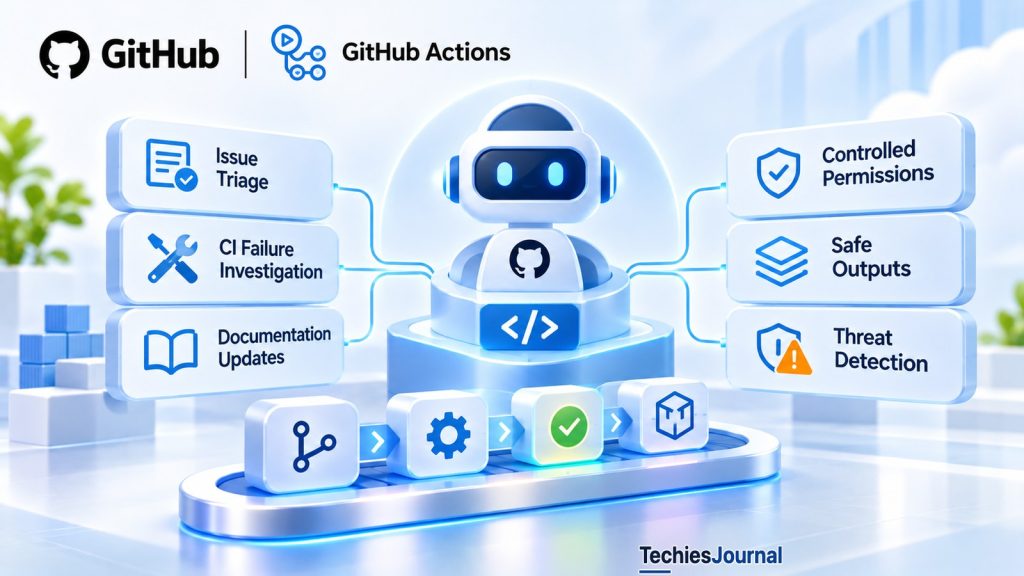
GitHub Agentic Workflows permite que los agentes de programación investiguen fallos de CI, mantengan la documentación y realicen tareas del repositorio a través de GitHub Actions. Su modelo de permisos separa el razonamiento del agente de las operaciones autorizadas, pero los equipos siguen necesitando entender qué acciones pueden ejecutarse automáticamente.
La automatización tradicional de CI/CD sigue instrucciones predefinidas. Un pipeline compila el software, ejecuta pruebas, analiza dependencias o despliega una versión aprobada, y cada paso tiene un propósito relativamente bien definido.
Otras tareas del repositorio son menos predecibles. Investigar una compilación fallida puede requerir leer registros (logs) y comparar cambios. Clasificar un issue exige interpretar una descripción. Actualizar la documentación puede implicar entender varias partes de una aplicación.
El 28 de octubre de 2026, GitHub anunció la disponibilidad general de GitHub Agentic Workflows, un proyecto de código abierto que lleva los agentes de programación a GitHub Actions. Permite a los equipos automatizar determinadas tareas basadas en razonamiento mediante instrucciones en lenguaje natural.
El cambio importante no es simplemente que un agente de IA pueda ejecutarse dentro de un pipeline. Es cómo se controlan su investigación, sus permisos y las acciones que resultan de ella.
¿Cómo funciona un flujo de trabajo agéntico?
Un GitHub Agentic Workflow empieza como un archivo Markdown. Su frontmatter, el bloque de configuración situado al principio del archivo, define ajustes como los disparadores (triggers), los permisos, las herramientas, la configuración de ejecución, el motor de IA seleccionado y las salidas permitidas. El cuerpo Markdown contiene las instrucciones de la tarea para el agente. Por ejemplo, un flujo de trabajo podría investigar por qué falló una ejecución de CI y preparar un informe de diagnóstico.
La extensión gh-aw de la CLI de GitHub compila el archivo fuente en un flujo de trabajo ejecutable de GitHub Actions.
| Etapa | Responsabilidad |
|---|---|
| Definir | Describir la tarea y configurar los disparadores, las herramientas, los permisos y las salidas |
| Compilar | Validar la configuración y generar un flujo de trabajo .lock.yml de GitHub Actions |
| Ejecutar | Ejecutar el agente de programación seleccionado dentro del entorno de Actions configurado |
| Procesar las salidas | Validar las operaciones solicitadas y aplicar las que permite la configuración del flujo de trabajo |
El flujo de trabajo generado usa la infraestructura de GitHub Actions, incluidas las políticas de runners que correspondan. La compilación no convierte las instrucciones en lenguaje natural en código determinista, así que el agente sigue interpretando la tarea durante la ejecución.
Editar un flujo de trabajo más adelante tiene dos efectos distintos. Los cambios en el frontmatter del flujo de trabajo requieren recompilación porque afectan a la configuración de Actions generada. Los cambios limitados al cuerpo de instrucciones en Markdown se cargan en tiempo de ejecución sin recompilar, y compilar después de un cambio así también es seguro y puede ser obligatorio según la política del repositorio para mantener actualizado el archivo generado. La documentación de GitHub indica que se confirmen (commit) juntos el archivo fuente Markdown y el archivo .lock.yml generado.
Fuentes: GitHub Agentic Workflows, Compilation Process y Working with Workflows.
¿Qué hace diferentes a las salidas seguras?
Un agente de programación puede necesitar proponer una acción después de investigar un repositorio. Quizá quiera crear un issue, añadir un comentario o preparar un pull request. Dar al agente permisos de escritura sin restricciones sobre el repositorio le permitiría realizar esas operaciones directamente.
GitHub Agentic Workflows ofrece otro enfoque, llamado salidas seguras (safe outputs). El agente solicita una operación mediante una salida estructurada, y trabajos (jobs) separados validan la solicitud y la ejecutan con permisos acotados.
Por ejemplo, un flujo de trabajo que investiga pruebas fallidas podría estar autorizado para crear un único issue de diagnóstico con etiquetas específicas. El agente puede aportar el contenido propuesto del issue sin recibir las credenciales que usa el trabajo que procesa la salida. Esta separación reduce la autoridad de la que dispone directamente el agente.
El agente pide
GitHub Agentic Workflows usa de forma predeterminada permisos de solo lectura sobre el repositorio para la parte del agente de un flujo de trabajo.
El agente solicita una operación mediante una salida estructurada, y trabajos (jobs) separados validan la solicitud y la ejecutan con permisos acotados.
Job de salida valida
El agente puede aportar el contenido propuesto del issue sin recibir las credenciales que usa el trabajo que procesa la salida.
Esta separación reduce la autoridad de la que dispone directamente el agente.
Detección de amenazas
La detección de amenazas está habilitada de forma predeterminada cuando se configuran salidas seguras.
En su modo de advertencia predeterminado documentado, los hallazgos de la detección no bloquean necesariamente todas las operaciones.
El modo estricto puede impedir que se apliquen las salidas seguras cuando la detección falla.
Aún puede escribirse
Sin embargo, las salidas seguras no son automáticamente colas de aprobación humana.
Según el tipo de salida configurado y las protecciones del repositorio que correspondan, una operación validada puede ejecutarse automáticamente.
Sin embargo, las salidas seguras no son automáticamente colas de aprobación humana. Según el tipo de salida configurado y las protecciones del repositorio que correspondan, una operación validada puede ejecutarse automáticamente.
Las salidas seguras admiten diversas acciones, como actualizar issues, crear pull requests y fusionar (merge) pull requests. La documentación califica la fusión como experimental y solo la aplica después de que se superan los puntos de control de las políticas. Por eso, quien escribe un flujo de trabajo debe examinar tanto lo que un agente puede solicitar como lo que el gestor de salidas está autorizado a hacer.
Un comportamiento predeterminado importante
Si el flujo de trabajo no declara una sección safe-outputs, o solo declara tipos de salida del sistema, GitHub Agentic Workflows habilita automáticamente, de forma predeterminada, una creación conservadora de issues. Esa configuración limita la creación de issues y aplica controles de nomenclatura propios del flujo de trabajo. Sigue siendo una operación de escritura en el repositorio.
Los equipos que crean flujos de trabajo de informes de solo lectura deberían verificar explícitamente el comportamiento efectivo de las salidas en lugar de suponer que omitir una sección de salidas garantiza que no habrá cambios en el repositorio.
Fuente: GitHub Agentic Workflows, Safe Outputs.
¿Qué protección ofrece la detección de amenazas?
El contenido de un repositorio puede incluir instrucciones no confiables. La descripción de un issue, un comentario en un pull request o un archivo fuente podrían contener texto que intenta desviar a un agente de la tarea que tiene asignada. Es un riesgo de inyección de prompts (prompt injection), porque el agente debe distinguir el material que analiza de las instrucciones que está autorizado a seguir. Para ver cómo llegan los atacantes a un pipeline en primer lugar, consulta nuestro artículo sobre los ataques a la cadena de suministro de CI/CD.
GitHub Agentic Workflows ofrece varias protecciones, como el filtrado de integridad del contenido, el aislamiento (sandboxing), los controles de red y la validación de las salidas. También admite la detección de amenazas (threat detection), que examina el contenido y los cambios de código producidos por el agente antes de que se apliquen las salidas seguras. La detección de amenazas está habilitada de forma predeterminada cuando se configuran salidas seguras.
Sin embargo, el sistema tiene un comportamiento de aplicación configurable. En su modo de advertencia predeterminado documentado, los hallazgos de la detección no bloquean necesariamente todas las operaciones.
En su lugar, las salidas revisables compatibles pueden recibir advertencias de amenaza destacadas. Algunas operaciones pueden convertirse en artefactos revisables, mientras que otras se bloquean. El modo estricto puede impedir que se apliquen las salidas seguras cuando la detección falla.
Estas diferencias importan para la política del repositorio. Una organización que exige bloquear los cambios sospechosos de ser maliciosos debería verificar la configuración real de la detección de amenazas y el comportamiento propio de cada operación. Una advertencia adjunta a un issue creado automáticamente no equivale a un punto de control de seguridad que bloquee la operación.
GitHub también permite cambios de configuración que desactivan o personalizan aspectos de la detección de amenazas. Las protecciones integradas son controles útiles, pero no hacen segura cualquier configuración posible de un flujo de trabajo.
Fuente: GitHub Agentic Workflows, Threat Detection.
El acceso de solo lectura a GitHub no significa que el agente no tenga otra autoridad
GitHub Agentic Workflows usa de forma predeterminada permisos de solo lectura sobre el repositorio para la parte del agente de un flujo de trabajo. Eso ayuda a limitar las modificaciones directas del contenido de GitHub. Pero los permisos de escritura en el repositorio son solo uno de los límites de seguridad.
El agente puede seguir necesitando un token u otro mecanismo de autenticación para acceder a un modelo. Un flujo de trabajo también puede configurarse para usar herramientas externas, destinos de red, credenciales adicionales o trabajos personalizados.
Algunos permisos de GitHub Actions tienen fines especializados. Por ejemplo, id-token: write permite que un flujo de trabajo solicite un token de OpenID Connect (OIDC) para autenticarse ante un servicio externo. Por sí mismo no concede permiso para modificar el contenido del repositorio.
Del mismo modo, copilot-requests: write permite la inferencia de Copilot mediante el token de GitHub Actions en las configuraciones compatibles. Estos permisos no deben confundirse con contents: write ni con otros permisos de GitHub que modifican el repositorio.
Para el uso en producción, los equipos necesitan revisar la configuración de ejecución completa:
- ¿Qué datos del repositorio puede leer el agente?
- ¿Qué servicios y herramientas externos puede alcanzar?
- ¿Qué credenciales tiene disponibles cada trabajo?
- ¿Qué operaciones de salida pueden cambiar recursos del repositorio?
- ¿Qué protecciones de rama y requisitos de aprobación habituales siguen aplicándose?
El límite de control correcto es el flujo de trabajo completo, no solo la configuración inicial de permisos del agente.
Qué puede leer
¿Qué datos del repositorio puede leer el agente?
GitHub Agentic Workflows usa de forma predeterminada permisos de solo lectura sobre el repositorio para la parte del agente de un flujo de trabajo.
A qué accede
¿Qué servicios y herramientas externos puede alcanzar?
Un flujo de trabajo también puede configurarse para usar herramientas externas, destinos de red, credenciales adicionales o trabajos personalizados.
Qué credenciales
¿Qué credenciales tiene disponibles cada trabajo?
El agente puede seguir necesitando un token u otro mecanismo de autenticación para acceder a un modelo.
Qué cambiaría
¿Qué operaciones de salida pueden cambiar recursos del repositorio?
Las salidas seguras pueden aplicar cambios automáticamente.
Qué sigue vigente
¿Qué protecciones de rama y requisitos de aprobación habituales siguen aplicándose?
El límite de control correcto es el flujo de trabajo completo, no solo la configuración inicial de permisos del agente.
Fuente: GitHub Agentic Workflows, GitHub Tools Read Permissions.
¿Dónde aporta valor la automatización agéntica?
GitHub identifica varios usos de los flujos de trabajo agénticos, como la clasificación de issues, la investigación de fallos de CI, el mantenimiento de la documentación y el desarrollo de pruebas. Estas tareas se benefician de la interpretación.
Por ejemplo, un sistema de CI convencional puede informar de que una prueba falló. Un agente puede inspeccionar el fallo, examinar los cambios recientes y preparar una posible explicación. La explicación puede ahorrar tiempo de ingeniería, pero no está garantizado que sea correcta.
Por eso la investigación agéntica y la verificación determinista cumplen propósitos distintos. Las pruebas establecen si se cumplen las condiciones definidas. El análisis estático detecta patrones de código concretos.
Las protecciones de rama aplican las reglas del repositorio. Para ver cómo encaja la revisión con IA en la política de fusión, consulta nuestro artículo sobre cuándo la IA puede bloquear un pull request (en inglés).
Un agente puede ayudar a los ingenieros a entender la evidencia y preparar una respuesta. No debe tratarse como prueba de que un cambio es correcto solo porque haya producido con éxito una explicación o un pull request. El mismo principio se aplica a las pruebas generadas por IA. Una prueba propuesta por un agente sigue teniendo que verificar el comportamiento esperado, y no limitarse a pasar con la implementación actual.
¿Qué cambió con la disponibilidad general?
El lanzamiento del 28 de octubre estableció la disponibilidad general del proyecto de código abierto en github.com para GitHub Free, Team y Enterprise. GitHub destacó varias novedades y mejoras desde la versión preliminar, como la compatibilidad con Actions Runner Controller con Docker-in-Docker, la previsión de presupuesto, la selección de modelo y de motor, el enrutamiento de modelos y opciones adicionales de aislamiento. Estas capacidades no están necesariamente habilitadas de forma automática en todos los flujos de trabajo, y algunas requieren configuraciones concretas de runners o una configuración explícita.
El motor predeterminado de GitHub, Copilot CLI, requiere una licencia de Copilot adecuada. Los demás motores de agente compatibles tienen sus propios requisitos de autenticación, disponibilidad y facturación. GitHub también ofrece gh aw forecast para ayudar a estimar el uso relacionado con los modelos. Las previsiones deben tratarse como estimaciones de planificación, porque el consumo real depende de qué flujos de trabajo se ejecutan, con qué frecuencia lo hacen y cuánto razonamiento o uso de herramientas requiere cada tarea.
La disponibilidad general establece la disponibilidad del producto. No valida de forma independiente la configuración de los flujos de trabajo de una organización ni garantiza mejoras de productividad.
Fuente: GitHub, Agentic Workflows Generally Available, 28 de octubre de 2026.
Un primer flujo de trabajo sensato en producción
Un punto de partida útil es la investigación de fallos de CI. El agente puede inspeccionar una ejecución fallida y preparar un breve resumen de diagnóstico sin recibir permiso para cambiar el código fuente ni aprobar despliegues.
Antes de habilitarlo de forma amplia, los equipos deberían validar cinco aspectos.
Límites de la tarea. Define qué fallos de CI investiga el agente y qué se considera un resultado útil.
Permisos efectivos. Inspecciona tanto el acceso del agente como los trabajos de salidas seguras. Confirma que no hay disponibles escrituras inesperadas en el repositorio ni acciones externas.
Flujo de trabajo generado. Compila el archivo fuente Markdown, inspecciona el .lock.yml resultante y conserva la relación entre el archivo fuente y el flujo de trabajo generado.
Comportamiento de seguridad. Prueba texto no confiable en issues, registros engañosos y salidas propuestas sospechosas. Confirma si la detección de amenazas bloquea, advierte o convierte una operación.
Valor operativo. Mide los diagnósticos útiles, los falsos positivos, el tiempo ahorrado, el consumo de modelos y los issues innecesarios creados.
El modo de ensayo (staged mode) puede ayudar a los equipos a previsualizar las escrituras propuestas antes de habilitar las operaciones reales. Ejecuta el flujo de trabajo y muestra una vista previa de las salidas seguras integradas que crearía, sin aplicar esas escrituras. No es un entorno aislado (sandbox), porque los trabajos personalizados, los scripts, los servidores MCP externos y las credenciales personalizadas necesitan controles propios.
Si el flujo de trabajo ofrece resultados útiles de forma constante, el equipo puede plantearse añadir una capacidad definida de forma acotada, como abrir un issue de diagnóstico o preparar un pull request. No hace falta conceder permisos de modificación de código, autoridad de fusión ni permisos de despliegue solo porque el flujo de trabajo pueda investigar fallos.
Fuente: GitHub Agentic Workflows, Staged Mode.
Qué significa esto para CI/CD
GitHub Agentic Workflows amplía CI/CD, que pasa de ejecutar pasos predefinidos a investigar tareas del repositorio menos predecibles. Su diseño ofrece mecanismos para separar el razonamiento del agente de las operaciones autorizadas, pero esos mecanismos solo son tan eficaces como su configuración.
Las salidas seguras pueden aplicar cambios automáticamente. La detección de amenazas tiene distintos modos de aplicación. Las credenciales adicionales y las herramientas externas pueden ampliar la autoridad efectiva de un agente.
El punto de partida práctico es automatizar una tarea de investigación útil con permisos mínimos, inspeccionar el flujo de trabajo generado y medir el resultado antes de conceder autoridad para cambiar el código o el estado del repositorio.
Referencias y lecturas adicionales
- GitHub, Agentic Workflows Generally Available. 28 de octubre de 2026.
- GitHub Agentic Workflows, Source Repository. Proyecto oficial de código abierto.
- GitHub Agentic Workflows, Compilation Process. Compilación de Markdown y flujos de trabajo de Actions generados.
- GitHub Agentic Workflows, Working with Workflows. Requisitos de recompilación.
- GitHub Agentic Workflows, Safe Outputs. Operaciones de salida autorizadas y comportamiento predeterminado.
- GitHub Agentic Workflows, Threat Detection. Análisis de seguridad y modos de aplicación.
- GitHub Agentic Workflows, Permissions. Permisos de GitHub y de inferencia.
- GitHub Agentic Workflows, Staged Mode. Vista previa de las salidas seguras y sus límites.
Fuentes revisadas el 6 de noviembre de 2026. Los controles de seguridad y las capacidades de los flujos de trabajo reflejan el comportamiento documentado por GitHub en esa fecha, y un producto que alcanzó la disponibilidad general el 28 de octubre cambia rápidamente, así que consulta las fuentes anteriores antes de actuar. Este artículo no afirma que TechiesJournal haya desplegado, auditado o evaluado mediante pruebas comparativas (benchmarks) de forma independiente un GitHub Agentic Workflow en producción.