

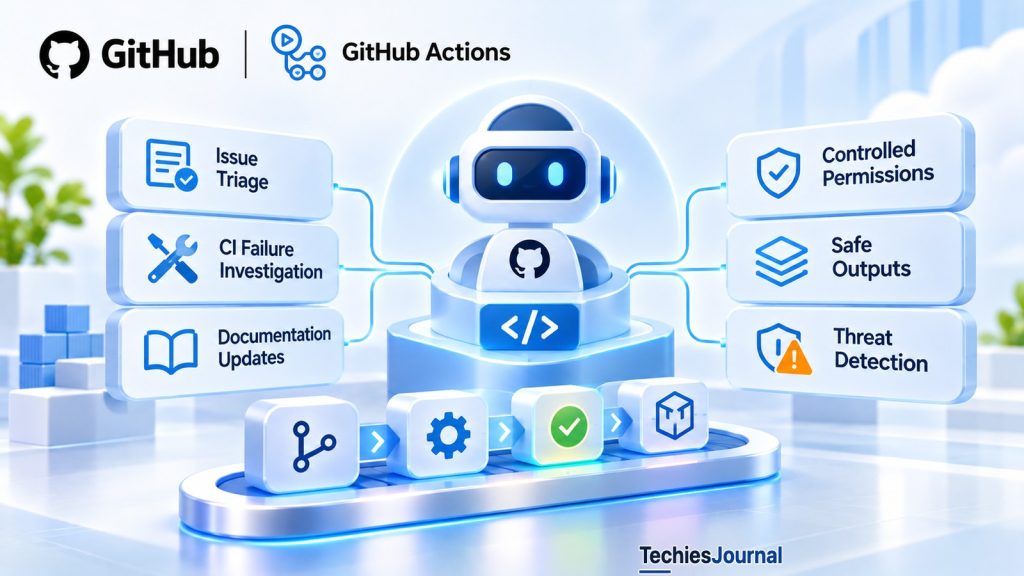
GitHub Agentic Workflows permet à des agents de codage d’analyser les échecs de CI, de maintenir la documentation et d’effectuer des tâches de dépôt via GitHub Actions. Son modèle de permissions sépare le raisonnement de l’agent des opérations autorisées, mais les équipes doivent encore comprendre quelles actions peuvent s’exécuter automatiquement.
L’automatisation CI/CD traditionnelle suit des instructions prédéfinies. Un pipeline compile le logiciel, exécute les tests, analyse les dépendances ou déploie une version approuvée, et chaque étape a un objectif relativement bien défini.
D’autres tâches de dépôt sont moins prévisibles. Analyser l’échec d’une compilation (build) peut exiger de lire des journaux (logs) et de comparer des modifications. Trier une issue (ticket GitHub) exige d’interpréter une description. Mettre à jour la documentation peut supposer de comprendre plusieurs parties d’une application.
Le 28 octobre 2026, GitHub a annoncé la disponibilité générale de GitHub Agentic Workflows, un projet open source qui intègre des agents de codage à GitHub Actions. Il permet aux équipes d’automatiser certaines tâches qui reposent sur le raisonnement, à l’aide d’instructions en langage naturel.
Le changement important ne tient pas simplement au fait qu’un agent d’IA puisse s’exécuter dans un pipeline. Il tient à la manière dont son analyse, ses permissions et les actions qui en découlent sont contrôlées.
Comment fonctionne un workflow agentique ?
Un GitHub Agentic Workflow commence sous la forme d’un fichier Markdown. Son frontmatter, le bloc de configuration placé en haut du fichier, définit des paramètres comme les déclencheurs, les permissions, les outils, les paramètres d’exécution, le moteur d’IA choisi et les sorties autorisées. Le corps Markdown contient les instructions de tâche de l’agent. Par exemple, un workflow peut analyser pourquoi une exécution de CI a échoué et préparer un rapport de diagnostic.
L’extension gh-aw de GitHub CLI compile la source en un workflow GitHub Actions exécutable.
| Étape | Responsabilité |
|---|---|
| Définir | Décrire la tâche et configurer les déclencheurs, les outils, les permissions et les sorties |
| Compiler | Valider la configuration et générer un workflow GitHub Actions .lock.yml |
| Exécuter | Lancer l’agent de codage choisi dans l’environnement Actions configuré |
| Traiter les sorties | Valider les opérations demandées et appliquer celles que la configuration du workflow autorise |
Le workflow généré utilise l’infrastructure de GitHub Actions, y compris les politiques applicables aux exécuteurs (runners). La compilation ne transforme pas des instructions en langage naturel en code déterministe, l’agent interprète donc toujours la tâche pendant l’exécution.
Modifier un workflow par la suite a deux effets différents. Les modifications du frontmatter du workflow exigent une recompilation, car elles touchent la configuration Actions générée. Les modifications limitées au corps d’instructions Markdown sont chargées à l’exécution sans recompilation, et compiler après une telle modification reste sans risque et peut être exigé par la politique du dépôt pour garder le fichier généré à jour. La documentation de GitHub indique de valider (commit) ensemble la source Markdown et le fichier .lock.yml généré.
Sources : GitHub Agentic Workflows, Compilation Process et Working with Workflows.
En quoi les sorties sécurisées (safe outputs) sont-elles différentes ?
Un agent de codage peut avoir besoin de proposer une action après avoir examiné un dépôt. Il peut vouloir créer une issue, ajouter un commentaire ou préparer une pull request. Accorder à l’agent des permissions d’écriture sans restriction sur le dépôt lui permettrait d’effectuer ces opérations directement.
GitHub Agentic Workflows propose une autre approche, appelée sorties sécurisées (safe outputs). L’agent demande une opération au moyen d’une sortie structurée, puis des jobs distincts valident la demande et l’exécutent avec des permissions de portée restreinte.
Par exemple, un workflow qui analyse des tests en échec pourrait être autorisé à créer une seule issue de diagnostic avec des étiquettes (labels) précises. L’agent peut fournir le contenu de l’issue proposée sans recevoir les identifiants utilisés par le job de traitement des sorties. Cette séparation réduit l’autorité dont l’agent dispose directement.
Requête agent
GitHub Agentic Workflows utilise par défaut des permissions de dépôt en lecture seule pour la partie agent d’un workflow.
L’agent demande une opération au moyen d’une sortie structurée, puis des jobs distincts valident la demande et l’exécutent avec des permissions de portée restreinte.
Validation par job
L’agent peut fournir le contenu de l’issue proposée sans recevoir les identifiants utilisés par le job de traitement des sorties.
Cette séparation réduit l’autorité dont l’agent dispose directement.
Détection des menaces
La détection des menaces est activée par défaut lorsque des sorties sécurisées sont configurées.
Dans son mode d’avertissement par défaut documenté, les résultats de détection ne bloquent pas nécessairement chaque opération.
Le mode strict peut empêcher l’application des sorties sécurisées lorsque la détection échoue.
Écriture encore possible
Cependant, les sorties sécurisées ne sont pas automatiquement des files d’attente d’approbation humaine.
Selon le type de sortie configuré et les protections de dépôt applicables, une opération validée peut s’exécuter automatiquement.
Cependant, les sorties sécurisées ne sont pas automatiquement des files d’attente d’approbation humaine. Selon le type de sortie configuré et les protections de dépôt applicables, une opération validée peut s’exécuter automatiquement.
Les sorties sécurisées prennent en charge diverses actions, notamment la mise à jour d’issues, la création de pull requests et la fusion (merge) de pull requests. La documentation qualifie la fusion d’expérimentale et ne l’applique qu’après la réussite des points de contrôle de politique (policy gates). L’auteur d’un workflow doit donc examiner à la fois ce qu’un agent peut demander et ce que le gestionnaire de sorties est autorisé à effectuer.
Un comportement par défaut important
Si le workflow ne déclare pas de section safe-outputs, ou ne déclare que des types de sortie système, GitHub Agentic Workflows active automatiquement, par défaut, une création d’issues prudente. Cette configuration limite la création d’issues et applique des contrôles de nommage propres au workflow. Il s’agit tout de même d’une opération d’écriture dans le dépôt.
Les équipes qui créent des workflows de rapport en lecture seule doivent vérifier explicitement le comportement effectif des sorties, au lieu de supposer que l’omission d’une section de sortie garantit l’absence de toute modification du dépôt.
Source : GitHub Agentic Workflows, Safe Outputs.
Quelle protection apporte la détection des menaces (threat detection) ?
Le contenu d’un dépôt peut renfermer des instructions non fiables. La description d’une issue, un commentaire de pull request ou un fichier source peut contenir du texte qui tente de détourner un agent de la tâche qui lui est assignée. Il s’agit d’un risque d’injection de prompt (prompt injection), car l’agent doit distinguer le contenu qu’il analyse des instructions qu’il est autorisé à suivre. Pour savoir comment les attaquants atteignent un pipeline au départ, lisez notre article sur les attaques de la chaîne d’approvisionnement CI/CD.
GitHub Agentic Workflows fournit plusieurs protections, notamment le filtrage d’intégrité du contenu, l’isolation en bac à sable (sandboxing), les contrôles réseau et la validation des sorties. Il prend aussi en charge une détection des menaces qui examine le contenu produit par l’agent et les modifications de code avant l’application des sorties sécurisées. La détection des menaces est activée par défaut lorsque des sorties sécurisées sont configurées.
Toutefois, le système a un comportement d’application configurable. Dans son mode d’avertissement par défaut documenté, les résultats de détection ne bloquent pas nécessairement chaque opération.
Les sorties examinables prises en charge peuvent à la place recevoir des avertissements de menace bien visibles. Certaines opérations peuvent être converties en artefacts examinables, tandis que d’autres sont bloquées. Le mode strict peut empêcher l’application des sorties sécurisées lorsque la détection échoue.
Ces différences comptent pour la politique du dépôt. Une organisation qui exige le blocage des modifications soupçonnées d’être malveillantes doit vérifier les paramètres réels de détection des menaces et le comportement propre à chaque opération. Un avertissement attaché à une issue créée automatiquement n’équivaut pas à un point de contrôle de sécurité bloquant.
GitHub permet aussi des modifications de configuration qui désactivent ou personnalisent certains aspects de la détection des menaces. Les protections intégrées sont des contrôles utiles, mais elles ne rendent pas sûre toute configuration de workflow possible.
Source : GitHub Agentic Workflows, Threat Detection.
Un accès GitHub en lecture seule ne signifie pas que l’agent n’a aucune autre autorité
GitHub Agentic Workflows utilise par défaut des permissions de dépôt en lecture seule pour la partie agent d’un workflow. Cela aide à limiter les modifications directes du contenu GitHub. Mais les permissions d’écriture sur le dépôt ne sont qu’une frontière de sécurité parmi d’autres.
L’agent peut encore avoir besoin d’un jeton ou d’un autre mécanisme d’authentification pour accéder à un modèle. Un workflow peut aussi être configuré pour utiliser des outils externes, des destinations réseau, des identifiants supplémentaires ou des jobs personnalisés.
Certaines permissions GitHub Actions ont des finalités spécialisées. Par exemple, id-token: write permet à un workflow de demander un jeton OpenID Connect (OIDC) pour s’authentifier auprès d’un service externe. Elle n’accorde pas en soi l’autorisation de modifier le contenu du dépôt.
De même, copilot-requests: write permet l’inférence Copilot au moyen du jeton GitHub Actions dans les configurations prises en charge. Ces permissions ne doivent pas être confondues avec contents: write ni avec d’autres permissions GitHub de modification du dépôt.
Pour un usage en production, les équipes doivent examiner l’ensemble de la configuration d’exécution :
- Quelles données du dépôt l’agent peut-il lire ?
- Quels services et outils externes peut-il atteindre ?
- Quels identifiants sont disponibles pour chaque job ?
- Quelles opérations de sortie peuvent modifier les ressources du dépôt ?
- Quelles protections de branche (branch protections) ordinaires et quelles exigences d’approbation s’appliquent encore ?
La bonne frontière de contrôle est le workflow complet, et pas seulement le paramètre de permission initial de l’agent.
Accès en lecture
Quelles données du dépôt l’agent peut-il lire ?
GitHub Agentic Workflows utilise par défaut des permissions de dépôt en lecture seule pour la partie agent d’un workflow.
Ce qu’il atteint
Quels services et outils externes peut-il atteindre ?
Un workflow peut aussi être configuré pour utiliser des outils externes, des destinations réseau, des identifiants supplémentaires ou des jobs personnalisés.
Identifiants
Quels identifiants sont disponibles pour chaque job ?
L’agent peut encore avoir besoin d’un jeton ou d’un autre mécanisme d’authentification pour accéder à un modèle.
Modifications
Quelles opérations de sortie peuvent modifier les ressources du dépôt ?
Les sorties sécurisées peuvent appliquer des modifications automatiquement.
Encore en vigueur
Quelles protections de branche (branch protections) ordinaires et quelles exigences d’approbation s’appliquent encore ?
La bonne frontière de contrôle est le workflow complet, et pas seulement le paramètre de permission initial de l’agent.
Source : GitHub Agentic Workflows, GitHub Tools Read Permissions.
Où l’automatisation agentique apporte-t-elle de la valeur ?
GitHub cite plusieurs usages des workflows agentiques, notamment le tri des issues, l’analyse des échecs de CI, la maintenance de la documentation et le développement de tests. Ces tâches tirent profit de l’interprétation.
Par exemple, un système de CI classique peut signaler l’échec d’un test. Un agent peut inspecter l’échec, examiner les modifications récentes et préparer une explication possible. Cette explication peut faire gagner du temps aux ingénieurs, mais rien ne garantit qu’elle soit correcte.
C’est pourquoi l’analyse agentique et la vérification déterministe répondent à des objectifs différents. Les tests établissent si des conditions définies sont remplies. L’analyse statique détecte des motifs de code particuliers.
Les protections de branche appliquent les règles du dépôt. Pour savoir comment la revue par l’IA s’intègre à la politique de fusion, lisez notre article sur les cas où l’IA peut bloquer une pull request (en anglais).
Un agent peut aider les ingénieurs à comprendre les éléments disponibles et à préparer une réponse. Il ne faut pas le considérer comme la preuve qu’une modification est correcte simplement parce qu’il a réussi à produire une explication ou une pull request. Le même principe s’applique aux tests générés par l’IA. Un test proposé par un agent doit toujours vérifier le comportement attendu, et pas seulement réussir face à l’implémentation actuelle.
Qu’est-ce qui a changé avec la disponibilité générale ?
La version du 28 octobre a établi la disponibilité générale du projet open source sur github.com pour GitHub Free, Team et Enterprise. GitHub a mis en avant plusieurs ajouts et améliorations depuis la préversion, notamment la prise en charge d’Actions Runner Controller avec Docker-in-Docker, la prévision budgétaire, le choix du modèle et du moteur, le routage des modèles et des options d’isolation supplémentaires. Ces capacités ne sont pas nécessairement activées automatiquement dans chaque workflow, et certaines exigent des dispositions particulières pour les exécuteurs ou une configuration explicite.
Le moteur Copilot CLI par défaut de GitHub exige une licence Copilot appropriée. Les autres moteurs d’agent pris en charge ont leurs propres exigences d’authentification, de disponibilité et de facturation. GitHub fournit aussi gh aw forecast pour aider à estimer l’usage lié aux modèles. Les prévisions doivent être traitées comme des estimations de planification, car la consommation réelle dépend des workflows exécutés, de leur fréquence d’exécution et de la quantité de raisonnement ou d’utilisation d’outils qu’exige chaque tâche.
La disponibilité générale établit la disponibilité du produit. Elle ne valide pas de manière indépendante la configuration des workflows d’une organisation et ne garantit pas de gains de productivité.
Source : GitHub, Agentic Workflows Generally Available, 28 octobre 2026.
Un premier workflow de production raisonnable
Un bon point de départ est l’analyse des échecs de CI. L’agent peut inspecter une exécution en échec et préparer un court résumé de diagnostic sans recevoir la permission de modifier le code source ni d’approuver des déploiements.
Avant de l’activer à grande échelle, les équipes doivent valider cinq points.
Limites de la tâche. Définissez quels échecs de CI l’agent analyse et ce qui constitue un résultat utile.
Permissions effectives. Inspectez à la fois l’accès de l’agent et les jobs de sorties sécurisées. Confirmez qu’aucune écriture inattendue dans le dépôt ni aucune action externe n’est possible.
Workflow généré. Compilez la source Markdown, inspectez le .lock.yml obtenu et préservez la correspondance entre la source et le workflow généré.
Comportement de sécurité. Testez du texte d’issue non fiable, des journaux trompeurs et des sorties proposées suspectes. Vérifiez si la détection des menaces bloque, avertit ou convertit une opération.
Valeur opérationnelle. Mesurez les diagnostics utiles, les faux positifs, le temps gagné, la consommation des modèles et les issues créées inutilement.
Le mode de prévisualisation (staged mode) peut aider les équipes à examiner les écritures proposées avant d’activer les opérations réelles. Il exécute le workflow et affiche un aperçu des sorties sécurisées intégrées qu’il créerait, sans appliquer ces écritures. Ce n’est pas un bac à sable, car les jobs personnalisés, les scripts, les serveurs MCP externes et les identifiants personnalisés exigent des contrôles distincts.
Si le workflow fournit régulièrement des résultats utiles, l’équipe peut envisager d’ajouter une capacité étroitement définie, comme l’ouverture d’une issue de diagnostic ou la préparation d’une pull request. Il n’est pas nécessaire d’accorder des droits de modification du code, de fusion ou de déploiement simplement parce que le workflow sait analyser des échecs.
Source : GitHub Agentic Workflows, Staged Mode.
Ce que cela signifie pour la CI/CD
GitHub Agentic Workflows fait passer la CI/CD de l’exécution d’étapes prédéfinies à l’analyse de tâches de dépôt moins prévisibles. Sa conception fournit des mécanismes pour séparer le raisonnement de l’agent des opérations autorisées, mais ces mécanismes ne valent que ce que vaut leur configuration.
Les sorties sécurisées peuvent appliquer des modifications automatiquement. La détection des menaces dispose de plusieurs modes d’application. Des identifiants supplémentaires et des outils externes peuvent élargir l’autorité effective d’un agent.
Le point de départ pratique consiste à automatiser une tâche d’analyse utile avec des permissions minimales, à inspecter le workflow généré et à mesurer le résultat avant d’accorder l’autorité de modifier le code ou l’état du dépôt.
Références et lectures complémentaires
- GitHub, Agentic Workflows Generally Available. 28 octobre 2026.
- GitHub Agentic Workflows, Source Repository. Projet open source officiel.
- GitHub Agentic Workflows, Compilation Process. Compilation Markdown et workflows Actions générés.
- GitHub Agentic Workflows, Working with Workflows. Exigences de recompilation.
- GitHub Agentic Workflows, Safe Outputs. Opérations de sortie autorisées et comportement par défaut.
- GitHub Agentic Workflows, Threat Detection. Analyse de sécurité et modes d’application.
- GitHub Agentic Workflows, Permissions. Permissions GitHub et d’inférence.
- GitHub Agentic Workflows, Staged Mode. Aperçu des sorties sécurisées et ses limites.
Sources consultées le 6 novembre 2026. Les contrôles de sécurité et les capacités des workflows reflètent le comportement documenté par GitHub à cette date, et un produit devenu généralement disponible le 28 octobre évolue vite : vérifiez donc les sources ci-dessus avant d’agir. Cet article n’affirme pas que TechiesJournal a déployé, audité ou évalué par benchmark, de manière indépendante, un GitHub Agentic Workflow en production.