

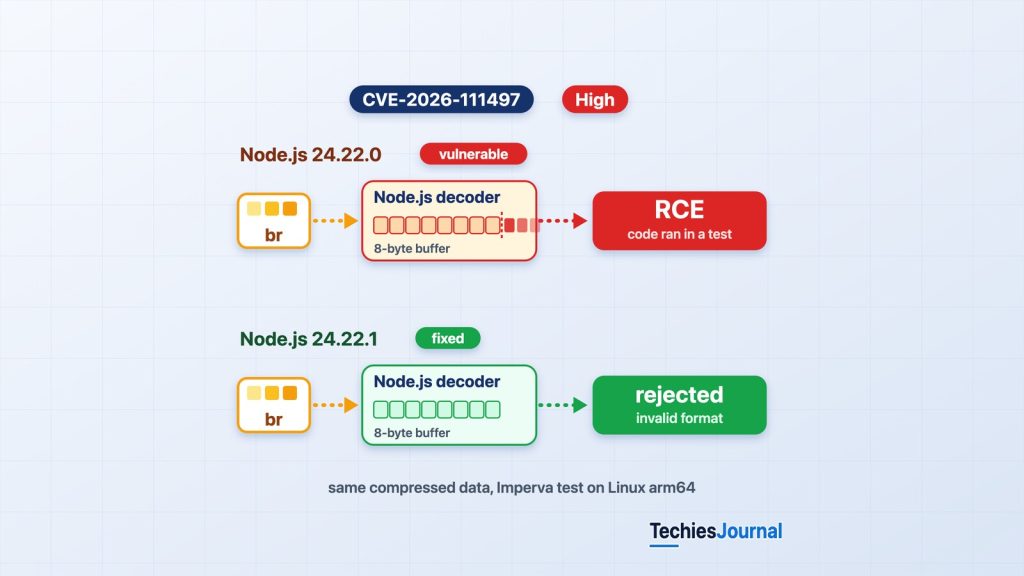
వల్నరబిలిటీ గురించి TechiesJournal ఇలస్ట్రేషన్. అదే వికృత కంప్రెస్డ్ డేటాను వల్నరబుల్ Node.js డీకోడర్, ఫిక్స్ చేసిన డీకోడర్ వేర్వేరుగా నిర్వహిస్తాయి.
అప్లికేషన్ సెక్యూరిటీలో కీలకమైన భాగం, డెవలపర్లు నేరుగా ముట్టుకోని కోడ్ లోపల ఉండవచ్చు. అప్లికేషన్ డిపెండెన్సీలను అప్డేట్ చేయడమంత ముఖ్యంగా రన్టైమ్ ప్రవర్తనను అర్థం చేసుకోవడం కూడా ఎందుకు అవసరమో October 2026 Node.js సెక్యూరిటీ రిలీజ్లు చూపిస్తాయి.
కంప్రెస్ చేసిన API రెస్పాన్స్ నేటివ్ కోడ్ను చేరవచ్చు
బాహ్య API నుంచి సమాచారం తీసుకునే Node.js సర్వీస్ను ఊహించండి. అప్లికేషన్ ఒక సాధారణ HTTP అభ్యర్థన చేస్తుంది, కంప్రెస్ చేసిన రెస్పాన్స్ను అందుకుంటుంది, తిరిగి వచ్చిన డేటాను ప్రాసెస్ చేస్తుంది. ఈ వర్క్ఫ్లోలో అసాధారణంగా ఏమీ కనిపించదు.
రెస్పాన్స్ అందుకోవడానికి, దాని కంటెంట్ను వాడటానికి మధ్య, రన్టైమ్ దాన్ని డీకంప్రెస్ చేయాల్సి ఉండవచ్చు. రెస్పాన్స్ Brotli ని వాడితే, ఆ పని నేటివ్ కోడ్లో అమలైన డీకోడర్ను చేరుతుంది. కంప్రెస్ చేసిన డేటా ఉద్దేశపూర్వకంగా వికృతంగా ఉందని, డీకోడర్ దాన్ని తప్పుగా నిర్వహిస్తోందని అనుకోండి.
October 21, 2026 నాడు Node.js సెక్యూరిటీ రిలీజ్లలో భాగంగా వెల్లడించిన అధిక-తీవ్రత వల్నరబిలిటీ CVE-2026-111497 వెనుక ఉన్న సెక్యూరిటీ సమస్య ఇదే. Node.js తో బండిల్ చేసిన Brotli డీకోడర్ అంతర్గత మెమరీ బఫర్ వెలుపల రాసేలా ఈ లోపం చేయగలదు. అధికారిక Node.js అడ్వైజరీ ప్రకారం, పర్యవసానాల్లో ప్రాసెస్ క్రాష్లు, మెమరీ బహిర్గతం లేదా రిమోట్ కోడ్ ఎగ్జిక్యూషన్ ఉండవచ్చు. ఆ తర్వాత Imperva పరిశోధకులు, అధికారిక వల్నరబుల్ Node.js బిల్డ్కు వ్యతిరేకంగా రూపొందించిన Brotli డేటాను ఉపయోగించి కోడ్ ఎగ్జిక్యూషన్ను ప్రదర్శించారు.
డెవలపర్లకు, ఇంజనీరింగ్ టీమ్లకు ముఖ్యమైన ప్రశ్న తమ అప్లికేషన్ Node.js ని వాడుతోందా అన్నది మాత్రమే కాదు. అవిశ్వసనీయ కంప్రెస్డ్ డేటా వల్నరబుల్ డీకోడర్ను చేరగలదా, తమ వాతావరణంలో నిజంగా నడుస్తున్న Node.js వెర్షన్ ప్యాచ్ చేయబడిందా అన్నదే.
October 21 నాడు Node.js పది సెక్యూరిటీ ఫిక్స్లను విడుదల చేసింది
October 21 నాడు, సపోర్ట్ ఉన్న మూడు రిలీజ్ లైన్లకు Node.js ప్రాజెక్ట్ సెక్యూరిటీ అప్డేట్లను విడుదల చేసింది. 22.x, 24.x లైన్లు లాంగ్-టర్మ్-సపోర్ట్ (LTS) రిలీజ్లు, 26.x Current లైన్.
| Node.js రిలీజ్ లైన్ | సెక్యూరిటీ రిలీజ్ |
|---|---|
| 22.x LTS | 22.23.4 |
| 24.x LTS | 24.22.1 |
| 26.x Current | 26.12.1 |
మెమరీ సేఫ్టీ, TLS సర్టిఫికెట్ ధ్రువీకరణ, DNS నిర్వహణ, క్రిప్టోగ్రాఫిక్ రాండమ్నెస్, HTTP కనెక్షన్ పునర్వినియోగం, ZIP నిర్వహణ, ఫైల్సిస్టమ్ పర్మిషన్లకు సంబంధించి పది CVE లను ఈ ప్రకటన పరిష్కరించింది. c-ares, OpenSSL, SQLite, Undici, CA సర్టిఫికెట్ స్టోర్తో సహా బండిల్ చేసిన డిపెండెన్సీలను కూడా ఇది అప్డేట్ చేసింది. Node.js ప్రాజెక్ట్ కేటాయించిన అత్యధిక తీవ్రత వర్గీకరణ High. ఫిక్స్ చేసిన వెర్షన్లకు అప్డేట్ చేయాలని సిఫార్సు చేస్తూ, Hong Kong Computer Emergency Response Team Coordination Centre కూడా October 22 నాడు ఒక సెక్యూరిటీ బులెటిన్ ప్రచురించింది.
సాధ్యమైన పర్యవసానాల కారణంగా, తదుపరి సాంకేతిక ఆధారాల కారణంగా ఒక వల్నరబిలిటీ ప్రత్యేకంగా నిలుస్తుంది: Brotli డీకోడర్కు సంబంధించిన CVE-2026-111497. మిగతా సెక్యూరిటీ రిలీజ్ కూడా ముఖ్యమే, కాబట్టి టీమ్లు ఒక్క వల్నరబిలిటీని మాత్రమే పరిష్కరించడానికి ప్రయత్నించకుండా పూర్తి అప్డేట్ను వర్తింపజేయాలి.
Brotli అనేది Node.js లో అంతర్నిర్మితమైన కంప్రెషన్ ఫార్మాట్
సర్వర్ నెట్వర్క్ ద్వారా సమాచారం పంపినప్పుడు, కంప్రెషన్ బదిలీ అయ్యే డేటా పరిమాణాన్ని తగ్గించగలదు. పునరావృత టెక్స్ట్ ఉన్న API రెస్పాన్స్ కంప్రెస్ చేస్తే తక్కువ బైట్లు అవసరం కావచ్చు, స్వీకరించే అప్లికేషన్ అసలు సమాచారాన్ని తిరిగి పొందడానికి డీకంప్రెస్ చేస్తుంది. ఈ ప్రయోజనం కోసం వాడే కంప్రెషన్ ఫార్మాట్లలో Brotli ఒకటి, దీన్ని సాధారణంగా HTTP కంటెంట్ ఎన్కోడింగ్ br ద్వారా గుర్తిస్తారు.
Node.js తన node:zlib మాడ్యూల్ ద్వారా Brotli కంప్రెషన్, డీకంప్రెషన్ను కలిగి ఉంటుంది. అప్లికేషన్లు ఆ ఫంక్షనాలిటీని నేరుగా, లేదా కంప్రెస్డ్ డేటాను ప్రాసెస్ చేసే కాంపోనెంట్ల ద్వారా పరోక్షంగా చేరవచ్చు. Brotli డీకంప్రెషన్ ఫంక్షన్ను స్పష్టంగా పిలిచే కోడ్ను డెవలపర్ ఎప్పుడూ రాయకపోవచ్చు, అయినా HTTP రెస్పాన్స్ నిర్వహణ లేదా రిక్వెస్ట్-బాడీ middleware ద్వారా అప్లికేషన్ దాన్ని వాడుతూ ఉండవచ్చు. Middleware అనేది అప్లికేషన్ సొంత హ్యాండ్లర్ చూడక ముందే అభ్యర్థనను ప్రాసెస్ చేసే కోడ్.
వల్నరబిలిటీ డీకోడర్ లోపల ఉంది, అప్లికేషన్ వ్యాపార లాజిక్లో కాదు.
చెల్లని బ్లాక్ స్విచ్ డీకోడర్ను బఫర్ దాటి రాసేలా చేసింది
కంప్రెషన్ ఫార్మాట్ నిర్వచించిన నియమాల ప్రకారం డీకోడర్ కంప్రెస్డ్ డేటాను ప్రాసెస్ చేస్తుంది. ఇన్పుట్ చదువుతూ, ఒక నిర్దిష్ట బిందువు వద్ద ఏ బ్లాక్లు, బ్లాక్ రకాలు చెల్లుతాయో సహా కంప్రెస్డ్ స్ట్రీమ్ స్థితిని అది ట్రాక్ చేస్తుంది. స్ట్రీమ్లో చెల్లని ట్రాన్సిషన్ ఉంటే, డీకోడర్ దాన్ని తిరస్కరించాలి.
వల్నరబుల్ Brotli డీకోడర్ ఆ తేడాను ఎల్లప్పుడూ సరిగ్గా గుర్తించలేదు. Node.js అడ్వైజరీ ప్రకారం, చెల్లని బ్లాక్ స్విచ్ను డీకోడర్కు కేవలం మరింత ఇన్పుట్ కావాలన్నట్లు పరిగణించవచ్చు. శాశ్వత ఫార్మాట్ ఎర్రర్ను తిరిగి ఇవ్వడానికి బదులు, ప్రాసెసింగ్ కొనసాగవచ్చు. ఆ తప్పు స్థితి నిర్వహణ వల్ల స్ట్రీమింగ్ డీకోడర్ ఎనిమిది-బైట్ అంతర్గత బఫర్ ఉద్దేశించిన సరిహద్దు దాటి బైట్లను చేరుస్తూనే ఉండేలా చేసింది.
ఇది out-of-bounds write: ప్రోగ్రామ్ డేటాను దాన్ని ఉంచడానికి ఉద్దేశించిన మెమరీ ప్రాంతం దాటి రాస్తుంది. అలాంటి లోపం ప్రాసెస్ మెమరీని పాడుచేయగలదు. పరిస్థితులను బట్టి, పర్యవసానాలు క్రాష్ నుంచి మరింత తీవ్రమైన సెక్యూరిటీ రాజీ వరకు ఉండవచ్చు. ఈ లోపాన్ని నివేదించినందుకు OpenAI Codex Security పరిశోధకులు Khai Tran, Sylvie Mayer లను Node.js అడ్వైజరీ గుర్తిస్తుంది.
అప్స్ట్రీమ్ Brotli దిద్దుబాటు, చెల్లని-ఫార్మాట్ ఎర్రర్లను డీకోడర్ ఫంక్షన్లు గుర్తించే, ప్రచారం చేసే విధానాన్ని మారుస్తుంది. అసాధ్యమైన బ్లాక్ ట్రాన్సిషన్ మరింత ఇన్పుట్ అభ్యర్థనతో కలగలిసిపోకుండా, ఎర్రర్గా నివేదించబడుతుంది. ఆచరణలో, ఫిక్స్ ఒక ముఖ్యమైన సరిహద్దును పునరుద్ధరిస్తుంది: చెల్లని కంప్రెస్డ్ డేటా వల్ల డీకోడర్ అసురక్షిత స్థితిలో ప్రాసెసింగ్ కొనసాగించకూడదు.
వికృతమైన ప్రతి Brotli రెస్పాన్స్ కోడ్ ఎగ్జిక్యూషన్కు దారితీస్తుందని దీని అర్థం కాదు. సమస్య ఏమిటంటే, ఒక నిర్దిష్ట రకమైన వికృత ఇన్పుట్ వల్నరబుల్ మెమరీ-నిర్వహణ ప్రవర్తనను చేరగలదు.
అవిశ్వసనీయ Brotli డేటాను డీకోడర్కు రెండు మార్గాలు చేర్చగలవు
అర్థం చేసుకోవాల్సిన ముఖ్యమైన మార్గాలు కనీసం రెండు ఉన్నాయి.
సర్వీస్ కంప్రెస్డ్ HTTP రెస్పాన్స్ను అందుకుంటుంది
Node.js అంతర్నిర్మిత fetch() ఉపయోగించి థర్డ్-పార్టీ API నుంచి డేటా తీసుకునే బ్యాకెండ్ సర్వీస్ను ఊహించండి. రిమోట్ సర్వర్ Brotli తో కంప్రెస్ చేసిన రెస్పాన్స్ను తిరిగి ఇవ్వవచ్చు. క్లయింట్ ఆ రెస్పాన్స్ను ప్రాసెస్ చేసినప్పుడు, డీకోడింగ్ ఆపరేషన్ Node.js తో బండిల్ చేసిన Brotli అమలును చేరవచ్చు. అప్లికేషన్కు తిరిగి వచ్చే కంప్రెస్డ్ డేటాను దాడి చేసినవారు నియంత్రించగలిగితే, డీకోడర్ సంభావ్య దాడి ఉపరితలం అవుతుంది.
fetch() ప్రతి వినియోగం ఆటోమేటిక్గా ఎక్స్ప్లాయిట్ చేయదగినదని దీని అర్థం కాదు. అప్లికేషన్ సంబంధిత కంప్రెస్డ్ ఇన్పుట్ను ఎదుర్కోవాలి, వల్నరబుల్ డీకోడింగ్ మార్గాన్ని చేరాలి. అయినా, బయటకు వెళ్లే HTTP అభ్యర్థన సెక్యూరిటీకి ఎందుకు సంబంధితమో ఇది చూపిస్తుంది. బాహ్య వినియోగదారులు తమ అప్లికేషన్లతో సంభాషించేది అక్కడే కాబట్టి డెవలపర్లు తరచుగా వచ్చే అభ్యర్థనలను రక్షించడంపై దృష్టి పెడతారు, కానీ బాహ్య సర్వీస్ల నుంచి వచ్చే రెస్పాన్స్లు కూడా నమ్మకం సరిహద్దును దాటే డేటా.
సర్వీస్ వచ్చే రిక్వెస్ట్ బాడీని డీకంప్రెస్ చేస్తుంది
రెండో మార్గం రిక్వెస్ట్-బాడీ ప్రాసెసింగ్కు సంబంధించింది. Express తో నిర్మించిన అప్లికేషన్లు వచ్చే JSON, టెక్స్ట్ లేదా రా రిక్వెస్ట్ బాడీలను పార్స్ చేయడానికి middleware ను కాన్ఫిగర్ చేయవచ్చు, కొన్ని పార్సర్ కాన్ఫిగరేషన్లు కంటెంట్లను అప్లికేషన్ కోడ్కు ఇచ్చే ముందు Brotli-ఎన్కోడెడ్ బాడీలను డీకంప్రెస్ చేయగలవు. ఆ పరిస్థితిలో, రూపొందించిన కంప్రెస్డ్ రిక్వెస్ట్ బాడీని అందించే క్లయింట్ అదే వల్నరబుల్ డీకోడర్ను చేరగలదు.
ప్రాథమిక Node.js HTTP సర్వర్, ఒక Brotli రిక్వెస్ట్ బాడీని అందుకున్నంత మాత్రాన ప్రతిదాన్ని ఆటోమేటిక్గా డీకంప్రెస్ చేయదు. సంబంధిత ప్రాసెసింగ్ middleware ద్వారా లేదా అప్లికేషన్ కోడ్ ద్వారా ప్రారంభించబడాలి. అందుకే ప్రతి Express లేదా Node.js అప్లికేషన్కు ఒకే ఎక్స్పోజర్ ఉంటుందని అనుకోవడం కంటే, అసలు రిక్వెస్ట్-ప్రాసెసింగ్ మార్గాన్ని సమీక్షించడం ముఖ్యం.
Brotli డీకోడర్కు రెండు మార్గాలు
అవిశ్వసనీయ కంప్రెస్డ్ డేటా డీకోడర్ను ఎలా చేరగలదో, దాని అర్థం ఏమిటో, ఏమి కాదో చూడటానికి ఒక మార్గాన్ని ఎంచుకోండి.
వాడిన HTTP రెస్పాన్స్
ఏం జరుగుతుంది
- ఒక సర్వీస్ అంతర్నిర్మిత fetch() తో డేటా తీసుకుని, Brotli-కంప్రెస్డ్ రెస్పాన్స్ను అందుకుంటుంది.
- ఆ రెస్పాన్స్ను డీకోడ్ చేయడం బండిల్ చేసిన డీకోడర్ను చేరవచ్చు, కాబట్టి బాహ్య సర్వర్ నుంచి వచ్చే డేటా నమ్మకం సరిహద్దును దాటుతుంది.
దీని అర్థం ఏమి కాదు
- fetch() ప్రతి వినియోగం ఎక్స్ప్లాయిట్ చేయదగినదని.
- అప్లికేషన్ డీకోడ్ చేసే కంప్రెస్డ్ ఇన్పుట్ను దాడి చేసినవారు నియంత్రించలేనప్పుడు కూడా అది ప్రమాదంలో ఉంటుందని.
వచ్చే రిక్వెస్ట్ బాడీ
ఏం జరుగుతుంది
- Express 5 రిక్వెస్ట్ పార్సర్ల వంటి middleware ను Brotli-ఎన్కోడెడ్ బాడీలను డీకంప్రెస్ చేసేలా కాన్ఫిగర్ చేయవచ్చు.
- రూపొందించిన కంప్రెస్డ్ బాడీని అందించే క్లయింట్ అప్పుడు అదే డీకోడర్ను చేరవచ్చు.
దీని అర్థం ఏమి కాదు
- లోపానికి Express మూలమని.
- ప్రతి Express అప్లికేషన్ Brotli రిక్వెస్ట్ బాడీలను డీకంప్రెస్ చేస్తుందని.
సాధారణ HTTP సర్వర్
ఏం జరుగుతుంది
- ప్రాథమిక Node.js HTTP సర్వర్, Brotli రిక్వెస్ట్ బాడీని అందుకున్నంత మాత్రాన దాన్ని డీకంప్రెస్ చేయదు.
దీని అర్థం ఏమి కాదు
- ఇతర కోడ్ లేదా middleware డేటాను డీకంప్రెస్ చేస్తే అప్లికేషన్ సురక్షితమని.
- రన్టైమ్కు అప్డేట్ అవసరం లేదని.
రెండు మార్గాలూ Node.js తో బండిల్ చేసిన అదే నేటివ్ డీకోడర్లో ముగుస్తాయి, కాబట్టి ఫిక్స్ రన్టైమ్లో ఉంది, ఏ మార్గంలోనూ కాదు.
పరీక్షించిన బిల్డ్లో Imperva కోడ్ ఎగ్జిక్యూషన్ను ప్రదర్శించింది
October 22 నాడు, Ron Masas రాసిన Node2Shell: From Brotli Data to Remote Code Execution అనే విశ్లేషణను Imperva Threat Research ప్రచురించింది. అధికారిక Node.js 24.22.0 Linux arm64 ఇమేజ్ను నడుపుతున్న అప్లికేషన్లకు వ్యతిరేకంగా రూపొందించిన Brotli డేటాను దాని పరిశోధకులు పరీక్షించారు. రెండు అప్లికేషన్ దృశ్యాల్లో విజయవంతమైన కోడ్ ఎగ్జిక్యూషన్ను వారు నివేదించారు: అంతర్నిర్మిత fetch() ద్వారా కంప్రెస్డ్ HTTP రెస్పాన్స్ను వాడే సర్వీస్, ఎంపిక చేసిన Express 5, body-parser 2 కాన్ఫిగరేషన్లను ఉపయోగించి వచ్చే Brotli-కంప్రెస్డ్ రిక్వెస్ట్ బాడీలను ప్రాసెస్ చేసే అప్లికేషన్లు.
హానికర కంప్రెస్డ్ డేటాతో అందించిన కోడ్ అప్లికేషన్ ప్రాసెస్ లోపల అమలైందని చూపించడానికి పరీక్షలు ఒక మార్కర్ ఫైల్ను ఉపయోగించాయి. ముఖ్యంగా, అవే ఇన్పుట్లను Node.js 24.22.1 తిరస్కరించిందని, మార్కర్ ఫైల్ సృష్టించబడలేదని Imperva నివేదించింది.
పరిశోధకులు అర్థవంతమైన పరిమితులను కూడా వెల్లడించారు. వారి ప్రూఫ్ ఆఫ్ కాన్సెప్ట్ ప్రతి ప్రయత్నంలో విజయవంతం కాలేదు, ప్రతి Node.js బిల్డ్ను లేదా అప్లికేషన్ కాన్ఫిగరేషన్ను వారు పరీక్షించలేదు. ఈ ఫలితాలు ఒక నిర్దిష్ట నిర్ధారణకు మద్దతు ఇస్తాయి: అధికారిక వల్నరబుల్ Node.js బిల్డ్ను ఉపయోగించి, పరీక్షించిన వాతావరణంలో రిమోట్ కోడ్ ఎగ్జిక్యూషన్ ప్రదర్శించబడింది. అన్ని వల్నరబుల్ వాతావరణాల్లో కోడ్ ఎగ్జిక్యూషన్ నమ్మదగినదని, లేదా దాడి చేసినవారు ఇప్పటికే ప్రొడక్షన్ అప్లికేషన్లను రాజీ చేశారని అవి నిర్ధారించవు.
పనిచేసే ప్రూఫ్ ఆఫ్ కాన్సెప్ట్, బహిరంగంగా నిర్ధారించిన ఎక్స్ప్లాయిటేషన్ వేర్వేరు రకాల ఆధారాలు. October 23, 2026 నాడు ఈ వ్యాసం కోసం సమీక్షించిన మూలాల ప్రకారం, వాస్తవ ప్రపంచ దాడుల్లో నిర్ధారిత క్రియాశీల ఎక్స్ప్లాయిటేషన్ నిర్ధారించబడలేదు.
ఆధారాలు ఎంతవరకు వెళ్తాయి
ఆ రకమైన ఆధారం ఏం నిర్ధారిస్తుందో, ఏం నిర్ధారించదో చూడటానికి ఒక దశను ఎంచుకోండి.
1. అడ్వైజరీ, ఫిక్స్
- 1వెండర్ అడ్వైజరీ, ఫిక్స్ (ప్రస్తుత దశ)
- 2పరీక్షించిన బిల్డ్లో ప్రూఫ్ ఆఫ్ కాన్సెప్ట్
- 3వాతావరణాలన్నింటిలో నమ్మదగినది
- 4బహిరంగంగా నిర్ధారిత దాడులు
ఇది ఏం చూపిస్తుంది
- Node.js లోపాన్ని నమోదు చేసి, High గా రేట్ చేసి, 22.23.4, 24.22.1, 26.12.1 లలో ఫిక్స్లను విడుదల చేసింది.
ఇది ఏం చూపదు
- ఏ దాడి చేసినవారైనా దాన్ని వాడారని.
2. ప్రూఫ్ ఆఫ్ కాన్సెప్ట్
- 1వెండర్ అడ్వైజరీ, ఫిక్స్
- 2పరీక్షించిన బిల్డ్లో ప్రూఫ్ ఆఫ్ కాన్సెప్ట్ (ప్రస్తుత దశ)
- 3వాతావరణాలన్నింటిలో నమ్మదగినది
- 4బహిరంగంగా నిర్ధారిత దాడులు
ఇది ఏం చూపిస్తుంది
- అధికారిక Node.js 24.22.0 Linux arm64 ఇమేజ్పై రూపొందించిన Brotli డేటా ద్వారా Imperva కోడ్ను నడిపింది, అదే ఇన్పుట్ను 24.22.1 తిరస్కరించడాన్ని చూసింది.
ఇది ఏం చూపదు
- ప్రతి ప్రయత్నంలో, ప్లాట్ఫామ్లో లేదా కాన్ఫిగరేషన్లో ఇది పనిచేస్తుందని.
3. ప్రతిచోటా నమ్మదగినది
- 1వెండర్ అడ్వైజరీ, ఫిక్స్
- 2పరీక్షించిన బిల్డ్లో ప్రూఫ్ ఆఫ్ కాన్సెప్ట్
- 3వాతావరణాలన్నింటిలో నమ్మదగినది (ప్రస్తుత దశ)
- 4బహిరంగంగా నిర్ధారిత దాడులు
ఇది ఏం చూపిస్తుంది
- నిర్ధారించబడలేదు. ప్రతి బిల్డ్ను లేదా అప్లికేషన్ను Imperva పరీక్షించలేదు.
ఇది ఏం చూపదు
- అన్ని Node.js అప్లికేషన్లు ఎక్స్ప్లాయిట్ చేయదగినవని.
4. బహిరంగంగా దాడులు
- 1వెండర్ అడ్వైజరీ, ఫిక్స్
- 2పరీక్షించిన బిల్డ్లో ప్రూఫ్ ఆఫ్ కాన్సెప్ట్
- 3వాతావరణాలన్నింటిలో నమ్మదగినది
- 4బహిరంగంగా నిర్ధారిత దాడులు (ప్రస్తుత దశ)
ఇది ఏం చూపిస్తుంది
- October 23, 2026 నాడు సమీక్షించిన మూలాల్లో నిర్ధారించబడలేదు.
ఇది ఏం చూపదు
- ప్రొడక్షన్ అప్లికేషన్లపై దాడి జరగలేదని, లేదా ప్యాచింగ్ ఆగవచ్చని.
October 23, 2026 నాడు సమీక్షించిన మూలాల ప్రకారం, మొదటి రెండు నిర్ధారించబడ్డాయి. చివరి రెండు కాలేదు.
డీకోడర్కు Express ఒక మార్గం, కారణం కాదు
Express వాడటం వల్లే అప్లికేషన్ వల్నరబుల్ కాదు. Express అప్లికేషన్లకు చాలా భిన్నమైన రిక్వెస్ట్-ప్రాసెసింగ్ కాన్ఫిగరేషన్లు ఉండవచ్చు. కొన్ని ఎండ్పాయింట్లు కంప్రెస్డ్ బాడీలను పార్స్ చేస్తాయి, మరికొన్ని Brotli డీకంప్రెషన్ను ఎప్పుడూ పిలవకపోవచ్చు.
Express 5, body-parser 2 లకు సంబంధించిన ఎంపిక చేసిన కాన్ఫిగరేషన్లను Imperva పరీక్షించింది, ఈ కాంపోనెంట్లు ప్రభావిత Node.js డీకోడర్లోకి ఒక మార్గాన్ని ఇవ్వగలవని దాని కనుగొన్నవి చూపిస్తాయి. మెమరీ-సేఫ్టీ లోపానికి Express అసలు మూలం కాదు, ఆ తేడా సరైన రెమిడియేషన్ను నిర్ణయిస్తుంది. middleware కాన్ఫిగరేషన్ను మార్చడం నిర్దిష్ట ఇన్పుట్లకు ఎక్స్పోజర్ను తగ్గించడానికి సహాయపడవచ్చు, కానీ పాత Node.js రన్టైమ్ లోపల ఉన్న వల్నరబుల్ డీకోడర్ను అది సరిచేయదు.
ప్రాథమిక ఫిక్స్ Node.js ను అప్డేట్ చేయడం.
అయినా, అవిశ్వసనీయ కంప్రెస్డ్ డేటా అప్లికేషన్లోకి ఎక్కడ ప్రవేశిస్తుందో ఆ కాంపోనెంట్లు నిర్ణయించడంలో సహాయపడతాయి కాబట్టి, టీమ్లు middleware ను, రిక్వెస్ట్-బాడీ నిర్వహణను సమీక్షించాలి.
ఫైర్వాల్ బయటకు వెళ్లే మార్గాన్ని కవర్ చేయకపోవచ్చు
వెబ్ అప్లికేషన్ ఫైర్వాల్ (WAF) వచ్చే హానికర HTTP ట్రాఫిక్ను తనిఖీ చేయగలదు, కొన్నిసార్లు నిరోధించగలదు. కొన్ని దాడి మార్గాలకు, ముఖ్యంగా వల్నరబుల్ ఆపరేషన్ ఒక పబ్లిక్ సర్వీస్లోకి ప్రవేశించే రిక్వెస్ట్ బాడీలకు సంబంధించినప్పుడు, ఇది ఉపయోగకరమైన రక్షణను ఇవ్వగలదు.
బయటకు అభ్యర్థన చేసే Node.js అప్లికేషన్ అనే ముందటి ఉదాహరణను పరిగణించండి. అప్లికేషన్ పబ్లిక్ ఎండ్పాయింట్లను రక్షించే ఇన్బౌండ్ ఫైర్వాల్, బాహ్య API తిరిగి ఇచ్చిన కంప్రెస్డ్ రెస్పాన్స్ను తప్పనిసరిగా తనిఖీ చేయదు, కాబట్టి ఆ భిన్నమైన మార్గం ద్వారా డీకోడర్ ఇంకా అవిశ్వసనీయ డేటాను అందుకోవచ్చు. తాను పునరుత్పత్తి చేసిన ఎక్స్ప్లాయిటేషన్ ప్రయత్నాలకు WAF నియమాలను అమలు చేసినట్లు Imperva నివేదిస్తోంది, అదే సమయంలో కస్టమర్లు తమ Node.js రన్టైమ్లను అప్డేట్ చేయాలని కూడా సిఫార్సు చేస్తోంది.
ఈ నియంత్రణలు వేర్వేరు ప్రయోజనాలకు ఉపయోగపడతాయి. ఫైర్వాల్ నియమం తెలిసిన హానికర ట్రాఫిక్కు ఎక్స్పోజర్ను తగ్గించవచ్చు, రన్టైమ్ సెక్యూరిటీ అప్డేట్ అంతర్లీన వల్నరబిలిటీని సరిచేస్తుంది. అప్డేట్లను డిప్లాయ్ చేస్తున్న సమయంలో ప్రభావిత మార్గాల్లో అవిశ్వసనీయ Brotli ట్రాఫిక్ను తాత్కాలికంగా పరిమితం చేయడం, Imperva సూచించినట్లు, లేదా ఇతర ట్రాఫిక్ను ఫిల్టర్ చేయడం ఉపయోగకరం కావచ్చు, సాధారణ అప్లికేషన్ ప్రవర్తనపై దాని ప్రభావాన్ని టీమ్లు అర్థం చేసుకుంటే. వాటిని ప్యాచింగ్కు శాశ్వత ప్రత్యామ్నాయంగా పరిగణించకూడదు.
నడుస్తున్న వెర్షన్ను, డేటా మార్గాలను, డిప్లాయ్ చేసిన ఆర్టిఫాక్ట్లను తనిఖీ చేయండి
తక్షణ ప్రాధాన్యత ఏమిటంటే, నిజంగా ఏ Node.js రన్టైమ్ వెర్షన్లు డిప్లాయ్ అయ్యాయో నిర్ధారించడం.
నడుస్తున్న Node.js వెర్షన్ను తనిఖీ చేయండి
హోస్ట్ లేదా డెవలప్మెంట్ వాతావరణంలో:
node --versionనడుస్తున్న Docker కంటైనర్ కోసం:
docker exec <container-name> node --versionస్థానికంగా అందుబాటులో ఉన్న కంటైనర్ ఇమేజ్ కోసం:
docker run --rm --entrypoint node <image-name> --versionఆ ఎంట్రీ పాయింట్తో ఇమేజ్ను నడపవచ్చని, Node.js ఎగ్జిక్యూటబుల్ కంటైనర్ ఎగ్జిక్యూటబుల్ సెర్చ్ పాత్లో అందుబాటులో ఉందని చివరి కమాండ్ భావిస్తుంది. ఈ తనిఖీలు పిలుస్తున్న Node.js ఎగ్జిక్యూటబుల్ వెర్షన్ను గుర్తిస్తాయి. మొత్తం అప్లికేషన్ సురక్షితమని అవి స్వయంగా రుజువు చేయవు.
కంప్రెస్డ్ డేటా ఎక్కడ ప్రాసెస్ అవుతుందో సమీక్షించండి
ముఖ్యంగా ఇవి ద్వారా బాహ్య డేటాను డీకంప్రెస్ చేసే అప్లికేషన్లను టీమ్లు గుర్తించాలి:
- Node.js
node:zlibBrotli API లు - కంప్రెస్డ్ రెస్పాన్స్లను వాడే అంతర్నిర్మిత
fetch()కాల్లు - వచ్చే బాడీలను డీకంప్రెస్ చేయడానికి కాన్ఫిగర్ చేసిన రిక్వెస్ట్-బాడీ middleware
- చివరికి బండిల్ చేసిన డీకోడర్ను వాడే ఇతర ప్యాకేజీలు లేదా కాంపోనెంట్లు
ఈ సమీక్ష ఎక్స్పోజర్ పరిశోధనకు ప్రాధాన్యత ఇవ్వడానికి సహాయపడుతుంది. అందుబాటులో ఉన్న సెక్యూరిటీ అప్డేట్లను ఇన్స్టాల్ చేయడాన్ని అది ఆలస్యం చేయకూడదు.
సోర్స్ ఫైల్లను మాత్రమే కాకుండా, డిప్లాయ్ చేసిన ఆర్టిఫాక్ట్లను పరిశీలించండి
రిపోజిటరీ ఇటీవలి Node.js వెర్షన్ను పేర్కొనవచ్చు, అదే సమయంలో డిప్లాయ్ చేసిన కంటైనర్ ఇమేజ్ లోపల పాత వెర్షన్ ఉండిపోవచ్చు. అలాగే, పాత బేస్ ఇమేజ్ నుంచి తీసుకున్న అన్ని అప్లికేషన్ ఇమేజ్లను రీబిల్డ్ చేయకుండానే బిల్డ్ పైప్లైన్ అప్డేట్ అయి ఉండవచ్చు. కంటైనరైజ్డ్ సిస్టమ్ల కోసం, రెమిడియేషన్ ప్రక్రియలో ప్రభావిత ఇమేజ్లను రీబిల్డ్ చేయడం, వాటిని డిప్లాయ్ చేయడం, నడుస్తున్న కంటైనర్ల లోపల Node.js వెర్షన్ను ధ్రువీకరించడం ఉండాలి.
మేనేజ్డ్ రన్టైమ్లు, సర్వర్లెస్ సర్వీస్ల కోసం, ప్రతి వాతావరణం ఇప్పటికే అప్డేట్ అయిందని అనుకోకుండా, టీమ్లు తమ ప్రొవైడర్ అందించే రన్టైమ్ వెర్షన్ను, ప్యాచ్ స్థితిని నిర్ధారించుకోవాలి. అప్లికేషన్ ఇంకా సపోర్ట్ లేని Node.js వెర్షన్ను నడుపుతుంటే, తగిన రెమిడియేషన్కు సపోర్ట్ ఉన్న రిలీజ్ లైన్కు మారడం అవసరం కావచ్చు.
Node.js వెర్షన్ను ఎక్కడ తనిఖీ చేయాలి
ఏం తనిఖీ చేయాలో, ఏం నిర్ధారించుకోవాలో చూడటానికి అప్లికేషన్ ఎక్కడ నడుస్తుందో ఎంచుకోండి.
హోస్ట్
ఏం తనిఖీ చేయాలి
- హోస్ట్ లేదా డెవలప్మెంట్ వాతావరణంలో node –version నడపండి.
ఏం నిర్ధారించుకోవాలి
- మీరు పిలిచిన ఎగ్జిక్యూటబుల్నే సర్వీస్ నిజంగా వాడుతోందని.
నడుస్తున్న కంటైనర్
ఏం తనిఖీ చేయాలి
- కంటైనర్ పేరుతో docker exec, node –version నడపండి.
ఏం నిర్ధారించుకోవాలి
- నడుస్తున్న కంటైనర్ లోపలి వెర్షన్ ఫిక్స్ చేసిన రిలీజ్ అని.
కంటైనర్ ఇమేజ్
ఏం తనిఖీ చేయాలి
- ఇమేజ్ ఆ ఎంట్రీ పాయింట్ను అనుమతిస్తే, ఇమేజ్ పేరుతో docker run –rm –entrypoint node, –version నడపండి.
ఏం నిర్ధారించుకోవాలి
- పాత బేస్ ఇమేజ్ నుంచి తీసుకున్న ఇమేజ్లను రీబిల్డ్ చేసి, మళ్లీ డిప్లాయ్ చేశారని.
మేనేజ్డ్ లేదా సర్వర్లెస్
ఏం తనిఖీ చేయాలి
- మీ ప్రొవైడర్ అందించే రన్టైమ్ వెర్షన్ను, ప్యాచ్ స్థితిని చదవండి.
ఏం నిర్ధారించుకోవాలి
- ఇప్పటికే అప్డేట్ అయిందని అనుకోకుండా, ప్రొవైడర్ నిర్ధారణ.
సపోర్ట్ లేని వెర్షన్
ఏం తనిఖీ చేయాలి
- సపోర్ట్ ఉన్న రిలీజ్ లైన్కు మారడాన్ని ప్లాన్ చేయండి.
ఏం నిర్ధారించుకోవాలి
- లక్ష్య రిలీజ్: 22.23.4, 24.22.1, 26.12.1 లేదా కొత్తది.
సోర్స్ కంట్రోల్లోని వెర్షన్ ఉద్దేశించిన వెర్షన్. నడుస్తున్న ఆర్టిఫాక్ట్లోని వెర్షనే ముఖ్యమైనది.
అప్గ్రేడ్ తర్వాత అప్లికేషన్ను పరీక్షించండి
రన్టైమ్ సెక్యూరిటీ అప్డేట్ అప్లికేషన్ ప్రవర్తనను ప్రభావితం చేయవచ్చు, ముఖ్యంగా నెట్వర్క్ ప్రాసెసింగ్, డిపెండెన్సీలు లేదా నేటివ్ కాంపోనెంట్లు మారినప్పుడు. టీమ్లు తమ సాధారణ రిగ్రెషన్ పరీక్షలను నడపాలి, ముఖ్యమైన HTTP ఇంటిగ్రేషన్లను ధ్రువీకరించాలి, చెల్లుబాటయ్యే ఇన్పుట్లకు రిక్వెస్ట్ పార్సింగ్, డీకంప్రెషన్ ఇంకా సరిగ్గా పనిచేస్తున్నాయని నిర్ధారించాలి. సెక్యూరిటీ ప్యాచింగ్ వేగంగా ఉండాలి, కానీ డిప్లాయ్మెంట్ ఇంకా నియంత్రితంగా, ధ్రువీకరించదగినదిగా ఉండాలి.
అదే రిలీజ్ మిగతా తొమ్మిది వల్నరబిలిటీలను కూడా సరిచేసింది
ఈ వ్యాసంలో Brotli సమస్యే ప్రధాన దృష్టి, కానీ October రిలీజ్ విస్తృత సెక్యూరిటీ ఆందోళనలను పరిష్కరించింది. రన్టైమ్ ప్రవర్తన గురించి డెవలపర్లు, ప్లాట్ఫామ్ టీమ్లు చేసే అంచనాలను ప్రభావితం చేస్తాయి కాబట్టి ఇతర కనుగొన్నవి సంబంధితమైనవి.
| సెక్యూరిటీ రంగం | సంబంధిత కనుగొన్నవి | టీమ్లు ఎందుకు పట్టించుకోవాలి |
|---|---|---|
| TLS సర్టిఫికెట్ ధ్రువీకరణ | CVE-2026-105483, CVE-2026-106069, CVE-2026-106072 | IP అడ్రస్ల కొన్ని ప్రామాణికం కాని రూపాలు, నిర్దిష్ట పరిస్థితుల్లో సర్టిఫికెట్ ఐడెంటిటీ తప్పుగా సరిపోలడానికి దారితీయవచ్చు. |
| DNS రెజల్యూషన్ | CVE-2026-105482 | NUL అక్షరాలు (జీరో బైట్లు) ఉన్న హోస్ట్నేమ్లు రెజల్యూషన్ సమయంలో కత్తిరించబడవచ్చు, దీనివల్ల ధ్రువీకరించిన, రెజాల్వ్ అయిన పేర్ల మధ్య తేడాలు ఏర్పడతాయి. |
| క్రిప్టోగ్రాఫిక్ రాండమ్నెస్ | CVE-2026-106074 | కొన్ని స్టార్టప్ స్నాప్షాట్లు, సింగిల్ ఎగ్జిక్యూటబుల్ అప్లికేషన్లు (స్వయం-సమగ్రంగా ప్యాకేజ్ చేసిన ప్రోగ్రామ్లు) ఎంట్రోపీ కాష్లను, అంటే నిల్వ చేసిన యాదృచ్ఛిక విలువలను నిలుపుకోవచ్చు, దీనివల్ల ప్రత్యేకంగా లేదా ఊహించలేనివిగా ఉండాల్సిన విలువలు ప్రాసెస్ల మధ్య పునరావృతమవుతాయి. |
| HTTP కనెక్షన్ పునర్వినియోగం | CVE-2026-105481 | నిర్దిష్ట సమయ పరిస్థితుల్లో, HTTP క్లయింట్ అడగని రెస్పాన్స్ను తర్వాతి అభ్యర్థనతో అనుబంధించవచ్చు. |
| ZIP ప్రాసెసింగ్ | CVE-2026-106070 | Node.js 26.x లో, ZIP ధ్రువీకరణ వైఫల్యం దాడి చేసినవారు నియంత్రించే ఊహించని బైట్లు తిరిగి రావడానికి కారణం కావచ్చు. |
| Filesystem Permission Model | CVE-2026-106071, CVE-2026-106073 | నిర్దిష్ట పాత్-మ్యాచింగ్, ఫైల్సిస్టమ్ API ప్రవర్తనలు ఉద్దేశించిన పర్మిషన్ పరిమితులను దాటవేయగలవు. |
ఈ వల్నరబిలిటీలన్నింటికీ ఒకే ముందస్తు షరతులు, తీవ్రత, పర్యవసానాలు లేదా ప్రభావిత రిలీజ్ లైన్లు ఉండవు. అడ్వైజరీ ప్రకారం, CVE-2026-105483 26.x, 24.x లను ప్రభావితం చేస్తుంది, ZIP సమస్య CVE-2026-106070, ఫైల్సిస్టమ్ వైల్డ్కార్డ్ సమస్య CVE-2026-106071 26.x ను మాత్రమే ప్రభావితం చేస్తాయి, మిగతావి మూడు లైన్లనూ ప్రభావితం చేస్తాయి. ఉదాహరణకు, రాండమ్నెస్ సమస్యకు నిర్దిష్ట స్నాప్షాట్-సంబంధిత ప్రవర్తన అవసరం. crypto.randomUUID() కు చేసే ప్రతి కాల్ ఊహించదగిన విలువలను ఇస్తుందనడానికి అది ఆధారం కాదు. అలాగే, TLS సమస్యలు నిర్దిష్ట హోస్ట్నేమ్ రూపాలకు, సర్టిఫికెట్-ధ్రువీకరణ పరిస్థితులకు సంబంధించినవి, వాటిని TLS ఎన్క్రిప్షన్ సాధారణ వైఫల్యంగా వర్ణించకూడదు.
ప్రభావిత రిలీజ్ లైన్లను, సాంకేతిక పరిస్థితులను అధికారిక Node.js అడ్వైజరీ విడివిడిగా ఇస్తుంది. తమ సొంత ఎక్స్పోజర్ను పరిశోధించేటప్పుడు ఇంజనీరింగ్ టీమ్లు ఆ వివరాలను సంప్రదించాలి.
అప్లికేషన్ సెక్యూరిటీ రన్టైమ్లోకి విస్తరిస్తుంది
డెవలపర్ జాగ్రత్తగా అప్లికేషన్ కోడ్ రాయవచ్చు, ఇన్పుట్లను ధ్రువీకరించవచ్చు, అప్లికేషన్ డిపెండెన్సీలను అప్డేట్గా ఉంచవచ్చు. ఆ పద్ధతులు ఇంకా అవసరమే, కానీ అప్లికేషన్లు తమ కింద ఉన్న రన్టైమ్ ప్రవర్తనపై కూడా ఆధారపడతాయి. HTTP క్లయింట్ డేటాను డీకంప్రెస్ చేయవచ్చు. TLS లైబ్రరీ హోస్ట్నేమ్ను అర్థం చేసుకోవచ్చు. DNS రెజాల్వర్ ఒక పేరును మార్చవచ్చు. క్రిప్టోగ్రాఫిక్ API అప్లికేషన్ స్టార్టప్ సమయంలో సృష్టించిన స్థితిపై ఆధారపడవచ్చు. ఆ ఆపరేషన్లలో ప్రతిదీ ఒక సెక్యూరిటీ నిర్ణయాన్ని ప్రభావితం చేయగలదు.
అప్లికేషన్ ఉన్నత పొరల్లో చేసిన అంచనాలను దిగువ-స్థాయి ప్రవర్తన ఎలా దెబ్బతీయగలదో అనేక మార్గాలను October Node.js వల్నరబిలిటీలు చూపిస్తాయి. సాధారణ కంప్రెస్డ్ HTTP డేటా నుంచి, పరీక్షించిన Node.js వాతావరణంలో కోడ్ ఎగ్జిక్యూషన్ వరకు ఒక మార్గాన్ని పరిశోధకులు ప్రదర్శించారు కాబట్టి, Brotli సమస్య ప్రత్యేకంగా కాంక్రీట్ ఉదాహరణను అందిస్తుంది. ప్రతి Node.js అప్లికేషన్ ఎక్స్ప్లాయిట్ చేయదగినదని దీని అర్థం కాదు. తమ అప్లికేషన్లు నిజంగా ఏ రన్టైమ్ సామర్థ్యాలను వాడుతున్నాయో టీమ్లు ఎందుకు అర్థం చేసుకోవాలో ఇది చూపిస్తుంది.
కీలకమైన PHP వల్నరబిలిటీలు: ఎవరు ప్రభావితమవుతారు, ఏం జరగవచ్చు, సురక్షితంగా ప్యాచ్ చేయడం ఎలా మరో రన్టైమ్ నుంచి సంబంధిత పాఠాన్ని అందిస్తాయి, అయితే అంతర్లీన సాంకేతిక యంత్రాంగాలు, ఎక్స్పోజర్ పరిస్థితులు భిన్నమైనవి. రెండు పర్యావరణ వ్యవస్థల్లోనూ, అప్లికేషన్ కోడ్ను అమలు చేసే రన్టైమ్లోని ప్యాచ్ చేయని మెమరీ-సేఫ్టీ లోపాన్ని సురక్షిత అప్లికేషన్ కోడ్ మాత్రమే భర్తీ చేయలేదు.
తక్షణ చర్యలు ప్యాచ్ చేయడం, మ్యాప్ చేయడం, ధ్రువీకరించడం
తక్షణ చర్య సూటిగా ఉంది: ప్రభావిత Node.js డిప్లాయ్మెంట్లను గుర్తించి, వాటిని వర్తించే ఫిక్స్ చేసిన రిలీజ్లైన 22.23.4, 24.22.1 లేదా 26.12.1 కు, లేదా ఫిక్స్లు ఉన్న కొత్త సపోర్ట్ రిలీజ్లకు మార్చండి. అదే సమయంలో, అవిశ్వసనీయ కంప్రెస్డ్ డేటా రన్టైమ్ డీకంప్రెషన్ ఫంక్షన్లను ఎక్కడ చేరుతుందో, బయటకు వెళ్లే HTTP రెస్పాన్స్లు, కాన్ఫిగర్ చేసిన రిక్వెస్ట్-బాడీ middleware ద్వారా సహా, డెవలపర్లు, సెక్యూరిటీ టీమ్లు గుర్తించాలి. సోర్స్-కంట్రోల్ కాన్ఫిగరేషన్లోని ఉద్దేశించిన వెర్షన్లపై మాత్రమే ఆధారపడకుండా, కంటైనర్లు, హోస్ట్లు, మేనేజ్డ్ వాతావరణాల్లో నిజంగా డిప్లాయ్ అయిన రన్టైమ్ను ఇన్ఫ్రాస్ట్రక్చర్ టీమ్లు ధ్రువీకరించాలి.
అనుమానాస్పద ప్రవర్తనకు ఆధారాలు ఉంటే, అప్లికేషన్ లాగ్లు, రన్టైమ్ సమాచారం, సంబంధిత సెక్యూరిటీ టెలిమెట్రీని ఉపయోగించి దాన్ని పరిశోధించండి. ప్రాసెస్ క్రాష్ లేదా డీకంప్రెషన్ ఎర్రర్ మాత్రమే రాజీకి రుజువు కాదు. ప్రతి Node.js అప్లికేషన్పై దాడి జరిగిందని అనుకోవాల్సిన అవసరం లేదు. విస్తృత ఎక్స్ప్లాయిటేషన్కు బహిరంగ ఆధారాలు బయటపడలేదన్న కారణంతో అందుబాటులో ఉన్న రన్టైమ్ సెక్యూరిటీ అప్డేట్ను ఆలస్యం చేయడానికి కూడా సరైన కారణం లేదు.
ప్రధాన పాఠం Brotli కంటే విస్తృతమైనది.
అప్లికేషన్లు తమ రన్టైమ్ల నుంచి సెక్యూరిటీ సరిహద్దులను వారసత్వంగా పొందుతాయి. అవిశ్వసనీయ డేటా ఆ సరిహద్దులను ఎక్కడ దాటుతుందో తెలుసుకోవడం, అప్లికేషన్ నిజమైన దాడి ఉపరితలాన్ని అర్థం చేసుకోవడంలో భాగం.
మరింత లోతుగా
పరిశోధన సమీక్షించిన తేదీ: October 23, 2026. ముప్పు కార్యకలాపం, ప్యాచ్ లభ్యత, వెండర్ మార్గదర్శకం త్వరగా మారవచ్చు, కాబట్టి చర్య తీసుకునే ముందు ప్రాథమిక మూలాలను తనిఖీ చేయండి.
వెండర్, పరిశోధకుల, ప్రభుత్వ మూలాలు
- Node.js, October 21, 2026 Security Releases, Node.js Project, October 21, 2026, మొత్తం పది CVE లను, ప్రభావిత రిలీజ్ లైన్లను, సాంకేతిక వివరణలను, విడుదల చేసిన ఫిక్స్లను కవర్ చేసే ప్రాథమిక అడ్వైజరీ.
- Node2Shell: From Brotli Data to Remote Code Execution, Imperva Threat Research, October 22, 2026, నివేదించిన కోడ్-ఎగ్జిక్యూషన్ ప్రయోగాలు, పరీక్షించిన Node.js బిల్డ్, రిక్వెస్ట్, రెస్పాన్స్ ఎక్స్పోజర్ మార్గాలు, ప్యాచ్ పోలిక, పరిమితుల వివరాలు.
- Detect and Report Invalid Stream Earlier, Google Brotli అప్స్ట్రీమ్ సోర్స్ కమిట్, డీకోడర్ ఎర్రర్ నిర్వహణలో మార్పులకు కోడ్-స్థాయి ఆధారం.
- Node.js Multiple Vulnerabilities, Hong Kong Computer Emergency Response Team Coordination Centre, October 22, 2026, ప్రభావాన్ని, సిఫార్సు చేసిన సెక్యూరిటీ రిలీజ్లను సంగ్రహించే అదనపు సెక్యూరిటీ బులెటిన్.
ఈ వ్యాసం వెండర్ అడ్వైజరీలను, నివేదించిన ప్రయోగాత్మక కనుగొన్నవాటిని, ఆచరణాత్మక ఇంజనీరింగ్ సిఫార్సులను వేరు చేస్తుంది. డిప్లాయ్మెంట్-నిర్దిష్ట ఎక్స్పోజర్ను, తదుపరి ముప్పు కార్యకలాపాన్ని చర్య తీసుకునే ముందు మళ్లీ అంచనా వేయాలి.
TechiesJournalలో సంబంధిత రచనలు
- కీలకమైన PHP వల్నరబిలిటీలు: ఎవరు ప్రభావితమవుతారు, ఏం జరగవచ్చు, సురక్షితంగా ప్యాచ్ చేయడం ఎలా, TechiesJournal, October 2026, PHP లోని సంబంధిత రన్టైమ్ వల్నరబిలిటీ, దాన్ని సురక్షితంగా ప్యాచ్ చేయడం ఎలా.
- Node.js, Docker, Go: మీ పైప్లైన్ను విరగొట్టగల మూడు నిశ్శబ్ద మార్పులు, TechiesJournal, October 2026, డెలివరీ పైప్లైన్లను ప్రభావితం చేసే ఇతర Node.js రన్టైమ్, కంటైనర్ మార్పుల కోసం.