

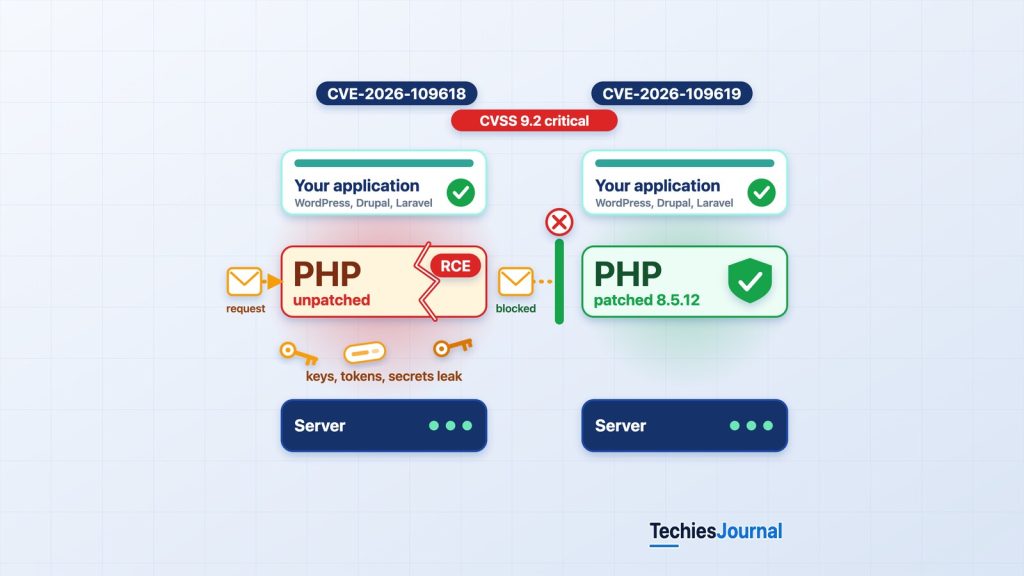
వ్యాసంలోని ఆలోచనకు TechiesJournal ఇలస్ట్రేషన్. రెండు స్టాక్లూ తాజా అప్లికేషన్ను నడుపుతున్నాయి. కుడి వైపు PHP పొరకు మాత్రమే ఫిక్స్ ఉంది, కాబట్టి అదొక్కటే అభ్యర్థనను ఆపుతుంది.
PHP లోని రెండు కీలకమైన సెక్యూరిటీ వల్నరబిలిటీలు వెబ్సైట్లను, అప్లికేషన్లను రిమోట్ కోడ్ ఎగ్జిక్యూషన్కు, సున్నితమైన డేటా బహిర్గతానికి గురిచేసే అవకాశం కల్పించాయి. సెక్యూరిటీ పరిశోధకులు ఎక్స్ప్లాయిటేషన్ను ప్రదర్శించారు, క్రియాశీల దాడులు కూడా గమనించబడ్డాయి. సిస్టమ్లను అప్డేట్ చేసే ముందు సంస్థలు అర్థం చేసుకోవాల్సింది ఇది.
ప్యాచ్ చేసిన అప్లికేషన్ కూడా వల్నరబుల్ రన్టైమ్పై నడవవచ్చు
మీ సంస్థ WordPress పై నిర్మించిన కస్టమర్ వెబ్సైట్ను నడుపుతోందనుకోండి. దాని ప్లగిన్లు తాజాగా ఉన్నాయి, యాక్సెస్ నియంత్రణలు ప్రారంభించబడ్డాయి, డెవలప్మెంట్ టీమ్ అప్లికేషన్లోని సెక్యూరిటీ లోపాలను క్రమం తప్పకుండా సరిచేస్తోంది. అయినా ఈ జాగ్రత్తలను దాటవేసే దాడికి ఆ వెబ్సైట్ గురికావచ్చు.
సమస్య WordPress లో ఏమాత్రం ఉండకపోవచ్చు. అప్లికేషన్ను నడిపి, వచ్చే వెబ్ అభ్యర్థనలను ప్రాసెస్ చేసే సాఫ్ట్వేర్ అయిన PHP లో అది ఉండవచ్చు.
October 21, 2026 నాడు, రెండు కీలకమైన వల్నరబిలిటీల కోసం అత్యవసర సెక్యూరిటీ అప్డేట్లను PHP ప్రాజెక్ట్ ప్రకటించింది. అప్లికేషన్ సెక్యూరిటీ అప్లికేషన్ కోడ్కు మించి విస్తరించాలని అవి చూపిస్తాయి. సమష్టిగా PHP2Shell అని పిలిచే ఈ వల్నరబిలిటీలు, ఆథెంటికేషన్ లేకుండా రిమోట్ కోడ్ ఎగ్జిక్యూషన్కు, అంటే లాగిన్ లేని దాడి చేసినవాడు ఇంటర్నెట్ నుంచి సర్వర్పై కోడ్ను అమలు చేయగలగడానికి, లేదా PHP ప్రాసెస్ మెమరీ నుంచి సున్నితమైన సమాచారం బహిర్గతమవడానికి అవకాశం ఇవ్వగలవు.
రెండు కీలకమైన లోపాలు PHP లోనే ఉన్నాయి
ఈ వల్నరబిలిటీలు ఇలా ట్రాక్ చేయబడుతున్నాయి:
- CVE-2026-109618: ఔట్-ఆఫ్-మెమరీ ఎర్రర్లను PHP నిర్వహించే తీరుతో ముడిపడిన మెమరీ-కరప్షన్ సమస్య.
- CVE-2026-109619: మెమరీ విడుదలైన తర్వాత కూడా మునుపటి అభ్యర్థన అంతర్గత స్థితి అందుబాటులో ఉండిపోగల సమస్య.
రెండూ PHP సెక్యూరిటీ టీమ్ ముందస్తు ప్రకటన ప్రకారం CVSS 4.0 స్కోరు 10 కి 9.2 తో (CVSS అనేది వల్నరబిలిటీల ప్రామాణిక తీవ్రత రేటింగ్) కీలకమైనవిగా రేట్ చేయబడ్డాయి.
సాధారణ పనితీరులో, అభ్యర్థనను ప్రాసెస్ చేస్తున్నప్పుడు PHP మెమరీని కేటాయిస్తుంది, అవసరం లేనప్పుడు దాన్ని విడుదల చేస్తుంది. సురక్షితంగా ఇనిషియలైజ్ చేయని లేదా ఇక చెల్లుబాటయ్యే మెమరీకి చెందని అంతర్గత డేటాను PHP ఉపయోగించడానికి ప్రయత్నించగల పరిస్థితులకు ఈ వల్నరబిలిటీలు సంబంధించినవి. కొన్ని పరిస్థితుల్లో, ప్రత్యేకంగా రూపొందించిన వెబ్ అభ్యర్థనలు ఈ లోపాలను ప్రేరేపించగలవు.
వీటిని విజయవంతంగా ఎక్స్ప్లాయిట్ చేసిన దాడి చేసినవారు PHP వర్కర్ ప్రాసెస్ ప్రివిలేజ్లతో కోడ్ను అమలు చేయవచ్చు, సున్నితమైన ప్రాసెస్ మెమరీని యాక్సెస్ చేయవచ్చు, లేదా అప్లికేషన్కు అంతరాయం కలిగించవచ్చు. ఇవి PHP లోనే ఉన్న వల్నరబిలిటీలు కాబట్టి, అప్లికేషన్ సొంత సోర్స్ కోడ్లో సంబంధిత సెక్యూరిటీ లోపం లేకపోయినా అది ప్రభావితం కావచ్చు.
అనేక పరిశోధన బృందాలు లోపాలను కనుగొన్నాయి, PHP మెయింటెయినర్లు వాటిని సరిచేశారు
ఈ కనుగొనడంలో అనేక స్వతంత్ర, సహకార సెక్యూరిటీ పరిశోధన ప్రయత్నాలు పాల్గొన్నాయి. Sagi Tzadik, Shir Tamari, Nir Ohfeld, Tomer Schwartz లను తమ పరిశోధకుల్లో Wiz Research బహిరంగంగా పేర్కొంటోంది. దాని ప్రచురించిన డిస్క్లోజర్ టైమ్లైన్ ప్రకారం, దాని బృందం మొదటి వల్నరబిలిటీని August 19, 2026 నాడు కనుగొంది, తర్వాతి రోజుల్లో Drupal, WordPress లపై రిమోట్ కోడ్ ఎగ్జిక్యూషన్ను ధ్రువీకరించింది, August 24 నాడు కనుగొన్నవాటిని PHP మెయింటెయినర్లకు నివేదించింది.
OpenAI Patch the Planet సెక్యూరిటీ కార్యక్రమంలో భాగంగా, GPT-5.6 Sol ను ఉపయోగించి, Calif స్వతంత్రంగా ఒక కీలకమైన PHP లోపాన్ని గుర్తించింది. OpenAI సమన్వయ డిస్క్లోజర్ నివేదిక రెండు వల్నరబిలిటీలను స్వతంత్రంగా కనుగొని నివేదించినందుకు Wiz ను కూడా గుర్తిస్తుంది. ఈ డిస్క్లోజర్లో Cloudflare, Quarkslab తో సహా పరిశోధకులు, సెక్యూరిటీ ప్రొవైడర్లు కూడా పాల్గొన్నారు, PHP2Shell పరిశోధన వెబ్సైట్ OpenAI కు చెందిన Amy Burnett ను, Calif కు చెందిన Ryan A ను గుర్తిస్తుంది. అసలు సెక్యూరిటీ ఫిక్స్లకు, రిలీజ్లకు PHP మెయింటెయినర్లు నాయకత్వం వహించారు.
పరిశోధనలో AI సాధనాలు నమోదైన పాత్ర పోషించాయి. Wiz Atlas, Gemini 4 Argon, GPT-5.6 Sol ను ఉపయోగించినట్లు Wiz నివేదిస్తోంది. ఒక స్వయంప్రతిపత్తి AI వ్యవస్థ అన్ని వల్నరబిలిటీలను స్వతంత్రంగా కనుగొని, ధ్రువీకరించి, సరిచేసిందని సూచించడం కంటే, AI-సహాయక సెక్యూరిటీ పరిశోధనగా వర్ణించడానికే ఆధారాలు మద్దతు ఇస్తున్నాయి.
సమన్వయ డిస్క్లోజర్ ఎందుకు ముఖ్యమో ఈ క్రమం కూడా చూపిస్తుంది. దాడి చేసినవారు వాడుకోగల సాంకేతిక వివరాలను విడుదల చేసే ముందు, మెయింటెయినర్లతో, సెక్యూరిటీ ప్రొవైడర్లతో కలిసి పనిచేయడానికి పరిశోధకులకు సమయం అవసరమైంది.
ప్రభావిత సిస్టమ్లు ప్యాచ్ చేయని PHP రన్టైమ్ను నడుపుతున్నాయి
వెబ్లో గణనీయమైన భాగం PHP ని వాడుతుంది. సాధారణ PHP-ఆధారిత సాఫ్ట్వేర్లో WordPress, Drupal, Joomla, Moodle, MediaWiki, Nextcloud, Laravel లేదా Symfony తో నిర్మించిన అప్లికేషన్లు ఉన్నాయి. ఆ ఉత్పత్తుల ప్రతి ఇన్స్టలేషన్ వల్నరబుల్ అని దీని అర్థం కాదు. సంబంధిత ప్రశ్న ఏమిటంటే, డిప్లాయ్ చేసిన సిస్టమ్ ప్రభావిత PHP రన్టైమ్ను వాడుతోందా, వర్తించే సెక్యూరిటీ ఫిక్స్ ఇన్స్టాల్ చేయబడిందా అన్నది.
WordPress, Drupal, Joomla నడుపుతున్న నియంత్రిత వాతావరణాల్లో రిమోట్ కోడ్ ఎగ్జిక్యూషన్ను Wiz Research ప్రదర్శించింది. ప్రాతినిధ్య డిప్లాయ్మెంట్లలో ఈ ప్రదర్శనలు విశ్వసనీయమైన ఎక్స్ప్లాయిటబిలిటీని నిర్ధారిస్తాయి, కానీ ఆ ఉత్పత్తుల వెనుక ఉన్న సంస్థలు రాజీ అయ్యాయనడానికి అవి ఆధారం కాదు.
ప్రభావిత వెబ్-సర్వింగ్ వాతావరణాలుగా Apache mod_php (Apache వెబ్ సర్వర్ లోపల నడిచే PHP), PHP-FPM, php-cgi, FrankenPHP, LiteSpeed లను PHP సెక్యూరిటీ ప్రకటన జాబితా చేస్తుంది. ఏ అప్లికేషన్ కోడ్ నడవడానికి ముందే దాడి మార్గాన్ని ప్రేరేపించవచ్చు కాబట్టి, mod_php కు ప్రమాదం అత్యధికమని PHP టీమ్ భావిస్తోంది. ఈ వల్నరబిలిటీలు కస్టమ్ వ్యాపార అప్లికేషన్లను, క్లౌడ్-హోస్టెడ్ సిస్టమ్లను, కంటైనర్ ఇమేజ్లను, PHP ని అంతర్గతంగా బండిల్ చేసే ఉత్పత్తులను కూడా ప్రభావితం చేయగలవు.
ప్యాచ్ చేసిన PHP వెర్షన్లు
| PHP బ్రాంచ్ | మొదట ఫిక్స్ చేసిన అప్స్ట్రీమ్ రిలీజ్ |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 మరియు పాతవి | క్రమమైన అప్స్ట్రీమ్ సెక్యూరిటీ రిలీజ్ లేదు, కాబట్టి వెండర్ బ్యాక్పోర్ట్లను తనిఖీ చేయండి లేదా మైగ్రేట్ చేయండి |
PHP ప్రకటనలో, Canadian Cyber Centre alert లో ఇచ్చినట్లు, ప్రతి బ్రాంచ్కు మొదట ఫిక్స్ చేసిన రిలీజ్ను ఈ పట్టిక జాబితా చేస్తుంది. పాత రిలీజ్లలో కూడా ప్రభావిత కోడ్ ఉంది. గత దశాబ్దంలో విడుదలైన ప్రతి PHP వెర్షన్ ఈ లోపాలలో కనీసం ఒకదానితో ప్రభావితమవుతుందని Wiz పేర్కొంటోంది, PHP 5.4 లేదా తర్వాతి వెర్షన్ నడుపుతున్న వెబ్ సర్వర్లను ఈ సమస్య ప్రభావితం చేస్తుందని Cloudflare వర్ణిస్తోంది.
కొన్ని Linux డిస్ట్రిబ్యూషన్లు, లాంగ్-టర్మ్-సపోర్ట్ ప్రొవైడర్లు కనిపించే అప్స్ట్రీమ్ PHP వెర్షన్ నంబర్ను మార్చకుండానే అవసరమైన ఫిక్స్లను బ్యాక్పోర్ట్ చేయవచ్చు. కాబట్టి అడ్మినిస్ట్రేటర్లు php -v పై పూర్తిగా ఆధారపడకుండా, తమ సాఫ్ట్వేర్ ప్రొవైడర్ ద్వారా ప్యాచ్ స్థితిని నిర్ధారించుకోవాలి. PHP 7.4, 8.0, 8.1 కోసం, సోర్స్ నుంచి బిల్డ్ చేసేవారికి లేదా లాంగ్-టర్మ్-సపోర్ట్ వెండర్ యాక్సెస్ లేనివారికి PHP సెక్యూరిటీ టీమ్ కనిష్ఠ సోర్స్ బ్యాక్పోర్ట్లను కూడా అందించింది. PHP ప్రకటన ప్రకారం, PHP 8.2 అప్స్ట్రీమ్ ఎండ్ ఆఫ్ లైఫ్ December 31, 2026 నాడు చేరుకుంటుంది, కాబట్టి ఆ బ్రాంచ్ను అప్డేట్ చేసే సంస్థలు సపోర్ట్ ఉన్న వెర్షన్కు మైగ్రేషన్ను కూడా ప్లాన్ చేయాలి.
ప్యాచ్లు విడుదల కాకముందే దాడి చేసినవారు PHP2Shell ను పరీక్షిస్తున్నారు
వల్నరబిలిటీలు బహిరంగం కాకముందు జరిగిన కార్యకలాపంతో సహా, క్రియాశీల ప్రయత్నాలకు నమోదైన ఆధారాలు ఉన్నాయి. పబ్లిక్ డిస్క్లోజర్కు నాలుగు రోజుల ముందు, October 17, 2026 నాడు తన MadPot హనీపాట్ ఇన్ఫ్రాస్ట్రక్చర్పై PHP2Shell ఎక్స్ప్లాయిటేషన్ ప్రయత్నాన్ని గుర్తించినట్లు Amazon Threat Intelligence నివేదించింది. October 21 నాడు, వేర్వేరు పేలోడ్లు, ఇన్ఫ్రాస్ట్రక్చర్తో మరిన్ని ప్రయత్నాలను AWS గమనించింది, PHP2Shell ను బహిరంగంగా విస్తృతంగా ఎక్స్ప్లాయిట్ చేస్తున్నారని పేర్కొంది. సాంకేతిక విశ్లేషణ కొనసాగుతోందని, ఆ ప్రయత్నాలలో ఏవైనా నిజమైన సిస్టమ్లపై విజయవంతమయ్యేవో లేదో స్పష్టంగా తెలియదని కూడా AWS గుర్తించింది.
డిస్క్లోజర్ కాలంలో తన కస్టమర్లను లక్ష్యంగా చేసుకున్న దాడి ట్రాఫిక్ను Cloudflare కూడా నివేదించింది. కొత్తగా అమలు చేసిన రక్షణలను దాటవేయడానికి చేసిన ప్రయత్నాల్లో దాడి చేసినవారు తమ పేలోడ్లను ఎలా మార్చారో అది వివరించింది. ముప్పు కేవలం ప్రయోగశాల ప్రూఫ్ ఆఫ్ కాన్సెప్ట్కే పరిమితం కాదని ఇవి చూపిస్తాయి కాబట్టి ఈ కనుగొన్నవి ముఖ్యమైనవి.
సమయం గురించి నివేదికలు భిన్నంగా ఉన్నాయి. October 21 నాటి Canadian Cyber Centre alert, ఆ సమయానికి క్రియాశీల ఎక్స్ప్లాయిటేషన్ గుర్తించబడలేదని, అయితే అది త్వరగా మారవచ్చని పేర్కొంది, అదే సమయంలో AWS, Cloudflare దాడి ట్రాఫిక్ను నివేదించాయి. ఎక్స్ప్లాయిట్ ప్రయత్నాన్ని గుర్తించడానికి, ఒక సంస్థ ప్రొడక్షన్ సిస్టమ్లు రాజీ అయ్యాయని నిర్ధారించడానికి మధ్య ఇంకా తేడా ఉంది. ఈ మూలాల సమీక్ష సమయానికి, పరిశీలించిన బహిరంగ నివేదికలు ఈ వల్నరబిలిటీల ద్వారా విజయవంతంగా రాజీ అయిన పేర్లున్న సంస్థల ధ్రువీకరించిన జాబితాను నిర్ధారించలేదు. తగిన నిర్ధారణ ఏమిటంటే, క్రియాశీల దాడులు గమనించబడ్డాయి, అయితే విజయవంతంగా రాజీ అయిన సంస్థల సంఖ్య, వాటి గుర్తింపు అనిశ్చితంగానే ఉన్నాయి. ప్రచురించిన బాధితుల జాబితా లేకపోవడాన్ని తమ సిస్టమ్లు సురక్షితమనడానికి ఆధారంగా సంస్థలు వాడకూడదు.
విజయవంతమైన ఎక్స్ప్లాయిటేషన్ వెబ్ సర్వర్కు మించి చేరవచ్చు
పర్యవసానాలు వల్నరబుల్ కాన్ఫిగరేషన్పై, దాడి మార్గంపై, PHP ప్రాసెస్కు అందుబాటులో ఉన్న ప్రివిలేజ్లపై ఆధారపడి ఉంటాయి. విజయవంతమైన ఎక్స్ప్లాయిటేషన్ వల్ల అనేక పర్యవసానాలు ఉండవచ్చు.
అనధికార కోడ్ ఎగ్జిక్యూషన్. PHP నడిపే ఖాతాగా దాడి చేసినవారు కమాండ్లను అమలు చేయవచ్చు. ఆ ఖాతా పర్మిషన్లను బట్టి, ఇది వెబ్సైట్ ఫైల్ల మార్పుకు, హానికర కోడ్ ఇన్స్టలేషన్కు, లేదా అనుసంధానిత సిస్టమ్లకు యాక్సెస్కు వీలు కల్పించవచ్చు.
సున్నితమైన మెమరీ బహిర్గతం. PHP ప్రాసెస్ మెమరీలో ఆథెంటికేషన్ టోకెన్లు, పాస్వర్డ్లు, API కీలు లేదా ఇతర అభ్యర్థనల సమాచారం ఉండవచ్చు. కొన్ని దాడి మార్గాలు ముందుగా సాధారణ రిమోట్ కోడ్ ఎగ్జిక్యూషన్ సాధించకుండానే మెమరీని బహిర్గతం చేయగలవు.
వెబ్సైట్ అంతరాయం. మెమరీ కరప్షన్ లేదా ఉద్దేశపూర్వక ఎగ్జాషన్ వర్కర్లు విఫలమయ్యేలా చేయవచ్చు, ప్రాసెసింగ్ను ఆపవచ్చు లేదా సర్వీస్ లభ్యతను తగ్గించవచ్చు.
డేటా బహిర్గతం, తదుపరి రాజీ. డేటాబేస్ క్రెడెన్షియల్స్, అప్లికేషన్ రహస్యాలు లేదా ప్రివిలేజ్డ్ ఇంటిగ్రేషన్లకు దాడి చేసినవారు యాక్సెస్ పొందితే, పర్యవసానాలు అసలు వెబ్ సర్వర్కు మించి విస్తరించవచ్చు.
ఇవి సంభావ్య ఫలితాలు, ప్రభావితమైన ప్రతి ఇన్స్టలేషన్ వాటిని అనుభవించిందనడానికి ఆధారం కాదు. వాస్తవ నష్టం కాన్ఫిగరేషన్, పర్మిషన్లు, నెట్వర్క్ యాక్సెస్, విజయవంతమైన ఎక్స్ప్లాయిటేషన్పై ఆధారపడి ఉంటుంది.
సరైన ప్యాచ్ మూలం PHP ఎలా ఇన్స్టాల్ చేశారనే దానిపై ఆధారపడి ఉంటుంది
నేరుగా నిర్వహించే PHP ఇన్స్టలేషన్ల కోసం, అధికారిక రిలీజ్లు, ఇన్స్టలేషన్ సమాచారం PHP downloads page, PHP 8 changelog, Windows కోసం windows.php.net లో అందుబాటులో ఉన్నాయి. Linux సర్వర్ల కోసం, అడ్మినిస్ట్రేటర్లు సాధారణంగా సెక్యూరిటీ అప్డేట్లను తమ ఆపరేటింగ్-సిస్టమ్ డిస్ట్రిబ్యూషన్ ద్వారా లేదా ఇన్స్టలేషన్ను ఇప్పటికే నిర్వహిస్తున్న విశ్వసనీయ PHP ప్యాకేజీ ప్రొవైడర్ ద్వారా పొందాలి.
కంటైనరైజ్డ్ సిస్టమ్ల కోసం, టీమ్లు అప్డేట్ చేసిన అధికారిక లేదా వెండర్-సపోర్ట్ ఉన్న బేస్ ఇమేజ్ను ఎంచుకుని, అప్లికేషన్ ఇమేజ్ను రీబిల్డ్ చేసి, సరిచేసిన రన్టైమ్ను డిప్లాయ్ చేయాలి. మేనేజ్డ్ హోస్టింగ్, షేర్డ్ హోస్టింగ్ లేదా SaaS వాతావరణాల్లో, అప్డేట్ను ప్రొవైడర్ నియంత్రించవచ్చు, కాబట్టి ప్రభావిత PHP రన్టైమ్ను ప్యాచ్ చేశారని కస్టమర్లు నిర్ధారణ పొందాలి.
PHP2Shell ను పరిష్కరిస్తామని చెప్పుకున్నంత మాత్రాన అనధికారిక ప్యాచ్ బైనరీలను డౌన్లోడ్ చేయవద్దు. మూలాన్ని, రిలీజ్ సమాచారాన్ని, ప్యాకేజీ సమగ్రతను ధ్రువీకరించండి.
మీ ఫిక్స్ ఎక్కడి నుంచి వస్తుంది
ఫిక్స్ చేసిన రన్టైమ్ ఎక్కడి నుంచి వస్తుందో, తర్వాత ఏం నిర్ధారించుకోవాలో చూడటానికి PHP ఎలా ఇన్స్టాల్ చేశారో ఎంచుకోండి.
నేరుగా నిర్వహిస్తున్నది
ఏం చేయాలి
- మీ బ్రాంచ్కు ఫిక్స్ చేసిన రిలీజ్ను php.net నుంచి, Windows లో అయితే windows.php.net నుంచి డౌన్లోడ్ చేయండి.
- దాన్ని ఇన్స్టాల్ చేసి, వెబ్ సర్వర్ను లేదా PHP-FPM ను రీస్టార్ట్ చేయండి.
ఏం నిర్ధారించుకోవాలి
- నడుస్తున్న వెర్షన్ మీ బ్రాంచ్కు ఫిక్స్ చేసిన రిలీజ్తో సరిపోలుతుందని.
- ఒక్క ప్రాసెస్ మాత్రమే కాకుండా, ప్రతి PHP ప్రాసెస్ రీస్టార్ట్ అయిందని.
Linux ప్యాకేజీ
ఏం చేయాలి
- మీ ఆపరేటింగ్-సిస్టమ్ డిస్ట్రిబ్యూషన్ నుంచి లేదా PHP ని ఇప్పటికే నిర్వహిస్తున్న విశ్వసనీయ ప్యాకేజీ ప్రొవైడర్ నుంచి అప్డేట్ను ఇన్స్టాల్ చేయండి.
- PHP సర్వీస్ను రీస్టార్ట్ చేయండి.
ఏం నిర్ధారించుకోవాలి
- వెండర్ అడ్వైజరీ లేదా ప్యాకేజీ చేంజ్లాగ్ CVE-2026-109618, CVE-2026-109619 లను కవర్ చేస్తుందని.
- ఫిక్స్ను బ్యాక్పోర్ట్ చేసినప్పుడు php -v మారకపోవచ్చు కాబట్టి, వెండర్ ద్వారా ప్యాచ్ స్థితిని.
కంటైనర్ ఇమేజ్
ఏం చేయాలి
- అప్డేట్ చేసిన అధికారిక లేదా వెండర్-సపోర్ట్ ఉన్న బేస్ ఇమేజ్ను ఎంచుకోండి.
- అప్లికేషన్ ఇమేజ్ను రీబిల్డ్ చేసి డిప్లాయ్ చేయండి.
ఏం నిర్ధారించుకోవాలి
- రీబిల్డ్ చేసిన ఇమేజ్లో సరిచేసిన PHP వెర్షన్ ఉందని.
- నడుస్తున్న సర్వీస్లు నిజంగా కొత్త ఇమేజ్నే వాడుతున్నాయని, పాతవాటిని తొలగించారని.
మేనేజ్డ్ హోస్టింగ్ లేదా SaaS
ఏం చేయాలి
- PHP రన్టైమ్ను ప్యాచ్ చేయమని ప్రొవైడర్ను అడగండి, ఎందుకంటే అప్డేట్ను ప్రొవైడర్ నియంత్రించవచ్చు.
ఏం నిర్ధారించుకోవాలి
- ప్రభావిత PHP రన్టైమ్ను ప్యాచ్ చేశారని లిఖితపూర్వక నిర్ధారణ.
PHP 8.1 మరియు పాతవి
ఏం చేయాలి
- వెండర్ లేదా లాంగ్-టర్మ్-సపోర్ట్ బ్యాక్పోర్ట్ను వాడండి, లేదా సపోర్ట్ ఉన్న బ్రాంచ్కు మైగ్రేట్ చేయండి.
- ఈ బ్రాంచ్లకు క్రమమైన అప్స్ట్రీమ్ సెక్యూరిటీ రిలీజ్ లేదు, సోర్స్ నుంచి బిల్డ్ చేసేవారికి 7.4, 8.0, 8.1 కోసం కనిష్ఠ సోర్స్ బ్యాక్పోర్ట్లు మాత్రమే ఉన్నాయి.
ఏం నిర్ధారించుకోవాలి
- రెండు వల్నరబిలిటీలకూ ఫిక్స్ ఉందని వెండర్ పేర్కొంటుందని.
- సపోర్ట్ ఉన్న బ్రాంచ్కు మారడానికి ఒక తేదీ.
PHP సెక్యూరిటీ ప్రకటనను, పైన ఉన్న అప్డేట్ దశలను అనుసరిస్తుంది. ఏ ప్యాకేజీలో ఫిక్స్ ఉందనే విషయంలో మీ ప్రొవైడర్ సొంత అడ్వైజరీయే తుది నిర్ణయం.
సురక్షితమైన అప్డేట్ ఇన్వెంటరీతో మొదలవుతుంది
ధ్రువీకరించని ప్రొడక్షన్ మార్పును వెంటనే చేయడం కాకుండా, ఇన్వెంటరీతో రెమిడియేషన్ ప్రక్రియ మొదలవ్వాలి. మొదట, పబ్లిక్ వెబ్సైట్లు, API లు, అంతర్గత అప్లికేషన్లు, అప్లికేషన్ కంటైనర్లు, వర్చువల్ మెషీన్లు, వెబ్-హోస్టింగ్ ప్యానెల్లు, థర్డ్-పార్టీ అప్లయెన్స్లతో సహా PHP ఎక్కడ నడుస్తోందో గుర్తించండి. తర్వాత, ఇన్స్టాల్ చేసిన PHP వెర్షన్ను, దాన్ని అందిస్తున్న వెండర్ను, అవసరమైన సెక్యూరిటీ ఫిక్స్ అందులో ఉందో లేదో నిర్ధారించండి.
ఇంటర్నెట్-ఫేసింగ్ సిస్టమ్లకు ప్రాధాన్యత ఇవ్వండి. నిర్దిష్ట దాడి మార్గాలకు ఎక్స్పోజర్ను తగ్గించే సెట్టింగ్లను PHP సెక్యూరిటీ టీమ్ జాబితా చేస్తుంది, కానీ అవి ఇన్స్టలేషన్ను సురక్షితం చేయవని, అప్డేట్ మాత్రమే సంపూర్ణ పరిష్కారమని చెబుతోంది. కాబట్టి సరిచేసిన రన్టైమ్ను ఇన్స్టాల్ చేయడమే అవసరమైన పరిష్కారం. ప్రొడక్షన్ సిస్టమ్లను మార్చే ముందు, అవసరమైన కాన్ఫిగరేషన్లను భద్రపరచండి, ధ్రువీకరించిన బ్యాకప్లు తీసుకోండి, ప్రస్తుత డిప్లాయ్మెంట్ స్థితిని నమోదు చేయండి.
తగిన నిర్వహణ ప్రక్రియ ద్వారా అప్డేట్ చేసిన ప్యాకేజీలను వర్తింపజేయండి లేదా కొత్త కంటైనర్ ఇమేజ్లను డిప్లాయ్ చేయండి. సరిచేసిన కోడ్ నిజంగా నడుస్తోందని నిర్ధారించడానికి PHP వర్కర్ ప్రాసెస్లను రీస్టార్ట్ చేయండి లేదా మార్చండి. చివరగా, ఆపరేషనల్ వాతావరణం నుంచి PHP వెర్షన్ను లేదా వెండర్ ప్యాచ్ స్థితిని ధ్రువీకరించండి, అప్లికేషన్ పనిచేస్తోందని నిర్ధారించండి, ఎక్స్ప్లాయిటేషన్ సంకేతాల కోసం సంబంధిత లాగ్లను పరిశోధించండి.
నడుస్తున్న సర్వీస్ ఇంకా పాత PHP ప్రాసెస్నే వాడుతుంటే, డిస్క్పై అప్డేట్ చేసిన ప్యాకేజీ ఉన్నా సరిపోదు.
ఫిక్స్ చేసిన ప్యాకేజీ నుంచి ఫిక్స్ చేసిన నడుస్తున్న సర్వీస్ వరకు
ఒక దశ ఏం చూపిస్తుందో, ఇంకా ఏం తెరిచి ఉంచుతుందో చూడటానికి దాన్ని ఎంచుకోండి.
1. ఇన్స్టాల్ అయింది
- 1ఫిక్స్ చేసిన ప్యాకేజీ ఇన్స్టాల్ అయింది (ప్రస్తుత దశ)
- 2వర్కర్లు రీస్టార్ట్ లేదా రీప్లేస్ అయ్యాయి
- 3నడుస్తున్న వెర్షన్ ధ్రువీకరించబడింది
- 4అప్లికేషన్ పరీక్షించబడింది
- 5లాగ్లు సమీక్షించబడ్డాయి
ఇది ఏం చూపిస్తుంది
- ఫిక్స్ చేసిన కోడ్ డిస్క్పై ఉంది.
ఇది ఏం చూపదు
- ఏదైనా నడుస్తున్న ప్రాసెస్ దాన్ని వాడుతోందని.
2. రీస్టార్ట్ అయింది
- 1ఫిక్స్ చేసిన ప్యాకేజీ ఇన్స్టాల్ అయింది
- 2వర్కర్లు రీస్టార్ట్ లేదా రీప్లేస్ అయ్యాయి (ప్రస్తుత దశ)
- 3నడుస్తున్న వెర్షన్ ధ్రువీకరించబడింది
- 4అప్లికేషన్ పరీక్షించబడింది
- 5లాగ్లు సమీక్షించబడ్డాయి
ఇది ఏం చూపిస్తుంది
- కొత్త వర్కర్ ప్రాసెస్లు సరిచేసిన రన్టైమ్ను లోడ్ చేస్తాయి.
ఇది ఏం చూపదు
- వెర్షన్ లేదా వెండర్ ప్యాచ్ స్థితి మీరు ఆశించినట్లే ఉందని.
3. ధ్రువీకరించబడింది
- 1ఫిక్స్ చేసిన ప్యాకేజీ ఇన్స్టాల్ అయింది
- 2వర్కర్లు రీస్టార్ట్ లేదా రీప్లేస్ అయ్యాయి
- 3నడుస్తున్న వెర్షన్ ధ్రువీకరించబడింది (ప్రస్తుత దశ)
- 4అప్లికేషన్ పరీక్షించబడింది
- 5లాగ్లు సమీక్షించబడ్డాయి
ఇది ఏం చూపిస్తుంది
- ఆపరేషనల్ వాతావరణం నుంచి PHP వెర్షన్ లేదా వెండర్ ప్యాచ్ స్థితిని తనిఖీ చేశారు.
ఇది ఏం చూపదు
- అప్లికేషన్ ఇంకా పనిచేస్తోందని.
4. పరీక్షించబడింది
- 1ఫిక్స్ చేసిన ప్యాకేజీ ఇన్స్టాల్ అయింది
- 2వర్కర్లు రీస్టార్ట్ లేదా రీప్లేస్ అయ్యాయి
- 3నడుస్తున్న వెర్షన్ ధ్రువీకరించబడింది
- 4అప్లికేషన్ పరీక్షించబడింది (ప్రస్తుత దశ)
- 5లాగ్లు సమీక్షించబడ్డాయి
ఇది ఏం చూపిస్తుంది
- అప్డేట్ తర్వాత లాగిన్, అప్లోడ్లు, API లు, బ్యాక్గ్రౌండ్ జాబ్లు, ఎక్స్టెన్షన్లు పనిచేస్తున్నాయి.
ఇది ఏం చూపదు
- ముందటి కార్యకలాపం హానికరం కాదని.
5. లాగ్లు సమీక్షించబడ్డాయి
- 1ఫిక్స్ చేసిన ప్యాకేజీ ఇన్స్టాల్ అయింది
- 2వర్కర్లు రీస్టార్ట్ లేదా రీప్లేస్ అయ్యాయి
- 3నడుస్తున్న వెర్షన్ ధ్రువీకరించబడింది
- 4అప్లికేషన్ పరీక్షించబడింది
- 5లాగ్లు సమీక్షించబడ్డాయి (ప్రస్తుత దశ)
ఇది ఏం చూపిస్తుంది
- ఎక్స్ప్లాయిటేషన్ సంకేతాల కోసం చూసి, సందర్భంలో అంచనా వేశారు.
ఇది ఏం చూపదు
- లాగ్లు అసంపూర్ణంగా ఉంటే, సిస్టమ్ శుభ్రంగా ఉందని.
నడుస్తున్న సర్వీస్ ఇంకా పాత PHP ప్రాసెస్నే వాడుతుంటే, డిస్క్పై అప్డేట్ చేసిన ప్యాకేజీ ఉన్నా సరిపోదు.
ఒకే బ్రాంచ్లో అప్డేట్లకు కనిష్ఠ అనుకూలత ప్రమాదం ఉంటుంది
ఇప్పటికే సపోర్ట్ ఉన్న PHP బ్రాంచ్ను వాడుతున్న అప్లికేషన్కు, కొత్త మేజర్ లేదా మైనర్ PHP వెర్షన్కు వెంటనే మారడం కంటే అదే బ్రాంచ్లో సరిచేసిన ప్యాచ్ రిలీజ్ను వర్తింపజేయడం సాధారణంగా తక్కువ అనుకూలత ప్రమాదాన్ని కలిగిస్తుంది. తక్కువ ప్రమాదం అంటే ప్రమాదం శూన్యం కాదు. సెక్యూరిటీ రిలీజ్లు PHP అంతర్గత రన్టైమ్ ప్రవర్తనలో మార్పులను కలిగి ఉంటాయి, రిలీజ్ చేంజ్లాగ్లలో అదనపు బగ్ ఫిక్స్లు ఉండవచ్చు. నిర్దిష్ట ఎక్స్టెన్షన్లు, లెగసీ ఫంక్షనాలిటీ లేదా అసాధారణ రన్టైమ్ ప్రవర్తనపై ఆధారపడే అప్లికేషన్లకు పరీక్ష అవసరం కావచ్చు.
అప్డేట్ విజయవంతమైందని ప్రకటించే ముందు అడ్మినిస్ట్రేటర్లు అనేక అంశాలను తనిఖీ చేయాలి.
అప్లికేషన్ ఫంక్షనాలిటీ. లాగిన్, ఆథెంటికేషన్, ముఖ్యమైన వ్యాపార లావాదేవీలు, API ఎండ్పాయింట్లు, ఫైల్ అప్లోడ్లు, బ్యాక్గ్రౌండ్ జాబ్లు, డేటాబేస్ ఇంటరాక్షన్లను ధ్రువీకరించండి.
PHP ఎక్స్టెన్షన్లు. డేటాబేస్ డ్రైవర్లు, క్యాషింగ్ మాడ్యూళ్లు, ఇమేజ్-ప్రాసెసింగ్ లైబ్రరీలు, థర్డ్-పార్టీ బైనరీ మాడ్యూళ్లు వంటి ఎక్స్టెన్షన్లు అందుబాటులో, అనుకూలంగా ఉన్నాయని నిర్ధారించండి.
సెషన్లు, అభ్యర్థన ప్రాసెసింగ్. ఈ వల్నరబిలిటీలు అభ్యర్థన-సంబంధిత స్థితికి సంబంధించినవి కాబట్టి, వాటిపై ఎక్కువగా ఆధారపడే అప్లికేషన్లలో సెషన్ ప్రవర్తనను, ఫైల్ అప్లోడ్లను, అభ్యర్థన నిర్వహణను పరీక్షించండి.
కంటైనర్లు, ఇన్ఫ్రాస్ట్రక్చర్. రీబిల్డ్ చేసిన ఇమేజ్లలో సరిచేసిన PHP వెర్షన్ ఉందని, డిప్లాయ్ చేసిన సర్వీస్లు నిజంగా ఆ ఇమేజ్లనే వాడుతున్నాయని నిర్ధారించండి.
పనితీరు, స్థిరత్వం. డిప్లాయ్మెంట్ తర్వాత అప్లికేషన్ ఎర్రర్లు, PHP వర్కర్ క్రాష్లు, మెమరీ వినియోగం, లేటెన్సీ, సర్వీస్ లభ్యతను గమనించండి.
ప్రొడక్షన్ మార్పులు మానిటరింగ్, రికవరీ ప్లాన్తో నియంత్రిత డిప్లాయ్మెంట్ లేదా నిర్వహణ విధానాన్ని అనుసరించాలి. అప్డేట్ తర్వాత అప్లికేషన్ విఫలమైతే, ప్రభావిత రన్టైమ్కు తిరిగి వెళ్లి దాన్ని బహిరంగంగా ఉంచడం సురక్షితమైన శాశ్వత పరిష్కారం కాదు. బదులుగా టీమ్ అనుకూలత సమస్యను పరిష్కరించాలి, సపోర్ట్ ఉన్న వెండర్-ఫిక్స్ చేసిన ప్యాకేజీని వాడాలి లేదా రెమిడియేషన్ కొనసాగుతుండగా సిస్టమ్ను ఐసోలేట్ చేయాలి.
ఈ నిర్దిష్ట PHP సెక్యూరిటీ రిలీజ్లు ప్రస్తుత డిప్లాయ్మెంట్లలో సాధారణంగా అప్లికేషన్ వైఫల్యాలను లేదా గణనీయమైన పనితీరు క్షీణతను కలిగిస్తాయని సమీక్షించిన మూలాల్లో విశ్వసనీయ ఆధారం ఏదీ నిర్ధారించదు. ఏదైనా నిర్దిష్ట రిగ్రెషన్ క్లెయిమ్కు రిలీజ్ నోట్స్, పునరుత్పత్తి చేయగల పరీక్ష లేదా నమోదైన వెండర్ సంఘటన మద్దతు ఇవ్వాలి.
ప్యాచ్ రంధ్రాన్ని మూసివేస్తుంది కానీ ఉన్న రాజీని తొలగించదు
సెక్యూరిటీ అప్డేట్ ప్రభావిత వల్నరబిలిటీ మార్గాన్ని మూసివేస్తుంది. అది హానికర ఫైల్లను ఆటోమేటిక్గా తొలగించదు, అనధికార మార్పులను వెనక్కి తిప్పదు, దొంగిలించిన క్రెడెన్షియల్స్ను రద్దు చేయదు, లేదా ముందటి కార్యకలాపం హానికరం కాదని నిర్ధారించదు. పబ్లిక్ డిస్క్లోజర్కు ముందే ఎక్స్ప్లాయిటేషన్ ప్రయత్నాలు గమనించబడ్డాయి కాబట్టి, ఇంతకు ముందు బహిర్గతమైన సిస్టమ్లున్న సంస్థలు తమ సెక్యూరిటీ ఆధారాలను సమీక్షించాలి. అలాంటి పరిశోధనలను డిస్క్లోజర్ తేదీ నుంచి కాకుండా కనీసం October 17 నుంచి ప్రారంభించాలని AWS సూచిస్తోంది. రికవరీ సమస్యను మరింత లోతుగా TechiesJournal సంబంధిత వ్యాసం “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి వివరిస్తుంది.
అసాధారణ PHP మెమరీ ఎర్రర్లను, అసాధారణ వర్కర్ నిష్క్రమణలను, ఊహించని చైల్డ్ ప్రాసెస్లను, మార్చిన అప్లికేషన్ ఫైల్లను, అనుమానాస్పద ఔట్బౌండ్ కనెక్షన్లను, అసాధారణ HTTP అభ్యర్థనలను సెక్యూరిటీ టీమ్లు పరిశోధించవచ్చు. కేవలం ఒక అలర్ట్ లేదా అనుమానాస్పద అభ్యర్థన రాజీకి రుజువు కాదు, కాబట్టి కనుగొన్నవాటిని సందర్భంలో పరిశోధించి, అందుబాటులో ఉన్న ఇతర ఆధారాలతో పోల్చి చూడాలి.
ప్రతి సంకేతం ఏం రుజువు చేస్తుంది, ఏం చేయదు
ఒక సంకేతాన్ని స్వయంగా ఎంతవరకు నమ్మవచ్చో చూడటానికి దాన్ని ఎంచుకోండి.
అనుమానాస్పద అభ్యర్థన
ఇది ఏం సూచిస్తుంది
- ఎవరో తెలిసిన దాడి నమూనాలా కనిపించే ట్రాఫిక్ను పంపారు.
ఇది ఏం రుజువు చేయదు
- ఆ అభ్యర్థన PHP ని చేరిందని, పనిచేసిందని లేదా ఏదైనా రాజీ చేసిందని.
నివేదించిన దాడి ట్రాఫిక్
ఇది ఏం సూచిస్తుంది
- AWS, Cloudflare నివేదించినట్లు, దాడి చేసినవారు PHP2Shell ను క్రియాశీలంగా ప్రయత్నిస్తున్నారు.
ఇది ఏం రుజువు చేయదు
- మీ సొంత సిస్టమ్లను చేరారని లేదా రాజీ చేశారని.
అసాధారణ సిస్టమ్ ప్రవర్తన
ఇది ఏం సూచిస్తుంది
- PHP మెమరీ ఎర్రర్లు, అసాధారణ వర్కర్ నిష్క్రమణలు, ఊహించని చైల్డ్ ప్రాసెస్లు, మార్చిన ఫైల్లు లేదా అనుమానాస్పద ఔట్బౌండ్ కనెక్షన్లు పరిశోధనకు అర్హమైనవి.
ఇది ఏం రుజువు చేయదు
- ఇతర ఆధారాలతో పోల్చే వరకు, అవి స్వయంగా రాజీని.
నిర్ధారణ అయిన రాజీ
ఇది ఏం సూచిస్తుంది
- సిస్టమ్పై దాడి చేసినవారు చర్య తీసుకున్నారనడానికి ధ్రువీకరించిన ఆధారాలు.
ఇది ఏం రుజువు చేయదు
- ప్యాచ్ సంఘటనను ముగించిందని. ఐసోలేషన్, ఆధారాల భద్రపరచడం, క్రెడెన్షియల్ రొటేషన్, రీబిల్డింగ్ ఇంకా అవసరం కావచ్చు.
కేవలం ఒక అలర్ట్ లేదా అనుమానాస్పద అభ్యర్థన రాజీకి రుజువు కాదు. కనుగొన్నవాటిని సందర్భంలో పరిశోధించి, ఇతర ఆధారాలతో పోల్చి చూడాలి.
రాజీ నిర్ధారణ అయిన లేదా సహేతుకంగా అనుమానించిన చోట, ప్రతిస్పందనకు ఐసోలేషన్, ఆధారాల భద్రపరచడం, క్రెడెన్షియల్ రొటేషన్, ప్రభావిత సిస్టమ్ల రీబిల్డ్, సంఘటన పరిశోధన అవసరం కావచ్చు.
ఫైర్వాల్, CDN నియమాలు ఎక్స్పోజర్ను తగ్గిస్తాయి కానీ ప్యాచ్కు ప్రత్యామ్నాయం కావు
తెలిసిన PHP2Shell దాడి నమూనాలపై రక్షణలను Cloudflare వంటి సెక్యూరిటీ ప్రొవైడర్లు అమలు చేశారు. పబ్లిక్ డిస్క్లోజర్కు సుమారు తొమ్మిది గంటల ముందు, October 21 నాడు 3:02 a.m. UTC నుంచి తన ఉచిత, చెల్లింపు వెబ్ అప్లికేషన్ ఫైర్వాల్ (WAF) కస్టమర్లు డిఫాల్ట్గా రక్షించబడ్డారని Cloudflare పేర్కొంటోంది. అవసరమైన అప్డేట్లను సంస్థలు ఇన్స్టాల్ చేసే వరకు ఎక్స్పోజర్ను తగ్గించడానికి ఈ రక్షణలు సహాయపడతాయి.
అయితే, WAF నియమాలు సాధ్యమైన ప్రతి ఎక్స్ప్లాయిట్ మార్గాన్ని నిరోధిస్తాయని హామీ ఇవ్వవు. దాడి చేసినవారు అభ్యర్థనలను మార్చవచ్చు, ప్రత్యామ్నాయ పద్ధతులను కనుగొనవచ్చు లేదా రక్షణ పొరను దాటవేసే మార్గాల ద్వారా సిస్టమ్లను చేరవచ్చు, దాడి చేసినవారు పేలోడ్లను మార్చడాన్ని Cloudflare స్వయంగా గమనించింది. అందువల్ల ఫైర్వాల్ నియమాలను అదనపు రక్షణ నియంత్రణలుగా పరిగణించాలి, PHP రన్టైమ్ను సరిచేయడానికి ప్రత్యామ్నాయాలుగా కాదు.
పాఠం PHP కి మించి విస్తరిస్తుంది
PHP కి మించి విస్తరించే సెక్యూరిటీ సమస్యను PHP2Shell చూపిస్తుంది. ఆధునిక అప్లికేషన్లు డెవలప్మెంట్ టీమ్లు నేరుగా నిర్వహించని సాఫ్ట్వేర్ పొరలపై ఆధారపడతాయి. వల్నరబుల్ రన్టైమ్, ఆపరేటింగ్ సిస్టమ్, లైబ్రరీ లేదా హోస్టింగ్ కాంపోనెంట్పై ఆధారపడుతూనే అప్లికేషన్ మంచి సెక్యూరిటీ పద్ధతులను పాటించవచ్చు. అది డెవలప్మెంట్, ఆపరేషన్స్, ఇన్ఫ్రాస్ట్రక్చర్, సెక్యూరిటీ టీమ్లలో బాధ్యతలను సృష్టిస్తుంది.
ఏ సాఫ్ట్వేర్ నడుస్తోందో, అది ఎక్కడి నుంచి వచ్చిందో, ఎవరు నిర్వహిస్తున్నారో, ధ్రువీకరించిన సెక్యూరిటీ అప్డేట్ ప్రొడక్షన్కు ఎంత వేగంగా చేరగలదో సంస్థలు తెలుసుకోవాలి. PHP2Shell కు, తక్షణ ప్రాధాన్యతలు ప్రభావిత సిస్టమ్లను గుర్తించడం, ధ్రువీకరించిన ఫిక్స్లను ఇన్స్టాల్ చేయడం, సరిచేసిన రన్టైమ్ నడుస్తోందని నిర్ధారించడం, సంభావ్య రాజీని పరిశోధించడం.
విస్తృత పాఠం ఏమిటంటే, అప్లికేషన్ కోడ్ను సురక్షితం చేయడం అవసరమే, కానీ దాన్ని అమలు చేసే సాఫ్ట్వేర్ను సురక్షితం చేయడానికి అది ప్రత్యామ్నాయం కాదు.
మరింత లోతుగా
పరిశోధన సమీక్షించిన తేదీ: October 22, 2026. ముప్పు కార్యకలాపం, ప్యాచ్ లభ్యత, వెండర్ మార్గదర్శకం త్వరగా మారవచ్చు, కాబట్టి చర్య తీసుకునే ముందు ప్రాథమిక మూలాలను తనిఖీ చేయండి.
వెండర్, ప్రభుత్వ, పరిశోధన మూలాలు
- PHP Security Team, official security announcement, October 21, 2026, సెక్యూరిటీ ఫిక్స్లు, ప్రభావిత రన్టైమ్ వాతావరణాలు, అధికారిక అప్డేట్ మార్గదర్శకానికి మూలం.
- Canadian Centre for Cyber Security, AL26-026, October 21, 2026, కెనడా ప్రభుత్వ అంచనా, సిఫార్సు చేసిన చర్యలు.
- Wiz Research, PHP2Shell investigation, October 21, 2026, కనుగొన్న చరిత్ర, సాంకేతిక పరిశోధన, నియంత్రిత ప్రదర్శనలు.
- OpenAI, coordinated disclosure of critical vulnerabilities, October 21, 2026, స్వతంత్ర కనుగొనడం, AI-సహాయక పరిశోధన, ప్రతిస్పందన సమన్వయం.
- PHP2Shell, joint research resource, పరిశోధన క్రెడిట్లు, సాంకేతిక అవలోకనం, ప్రదర్శన పరిధి.
గమనించిన దాడులు, రక్షణలు
- AWS Security Blog, early exploitation attempts, October 21, 2026, డిస్క్లోజర్కు ముందు కార్యకలాపంతో సహా గమనించిన దాడుల ఆధారాలు.
- Cloudflare, PHP2Shell mitigations, October 21, 2026, గమనించిన హానికర ట్రాఫిక్, రక్షణ నియంత్రణల అమలు.
ఫిక్స్ను పొందడం
- PHP downloads and installation, అధికారిక డౌన్లోడ్, ఇన్స్టలేషన్ వనరులు.
- PHP 8 changelog, అనుకూలత, రిగ్రెషన్ సమీక్ష కోసం వివరణాత్మక రిలీజ్ మార్పులు.
సంభావ్య ఎక్స్పోజర్ను అంచనా వేసే సంస్థలు ప్రస్తుత వెండర్ అడ్వైజరీలను, తమ సొంత ఇన్సిడెంట్-రెస్పాన్స్ విధానాలను సంప్రదించాలి. సమీక్షించిన బహిరంగ నివేదికలు ప్రతి ఇన్స్టలేషన్ రాజీ అయిందని నిర్ధారించవు.
TechiesJournalలో సంబంధిత రచనలు
- “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి, TechiesJournal, October 2026, వల్నరబిలిటీని సరిచేయడం ఉన్న రాజీని ఆటోమేటిక్గా ఎందుకు తొలగించదో.
- విశ్వసనీయ క్లౌడ్ అప్లికేషన్ దాడి మార్గంగా మారినప్పుడు రక్షకుల సొంత కోడ్ కాకుండా, ఒక విశ్వసనీయ కాంపోనెంట్ ప్రవేశ మార్గంగా మారిన మరో సందర్భం కోసం.