

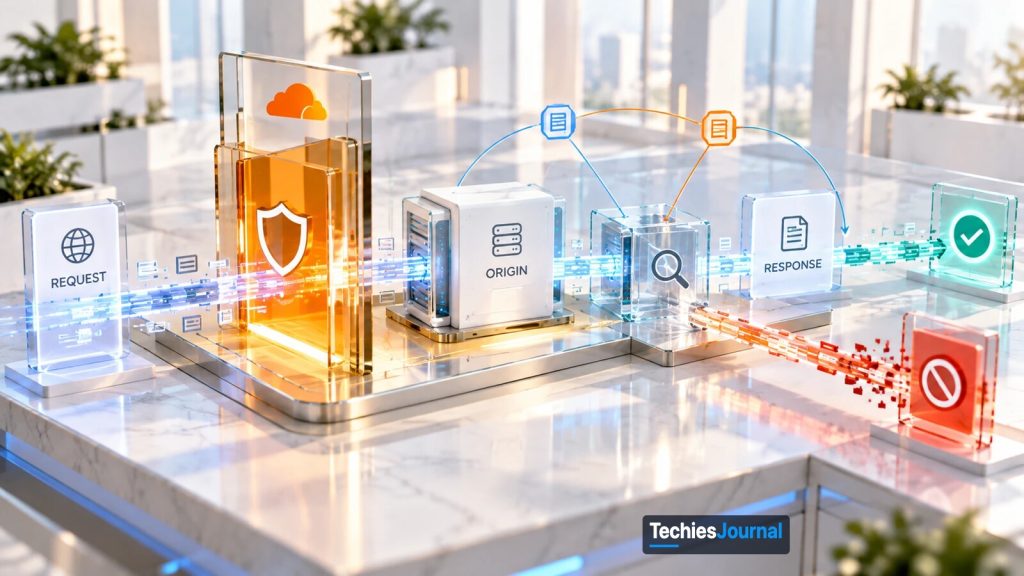
వ్యాసం వివరించే అభ్యర్థన, ప్రతిస్పందన మార్గం గురించిన భావనాత్మక ఇలస్ట్రేషన్: ఒక అభ్యర్థన, భద్రతా ప్యానెల్, ఆరిజిన్, ఒక పరిశీలన దశ, అందజేత లేదా బ్లాక్ అనే రెండు సాధ్యమైన ఫలితాలు. ఇది Cloudflare అసలు నిర్మాణం కాదు.
HTTP అభ్యర్థనలను, వాటికి వచ్చిన ఆరిజిన్ ప్రతిస్పందనలతో పాటు పరిశీలించే వెబ్ అప్లికేషన్ ఫైర్వాల్ సామర్థ్యాలను Cloudflare ప్రవేశపెట్టింది. అనుమానాస్పద అభ్యర్థనలను, దోపిడీ విజయవంతమై ఉండవచ్చని చూపే ఆధారాల నుంచి వేరు చేయడానికి ఈ విధానం సహాయపడుతుంది, అదే సమయంలో ఎంపిక చేసిన ప్రతిస్పందనలు అభ్యర్థించినవారికి చేరకముందే వాటిని బ్లాక్ చేయడానికి అనుమతిస్తుంది.
ఒక వెబ్ అప్లికేషన్ ఫైర్వాల్ అభ్యర్థన అప్లికేషన్కు చేరకముందే ఒక సున్నితమైన ఫైల్ను యాక్సెస్ చేసే ప్రయత్నాన్ని గుర్తించగలదు. కానీ ఆ అభ్యర్థనను లోపలికి అనుమతిస్తే, మరో ప్రశ్న ముఖ్యమవుతుంది: అప్లికేషన్ ఎలా ప్రతిస్పందించింది?
Cloudflare తన ప్రకటనలో ఈ సమస్యను ఒక ఊహాత్మక ఫైల్ డౌన్లోడ్ ఎండ్పాయింట్తో వివరిస్తుంది, దానికి ఈ అభ్యర్థన వస్తుంది:
GET /download?file=../../config/database.ini
అనుమతించిన డౌన్లోడ్ డైరెక్టరీ నుంచి బయటకు వెళ్లే ప్రయత్నాన్ని ఈ పాత్ ట్రావర్సల్ క్రమం సూచిస్తుంది. అభ్యర్థన ఆధారిత వెబ్ అప్లికేషన్ ఫైర్వాల్ (WAF) ఈ నమూనాను గుర్తించి, ఆరిజిన్ (అప్లికేషన్ను నడిపే సర్వర్) దాన్ని ప్రాసెస్ చేయకముందే బ్లాక్ చేయవచ్చు.
అయితే అభ్యర్థన అప్లికేషన్కు చేరితే, దాని విషయాల ఆధారంగా మాత్రమే ఫలితాన్ని నిర్ధారించలేం. సర్వర్ ఆ పాత్ను తిరస్కరించవచ్చు, ఎర్రర్ ఇవ్వవచ్చు, లేదా ఒక కాన్ఫిగరేషన్ ఫైల్ను బయటపెట్టవచ్చు.
21 October 2026 న, Cloudflare full-transaction detection (పూర్తి లావాదేవీ గుర్తింపు) ను ప్రవేశపెట్టింది, తన WAF ను విస్తరించి, వచ్చే HTTP అభ్యర్థనలను వాటికి సంబంధించిన ఆరిజిన్ ప్రతిస్పందనలతో కలిపి మూల్యాంకనం చేసేలా చేసింది.
ఎంపిక చేసిన ఆరిజిన్ ప్రతిస్పందనలు అభ్యర్థించినవారికి చేరకుండా నిరోధించగల ప్రతిస్పందన నియమాలను కూడా కంపెనీ ప్రవేశపెట్టింది.
సాంకేతిక మార్పు సూత్రప్రాయంగా సరళమైనదే: ముందే కనిపించే సూచికలపై పూర్తిగా ఆధారపడకుండా, అప్లికేషన్ అభ్యర్థనను ప్రాసెస్ చేసిన తర్వాత HTTP మార్పిడిని మూల్యాంకనం చేయడానికి రక్షకులకు మరో అవకాశం లభిస్తుంది.
Cloudflare WAF ద్వారా అభ్యర్థన ప్రయాణం
అభ్యర్థన దశ WAF, వచ్చే అభ్యర్థనను ఆరిజిన్ అప్లికేషన్ నిర్వహించకముందే పనిచేస్తుంది.
URL పాత్, క్వెరీ పారామీటర్లు, హెడర్లు, ఇతర అందుబాటులో ఉన్న అభ్యర్థన డేటా వంటి లక్షణాలను Cloudflare పరిశీలించగలదు. కాన్ఫిగర్ చేసిన నియమాలను బట్టి, అది అభ్యర్థనను అనుమతించవచ్చు, బ్లాక్ చేయవచ్చు, లేదా మద్దతు ఉన్న మరో చర్య తీసుకోవచ్చు.
ఫైల్ డౌన్లోడ్ ఉదాహరణలో, ముందే బ్లాక్ చేస్తే ఆరిజిన్ ఆ ట్రావర్సల్ ప్రయత్నాన్ని ప్రాసెస్ చేయకుండా ఆగుతుంది.
కానీ అప్లికేషన్లన్నీ అనుమానాస్పద ఇన్పుట్లను ఒకే విధంగా అర్థం చేసుకోవు. రూటింగ్, ఇన్పుట్ ధృవీకరణ, ఫైల్సిస్టమ్ అనుమతులు, అప్లికేషన్ ప్రవర్తనలో తేడాల వల్ల, ఒక పేలోడ్ ఒక వాతావరణంలో హానికరం కాకపోయినా మరొక దాంట్లో దోపిడీకి గురి కావచ్చు.
Full-transaction గుర్తింపు రెండో పరిశీలన బిందువును తెస్తుంది.
అభ్యర్థన ఆరిజిన్కు వెళ్లినప్పుడు, అసలు అభ్యర్థనను అప్లికేషన్ ఇచ్చిన HTTP ప్రతిస్పందనతో Cloudflare కలిపి చూడగలదు. దోపిడీకి అనుగుణమైన ఆధారాలను గుర్తించడానికి, మేనేజ్డ్ డిటెక్షన్ సిగ్నేచర్లు అనుమానాస్పద ఇన్పుట్తో పాటు ప్రతిస్పందన సంకేతాలను కూడా పరిగణనలోకి తీసుకోవచ్చు.
డౌన్లోడ్ ఎండ్పాయింట్ HTTP 200 ను, రక్షిత కాన్ఫిగరేషన్ ఫైల్గా గుర్తించదగిన కంటెంట్ను ఇచ్చిందనుకోండి. ఆ కలయిక, ట్రావర్సల్ స్ట్రింగ్ ఒక్కటే చెప్పేదానికంటే, సమాచారం బయటపడిందనే బలమైన నిర్ధారణకు తోడ్పడవచ్చు.
స్టేటస్ కోడ్ ఒక్కటే బయటపడటాన్ని రుజువు చేయదు. అడిగిన చర్యకూ, ప్రతిస్పందనలో నిజంగా ఉన్నదానికీ మధ్య ఉన్న సంబంధమే సంబంధిత ఆధారం.
ప్రతిస్పందన దశ బ్లాకింగ్ నియమం సరిపోతే, Cloudflare ఆరిజిన్ ప్రతిస్పందనను ముందుకు పంపకుండా, దాని స్థానంలో WAF బ్లాక్ పేజీని (Cloudflare ఉదాహరణలో HTTP 403 తో ఇస్తారు) లేదా కాన్ఫిగర్ చేసిన ప్రత్యామ్నాయాన్ని ఉంచగలదు.
ఫలితంగా ఏర్పడిన ప్రాసెసింగ్ నమూనాలో రెండు అమలు స్థానాలు ఉన్నాయి: ఆరిజిన్ అభ్యర్థనను అమలు చేయకముందు ఒకటి, ఆరిజిన్ ప్రతిస్పందించాక కానీ ప్రతిస్పందన అందజేయబడకముందు మరొకటి.
వ్యాసంలో వివరించిన ప్రాసెసింగ్ నమూనా గురించి TechiesJournal రూపొందించిన భావనాత్మక చిత్రం, ఇది Cloudflare అధికారిక చిత్రం కాదు.
చిత్రం 1 పాఠ్య రూపం
- ఒక క్లయింట్ HTTP అభ్యర్థన పంపుతుంది.
- ఆరిజిన్ కంటే ముందు: అభ్యర్థన దశ WAF అమలు స్థానం 1. అది బ్లాక్ చేస్తే అభ్యర్థన ఆరిజిన్కు ముందే తిరస్కరించబడుతుంది.
- కొనసాగిస్తే ఆరిజిన్ అభ్యర్థనను ప్రాసెస్ చేసి HTTP ప్రతిస్పందనను ఇస్తుంది.
- ఆరిజిన్ ప్రతిస్పందించాక, డెలివరీకి ముందు: అభ్యర్థన, ప్రతిస్పందన సంకేతాలను కలిపి చూస్తారు.
- ప్రతిస్పందన నియమం అమలు స్థానం 2. అది అనుమతిస్తే లేదా లాగ్ చేస్తే ఆరిజిన్ ప్రతిస్పందన అందజేయబడుతుంది. బ్లాక్ చేస్తే ప్రతిస్పందన స్థానంలో WAF బ్లాక్ వస్తుంది.
ప్రతిస్పందన ఆధారాలు ఏమి మారుస్తాయి
ఒక అనుమానాస్పద అభ్యర్థన, అప్లికేషన్ బలహీనంగా ఉందని రుజువు చేయకుండానే దాడి ప్రయత్నాన్ని బయటపెట్టగలదు.
అప్లికేషన్ విజయవంతమైన దోపిడీకి అనుగుణంగా ప్రవర్తించిందో లేదో నిర్ధారించడానికి ప్రతిస్పందన సమాచారం సహాయపడగలదు.
పాత్ ట్రావర్సల్ పేలోడ్ తర్వాత యాక్సెస్ నిరాకరణ ప్రతిస్పందన రావడం, గుర్తించదగిన ప్రైవేట్ కాన్ఫిగరేషన్ డేటా రావడానికి భిన్నమైనది. అలాగే, ఒక అనుమానాస్పద ఇన్పుట్ కేవలం సాధారణ ఎర్రర్ను ఇవ్వడం, సాధారణంగా అభ్యర్థించినవారికి అందుబాటులో ఉండని సమాచారం ఉన్న ప్రతిస్పందన కంటే భిన్నమైన ఆధారాన్ని ఇస్తుంది.
Cloudflare యొక్క తొలి full-transaction గుర్తింపులు ఎంపిక చేసిన ప్రముఖ వల్నరబిలిటీలపై దృష్టి పెడతాయి. ఇతర రకాల డేటా బయటపడటం, డేటా తరలింపులకు కూడా కవరేజీని విస్తరించాలని అనుకుంటున్నట్లు కంపెనీ చెబుతోంది.
ఈ అదనపు సందర్భం, ముఖ్యంగా భారీ సంఖ్యలో ప్రోబ్లు ఉండి అభ్యర్థన-మాత్రమే అలర్ట్లకు ప్రాధాన్యత ఇవ్వడం కష్టమైనప్పుడు, అనుమానాస్పద ట్రాఫిక్ దర్యాప్తును మెరుగుపరచగలదు.
దాడి విజయవంతమైందో లేదో నిర్ణయించడానికి ఇది సార్వత్రిక పద్ధతి కాదు. కొన్ని విజయవంతమైన దాడులు ప్రత్యేకమైన HTTP ప్రతిస్పందనను ఇవ్వవు, అలాగే చట్టబద్ధమైన అప్లికేషన్ ప్రతిస్పందనలు అప్పుడప్పుడు అనుమానాస్పద అవుట్పుట్ను పోలి ఉండవచ్చు.
దీని విలువ డిటెక్షన్ సిగ్నేచర్లపై, నిర్దిష్ట అప్లికేషన్ ప్రవర్తనపై, అభ్యర్థన వైపు, ప్రతిస్పందన వైపు సూచికల మధ్య సంబంధంపై ఆధారపడి ఉంటుంది.
డిటెక్షన్ మెటాడేటా, ప్రతిస్పందన నియమాలు
Cloudflare డిటెక్షన్ను అమలు నుంచి వేరుగా ఉంచుతుంది.
ఒక డిటెక్షన్ సరిపోలిన నమూనాను గుర్తించి, ఫలితాన్ని లావాదేవీ మెటాడేటాగా అందుబాటులో ఉంచుతుంది. ఆ ఫలితాన్ని లాగ్ చేయాలా లేక ప్రతిస్పందనను బ్లాక్ చేయడానికి వాడాలా అనేది ఒక నియమం నిర్ణయిస్తుంది.
Full-transaction సిగ్నేచర్ల కోసం, Cloudflare మూడు ప్రతిస్పందన వైపు మెటాడేటా ఫీల్డ్లను ప్రవేశపెట్టింది:
| ఫీల్డ్ | అర్థం |
|---|---|
cf.waf.signature.response.confidence | సరిపోలిన సిగ్నేచర్లకు విశ్వాస విలువలు |
cf.waf.signature.response.categories | సరిపోలిన సిగ్నేచర్లతో ముడిపడిన వర్గాలు |
cf.waf.signature.response.ref | సరిపోలిన సిగ్నేచర్ల రిఫరెన్స్ IDలు, గరిష్ఠంగా 10 |
ఈ ఫీల్డ్లు, అనుకూలీకరించిన విధానాలను రూపొందించేటప్పుడు ప్రతిస్పందన వైపు డిటెక్షన్ ఫలితాలను అభ్యర్థన సందర్భంతో కలపడానికి సెక్యూరిటీ బృందాలకు వీలు కల్పిస్తాయి.
ఉదాహరణకు, ఒక బృందం సున్నితమైన అడ్మినిస్ట్రేటివ్ పాత్కు అదనపు పరిమితిని వర్తింపజేసి, సంబంధం లేని అప్లికేషన్ రూట్లను ప్రభావితం చేయకుండా వదిలేయవచ్చు.
ప్రతిస్పందన నియమం ఆ సిగ్నేచర్ ఫీల్డ్లు లేకుండా కూడా, అభ్యర్థన, ప్రతిస్పందన లక్షణాలను నేరుగా మూల్యాంకనం చేస్తూ పనిచేయగలదు.
Cloudflare ప్రచురించిన ఉదాహరణ, /admin URL ప్రిఫిక్స్, అంతర్గత ధృవీకరణను సూచించే ఒక అభ్యర్థన హెడర్, HTTP 200 ప్రతిస్పందన, HTML కంటెంట్ రకాన్ని కలుపుతుంది.
ఆశించిన ధృవీకరణ గుర్తు లేనప్పుడు, విజయవంతమైన అడ్మినిస్ట్రేషన్ పేజీ ప్రతిస్పందనను బ్లాక్ చేయడం ఈ నియమం లక్ష్యం, /admin కు ప్రతి సందర్శననూ బయటపడటంగా పరిగణించకుండా.
ఆ తేడా ఉపయోగకరం, ఎందుకంటే ప్రతిస్పందన నియమాలు కేవలం అభ్యర్థన URL ను కాకుండా ఆరిజిన్ యొక్క అసలు HTTP ప్రవర్తనను పరిగణనలోకి తీసుకోగలవు.
కాన్ఫిగర్ చేసిన ప్రతిస్పందన నియమం ఒక లావాదేవీని బ్లాక్ చేసినప్పుడు, అభ్యర్థించినవారికి అందజేయడానికి ముందే ఆరిజిన్ ప్రతిస్పందన భర్తీ చేయబడుతుంది.
అయితే, Cloudflare ప్రకటన పేర్కొన్నట్లుగా, ఒక ప్రతిస్పందనను బ్లాక్ చేయడం, అప్లికేషన్ ఇప్పటికే చేసిన చర్యలను రద్దు చేయదు.
అభ్యర్థన డేటాబేస్ మార్పుకు కారణమైతే, ఒక కమాండ్ను అమలు చేస్తే, లేదా మరో సర్వర్ వైపు చర్యను ప్రేరేపిస్తే, ప్రతిస్పందన నియమం ఆ సైడ్ ఎఫెక్ట్ను వెనక్కి తీసుకురాలేదు.
అందువల్ల ప్రతిస్పందన దశ బ్లాకింగ్ అనేది ఎంపిక చేసిన ప్రతిస్పందన బహిర్గతాలకు సంబంధించిన నియంత్రణ యంత్రాంగం, ఇది అభ్యర్థన దశ రక్షణకు, అప్లికేషన్ అధికార నియంత్రణకు, లేదా వల్నరబిలిటీ సరిదిద్దడానికి ప్రత్యామ్నాయం కాదు.
Cloudflare కస్టమర్లకు ఏమి అందుబాటులో ఉంది?
Cloudflare యొక్క 21 October ప్రకటన ప్రకారం, ట్రాఫిక్ Cloudflare ద్వారా ప్రాక్సీ అయ్యే జోన్లకు full-transaction గుర్తింపు సాధారణంగా అందుబాటులో ఉంది.
మేనేజ్డ్ ప్రతిస్పందన రక్షణలు, కస్టమ్ ప్రతిస్పందన నియమాలు Free సహా అన్ని ప్లాన్లలో విడుదల చేయబడ్డాయి.
Cloudflare ఒక మేనేజ్డ్ ప్రతిస్పందన నియమసమితిని, Cloudflare Managed Response Firewall Default ను అందిస్తుంది, ఇది Cloudflare ప్రకారం డిఫాల్ట్గా ప్రతి అభ్యర్థనపై నడుస్తుంది, దాని PHP పోస్ట్ ప్రకారం అన్ని ప్లాన్లలో, Free సహా, ఆటోమేటిక్గా మోహరించబడింది. కాబట్టి వ్యక్తిగత సిగ్నేచర్ ఆధారిత విధానాలను రూపొందించకుండానే కస్టమర్లకు రక్షణ లభిస్తుంది. సరిపోలిన మేనేజ్డ్ నియమం ప్రతిస్పందనను బ్లాక్ చేసి, ప్రామాణిక WAF బ్లాక్ పేజీని ఇవ్వగలదు. ఈ రక్షణలు ఎక్కడ వర్తించాలో పరిధిని సర్దుబాటు చేయవచ్చు.
అన్ని ప్లాన్లు గరిష్ఠంగా మూడు కస్టమ్ ప్రతిస్పందన నియమాలు కూడా సృష్టించవచ్చు, వాటిలో Log, Block చర్యలకు మద్దతు ఉంది. కస్టమర్ ప్లాన్ కింద అందుబాటులో ఉన్న అభ్యర్థన, ప్రతిస్పందన లక్షణాలను ఈ నియమాలు కలపగలవు.
రెండు ముఖ్యమైన పరిమితులు ఉన్నాయి.
మొదటిది, కస్టమ్ ప్రతిస్పందన నియమాలను ఇంకా ప్రతిస్పందన బాడీపై రాయలేరు. Cloudflare యొక్క మేనేజ్డ్ full-transaction గుర్తింపు సిగ్నేచర్లు ప్రతిస్పందన సంకేతాలను పరిశీలించవచ్చు, కానీ కస్టమర్లు తమ సొంత ప్రతిస్పందన బాడీ షరతులను ఇంకా రాయలేరు.
రెండవది, మేనేజ్డ్ డిటెక్షన్ల నుంచి అనుకూలీకరించిన విధానాలను నిర్మించడానికి ఉన్న కొత్త cf.waf.signature.response.* ఫీల్డ్లు చెల్లించే కస్టమర్ల కోసం ఉద్దేశించినవి. ఈ సామర్థ్యం ప్రకటించినప్పుడు ఆ ఫీల్డ్లు ఇంకా కస్టమర్ ఖాతాలకు విడుదల అవుతున్నాయని Cloudflare చెప్పింది.
అందువల్ల ప్రతిస్పందన నియమ ఇంజిన్ లభ్యతను, ప్రతి డిటెక్షన్ ఫీల్డ్కూ యాక్సెస్ ఉందనే దానితో కలిపి చూడకూడదు.
అడ్మినిస్ట్రేటర్లు Cloudflare డాష్బోర్డ్లో Security → Security Rules కింద ప్రతిస్పందన దశ నియంత్రణలను కనుగొనవచ్చు. Cloudflare సంబంధిత డిటెక్షన్ సమాచారాన్ని Security Analytics లో కూడా చూపిస్తుంది, సరిపోలిన నియమ చర్యలను Security Events లో నమోదు చేస్తుంది.
ఒక ప్రొడక్షన్ అప్లికేషన్కు, ప్రారంభ పని ఏ సిగ్నేచర్లు సరిపోలుతున్నాయో పరిశీలించడం, ప్రభావితమైన రూట్లను గుర్తించడం, కాన్ఫిగర్ చేసిన ప్రతిస్పందన చర్య సముచితమో కాదో నిర్ణయించడం. సంబంధిత బహిర్గతం ఒక నిర్దిష్ట ఎండ్పాయింట్కే పరిమితమైతే, విస్తృత బ్లాకింగ్ విధానం అనవసరం కావచ్చు.
PHP2Shell ప్రతిస్పందన ఎందుకు ముఖ్యమైంది
October 2026 లో బయటపడిన, సాధారణంగా PHP2Shell అని పిలిచే PHP వల్నరబిలిటీలకు రక్షణలను అభివృద్ధి చేస్తున్నప్పుడు Cloudflare ఈ కొత్త సామర్థ్యాన్ని ప్రవేశపెట్టింది.
అంతకుముందు మోహరించిన అభ్యర్థన ఆధారిత రక్షణలను తప్పించుకోవడానికి దాడిచేసేవారు అభ్యర్థన పేలోడ్లను మార్చడాన్ని కంపెనీ వివరించింది. ఆరిజిన్ ప్రతిస్పందనలను పరిశీలించడం, ఏ ప్రయత్నాలు విజయవంతమై ఉండవచ్చనే దానిపై అదనపు ఆధారాలను ఇచ్చింది.
ఆ అనుభవం తొలి full-transaction సిగ్నేచర్లకు దోహదపడింది.
ఈ వల్నరబిలిటీలను, ప్యాచింగ్ అవసరాలను TechiesJournal ఇప్పటికే తన కీలకమైన PHP వల్నరబిలిటీలు: ఎవరు ప్రభావితమవుతారు, ఏం జరగవచ్చు, సురక్షితంగా ప్యాచ్ చేయడం ఎలాలో కవర్ చేసింది. ఇక్కడ సంబంధించిన పరిణామం, ఆ రక్షణ ప్రయత్నాల నుంచి ఉద్భవించిన WAF ప్రాసెసింగ్ నమూనా.
అనుమానాస్పద అభ్యర్థన నమూనాలపై మాత్రమే ఆధారపడకుండా, ఇప్పుడు ఈ వ్యవస్థ గుర్తింపుకు, అమలుకు తోడ్పడేందుకు అప్లికేషన్ ప్రతిస్పందన నుంచి ఎంపిక చేసిన సంకేతాలను వాడగలదు.
సమాచారం బయటపడే అవకాశం ఉన్న సందర్భాల్లో ఇది ప్రత్యేకంగా సంబంధిత విషయం, ఎందుకంటే అప్లికేషన్ నుంచి ఏమి బయటకు వెళ్లిందనే ఆధారం ప్రతిస్పందనలోనే ఉండవచ్చు.
ఇది వల్నరబుల్ సాఫ్ట్వేర్ను ప్యాచ్ చేసే అవసరాన్ని తొలగించదు. ప్రతిస్పందన నియమం కొన్నిసార్లు సమాచారం అందజేయబడకుండా నిరోధించగలదు, కానీ ప్రతి ఎక్స్ప్లాయిట్ గుర్తించదగిన ప్రతిస్పందనను ఇస్తుందని, లేదా ఆరిజిన్ వద్ద ఇప్పటికే పూర్తయిన నష్టాన్ని ఆపుతుందని అది హామీ ఇవ్వలేదు.
ఇది సెక్యూరిటీ ఆపరేషన్లను ఎక్కడ మారుస్తుంది
అప్లికేషన్ సెక్యూరిటీ బృందాలకు, ఆచరణాత్మక తేడా అమలును నిరోధించడం, ప్రతిస్పందనను నియంత్రించడం, ఫలితాన్ని దర్యాప్తు చేయడం మధ్య ఉంది.
అభ్యర్థన దశ నియంత్రణలు అప్లికేషన్ ప్రాసెస్ చేయకముందే ఒక అనుమానాస్పద చర్యను ఆపగలవు.
ప్రతిస్పందన దశ నియంత్రణలు ప్రాసెసింగ్ జరిగిన తర్వాత, సరిపోలిన ఆరిజిన్ ప్రతిస్పందన క్లయింట్కు చేరకుండా నిరోధించగలవు.
అభ్యర్థన-ప్రతిస్పందన సహసంబంధం సంఘటన దర్యాప్తుకు అదనపు ఆధారాన్ని ఇవ్వగలదు, ప్రయత్నించిన దాడులను, గమనించదగిన ప్రభావంతో ముడిపడిన కార్యకలాపాలను వేరు చేయడానికి స్పందించేవారికి సహాయపడుతుంది.
ఈ సామర్థ్యాలు ఒకదానికొకటి పూరకంగా ఉంటాయి, కానీ అవి ఒకే భద్రతా విధిని నిర్వర్తించవు.
Cloudflare యొక్క full-transaction గుర్తింపు, అభ్యర్థన-మాత్రమే పరిశీలన వివరించలేని HTTP మార్పిడి భాగంపై దృశ్యమానతను జోడిస్తుంది. దాని ప్రతిస్పందన నియమాలు, ఎంపిక చేసిన ఆరిజిన్ కంటెంట్ ఎడ్జ్ నుంచి బయటకు వెళ్లకముందే ఒక సంబంధిత అమలు స్థానాన్ని సృష్టిస్తాయి.
అర్థవంతమైన మార్పు ఏమిటంటే, ఎంపిక చేసిన డిటెక్షన్, నియంత్రణ నిర్ణయాలు తీసుకోవడానికి, అభ్యర్థించినవారు ఏమి ప్రయత్నించారనేదే కాకుండా, అప్లికేషన్ ఎలా ప్రతిస్పందించిందనే ఆధారాన్ని కూడా WAF ఇప్పుడు వాడగలదు. మిగిలిన పరిమితి కూడా అంతే ముఖ్యం: ఆరిజిన్ ఒక చర్యను చేసేసిన తర్వాత, దాని ప్రతిస్పందనను బ్లాక్ చేయడం ఆ చర్యను రద్దు చేయలేదు.
మరింత లోతుగా
- Cloudflare: Introducing full transaction detection for Cloudflare WAF, Daniele Molteni, Elie Roudninski, Nick Downie, 21 October 2026. full-transaction గుర్తింపు, ప్రతిస్పందన నియమాలు, సిగ్నేచర్ మెటాడేటా, లభ్యత, అమలు పరిమితులను కవర్ చేసే ప్రాథమిక ఇంజనీరింగ్, ప్రొడక్ట్ వెల్లడి.
- Cloudflare: Cloudflare deploys protections against php2shell vulnerability, Daniele Molteni, Dan Jones, Kuber Nandwani, 21 October 2026, 23 October 2026 న నవీకరించబడింది. Cloudflare యొక్క అభ్యర్థన-ప్రతిస్పందన డిటెక్షన్ పనికి దోహదపడిన PHP వల్నరబిలిటీ ప్రతిస్పందన కార్యాచరణ సందర్భం.
- Cloudflare Developer Documentation: Attack Signature Detection. Cloudflare డిటెక్షన్ను నియంత్రణ నుంచి వేరు చేయడం గురించిన నేపథ్య డాక్యుమెంటేషన్. కొత్త ప్రతిస్పందన-నిర్దిష్ట మెటాడేటా ఫీల్డ్లు 21 October ప్రకటనలో వివరించబడ్డాయి.
- ఈ సైట్లో సంబంధిత రచనలు: కీలకమైన PHP వల్నరబిలిటీలు: ఎవరు ప్రభావితమవుతారు, ఏం జరగవచ్చు, సురక్షితంగా ప్యాచ్ చేయడం ఎలా, వల్నరబిలిటీలు, ప్యాచింగ్ అవసరాల గురించి, ఇక్కడ పరిశీలించిన WAF నిర్మాణానికి భిన్నమైనది.
సోర్స్ సమీక్ష: 26 October 2026. ఉత్పత్తి ప్రవర్తన, ప్లాన్ లభ్యత, రోల్అవుట్ సమాచారం Cloudflare అధికారిక వెల్లడి నుంచి వచ్చాయి. ఈ వ్యాసం డిటెక్షన్ వ్యవస్థ ప్రభావశీలతను స్వతంత్రంగా ధృవీకరించినట్లు చెప్పదు.