

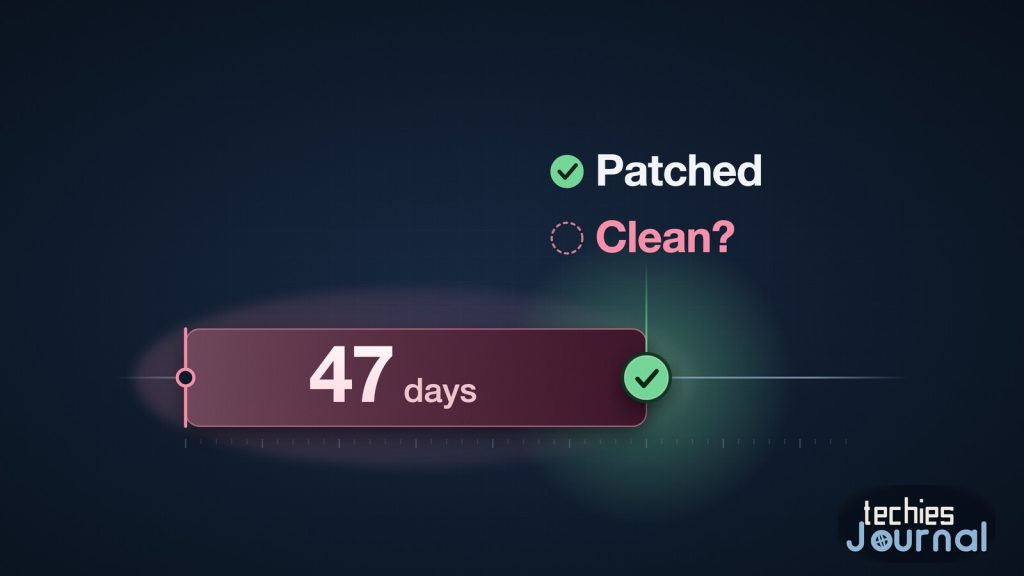
फ़िक्स छेद बंद करता है, लेकिन पहले के दिनों के बारे में कुछ नहीं बताता
जब किसी खामी पर फ़िक्स आने से पहले ही हमला हो चुका हो, तो फ़िक्स इंस्टॉल करना सिर्फ़ यह बताता है कि छेद बंद हो गया। यह नहीं बताता कि कोई पहले ही अंदर आ चुका है या नहीं।
BeyondTrust मामले में पहले हमले और खुलासे के बीच के 47 दिनों का वैचारिक चित्रण। पैच खामी बंद करता है, लेकिन यह नहीं दिखाता कि डिवाइस साफ़ है या नहीं।
एज डिवाइस वह सिस्टम है जो आपके नेटवर्क की सीमा पर बैठता है और इंटरनेट की ओर खुला रहता है। VPN गेटवे, रिमोट सपोर्ट टूल, ईमेल गेटवे, फ़ायरवॉल और लोड बैलेंसर सब एज डिवाइस हैं। उन तक बाहर से पहुँचा जा सकता है, उनके पास ताकतवर पहुँच होती है, और कई टीमें उनके अंदर होने वाली ज़्यादातर चीज़ें नहीं देख पातीं।
ज़ीरो-डे वह खामी है जिसका इस्तेमाल हमलावर वेंडर के फ़िक्स जारी करने से पहले करते हैं। यह लेख दो हालिया मामलों से दिखाता है कि पैच क्या तय करता है और क्या नहीं। अंत में किसी भी एक्सप्लॉइट हुए एज डिवाइस के लिए अपनाने लायक एक तरीक़ा है, और यह तय करने का एक नियम कि भरोसा करें या दोबारा बनाएँ।
एज डिवाइस पर हमला क्यों फ़ायदेमंद है
एज डिवाइस तीन सीधे कारणों से अच्छा निशाना है। वह डिज़ाइन से ही इंटरनेट के लिए खुला होता है। उसके पास अक्सर संग्रहीत क्रेडेंशियल या आपके नेटवर्क के भीतर भरोसेमंद जगह होती है। और वह आमतौर पर लॉक किया हुआ ऑपरेटिंग सिस्टम चलाता है, इसलिए आप उस पर अपनी निगरानी आसानी से नहीं लगा सकते।
यह आख़िरी बात दिखने से ज़्यादा मायने रखती है। अगर आप डिवाइस को अंदर से जाँच नहीं सकते, तो वेंडर की जाँचें और आपके लॉग ही आपका एकमात्र सबूत हैं। अगले दो मामले दिखाते हैं कि दोनों नाकाम हो सकते हैं। आपके नोटिस करने से पहले का समय इतना क्यों मायने रखता है, यह हमारा पिछला लेख 72 मिनट की ब्रीच विंडो का सुरक्षा टीमों के लिए वास्तव में क्या मतलब है समझाता है।
मामला 1: Ivanti Connect Secure, जहाँ श्रृंखला का एक हिस्सा अब भी खुला है
Ivanti Connect Secure एक VPN गेटवे है। 13 October को Ivanti ने CVE-2026-104935 के लिए एडवाइज़री प्रकाशित की, यह ऐसी खामी है जो हमलावर को प्रमाणीकरण लाँघकर डिवाइस पर कमांड चलाने देती है। उसी दिन CISA ने इसे अपने Known Exploited Vulnerabilities कैटलॉग में जोड़ा। वह कैटलॉग उन खामियों की सूची है जिनका असली हमलों में इस्तेमाल होना CISA ने पक्का किया है, और संघीय एजेंसियों को उन्हें एक तय तारीख तक ठीक करना होता है, जो इस खामी के लिए 16 October थी।
सुरक्षा कंपनी Volexity ने बताया कि हमलावर ने 3 October को एक ग्राहक के अप्लायंस पर इस खामी का इस्तेमाल शुरू किया। Volexity के अनुसार वह अप्लायंस पूरी तरह पैच किया हुआ था और फ़िक्स से पहले का सबसे नया बिल्ड 22.8R2.4 चला रहा था। यह एक ही घटना है, इसलिए यह दिखाती है कि खामी खुलासे से पहले इस्तेमाल हुई। यह नहीं बताती कि कितने बड़े पैमाने पर हुई, और Ivanti बस इतना कहता है कि सीमित संख्या में ग्राहक प्रभावित हुए। Rapid7 के एडवाइज़री सारांश के अनुसार ठीक किए गए वर्शनों में 22.8R2.5, 25.1.1.2, 25.1.3.0 और 25.1.3.1 शामिल हैं।
दो बातें इस मामले को अच्छा सबक बनाती हैं। पहली, हमले की श्रृंखला में एक से ज़्यादा कदम हैं। Volexity ने एक अलग प्रिविलेज एस्केलेशन कदम बताया, जो पहुँच को root स्तर तक बढ़ाता है और जिसे खुलासे के समय फ़िक्स ने कवर नहीं किया था। रिपोर्ट की कवरेज के अनुसार उसका कोई सार्वजनिक CVE ID नहीं है। Volexity ने कहा कि फ़िक्स “आने वाले हफ़्तों में” आगामी रिलीज़ में आएगा। इसलिए फ़िलहाल “पैच हो गया” केवल आंशिक रूप से सच है।
दूसरी, हमले ने पीछे बहुत कम निशान छोड़े। Volexity को कोई बैकडोर या वेब शेल नहीं मिला। एक्सप्लॉइट कोड और root वाला कदम ज़्यादातर मेमोरी में चले, बदला हुआ कॉन्फ़िगरेशन डेटा बाद में बहाल कर दिया गया, इसलिए Ivanti का Integrity Checker Tool बदलावों को पकड़ नहीं पाया। फिर भी Ivanti ग्राहकों को उस टूल को नियमित रूप से चलाने की सलाह देता है। Volexity ने यह भी पाया कि हमलावर ने अप्लायंस के डीबग और ऑडिट लॉग से चुनी हुई प्रविष्टियाँ हटाईं, और वह कहता है कि वह सफ़ाई कितनी हद तक कामयाब रही यह पूरी तरह स्थापित नहीं हुआ। Ivanti कहता है कि खुलासे के समय compromise के सीमित संकेतक उपलब्ध थे, और Volexity ने उस एक घटना से कुछ संकेतक प्रकाशित किए जिसकी उसने जाँच की।
सबक सीधा है। ठीक किया गया वर्शन नंबर बताता है कि डिवाइस अभी क्या चला रहा है। वह यह नहीं बता सकता कि पहले क्या हुआ, और वेंडर के जाँच टूल या डिवाइस के अपने लॉग का साफ़ नतीजा अकेले काफ़ी नहीं है।
इस चित्र का सुलभ टेक्स्ट विकल्प
दोनों खामियाँ खुलासे से पहले एक्सप्लॉइट हो चुकी थीं। टाइमलाइन एक साझा पैमाने पर 29 August से 15 October 2026 तक चलती है, जिसमें 29 August, 29 September और 15 October पर निशान हैं।
BeyondTrust Remote Support: एक्सप्लॉइटेशन 29 August को शुरू हुआ, पैच 8 October को जारी हुआ और खामी का खुलासा 15 October को हुआ। यानी खुलासे से पहले 47 दिन का एक्सप्लॉइटेशन।
Ivanti Connect Secure: एक्सप्लॉइटेशन 3 October को शुरू हुआ और खामी का खुलासा 13 October को हुआ, यानी 10 दिन बाद। खुलासे के समय root प्रिविलेज एस्केलेशन कदम का फ़िक्स अब भी नहीं था।
मामला 2: BeyondTrust Remote Support, जहाँ तलाश August से शुरू होती है
BeyondTrust Remote Support सपोर्ट स्टाफ़ को दूसरों के कंप्यूटर नियंत्रित करने देता है। वह क्रेडेंशियल को एक वॉल्ट में रखता है ताकि स्टाफ़ उपयोगकर्ता की ओर से सिस्टमों में लॉगिन कर सके, इसलिए वह हमलावर के लिए मूल्यवान है। CVE-2026-102764 एक बिना प्रमाणीकरण वाली फ़ाइल अपलोड खामी है, यानी बाहरी व्यक्ति बिना लॉगिन किए डिवाइस पर फ़ाइल रख सकता है। यह 26.2.3 तक के वर्शनों को प्रभावित करती है।
BeyondTrust कहता है कि पहला हमला 29 August को हुआ। उसने 8 October को पैच जारी किया, SaaS ग्राहकों को अपने आप पैच किया, और 15 October को खामी का खुलासा किया। हमारी गिनती के अनुसार पहले हमले और खुलासे के बीच 47 दिन हैं। BeyondTrust कहता है कि उसे दो प्रभावित ग्राहकों की जानकारी है, इसलिए यह भी ज्ञात मामलों की छोटी संख्या है।
Google इस गतिविधि को ARMORY CASTLE नाम के समूह से जोड़ता है, जिसे वह पहले UNC5221 के रूप में ट्रैक करता था, और उसे चीन से जुड़ा संदिग्ध जासूसी तत्व बताता है। यह सबूतों पर Google का आकलन है, ऐसा निष्कर्ष नहीं जिसकी हम खुद पुष्टि कर सकें।
अंदर पहुँचने के बाद हमलावरों ने जो किया वह उपयोगी हिस्सा है। Google के अनुसार उन्होंने पहले एक्सप्लॉइट अनुरोध के लगभग ग्यारह मिनट बाद एक वेब शेल इंस्टॉल किया। उन्होंने root बैकडोर बनाया, वॉल्ट से क्रेडेंशियल इकट्ठा करने की कोशिश की, रीबूट के बाद भी टिकने वाली एक पर्सिस्टेंस स्क्रिप्ट जोड़ी, और अप्लायंस, वेब सर्वर और एप्लिकेशन के लॉग मिटाए। Google कहता है कि इस तरह की पर्सिस्टेंस कॉन्फ़िगरेशन रीसेट के बाद भी बनी रहती है।
इसी से Google की सलाह निकलती है। कुछ भी बदलने से पहले सबूत सुरक्षित करें। अगर compromise पक्का है या आप उसे नकार नहीं सकते, तो एक साफ़, पूरी तरह पैच की गई इमेज से दोबारा डिप्लॉय करें, क्योंकि ग्राहक अप्लायंस की अपनी फ़ाइल प्रणाली का ऑडिट नहीं कर सकते। क्रेडेंशियल पैच या रीबिल्ड के बाद ही बदलें, क्योंकि जिस डिवाइस पर हमलावर का नियंत्रण है उसमें डाले गए नए क्रेडेंशियल भी उजागर हो जाते हैं।
फ़ायरवॉल और रिवर्स प्रॉक्सी जैसे डिवाइस के आसपास के सिस्टमों से लॉग इकट्ठा करें, क्योंकि डिवाइस के अपने लॉग मिटाए जा चुके हो सकते हैं। BeyondTrust यही चेतावनी देता है: अप्लायंस के बाहर रखी प्रतियाँ अक्सर बचा हुआ एकमात्र रिकॉर्ड होती हैं।
सबक: आपकी जाँच की समय-सीमा पहली एक्सप्लॉइटेशन की तारीख़ से शुरू होती है, पैच जारी होने की तारीख़ से नहीं। अगर हमलावर का नियंत्रण था तो डिवाइस के अपने लॉग कमज़ोर सबूत हैं।
छोटे मामले छोटे सबक जोड़ते हैं
पहला पैच हमेशा पूरा पैच नहीं होता। AhsayCBS, एक बैकअप सर्वर उत्पाद, में दो खामियाँ थीं जिन्हें हमलावरों ने जोड़ा: एक प्रमाणीकरण बायपास और SYSTEM के रूप में चलने वाला कमांड इंजेक्शन। Help Net Security ने बताया कि पहले के फ़िक्स अधूरे थे और ठीक किए गए बिल्ड v10.3.4.45 और v9.15.2.70 हैं। अगर आपने पहले का बिल्ड लगाया और आगे बढ़ गए, तो जाँचें कि आप ठीक किए गए बिल्ड पर हैं। खुले सर्वरों पर हमलावरों द्वारा वेब शेल और क्रिप्टोमाइनर रखे जाने की रिपोर्टें थीं, और Huntress ने 8 October को उन हमलों को दर्ज किया।
हाल की अन्य एज खामियाँ दिखाती हैं कि पहले के compromise का कोई संकेत न होने पर भी सटीक बिल्ड नंबर और गति क्यों मायने रखते हैं। Citrix बार-बार आने वाला उदाहरण है, और दो NetScaler zero-day कमजोरियों का सक्रिय शोषण हो रहा है। Infrastructure teams अब क्या जाँचें? पर हमारा लेख पहले की खामियों को कवर करता है।
| उत्पाद | क्या हुआ | इससे क्या सीखें |
|---|---|---|
| Citrix NetScaler (CVE-2026-107406) | SAML कॉन्फ़िगरेशन में क्रिटिकल मेमोरी ओवरफ़्लो खामी, CVSS v4 9.5 रेटिंग, 8 October को प्रकाशित। 14.1-73.46 और 13.1-64.29 या बाद के वर्शनों में ठीक की गई। बुलेटिन 14.1-73.37 से 14.1-73.41 और 13.1-64.23 से 13.1-64.28 को प्रभावित बताता है, और यह नहीं बताता कि खामी एक्सप्लॉइट हो रही है या नहीं। | हाल का बिल्ड भी प्रभावित हो सकता है। अपना सटीक बिल्ड सबसे नए बुलेटिन से मिलाकर जाँचें। |
| Cisco Secure Email Gateway (CVE-2026-76519) | CVSS 9.8, कोई वर्कअराउंड नहीं, एक्सप्लॉइट हो रही है। 16.5 ब्रांच पर AsyncOS 16.5.0-780 में ठीक की गई। 14 October को CISA ने सूचीबद्ध की। Cisco की एडवाइज़री कहती है कि root वाला हमलावर डिवाइस पर सबूत छिपा सकता है, इसलिए उसके बाहर के फ़ायरवॉल और नेटवर्क लॉग जाँचें और अपग्रेड से पहले फ़ॉरेंसिक डेटा सुरक्षित करें। compromise हुए वर्चुअल अप्लायंस के लिए वह कहती है कि पुराना कॉन्फ़िगरेशन इम्पोर्ट किए बिना ठीक की गई रिलीज़ पर नया VM डिप्लॉय करें। | वेंडर खुद पहले सबूत, फिर रीबिल्ड, फिर नए क्रेडेंशियल की सिफ़ारिश करता है। |
| Palo Alto PAN-OS (CVE-2026-0322) | CVSS 8.6, “बहुत सीमित एक्सप्लॉइटेशन” देखा गया, कोई ज्ञात वर्कअराउंड नहीं। यह मैनेजमेंट इंटरफ़ेस को प्रभावित करती है, और Palo Alto पहुँच को भरोसेमंद आंतरिक पतों या जंप बॉक्स तक सीमित करने की सलाह देता है। | मैनेजमेंट इंटरफ़ेस को इंटरनेट से दूर रखें। |
एक तरीक़ा जो आप अपना सकते हैं
जब आपका चलाया कोई एज डिवाइस एक्सप्लॉइट हुई खामी की एडवाइज़री में नामित हो, तो इन कदमों को क्रम से करें।
- पैच करें या अलग करें। ठीक किया गया वर्शन लगाएँ। अगर अभी फ़िक्स नहीं है, तो डिवाइस तक पहुँच सीमित करें और वेंडर का मिटिगेशन अपनाएँ।
- कुछ भी बदलने से पहले सबूत सुरक्षित करें। हो सके तो स्नैपशॉट या डिस्क और मेमोरी की प्रति लें। फ़ायरवॉल, प्रॉक्सी और किसी भी लॉग सर्वर से लॉग इकट्ठा करें।
- पहली एक्सप्लॉइटेशन की तारीख़ खोजें। वेंडर और शोधकर्ताओं की रिपोर्टें पढ़ें। आपकी खोज की समय-सीमा उस तारीख़ से अब तक है।
- उस समय-सीमा में पीछे जाकर खोजें। डिवाइस के बाहर रखे लॉग में देखें। शोधकर्ताओं के प्रकाशित संकेतकों को खोजें। लॉग फ़ॉरवर्डिंग में खाली जगहों को चेतावनी मानें।
- तय करें: भरोसा करें या रीबिल्ड करें। नीचे का नियम देखें।
- डिवाइस साफ़ होने के बाद क्रेडेंशियल बदलें। डिवाइस के अपने एडमिनिस्ट्रेटर खातों से शुरू करें। फिर उसने जो कुछ संग्रहीत या ब्रोकर किया उसे बदलें, जिसमें API सीक्रेट, सर्विस खाते और उसमें टाइप किया कोई भी पासवर्ड शामिल है।
कब रीबिल्ड करें और कब भरोसा करें
हर एडवाइज़री के बाद हर डिवाइस को रीबिल्ड करना व्यावहारिक नहीं है। यह एक नियम है जो हम सुझाते हैं। यह हमारा निर्णय है, BeyondTrust पर Google के मार्गदर्शन पर आधारित, और कोई प्रकाशित मानक नहीं।
अगर डिवाइस का compromise पक्का है तो साफ़ इमेज से रीबिल्ड करें। तब भी रीबिल्ड करें जब एक्सप्लॉइटेशन आपकी पैच तारीख़ से पहले शुरू हुआ और आप यह नहीं दिखा सकते कि आपका डिवाइस प्रभावित नहीं हुआ। जिन अप्लायंस को आप अंदर से जाँच नहीं सकते, उनके लिए दूसरी शर्त सबसे ज़्यादा मायने रखती है।
तीन बातें सच हों तो पैच के बाद आप डिवाइस पर तर्कसंगत रूप से भरोसा कर सकते हैं। उस अवधि में वह इंटरनेट के लिए खुला नहीं था, या आपके पास स्वतंत्र लॉग हैं जो मेल खाती गतिविधि न होना दिखाते हैं। न वेंडर ने न शोधकर्ताओं ने ऐसी पहुँच बताई जो पैच के बाद भी बची रहे। और आप वे क्रेडेंशियल बदल देते हैं जो डिवाइस के पास थे।
हम क्या जानते हैं, और क्या नहीं
| लेबल | कथन |
|---|---|
| तथ्य | CISA ने Ivanti खामी (13 October) और BeyondTrust खामी (16 October) को एक्सप्लॉइट हुई बताकर सूचीबद्ध किया है। BeyondTrust ने 29 August से एक्सप्लॉइटेशन की पुष्टि की और 8 October को पैच जारी किया। |
| शोधकर्ता की रिपोर्ट | Volexity कहता है कि Ivanti का हमला ज़्यादातर मेमोरी में चला, इंटेग्रिटी चेकर से बचा और लॉग प्रविष्टियाँ हटाईं। Google कहता है कि BeyondTrust के हमलावरों ने लॉग मिटाए और पर्सिस्टेंस इंस्टॉल की। |
| हमारा अनुमान | एक्सप्लॉइटेशन की अवधि में खुले रहे किसी भी अप्लायंस को तब तक प्रभावित हुआ मानें जब तक उलटा साबित न हो। |
| अज्ञात | क्या Ivanti ने अब प्रिविलेज एस्केलेशन वाला कदम ठीक कर दिया है। वेंडरों द्वारा बताए मामलों से आगे कितने संगठन प्रभावित हुए। |
कितनी गहराई से सीखें
जानें: ज़्यादातर डेवलपरों और मैनेजरों को बस विचार चाहिए। पैच खामी बंद करता है, घुसपैठ को पलटता नहीं। अपनी सुरक्षा टीम से पूछें कि क्या एक्सप्लॉइट हुई खामियों की जाँच पहले हमले की तारीख़ तक पीछे जाकर होती है।
इस्तेमाल करें: अगर आप VPN, गेटवे, रिमोट सपोर्ट टूल या बैकअप सर्वर चलाते हैं, तो ऊपर का तरीक़ा आपको चाहिए। आपको एडवाइज़री पढ़कर पहली एक्सप्लॉइटेशन की तारीख़ खोजना, सबूत सुरक्षित करना, डिवाइस के बाहर रखे लॉग जाँचना और रीबिल्ड पर निर्णय लेना आना चाहिए।
गहराई से सीखें: अगर आप इंसिडेंट रिस्पॉन्स या आर्किटेक्चर के मालिक हैं, तो आपको इसके लिए डिज़ाइन भी करना होगा। हर एज डिवाइस से लॉग लगभग रियल टाइम में बाहर फ़ॉरवर्ड करें। मैनेजमेंट इंटरफ़ेस को इंटरनेट से दूर रखें। साफ़ इमेज और परखे हुए रीस्टोर रास्ते रखें ताकि रीबिल्ड हफ़्तों में नहीं, घंटों में हो जाए।
फ़िलहाल आप क्या अनदेखा कर सकते हैं
आपको इन रिपोर्टों के मैलवेयर नाम, समूह नाम या फ़ाइल पाथ याद रखने की ज़रूरत नहीं। वे हर घटना के साथ बदलते हैं, और प्रकाशित संकेतक शिकार टीम के काम आते हैं, आम पाठक के नहीं। जो टिकता है वह प्रतिक्रिया का ढाँचा है।
एक व्यावहारिक अगला कदम
अपना चलाया एक एज डिवाइस चुनें और तीन सवालों का जवाब दें। उसके लॉग कहाँ जाते हैं, और क्या वे ऐसी जगह रखे जाते हैं जहाँ डिवाइस पर बैठा हमलावर नहीं पहुँच सकता? साफ़ इमेज से उसे कितनी तेज़ी से रीबिल्ड कर सकते हैं? उसके पास कौन से क्रेडेंशियल हैं? अगर आप तीनों का जवाब आज नहीं दे सकते, तो वह कमी अगले पैच से ज़्यादा अहम है।
और गहराई में
- Volexity on the Ivanti Connect Secure zero-day chain हमलावर के कदमों, लॉग से छेड़छाड़ और संकेतकों के लिए।
- Ivanti’s October 2026 security update post वेंडर के बयान और उसकी एडवाइज़री के लिंक के लिए।
- Rapid7 on Ivanti Connect Secure CVE-2026-104935 ठीक किए गए वर्शनों और CISA सूची के लिए।
- BeyondTrust security advisory BT26-05 और its blog post वर्शनों, तारीख़ों और पैच के लिए।
- Google Threat Intelligence: ARMORY CASTLE exploits BeyondTrust घुसपैठ के कदमों और रीबिल्ड तथा क्रेडेंशियल बदलाव के मार्गदर्शन के लिए।
- Cisco advisory for CVE-2026-76519 compromise की जाँच और रिकवरी के कदमों के लिए।
- Palo Alto Networks advisory for CVE-2026-0322 ठीक किए गए वर्शनों और आंशिक मिटिगेशन के लिए।
- Citrix bulletin CTX697191 प्रभावित और ठीक किए गए NetScaler बिल्ड की सटीक सूची के लिए।
- Help Net Security on the CISA additions Ahsay के ब्योरे और KEV तारीख़ों के लिए।
- CISA Known Exploited Vulnerabilities catalog हर खामी की मौजूदा स्थिति और समय-सीमाओं के लिए।
इस लेख के तथ्य 18 और 19 October 2026 को जाँचे गए। वेंडर और फ़िक्स तथा ब्योरे जारी कर सकते हैं, इसलिए कदम उठाने से पहले ऊपर के स्रोत देखें।