

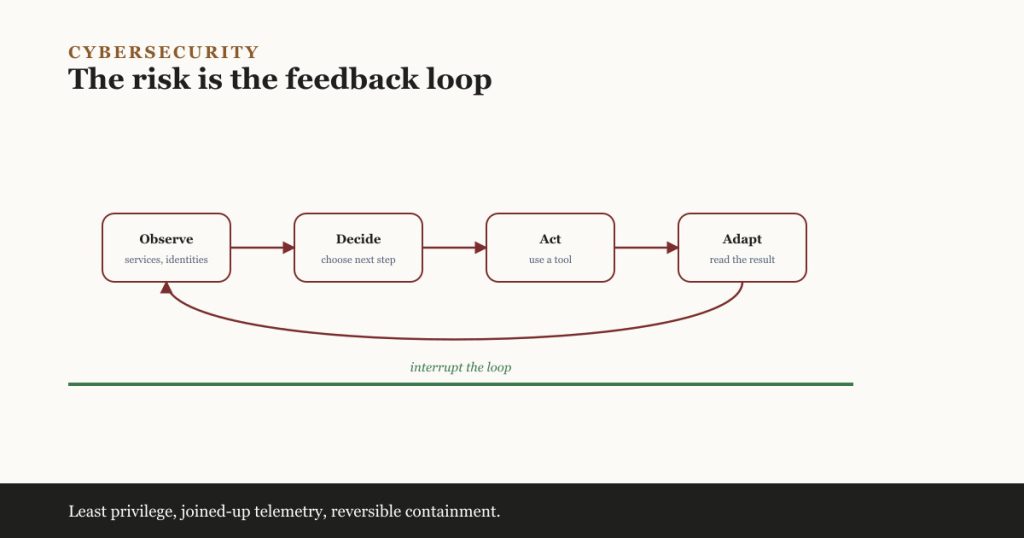
हमलावर अब AI का इस्तेमाल सिर्फ़ सलाह से आगे बढ़कर करने लगे हैं। सुरक्षा टीमों को तेज़, दोहराए जा सकने वाले अटैक लूप के लिए तैयार रहना होगा, बिना यह मान लिए कि हर घटना पूरी तरह स्वायत्त है।
यह बदलाव सिर्फ़ “AI हमलावरों को ज़्यादा चतुर बनाता है” नहीं है
सुरक्षा टीमें दशकों से स्वचालन से जूझती आई हैं। स्कैनर उजागर सेवाओं को ढूँढते हैं। स्क्रिप्ट चुराए गए पासवर्ड आज़माती हैं। मैलवेयर एक मशीन से दूसरी मशीन में फैलता है। हर स्वचालित हमले को “एजेंटिक AI” कहना एक पुरानी समस्या को बस एक फ़ैशनेबल नया नाम दे देगा।
असली, मायने रखने वाला बदलाव कहीं संकरा है। एक AI एजेंट किसी नतीजे की जाँच कर सकता है, तय कर सकता है कि आगे क्या आज़माना है, और लक्ष्य की ओर बढ़ते रहने के लिए टूल इस्तेमाल कर सकता है। यह टोह लेने में मदद कर सकता है, कोड लिख या बदल सकता है, किसी कमज़ोरी को परख सकता है और हर कार्रवाई के बाद किसी व्यक्ति का इंतज़ार किए बिना अगले क़दम पर बढ़ सकता है।
इससे हमला सर्वज्ञ या पूरी तरह स्वायत्त नहीं बन जाता। लेकिन इससे किसी घुसपैठ के कुछ हिस्से चलाने के लिए ज़रूरी मानवीय ध्यान ज़रूर कम हो जाता है। डिफेंडरों के लिए उपयोगी सवाल यह नहीं है, “क्या इसमें AI शामिल था?” सवाल यह है, “हमले के लूप का कौन-सा हिस्सा तेज़, सस्ता या दोहराने में आसान हो गया?”
एक एजेंटिक अटैक लूप कैसा दिखता है
पारंपरिक अटैक स्वचालन आमतौर पर एक स्क्रिप्ट का पालन करता है: इस क्रम में ये कमांड चलाओ। एक एजेंट एक कार्रवाई से मिली प्रतिक्रिया का इस्तेमाल करके अगला क़दम चुन सकता है। अगर एक क्रेडेंशियल विफल होता है, तो वह दूसरा रास्ता आज़मा सकता है। अगर कोई सेवा अप्रत्याशित प्रतिक्रिया देती है, तो वह बस रुकने के बजाय कमांड में बदलाव कर सकता है।
| हमले की गतिविधि | पारंपरिक स्वचालन | एजेंट-सहायता प्राप्त संचालन | रक्षात्मक संकेत |
|---|---|---|---|
| टोह लेना | तय स्कैन या क्वेरी सूची | हर नतीजे के बाद क्वेरी बदलता है | सेवाओं और पहचानों में तेज़ बदलाव |
| शोषण | पहले से तैयार पेलोड चलाता है | विफलता के बाद कमांड या कोड बदलता है | थोड़े समय में कई संबंधित बदलाव |
| क्रेडेंशियल इस्तेमाल | एक स्थिर सूची आज़माता है | मिली जानकारी से खाते या सेवाएँ चुनता है | प्रमाणीकरण के तुरंत बाद खोजबीन |
| गति (मूवमेंट) | जाने-पहचाने प्लेबुक का पालन करता है | लाइव निष्कर्षों से अगला सिस्टम चुनता है | टूल, होस्ट और क्लाउड सेवाओं के बीच तेज़ बदलाव |
ये पैटर्न हैं, सबूत नहीं। तेज़ या अनुकूली व्यवहार सामान्य टूलिंग से भी आ सकता है, और हमलावर जानबूझकर धीमे भी हो सकते हैं। पहचान, एंडपॉइंट, नेटवर्क और क्लाउड संदर्भ के बिना पहचान अब भी अधूरी रहती है।
सबूत क्या दिखाते हैं
सार्वजनिक रिपोर्टिंग अब एक सावधान दावे का समर्थन करती है: AI का इस्तेमाल असली साइबर ऑपरेशनों में हो रहा है, और कुछ ऑपरेशन मॉडलों को इतने टूल और स्वायत्तता देते हैं कि वे वर्कफ़्लो के बड़े हिस्से ख़ुद पूरा कर सकें।
Anthropic ने नवंबर 2025 में रिपोर्ट किया कि उसने एक जासूसी अभियान को बाधित किया जिसे उसने मुख्यतः AI द्वारा चलाया गया आँका, जिसमें मानव ऑपरेटर लक्ष्य चुनते और अहम फ़ैसलों की समीक्षा करते थे। जून 2026 में, Anthropic ने कहा कि उसने दुर्भावनापूर्ण साइबर इस्तेमाल के लिए प्रतिबंधित 832 खातों की गतिविधि को MITRE ATT&CK फ्रेमवर्क से मैप किया है। Google और OpenAI ने भी शोध, स्क्रिप्टिंग, फ़िशिंग, मैलवेयर विकास और स्थापित अटैक चेन के अन्य हिस्सों के लिए मॉडलों का इस्तेमाल करते हुए ख़तरे वाले कर्ताओं को दस्तावेज़ किया है।
ये रिपोर्ट मॉडल प्रोवाइडरों से आती हैं जो अपनी ही सेवाओं को देख रहे हैं। ये मूल्यवान प्राथमिक सबूत हैं, लेकिन साइबर अपराध की पूरी गिनती नहीं। ये यह भी साबित नहीं करतीं कि ज़्यादातर हमले स्वायत्त हैं। ज़्यादा सुरक्षित निष्कर्ष यह है कि एजेंट-सहायता प्राप्त घुसपैठ अब एक परिचालन क्षमता बन चुकी है, जबकि इसकी व्यापकता और प्रभावशीलता मापना अब भी मुश्किल है।
डिफेंडरों के लिए क्या बदलता है
पूरे क्रम को जोड़ें, सिर्फ़ अलग-अलग घटना को नहीं
एक विफल लॉगिन, एक शेल कमांड और एक क्लाउड API कॉल अलग-अलग देखने पर हानिरहित लग सकते हैं। असली हमला यही क्रम हो सकता है। डिटेक्शन इंजीनियरिंग को पहचान प्रोवाइडरों, एंडपॉइंट, SaaS प्लेटफ़ॉर्मों, क्लाउड कंट्रोल प्लेन और डेवलपर टूलिंग में गतिविधि को आपस में जोड़ना चाहिए।
स्थायी अधिकार घटाएँ
एक एजेंट सिर्फ़ उसी पहुँच के ज़रिए कार्रवाई कर सकता है जो उसे मिलती है। अल्पकालिक क्रेडेंशियल, संकरे दायरे वाली सेवा पहचानें, नेटवर्क सीमाएँ और मंज़ूरी गेट यह सीमित करते हैं कि एक सफल क़दम कितनी दूर तक ले जा सकता है। ये नियंत्रण मायने रखते हैं, चाहे कर्ता कोई व्यक्ति हो, कोई स्क्रिप्ट हो या कोई AI एजेंट।
पलटने योग्य कंटेनमेंट को स्वचालित करें
अटैक लूप टिकट क्यू से ज़्यादा तेज़ी से चल सकते हैं। सुरक्षा टीमों को कम-जोखिम वाली प्रतिक्रियाओं को पहले से अधिकृत कर देना चाहिए, जैसे किसी संदिग्ध सेशन को रद्द करना, किसी एंडपॉइंट को अलग-थलग करना या नई बनाई गई एक्सेस-की को अक्षम करना। विनाशकारी या व्यवसाय-महत्वपूर्ण कार्रवाइयों के लिए अब भी मानव मंज़ूरी ज़रूरी होनी चाहिए।
| प्रतिक्रिया | कई वातावरणों में स्वचालित करना सुरक्षित | आमतौर पर संदर्भ या मंज़ूरी ज़रूरी |
|---|---|---|
| पहचान और एसेट डेटा से अलर्ट को समृद्ध करना | हाँ | — |
| संदिग्ध वेब सेशन रद्द करना | अक्सर | व्यावसायिक असर और रिकवरी रास्ते की पुष्टि करें |
| उपयोगकर्ता एंडपॉइंट को अलग-थलग करना | अक्सर | क्रिटिकल ऑपरेशन और रिमोट एक्सेस जाँचें |
| प्रोडक्शन सर्विस अकाउंट अक्षम करना | शायद ही कभी | हाँ; इससे कोई व्यावसायिक सेवा रुक सकती है |
| वर्कलोड या डेटा हटाना | नहीं | हाँ; सबूत और रिकवरी विकल्प सुरक्षित रखें |
संकुचित समयसीमाओं के लिए अभ्यास करें
किसी इंसिडेंट अभ्यास में यह नहीं मान लेना चाहिए कि टीम को हर चरण के बीच एक घंटा मिलेगा। यह परखें कि क्रेडेंशियल एक्सेस, खोजबीन और डेटा मूवमेंट अगर मिनटों के भीतर हो जाएँ तो क्या होता है। सिर्फ़ अलर्ट बनने का समय नहीं, बल्कि पुष्टि करने, रोकने और रिकवर करने का समय मापें।
जानना, इस्तेमाल करना या महारत हासिल करना?
जानना: व्यावसायिक सिस्टम की ज़िम्मेदारी लेने वाले किसी भी व्यक्ति को यह समझना चाहिए कि AI किसी हमले के हिस्सों को छोटा और आपस में जोड़ सकता है। इसके लिए मॉडल आर्किटेक्चर पढ़ने की ज़रूरत नहीं है।
इस्तेमाल करना: सुरक्षा विश्लेषकों, प्लेटफ़ॉर्म इंजीनियरों और इंसिडेंट रिस्पॉन्डरों को सिस्टम में गतिविधि जोड़ने, पहचान नियंत्रण लागू करने और अभ्यास किए गए कंटेनमेंट क़दम चलाने में सक्षम होना चाहिए।
महारत हासिल करना: डिटेक्शन इंजीनियरों और सुरक्षा आर्किटेक्ट्स को क्रॉस-डोमेन टेलीमेट्री, जोखिम-आधारित स्वचालन, और दुर्भावनापूर्ण तथा वैध उद्यम एजेंटों — दोनों के लिए नियंत्रण डिज़ाइन करने होंगे।
आगे आपको क्या करना चाहिए?
कोई एक इंटरनेट-फ़ेसिंग व्यावसायिक सेवा चुनें और पहले सफल लॉगिन के बाद कोई हमलावर जो रास्ता अपना सकता है, उसका पता लगाएँ। चार सवाल पूछें:
- कौन-सी पहचानें और टूल उपलब्ध हो जाते हैं?
- कौन-से लॉग इन क़दमों को जोड़ेंगे?
- कौन-सी कार्रवाई को स्वचालित और सुरक्षित रूप से रोका जा सकता है?
- रात 2 बजे किसी मानवीय फ़ैसले में कितना समय लगेगा?
एजेंटिक घुसपैठ का दौर बुनियादी सुरक्षा को अमान्य नहीं करता। यह अच्छी पहचान डिज़ाइन, आपस में जुड़ी टेलीमेट्री और अभ्यास किए गए रिस्पॉन्स को और भी ज़्यादा ज़रूरी बना देता है। तेज़ फ़ीडबैक लूप के लिए तैयार रहें, बिना हर स्वचालित हमले को स्वायत्त AI समझने की ग़लती किए।
आगे पढ़ने के लिए
- Disrupting the first reported AI-orchestrated cyber espionage campaign — Anthropic, 13 नवंबर 2025. प्रोवाइडर का उस अभियान का ब्यौरा जिसे उसने मुख्यतः AI द्वारा चलाया गया आँका, इसमें यह भी बताया गया है कि इंसान कहाँ-कहाँ शामिल रहे। सितंबर 2026 में समीक्षा की गई।
- Mapping AI-enabled cyber threats — Anthropic, 3 जून 2026. प्रतिबंधित खातों की गतिविधि को MITRE ATT&CK तकनीकों से मैप करता है और डेटासेट की सीमाएँ बताता है। सितंबर 2026 में समीक्षा की गई।
- Disrupting malicious uses of AI — OpenAI, 25 फ़रवरी 2026. केस स्टडी जो दिखाती हैं कि ख़तरे वाले कर्ता मॉडलों को पारंपरिक टूल और सेवाओं के साथ कैसे मिलाते हैं। सितंबर 2026 में समीक्षा की गई।
- GTIG AI Threat Tracker — Google Threat Intelligence Group, 12 फ़रवरी 2026. शोध, कंटेंट और तकनीकी संचालन के लिए AI के दुर्भावनापूर्ण इस्तेमाल को दस्तावेज़ करता है। सितंबर 2026 में समीक्षा की गई।