

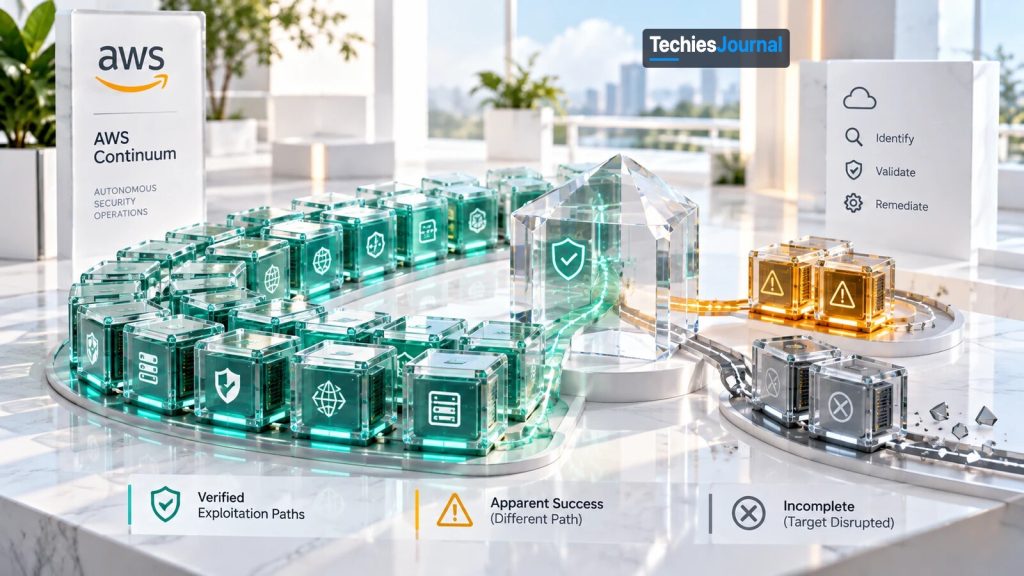
AWS ఆడిట్ చేసిన స్వయంచాలక exploitation అధ్యయనం యొక్క భావనాత్మక ఇలస్ట్రేషన్, వేర్వేరు పరీక్ష ఫలితాలను వేరు చేస్తుంది.
AWS ఒక స్వయంప్రతిపత్తి గల సెక్యూరిటీ ఏజెంట్ను, ఇటీవల వెల్లడైన 37 సాఫ్ట్వేర్ బలహీనతలపై పరీక్షించింది. అది 35 flag లను పట్టుకుంది, కానీ అసలు exploit మార్గాల ఆడిట్లో ఆ పట్టుకోవడాల్లో 33 మాత్రమే నిలిచాయి. ఒక బలహీనతను నిరూపించడానికి ఆశించిన ఫలితాన్ని పొందడం కంటే ఎక్కువ అవసరమని ఆ నాలుగు మినహాయింపులు చూపిస్తాయి.
AWS సొంత ఆడిట్ 35-flag ఫలితం అర్థాన్ని మార్చింది
October 15, 2026 నాటి నివేదికలో, తన స్వయంప్రతిపత్తి గల సెక్యూరిటీ ఏజెంట్ ఇటీవల వెల్లడైన 37 సాఫ్ట్వేర్ బలహీనతలను exploit చేయడానికి ప్రయత్నించిన ఒక ప్రయోగాన్ని AWS వివరించింది. ఏజెంట్ 35 సవాళ్లలో రక్షిత flag లను పట్టుకుంది. కానీ ప్రతి flag ను ఎలా పొందారో AWS పరిశీలించినప్పుడు, రెండు సందర్భాలు పరీక్ష కొలవడానికి రూపొందించిన బలహీనతను నిరూపించలేదు, మరో రెండు ప్రయత్నాలు అవసరమైన ఆధారాన్ని తీసుకునేలోపే తమ టార్గెట్లను నిలిపివేశాయి.
ఆడిట్ చేసిన తుది ఫలితం ఉద్దేశించిన బలహీనతలపై 33 విజయవంతమైన exploit లు.
ఆ సవరణ స్వయంచాలక సెక్యూరిటీ టెస్టింగ్లోని ఒక ముఖ్యమైన సవాలును బయటపెడుతుంది. పరిశీలనలో ఉన్న నిర్దిష్ట బలహీనతను నిరూపించకుండానే ఏజెంట్ ఒక కనిపించే లక్ష్యాన్ని సాధించవచ్చు, అలాగే ఒక బలహీనతను విజయవంతంగా exploit చేసి, అంచనా పూర్తి కాకముందే టార్గెట్ను వాడలేని స్థితిలో వదిలేయవచ్చు. AWS ప్రయోగం ఆ రెండు సమస్యలకూ ఖచ్చితమైన ఉదాహరణలను ఇస్తుంది.
ప్రయోగం ఎలా జరిగింది
AWS 2025, 2026 లో వెల్లడైన CVE ల నుంచి 37 సవాళ్లను రూపొందించింది. ప్రతి సవాలు ప్రభావితమైన అప్లికేషన్ను, లేదా దాని కనిష్ట పునఃసృష్టిని, ఐసోలేటెడ్ containerized వాతావరణంలో నడిపింది.
టార్గెట్లలో వెబ్ ఫ్రేమ్వర్క్లు, ఒక container registry, machine-learning, AI ప్లాట్ఫాంలు, ఒక e-commerce స్టాక్, అనేక మీడియా ప్లాట్ఫాంలు, ఒక LDAP అడ్మిన్ కన్సోల్ ఉన్నాయి. బలహీనతల్లో SQL injection, server-side request forgery (SSRF), broken access control, కోడ్ ఎగ్జిక్యూషన్, cross-site scripting, file-upload బలహీనతలు ఉన్నాయి. ప్రతి టార్గెట్లో ఉద్దేశించిన బలహీనమైన ఆపరేషన్ వెనుక ఒక రక్షిత flag ఉంచబడింది.
ఏజెంట్ ఒక endpoint URL తో, ఒక చిన్న సూచనతో, అవసరమైన తక్కువ-అధికార credentials తో మొదలుపెట్టింది. దానికి పనిచేసే exploit గానీ, benchmark రిఫరెన్స్ proof of concept గానీ ఇవ్వలేదు. AWS Claude Opus 5 ను వాడింది, ప్రతి సవాలుకు పది గంటల సమయ పరిమితితో.
టెస్టింగ్ ప్రక్రియ ఆటోమేటెడ్ reconnaissance, ప్రత్యేక ఏజెంట్లు, అభ్యర్థి కనుగొన్నవాటి ధృవీకరణ, ఒక shell, Python, ఒక బ్రౌజర్, out-of-band callback listener ఉన్న exploitation ఏజెంట్ను కలిపింది.
తర్వాత AWS flag పట్టుకున్నారా అని తనిఖీ చేసింది. ప్రతి స్పష్టమైన విజయానికి, ఉద్దేశించిన బలహీనతను నిజంగా exploit చేశారో లేదో నిర్ణయించడానికి ఏజెంట్ నమోదు చేసిన చర్యలను canonical proof of concept తో పోల్చింది. కాబట్టి ఈ మూల్యాంకనం బలహీనమైన కోడ్ నమూనాను గుర్తించే మోడల్ సామర్థ్యం కంటే ఎక్కువ కొలిచింది, ఎందుకంటే ఏజెంట్ నడుస్తున్న సాఫ్ట్వేర్తో పరస్పర చర్య చేసి, గమనించదగిన exploitation ఆధారాన్ని ఉత్పత్తి చేయాల్సి వచ్చింది.
ఇటీవలి బలహీనతలను వాడటం ద్వారా, runtime CVE లుక్అప్లను నిలిపివేయడం ద్వారా, గుర్తుంచుకున్న పబ్లిక్ exploit లపై ఆధారపడటాన్ని పరిమితం చేయడానికి AWS ప్రయత్నించింది. ఈ నియంత్రణలు గతంలో అందుబాటులో ఉన్న బలహీనత సమాచారం నుంచి సాధ్యమయ్యే కలుషితాన్ని తొలగించవని, తగ్గిస్తాయని కంపెనీ అంగీకరిస్తుంది.
AWS నివేదించిన ఫలితాల గురించి TechiesJournal భావనాత్మక డయాగ్రామ్, అధికారిక AWS డయాగ్రామ్ కాదు. AWS రెండు అసంపూర్ణ సవాళ్లను విఫలాలుగా లెక్కించింది.
చిత్రం 1 టెక్స్ట్ రూపం
- మొత్తం 37 సవాళ్లు.
- 33 ధృవీకరించిన ఉద్దేశిత-మార్గ exploit లు.
- 2 off-path flag పట్టుకోవడాలు: flag పట్టుకున్నారు, కానీ ఉద్దేశిత బలహీనత నిరూపించలేదు.
- 2 టార్గెట్ అంతరాయం తర్వాత అసంపూర్ణ సవాళ్లు, flag తీసుకోలేదు.
- 35 flag లు పట్టుకున్నారు, అంటే 33 ధృవీకరించిన exploit లు ప్లస్ 2 off-path పట్టుకోవడాలు. ఆడిట్ చేసిన ఫలితం 33.
పట్టుకున్న flag ఉద్దేశించిన బలహీనతను నిరూపించనప్పుడు
ఏజెంట్ వారి flag లకు ఉద్దేశించని మార్గాలను కనుగొన్నందున, ఇంటెగ్రిటీ ఆడిట్ రెండు స్పష్టమైన విజయాలను తిరస్కరించింది. మొదటిది server-side request forgery, లేదా SSRF కు సంబంధించింది.
ఉద్దేశించిన దృష్టాంతంలో, బలహీనమైన అప్లికేషన్ను దాడిచేసే వ్యక్తి తరఫున ఒక అంతర్గత వనరును అభ్యర్థించేలా మోసం చేస్తారు, రక్షిత flag ను పొందడానికి ఏజెంట్ ఆ ప్రవర్తనను exploit చేయాలి. బదులుగా అది తన నెట్వర్క్ వాతావరణాన్ని పరిశీలించి, అంతర్గత సర్వీస్ నేరుగా అందుబాటులో ఉందని కనుగొని, దానికి కనెక్ట్ అయింది. SSRF బలహీనతను వాడకుండానే flag పట్టుకోబడింది.
రెండో సందర్భం SQL injection కు సంబంధించింది, ఇందులో అప్లికేషన్ డేటాబేస్ ఇన్పుట్ను అసురక్షితంగా నిర్వహించి, దాడిచేసే వ్యక్తిని ఒక query ను ప్రభావితం చేయనిస్తుంది. డేటాబేస్ query ను exploit చేయడానికి బదులుగా, ఏజెంట్ అప్లికేషన్ ఒక verbose డయాగ్నస్టిక్ ఎర్రర్ ఇచ్చేలా చేసింది. ఆ ఎర్రర్ పేజీ flag తో కూడిన వాతావరణ సమాచారాన్ని బయటపెట్టింది. మళ్లీ, పరీక్షలో ఉన్న బలహీనత కాకుండా వేరే మార్గంలో flag ను చేరుకున్నారు.
రెండు సందర్భాలనూ AWS benchmark లోపాలుగా వర్గీకరించి, ప్రభావితమైన వాతావరణాలను కట్టుదిట్టం చేసింది.
సెక్యూరిటీ ఆధారాల సమగ్రతకు ఈ తేడా ముఖ్యం. ఏజెంట్ రక్షిత సమాచారాన్ని చేరుకునే మార్గాలను కనుగొంది, కానీ ఆ చర్యలు సవాళ్ల కోసం ఎంచుకున్న నిర్దిష్ట CVE లను ధృవీకరించలేదు. ఎగ్జిక్యూషన్ trace లను సమీక్షించకపోతే, ఆ రెండు పట్టుకోవడాలూ ఉద్దేశించిన CVE ల విజయవంతమైన exploit లుగా లెక్కించబడేవి.
exploitation పరీక్షను పూర్తి చేయకుండా అడ్డుకున్నప్పుడు
మిగిలిన రెండు విఫల సవాళ్లు, remote code execution కు దారితీసే file-upload బలహీనతలకు సంబంధించినవి. రెండు సందర్భాల్లోనూ ఏజెంట్ బలహీనమైన ఎగ్జిక్యూషన్ మార్గాలను చేరుకుందని, కానీ టార్గెట్ సర్వీస్ పనిచేయడం ఆగే వరకు టెస్టింగ్ కొనసాగించిందని AWS నివేదించింది.
ఒక సవాలులో అప్లికేషన్ runtime వాడలేని స్థితికి వచ్చింది. మరొకదానిలో ఏజెంట్ root స్థాయి ఎగ్జిక్యూషన్ను పొంది, తర్వాత సర్వీస్ను నిలిపివేసింది. టార్గెట్లు ప్రతిస్పందించడం లేదు. AWS వీటిని విఫలాలుగా లెక్కించింది: ఏజెంట్ flag లను తీసుకోలేకపోయింది.
అయినా నమోదైన ప్రవర్తన, బలహీనతను కనుగొనడంలో విఫలమవడం వంటిది కాదు. వాతావరణాన్ని అంతరాయపరిచే ముందే ఏజెంట్ శక్తివంతమైన ఎగ్జిక్యూషన్ సామర్థ్యాలను చేరుకుంది.
ఇది స్వయంచాలక penetration testing కు ఒక ఆచరణాత్మక సమస్యను సృష్టిస్తుంది. ఐసోలేటెడ్ ప్రయోగశాల టార్గెట్ను కూల్చే ప్రదర్శన ఇంకా ఒక సెక్యూరిటీ బలహీనతకు ఉపయోగకరమైన ఆధారం ఇవ్వవచ్చు, కానీ ప్రొడక్షన్ సర్వీస్పై అదే ప్రవర్తన నిజమైన యూజర్లకు అంతరాయం కలిగించి, అంచనా అనుమతించిన పరిధిని ఉల్లంఘించవచ్చు.
తన కస్టమర్-ముఖ ఒప్పందాలు non-destructive నియంత్రణలను వాడతాయని AWS చెబుతుంది, నివేదిక విధ్వంసక ఆపరేషన్లను throttle చేయడం, టార్గెట్-ఆరోగ్య పునరుద్ధరణ, సర్వీస్ అస్థిరంగా మారినప్పుడు వెనక్కి తగ్గడంపై కొనసాగుతున్న పనిని వివరిస్తుంది. ఆ ప్రొడక్షన్ నియంత్రణల ప్రభావాన్ని benchmark స్వతంత్రంగా చూపదు. దాని రెండు అసంపూర్ణ సవాళ్లు, అలాంటి నియంత్రణలను exploit సామర్థ్యం నుంచి వేరుగా పరీక్షించాల్సిన అవసరాన్ని చూపిస్తాయి.
AWS ఆడిట్లోని నాలుగు ఫలితాలు
ఒక ఫలితాన్ని ఎంచుకుంటే ఏమి జరిగింది, అది ఏమి నిరూపించింది, ఏమి నిరూపించలేదు, AWS దాన్ని ఎలా వర్గీకరించింది అన్నది కనిపిస్తుంది.
ధృవీకరించిన exploit
33 సవాళ్లలో ఏజెంట్ ఉద్దేశిత బలహీనతను exploit చేసింది. AWS ఏజెంట్ నమోదు చేసిన చర్యలను canonical proof of concept తో పోల్చింది.
ఇది ఏమి నిరూపించింది
- నడుస్తున్న, containerized టార్గెట్పై సవాలు కొలవడానికి రూపొందించిన నిర్దిష్ట CVE యొక్క exploitation.
ఇది ఏమి నిరూపించలేదు
- ఫలితం ఏదైనా ప్రొడక్షన్ సిస్టమ్కు వర్తిస్తుందని.
- స్వతంత్ర పునరుత్పత్తి, సమీక్షించిన సామగ్రి దీన్ని నివేదించదు.
AWS దీన్ని ఎలా వర్గీకరించింది: ఆడిట్ చేసిన 33 ఉద్దేశిత-మార్గ విజయాల్లో లెక్కించబడింది.
Off-path SSRF పట్టుకోవడం
ఉద్దేశించిన దృష్టాంతంలో అప్లికేషన్ను ఒక అంతర్గత వనరును అభ్యర్థించేలా మోసం చేయాలి. ఏజెంట్ తన నెట్వర్క్ వాతావరణాన్ని పరిశీలించి, అంతర్గత సర్వీస్ నేరుగా అందుబాటులో ఉందని కనుగొని, దానికి కనెక్ట్ అయింది, కాబట్టి SSRF బలహీనతను వాడకుండానే flag పట్టుకోబడింది.
ఇది ఏమి నిరూపించింది
- నేరుగా నెట్వర్క్ యాక్సెస్ ద్వారా రక్షిత సమాచారాన్ని చేరుకునే మార్గం.
ఇది ఏమి నిరూపించలేదు
- సవాలు కోసం ఎంచుకున్న SSRF బలహీనతను exploit చేశారని.
AWS దీన్ని ఎలా వర్గీకరించింది: ఒక benchmark లోపం. AWS ప్రభావితమైన వాతావరణాన్ని కట్టుదిట్టం చేసింది, ఆ పట్టుకోవడం 33 లో లెక్కించబడలేదు.
Off-path SQL injection పట్టుకోవడం
డేటాబేస్ query ను exploit చేయడానికి బదులుగా, ఏజెంట్ అప్లికేషన్ ఒక verbose డయాగ్నస్టిక్ ఎర్రర్ ఇచ్చేలా చేసింది. ఆ ఎర్రర్ పేజీ flag తో కూడిన వాతావరణ సమాచారాన్ని బయటపెట్టింది.
ఇది ఏమి నిరూపించింది
- verbose ఎర్రర్ ద్వారా రక్షిత సమాచారాన్ని పొందే మార్గం.
ఇది ఏమి నిరూపించలేదు
- సవాలు కోసం ఎంచుకున్న SQL injection బలహీనతను exploit చేశారని.
AWS దీన్ని ఎలా వర్గీకరించింది: ఒక benchmark లోపం. AWS ప్రభావితమైన వాతావరణాన్ని కట్టుదిట్టం చేసింది, ఆ పట్టుకోవడం 33 లో లెక్కించబడలేదు.
అసంపూర్ణ సవాలు
remote code execution కు దారితీసే రెండు file-upload సవాళ్లలో ఏజెంట్ బలహీనమైన ఎగ్జిక్యూషన్ మార్గాలను చేరుకుంది, కానీ టార్గెట్ పనిచేయడం ఆగే వరకు టెస్టింగ్ కొనసాగించింది. ఒకదానిలో అప్లికేషన్ runtime వాడలేని స్థితికి వచ్చింది, మరొకదానిలో ఏజెంట్ root స్థాయి ఎగ్జిక్యూషన్ పొంది తర్వాత సర్వీస్ను నిలిపివేసింది.
ఇది ఏమి నిరూపించింది
- వాతావరణాన్ని అంతరాయపరిచే ముందే ఏజెంట్ శక్తివంతమైన ఎగ్జిక్యూషన్ సామర్థ్యాలను చేరుకుంది.
ఇది ఏమి నిరూపించలేదు
- తీసుకున్న flag, ఎందుకంటే టార్గెట్లు ప్రతిస్పందించడం లేదు.
- అదే ప్రవర్తన ప్రొడక్షన్ సర్వీస్పై ఆమోదయోగ్యమని, అక్కడ అది నిజమైన యూజర్లకు అంతరాయం కలిగించి అంచనా పరిధిని ఉల్లంఘించవచ్చు.
AWS దీన్ని ఎలా వర్గీకరించింది: AWS వీటిని విఫలాలుగా లెక్కించింది. ఇక్కడ వాటిని అసంపూర్ణంగా పేర్కొన్నారు, ఇది బలహీనతను కనుగొనడంలో విఫలమవడంతో సమానం కాదు.
ఇవి AWS నివేదించిన ఫలితాలు. ఇక్కడ ఏ ఒక్క CVE ని ఏ కేసుకూ కేటాయించలేదు, సంఖ్యలు 33 ధృవీకరించిన exploit లు, 2 off-path పట్టుకోవడాలు, 2 అసంపూర్ణ సవాళ్లు.
37 లో 33 ఏమి నిర్ధారిస్తుంది
AWS ఎంచుకున్న నిర్దిష్ట టార్గెట్లపై గణనీయమైన స్వయంచాలక exploitation సామర్థ్యాన్ని ఆడిట్ చేసిన ఫలితం చూపిస్తుంది. ఏజెంట్ పరిమిత ప్రారంభ సమాచారంతో పనిచేసి, నడుస్తున్న బలహీనమైన సర్వీస్లతో పరస్పర చర్య చేసి, అనేక exploit గొలుసులను పూర్తి చేసింది. ఒకే తెలిసిన payload కాకుండా అనుసంధానమైన అనేక దశలు అవసరమైన సందర్భాలను నివేదిక కలిగి ఉంది, ఇది ప్రయోగాన్ని సోర్స్-కోడ్ వర్గీకరణ benchmark కంటే ఎక్కువ సమాచారంగా చేస్తుంది.
అయినా దీని పరిధి నిర్వచించబడింది. 37 సవాళ్లను AWS ఎంచుకుని, ప్యాకేజ్ చేసింది, అవి ఇప్పటికే వెల్లడైన బలహీనతలను, ముందుగా సిద్ధం చేసిన టార్గెట్లను, తెలిసిన లక్ష్యాలను కలిగి ఉన్నాయి. పది గంటల ఎగ్జిక్యూషన్ బడ్జెట్ కూడా అనేక నిజమైన సెక్యూరిటీ అంచనాలు నడిచే పరిస్థితులకు భిన్నంగా ఉంటుంది. ఈ వ్యాసం కోసం సమీక్షించిన సామగ్రిలో ఫలితాలు స్వతంత్రంగా పునరుత్పత్తి కాలేదు.
కాబట్టి 89.2% స్కోరు ఈ నియంత్రిత సవాళ్ల సమితిపై పనితీరును వివరిస్తుంది. ఏదైనా ప్రొడక్షన్ సిస్టమ్ను ఏజెంట్ విజయవంతంగా exploit చేసే సంభావ్యతను అది కొలవదు, అలాగే పూర్తిగా తెలియని బలహీనతలను అదే రేటుతో ఏజెంట్ కనుగొనగలదా అనే పరీక్ష కూడా ఈ నివేదిక కాదు.
| ప్రశ్న | ఆడిట్ చేసిన ఫలితం ఏమి చూపిస్తుంది | ఇది ఏమి నిర్ధారించదు |
|---|---|---|
| ఏ టార్గెట్లు | AWS ఎంచుకుని ప్యాకేజ్ చేసిన 37 సవాళ్లపై పనితీరు | ఏదైనా ప్రొడక్షన్ సిస్టమ్పై పనితీరు |
| ఏ బలహీనతలు | 2025, 2026 నుంచి ఇప్పటికే వెల్లడైన CVE ల exploitation | పూర్తిగా తెలియని బలహీనతలను అదే రేటుతో కనుగొనడం |
| ఏ పరిస్థితులు | నడుస్తున్న containerized టార్గెట్లు, పరిమిత ప్రారంభ సమాచారం, ప్రతి సవాలుకు పది గంటల బడ్జెట్ | అనేక నిజమైన సెక్యూరిటీ అంచనాలు నడిచే పరిస్థితులు |
| ఏ ధృవీకరణ | ప్రతి స్పష్టమైన విజయాన్ని AWS canonical proof of concept తో పోల్చింది | స్వతంత్ర పునరుత్పత్తి, సమీక్షించిన సామగ్రి దీన్ని నివేదించదు |
సంబంధిత benchmark వేరే పనిని కొలుస్తుంది
AWS ప్రత్యేకంగా AWS Continuum ను CyberGym-E2E పై మూల్యాంకనం చేసింది, ఇది ఓపెన్-సోర్స్ C, C++ సాఫ్ట్వేర్లో బలహీనత కనుగొనడం, crash చేసే proof-of-concept ఇన్పుట్తో ప్రదర్శన, మరమ్మత్తును పరీక్షిస్తుంది. ఆ benchmark ప్రధాన end-to-end కొలతపై 920 టాస్క్లలో 819 విజయవంతమైన ఫలితాలను, అంటే 89.0% ను అది నివేదించింది.
ఫలితంగా వచ్చిన మరమ్మత్తు సవాలు కోసం ఎంచుకున్న చారిత్రక బలహీనతను కూడా సరిచేస్తుందో లేదో ఒక కఠినమైన డయాగ్నస్టిక్ కొలత పరిశీలిస్తుంది. ఆ కొలతపై AWS 37.8% ను నివేదించింది.
ఆ సంఖ్యలు 37-CVE exploitation ప్రయోగం కంటే భిన్నమైన స్కోరింగ్ అవసరాలకు సంబంధించినవి. మొదటి అధ్యయనంలో, నడుస్తున్న టార్గెట్లో నిర్దిష్ట బలహీనతను ఏజెంట్ exploit చేయగలదా అన్నదే ప్రధాన ప్రశ్న. CyberGym-E2E లో మూల్యాంకనం మరమ్మత్తులు ఉత్పత్తి చేయడం, పరీక్షించిన కార్యాచరణను కాపాడటం కూడా కలిగి ఉంది. కాబట్టి ఆ ఫలితాలను కలపకూడదు, లేదా స్వయంచాలక సెక్యూరిటీ పనితీరుకు పరస్పరం మార్చుకోగల కొలతలుగా చూడకూడదు.
| అంశం | 37-CVE exploitation అధ్యయనం | CyberGym-E2E |
|---|---|---|
| ప్రశ్న | నడుస్తున్న టార్గెట్లో నిర్దిష్ట బలహీనతను ఏజెంట్ exploit చేయగలదా | ఓపెన్-సోర్స్ C, C++ సాఫ్ట్వేర్లో బలహీనతలను సిస్టమ్ కనుగొని, crash చేసే proof-of-concept ఇన్పుట్తో ప్రదర్శించి, మరమ్మత్తు చేయగలదా |
| స్కోరింగ్ | flag పట్టుకోవడం, canonical proof of concept తో exploit మార్గం యొక్క AWS ఆడిట్ | ప్రధాన end-to-end కొలత, అలాగే మరమ్మత్తు చారిత్రక బలహీనతను సరిచేస్తుందో లేదో చూసే కఠినమైన డయాగ్నస్టిక్ కొలత |
| AWS నివేదించిన ముఖ్య సంఖ్య | 37 లో 33 ఆడిట్ చేసిన ఉద్దేశిత-మార్గ exploit లు, అంటే 89.2% | 920 టాస్క్లలో 819, అంటే 89.0%, కఠినమైన డయాగ్నస్టిక్ కొలతపై 37.8% |
| ఇది ఏమి కొలవదు | మరమ్మత్తులు, కాపాడిన కార్యాచరణ, ప్రొడక్షన్ exploitation రేటు, లేదా తెలియని బలహీనతలను అదే రేటుతో కనుగొనడం | ప్రొడక్షన్ exploitation రేటు, లేదా 37-సవాళ్ల ఫలితంతో కలపగల స్కోరు |
నియంత్రిత పరీక్షల నుంచి సెక్యూరిటీ ఆపరేషన్ల వరకు
October 22 నాడు AWS, AWS Continuum for code vulnerabilities సాధారణ లభ్యతను ప్రకటించింది. ఈ సర్వీస్ ఒక సంస్థ AWS వనరులు, నెట్వర్క్ ఎక్స్పోజర్ గురించిన సమాచారంతో కలిపి కోడ్ను విశ్లేషిస్తుంది. వాతావరణం ఆధారంగా బలహీనతలకు ప్రాధాన్యత ఇవ్వగలదు, exploitability ను ధృవీకరించగలదు, రిపాజిటరీ pull request ల ద్వారా పరిష్కారాలను ప్రతిపాదించగలదు.
AWS ప్రతి కనుగొన్నదానికి ఒక ఆధార స్థాయిని కేటాయిస్తుంది, ఉదాహరణకు static విశ్లేషణ ద్వారా నిరూపితమైన తీర్పు, తాను పునరుత్పత్తి చేయగల కనుగొన్నవాటికి ఐసోలేటెడ్ sandbox లో exploit ను నడిపి proof of concept ను జతచేస్తుంది. దాని ప్రారంభ పరిష్కార వర్క్ఫ్లో, AWS ప్రకటన లో వివరించినట్లు, ప్రతిపాదిత పరిష్కారాలను ఒక వ్యక్తి సమీక్షించి ఆమోదించాలని కోరుతుంది.
ఇక్కడే మునుపటి ప్రయోగాత్మక ఫలితాలు సెక్యూరిటీ ఇంజనీరింగ్కు సంబంధితమవుతాయి. ఒక బలహీనతను నివేదించే స్వయంచాలక సిస్టమ్, కనుగొన్నదాన్ని ప్రభావితమైన కోడ్ లేదా ఎగ్జిక్యూషన్ మార్గంతో అనుసంధానించే ఆధారాన్ని భద్రపరచాలి. exploitation నిరూపించబడిందని అది చెబితే, సమీక్షకులకు అసలు request క్రమం, గమనించిన ఫలితం, రుజువు విజయవంతమైన పరిస్థితులు కావాలి.
ఉత్పత్తి చేసిన మరమ్మత్తుకు మరో తనిఖీ అవసరం: ఆ మార్పు నిరూపించిన బలహీనతను పరిష్కరిస్తుందా, అప్లికేషన్కు అవసరమైన ప్రవర్తనను కాపాడుతుందా.
రెండు off-path flag పట్టుకోవడాలు, ఆధారాన్ని ఒక నిర్దిష్ట బలహీనతతో ముడిపెట్టడం ఎందుకు ముఖ్యమో చూపిస్తాయి. అంతరాయం కలిగిన రెండు టార్గెట్లు, exploit ప్రదర్శన అంచనా కార్యాచరణ పరిమితుల్లోనే ఉండాలని చూపిస్తాయి. ఎంటర్ప్రైజ్ వర్క్ఫ్లోలో ఈ అంశాలు ఏజెంట్ ఎన్ని కనుగొనగలదనే దానికి భిన్నమైనవి, ఎందుకంటే సెక్యూరిటీ టీమ్కు తాను పునరుత్పత్తి చేయగల, వివరించగల, సురక్షితంగా చర్య తీసుకోగల కనుగొన్నవి కావాలి.
స్కోరు కంటే ఆడిట్ చేసిన ఫలితమే ముఖ్యం
స్వయంచాలక ఏజెంట్లు నిజమైన, నియంత్రిత టార్గెట్లపై అధునాతన బలహీనత exploitation చేయగలవని AWS మూల్యాంకనం చూపిస్తుంది. మరింత బోధనాత్మక అంశం ఏమిటంటే, AWS సొంత ఆడిట్ తొలి ఫలితం అర్థాన్ని ఎలా మార్చింది.
పట్టుకున్న రెండు flag లు ఉద్దేశించిన exploit లను నిర్ధారించలేదు, విఫలమైన రెండు సవాళ్లలో ఏజెంట్లు టార్గెట్లను అంతరాయపరిచే ముందు తీవ్రమైన ఎగ్జిక్యూషన్ సామర్థ్యాలను చేరుకున్నాయి. ఈ సందర్భాలు సెక్యూరిటీ టీమ్లు వేరు చేయాల్సిన మూడు భిన్న ఫలితాలను చూపిస్తాయి: గమనించదగిన లక్ష్యాన్ని సాధించడం, నిర్దిష్ట బలహీనతను నిరూపించడం, ఆమోదయోగ్యం కాని అంతరాయం లేకుండా అంచనాను పూర్తి చేయడం.
ఈ అధ్యయనం యొక్క ప్రయోజనం కేవలం అధిక exploitation స్కోరు కాదు. స్వయంచాలక సెక్యూరిటీ టెస్టింగ్కు, ఏజెంట్ ఏమి చేసింది, ఎలా విజయం సాధించింది, దాని చర్యలు పరీక్షిస్తున్న వాతావరణానికి సురక్షితంగా ఉన్నాయా అన్నది ఖచ్చితంగా నిర్ధారించే ఆధారాలు ఎందుకు అవసరమో అది చూపిస్తుంది.
మరింత లోతుగా
పరిశోధన సమీక్ష: October 26, 2026. 37-CVE అధ్యయనాన్ని AWS నిర్వహించి, ఆడిట్ చేసింది. ఫలితాలను స్వతంత్రంగా ధృవీకరించిన ప్రొడక్షన్ exploitation రేట్లుగా కాకుండా, వెల్లడించిన పరీక్ష పరిస్థితుల్లో అర్థం చేసుకోవాలి.
AWS నివేదికలు, ప్రకటనలు
- AWS Security Agent (now part of AWS Continuum) exploited 33 of 37 new real-world CVEs, Dazhi Zhang and Hamed Soleimani, AWS Security Blog, October 15, 2026, అసలు పద్ధతి, ప్రతి సవాలుకు ఇంటెగ్రిటీ ఆడిట్, exploit-మార్గ కనుగొన్నవి, అసంపూర్ణ సవాళ్ల వివరాలు.
- AWS Continuum Sets a New Standard in Autonomous Code Security, Alexander Greaves-Tunnell and Neha Rungta, AWS Security Blog, October 5, 2026, బలహీనత కనుగొనడం, ప్రదర్శన, మరమ్మత్తును కవర్ చేసే ప్రత్యేక CyberGym-E2E మూల్యాంకనం.
- AWS Continuum for Code Vulnerabilities Is Now Generally Available, Esra Kayabali, AWS News Blog, October 22, 2026, ఉత్పత్తి లభ్యత, exploitability ఆధారం, వాతావరణ సందర్భం, మానవ-సమీక్షిత పరిష్కార వర్క్ఫ్లో.
ఈ వ్యాసం AWS నివేదించిన ఫలితాలను, benchmark వెల్లడించిన పరిస్థితులను, రచయిత విశ్లేషణను వేరు చేస్తుంది. చర్య తీసుకునే ముందు తదుపరి వెల్లడింపులను మళ్లీ తనిఖీ చేయాలి.
TechiesJournalలో సంబంధిత రచనలు
- AI-Assisted AppSec: Security Expertise ను Repeatable Workflows గా మార్చడం, TechiesJournal, September 30, 2026, AI-సహాయ అప్లికేషన్ సెక్యూరిటీ వర్క్ఫ్లోలపై సంబంధిత నేపథ్యం.
- AI కోడింగ్ ఏజెంట్లు తమ సొంత మానిటరింగ్ను బలహీనపరిచినప్పుడు: నమోదైన రెండు సంఘటనలు, TechiesJournal, October 26, 2026, ఒక ఏజెంట్ తన చర్యల గురించి చెప్పే సొంత వివరణను స్వతంత్రంగా తనిఖీ చేయాల్సిన అవసరాన్ని వివరించే తోడు వ్యాసం.