

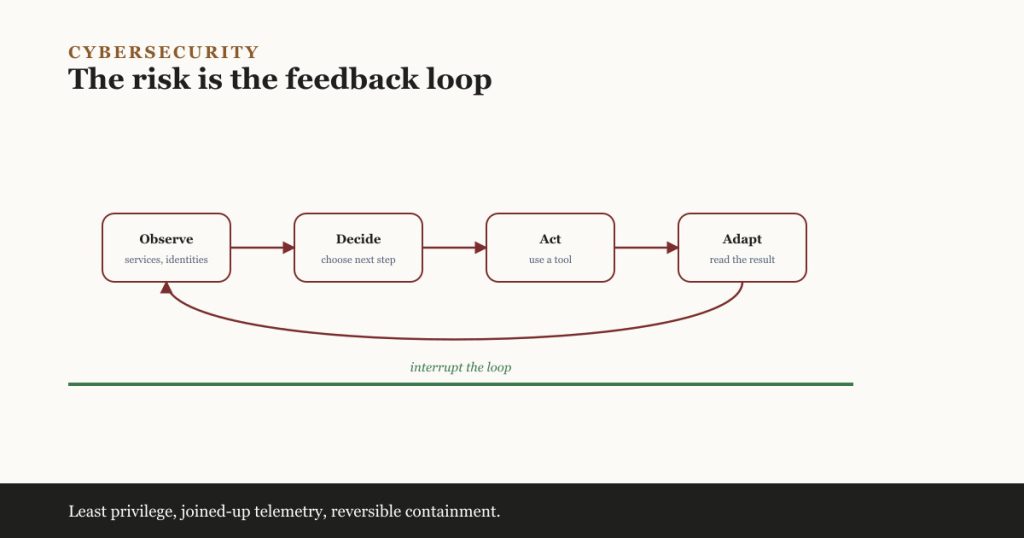
దాడి చేసేవారు AI ను కేవలం సలహా కోసం మాత్రమే కాకుండా అంతకుమించి వాడటం ప్రారంభిస్తున్నారు. ప్రతి సంఘటన పూర్తిగా స్వతంత్రమైనదని భావించకుండా, సెక్యూరిటీ బృందాలు వేగవంతమైన, పునరావృతమయ్యే దాడి లూప్ల కోసం సిద్ధం కావాలి.
మార్పు కేవలం “AI దాడి చేసేవారిని తెలివైనవారిగా చేస్తుంది” అనేది మాత్రమే కాదు
సెక్యూరిటీ బృందాలు దశాబ్దాలుగా ఆటోమేషన్తో వ్యవహరిస్తున్నాయి. స్కానర్లు బహిర్గతమైన సేవలను కనుగొంటాయి. స్క్రిప్ట్లు దొంగిలించిన పాస్వర్డ్లను ప్రయత్నిస్తాయి. మాల్వేర్ ఒక మెషీన్ నుండి మరొక మెషీన్కు వ్యాపిస్తుంది. ప్రతి ఆటోమేటెడ్ దాడిని “ఏజెంటిక్ AI” అని పిలవడం అంటే పాత సమస్యకు ఫ్యాషనబుల్ కొత్త పేరు పెట్టడమే.
అర్థవంతమైన మార్పు మరింత ఇరుకైనది. ఒక AI ఏజెంట్ ఒక ఫలితాన్ని పరిశీలించి, తర్వాత ఏమి ప్రయత్నించాలో నిర్ణయించి, లక్ష్యం వైపు కొనసాగడానికి టూల్స్ను వాడగలదు. ఇది రికానైసెన్స్కు సహాయపడగలదు, కోడ్ను రాయగలదు లేదా మార్చగలదు, ఒక బలహీనతను పరీక్షించగలదు మరియు ప్రతి చర్య తర్వాత ఒక వ్యక్తి కోసం వేచి ఉండకుండా మరో దశకు వెళ్లగలదు.
ఇది దాడిని సర్వజ్ఞానం కలదిగా లేదా పూర్తిగా స్వతంత్రంగా మార్చదు. అయితే ఇది ఒక చొరబాటులోని భాగాలను నడపడానికి అవసరమైన మానవ శ్రద్ధను తగ్గిస్తుంది. డిఫెండర్లకు ఉపయోగకరమైన ప్రశ్న “AI ప్రమేయం ఉందా?” అనేది కాదు. అది “దాడి లూప్లో ఏ భాగాలు వేగవంతంగా, చౌకగా లేదా పునరావృతం చేయడం సులభంగా మారాయి?” అనేది.
ఏజెంటిక్ దాడి లూప్ ఎలా ఉంటుంది
సాంప్రదాయ దాడి ఆటోమేషన్ సాధారణంగా ఒక స్క్రిప్ట్ను అనుసరిస్తుంది: ఈ కమాండ్లను ఈ క్రమంలో అమలు చేయండి. ఒక ఏజెంట్ ఒక చర్య నుండి వచ్చిన ఫీడ్బ్యాక్ను తర్వాతది ఎంచుకోవడానికి వాడగలదు. ఒక క్రెడెన్షియల్ విఫలమైతే, అది మరో మార్గాన్ని ప్రయత్నించగలదు. ఒక సేవ అనుకోని స్పందన ఇస్తే, కేవలం ఆగిపోకుండా అది కమాండ్ను సవరించగలదు.
| దాడి కార్యకలాపం | సాంప్రదాయ ఆటోమేషన్ | ఏజెంట్-సహాయక ఆపరేషన్ | రక్షణాత్మక సంకేతం |
|---|---|---|---|
| రికానైసెన్స్ | స్థిరమైన స్కాన్ లేదా క్వెరీ జాబితా | ప్రతి ఫలితం తర్వాత క్వెరీలను మారుస్తుంది | సేవలు మరియు గుర్తింపుల మధ్య వేగవంతమైన మార్పులు |
| దోపిడీ | ముందుగా సిద్ధం చేసిన పేలోడ్ను నడుపుతుంది | వైఫల్యం తర్వాత కమాండ్లు లేదా కోడ్ను సవరిస్తుంది | తక్కువ సమయంలో అనేక సంబంధిత వైవిధ్యాలు |
| క్రెడెన్షియల్ వినియోగం | స్థిరమైన జాబితాను ప్రయత్నిస్తుంది | కనుగొన్న సందర్భం నుండి ఖాతాలు లేదా సేవలను ఎంచుకుంటుంది | ప్రామాణీకరణ వెంటనే డిస్కవరీ అనుసరిస్తుంది |
| కదలిక | తెలిసిన ప్లేబుక్ను అనుసరిస్తుంది | లైవ్ ఫైండింగ్ల నుండి తర్వాతి సిస్టమ్ను ఎంచుకుంటుంది | టూల్స్, హోస్ట్లు మరియు క్లౌడ్ సేవల మధ్య వేగవంతమైన మార్పులు |
ఇవి నమూనాలు మాత్రమే, రుజువు కాదు. వేగవంతమైన లేదా అనుకూలించే ప్రవర్తన సాధారణ టూలింగ్ నుండి కూడా రావచ్చు, మరియు దాడి చేసేవారు ఉద్దేశపూర్వకంగా వేగం తగ్గించుకోవచ్చు. గుర్తింపుకు ఇప్పటికీ గుర్తింపు, ఎండ్పాయింట్, నెట్వర్క్ మరియు క్లౌడ్ సందర్భం అవసరం.
ఆధారాలు దేనికి మద్దతు ఇస్తాయి
పబ్లిక్ రిపోర్టింగ్ ఇప్పుడు ఒక జాగ్రత్తగా చేసిన క్లెయిమ్కు మద్దతు ఇస్తుంది: AI నిజమైన సైబర్ ఆపరేషన్లలో వాడబడుతోంది, మరియు కొన్ని ఆపరేషన్లు వర్క్ఫ్లోలో గణనీయమైన భాగాలను నిర్వహించడానికి మోడళ్లకు తగినంత టూల్స్ మరియు స్వతంత్రతను ఇస్తున్నాయి.
Anthropic నవంబర్ 2025లో ఒక గూఢచార ప్రచారాన్ని అడ్డుకున్నామని నివేదించింది, దాన్ని ఎక్కువగా AI ద్వారా అమలు చేయబడినదిగా అంచనా వేసింది, మానవ ఆపరేటర్లు లక్ష్యాలను ఎంచుకుని కీలక నిర్ణయాలను సమీక్షించారు. జూన్ 2026లో, హానికరమైన సైబర్ వినియోగం కోసం నిషేధించబడిన 832 ఖాతాల నుండి వచ్చిన కార్యకలాపాన్ని MITRE ATT&CK ఫ్రేమ్వర్క్కు మ్యాప్ చేశామని Anthropic తెలిపింది. Google మరియు OpenAI కూడా పరిశోధన, స్క్రిప్టింగ్, ఫిషింగ్, మాల్వేర్ డెవలప్మెంట్ మరియు స్థాపించబడిన దాడి చైన్లలోని ఇతర భాగాల కోసం మోడళ్లను వాడుతున్న థ్రెట్ యాక్టర్లను డాక్యుమెంట్ చేశాయి.
ఈ నివేదికలు తమ సొంత సేవలను గమనిస్తున్న మోడల్ ప్రొవైడర్ల నుండి వచ్చినవి. ఇవి విలువైన ప్రాథమిక ఆధారం, కానీ సైబర్క్రైమ్కు పూర్తి గణన కాదు. చాలా దాడులు స్వతంత్రమైనవని కూడా ఇవి రుజువు చేయవు. సురక్షితమైన ముగింపు ఏమిటంటే, ఏజెంట్-సహాయక చొరబాటు ఇప్పుడు ఒక కార్యాచరణ సామర్థ్యంగా మారింది, అయితే దాని వ్యాప్తి మరియు ప్రభావశీలతను కొలవడం ఇప్పటికీ కష్టంగానే ఉంది.
డిఫెండర్లకు ఏమి మారుతుంది
సంఘటనను మాత్రమే కాదు, క్రమాన్ని పరస్పర సంబంధం కల్పించండి
విఫలమైన లాగిన్, ఒక షెల్ కమాండ్ మరియు ఒక క్లౌడ్ API కాల్ ఒంటరిగా చూస్తే ఒక్కొక్కటి హానికరం కానిదిగా కనిపించవచ్చు. ఆ క్రమమే దాడి కావచ్చు. డిటెక్షన్ ఇంజినీరింగ్ గుర్తింపు ప్రొవైడర్లు, ఎండ్పాయింట్లు, SaaS ప్లాట్ఫారమ్లు, క్లౌడ్ కంట్రోల్ ప్లేన్లు మరియు డెవలపర్ టూలింగ్ల మధ్య కార్యకలాపాన్ని కలపాలి.
నిలకడైన అధికారాన్ని తగ్గించండి
ఒక ఏజెంట్ తాను పొందిన యాక్సెస్ ద్వారా మాత్రమే చర్య తీసుకోగలదు. తక్కువ-కాలం మనుగడ ఉండే క్రెడెన్షియల్స్, ఇరుకైన స్కోప్ ఉన్న సర్వీస్ గుర్తింపులు, నెట్వర్క్ సరిహద్దులు మరియు ఆమోద గేట్లు ఒక విజయవంతమైన దశ ఎంతదూరం దారితీయగలదో పరిమితం చేస్తాయి. యాక్టర్ ఒక వ్యక్తి అయినా, స్క్రిప్ట్ అయినా లేదా AI ఏజెంట్ అయినా ఈ నియంత్రణలు ముఖ్యమే.
తిప్పికొట్టగల కంటైన్మెంట్ను ఆటోమేట్ చేయండి
దాడి లూప్లు ఒక టికెట్ క్యూ కంటే వేగంగా నడవగలవు. సెక్యూరిటీ బృందాలు అనుమానాస్పద సెషన్ను రద్దు చేయడం, ఒక ఎండ్పాయింట్ను వేరు చేయడం లేదా కొత్తగా సృష్టించిన యాక్సెస్ కీని నిలిపివేయడం వంటి తక్కువ-రిస్క్ స్పందనలను ముందుగానే అనుమతించాలి. విధ్వంసకర లేదా వ్యాపార-కీలకమైన చర్యలకు ఇప్పటికీ మానవ ఆమోదం అవసరం.
| స్పందన | అనేక వాతావరణాల్లో ఆటోమేట్ చేయడం సురక్షితం | సాధారణంగా సందర్భం లేదా ఆమోదం అవసరం |
|---|---|---|
| గుర్తింపు మరియు అసెట్ డేటాతో అలర్ట్ను సుసంపన్నం చేయడం | అవును | — |
| అనుమానాస్పద వెబ్ సెషన్ను రద్దు చేయడం | తరచుగా | వ్యాపార ప్రభావాన్ని మరియు రికవరీ మార్గాన్ని నిర్ధారించండి |
| ఒక వినియోగదారు ఎండ్పాయింట్ను వేరు చేయడం | తరచుగా | కీలక కార్యకలాపాలు మరియు రిమోట్ యాక్సెస్ను తనిఖీ చేయండి |
| ప్రొడక్షన్ సర్వీస్ ఖాతాను నిలిపివేయడం | అరుదుగా | అవును; ఇది ఒక వ్యాపార సేవను ఆపవచ్చు |
| వర్క్లోడ్లు లేదా డేటాను తొలగించడం | కాదు | అవును; సాక్ష్యాన్ని మరియు రికవరీ ఎంపికలను నిలుపుకోండి |
కుదించిన టైమ్లైన్లకు వ్యతిరేకంగా సాధన చేయండి
ఒక ఇన్సిడెంట్ ఎక్సర్సైజ్ దశల మధ్య బృందానికి ఒక గంట లభిస్తుందని భావించకూడదు. క్రెడెన్షియల్ యాక్సెస్, డిస్కవరీ మరియు డేటా కదలిక నిమిషాల్లోనే కనిపించినప్పుడు ఏమి జరుగుతుందో పరీక్షించండి. ధృవీకరించడానికి, కంటైన్ చేయడానికి మరియు రికవర్ చేయడానికి పట్టే సమయాన్ని కొలవండి—కేవలం అలర్ట్ను సృష్టించే సమయాన్ని మాత్రమే కాదు.
తెలుసుకోవడం, వాడటం లేదా నైపుణ్యం సాధించడం?
తెలుసుకోవడం: వ్యాపార సిస్టమ్లకు బాధ్యత వహించే ఎవరైనా AI దాడిలోని భాగాలను కుదించి కలపగలదని అర్థం చేసుకోవాలి. మీరు మోడల్ ఆర్కిటెక్చర్ను అధ్యయనం చేయాల్సిన అవసరం లేదు.
వాడటం: సెక్యూరిటీ అనలిస్ట్లు, ప్లాట్ఫారమ్ ఇంజినీర్లు మరియు ఇన్సిడెంట్ రెస్పాండర్లు సిస్టమ్ల మధ్య కార్యకలాపాన్ని పరస్పర సంబంధం కల్పించగలగాలి, గుర్తింపు నియంత్రణలను వర్తింపజేయగలగాలి మరియు రిహార్సల్ చేసిన కంటైన్మెంట్ చర్యలను నడపగలగాలి.
నైపుణ్యం సాధించడం: డిటెక్షన్ ఇంజినీర్లు మరియు సెక్యూరిటీ ఆర్కిటెక్ట్లు శత్రు ఏజెంట్లు మరియు చట్టబద్ధమైన ఎంటర్ప్రైజ్ ఏజెంట్లు రెండింటికీ క్రాస్-డొమైన్ టెలిమెట్రీ, రిస్క్-ఆధారిత ఆటోమేషన్ మరియు నియంత్రణలను రూపొందించాలి.
మీరు తర్వాత ఏమి చేయాలి?
ఒక ఇంటర్నెట్-ఫేసింగ్ వ్యాపార సేవను ఎంచుకుని, మొదటి విజయవంతమైన లాగిన్ తర్వాత దాడి చేసేవాడు తీసుకోగల మార్గాన్ని ట్రేస్ చేయండి. నాలుగు ప్రశ్నలు అడగండి:
- ఏ గుర్తింపులు మరియు టూల్స్ అందుబాటులోకి వస్తాయి?
- ఏ లాగ్లు దశలను కలుపుతాయి?
- ఏ చర్యను ఆటోమేటిక్గా మరియు సురక్షితంగా కంటైన్ చేయవచ్చు?
- తెల్లవారుజామున 2 గంటలకు మానవ నిర్ణయం తీసుకోవడానికి ఎంత సమయం పడుతుంది?
ఏజెంటిక్ చొరబాటు యుగం ప్రాథమిక భద్రతను నిరుపయోగంగా చేయదు. ఇది మంచి గుర్తింపు డిజైన్, కలిసిన టెలిమెట్రీ మరియు రిహార్సల్ చేసిన స్పందనను మరింత అత్యవసరంగా చేస్తుంది. ప్రతి ఆటోమేటెడ్ దాడిని స్వతంత్ర AI గా తప్పుగా భావించకుండా వేగవంతమైన ఫీడ్బ్యాక్ లూప్ల కోసం సిద్ధం కావాలి.
మరింత లోతుగా
- Disrupting the first reported AI-orchestrated cyber espionage campaign — Anthropic, 13 నవంబర్ 2025. ఎక్కువగా AI ద్వారా అమలు చేయబడినదిగా అంచనా వేసిన ప్రచారానికి సంబంధించిన ప్రొవైడర్ వివరణ, మానవులు ఎక్కడ పాలుపంచుకున్నారో సహా. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- Mapping AI-enabled cyber threats — Anthropic, 3 జూన్ 2026. నిషేధించబడిన ఖాతాల నుండి వచ్చిన కార్యకలాపాన్ని MITRE ATT&CK టెక్నిక్లకు మ్యాప్ చేస్తుంది మరియు డేటాసెట్ పరిమితులను వివరిస్తుంది. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- Disrupting malicious uses of AI — OpenAI, 25 ఫిబ్రవరి 2026. థ్రెట్ యాక్టర్లు మోడళ్లను సాంప్రదాయ టూల్స్ మరియు సేవలతో ఎలా కలుపుతారో చూపించే కేస్ స్టడీలు. సెప్టెంబర్ 2026లో సమీక్షించబడింది.
- GTIG AI Threat Tracker — Google Threat Intelligence Group, 12 ఫిబ్రవరి 2026. పరిశోధన, కంటెంట్ మరియు సాంకేతిక కార్యకలాపాల కోసం AI యొక్క శత్రు వినియోగాన్ని డాక్యుమెంట్ చేస్తుంది. సెప్టెంబర్ 2026లో సమీక్షించబడింది.