

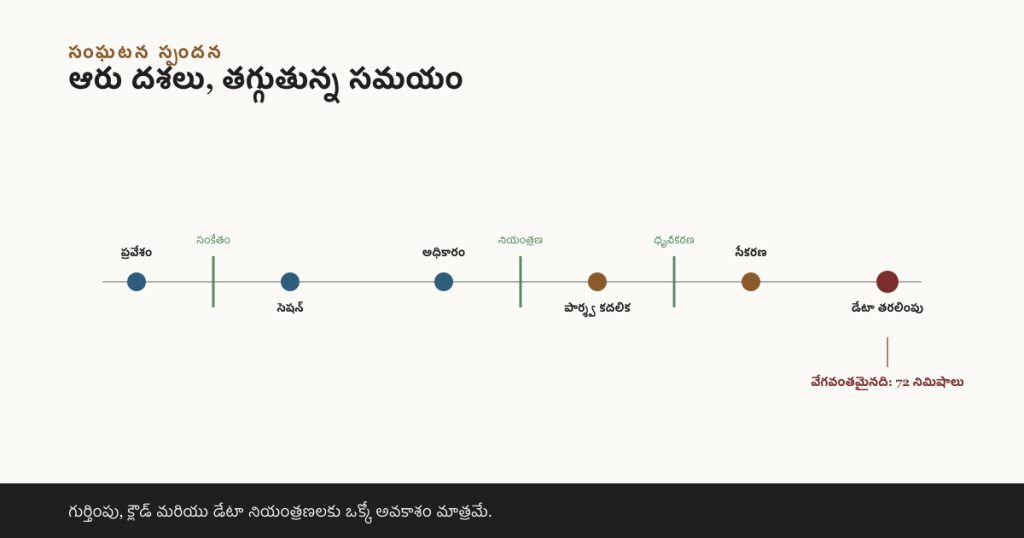
కొందరు దాడి చేసేవారు ప్రారంభ యాక్సెస్ నుండి డేటా చౌర్యం వరకు ఒక గంట కంటే కొంచెం ఎక్కువ సమయంలోనే చేరుకోగలరు. దీని అర్థం ప్రతి బ్రీచ్ అదే గడియారాన్ని అనుసరిస్తుందని కాదు — లేదా ప్రతి స్పందన ఆటోమేట్ చేయబడాలని కాదు.
ఒక సెక్యూరిటీ బృందానికి ఒక అసాధారణ ప్రదేశం నుండి యూజర్ సైన్ ఇన్ అయ్యాడని అలర్ట్ వస్తుంది. ఒక అనలిస్ట్ కేసును తెరిచి, ఖాతా చరిత్రను తనిఖీ చేసి, ఉద్యోగిని సంప్రదించడం ప్రారంభిస్తారు.
ఆ పరిశోధన జరుగుతున్నప్పుడే, దాడి చేసేవాడు దొంగిలించిన సెషన్ను ఉపయోగించి ఒక కనెక్ట్ చేయబడిన SaaS అప్లికేషన్లోకి ప్రవేశించి, ఒక క్లౌడ్ క్రెడెన్షియల్ను కనుగొని డేటాను సేకరించడం మొదలుపెడతాడు. బృందం మొదటి అలర్ట్ను నిర్ధారించే సమయానికి, సమాచారం ఇప్పటికే వాతావరణం నుండి బయటకు వెళ్లడం మొదలైంది.
ఇది విస్తృతంగా పునరావృతమవుతున్న 2026 గణాంకం వెనుక ఉన్న ఆపరేషనల్ సమస్య: Palo Alto Networks Unit 42 పరిశోధించిన అత్యంత వేగవంతమైన కేసుల్లో, దాడి చేసేవారు ప్రారంభ యాక్సెస్ నుండి డేటా ఎక్స్ఫిల్ట్రేషన్ వరకు 72 నిమిషాల్లో చేరుకున్నారు.
ఈ సంఖ్య దృష్టిని ఆకర్షిస్తుంది. దీనికి సందర్భం కూడా అవసరం. ఇది ఒక ఇన్సిడెంట్-రెస్పాన్స్ డేటాసెట్లో గమనించిన అత్యంత వేగవంతమైన కేటగిరీ మాత్రమే, ప్రతి ఆధునిక బ్రీచ్ యొక్క సగటు వ్యవధి కాదు. దీని అర్థం ప్రతి దాడి ఒక స్వతంత్ర AI ఏజెంట్ ద్వారా నడపబడుతుందని కాదు, లేదా ప్రతి సంస్థ ప్రతి అలర్ట్ను సరిగ్గా 72 నిమిషాల్లోనే కంటైన్ చేయాలని కాదు.
ఇక్కడ నేర్చుకోవలసిన ఉపయోగకరమైన పాఠం సరళమైనది: కొన్ని చొరబాట్లు ఇప్పుడు క్యూలు, మాన్యువల్ హ్యాండ్ఆఫ్లు మరియు వేరుచేయబడిన సాక్ష్యాల చుట్టూ నిర్మించిన ఒక స్పందన ప్రక్రియ కంటే వేగంగా కదలగలవు.
సెక్యూరిటీ నివేదికలు వేర్వేరు గడియారాలను కొలుస్తున్నాయి
2026లోని అనేక థ్రెట్ నివేదికలు పూర్తిగా వేర్వేరు వాస్తవాలను వివరిస్తున్నట్లు కనిపిస్తాయి.
| నివేదించిన కొలత | 2026 గణాంకం | గడియారం ఏమి కొలుస్తుంది |
|---|---|---|
| వేగవంతమైన ప్రారంభ యాక్సెస్ నుండి డేటా ఎక్స్ఫిల్ట్రేషన్ వరకు | 72 నిమిషాలు | వాతావరణంలోకి ప్రవేశించినప్పటి నుండి డేటా బయటకు వెళ్లడం మొదలయ్యే వరకు |
| సగటు eCrime బ్రేక్అవుట్ సమయం | 29 నిమిషాలు | ఒక సిస్టమ్లోకి ప్రవేశించినప్పటి నుండి లేటరల్ మూవ్మెంట్ మొదలయ్యే వరకు |
| గమనించిన అత్యంత వేగవంతమైన eCrime బ్రేక్అవుట్ | 27 సెకన్లు | లేటరల్ మూవ్మెంట్ యొక్క ఒక తీవ్రమైన ఉదాహరణ, సాధారణ స్పందన లక్ష్యం కాదు |
| గ్లోబల్ మీడియన్ డ్వెల్ టైమ్ | 14 రోజులు | వాతావరణంలోకి ప్రవేశించినప్పటి నుండి చొరబాటు కనుగొనబడే వరకు |
Unit 42 తన ఫలితాలను 50కి పైగా దేశాల్లోని 750 కంటే ఎక్కువ ప్రధాన సంఘటనల ఆధారంగా రూపొందించింది. CrowdStrike విడిగా సగటు eCrime బ్రేక్అవుట్ సమయం 29 నిమిషాలకు పడిపోయిందని నివేదించింది, ఒక తీవ్రమైన కేసు 27 సెకన్లలో బ్రేక్అవుట్కు చేరుకుంది. Mandiant 14-రోజుల గ్లోబల్ మీడియన్ డ్వెల్ టైమ్ను నివేదించింది.
ఈ సంఖ్యలు నేరుగా పోల్చదగినవి కావు. ఇవి వేర్వేరు ప్రొవైడర్లు, కస్టమర్ జనాభా మరియు నిర్వచనాల నుండి వచ్చాయి. ఒకటి ప్రవేశం తర్వాత జరిగే కదలికను కొలుస్తుంది. మరొకటి డేటా చౌర్యం వైపు పురోగతిని కొలుస్తుంది. డ్వెల్ టైమ్ దాడి చేసేవాడు ఎంతకాలం కనుగొనబడకుండా ఉన్నాడో కొలుస్తుంది.
సెక్యూరిటీ నాయకులు ఏ ఒక్క సంఖ్యనూ ఒక సార్వత్రిక కౌంట్డౌన్గా మార్చకుండా ఉండాలి.
వేగవంతమైన మరియు నెమ్మదైన దాడులు ఒకేసారి ఉండగలవు
ఒక ఆర్థిక ప్రేరణతో దాడి చేసేవాడికి ఇప్పటికే పనిచేసే క్రెడెన్షియల్స్ మరియు స్పష్టమైన లక్ష్యం ఉండవచ్చు. వారాల తరబడి దాక్కుని ఉండటానికి పెద్దగా కారణం ఉండదు. దాడి చేసేవాడు ప్రవేశించి, యాక్సెస్ను విస్తరించి, సమాచారాన్ని సేకరించి, బాధితుడు మొదటి అలర్ట్ తీవ్రమైనదా అని నిర్ణయించుకుంటున్నప్పుడే ఎక్స్టార్షన్ మొదలుపెట్టగలడు.
ఒక గూఢచర్య నటుడికి వేరే లక్ష్యం ఉంటుంది. అది నిశ్శబ్దంగా నిలదొక్కుకుని, చట్టబద్ధమైన అడ్మినిస్ట్రేటివ్ టూల్స్ను ఉపయోగించి, క్రమంగా సమాచారాన్ని యాక్సెస్ చేయవచ్చు. Mandiant యొక్క 2026 నివేదిక గూఢచర్య మరియు ఉత్తర కొరియా IT-వర్కర్ కేసుల్లో చాలా ఎక్కువ డ్వెల్ టైమ్లను కనుగొంది. మరికొన్ని క్యాంపెయిన్లు అనేక నెలలుగా దాక్కుని ఉన్నాయి.
ఈ రెండు నమూనాలకు వేర్వేరు బలాలు అవసరం:
- వేగవంతమైన దాడులకు ముందస్తు సంకేతాలు మరియు ముందుగానే ఆమోదించిన కంటైన్మెంట్ అవసరం.
- నెమ్మదైన దాడులకు నిలకడైన లాగ్లు, థ్రెట్ హంటింగ్ మరియు కాలక్రమేణా ప్రవర్తనపై దృశ్యమానత అవసరం.
ఒక సంస్థ ఒకదానిలో మెరుగుపడి మరొకదానిలో బలహీనంగా ఉండవచ్చు. ప్రారంభ కార్యకలాపం ఎప్పుడూ కనిపించకపోతే వేగవంతమైన ఆటోమేటెడ్ స్పందన సహాయపడదు. వేగవంతమైన చొరబాటు సున్నితమైన డేటాకు చేరుకోకముందే ఎవరూ చర్య తీసుకోలేకపోతే సుదీర్ఘ లాగ్ నిలుపుదల సహాయపడదు.
AI పరిచయమైన పనిని వేగవంతం చేస్తోంది
ఇప్పటివరకు ఉన్న సాక్ష్యం పూర్తిగా కొత్త రకాల దాడుల కంటే వేగవంతం వైపే ఎక్కువగా చూపిస్తోంది.
రీకనైసెన్స్, ఫిషింగ్, స్క్రిప్టింగ్ మరియు ఆపరేషనల్ ఎగ్జిక్యూషన్ కోసం AI ఉపయోగించబడుతున్నట్లు తాము గమనించామని Unit 42 చెబుతోంది. దాదాపు 12 AI ఏజెంట్లను ఉపయోగించి దాదాపు 80 హానికరమైన మాడ్యూల్స్ మరియు 70కి పైగా ఎవేజన్ టెక్నిక్లను అభివృద్ధి చేసి పరీక్షించిన ఒక క్యాంపెయిన్ను Sophos డాక్యుమెంట్ చేసింది. ఒక వ్యక్తి వారాల తరబడి చేయాల్సిన పనిని కొన్ని రోజుల్లోనే పూర్తి చేశారు.
ఇవి ముఖ్యమైన పరిణామాలే, కానీ అంతర్లీన కార్యకలాపాలు పరిచయమైనవిగానే ఉన్నాయి: యాక్సెస్ను పొందడం, నియంత్రణలను తప్పించుకోవడం, సిస్టమ్ల ద్వారా కదలడం మరియు సమాచారాన్ని దొంగిలించడం. దాడి చేసేవాడు ఆ పనిలో కొంత భాగాన్ని వేగంగా మరియు పెద్ద ఎత్తున చేయడానికి AI సహాయపడగలదు. క్రెడెన్షియల్స్, చేరుకోగలిగే సిస్టమ్లు లేదా లక్ష్యానికి ఒక మార్గం అవసరమనే విషయాన్ని అది తొలగించదు.
ఆ తేడా ముఖ్యమైనది ఎందుకంటే ఇది రక్షణాత్మక స్పందనను ఆచరణాత్మకంగా ఉంచుతుంది. బృందాలకు “AI దాడుల” కోసం పూర్తిగా కొత్త సెక్యూరిటీ ప్రోగ్రామ్ అవసరం లేదు. వేగవంతమైన ఆటోమేషన్ దోపిడీ చేయగల గుర్తింపు, దృశ్యమానత మరియు స్పందన అంతరాలను వారు మూసివేయాలి.
గుర్తింపు మరియు కనెక్ట్ చేయబడిన సేవలు స్పందనను మారుస్తాయి
తన పరిశోధనల్లో దాదాపు 90%లో గుర్తింపు బలహీనతలు ముఖ్యమైన పాత్ర పోషించాయని Unit 42 నివేదిస్తోంది. దాదాపు 48%లో బ్రౌజర్ కార్యకలాపం ఉంది, 23%లో థర్డ్-పార్టీ SaaS అప్లికేషన్లు ఉన్నాయి.
అందువల్ల ఒక ల్యాప్టాప్ను వేరుచేసిన తర్వాత కూడా ఒక సంఘటన కొనసాగగలదు. దొంగిలించిన బ్రౌజర్ సెషన్ ఇంకా యాక్టివ్గా ఉండవచ్చు. ఒక OAuth గ్రాంట్ ఇమెయిల్ లేదా క్లౌడ్ స్టోరేజ్కు యాక్సెస్ ఇవ్వవచ్చు. ఒక రాజీపడిన సర్వీస్ ఖాతా ఇంటరాక్టివ్ లాగిన్ లేకుండానే పనిచేయవచ్చు. అసలు యూజర్ పాస్వర్డ్ మారిన తర్వాత కూడా ఒక థర్డ్-పార్టీ ఇంటిగ్రేషన్ నమ్మదగినదిగానే ఉండవచ్చు.
ఒక ఆధునిక కంటైన్మెంట్ ప్లాన్ ఇలా చేయగలగాలి:
- యాక్టివ్ సెషన్లు మరియు రిఫ్రెష్ టోకెన్లను రద్దు చేయడం;
- అనుమానాస్పద OAuth గ్రాంట్లను నిలిపివేయడం;
- బహిర్గతమైన API కీలు మరియు సర్వీస్ క్రెడెన్షియల్స్ను మార్చడం;
- ఫిషింగ్-రెసిస్టెంట్ రీఆథెంటికేషన్ను తప్పనిసరి చేయడం;
- ఇన్బాక్స్ రూల్స్ మరియు డెలిగేటెడ్ యాక్సెస్ను పరిశీలించడం;
- క్లౌడ్ రోల్స్ మరియు తాత్కాలిక క్రెడెన్షియల్స్ను పరిమితం చేయడం;
- ప్రభావిత ఎండ్పాయింట్లను వేరుచేయడం; మరియు
- యాక్సెస్ను వారసత్వంగా పొందిన కనెక్ట్ చేయబడిన SaaS అప్లికేషన్లను గుర్తించడం.
ఎండ్పాయింట్, గుర్తింపు, బ్రౌజర్, ఇమెయిల్, క్లౌడ్ మరియు SaaS సాక్ష్యం ఒకే పరిశోధనలో కలవాలి. ప్రతి బృందం తన సొంత ఉత్పత్తిని మాత్రమే చూస్తే, దాడి చేసేవాడు హ్యాండ్ఆఫ్ల నుండి ప్రయోజనం పొందుతాడు.
మొదటి 72 నిమిషాలు
దాడి వేగం ఒకే సార్వత్రిక గడియారం కాదు. కింద ఒక దశను ఎంచుకుని, సాధ్యమైన సంకేతాన్ని, అది ఎక్కడ కనిపిస్తుందో, ఒక సిస్టమ్ సురక్షితంగా ఏమి ఆటోమేట్ చేయగలదో, మరియు ఒక వ్యక్తి ఇంకా ఎక్కడ నిర్ణయం తీసుకోవాలో చూడండి. ఉదాహరణ టాగుల్ ఒక ఊహాజనితమైన వేగవంతమైన చొరబాటును నెమ్మదైన, రహస్యమైన దానితో పోలుస్తుంది — రెండూ విద్యాపరమైన సన్నివేశాలే, కొలిచిన సగటులు కావు.
సాధ్యమైన సంకేతం: తెలియని పరికరం, ప్రదేశం లేదా నెట్వర్క్ నుండి సైన్-ఇన్, లేదా విజయవంతమైన ఫిషింగ్ క్లిక్.
టెలిమెట్రీ మూలం: ఐడెంటిటీ ప్రొవైడర్ మరియు ఇమెయిల్-సెక్యూరిటీ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: పరికరం, జియో మరియు గుర్తింపు రిస్క్ సందర్భంతో అలర్ట్ను సుసంపన్నం చేయడం.
షరతులతో కూడిన చర్య: విశ్వాసం ఎక్కువగా ఉండి, ఖాతా పంచుకోబడనప్పుడు స్టెప్-అప్ రీఆథెంటికేషన్ను తప్పనిసరి చేయడం.
మానవ నిర్ణయం: కంటైన్మెంట్కు ముందు లేదా తర్వాత యూజర్ను సంప్రదించాలా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: కేసు క్యూలో ఉన్నప్పుడే దాడి చేసేవాడు నిలకడైన యాక్సెస్ను ఉంచుకుంటాడు.
వేగవంతమైన ఉదాహరణ: మొదటి నిమిషంలోనే ఒక క్రెడెన్షియల్-స్టఫింగ్ హిట్ ఒక చెల్లుబాటు అయ్యే పాస్వర్డ్పై పడుతుంది.రహస్య ఉదాహరణ: ఒక ఫిషింగ్ ఇమెయిల్ కొన్ని రోజుల ముందే తెరవబడుతుంది; దాడి చేసేవాడు క్రెడెన్షియల్ను మొదటిసారి ఉపయోగించే ముందు వేచి ఉంటాడు.
సాధ్యమైన సంకేతం: కొత్త లాగిన్ లేకుండా కొత్త పరికరం నుండి ఉపయోగించిన దొంగిలించిన సెషన్ కుకీ లేదా OAuth టోకెన్.
టెలిమెట్రీ మూలం: బ్రౌజర్-ఐసోలేషన్ మరియు SaaS సెషన్ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: సెషన్ను అధిక రిస్క్గా ఫ్లాగ్ చేసి పరిశోధనకు జోడించడం.
షరతులతో కూడిన చర్య: విశ్వాసం ఎక్కువగా ఉన్నప్పుడు నిర్దిష్ట సెషన్ లేదా టోకెన్ను రద్దు చేయడం.
మానవ నిర్ణయం: రద్దు చేయడం ప్రస్తుతం యాక్టివ్గా ఉన్న చట్టబద్ధమైన బిజినెస్ ప్రక్రియకు అంతరాయం కలిగిస్తుందా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: యూజర్ పాస్వర్డ్ రీసెట్ అయిన తర్వాత కూడా దాడి చేసేవాడు చెల్లుబాటు అయ్యే సెషన్ను కలిగి ఉంటాడు.
వేగవంతమైన ఉదాహరణ: ప్రారంభ ఫిష్ జరిగిన కొన్ని నిమిషాల్లోనే దొంగిలించిన సెషన్ ఒక కనెక్ట్ చేయబడిన SaaS యాప్కు చేరుకుంటుంది.రహస్య ఉదాహరణ: అసాధారణ-వాల్యూమ్ అలర్ట్ను నివారించడానికి టోకెన్ అరుదుగా, రోజుల తేడాతో ఉపయోగించబడుతుంది.
సాధ్యమైన సంకేతం: ఇంతకుముందు ఉపయోగించని అనుమతులు లేదా రోల్స్ను కోరుతున్న ఒక ఖాతా.
టెలిమెట్రీ మూలం: క్లౌడ్ ఐడెంటిటీ మరియు యాక్సెస్-మేనేజ్మెంట్ (IAM) ఆడిట్ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: అసాధారణ అనుమతి అభ్యర్థనను కేసు టైమ్లైన్కు జోడించడం.
షరతులతో కూడిన చర్య: కొత్తగా మంజూరు చేసిన ప్రివిలేజ్డ్ రోల్ను సమీక్ష పెండింగ్లో తాత్కాలికంగా నిలిపివేయడం.
మానవ నిర్ణయం: ఎస్కలేషన్ జరుగుతున్న ఒక నిజమైన అడ్మినిస్ట్రేటివ్ పనికి సరిపోతుందా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: అసలు ఖాతా యొక్క సాధారణ స్కోప్ కంటే చాలా దూరంలో ఉన్న సిస్టమ్లు మరియు డేటాకు దాడి చేసేవాడు చేరుకుంటాడు.
వేగవంతమైన ఉదాహరణ: తప్పుగా కాన్ఫిగర్ చేయబడిన ఒక రోల్ దాడి చేసేవాడికి పది నిమిషాల్లోపే తనకు తానుగా అడ్మిన్ హక్కులను మంజూరు చేసుకోవడానికి వీలు కల్పిస్తుంది.రహస్య ఉదాహరణ: ఎస్కలేట్ చేయకుండానే దాడి చేసేవాడు ఇప్పటికే ప్రివిలేజ్డ్గా ఉన్న కానీ తక్కువ దృష్టిని ఆకర్షించే ఒక సర్వీస్ ఖాతాను ఉపయోగిస్తాడు.
సాధ్యమైన సంకేతం: ఒక చిన్న సమయంలో అనేక కొత్త సిస్టమ్లకు ప్రామాణీకరిస్తున్న ఒకే గుర్తింపు లేదా హోస్ట్.
టెలిమెట్రీ మూలం: ఎండ్పాయింట్ డిటెక్షన్ మరియు నెట్వర్క్ ప్రామాణీకరణ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: గుర్తింపు యొక్క సాధారణ యాక్సెస్ నమూనాకు వ్యతిరేకంగా కొత్త కనెక్షన్లను పరస్పరం అనుసంధానించడం.
షరతులతో కూడిన చర్య: ఆ నమూనాను చూపిస్తున్న ఒక ప్రామాణిక ఉద్యోగి వర్క్స్టేషన్ను, వేగంగా తిప్పికొట్టే అవకాశంతో, వేరుచేయడం.
మానవ నిర్ణయం: అదే సాక్ష్యంపై ఒక పంచుకున్న, ప్రొడక్షన్ లేదా కస్టమర్-ఫేసింగ్ సిస్టమ్ను వేరుచేయాలా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: దాడి చేసేవాడు అనేక సిస్టమ్లపై పట్టు సాధిస్తాడు, కాబట్టి ఒక ఎంట్రీ పాయింట్ను తొలగించడం ఇక చొరబాటును ముగించదు.
వేగవంతమైన ఉదాహరణ: CrowdStrike గమనించిన అత్యంత వేగవంతమైన eCrime బ్రేక్అవుట్ — ఒక హోస్ట్ నుండి మరొకదానికి 27 సెకన్లలో.రహస్య ఉదాహరణ: దాడి చేసేవాడు ప్రతిసారీ చట్టబద్ధమైన అడ్మిన్ టూల్స్ను ఉపయోగిస్తూ, అనేక వారాల్లో రెండు లేదా మూడు సిస్టమ్ల ద్వారా కదులుతాడు.
సాధ్యమైన సంకేతం: ఒకే ప్రదేశం, ఆర్కైవ్ లేదా తాత్కాలిక స్టోర్లోకి పెద్ద లేదా అసాధారణ డేటా సేకరణ.
టెలిమెట్రీ మూలం: డేటా-లాస్-ప్రివెన్షన్ మరియు క్లౌడ్-స్టోరేజ్ యాక్టివిటీ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: సేకరణ నమూనాను ఫ్లాగ్ చేసి సంబంధిత లాగ్ల కాపీని సాక్ష్యంగా భద్రపరచడం.
షరతులతో కూడిన చర్య: అసాధారణమైన బల్క్-డౌన్లోడ్ జాబ్ను రేట్-లిమిట్ చేయడం లేదా క్వారంటైన్ చేయడం.
మానవ నిర్ణయం: గమ్యస్థానం మరియు వాల్యూమ్ ఒక చట్టబద్ధమైన బ్యాకప్, ఎగుమతి లేదా అనలిటిక్స్ జాబ్కు సరిపోతాయా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: డేటా ఇప్పటికే ప్యాకేజ్ చేయబడి బయటకు వెళ్లడానికి సిద్ధంగా ఉంటుంది; జోక్యం చేసుకోవడానికి మిగిలిన విండో నిమిషాలకు కుదించుకుపోతుంది.
వేగవంతమైన ఉదాహరణ: ప్రారంభ యాక్సెస్ జరిగిన గంటలోపే ఫైల్స్ ఒక ఫోల్డర్లోకి ఆర్కైవ్ చేయబడతాయి.రహస్య ఉదాహరణ: సాధారణ వాల్యూమ్ థ్రెషోల్డ్ కంటే తక్కువగా, అనేక సెషన్లలో చిన్న మొత్తాలు కాపీ చేయబడతాయి.
సాధ్యమైన సంకేతం: తెలియని గమ్యస్థానానికి ఒక అవుట్బౌండ్ ట్రాన్స్ఫర్, లేదా ఒక రొటీన్ కనెక్షన్పై వాల్యూమ్ స్పైక్.
టెలిమెట్రీ మూలం: నెట్వర్క్ ఎగ్రెస్ మానిటరింగ్ మరియు క్లౌడ్-అప్లికేషన్ లాగ్లు.
సురక్షిత ఆటోమేటెడ్ చర్య: ఒక ఎక్స్పైరీ మరియు రోల్బ్యాక్ మార్గంతో నిర్ధారించిన హానికరమైన గమ్యస్థానాన్ని బ్లాక్ చేయడం.
షరతులతో కూడిన చర్య: సమీక్ష పెండింగ్లో ప్రభావిత గుర్తింపుపై అవుట్బౌండ్ ట్రాఫిక్ను థ్రోటిల్ చేయడం లేదా నిలిపివేయడం.
మానవ నిర్ణయం: బిజినెస్ ప్రభావాన్ని దృష్టిలో ఉంచుకుని, ట్రాన్స్ఫర్ను ఆపడానికి ఒక కస్టమర్-ఫేసింగ్ సేవను మూసివేయాలా అనేది.
ఆలస్యమైన గుర్తింపు యొక్క పర్యవసానం: డేటా ఇప్పటికే వాతావరణం నుండి బయటకు వెళ్లింది; స్పందన కంటైన్మెంట్ నుండి బహిర్గతం మరియు రికవరీ వైపు మారుతుంది.
వేగవంతమైన ఉదాహరణ: Unit 42 గమనించిన అత్యంత వేగవంతమైన కేసు — ప్రారంభ యాక్సెస్ జరిగిన 72 నిమిషాల్లో డేటా బయటకు వెళ్లింది.రహస్య ఉదాహరణ: సాధారణ ట్రాఫిక్లో కలిసిపోయేలా టైమ్ చేసి, వారాల తరబడి చిన్న, ఎన్క్రిప్టెడ్ బ్యాచ్లలో డేటా బయటకు వెళుతుంది.
ఆటోమేషన్ సాధ్యమయ్యే హానిపై ఆధారపడి ఉండాలి
“ఆటోమేట్ చేయండి లేదా వెనుకబడండి” అనేది నిర్ణయాత్మకంగా వినిపిస్తుంది, కానీ ఇది అసంపూర్ణమైన సలహా. ఒక అలర్ట్ను సుసంపన్నం చేసే తప్పుడు పాజిటివ్ చాలా తక్కువ వృధా చేస్తుంది. ఒక పంచుకున్న ప్రొడక్షన్ గుర్తింపును నిలిపివేసే తప్పుడు పాజిటివ్ ఒక అంతరాయాన్ని కలిగించగలదు.
సరైన ఆటోమేషన్ స్థాయి గుర్తింపు విశ్వాసం, తిప్పికొట్టగలిగే సామర్థ్యం, బ్లాస్ట్ రేడియస్ మరియు బిజినెస్ క్రిటికాలిటీపై ఆధారపడి ఉంటుంది.
| స్పందన చర్య | సముచితమైన చికిత్స |
|---|---|
| ఒక అలర్ట్కు గుర్తింపు, ఎండ్పాయింట్ మరియు థ్రెట్ సందర్భాన్ని జోడించడం | ఆటోమేట్ చేయండి |
| ఒక నిర్ధారించిన హానికరమైన సూచికను తాత్కాలికంగా బ్లాక్ చేయడం | ఎక్స్పైరీ మరియు రోల్బ్యాక్తో ఆటోమేట్ చేయండి |
| స్పష్టంగా అనుమానాస్పదమైన ఒక బ్రౌజర్ లేదా OAuth సెషన్ను రద్దు చేయడం | విశ్వాసం ఎక్కువగా ఉన్నప్పుడు ఆటోమేట్ చేయండి |
| ఒక ప్రామాణిక ఉద్యోగి వర్క్స్టేషన్ను వేరుచేయడం | వేగవంతమైన తిప్పికొట్టడంతో షరతులతో కూడిన ఆటోమేషన్ |
| ఒక ప్రివిలేజ్డ్ లేదా పంచుకున్న ఖాతాను నిలిపివేయడం | ఇరుకైన పరీక్షించిన అత్యవసర నియమం మినహా మానవ ఆమోదం |
| ఒక ప్రొడక్షన్ సర్వర్ను వేరుచేయడం | ఇన్సిడెంట్ కమాండర్ లేదా సర్వీస్-యజమాని ఆమోదం |
| ఒక క్లౌడ్ వర్క్లోడ్ లేదా డేటాను తొలగించడం | మొదటి కంటైన్మెంట్ చర్యగా ఎప్పుడూ ఉపయోగించవద్దు |
| ఒక కస్టమర్-ఫేసింగ్ సేవను మూసివేయడం | బిజినెస్-ప్రభావ మూల్యాంకనంతో మానవ ఆమోదం |
ఇది ఒక సార్వత్రిక పాలసీ టేబుల్ కాదు. ప్రతి సంస్థ దీన్ని తన సిస్టమ్లు మరియు నియంత్రణ బాధ్యతలకు అనుగుణంగా సర్దుబాటు చేసుకోవాలి. సూత్రం మాత్రం నిలకడగా ఉంటుంది: బాగా అర్థమైన, పరిమితమైన మరియు తిప్పికొట్టగలిగే చర్యలను ఆటోమేట్ చేయండి. పెద్ద లేదా అనిశ్చిత బ్లాస్ట్ రేడియస్ ఉన్న చర్యలకు ముందు మానవ ఆమోదాన్ని ఉంచండి.
ఆటోమేషన్ సాక్ష్యాన్ని కూడా భద్రపరచాలి. మాల్వేర్ను తొలగించడం దాడి చేసేవాడు ఎలా ప్రవేశించాడో అర్థం చేసుకోవడానికి అవసరమైన సమాచారాన్ని నాశనం చేయవచ్చు. ఒక వర్క్లోడ్ను తొలగించడం లాగ్లు లేదా అస్థిర స్థితిని తొలగించవచ్చు. పరిశోధన మరియు రికవరీకి మార్గం వదిలిపెడుతూ మరింత హానిని ఆపడమే కంటైన్మెంట్ ఉద్దేశం.
ఒక్క MTTR సంఖ్యను ఒక స్పందన చైన్తో భర్తీ చేయండి
మీన్ టైమ్ టు రెస్పాండ్, లేదా MTTR, తరచుగా సెక్యూరిటీ పనితీరుకు ఒక్క కొలతగా ప్రదర్శించబడుతుంది. ఇది ఆలస్యం ఎక్కడ జరిగిందో దాచగలదు.
మరింత ఉపయోగకరమైన స్పందన చైన్ వీటిని నమోదు చేస్తుంది:
- మొదటి నమ్మదగిన సంకేతానికి సమయం: చర్యకు మద్దతు ఇవ్వగల సాక్ష్యాన్ని సంస్థ మొదట ఎప్పుడు అందుకుంది?
- యాజమాన్యానికి సమయం: ఒక వ్యక్తి లేదా ఆటోమేటెడ్ వర్క్ఫ్లో బాధ్యతను అంగీకరించడానికి ఎంత సమయం పట్టింది?
- స్కోప్ను అర్థం చేసుకోవడానికి సమయం: బృందం ప్రభావిత గుర్తింపులు, సిస్టమ్లు మరియు సేవలను గుర్తించడానికి ఎంత సమయం పట్టింది?
- కంటైన్ చేయడానికి సమయం: దాడి చేసేవాడు కొనసాగే సామర్థ్యం ఎప్పుడు గణనీయంగా పరిమితమైంది?
- కంటైన్మెంట్ను ధృవీకరించడానికి సమయం: హానికరమైన కార్యకలాపం ఆగిపోయిందని స్వతంత్ర సాక్ష్యం ఎప్పుడు చూపించింది?
- రికవర్ చేయడానికి సమయం: సేవలు నమ్మదగిన ఆపరేటింగ్ స్థితికి ఎప్పుడు తిరిగి వచ్చాయి?
సగటులను మాత్రమే కాకుండా మీడియన్లు మరియు నెమ్మదైన పర్సంటైల్స్ను కొలవండి. ఒక మంచి సగటు గంటల తరబడి యాజమాన్యం లేకుండా ఉండిపోయే కొన్ని సంఘటనలను దాచగలదు. తప్పుడు-కంటైన్మెంట్ రేటు మరియు రోల్బ్యాక్ సమయాన్ని కూడా ట్రాక్ చేయండి; అది చట్టబద్ధమైన పనికి పదేపదే అంతరాయం కలిగిస్తే వేగవంతమైన చర్య మెరుగుదల కాదు.
సన్నద్ధత సంఘటనకు ముందే వేగాన్ని సృష్టిస్తుంది
ఒక ఖాతాను ఎవరు నిలిపివేయగలరో లేదా ఒక సర్వర్ను ఎవరు వేరుచేయగలరో నిర్ణయించడానికి ఒక సంఘటన యొక్క మొదటి గంట సరైన సమయం కాదు.
NIST యొక్క ప్రస్తుత ఇన్సిడెంట్-రెస్పాన్స్ మార్గదర్శకత్వం సన్నద్ధత, స్పందన మరియు రికవరీని సంస్థ యొక్క విస్తృత సైబర్సెక్యూరిటీ రిస్క్ మేనేజ్మెంట్లో ఉంచుతుంది. కెనడా యొక్క సైబర్ సెంటర్ కూడా సంఘటనలను గుర్తించడం, స్పందించడం మరియు వాటి నుండి కోలుకోవడం కోసం డాక్యుమెంట్ చేసిన ప్రక్రియలను సిఫార్సు చేస్తుంది.
అలర్ట్ రాకముందే, బృందాలు వీటిని నిర్ణయించుకోవాలి:
- గుర్తింపు, ఎండ్పాయింట్, క్లౌడ్ మరియు SaaS కంటైన్మెంట్కు ఎవరు యజమానులు;
- ఏ సిస్టమ్లు మరియు గుర్తింపులు ఆటోమేటిక్ ఐసోలేషన్కు చాలా క్రిటికల్గా ఉన్నాయి;
- ఏ స్పందన చర్యలు ముందుగానే ఆమోదించబడ్డాయి;
- చర్యలు ఎలా తిప్పికొట్టబడతాయి;
- అత్యవసర యాక్సెస్ ఎక్కడ ఉంచబడుతుంది;
- ఏ సాక్ష్యాన్ని భద్రపరచాలి;
- సంబంధిత లాగ్లు ఎంతకాలం అందుబాటులో ఉంటాయి; మరియు
- చట్టపరమైన, గోప్యత, కమ్యూనికేషన్స్ మరియు బిజినెస్ నాయకులు ఎప్పుడు చేరాలి.
వాస్తవిక టైమ్లైన్లను ఉపయోగించి ఎక్సర్సైజ్లను నిర్వహించండి. ఒక అనుమానాస్పద లాగిన్తో మొదలుపెట్టి ఇమెయిల్, బ్రౌజర్, SaaS మరియు క్లౌడ్ సిస్టమ్ల అంతటా కొత్త సాక్ష్యాన్ని ప్రవేశపెట్టండి. ప్రతిచోటా అదే గుర్తింపును కనుగొనడానికి, దాని సెషన్లను రద్దు చేయడానికి మరియు డేటా కదలిక ఆగిపోయిందని నిర్ధారించుకోవడానికి ఎంత సమయం పడుతుందో కొలవండి.
ఎక్సర్సైజ్ డిటెక్షన్ టూల్స్ను అంతే నిర్ణయాత్మక హక్కులను కూడా పరీక్షించాలి. ఎవరు దానిపై చర్య తీసుకోవచ్చో ఎవరికీ తెలియనప్పుడు సాంకేతికంగా సరైన అలర్ట్ పరిమిత విలువను కలిగి ఉంటుంది.
72-నిమిషాల ఫైండింగ్ ఏమి మార్చాలి
72-నిమిషాల కేసు ఒక సార్వత్రిక గడువును నిర్ధారించదు. పరిశోధకులకు ఒక నిర్ణయం తీసుకోవడానికి ముందు ఎల్లప్పుడూ అనేక గంటల సాక్ష్యాన్ని సేకరించే సమయం ఉంటుందని ఊహించే స్పందన నమూనాల్లో ఒక బలహీనతను ఇది బహిర్గతం చేస్తుంది.
సెక్యూరిటీ బృందాలు దీన్ని నాలుగు ప్రశ్నలు అడగడానికి ఉపయోగించుకోవాలి:
- గుర్తింపు, ఎండ్పాయింట్, బ్రౌజర్, క్లౌడ్ మరియు SaaS కార్యకలాపాన్ని మేము వేగంగా కనెక్ట్ చేయగలమా?
- ఏ అధిక-విశ్వాస కంటైన్మెంట్ చర్యలు ఇప్పటికే ఆమోదించబడ్డాయి?
- ప్రతి ఆటోమేటెడ్ చర్యను వివరించి తిప్పికొట్టగలమా?
- కంటైన్మెంట్ నిజంగా దాడి చేసేవాడిని ఆపిందని మేము ధృవీకరించగలమా?
లక్ష్యం ఇన్సిడెంట్ రెస్పాన్స్ నుండి వ్యక్తులను తొలగించడం కాదు. మెషీన్లు సాక్ష్యాన్ని సేకరించి, పరిస్థితికి అవసరమైన వేగంతో పరిమితమైన చర్యలను నిర్వహిస్తుండగా, వ్యక్తులు అనిశ్చిత, అధిక-ప్రభావ నిర్ణయాలపై దృష్టి పెట్టేలా ఉంచడమే లక్ష్యం.
కొందరు దాడి చేసేవారు నిమిషాల్లో కదలవచ్చు. మరికొందరు నెలల తరబడి దాక్కుని ఉండవచ్చు. ఒక పరిణతి చెందిన సెక్యూరిటీ ఆపరేషన్ ఈ రెండు గడియారాలకూ సిద్ధంగా ఉండాలి.
సంబంధిత పఠనం: ఫ్రాంటియర్ సైబర్సెక్యూరిటీ AI ట్రస్టెడ్-యాక్సెస్ గేట్ల వెనుకకు ఎందుకు కదులుతోంది, DNS సర్వర్లు అధిక-విలువైన దాడి లక్ష్యంగా ఎందుకు మిగిలిపోతాయి, మరియు 2026 ransomware గణాంకాలు సెక్యూరిటీ బృందాలకు నిజంగా ఏమి చెబుతున్నాయి.
సూచనలు మరియు మరింత చదవడానికి
- 2026 Unit 42 Global Incident Response Report — Attacks Now 4x Faster — Palo Alto Networks Unit 42, 17 ఫిబ్రవరి 2026. 72-నిమిషాల పరిశీలన మరియు గుర్తింపు, బ్రౌజర్, SaaS మరియు మల్టీ-సర్ఫేస్ సంఘటనలను కవర్ చేసే ఫైండింగ్లకు మూలం.
- 2026 Global Threat Report — CrowdStrike, 2026. సగటు మరియు గమనించిన అత్యంత వేగవంతమైన eCrime బ్రేక్అవుట్ సమయాలను మరియు AI-ఎనేబుల్డ్ అడ్వర్సరీ కార్యకలాపాన్ని నివేదిస్తుంది.
- M-Trends 2026 — Google Cloud/Mandiant, 23 మార్చి 2026. గ్లోబల్ మీడియన్ డ్వెల్ టైమ్ మరియు ఎక్కువ కాలం కొనసాగే చొరబాటు నమూనాలను నివేదిస్తుంది.
- AI Is Compressing Cyberattack Timelines — Sophos, జూలై 2026. STAC6994 క్యాంపెయిన్ను మరియు AI గుర్తింపులు మరియు కనెక్ట్ చేయబడిన సేవల చుట్టూ ఉద్భవిస్తున్న రిస్క్లను వివరిస్తుంది.
- NIST SP 800-61 Revision 3: Incident Response Recommendations and Considerations — National Institute of Standards and Technology, ఏప్రిల్ 2025. NIST సైబర్సెక్యూరిటీ ఫ్రేమ్వర్క్ 2.0తో సమలేఖనం చేయబడిన ప్రస్తుత ఇన్సిడెంట్-రెస్పాన్స్ మార్గదర్శకత్వం.
- Developing your incident response plan — Canadian Centre for Cyber Security, జనవరి 2026లో సమీక్షించబడింది. గుర్తింపు, స్పందన మరియు రికవరీ ప్రక్రియలను సిద్ధం చేయడానికి ఆచరణాత్మక మార్గదర్శకత్వం.
మూలాలు సమీక్షించిన తేదీ: 25 సెప్టెంబర్ 2026.