

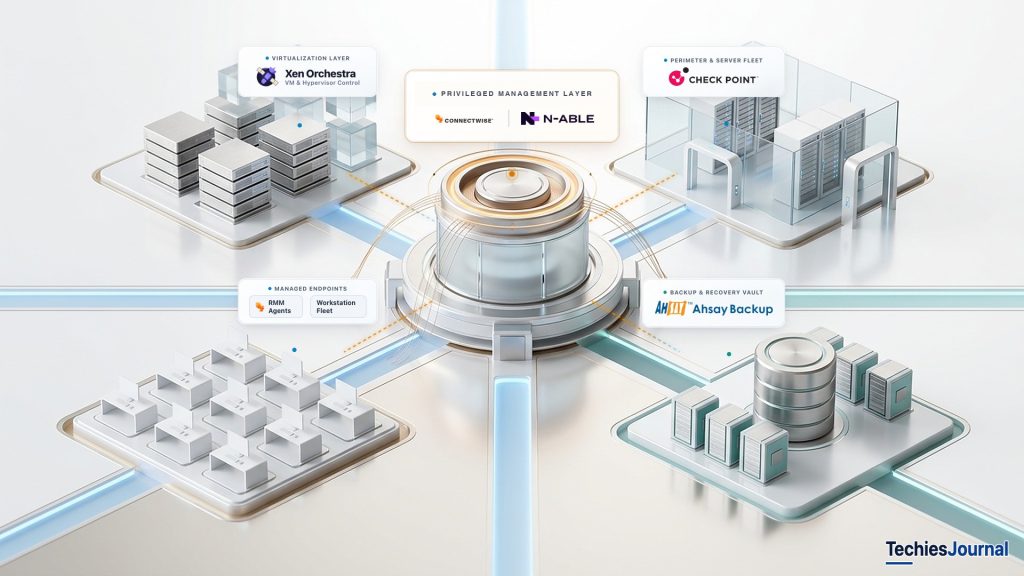
రిమోట్-మేనేజ్మెంట్, వర్చువలైజేషన్, బ్యాకప్ సిస్టమ్లపై ఇటీవలి దాడులు ఒక్కో వల్నరబిలిటీకి మించిన భద్రతా సమస్యను చూపిస్తున్నాయి: ఈ ప్లాట్ఫామ్లకు ఇతర సిస్టమ్లపై ఉన్న అధికారం.
ఒక అడ్మినిస్ట్రేటివ్ టూల్. వందల కొద్దీ సిస్టమ్లు.
200 సర్వర్లను, ఉద్యోగుల డివైస్లను నిర్వహిస్తున్న ఒక IT టీమ్ను ఊహించండి.
ప్రతి మెషీన్కు విడివిడిగా కనెక్ట్ కాకుండా, అప్డేట్లు ఇన్స్టాల్ చేయడానికి, నిర్వహణ పనులు నడపడానికి, ఆరోగ్య స్థితిని పర్యవేక్షించడానికి, సమస్యలను పరిష్కరించడానికి అడ్మినిస్ట్రేటర్లు ఒక కేంద్ర ప్లాట్ఫామ్ను వాడతారు. ఇది సమయాన్ని ఆదా చేస్తుంది, సిస్టమ్లను ఒకే విధంగా కాన్ఫిగర్ చేసి ఉంచడానికి సహాయపడుతుంది.
అయితే ఆ ప్లాట్ఫామ్పై దాడి చేసినవారు నియంత్రణ సాధిస్తే?
దానికి ఉన్న పర్మిషన్లను బట్టి, దాడి చేసినవారు ప్రతి సిస్టమ్ను విడివిడిగా రాజీ చేయకుండానే అనేక సిస్టమ్లలో సాఫ్ట్వేర్ను డిప్లాయ్ చేయగలగవచ్చు, కమాండ్లను అమలు చేయగలగవచ్చు లేదా కాన్ఫిగరేషన్లను మార్చగలగవచ్చు.
అందుకే మేనేజ్మెంట్ ప్లాట్ఫామ్లకు ప్రత్యేక భద్రతా శ్రద్ధ అవసరం. ఇతర సిస్టమ్లను నియంత్రించడమే వాటి ఉద్దేశ్యం, ఆ అధికారమే తప్పు చేతుల్లో పడినప్పుడు ప్రమాదకరంగా మారగలదు.
2026 అక్టోబర్, నవంబర్ నెలల భద్రతా పరిశోధనలు, ఈ అడ్మినిస్ట్రేటివ్ నమ్మకంలోని వేర్వేరు భాగాలను దాడి చేసినవారు ఎలా ఉపయోగించుకున్నారో చూపిస్తున్నాయి.
మేనేజ్మెంట్ ప్లాట్ఫామ్కు శక్తి ఎక్కడి నుంచి వస్తుంది?
ఆధునిక ఇన్ఫ్రాస్ట్రక్చర్ అనేక రకాల మేనేజ్మెంట్ సాఫ్ట్వేర్పై ఆధారపడి ఉంటుంది.
రిమోట్ మానిటరింగ్ అండ్ మేనేజ్మెంట్ (RMM) ప్లాట్ఫామ్లు ఎండ్పాయింట్లను, సర్వర్లను టెక్నీషియన్లు నిర్వహించడానికి వీలు కల్పిస్తాయి. వర్చువలైజేషన్ మేనేజర్లు హోస్ట్లను, వర్చువల్ మెషీన్లను నియంత్రిస్తాయి. బ్యాకప్ కన్సోల్లు డేటా రక్షణను, రికవరీని సమన్వయం చేస్తాయి. క్లౌడ్ అడ్మినిస్ట్రేషన్, సెక్యూరిటీ సిస్టమ్లు రిసోర్స్లను, ఐడెంటిటీలను, నెట్వర్క్ యాక్సెస్ను నిర్వహిస్తాయి.
ఈ టూల్స్ తమ పని చేయడానికి ప్రత్యేక అధికారాలతో కూడిన సామర్థ్యాలు అవసరం.
ఒక RMM ప్లాట్ఫామ్, ఇన్స్టాల్ చేసిన ఏజెంట్లతో కమ్యూనికేట్ చేయవచ్చు, ఆ ఏజెంట్లు ఉన్నత స్థాయి ఆపరేటింగ్-సిస్టమ్ పర్మిషన్లతో కమాండ్లను నడుపుతాయి. ఒక వర్చువలైజేషన్ మేనేజర్, వర్చువల్ మెషీన్లను సృష్టించమని, ఆపమని లేదా మార్చమని ఒక హోస్ట్కు సూచించగలదు. ఒక బ్యాకప్ సిస్టమ్ వద్ద, రక్షిత వర్క్లోడ్లను, స్టోరేజ్ను యాక్సెస్ చేయడానికి వీలు కల్పించే credentials ఉండవచ్చు.
ముఖ్యమైన తేడా: ఒక సిస్టమ్ను యాక్సెస్ చేయడం అనేది ఒకటి, ఇతర సిస్టమ్లను నిర్వహించే అధికారం కలిగి ఉండటం మరొకటి.
ఒక సాధారణ అప్లికేషన్ తన సొంత డేటాను చదవగలదు లేదా మార్చగలదు. ఒక మేనేజ్మెంట్ ప్లాట్ఫామ్ మాత్రం, అనేక అప్లికేషన్లు నడిచే వాతావరణాన్నే మార్చగలిగే అవకాశం ఉంది.
ఆ అధికారం ఎంత వరకు ఉంటుందనేది దాని కాన్ఫిగరేషన్, credentials, పర్మిషన్లు, కనెక్ట్ అయిన సిస్టమ్లపై ఆధారపడి ఉంటుంది. అది తప్పనిసరిగా అపరిమితం కాదు.
ఇటీవలి పరిశోధనల్లోని మూడు విధానాలు, ఈ హద్దులు ఎందుకు ముఖ్యమో వివరిస్తాయి.
ఈ పట్టిక సంఘటనలను పక్కపక్కన ఉంచి, ప్రతి మూలం ఏమి ధృవీకరిస్తోందో, ఏది కేవలం నివేదిస్తోందో వేరు చేసి చూపిస్తుంది.
| సంఘటన | దాడి చేసినవారు చేసినది లేదా చేయగలిగినది | మూలం ధృవీకరించినది | నివేదించబడింది, నిర్ధారణ కాలేదు | పరిష్కారం లేదా ప్రతిస్పందన |
|---|---|---|---|---|
| ScreenConnect, RMM+ (Huntress, నవంబర్ 11 మరియు 13) | మేనేజ్మెంట్ ప్యానెల్ల నుంచి కమాండ్లు నడిపి, నిర్వహిస్తున్న డివైస్లపై రిమోట్-యాక్సెస్ సాఫ్ట్వేర్ను ఇన్స్టాల్ చేశారు | సుమారు 90 నిమిషాల్లో 48 సంస్థల్లోని కనీసం 288 ఎండ్పాయింట్లు, ఆ తర్వాత 41 సంస్థల్లోని 205 హోస్ట్లు | కార్యకలాపం RMM+ versions 1.0.31, 1.0.32 కు సంబంధించినదిగా కనిపించింది, అవి ఖాళీ access key ను అంగీకరించాయి. ConnectWise ప్రారంభ యాక్సెస్ మార్గాన్ని గుర్తించలేదు. టెక్నీషియన్ సెషన్ల ద్వారా వ్యాప్తి విజయవంతమైనట్లు గమనించలేదు | ConnectWise తన hosted environments లో RMM+ ను, సంబంధిత extensions ను నిలిపివేసింది |
| Xen Orchestra (Vates advisory VSA-2026-062, నవంబర్ 10) | ఖాళీ-ఆబ్జెక్ట్ టోకెన్తో authentication ను దాటి, అడ్మినిస్ట్రేటర్ యాక్సెస్ పొందారు | ఒక threat actor దీనిని చురుకుగా ఎక్స్ప్లాయిట్ చేస్తున్నాడు. విజయవంతమైన authentication లేని యాక్సెస్ ఎలాంటి అప్లికేషన్ లాగ్ను మిగల్చదు | managed pools లో కోడ్ అమలు, XCP-ng హోస్ట్లపై root స్వాధీనం అనేవి సంభావ్య ఫలితం మాత్రమే, వివరించబడిన ఫలితం కాదు | versions 6.9.2, 6.10.1 లో పరిష్కరించబడింది |
| Check Point gateway నుంచి ESXi కు (Check Point Research, ఒక చొరబాటు) | gateway లోపాలను ఎక్స్ప్లాయిట్ చేసి, root వరకు అధికారాలను పెంచుకుని, persistence ఏర్పరచి, ఆ తర్వాత SSH ద్వారా ఒక ESXi హోస్ట్కు వెళ్లి wiper ను నడిపారు | పరిశీలించిన ఆ ఒక్క చొరబాటులో ESXi కు వెళ్లడం, wiper | దాడి చేసినవారికి ESXi service account credentials ఎలా లభించాయి. ఆ ఆపరేషన్ అసలు స్వభావం అధిక విశ్వాసంతో అంచనా వేయబడలేదు | మొదటి కార్యకలాపానికి సుమారు ఒక వారం ముందే భద్రతా పరిష్కారం అందుబాటులో ఉంది (advisory SK1000362) |
| AhsayCBS backup servers (Huntress, అక్టోబర్ 8 నుండి 11) | బహిర్గతమైన సర్వర్లపై authentication bypass ను, remote code execution లోపాన్ని కలిపి వాడి, webshells, ఒక cryptocurrency miner, రిమోట్-యాక్సెస్ టూల్స్ను ఉంచారు | ఒకే వాతావరణంలోని మూడు సర్వర్ల నుంచి స్వాధీనం చేసుకున్న టూలింగ్, PNG ఇమేజ్ డేటాలో ఎన్క్రిప్ట్ చేసిన payloads ను దాచిన ఒక webshell సహా | సంబంధిత Veeam సర్వర్పై, credential-theft module కు అనుగుణమైన ఒక కమాండ్. ఎన్ని credentials తీసుకున్నారో తెలియదు | Hotfixes 10.3.4.45 (version 10 కోసం), 9.15.2.70 (versions 7 నుండి 9 కోసం). ప్యాచింగ్ ముందే ఉంచిన వాటిని తొలగించదు |
| N-able N-central (N-able, నవంబర్ 10 నుండి 13) | authentication, పర్మిషన్లు, legacy API యాక్సెస్, agent impersonation లలో లోపాలు నివేదించబడ్డాయి | నవంబర్ 10 న Hotfix 2 ఏడు documented CVEs ను పరిష్కరించింది. N-able కేంద్ర అప్లికేషన్ను, దాని agents, probes, appliances నుంచి వేరుగా పరిగణిస్తుంది | Authenticated డేటా లీకేజీ సమస్యలు ఇంకా తెరిచే ఉన్నాయి, వాటిని తక్కువ ప్రమాదంగా వర్ణించారు | Hotfix 2 విడుదలైంది, Hotfix 3 ప్రణాళికలో ఉంది |
2026 నవంబర్ 16 నాటి స్థితి, Go deeper కింద ఇచ్చిన నివేదికల ఆధారంగా. వరుసలు వేర్వేరు రకాల సాక్ష్యాలను నమోదు చేస్తాయి, కాబట్టి అవి తీవ్రత ర్యాంకింగ్ కాదు.
1. చట్టబద్ధమైన అడ్మినిస్ట్రేషనే దాడి సాధనంగా మారినప్పుడు
2026 నవంబర్ 11 న, ScreenConnect మేనేజ్మెంట్ ప్యానెల్లను ఉపయోగించి దాడి చేసినవారు కమాండ్లు నడిపి, నిర్వహిస్తున్న డివైస్లపై అనధికార రిమోట్-యాక్సెస్ సాఫ్ట్వేర్ను డిప్లాయ్ చేయడాన్ని Huntress గమనించింది.
మొదటి దశ సుమారు 90 నిమిషాల్లో 48 సంస్థల్లోని కనీసం 288 ఎండ్పాయింట్లను ప్రభావితం చేసింది. నవంబర్ 13 న 41 సంస్థల్లోని 205 హోస్ట్లకు సంబంధించిన అదనపు కార్యకలాపాన్ని Huntress నివేదించింది.
ScreenConnect లోని రిమోట్-కమాండ్ సామర్థ్యం ఒక చట్టబద్ధమైన అడ్మినిస్ట్రేటివ్ ఫీచర్. ఈ సంఘటనలో, ఆ ఫీచర్ ద్వారా హానికరమైన కమాండ్లను అమలు చేయడానికి దాడి చేసినవారు మేనేజ్మెంట్ ప్యానెల్లకు ఉన్న యాక్సెస్ను ఉపయోగించారు.
RMM+ అనే థర్డ్-పార్టీ extension లోని authentication బలహీనతకు ఈ కార్యకలాపం సంబంధించినదిగా కనిపించిందని Huntress చెప్పింది, ఆ extension యొక్క versions 1.0.31, 1.0.32 ఖాళీ access key ను అంగీకరించాయి. తాము ప్రారంభ యాక్సెస్ మార్గాన్ని గుర్తించలేదని ConnectWise చెప్పింది, తన hosted environments లో RMM+ ను, సంబంధిత extensions ను నిలిపివేసింది. Huntress వివరించిన బలహీనత extension లో ఉంది, ScreenConnect కోర్ ఉత్పత్తిలో నిరూపితమైన లోపం కాదు. SCKit మాల్వేర్లో టెక్నీషియన్ల రిమోట్ సెషన్ల ద్వారా వ్యాపించేందుకు ఉద్దేశించిన ఫంక్షనాలిటీ ఉన్నప్పటికీ, ఆ అదనపు పద్ధతి విజయవంతం కావడాన్ని పరిశోధకులు గమనించలేదు.
Huntress యొక్క SCKit పరిశోధన గమనించిన కమాండ్ కార్యకలాపాన్ని, మాల్వేర్ విశ్లేషణను, సాక్ష్యాల పరిమితులను అందిస్తుంది.
ఈ కార్యాచరణ సమస్య ScreenConnect కు మాత్రమే పరిమితం కాదు.
అనేక సిస్టమ్లలో కమాండ్లను అమలు చేయగల ఏ మేనేజ్మెంట్ టూల్కైనా, అనుమతించిన అడ్మినిస్ట్రేషన్ను, ఆ అధికారం దుర్వినియోగాన్ని వేరు చేసి గుర్తించే మార్గం అవసరం.
20 మెషీన్లపై ఆమోదిత సాఫ్ట్వేర్ను ఇన్స్టాల్ చేసే టెక్నీషియన్, దొంగిలించిన మేనేజ్మెంట్ సెషన్ ద్వారా అనధికార సాఫ్ట్వేర్ను డిప్లాయ్ చేసే దాడి చేసినవారు, ఇద్దరూ ఒకే అంతర్లీన ఫంక్షనాలిటీని ఉపయోగించవచ్చు.
ఇది గుర్తింపులో సవాలును సృష్టిస్తుంది. ఏ సాఫ్ట్వేర్ కమాండ్ను అమలు చేసిందో మాత్రమే కాకుండా, దాన్ని ఎవరు ప్రారంభించారు, ఏ డివైస్లను లక్ష్యంగా చేసుకున్నారు, ఆ చర్య ఊహించినదేనా, దాని పరిధి అసాధారణంగా ఉందా అనే విషయాలను కూడా సెక్యూరిటీ టీమ్లు పరిగణించాలి.
2. ఒక కాంపోనెంట్ను రాజీ చేయడం, మరింత అధికారాలున్న సిస్టమ్లకు దారి తెరిచినప్పుడు
రెండో విధానం, సాధారణ వర్క్లోడ్లకు పైన ఉండే మేనేజ్మెంట్ ఇన్ఫ్రాస్ట్రక్చర్కు సంబంధించినది.
2026 నవంబర్లో, XCP-ng వర్చువలైజేషన్ ఇన్ఫ్రాస్ట్రక్చర్ను నిర్వహించడానికి వాడే ప్లాట్ఫామ్ అయిన Xen Orchestra లోని authentication bypass ను Vates వెల్లడించింది.
ఒక ఖాళీ-ఆబ్జెక్ట్ authentication టోకెన్ను ఎలా అర్థం చేసుకుంటారనే దానిలో ఆ లోపం ఉంది. ప్రభావిత పరిస్థితుల్లో, దాడి చేసినవారు authentication ను దాటి అడ్మినిస్ట్రేటివ్ యాక్సెస్ పొందగలరు. Xen Orchestra రాజీ అయితే managed pools లో కోడ్ అమలుకు, బహుశా XCP-ng హోస్ట్లపై root గా పూర్తి స్వాధీనానికి దారితీయవచ్చని Vates హెచ్చరించింది.
ఒక వర్చువల్ మెషీన్లో ఆపరేటింగ్-సిస్టమ్ భద్రత బలంగా ఉండవచ్చు, కానీ దాని కింద వర్చువలైజేషన్ హోస్ట్ పనిచేస్తుంది. ఆ స్థాయిలో అడ్మినిస్ట్రేటివ్ నియంత్రణ ఉంటే, గెస్ట్ ఆపరేటింగ్ సిస్టమ్ లోపల మాత్రమే వర్తింపజేసిన రక్షణలు బలహీనపడవచ్చు.
ఒక ముఖ్యమైన గుర్తింపు పరిమితిని కూడా Vates నమోదు చేసింది: authentication లేకుండా విజయవంతంగా చేసిన ఎక్స్ప్లాయిటేషన్ సంబంధిత అప్లికేషన్ లాగ్ను సృష్టించదు. దాని ప్రచురించిన indicators తెలిసిన దాడి కార్యకలాపాన్ని కవర్ చేస్తాయి, ఆ వల్నరబిలిటీ యొక్క సాధ్యమైన ప్రతి వినియోగాన్ని కాదు.
Vates Security Advisory VSA-2026-062 చూడండి.
Check Point Research చేసిన ఒక వేరే పరిశోధన, సాంకేతికంగా భిన్నమైనదైనా సంబంధిత సమస్యను చూపిస్తుంది.
Check Point Security Gateways లోని వల్నరబిలిటీలను దాడి చేసినవారు ఎక్స్ప్లాయిట్ చేసి, అధికారాలను పెంచుకుని, persistence ఏర్పరచుకున్నారు. పరిశీలించిన ఒక చొరబాటులో, వారు ఆ gateway నుంచి SSH ద్వారా ఒక VMware ESXi హోస్ట్కు వెళ్లి విధ్వంసకర మాల్వేర్ను నడిపారు.
gateway రాజీ కావడం వల్ల ESXi నియంత్రణ ఆటోమేటిక్గా దక్కలేదు. ఆ వాతావరణంలోకి దాడి చేసినవారికి ఇంకా ఒక మార్గం, పనిచేసే authentication అవసరమయ్యాయి. ఇక్కడ ముఖ్యమైన విషయం ఏమిటంటే, రాజీ అయిన ఒక ఇన్ఫ్రాస్ట్రక్చర్ కాంపోనెంట్, మరొక సున్నితమైన సిస్టమ్ను చేరడానికి ఆధారంగా మారింది.
Check Point Research యొక్క PHP2Shell పరిశోధన ఆ క్రమాన్ని, దాని attribution పరిమితులను నమోదు చేస్తుంది.
ఈ రెండు సందర్భాలూ ఒక ఆచరణాత్మక ఆర్కిటెక్చర్ ప్రశ్నను లేవనెత్తుతాయి:
రాజీ అయిన ఒక అడ్మినిస్ట్రేటివ్ కాంపోనెంట్, తన ఉద్దేశిత పనికి అవసరమైన వాటికి మించిన సిస్టమ్లను లేదా అధికారాలను చేరగలదా?
నెట్వర్క్ segmentation, పరిమితం చేసిన మేనేజ్మెంట్ ఇంటర్ఫేస్లు, తక్కువ పరిధి ఉన్న service credentials ఆ పరిధిని పరిమితం చేయడానికి సహాయపడతాయి. నమ్మదగిన ప్లాట్ఫామ్ ఎప్పటికీ రాజీ కాదని అవి హామీ ఇవ్వలేవు, కానీ ఆ తర్వాత దాడి చేసినవారు ఏమి చేయగలరో వాటి ప్రభావం చూపగలవు.
3. రికవరీకి అవసరమైన సిస్టమ్లే రాజీ అయినప్పుడు
మూడో విధానం, ఇన్సిడెంట్ రెస్పాన్స్ సమయంలో ప్రత్యేకంగా తీవ్రమవుతుంది.
2026 అక్టోబర్లో, రాజీ అయిన AhsayCBS బ్యాకప్-మేనేజ్మెంట్ సర్వర్లను Huntress పరిశోధించింది. పరిశోధకులు webshells, cryptocurrency-mining సాఫ్ట్వేర్, persistence యంత్రాంగాలు, రిమోట్-యాక్సెస్ టూల్స్ను స్వాధీనం చేసుకున్నారు.
ఒక webshell, PNG ఇమేజ్ డేటాలో ఎన్క్రిప్ట్ చేసిన payloads ను దాచింది. ఆ వాతావరణంలోని సంబంధిత Veeam సర్వర్పై, Veeam కోసం ఒక credential-theft module కు అనుగుణమైన కమాండ్ను కూడా పరిశోధకులు కనుగొన్నారు, అయితే ఏవైనా credentials తీసుకున్నారో లేదో వారు చెప్పలేకపోయారు.
ప్రభావితమైన ఒకే వాతావరణంలోని మూడు సర్వర్ల నుంచి స్వాధీనం చేసుకున్న టూలింగ్ను Huntress AhsayCBS పరిశోధన వివరిస్తుంది.
బ్యాకప్ అడ్మినిస్ట్రేషన్ సున్నితమైనది, ఎందుకంటే ఏదైనా తప్పు జరిగినప్పుడు సంస్థలు ఆధారపడే సిస్టమ్లకు అది దగ్గరగా ఉంటుంది. దాడి చేసినవారు ఆ వాతావరణాన్ని రాజీ చేస్తే, బ్యాకప్ credentials, అడ్మినిస్ట్రేటివ్ సెట్టింగ్లు లేదా రికవరీ రిసోర్స్లు కూడా ప్రభావితమయ్యాయో లేదో రెస్పాండర్లు నిర్ధారించాల్సి రావచ్చు.
ఇది ఒక dependency సమస్యను సృష్టిస్తుంది.
ఒక సంస్థ వద్ద నమ్మదగిన బ్యాకప్లు ఉండవచ్చు, కానీ రికవరీ ఇన్ఫ్రాస్ట్రక్చర్కు యాక్సెస్, నమ్మలేని ఒక మేనేజ్మెంట్ సిస్టమ్పై ఆధారపడి ఉంటే వాటిని పునరుద్ధరించడం ఇంకా కష్టంగా ఉండవచ్చు.
ఇతర అడ్మినిస్ట్రేటివ్ సర్వీస్లతోనూ ఇదే సమస్య తలెత్తవచ్చు. సాధారణ మేనేజ్మెంట్ కన్సోల్ రాజీ అయినా లేదా అందుబాటులో లేకపోయినా, కీలకమైన సిస్టమ్లను పరిశోధించడానికి, పునరుద్ధరించడానికి సంస్థకు స్వతంత్రంగా రక్షించిన మార్గం అవసరం.
సెక్యూరిటీ అప్డేట్లు అవసరమే, కానీ వాటిని ఎలా డిప్లాయ్ చేస్తారన్నది ముఖ్యం
మేనేజ్మెంట్-ప్లాట్ఫామ్ భద్రతా సంఘటన ప్రతిదీ విజయవంతమైన రాజీని కలిగి ఉండదు.
అనుసంధానమైన అనేక కాంపోనెంట్లతో కూడిన మేనేజ్మెంట్ సిస్టమ్లోని వల్నరబిలిటీలను సరిదిద్దడం అనే వేరే సవాలును, N-able యొక్క 2026 నవంబర్ N-central ప్రతిస్పందన వివరిస్తుంది.
నవంబర్ 10 న, ఏడు documented CVEs ను పరిష్కరించే Hotfix 2 ను N-able విడుదల చేసింది. నవంబర్ 13 నాటి దాని అప్డేట్, authentication, పర్మిషన్లు, legacy API యాక్సెస్, agent impersonation లకు సంబంధించిన అదనపు నివేదిత బలహీనతలను వివరించింది, మరింత పరిష్కారం ప్రణాళికలో ఉంది.
N-able ప్రతిస్పందన, కేంద్ర అప్లికేషన్ను దాని Agents, Probes, appliances నుంచి వేరు చేసింది. అవి మేనేజ్మెంట్ విధులను నిర్వహిస్తాయి, కేంద్ర సర్వర్తో కమ్యూనికేట్ చేస్తాయి.
N-able యొక్క నవంబర్ 13 remediation అప్డేట్ చూడండి.
ప్యాచింగ్ సమయంలో ఈ తేడా ముఖ్యం. ఏ కాంపోనెంట్లు ప్రభావితమయ్యాయి, ఏ పరిష్కారాలు అందుబాటులో ఉన్నాయి, అప్డేట్లు ఒక నిర్దిష్ట క్రమంలో జరగాలా, తాత్కాలిక పరిమితులు అవసరమా అనేవి అడ్మినిస్ట్రేటర్లు అర్థం చేసుకోవాలి.
రాజీ ఇప్పటికే జరిగినప్పుడు కూడా ఇది ముఖ్యమే.
ఒక ప్యాచ్ వల్నరబిలిటీ ఉన్న ప్రవేశ ద్వారాన్ని మూసివేయగలదు, కానీ అంతకుముందే ఇన్స్టాల్ చేసిన హానికరమైన సాఫ్ట్వేర్ను తొలగిస్తుందని, దొంగిలించిన credentials ను రద్దు చేస్తుందని లేదా అనధికార కాన్ఫిగరేషన్ మార్పులను వెనక్కి తిప్పుతుందని అనుకోలేం.
అందుకే వల్నరబిలిటీ పరిష్కారానికి, ఇన్సిడెంట్ రికవరీకి వేర్వేరు నిర్ణయాలు అవసరం.
సంస్థలు ఏమి మార్చుకోవాలి?
కేంద్రీకృత అడ్మినిస్ట్రేషన్ ఒక చెడ్డ డిజైన్ నిర్ణయం అని ఈ పరిశోధనల అర్థం కాదు.
కేంద్ర నిర్వహణ లేకపోతే, సంస్థలు అస్థిరమైన కాన్ఫిగరేషన్లతో, ఆలస్యమైన అప్డేట్లతో, పరిమితమైన కార్యాచరణ దృశ్యమానతతో ఇబ్బంది పడవచ్చు. ఆ ప్రయోజనాలను కొనసాగిస్తూనే, అనధికార యాక్సెస్ పర్యవసానాలను తగ్గించడమే లక్ష్యం.
ప్రతి మేనేజ్మెంట్ ప్లాట్ఫామ్కు ఉన్న అధికారాన్ని అర్థం చేసుకోవడం అత్యంత ఉపయోగకరమైన ప్రారంభ బిందువు.
అడ్మినిస్ట్రేటివ్ పరిధిని పరిమితం చేయండి
ఇతర సిస్టమ్లపై చర్య తీసుకోగల మేనేజ్మెంట్ ఇంటర్ఫేస్లను, service accounts, APIs, ఇన్స్టాల్ చేసిన ఏజెంట్లను, integrations ను గుర్తించండి.
అవసరమైన వ్యక్తులకు, సర్వీస్లకు మాత్రమే యాక్సెస్ను పరిమితం చేయండి. సముచితమైన చోట, మేనేజ్మెంట్ నెట్వర్క్లను సాధారణ యూజర్, అప్లికేషన్ ట్రాఫిక్ నుంచి వేరు చేయండి, అడ్మినిస్ట్రేటివ్ యాక్సెస్ను బలమైన authentication తో రక్షించండి.
సిస్టమ్ ఆరోగ్యాన్ని తనిఖీ చేసే ఒక ఆటోమేషన్ సర్వీస్కు, దాని పనికి అవసరం అయితే తప్ప కాన్ఫిగరేషన్ మార్చే పర్మిషన్లు ఇవ్వకూడదు.
అనేక సిస్టమ్లను ప్రభావితం చేసే చర్యలను నియంత్రించండి
మాస్ స్క్రిప్టింగ్, సాఫ్ట్వేర్ డిప్లాయ్మెంట్, బల్క్ కాన్ఫిగరేషన్ మార్పులకు, సాధారణ ఒక్క-డివైస్ అడ్మినిస్ట్రేషన్ కంటే విస్తృత సంభావ్య ప్రభావం ఉంటుంది.
మద్దతు ఉన్న చోట, ఈ ఆపరేషన్లను role పరిమితులు, అదనపు authorization లేదా అసాధారణ కార్యకలాపానికి alerts ద్వారా రక్షించవచ్చు.
ప్రతి సాధారణ పనిని అడ్మినిస్ట్రేటర్లు చేతితో ఆమోదించేలా చేయడం లక్ష్యం కాదు. పర్యావరణంలోని పెద్ద భాగాలను ప్రభావితం చేయగల చర్యలకు బలమైన నియంత్రణలు ఏర్పాటు చేయడమే లక్ష్యం.
స్వతంత్ర సాక్ష్యాలను భద్రపరచండి
కీలకమైన అడ్మినిస్ట్రేటివ్ చర్యలను, పరిశీలనలో ఉన్న సిస్టమ్పై పూర్తిగా ఆధారపడని మానిటరింగ్ ద్వారా గమనించగలగాలి.
ఇందులో విడిగా రక్షించిన audit logs, ఎండ్పాయింట్ telemetry, నెట్వర్క్ మానిటరింగ్ ఉండవచ్చు.
ఉదాహరణకు, ఒక మేనేజ్మెంట్ సర్వర్ రాజీ అయితే, ఏ మెషీన్లకు కమాండ్లు వచ్చాయో, ఆ తర్వాత ఏమి జరిగిందో నిర్ణయించడానికి స్వతంత్రంగా సేకరించిన ఎండ్పాయింట్ ఈవెంట్లు సహాయపడవచ్చు.
రాజీ అయిన కన్సోల్ లేకుండా రికవర్ కావడానికి సిద్ధం కండి
సాధారణ అడ్మినిస్ట్రేషన్ ప్లాట్ఫామ్ నమ్మదగనిదిగా మారితే, ముఖ్యమైన సిస్టమ్లపై నియంత్రణను తిరిగి ఎలా పొందాలో సంస్థకు తెలిసి ఉండాలి.
దీనికి స్వతంత్రంగా రక్షించిన రికవరీ accounts, నమ్మదగిన ఇన్స్టాలేషన్ మూలాలు, వేరుగా ఉన్న బ్యాకప్ credentials, పరీక్షించిన ప్రత్యామ్నాయ యాక్సెస్ మార్గాలు అవసరం కావచ్చు.
ఈ చర్యలు ఆ వాతావరణానికి తగిన స్థాయిలో ఉండాలి. hosted సపోర్ట్ టూల్ వాడే ఒక చిన్న సంస్థకు, అనేక వర్చువలైజేషన్ క్లస్టర్లను నడిపే ఎంటర్ప్రైజ్ లాంటి డిజైన్ అవసరం లేదు.
ఉమ్మడి అవసరం ఏమిటంటే, రికవరీ చేస్తున్న కాంపోనెంట్పైనే రికవరీ పూర్తిగా ఆధారపడకూడదు.
మీ తదుపరి సెక్యూరిటీ రివ్యూకు ఒక ఉపయోగకరమైన అభ్యాసం
మీ వాతావరణంలో అత్యంత విస్తృత అధికారం ఉన్న మేనేజ్మెంట్ ప్లాట్ఫామ్ను ఎంచుకోండి.
ఉత్పత్తి చెక్లిస్ట్తో ప్రారంభించకుండా, ఒక అడ్మినిస్ట్రేటివ్ చర్యను ఆ సిస్టమ్ ద్వారా వెంబడించి చూడండి.
ఒక అడ్మినిస్ట్రేటర్ 100 ఎండ్పాయింట్లకు ఒక అప్డేట్ను డిప్లాయ్ చేస్తున్నాడనుకోండి.
అడ్మినిస్ట్రేటర్ ఎక్కడ authenticate అవుతాడు? ఏ సర్వీస్ ఆ సూచనను అందుకుంటుంది? అది ఏ credentials లేదా అధికారాలను వాడుతుంది? ఏ ఏజెంట్లు ఆ కమాండ్ను అమలు చేస్తాయి? ఆ కార్యకలాపం ఎక్కడ నమోదవుతుంది?
ఈ చిత్రానికి అందుబాటులో ఉండే టెక్స్ట్ ప్రత్యామ్నాయం
100 ఎండ్పాయింట్లకు ఒక అప్డేట్ను డిప్లాయ్ చేయడం వంటి ఒక అడ్మినిస్ట్రేటివ్ చర్యను ఈ చిత్రం ఐదు సంఖ్యల దశల్లో వెంబడిస్తుంది. ప్రతి దశ అభ్యాసంలోని ఒక ప్రశ్నకు సరిపోతుంది.
దశ 1: అడ్మినిస్ట్రేటర్ సైన్ ఇన్ అవుతారు. అడ్మినిస్ట్రేటర్ ఎక్కడ authenticate అవుతారనేది ప్రశ్న.
దశ 2: మేనేజ్మెంట్ ప్లాట్ఫామ్ సూచనను అందుకుంటుంది. ఏ సర్వీస్ దానిని అందుకుంటుందనేది ప్రశ్న. ఈ దశను ఒక అంబర్ ఫ్లాగ్ సూచిస్తుంది: ప్లాట్ఫామ్ రాజీ అయితే, అది నిర్వహించే సిస్టమ్లపై దానికి ఉన్న అధికారం దాడి చేసినవారి చేతికి వస్తుంది.
దశ 3: ప్లాట్ఫామ్ తన సొంత credentials, అధికారాలతో పనిచేస్తుంది. అది ఏ credentials లేదా అధికారాలను వాడుతుందనేది ప్రశ్న.
దశ 4: ఎండ్పాయింట్లపై ఉన్న ఏజెంట్లు కమాండ్ను నడుపుతాయి. ఏ ఏజెంట్లు దానిని అమలు చేస్తాయనేది ప్రశ్న. ఆ కమాండ్ మొత్తం 100 ఎండ్పాయింట్లను చేరుతుంది, ఇది 100 చిన్న చతురస్రాల గ్రిడ్గా చూపబడింది.
దశ 5: చర్య యొక్క స్వతంత్ర రికార్డు, ప్లాట్ఫామ్ వెలుపల, ప్లాట్ఫామ్ సొంత లాగ్కు వేరుగా ఉంచబడుతుంది. ఆ కార్యకలాపం ఎక్కడ నమోదవుతుందనేది, రాజీ అయిన ప్లాట్ఫామ్పై ఆధారపడకుండా టీమ్ పరిశోధించి నియంత్రణను తిరిగి పొందగలదా అనేది ప్రశ్న.
ఇప్పుడు అడ్మినిస్ట్రేటివ్ సెషన్ లేదా కేంద్ర ప్లాట్ఫామ్ రాజీ అయితే ఏమవుతుందో ఆలోచించండి.
దాడి చేసినవారు మొత్తం 100 ఎండ్పాయింట్లను చేరగలరా? ఊహించని డిప్లాయ్మెంట్ను ఎవరైనా గుర్తిస్తారా? రాజీ అయిన ప్లాట్ఫామ్పై ఆధారపడకుండా, టీమ్ ఆ కార్యకలాపాన్ని పరిశోధించి, నియంత్రణను తిరిగి పొందగలదా?
ఈ అభ్యాసం ఒక సాధారణ భద్రతా ఆందోళనను, ఒక నిర్దిష్ట ఆర్కిటెక్చర్ అంచనాగా మారుస్తుంది.
అదనపు యాక్సెస్ పరిమితులు, మానిటరింగ్ లేదా రికవరీ ఏర్పాట్లు ఎక్కడ ఎక్కువ విలువ ఇస్తాయో గుర్తించడానికి కూడా ఇది సహాయపడుతుంది.
అప్లికేషన్ను మాత్రమే కాదు, అధికారాన్ని కాపాడండి
మేనేజ్మెంట్ ప్లాట్ఫామ్లు విలువైన అడ్మినిస్ట్రేటివ్ సామర్థ్యాలను కలిగి ఉండటం వల్ల చాలా కాలంగా లక్ష్యంగా ఉన్నాయి. 2026 అక్టోబర్, నవంబర్ నెలల సంఘటనలు ఆ ప్రమాదాన్ని బలపరుస్తాయి, ఒక కొత్త రకం దాడిని ఏర్పరచవు.
వాటి సాంకేతిక వివరాలు వేరువేరుగా ఉన్నా, మేనేజ్మెంట్ అధికారం ఎలా దుర్వినియోగం కాగలదో, రాజీ ఇతర ఇన్ఫ్రాస్ట్రక్చర్కు ఎలా విస్తరించగలదో, నమ్మదగిన అడ్మినిస్ట్రేటివ్ సిస్టమ్లు ప్రభావితమైనప్పుడు రికవరీ ఎందుకు మరింత కష్టం కావచ్చో అవి చూపిస్తాయి.
ఇన్ఫ్రాస్ట్రక్చర్ టీమ్లకు, కేంద్రీకృత నిర్వహణ ఉండాలా వద్దా అనేది ప్రశ్న కాదు.
దానికి ఉన్న అధికారం తగిన విధంగా పరిమితం చేయబడి, పరిశీలనకు వీలుగా, పునరుద్ధరించగలిగేలా ఉందా అనేదే ప్రశ్న.
ఒక మేనేజ్మెంట్ ప్లాట్ఫామ్ భద్రతను, దాని అధికారం రాజీ అయినప్పుడు ఏమి జరుగుతుందనే దాని ద్వారా కూడా కొలవాలి.
Go deeper
Huntress: SCKit Worm Investigation: ScreenConnect ద్వారా అందిన హానికరమైన కమాండ్లపై మూల పరిశోధన, గమనించిన కార్యకలాపం, నిర్ధారణ కాని వ్యాప్తి మార్గాలతో సహా.
Vates: Xen Orchestra Security Advisory: Authentication-bypass యంత్రాంగం, ప్రభావిత versions, గుర్తింపు పరిమితులు, పరిష్కార మార్గదర్శకత్వం.
Check Point Research: PHP2Shell Exploitation: gateway రాజీ, అధికారాల పెంపు, persistence, వర్చువలైజేషన్ ఇన్ఫ్రాస్ట్రక్చర్లోకి కదలిక విశ్లేషణ.
Huntress: Inside an AhsayCBS Intrusion: రాజీ అయిన బ్యాకప్-మేనేజ్మెంట్ సర్వర్లపై కనుగొన్న దాడి చేసినవారి persistence, టూలింగ్పై సాంకేతిక విశ్లేషణ.
N-able: Vulnerability Remediation Update: నిర్ధారిత పరిష్కారాలను, authentication, agent కమ్యూనికేషన్లపై కొనసాగుతున్న పనిని వివరించే 2026 నవంబర్ 13 నాటి vendor మార్గదర్శకత్వం.
CISA and Partners: Guide to Securing Remote Access Software: అడ్మినిస్ట్రేటివ్ యాక్సెస్ను పరిమితం చేయడం, రిమోట్-యాక్సెస్ టూల్స్ను నిర్వహించడం, అధిక ప్రభావం ఉన్న ఆపరేషన్లను పర్యవేక్షించడంపై CISA, భాగస్వామ్య ఏజెన్సీల సంయుక్త మార్గదర్శకత్వం (2023 జూన్).
సంబంధిత TechiesJournal పఠనం
విశ్వసనీయ క్లౌడ్ అప్లికేషన్ దాడి మార్గంగా మారినప్పుడు: నమ్మదగిన అప్లికేషన్ ఐడెంటిటీలు కస్టమర్ వాతావరణాల అంతటా అనధికార యాక్సెస్ను ఎలా విస్తరింపజేయగలవు.
క్లౌడ్ కంట్రోల్ ప్లేన్ అంతరాయాలు: సర్వర్లు నడుస్తున్నాయంటే సర్వీస్ పనిచేస్తోందని కాదు: ఇన్ఫ్రాస్ట్రక్చర్ లభ్యత, రికవరీ ఎందుకు నడుస్తున్న వర్క్లోడ్ల వెలుపలి సిస్టమ్లపై ఆధారపడతాయి.
సాంకేతిక మూలాలను 2026 నవంబర్ 16 న సమీక్షించారు.