

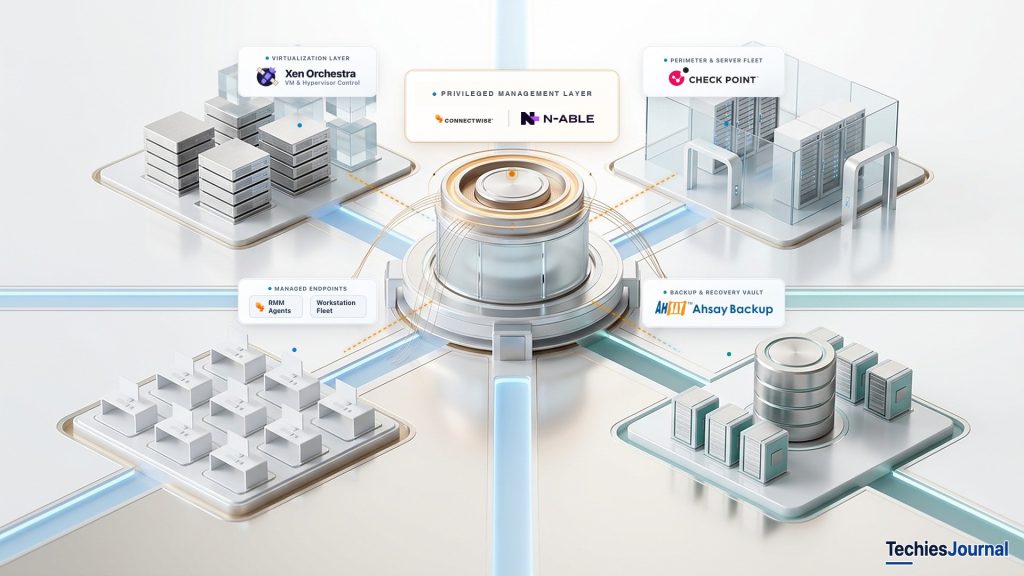
Los ataques recientes contra sistemas de administración remota, virtualización y copias de seguridad revelan un problema de seguridad que va más allá de las vulnerabilidades individuales: la autoridad que estas plataformas tienen sobre otros sistemas.
Una herramienta administrativa. Cientos de sistemas.
Imagina un equipo de TI que administra 200 servidores y dispositivos de empleados.
En lugar de conectarse a cada máquina por separado, los administradores usan una plataforma central para instalar actualizaciones, ejecutar tareas de mantenimiento, supervisar el estado de los equipos y resolver problemas. Esto ahorra tiempo y ayuda a mantener los sistemas configurados de forma coherente.
Pero ¿y si un atacante toma el control de esa plataforma?
Según sus permisos, el atacante podría desplegar software, ejecutar comandos o cambiar configuraciones en varios sistemas sin vulnerar cada uno por separado.
Por eso las plataformas de administración merecen una atención de seguridad particular. Su función es controlar otros sistemas, y esa misma autoridad puede volverse peligrosa si cae en las manos equivocadas.
Las investigaciones de seguridad de octubre y noviembre de 2026 muestran cómo los atacantes aprovecharon distintas partes de esta confianza administrativa.
¿De dónde saca su poder una plataforma de administración?
La infraestructura moderna depende de varios tipos de software de administración.
Las plataformas de supervisión y administración remota (RMM) permiten a los técnicos administrar endpoints y servidores. Los administradores de virtualización controlan hosts y máquinas virtuales. Las consolas de copias de seguridad coordinan la protección y la recuperación de los datos. Los sistemas de administración y seguridad en la nube gestionan recursos, identidades y accesos a la red.
Estas herramientas necesitan capacidades privilegiadas para hacer su trabajo.
Una plataforma RMM puede comunicarse con agentes instalados que ejecutan comandos con permisos elevados del sistema operativo. Un administrador de virtualización puede indicar a un host que cree, detenga o modifique máquinas virtuales. Un sistema de copias de seguridad puede poseer credenciales que le permiten acceder a las cargas de trabajo y al almacenamiento que protege.
La distinción importante está entre acceder a un sistema y tener autoridad para administrar otros sistemas.
Una aplicación común puede leer o modificar sus propios datos. Una plataforma de administración puede, potencialmente, modificar el entorno en el que funcionan muchas aplicaciones.
El alcance de esa autoridad depende de su configuración, sus credenciales, sus permisos y los sistemas conectados. No es necesariamente ilimitado.
Tres mecanismos de investigaciones recientes ilustran por qué esos límites importan.
La tabla presenta los incidentes lado a lado y separa lo que cada fuente confirma de lo que solo informa.
| Incidente | Qué hicieron o podrían hacer los atacantes | Confirmado por la fuente | Informado, no establecido | Corrección o respuesta |
|---|---|---|---|---|
| ScreenConnect y RMM+ (Huntress, 11 y 13 de noviembre) | Ejecutaron comandos desde paneles de administración para instalar software de acceso remoto en dispositivos administrados | Al menos 288 endpoints en 48 organizaciones en unos 90 minutos, y después 205 hosts en 41 organizaciones | La actividad pareció relacionada con las versiones 1.0.31 y 1.0.32 de RMM+, que aceptaban una clave de acceso en blanco. ConnectWise no había identificado un vector de acceso inicial. No se observó que la propagación mediante sesiones de técnicos tuviera éxito | ConnectWise desactivó RMM+ y las extensiones relacionadas en sus entornos alojados |
| Xen Orchestra (aviso VSA-2026-062 de Vates, 10 de noviembre) | Eludieron la autenticación con un token de objeto vacío y obtuvieron acceso de administrador | Un actor de amenazas lo estaba explotando activamente. Un acceso no autenticado exitoso no deja ningún registro de la aplicación | La ejecución de código en los pools administrados y la toma de control como root de los hosts XCP-ng es un resultado posible, no un resultado descrito | Corregido en las versiones 6.9.2 y 6.10.1 |
| De la puerta de enlace de Check Point a ESXi (Check Point Research, una intrusión) | Explotaron fallos de la puerta de enlace, escalaron a root, se mantuvieron persistentes, y luego pasaron a un host ESXi por SSH y ejecutaron un wiper | El paso a ESXi y el wiper en esa única intrusión investigada | Cómo obtuvieron los atacantes las credenciales de la cuenta de servicio de ESXi. La verdadera naturaleza de la operación no se evalúa con un alto grado de confianza | Había una corrección de seguridad disponible aproximadamente una semana antes de la primera actividad (aviso SK1000362) |
| Servidores de copias de seguridad AhsayCBS (Huntress, del 8 al 11 de octubre) | Encadenaron una elusión de la autenticación y un fallo de ejecución remota de código en servidores expuestos, y después plantaron webshells, un minero de criptomonedas y herramientas de acceso remoto | Herramientas recuperadas de tres servidores en un mismo entorno, entre ellas una webshell que ocultaba cargas cifradas en datos de imágenes PNG | En un servidor Veeam relacionado, un comando compatible con un módulo de robo de credenciales. Se desconoce cuántas credenciales se obtuvieron | Hotfixes 10.3.4.45 para la versión 10 y 9.15.2.70 para las versiones 7 a 9. Aplicar el parche no elimina lo que ya se había plantado |
| N-able N-central (N-able, del 10 al 13 de noviembre) | Debilidades informadas en la autenticación, los permisos, el acceso a la API heredada y la suplantación de agentes | El Hotfix 2 del 10 de noviembre corrigió siete CVE documentados. N-able trata la aplicación central por separado de sus agentes, sondas y appliances | Siguen abiertos problemas de filtración de datos autenticada, descritos como de menor riesgo | Hotfix 2 publicado, Hotfix 3 previsto |
Situación a 16 de noviembre de 2026, según los informes enumerados en «Para profundizar». Las filas recogen distintos tipos de evidencia, así que no son una clasificación de gravedad.
1. Cuando la administración legítima se convierte en el mecanismo del ataque
El 11 de noviembre de 2026, Huntress observó a atacantes que usaban paneles de administración de ScreenConnect para ejecutar comandos que desplegaban software de acceso remoto no autorizado en dispositivos administrados.
La primera oleada afectó al menos a 288 endpoints de 48 organizaciones en aproximadamente 90 minutos. Huntress informó de actividad adicional el 13 de noviembre que involucraba a 205 hosts de 41 organizaciones.
La capacidad de ejecución remota de comandos de ScreenConnect es una función administrativa legítima. En este incidente, los atacantes usaron el acceso a los paneles de administración para ejecutar comandos maliciosos a través de esa función.
Huntress afirmó que la actividad parecía relacionada con una debilidad de autenticación en una extensión de terceros llamada RMM+, cuyas versiones 1.0.31 y 1.0.32 aceptaban una clave de acceso en blanco. ConnectWise dijo que no había identificado un vector de acceso inicial y desactivó RMM+ y las extensiones relacionadas en sus entornos alojados. La debilidad que describió Huntress reside en la extensión, no en un fallo demostrado del producto principal de ScreenConnect. Aunque el malware SCKit incluía una funcionalidad pensada para propagarse a través de las sesiones remotas de los técnicos, los investigadores no observaron que ese método adicional tuviera éxito.
La investigación de Huntress sobre SCKit aporta la actividad de comandos observada, el análisis del malware y las limitaciones de la evidencia.
El problema operativo no se limita a ScreenConnect.
Cualquier herramienta de administración capaz de ejecutar comandos en muchos sistemas necesita una forma de distinguir la administración autorizada del uso indebido de esa autoridad.
Un técnico que instala software aprobado en 20 máquinas y un atacante que despliega software no autorizado mediante una sesión de administración robada pueden usar la misma funcionalidad subyacente.
Eso plantea un desafío de detección. Los equipos de seguridad deben considerar no solo qué software ejecutó un comando, sino también quién lo inició, qué dispositivos eran el objetivo, si la acción era esperada y si su alcance era inusual.
2. Cuando vulnerar un componente abre el camino a sistemas con más privilegios
El segundo mecanismo se refiere a la infraestructura de administración que está por encima de las cargas de trabajo habituales.
En noviembre de 2026, Vates divulgó una elusión de la autenticación en Xen Orchestra, una plataforma que se usa para administrar infraestructura de virtualización XCP-ng.
El fallo tenía que ver con cómo se interpretaba un token de autenticación de objeto vacío. En las condiciones afectadas, un atacante podía eludir la autenticación y obtener acceso administrativo. Vates advirtió de que la vulneración de Xen Orchestra podía conducir a la ejecución de código en los pools administrados y, potencialmente, a la toma de control total de los hosts XCP-ng como root.
Una máquina virtual puede tener una seguridad sólida en su sistema operativo, pero el host de virtualización opera por debajo de ella. El control administrativo a ese nivel puede socavar las protecciones aplicadas solo dentro del sistema operativo invitado.
Vates también documentó una limitación importante de detección: la explotación exitosa sin autenticación no genera el registro de aplicación correspondiente. Sus indicadores publicados cubren la actividad conocida de los atacantes, no todos los usos posibles de la vulnerabilidad.
Consulta el aviso de seguridad VSA-2026-062 de Vates.
Una investigación distinta de Check Point Research muestra un problema relacionado, aunque técnicamente diferente.
Los atacantes explotaron vulnerabilidades en las puertas de enlace de seguridad de Check Point, escalaron privilegios y establecieron persistencia. En una intrusión investigada, pasaron después de la puerta de enlace a un host VMware ESXi por SSH y ejecutaron malware destructivo.
La vulneración de la puerta de enlace no otorgó automáticamente el control de ESXi. El atacante aún necesitaba una vía de acceso a ese entorno y una autenticación utilizable. Lo significativo es que un componente de infraestructura vulnerado se convirtió en un punto de apoyo para llegar a otro sistema sensible.
La investigación de Check Point Research sobre PHP2Shell documenta la secuencia y las limitaciones de la atribución.
Ambos casos plantean una pregunta práctica de arquitectura:
¿Puede un componente administrativo vulnerado llegar a sistemas o privilegios que van más allá de los que necesita para su función prevista?
La segmentación de la red, las interfaces de administración restringidas y las credenciales de servicio de alcance limitado pueden ayudar a acotar ese alcance. No pueden garantizar que una plataforma de confianza nunca será vulnerada, pero sí pueden influir en lo que un atacante podrá hacer después.
3. Cuando se vulneran los sistemas necesarios para la recuperación
El tercer mecanismo se vuelve especialmente grave durante la respuesta a incidentes.
En octubre de 2026, Huntress investigó servidores de administración de copias de seguridad AhsayCBS vulnerados. Los investigadores recuperaron webshells, software de minería de criptomonedas, mecanismos de persistencia y herramientas de acceso remoto.
Una webshell ocultaba cargas cifradas en datos de imágenes PNG. En un servidor Veeam relacionado del mismo entorno, los investigadores también encontraron un comando compatible con un módulo de robo de credenciales para Veeam, aunque no pudieron decir si se obtuvo alguna credencial.
La investigación de Huntress sobre AhsayCBS describe las herramientas recuperadas de tres servidores en un mismo entorno afectado.
La administración de las copias de seguridad es delicada porque está cerca de los sistemas en los que las organizaciones confían cuando algo sale mal. Si los atacantes vulneran ese entorno, quienes responden pueden tener que determinar si las credenciales de las copias de seguridad, los ajustes administrativos o los recursos de recuperación también se han visto afectados.
Esto crea un problema de dependencia.
Una organización puede tener copias de seguridad fiables, pero restaurarlas podría seguir siendo difícil si el acceso a la infraestructura de recuperación depende de un sistema de administración en el que no se puede confiar.
Lo mismo puede ocurrir con otros servicios administrativos. Si la consola de administración habitual está vulnerada o no está disponible, la organización necesita una forma protegida de manera independiente para investigar y restaurar los sistemas críticos.
Las actualizaciones de seguridad son necesarias, pero el despliegue importa
No todo incidente de seguridad en una plataforma de administración implica una vulneración exitosa.
La respuesta de N-able para N-central en noviembre de 2026 ilustra el desafío distinto de corregir vulnerabilidades en un sistema de administración formado por varios componentes conectados.
El 10 de noviembre, N-able publicó el Hotfix 2, que corrige siete CVE documentados. Su actualización del 13 de noviembre describió otras debilidades informadas relacionadas con la autenticación, los permisos, el acceso a la API heredada y la suplantación de agentes, con más correcciones previstas.
La respuesta de N-able distinguió la aplicación central de sus agentes, sondas y appliances, que realizan funciones de administración y se comunican con el servidor central.
Consulta la actualización de N-able del 13 de noviembre sobre la corrección de vulnerabilidades.
Esta distinción importa durante la aplicación de parches. Los administradores deben entender qué componentes están afectados, qué correcciones hay disponibles, si las actualizaciones deben seguir un orden concreto y si son necesarias restricciones temporales.
También importa cuando ya se ha producido una vulneración.
Un parche puede cerrar un punto de entrada vulnerable sin eliminar necesariamente el software malicioso instalado antes, revocar credenciales robadas ni revertir cambios de configuración no autorizados.
Por eso la corrección de vulnerabilidades y la recuperación tras un incidente requieren decisiones distintas.
¿Qué deberían cambiar las organizaciones?
Estas investigaciones no significan que la administración centralizada sea una mala decisión de diseño.
Sin administración central, las organizaciones pueden tener dificultades con configuraciones incoherentes, actualizaciones retrasadas y poca visibilidad operativa. El objetivo es conservar esas ventajas y reducir las consecuencias de un acceso no autorizado.
El punto de partida más útil es entender la autoridad que tiene cada plataforma de administración.
Limitar el alcance administrativo
Identifica las interfaces de administración, las cuentas de servicio, las API, los agentes instalados y las integraciones que pueden actuar sobre otros sistemas.
Restringe el acceso a las personas y los servicios que lo necesitan. Cuando corresponda, separa las redes de administración del tráfico de usuarios y aplicaciones ordinario, y protege el acceso administrativo con autenticación robusta.
Un servicio de automatización que comprueba el estado de los sistemas no debería recibir permisos para cambiar configuraciones, salvo que su función los requiera.
Controlar las acciones que afectan a muchos sistemas
Los scripts masivos, el despliegue de software y los cambios de configuración en bloque tienen un impacto potencial mayor que la administración ordinaria de un solo dispositivo.
Cuando sea posible, estas operaciones pueden protegerse mediante restricciones de roles, autorización adicional o alertas ante actividad inusual.
El objetivo no es que los administradores aprueben manualmente cada tarea rutinaria. Es ofrecer controles más sólidos para las acciones capaces de afectar a grandes partes del entorno.
Conservar evidencia independiente
Las acciones administrativas críticas deberían poder observarse mediante una supervisión que no dependa por completo del sistema investigado.
Esto puede incluir registros de auditoría protegidos por separado, telemetría de endpoints y supervisión de la red.
Por ejemplo, si un servidor de administración está vulnerado, los eventos de endpoints recopilados de forma independiente pueden ayudar a determinar qué máquinas recibieron comandos y qué ocurrió después.
Prepararse para recuperar el control sin la consola vulnerada
Una organización debería saber cómo recuperar el control de sus sistemas importantes si su plataforma de administración habitual deja de ser fiable.
Eso puede requerir cuentas de recuperación protegidas de forma independiente, fuentes de instalación de confianza, credenciales de copia de seguridad separadas y vías de acceso alternativas probadas.
Estas medidas deben ser proporcionales al entorno. Una organización pequeña que usa una herramienta de soporte alojada no necesita el mismo diseño que una empresa que opera varios clústeres de virtualización.
El requisito común es que la recuperación no dependa por completo del componente que se está recuperando.
Un ejercicio útil para tu próxima revisión de seguridad
Elige la plataforma de administración con mayor autoridad en tu entorno.
En lugar de empezar por una lista de comprobación de producto, sigue la traza de una acción administrativa a través del sistema.
Supón que un administrador despliega una actualización en 100 endpoints.
¿Dónde se autentica el administrador? ¿Qué servicio recibe la instrucción? ¿Qué credenciales o privilegios usa? ¿Qué agentes ejecutan el comando? ¿Dónde se registra la actividad?
Alternativa textual accesible de esta figura
La figura traza una acción administrativa, como desplegar una actualización en 100 endpoints, en cinco etapas numeradas. Cada etapa corresponde a una pregunta del ejercicio.
Etapa 1: el administrador inicia sesión. La pregunta es dónde se autentica el administrador.
Etapa 2: la plataforma de administración recibe la instrucción. La pregunta es qué servicio la recibe. Una bandera ámbar marca esta etapa: si la plataforma está vulnerada, el atacante tiene la autoridad que ella ejerce sobre los sistemas que administra.
Etapa 3: la plataforma actúa con sus propias credenciales y privilegios. La pregunta es qué credenciales o privilegios usa.
Etapa 4: los agentes de los endpoints ejecutan el comando. La pregunta es qué agentes lo ejecutan. El comando llega a los 100 endpoints, representados como una cuadrícula de 100 cuadrados pequeños.
Etapa 5: un registro independiente de la acción, guardado fuera de la plataforma y aparte del log de la propia plataforma. La pregunta es dónde se registra la actividad y si el equipo podría investigar y recuperar el control sin depender de la plataforma vulnerada.
Ahora considera qué ocurre si la sesión administrativa o la plataforma central están vulneradas.
¿Podría el atacante llegar a los 100 endpoints? ¿Alguien detectaría un despliegue inesperado? ¿Podría el equipo investigar la actividad y recuperar el control sin depender de la plataforma vulnerada?
Este ejercicio convierte una preocupación general de seguridad en una evaluación arquitectónica concreta.
También ayuda a identificar dónde aportarían más valor restricciones de acceso, supervisión o medidas de recuperación adicionales.
Proteger la autoridad, no solo la aplicación
Las plataformas de administración son objetivos de larga data porque concentran capacidades administrativas valiosas. Los incidentes de octubre y noviembre de 2026 refuerzan ese riesgo, no establecen una nueva categoría de ataque.
Sus detalles técnicos difieren, pero demuestran cómo se puede hacer un uso indebido de la autoridad de administración, cómo una vulneración puede extenderse a otra infraestructura y por qué la recuperación puede volverse más difícil cuando se ven afectados los sistemas administrativos de confianza.
Para los equipos de infraestructura, la pregunta no es si debe existir la administración centralizada.
Es si la autoridad que tiene está adecuadamente limitada, es observable y se puede recuperar.
La seguridad de una plataforma de administración debe medirse en parte por lo que ocurre cuando su autoridad se ve comprometida.
Para profundizar
Huntress: SCKit Worm Investigation: Investigación original sobre los comandos maliciosos entregados a través de ScreenConnect, con la actividad observada y las vías de propagación no confirmadas.
Vates: Xen Orchestra Security Advisory: Mecanismo de elusión de la autenticación, versiones afectadas, limitaciones de detección y orientaciones para la corrección.
Check Point Research: PHP2Shell Exploitation: Análisis de la vulneración de la puerta de enlace, la escalada de privilegios, la persistencia y el paso a la infraestructura de virtualización.
Huntress: Inside an AhsayCBS Intrusion: Análisis técnico de la persistencia de los atacantes y de las herramientas encontradas en servidores de administración de copias de seguridad vulnerados.
N-able: Vulnerability Remediation Update: Orientaciones del proveedor del 13 de noviembre de 2026 que explican las correcciones confirmadas y el trabajo pendiente sobre la autenticación y las comunicaciones de los agentes.
CISA and Partners: Guide to Securing Remote Access Software: Orientaciones conjuntas de CISA y organismos asociados (junio de 2023) sobre cómo restringir el acceso administrativo, gestionar las herramientas de acceso remoto y supervisar las operaciones de alto impacto.
Lectura relacionada en TechiesJournal
Cuando una aplicación en la nube de confianza se convierte en una vía de ataque: Cómo las identidades de aplicaciones de confianza pueden extender el acceso no autorizado a los entornos de los clientes.
Caídas del plano de control en la nube: por qué tener los servidores en marcha no significa tener un servicio que funcione: Por qué la disponibilidad de la infraestructura y su recuperación dependen de sistemas ajenos a las cargas de trabajo en ejecución.
Fuentes técnicas revisadas el 16 de noviembre de 2026.