

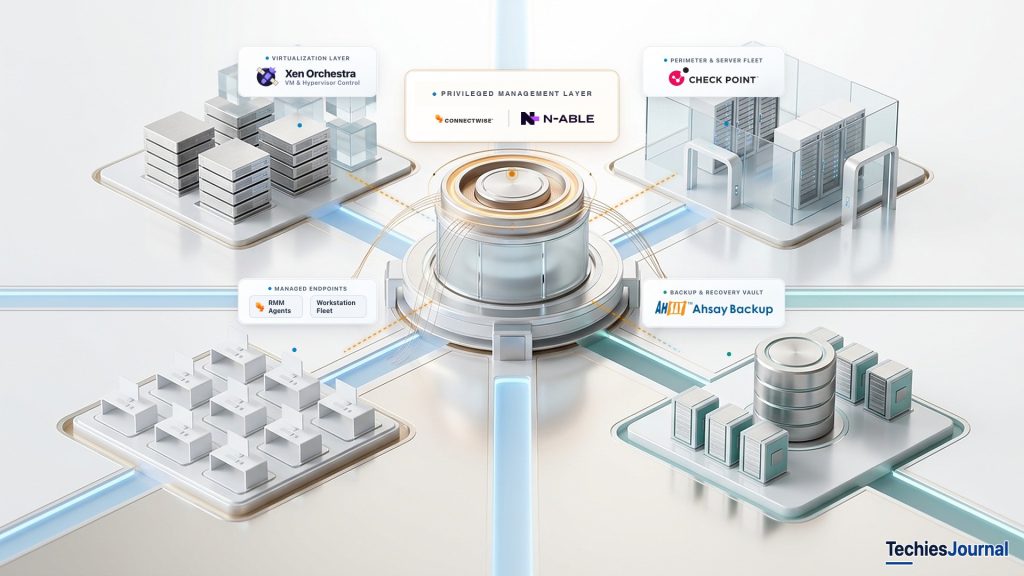
Des attaques récentes contre des systèmes d’administration à distance, de virtualisation et de sauvegarde révèlent un problème de sécurité qui dépasse les vulnérabilités prises isolément : l’autorité que ces plateformes détiennent sur d’autres systèmes.
Un seul outil d’administration. Des centaines de systèmes.
Imaginez une équipe informatique qui gère 200 serveurs et postes d’employés.
Au lieu de se connecter à chaque machine une par une, les administrateurs utilisent une plateforme centrale pour installer des mises à jour, lancer des tâches de maintenance, surveiller l’état des systèmes et diagnostiquer les problèmes. Cela fait gagner du temps et aide à maintenir des configurations cohérentes.
Mais que se passe-t-il si un attaquant prend le contrôle de cette plateforme ?
Selon ses permissions, l’attaquant peut être en mesure de déployer des logiciels, d’exécuter des commandes ou de modifier des configurations sur plusieurs systèmes sans avoir à compromettre chacun d’eux séparément.
C’est pourquoi les plateformes d’administration méritent une attention particulière en matière de sécurité. Leur raison d’être est de contrôler d’autres systèmes, et cette même autorité peut devenir dangereuse lorsqu’elle tombe entre de mauvaises mains.
Des enquêtes de sécurité d’octobre et de novembre 2026 montrent comment des attaquants ont exploité différentes parties de cette confiance administrative.
D’où une plateforme d’administration tire-t-elle son pouvoir ?
L’infrastructure moderne repose sur plusieurs types de logiciels d’administration.
Les plateformes de supervision et d’administration à distance (RMM, pour remote monitoring and management) permettent aux techniciens d’administrer des postes de travail et des serveurs. Les gestionnaires de virtualisation pilotent les hôtes et les machines virtuelles. Les consoles de sauvegarde coordonnent la protection et la restauration des données. Les systèmes d’administration cloud et de sécurité gèrent les ressources, les identités et les accès réseau.
Ces outils ont besoin de capacités privilégiées pour remplir leur rôle.
Une plateforme RMM peut communiquer avec des agents installés qui exécutent des commandes avec des permissions élevées du système d’exploitation. Un gestionnaire de virtualisation peut ordonner à un hôte de créer, d’arrêter ou de modifier des machines virtuelles. Un système de sauvegarde peut détenir des identifiants qui lui donnent accès aux charges de travail et au stockage qu’il protège.
La distinction importante oppose accéder à un système et avoir l’autorité d’administrer d’autres systèmes.
Une application ordinaire peut éventuellement lire ou modifier ses propres données. Une plateforme d’administration peut potentiellement modifier l’environnement dans lequel de nombreuses applications fonctionnent.
L’étendue de cette autorité dépend de sa configuration, de ses identifiants, de ses permissions et des systèmes qui lui sont connectés. Elle n’est pas nécessairement illimitée.
Trois mécanismes issus d’enquêtes récentes montrent pourquoi ces limites comptent.
Le tableau place les incidents côte à côte et distingue ce que chaque source confirme de ce qu’elle se contente de signaler.
| Incident | Ce que les attaquants ont fait ou pu faire | Confirmé par la source | Signalé, non établi | Correctif ou réponse |
|---|---|---|---|---|
| ScreenConnect et RMM+ (Huntress, 11 et 13 novembre) | Ont exécuté des commandes depuis des panneaux d’administration pour installer un logiciel d’accès à distance sur des appareils gérés | Au moins 288 postes dans 48 organisations en 90 minutes environ, puis 205 hôtes dans 41 organisations | L’activité semblait liée aux versions 1.0.31 et 1.0.32 de RMM+, qui acceptaient une clé d’accès vide. ConnectWise n’avait pas identifié de vecteur d’accès initial. Une propagation par les sessions de techniciens n’a pas été observée comme réussie | ConnectWise a désactivé RMM+ et les extensions associées sur ses environnements hébergés |
| Xen Orchestra (avis Vates VSA-2026-062, 10 novembre) | Ont contourné l’authentification avec un jeton à objet vide et obtenu un accès administrateur | Un acteur malveillant l’exploitait activement. Un accès non authentifié réussi ne laisse aucun journal applicatif | Une exécution de code sur les pools gérés et une prise de contrôle root des hôtes XCP-ng sont une issue possible, pas un résultat décrit | Corrigé dans les versions 6.9.2 et 6.10.1 |
| De la passerelle Check Point à ESXi (Check Point Research, une intrusion) | Ont exploité des failles de passerelle, obtenu les droits root, établi une persistance, puis rejoint un hôte ESXi par SSH et lancé un wiper | Le passage vers ESXi et le wiper dans cette intrusion examinée | La manière dont les attaquants ont obtenu les identifiants du compte de service ESXi. La véritable nature de l’opération n’est pas évaluée avec un niveau de confiance élevé | Un correctif de sécurité était disponible environ une semaine avant la première activité (avis SK1000362) |
| Serveurs de sauvegarde AhsayCBS (Huntress, du 8 au 11 octobre) | Ont enchaîné un contournement d’authentification et une faille d’exécution de code à distance sur des serveurs exposés, puis déposé des webshells, un mineur de cryptomonnaie et des outils d’accès à distance | Outils récupérés sur trois serveurs d’un même environnement, dont un webshell qui cachait des charges utiles chiffrées dans des données d’image PNG | Sur un serveur Veeam associé, une commande compatible avec un module de vol d’identifiants. Le nombre d’identifiants récupérés est inconnu | Hotfix 10.3.4.45 pour la version 10 et 9.15.2.70 pour les versions 7 à 9. Appliquer le correctif ne supprime pas ce qui a déjà été déposé |
| N-able N-central (N-able, du 10 au 13 novembre) | Faiblesses signalées dans l’authentification, les permissions, l’accès à l’API héritée et l’usurpation d’agents | Le Hotfix 2 du 10 novembre a corrigé sept CVE documentées. N-able traite l’application centrale séparément de ses agents, sondes et appliances | Des problèmes de fuite de données authentifiée restent ouverts et sont décrits comme présentant un risque plus faible | Hotfix 2 publié, Hotfix 3 prévu |
État au 16 novembre 2026, d’après les rapports listés sous Pour aller plus loin. Les lignes consignent des types de preuves différents, elles ne constituent donc pas un classement de gravité.
1. Quand l’administration légitime devient le mécanisme d’attaque
Le 11 novembre 2026, Huntress a observé des attaquants utilisant des panneaux d’administration ScreenConnect pour exécuter des commandes qui déployaient un logiciel d’accès à distance non autorisé sur des appareils gérés.
La première vague a touché au moins 288 postes dans 48 organisations en 90 minutes environ. Huntress a signalé une activité supplémentaire le 13 novembre, impliquant 205 hôtes dans 41 organisations.
La capacité d’exécution de commandes à distance de ScreenConnect est une fonction d’administration légitime. Dans cet incident, les attaquants se sont servis de l’accès à des panneaux d’administration pour exécuter des commandes malveillantes grâce à cette fonction.
Huntress a indiqué que l’activité semblait liée à une faiblesse d’authentification dans une extension tierce appelée RMM+, dont les versions 1.0.31 et 1.0.32 acceptaient une clé d’accès vide. ConnectWise a indiqué ne pas avoir identifié de vecteur d’accès initial, et a désactivé RMM+ et les extensions associées sur ses environnements hébergés. La faiblesse décrite par Huntress se situe dans l’extension, et non dans une faille avérée du produit principal ScreenConnect. Bien que le logiciel malveillant SCKit comprenne une fonctionnalité destinée à se propager par les sessions à distance des techniciens, les chercheurs n’ont pas observé que cette méthode supplémentaire ait réussi.
L’enquête de Huntress sur SCKit présente l’activité de commandes observée, l’analyse du logiciel malveillant et les limites des preuves.
Le problème opérationnel ne se limite pas à ScreenConnect.
Tout outil d’administration capable d’exécuter des commandes sur de nombreux systèmes a besoin d’un moyen de distinguer l’administration autorisée d’un usage abusif de cette autorité.
Un technicien qui installe un logiciel approuvé sur 20 machines et un attaquant qui déploie un logiciel non autorisé par une session d’administration volée peuvent tous deux recourir à la même fonctionnalité sous-jacente.
Cela crée un défi de détection. Les équipes de sécurité doivent se demander non seulement quel logiciel a exécuté une commande, mais aussi qui l’a déclenchée, quels appareils étaient visés, si l’action était attendue et si son ampleur était inhabituelle.
2. Quand la compromission d’un composant ouvre la voie à des systèmes plus privilégiés
Le deuxième mécanisme concerne l’infrastructure d’administration qui se situe au-dessus des charges de travail ordinaires.
En novembre 2026, Vates a divulgué un contournement d’authentification dans Xen Orchestra, une plateforme utilisée pour administrer l’infrastructure de virtualisation XCP-ng.
La faille tenait à la manière dont un jeton d’authentification à objet vide était interprété. Dans les conditions concernées, un attaquant pouvait contourner l’authentification et obtenir un accès administrateur. Vates a averti que la compromission de Xen Orchestra pouvait conduire à une exécution de code sur les pools gérés et potentiellement à une prise de contrôle complète des hôtes XCP-ng en tant que root.
Une machine virtuelle peut bénéficier d’une solide sécurité au niveau de son système d’exploitation, mais son hôte de virtualisation fonctionne en dessous d’elle. Un contrôle administratif à ce niveau peut fragiliser des protections appliquées uniquement à l’intérieur du système d’exploitation invité.
Vates a également documenté une limite importante de la détection : une exploitation non authentifiée réussie ne génère aucun journal applicatif correspondant. Ses indicateurs publiés couvrent l’activité connue des attaquants, pas tous les usages possibles de la vulnérabilité.
Voir l’avis de sécurité Vates VSA-2026-062.
Une enquête distincte de Check Point Research met en évidence un problème voisin, bien que techniquement différent.
Des attaquants ont exploité des vulnérabilités dans des passerelles de sécurité Check Point, élevé leurs privilèges et établi une persistance. Dans une intrusion examinée, ils sont ensuite passés de la passerelle à un hôte VMware ESXi par SSH et ont exécuté un logiciel malveillant destructeur.
La compromission de la passerelle n’a pas donné automatiquement le contrôle d’ESXi. L’attaquant avait encore besoin d’un chemin vers cet environnement et d’une authentification utilisable. Ce qui compte, c’est qu’un composant d’infrastructure compromis soit devenu un point d’appui pour atteindre un autre système sensible.
L’enquête PHP2Shell de Check Point Research documente la séquence et les limites de son attribution.
Les deux cas soulèvent une question pratique d’architecture :
Un composant d’administration compromis peut-il atteindre des systèmes ou des privilèges au-delà de ceux que requiert sa mission ?
La segmentation du réseau, des interfaces d’administration à accès restreint et des identifiants de service à périmètre étroit peuvent aider à limiter cette portée. Ils ne peuvent pas garantir qu’une plateforme de confiance ne sera jamais compromise, mais ils peuvent influer sur ce que l’attaquant est en mesure de faire ensuite.
3. Quand les systèmes nécessaires à la reprise sont compromis
Le troisième mécanisme devient particulièrement grave pendant la réponse à incident.
En octobre 2026, Huntress a enquêté sur des serveurs de gestion de sauvegarde AhsayCBS compromis. Les chercheurs ont récupéré des webshells, un logiciel de minage de cryptomonnaie, des mécanismes de persistance et des outils d’accès à distance.
Un webshell dissimulait des charges utiles chiffrées dans des données d’image PNG. Sur un serveur Veeam associé du même environnement, les enquêteurs ont aussi trouvé une commande compatible avec un module de vol d’identifiants pour Veeam, mais ils n’ont pas pu dire si des identifiants avaient été récupérés.
L’enquête de Huntress sur AhsayCBS décrit les outils récupérés sur trois serveurs d’un même environnement touché.
L’administration des sauvegardes est sensible parce qu’elle est proche des systèmes sur lesquels les organisations s’appuient quand quelque chose tourne mal. Si des attaquants compromettent cet environnement, les intervenants peuvent devoir établir si les identifiants de sauvegarde, les paramètres d’administration ou les ressources de reprise ont eux aussi été touchés.
Cela crée un problème de dépendance.
Une organisation peut disposer de sauvegardes fiables et pourtant avoir du mal à les restaurer si l’accès à l’infrastructure de reprise dépend d’un système d’administration auquel on ne peut plus se fier.
Le même problème peut se poser avec d’autres services d’administration. Si la console d’administration habituelle est compromise ou indisponible, l’organisation a besoin d’un moyen, protégé indépendamment, d’enquêter et de restaurer les systèmes critiques.
Les mises à jour de sécurité sont nécessaires, mais le déploiement compte
Les incidents de sécurité touchant des plateformes d’administration n’impliquent pas tous une compromission réussie.
La réponse de N-able concernant N-central en novembre 2026 illustre le défi distinct que représente la correction de vulnérabilités dans un système d’administration composé de plusieurs éléments connectés.
Le 10 novembre, N-able a publié le Hotfix 2, qui corrige sept CVE documentées. Sa mise à jour du 13 novembre décrivait d’autres faiblesses signalées touchant l’authentification, les permissions, l’accès à l’API héritée et l’usurpation d’agents, avec d’autres corrections prévues.
La réponse de N-able distinguait l’application centrale de ses agents, de ses sondes et de ses appliances, qui assurent des fonctions d’administration et communiquent avec le serveur central.
Voir la mise à jour de N-able du 13 novembre sur les corrections.
Cette distinction compte lors de l’application des correctifs. Les administrateurs doivent comprendre quels composants sont concernés, quels correctifs sont disponibles, si les mises à jour doivent suivre un ordre particulier et si des restrictions temporaires sont nécessaires.
Elle compte aussi lorsqu’une compromission a déjà eu lieu.
Un correctif peut fermer un point d’entrée vulnérable sans nécessairement supprimer un logiciel malveillant installé plus tôt, révoquer des identifiants volés ou annuler des modifications de configuration non autorisées.
C’est pourquoi la correction des vulnérabilités et la reprise après incident exigent des décisions différentes.
Que devraient changer les organisations ?
Ces enquêtes ne signifient pas que l’administration centralisée est un mauvais choix de conception.
Sans administration centrale, les organisations peuvent peiner avec des configurations incohérentes, des mises à jour tardives et une visibilité opérationnelle limitée. L’objectif est de conserver ces avantages tout en réduisant les conséquences d’un accès non autorisé.
Le point de départ le plus utile consiste à comprendre l’autorité que détient chaque plateforme d’administration.
Limiter la portée administrative
Identifiez les interfaces d’administration, les comptes de service, les API, les agents installés et les intégrations capables d’agir sur d’autres systèmes.
Restreignez l’accès aux personnes et aux services qui en ont besoin. Lorsque c’est approprié, séparez les réseaux d’administration du trafic des utilisateurs et des applications ordinaires, et protégez l’accès administratif par une authentification forte.
Un service d’automatisation qui vérifie l’état des systèmes ne devrait pas recevoir de permissions de modification de la configuration, sauf si sa mission l’exige.
Contrôler les actions qui touchent de nombreux systèmes
Les scripts de masse, les déploiements de logiciels et les modifications de configuration en bloc ont un impact potentiel plus large que l’administration ordinaire d’un seul appareil.
Lorsque cela est pris en charge, ces opérations peuvent être protégées par des restrictions de rôle, une autorisation supplémentaire ou des alertes en cas d’activité inhabituelle.
Le but n’est pas de faire approuver manuellement chaque tâche courante par les administrateurs. Il s’agit de prévoir des contrôles plus stricts pour les actions capables d’affecter de larges parties de l’environnement.
Conserver des preuves indépendantes
Les actions administratives critiques devraient pouvoir être observées par une supervision qui ne dépend pas entièrement du système examiné.
Cela peut inclure des journaux d’audit protégés séparément, de la télémétrie des postes et une surveillance du réseau.
Par exemple, si un serveur d’administration est compromis, des événements de postes collectés indépendamment peuvent aider à déterminer quelles machines ont reçu des commandes et ce qui s’est passé ensuite.
Se préparer à reprendre la main sans la console compromise
Une organisation devrait savoir comment reprendre le contrôle de ses systèmes importants si sa plateforme d’administration habituelle cesse d’être digne de confiance.
Cela peut exiger des comptes de reprise protégés indépendamment, des sources d’installation de confiance, des identifiants de sauvegarde distincts et des voies d’accès alternatives testées.
Ces mesures doivent être proportionnées à l’environnement. Une petite organisation qui utilise un outil de support hébergé n’a pas besoin de la même conception qu’une grande entreprise qui exploite plusieurs clusters de virtualisation.
L’exigence commune est que la reprise ne dépende pas entièrement du composant que l’on cherche à rétablir.
Un exercice utile pour votre prochaine revue de sécurité
Choisissez la plateforme d’administration qui détient l’autorité la plus étendue dans votre environnement.
Plutôt que de commencer par une liste de contrôle propre à un produit, suivez pas à pas une action administrative à travers le système.
Supposons qu’un administrateur déploie une mise à jour sur 100 postes.
Où l’administrateur s’authentifie-t-il ? Quel service reçoit l’instruction ? Quels identifiants ou privilèges utilise-t-il ? Quels agents exécutent la commande ? Où l’activité est-elle enregistrée ?
Alternative textuelle accessible de cette figure
La figure suit une action administrative, par exemple le déploiement d’une mise à jour sur 100 postes, en cinq étapes numérotées. Chaque étape correspond à une question de l’exercice.
Étape 1 : l’administrateur se connecte. La question est de savoir où l’administrateur s’authentifie.
Étape 2 : la plateforme d’administration reçoit l’instruction. La question est de savoir quel service la reçoit. Un drapeau ambre signale cette étape : si la plateforme est compromise, l’attaquant détient l’autorité qu’elle exerce sur les systèmes qu’elle gère.
Étape 3 : la plateforme agit avec ses propres identifiants et privilèges. La question est de savoir quels identifiants ou privilèges elle utilise.
Étape 4 : des agents installés sur les postes exécutent la commande. La question est de savoir quels agents l’exécutent. La commande atteint les 100 postes, représentés par une grille de 100 petits carrés.
Étape 5 : une trace indépendante de l’action, conservée en dehors de la plateforme et distincte du journal propre à la plateforme. La question est de savoir où l’activité est enregistrée, et si l’équipe pourrait enquêter et reprendre le contrôle sans dépendre de la plateforme compromise.
Examinez maintenant ce qui se passe si la session administrative ou la plateforme centrale est compromise.
L’attaquant pourrait-il atteindre les 100 postes ? Quelqu’un détecterait-il un déploiement inattendu ? L’équipe pourrait-elle enquêter sur l’activité et reprendre le contrôle sans dépendre de la plateforme compromise ?
Cet exercice transforme une préoccupation de sécurité générale en évaluation d’architecture précise.
Il aide aussi à repérer où des restrictions d’accès, une supervision ou des dispositifs de reprise supplémentaires auraient le plus de valeur.
Protéger l’autorité, pas seulement l’application
Les plateformes d’administration sont des cibles de longue date parce qu’elles détiennent de précieuses capacités administratives. Les incidents d’octobre et de novembre 2026 confirment ce risque sans établir une nouvelle catégorie d’attaque.
Leurs détails techniques diffèrent, mais ils montrent comment l’autorité d’administration peut être détournée, comment une compromission peut s’étendre à d’autres infrastructures et pourquoi la reprise peut devenir plus difficile lorsque des systèmes d’administration de confiance sont touchés.
Pour les équipes d’infrastructure, la question n’est pas de savoir si l’administration centralisée doit exister.
Elle est de savoir si l’autorité qu’elle détient est limitée de façon appropriée, observable et récupérable.
La sécurité d’une plateforme d’administration doit se mesurer en partie à ce qui se passe lorsque son autorité est compromise.
Pour aller plus loin
Huntress: SCKit Worm Investigation: enquête d’origine sur des commandes malveillantes transmises par ScreenConnect, avec l’activité observée et les voies de propagation non confirmées.
Vates: Xen Orchestra Security Advisory: mécanisme du contournement d’authentification, versions concernées, limites de détection et recommandations de correction.
Check Point Research: PHP2Shell Exploitation: analyse de la compromission de la passerelle, de l’élévation de privilèges, de la persistance et du passage vers l’infrastructure de virtualisation.
Huntress: Inside an AhsayCBS Intrusion: analyse technique de la persistance des attaquants et des outils trouvés sur des serveurs de gestion de sauvegarde compromis.
N-able: Vulnerability Remediation Update: recommandations de l’éditeur, datées du 13 novembre 2026, expliquant les correctifs confirmés et les travaux à venir sur l’authentification et les communications des agents.
CISA and Partners: Guide to Securing Remote Access Software: recommandations conjointes de la CISA et d’agences partenaires (juin 2023) sur la restriction de l’accès administratif, la gestion des outils d’accès à distance et la surveillance des opérations à fort impact.
Lectures associées sur TechiesJournal
Quand une application cloud de confiance devient un chemin d’attaque: comment des identités d’application de confiance peuvent étendre un accès non autorisé à des environnements de plusieurs clients.
Pannes du plan de contrôle cloud : pourquoi des serveurs qui tournent ne garantissent pas un service qui fonctionne: pourquoi la disponibilité de l’infrastructure et la reprise dépendent de systèmes extérieurs aux charges de travail en cours d’exécution.
Sources techniques consultées le 16 novembre 2026.