

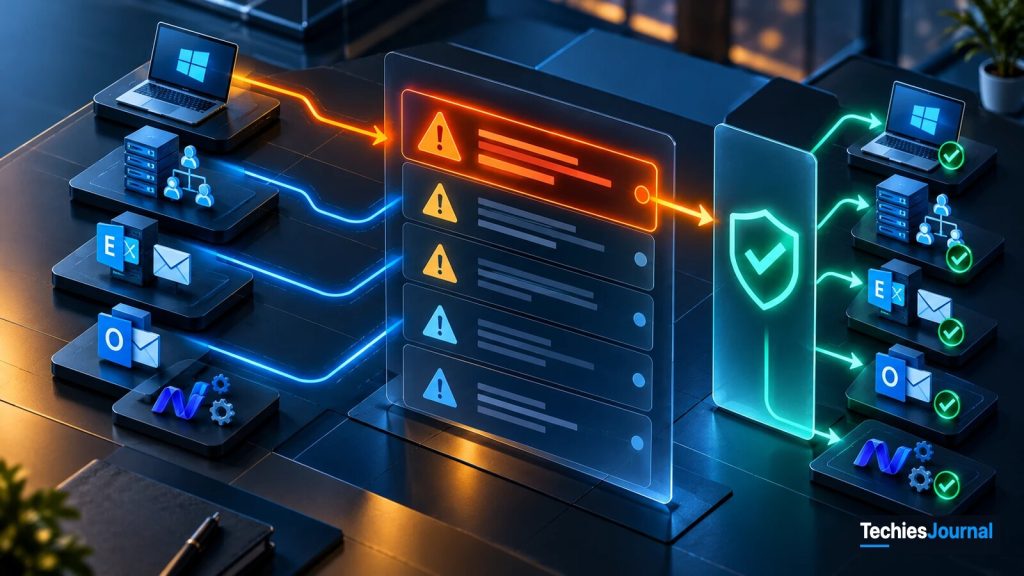
Solo ilustrativa. Los cinco sistemas representan los cinco ejemplos de este artículo, y las marcas de verificación verdes representan una remediación verificada.
Microsoft corrigió más de 1400 vulnerabilidades en sus actualizaciones de seguridad de octubre. Analizamos cinco ejemplos importantes, explicamos sus riesgos en un lenguaje sencillo y mostramos cómo pueden los equipos de TI priorizar y verificar la remediación.
Por dónde deben empezar los equipos de TI ante más de 1400 vulnerabilidades
El 13 de octubre de 2026, Microsoft publicó actualizaciones de seguridad que cubren más de 1400 vulnerabilidades en Windows, Office, Exchange Server y otros productos.
Para los equipos de TI de las empresas, el reto no consiste solo en instalar un gran número de actualizaciones. Consiste en entender qué vulnerabilidades son relevantes para su entorno, cuáles generan el mayor riesgo y cómo aplicar las correcciones sin interrumpir innecesariamente servicios esenciales.
Una vulnerabilidad que afecta a las estaciones de trabajo de los empleados puede requerir una respuesta distinta de la que afecta a los controladores de dominio o a un servidor de correo accesible desde internet. Una vulnerabilidad que se está explotando activamente también puede merecer atención urgente aunque otra tenga una calificación de gravedad técnica más alta. La publicación de octubre nos ofrece un ejemplo práctico de cómo tomar esas decisiones.
Por qué difieren los recuentos de vulnerabilidades
Los análisis publicados informaron de totales ligeramente distintos. Tenable contabilizó 1407 CVE, mientras que otros informes de seguridad contabilizaron 1411 o 1413. Estas diferencias se deben al alcance y a los métodos de recuento de cada informe. No cambian la pregunta operativa central: qué vulnerabilidades afectan a la organización y qué hay que hacer al respecto.
La descripción general más segura de esta publicación es que Microsoft corrigió más de 1400 vulnerabilidades. Fuentes: Microsoft Security Update Guide y Rapid7 October Patch Tuesday analysis.
Qué significa un CVE
Un CVE, o identificador Common Vulnerabilities and Exposures, asigna a una vulnerabilidad identificada públicamente un número de referencia estándar. Por ejemplo, CVE-2026-96951 identifica una vulnerabilidad concreta de Windows Shell.
Un CVE ayuda a que los equipos de seguridad, los fabricantes de productos, los investigadores y las herramientas de análisis de vulnerabilidades se refieran al mismo problema. Pero el número por sí solo no indica a una organización con qué urgencia debe actuar. Para eso hay que entender qué sistemas están afectados, qué podría conseguir un atacante, si se conoce alguna explotación y qué protecciones existen ya. Con esto en mente, examinemos cinco vulnerabilidades de la publicación de octubre.
Cinco vulnerabilidades importantes y lo que significan
A continuación se resumen las cinco, y después se explica cada una por separado.
| Producto | CVE | Tipo | Estado según Microsoft |
|---|---|---|---|
| Windows Shell | CVE-2026-96951 | Omisión de una característica de seguridad | Explotación activa confirmada |
| .NET Framework | CVE-2026-108398 | Omisión de una característica de seguridad | Divulgada públicamente |
| Active Directory Domain Services | CVE-2026-70229 | Ejecución remota de código | Crítica |
| Microsoft Exchange Server | CVE-2026-70571 | Ejecución remota de código | Crítica |
| Microsoft Outlook | CVE-2026-70242 | Ejecución remota de código | Crítica |
1. Windows Shell: CVE-2026-96951
Omisión de una característica de seguridad, explotación activa confirmada
La vulnerabilidad. Cuando un usuario descarga un archivo de internet, Windows puede marcar ese archivo como procedente de una fuente que no es de confianza. Esto se suele llamar Mark of the Web. Windows y las aplicaciones compatibles pueden usar esa marca para aplicar advertencias o restricciones de seguridad adicionales.
CVE-2026-96951 es una vulnerabilidad de Windows Shell que, en las condiciones afectadas, puede permitir a un atacante eludir esta protección. Un atacante puede preparar un archivo malicioso y convencer a alguien de que lo abra.
El riesgo. El usuario puede encontrarse con contenido malicioso sin la protección de seguridad que normalmente se aplicaría. La vulnerabilidad no significa, por sí sola, que un atacante obtenga automáticamente el control total de una computadora. Pero eludir una barrera de protección puede facilitar otras actividades maliciosas. Y, lo que es importante, se informó de explotación activa de esta vulnerabilidad.
Qué deben hacer los equipos de TI. Identificar los dispositivos Windows afectados y desplegar con urgencia la actualización de seguridad de Microsoft correspondiente. Verificar que la actualización se ha instalado correctamente y que se han completado los reinicios necesarios. Donde haya indicios de una posible vulneración, los equipos de seguridad deben revisar las alertas de endpoints pertinentes y la actividad sospechosa de archivos. Fuente oficial: Microsoft, CVE-2026-96951.
2. .NET Framework: CVE-2026-108398
Omisión de una característica de seguridad, divulgada públicamente
La vulnerabilidad. .NET Framework proporciona componentes que usan muchas aplicaciones de Windows. CVE-2026-108398 se refiere a una omisión de una característica de seguridad que, en las condiciones afectadas, implica a .NET Framework y a los controles de ejecución de aplicaciones. Una protección relevante es Windows Defender Application Control, o WDAC, que puede ayudar a las organizaciones a restringir qué aplicaciones o qué código pueden ejecutarse.
El riesgo. Un atacante que cumpla las condiciones necesarias podría llegar a eludir una restricción de ejecución de aplicaciones. Esto merece especial atención en los entornos donde el control de aplicaciones es una parte importante de la seguridad de los endpoints. La vulnerabilidad se divulgó públicamente. Sin embargo, no hay que confundir la divulgación pública con una explotación activa confirmada.
Qué deben hacer los equipos de TI. Identificar los dispositivos que usan versiones afectadas de .NET Framework e instalar las actualizaciones de seguridad correspondientes. Las organizaciones que dependen de WDAC deben verificar que sus políticas de control de aplicaciones siguen funcionando después de la remediación. Fuente oficial: Microsoft, CVE-2026-108398.
3. Active Directory Domain Services: CVE-2026-70229
Ejecución remota de código, crítica
La vulnerabilidad. Active Directory Domain Services, o AD DS, da soporte a la gestión de identidades, la autenticación y el control de acceso en muchos entornos empresariales de Windows. CVE-2026-70229 es una vulnerabilidad de ejecución remota de código que afecta a Active Directory Domain Services. En las condiciones de explotación documentadas, un atacante podría llegar a ejecutar código malicioso en un sistema afectado.
El riesgo. Los controladores de dominio son especialmente importantes porque participan en las operaciones de autenticación y de directorio de toda la organización. Una vulneración exitosa de un controlador de dominio podría tener consecuencias que van mucho más allá de un único servidor. Eso no significa que todos los controladores de dominio sean explotables directamente desde internet. El riesgo real depende de la accesibilidad de red, de las configuraciones afectadas y de las condiciones del ataque.
Qué deben hacer los equipos de TI. Identificar los controladores de dominio afectados y evaluar su exposición. Priorizar las actualizaciones correspondientes siguiendo los procedimientos de mantenimiento de controladores de dominio ya establecidos. Antes del despliegue, tener en cuenta el estado de la replicación, la preparación para la recuperación y los servicios dependientes. Después de la instalación, verificar el cumplimiento de las actualizaciones, la autenticación, el DNS y la replicación del directorio. Fuente oficial: Microsoft, CVE-2026-70229.
4. Microsoft Exchange Server: CVE-2026-70571
Ejecución remota de código, crítica
La vulnerabilidad. Microsoft Exchange Server proporciona servicios de mensajería locales (on-premises) a muchas organizaciones. CVE-2026-70571 es una vulnerabilidad de ejecución remota de código asociada a un desbordamiento de búfer basado en la pila en Exchange Server. En las condiciones de ataque necesarias, una explotación exitosa podría permitir a un atacante ejecutar código en un servidor vulnerable.
El riesgo. Un ataque exitoso podría comprometer un sistema responsable de las comunicaciones de la empresa. Para las organizaciones que alojan Exchange en local, el riesgo depende de la versión instalada, de la exposición del sistema, de los controles de red y de si se puede llegar al componente vulnerable.
Qué deben hacer los equipos de TI. Identificar los despliegues de Exchange afectados y revisar las actualizaciones de seguridad de Microsoft correspondientes y sus requisitos previos de instalación. Priorizar los servidores afectados según su exposición y su importancia para el negocio. Después de la instalación, verificar la compilación (build) de Exchange, el flujo de correo, el estado de los servicios y las comprobaciones pertinentes de disponibilidad de las bases de datos. Fuente oficial: Microsoft, CVE-2026-70571.
Un problema de despliegue adicional en octubre. Microsoft también documentó inestabilidad en algunos servidores Exchange tras determinadas actualizaciones de Windows Server de octubre de 2026. Entre los síntomas notificados figuran fallos de Outlook on the Web, colas de correo crecientes y problemas en la comunicación del Database Availability Group. Microsoft distinguió expresamente estos problemas de la instalación de las propias actualizaciones de seguridad de Exchange de octubre.
Por lo tanto, los administradores deben revisar tanto las instrucciones de las actualizaciones de seguridad de Exchange como las indicaciones sobre problemas conocidos de Windows Server que correspondan. Microsoft desaconseja desinstalar las actualizaciones de Windows Server afectadas y documenta una solución alternativa basada en el Registro para los sistemas afectados. Esa solución alternativa solo debe aplicarse después de revisar las instrucciones oficiales y confirmar que es aplicable. Fuentes oficiales: Microsoft Exchange Team, October 2026 Security Updates y Microsoft Support, Exchange instability after October Windows updates.
5. Microsoft Outlook: CVE-2026-70242
Ejecución remota de código, crítica
La vulnerabilidad. CVE-2026-70242 es una vulnerabilidad de ejecución remota de código que afecta a determinadas configuraciones de Microsoft Outlook y Office. El problema implica un desbordamiento de búfer basado en el montón (heap), un tipo de error de gestión de memoria en el que el software puede sobrescribir memoria fuera de la asignación prevista. Este tipo de vulnerabilidades puede abrir la puerta a la ejecución de código en las condiciones adecuadas.
El riesgo. Una explotación exitosa podría permitir que se ejecute código malicioso en el contexto que permitan la vulnerabilidad y la aplicación afectada. Como Outlook se usa de forma muy extendida, los equipos de seguridad deben investigar el alcance de la exposición en los dispositivos administrados de los empleados. El aviso de Microsoft indica que un atacante podría enviar un correo electrónico especialmente diseñado y que basta con ver el mensaje en el panel de lectura (Reading Pane) de Outlook para desencadenar la vulnerabilidad, sin que el destinatario lo abra ni haga clic en nada. Eso convierte el panel de lectura en parte de la exposición, aunque las condiciones exactas de explotación deben tomarse del aviso de Microsoft.
Qué deben hacer los equipos de TI. Identificar las instalaciones de Outlook y Office afectadas, aplicar las actualizaciones pertinentes y verificar que los clientes han alcanzado las compilaciones corregidas necesarias. Prestar atención a las computadoras portátiles y otros dispositivos que puedan haber quedado fuera del despliegue centralizado de parches. Revisar las señales de seguridad de los endpoints cuando corresponda, sobre todo si hay indicios de actividad sospechosa. Fuente oficial: Microsoft, CVE-2026-70242.
Cómo pueden decidir las empresas qué parchear primero
Pensemos en una empresa ficticia que opera cientos de estaciones de trabajo Windows, controladores de dominio de Active Directory y Exchange Server en local. La empresa recibe las actualizaciones de seguridad de octubre.
Su equipo de seguridad no puede suponer que todos los CVE requieren la misma respuesta inmediata. Un punto de partida útil es identificar qué vulnerabilidades afectan realmente a los sistemas de la empresa. A continuación, el equipo puede plantearse cuatro preguntas:
- ¿Ya se está explotando la vulnerabilidad? La explotación confirmada es una señal de urgencia importante.
- ¿Qué sistemas están expuestos? Una vulnerabilidad que afecta a un servidor crítico puede tener consecuencias distintas de las de una que afecta a un entorno de pruebas restringido.
- ¿Qué necesita el atacante? El acceso a la red, la interacción del usuario, los privilegios y los controles existentes pueden cambiar la probabilidad de explotación.
- ¿Qué pasaría si la explotación tuviera éxito? Ten en cuenta la disponibilidad de los servicios, la información sensible, los sistemas de identidad y el impacto en el negocio.
Para esta empresa de ejemplo, la vulnerabilidad de Windows Shell explotada activamente requiere atención urgente en los endpoints. Sus controladores de dominio y servidores Exchange afectados también merecen un examen detenido, porque una vulneración podría tener consecuencias operativas significativas.
La vulnerabilidad de Outlook debe evaluarse en los dispositivos de los empleados afectados, mientras que la vulnerabilidad de .NET merece especial atención allí donde se usen protecciones de control de aplicaciones. No se trata de una clasificación universal. Otra organización puede tener sistemas, exposiciones y prioridades de negocio distintos.
Un proceso práctico de remediación
| Paso | Acción necesaria |
|---|---|
| Identificar | Determinar los productos, las versiones y los sistemas afectados |
| Priorizar | Tener en cuenta la explotación, la exposición, las condiciones de ataque y el impacto en el negocio |
| Preparar | Revisar los requisitos de actualización de Microsoft, las dependencias y los problemas conocidos |
| Desplegar | Instalar las correcciones aplicables con un despliegue acorde al riesgo |
| Verificar | Confirmar el estado de los parches, los reinicios necesarios, el estado de los servicios y la remediación de la vulnerabilidad |
| Hacer seguimiento de las excepciones | Documentar la exposición restante y los controles temporales cuando la remediación se retrasa |
Por qué importa verificar los parches
Instalar una actualización de seguridad es una acción importante, pero no es el final del proceso de remediación. Una actualización puede fallar. Un dispositivo puede seguir desconectado. Un reinicio puede quedar pendiente. Un servicio empresarial puede sufrir un problema de compatibilidad.
El problema de Windows Server relacionado con Exchange en octubre ilustra por qué la verificación debe abarcar tanto la seguridad como el estado operativo. En las estaciones de trabajo, puede que los equipos tengan que confirmar las actualizaciones instaladas y que los reinicios se hayan completado. En los controladores de dominio, deben comprobar la autenticación y la replicación. En Exchange Server, deben confirmar el flujo de correo, la disponibilidad de las bases de datos y el estado de los servicios.
Cuando corresponda, nuevos análisis de vulnerabilidades y otras comprobaciones técnicas deben establecer si se ha eliminado la exposición original. Cuando no sea posible aplicar los parches de inmediato, la organización debe documentar la excepción, aplicar controles temporales adecuados cuando los haya y mantener un plan de remediación claro.
El objetivo no es simplemente informar de cuántos parches se desplegaron. Es establecer si se ha reducido el riesgo real de la organización.
Qué pueden sacar en claro los equipos de TI de las actualizaciones de octubre
La publicación de octubre de 2026 de Microsoft contiene un gran número de correcciones de seguridad, pero el recuento de vulnerabilidades por sí solo no determina la prioridad de los parches. Una organización debe empezar por entender qué productos y sistemas están afectados, qué vulnerabilidades se están explotando activamente y qué consecuencias podría tener una explotación exitosa.
Esa información ayuda a los equipos de seguridad y de infraestructura a decidir qué necesita atención urgente, qué puede seguir un calendario de mantenimiento aprobado y qué requiere una investigación adicional. El último paso es igual de importante: verificar que las actualizaciones son efectivas y que los servicios esenciales siguen en buen estado.
Una gestión de parches eficaz no consiste en corregir los CVE por orden numérico. Consiste en reducir los riesgos más relevantes para la organización y confirmar que la remediación ha funcionado.
Para profundizar
Investigación revisada el 20 de octubre de 2026. Consulta los avisos más recientes de Microsoft antes de aplicar actualizaciones en producción.
Avisos oficiales de vulnerabilidades
- CVE-2026-96951, Windows Shell Security Feature Bypass, Microsoft Security Response Center.
- CVE-2026-108398, .NET Framework Security Feature Bypass, Microsoft Security Response Center.
- CVE-2026-70229, Active Directory Domain Services Remote Code Execution, Microsoft Security Response Center.
- CVE-2026-70571, Exchange Server Remote Code Execution, Microsoft Security Response Center.
- CVE-2026-70242, Microsoft Outlook Remote Code Execution, Microsoft Security Response Center.
Información de la publicación y orientación operativa
- Microsoft, October 2026 Security Update Guide, información oficial sobre la publicación de seguridad y los productos afectados.
- Microsoft Exchange Team, October 2026 Security Updates, detalles de la publicación de Exchange, límites del soporte y orientación sobre el despliegue.
- Microsoft Support, Exchange instability after October Windows Server updates, síntomas documentados y mitigación recomendada por Microsoft.
- Rapid7, October 2026 Patch Tuesday Analysis, análisis independiente de la publicación mensual de vulnerabilidades.
- Tenable, October 2026 Patch Tuesday, recuento independiente y desglose por gravedad.
- CISA, Known Exploited Vulnerabilities Catalog, explotación conocida y priorización de la remediación.
- CISA, Stakeholder-Specific Vulnerability Categorization, una metodología para incorporar la explotación y el impacto en la organización a las decisiones sobre vulnerabilidades.
Este artículo explica una selección de vulnerabilidades y principios generales de remediación. No sustituye las tablas de productos afectados más recientes de Microsoft, los requisitos previos de las actualizaciones ni los procedimientos de gestión de cambios y de seguridad propios de cada organización.
Lecturas relacionadas en TechiesJournal
- «Parcheado» no es «limpio»: qué hacer después de corregir un dispositivo perimetral explotado (en inglés), sobre por qué instalar una actualización no demuestra que un sistema esté limpio.
- Dos zero-days de NetScaler se están explotando. Lo que los equipos de infraestructura deben comprobar ahora (en inglés), sobre cómo se gestionó en la práctica otro conjunto de vulnerabilidades explotadas.