

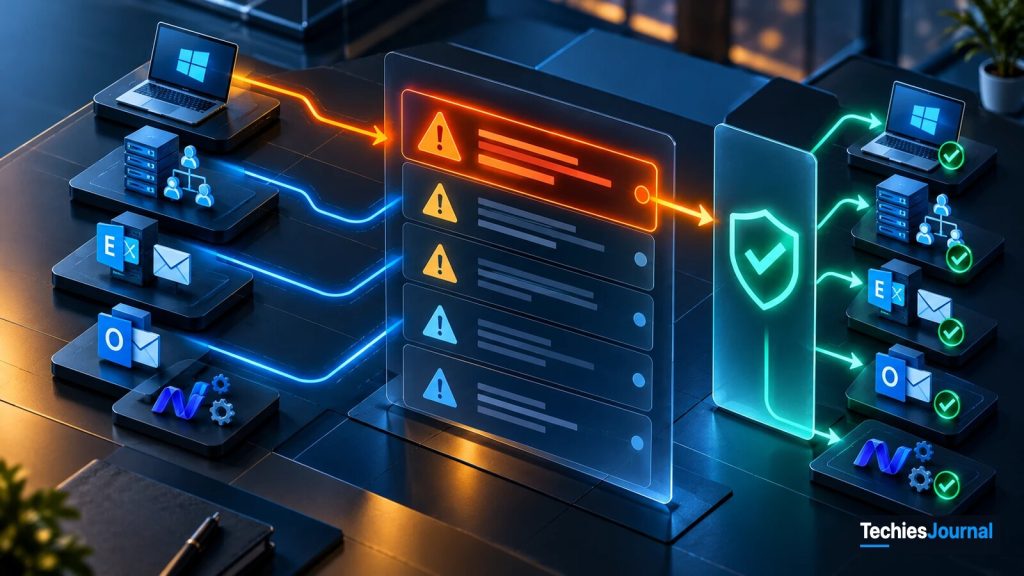
చిత్రణ మాత్రమే. ఐదు వ్యవస్థలు ఈ వ్యాసంలోని ఐదు ఉదాహరణలను సూచిస్తాయి, ఆకుపచ్చ టిక్ గుర్తులు ధృవీకరించిన రెమిడియేషన్ను సూచిస్తాయి.
Microsoft తన October సెక్యూరిటీ అప్డేట్లలో 1,400కు పైగా వల్నరబిలిటీలను సరిచేసింది. ముఖ్యమైన ఐదు ఉదాహరణలను పరిశీలించి, వాటి ప్రమాదాలను సరళమైన భాషలో వివరిస్తాం. IT టీమ్లు రెమిడియేషన్కు ప్రాధాన్యత ఇవ్వడం, దాన్ని ధృవీకరించడం ఎలాగో చూపిస్తాం.
1,400కు పైగా వల్నరబిలిటీల మధ్య IT టీమ్లు ఎక్కడ మొదలుపెట్టాలి
October 13, 2026 నాడు Microsoft, Windows, Office, Exchange Server, ఇతర ఉత్పత్తులలో 1,400కు పైగా వల్నరబిలిటీలను కవర్ చేసే సెక్యూరిటీ అప్డేట్లను విడుదల చేసింది.
ఎంటర్ప్రైజ్ IT టీమ్లకు సవాలు కేవలం పెద్ద సంఖ్యలో అప్డేట్లను ఇన్స్టాల్ చేయడం కాదు. తమ వాతావరణానికి ఏ వల్నరబిలిటీలు వర్తిస్తాయో, వేటితో అత్యధిక ప్రమాదం ఉందో, అవసరమైన సేవలకు అనవసరంగా అంతరాయం కలగకుండా ఫిక్స్లను ఎలా అమలు చేయాలో అర్థం చేసుకోవడమే అసలు సవాలు.
ఉద్యోగుల వర్క్స్టేషన్లను ప్రభావితం చేసే వల్నరబిలిటీకి, డొమైన్ కంట్రోలర్లను లేదా ఇంటర్నెట్ నుంచి అందుబాటులో ఉండే మెయిల్ సర్వర్ను ప్రభావితం చేసే దానికి వేర్వేరు స్పందనలు అవసరం కావచ్చు. చురుగ్గా ఎక్స్ప్లాయిట్ అవుతున్న వల్నరబిలిటీకి, మరొకదానికి సాంకేతికంగా ఎక్కువ తీవ్రత రేటింగ్ ఉన్నా కూడా, అత్యవసర దృష్టి అవసరం కావచ్చు. ఆ నిర్ణయాలు ఎలా తీసుకోవాలో October విడుదల ఒక ఆచరణాత్మక ఉదాహరణ ఇస్తుంది.
వల్నరబిలిటీల సంఖ్య ఎందుకు వేర్వేరుగా ఉంది
ప్రచురితమైన విశ్లేషణలు కొద్దిగా భిన్నమైన మొత్తాలను నివేదించాయి. Tenable 1,407 CVEలను లెక్కించగా, ఇతర సెక్యూరిటీ నివేదికలు 1,411 లేదా 1,413 అని లెక్కించాయి. ఈ తేడాలు ఒక్కో నివేదిక పరిధి, లెక్కింపు పద్ధతుల వల్ల వస్తాయి. అవి కీలకమైన కార్యాచరణ ప్రశ్నను మార్చవు. ఆ ప్రశ్న ఏమిటంటే, ఏ వల్నరబిలిటీలు సంస్థను ప్రభావితం చేస్తాయి, వాటి గురించి ఏం చేయాలి.
ఈ విడుదలను వివరించడానికి అత్యంత సురక్షితమైన సాధారణ వర్ణన, Microsoft 1,400కు పైగా వల్నరబిలిటీలను సరిచేసింది అని చెప్పడం. మూలాలు: Microsoft Security Update Guide, Rapid7 October Patch Tuesday analysis.
CVE అంటే ఏమిటి
CVE, అంటే Common Vulnerabilities and Exposures ఐడెంటిఫైయర్, బహిరంగంగా గుర్తించిన వల్నరబిలిటీకి ఒక ప్రామాణిక సూచన సంఖ్యను ఇస్తుంది. ఉదాహరణకు, CVE-2026-96951 ఒక నిర్దిష్ట Windows Shell వల్నరబిలిటీని గుర్తిస్తుంది.
సెక్యూరిటీ టీమ్లు, ఉత్పత్తి వెండర్లు, పరిశోధకులు, వల్నరబిలిటీ-స్కానింగ్ టూల్స్ ఒకే సమస్యను సూచించడానికి CVE సహాయపడుతుంది. కానీ ఒక సంస్థ ఎంత అత్యవసరంగా చర్య తీసుకోవాలో ఆ సంఖ్య చెప్పదు. దానికి ఏ సిస్టమ్లు ప్రభావితమవుతాయో, దాడి చేసేవారు ఏం సాధించగలరో, ఎక్స్ప్లాయిటేషన్ తెలిసిందా లేదా, ఇప్పటికే ఏ రక్షణలు ఉన్నాయో అర్థం చేసుకోవడం అవసరం. ఆ దృష్టితో, October విడుదలలోని ఐదు వల్నరబిలిటీలను పరిశీలిద్దాం.
ఐదు ముఖ్యమైన వల్నరబిలిటీలు, వాటి అర్థం
ఆ ఐదు కింద సంక్షిప్తంగా ఉన్నాయి, ఆ తర్వాత ఒక్కొక్కటి వరుసగా వివరించబడుతుంది.
| ఉత్పత్తి | CVE | రకం | Microsoft స్థితి |
|---|---|---|---|
| Windows Shell | CVE-2026-96951 | సెక్యూరిటీ-ఫీచర్ బైపాస్ | చురుకైన ఎక్స్ప్లాయిటేషన్ నిర్ధారణ |
| .NET Framework | CVE-2026-108398 | సెక్యూరిటీ-ఫీచర్ బైపాస్ | బహిరంగంగా వెల్లడైంది |
| Active Directory Domain Services | CVE-2026-70229 | రిమోట్-కోడ్ ఎగ్జిక్యూషన్ | Critical |
| Microsoft Exchange Server | CVE-2026-70571 | రిమోట్-కోడ్ ఎగ్జిక్యూషన్ | Critical |
| Microsoft Outlook | CVE-2026-70242 | రిమోట్-కోడ్ ఎగ్జిక్యూషన్ | Critical |
1. Windows Shell: CVE-2026-96951
సెక్యూరిటీ-ఫీచర్ బైపాస్, చురుకైన ఎక్స్ప్లాయిటేషన్ నిర్ధారణ
వల్నరబిలిటీ. యూజర్ ఇంటర్నెట్ నుంచి ఫైల్ను డౌన్లోడ్ చేసినప్పుడు, ఆ ఫైల్ నమ్మదగని మూలం నుంచి వచ్చిందని Windows గుర్తు పెట్టగలదు. దీన్ని సాధారణంగా Mark of the Web అంటారు. అదనపు హెచ్చరికలు లేదా సెక్యూరిటీ పరిమితులను వర్తింపజేయడానికి Windows, మద్దతు ఉన్న అప్లికేషన్లు ఆ గుర్తును వాడగలవు.
CVE-2026-96951 అనేది ఒక Windows Shell వల్నరబిలిటీ. ప్రభావిత పరిస్థితులలో, దాడి చేసేవారు ఈ రక్షణను దాటవేయడానికి ఇది వీలు కల్పించగలదు. దాడి చేసేవారు హానికరమైన ఫైల్ను సిద్ధం చేసి, దాన్ని తెరవమని ఎవరినైనా ఒప్పించవచ్చు.
ప్రమాదం. సాధారణంగా వర్తించే సెక్యూరిటీ రక్షణ లేకుండానే యూజర్ హానికరమైన కంటెంట్ను ఎదుర్కోవచ్చు. ఈ వల్నరబిలిటీ వల్ల దాడి చేసేవారికి కంప్యూటర్పై పూర్తి నియంత్రణ ఆటోమేటిక్గా వస్తుందని దీని అర్థం కాదు. కానీ రక్షణ సరిహద్దును దాటవేయడం ఇతర హానికరమైన కార్యకలాపాలను సులభతరం చేయవచ్చు. ముఖ్యంగా, ఈ వల్నరబిలిటీకి చురుకైన ఎక్స్ప్లాయిటేషన్ నివేదించబడింది.
IT టీమ్లు ఏం చేయాలి. ప్రభావిత Windows డివైస్లను గుర్తించి, వర్తించే Microsoft సెక్యూరిటీ అప్డేట్ను అత్యవసరంగా అమలు చేయండి. అప్డేట్ విజయవంతంగా ఇన్స్టాల్ అయిందో, అవసరమైన రీస్టార్ట్లు పూర్తయ్యాయో ధృవీకరించండి. రాజీపడిన సూచనలు ఉన్నచోట, సెక్యూరిటీ టీమ్లు సంబంధిత ఎండ్పాయింట్ అలర్ట్లను, అనుమానాస్పద ఫైల్ కార్యకలాపాలను సమీక్షించాలి. అధికారిక మూలం: Microsoft, CVE-2026-96951.
2. .NET Framework: CVE-2026-108398
సెక్యూరిటీ-ఫీచర్ బైపాస్, బహిరంగంగా వెల్లడైంది
వల్నరబిలిటీ. .NET Framework అనేక Windows అప్లికేషన్లు వాడే కాంపోనెంట్లను అందిస్తుంది. CVE-2026-108398, ప్రభావిత పరిస్థితులలో .NET Framework, అప్లికేషన్-ఎగ్జిక్యూషన్ నియంత్రణలకు సంబంధించిన సెక్యూరిటీ-ఫీచర్ బైపాస్కు సంబంధించింది. సంబంధిత రక్షణలలో ఒకటి Windows Defender Application Control, అంటే WDAC. ఏ అప్లికేషన్లు లేదా కోడ్ నడవడానికి అనుమతి ఉందో పరిమితం చేయడంలో ఇది సంస్థలకు సహాయపడగలదు.
ప్రమాదం. అవసరమైన పరిస్థితులను తీర్చిన దాడి చేసేవారు, అప్లికేషన్-ఎగ్జిక్యూషన్ పరిమితిని దాటవేయగలరు. అప్లికేషన్ నియంత్రణ ఎండ్పాయింట్ సెక్యూరిటీలో ముఖ్యమైన భాగంగా ఉన్న వాతావరణాలలో దీనికి ప్రత్యేక శ్రద్ధ అవసరం. ఈ వల్నరబిలిటీ బహిరంగంగా వెల్లడైంది. అయితే బహిరంగ వెల్లడిని, నిర్ధారితమైన చురుకైన ఎక్స్ప్లాయిటేషన్తో కలగలపకూడదు.
IT టీమ్లు ఏం చేయాలి. ప్రభావిత .NET Framework వెర్షన్లను వాడే డివైస్లను గుర్తించి, వర్తించే సెక్యూరిటీ అప్డేట్లను ఇన్స్టాల్ చేయండి. WDAC పై ఆధారపడే సంస్థలు, రెమిడియేషన్ తర్వాత తమ అప్లికేషన్-కంట్రోల్ పాలసీలు పనిచేస్తూనే ఉన్నాయో ధృవీకరించాలి. అధికారిక మూలం: Microsoft, CVE-2026-108398.
3. Active Directory Domain Services: CVE-2026-70229
రిమోట్-కోడ్ ఎగ్జిక్యూషన్, Critical
వల్నరబిలిటీ. Active Directory Domain Services, అంటే AD DS, అనేక Windows ఎంటర్ప్రైజ్ వాతావరణాలలో ఐడెంటిటీ నిర్వహణ, ప్రమాణీకరణ, యాక్సెస్ నియంత్రణకు తోడ్పడుతుంది. CVE-2026-70229 అనేది Active Directory Domain Services కు సంబంధించిన రిమోట్-కోడ్ ఎగ్జిక్యూషన్ వల్నరబిలిటీ. నమోదు చేసిన ఎక్స్ప్లాయిటేషన్ పరిస్థితులలో, దాడి చేసేవారు ప్రభావిత సిస్టమ్పై హానికరమైన కోడ్ను అమలు చేయగలరు.
ప్రమాదం. సంస్థ అంతటా ప్రమాణీకరణ, డైరెక్టరీ ఆపరేషన్లలో డొమైన్ కంట్రోలర్లు పాల్గొంటాయి కాబట్టి అవి ప్రత్యేకంగా ముఖ్యమైనవి. డొమైన్ కంట్రోలర్ విజయవంతంగా రాజీపడితే, దాని పర్యవసానాలు ఒక్క సర్వర్కు మించి ఉండవచ్చు. అంటే ప్రతి డొమైన్ కంట్రోలర్ను ఇంటర్నెట్ నుంచి నేరుగా ఎక్స్ప్లాయిట్ చేయవచ్చని కాదు. నిజమైన ప్రమాదం నెట్వర్క్ చేరువ, ప్రభావిత కాన్ఫిగరేషన్లు, దాడి పరిస్థితులపై ఆధారపడి ఉంటుంది.
IT టీమ్లు ఏం చేయాలి. ప్రభావిత డొమైన్ కంట్రోలర్లను గుర్తించి, వాటి ఎక్స్పోజర్ను అంచనా వేయండి. స్థిరపడిన డొమైన్-కంట్రోలర్ నిర్వహణ విధానాలను అనుసరించి, వర్తించే అప్డేట్లకు ప్రాధాన్యత ఇవ్వండి. అమలుకు ముందు, రెప్లికేషన్ ఆరోగ్యం, రికవరీ సంసిద్ధత, ఆధారపడిన సేవలను పరిగణనలోకి తీసుకోండి. ఇన్స్టాలేషన్ తర్వాత, అప్డేట్ కంప్లయన్స్, ప్రమాణీకరణ, DNS, డైరెక్టరీ రెప్లికేషన్ను ధృవీకరించండి. అధికారిక మూలం: Microsoft, CVE-2026-70229.
4. Microsoft Exchange Server: CVE-2026-70571
రిమోట్-కోడ్ ఎగ్జిక్యూషన్, Critical
వల్నరబిలిటీ. Microsoft Exchange Server అనేక సంస్థలకు ఆన్-ప్రిమిసెస్ మెసేజింగ్ సేవలను అందిస్తుంది. CVE-2026-70571 అనేది Exchange Server లోని స్టాక్-ఆధారిత బఫర్ ఓవర్ఫ్లోతో ముడిపడిన రిమోట్-కోడ్ ఎగ్జిక్యూషన్ వల్నరబిలిటీ. అవసరమైన దాడి పరిస్థితులలో, విజయవంతమైన ఎక్స్ప్లాయిటేషన్ వల్ల దాడి చేసేవారు వల్నరబుల్ సర్వర్పై కోడ్ను అమలు చేయగలరు.
ప్రమాదం. విజయవంతమైన దాడి వ్యాపార కమ్యూనికేషన్లకు బాధ్యత వహించే సిస్టమ్ను రాజీ చేయవచ్చు. Exchange ను ఆన్-ప్రిమిసెస్లో హోస్ట్ చేసే సంస్థలకు, ప్రమాదం వారి ఇన్స్టాల్ చేసిన వెర్షన్, సిస్టమ్ ఎక్స్పోజర్, నెట్వర్క్ నియంత్రణలు, వల్నరబుల్ కాంపోనెంట్ను చేరుకోగలిగే అవకాశంపై ఆధారపడి ఉంటుంది.
IT టీమ్లు ఏం చేయాలి. ప్రభావిత Exchange డిప్లాయ్మెంట్లను గుర్తించి, Microsoft వర్తించే సెక్యూరిటీ అప్డేట్లను, ఇన్స్టాలేషన్ ముందస్తు అవసరాలను సమీక్షించండి. ఎక్స్పోజర్, వ్యాపార ప్రాముఖ్యతను బట్టి ప్రభావిత సర్వర్లకు ప్రాధాన్యత ఇవ్వండి. ఇన్స్టాలేషన్ తర్వాత, Exchange బిల్డ్, మెయిల్ ఫ్లో, సర్వీస్ ఆరోగ్యం, సంబంధిత డేటాబేస్ లభ్యత తనిఖీలను ధృవీకరించండి. అధికారిక మూలం: Microsoft, CVE-2026-70571.
October లో అదనపు డిప్లాయ్మెంట్ ఆందోళన. కొన్ని October 2026 Windows Server అప్డేట్ల తర్వాత కొన్ని Exchange సర్వర్లను ప్రభావితం చేసే అస్థిరతను కూడా Microsoft నమోదు చేసింది. నివేదించిన లక్షణాలలో Outlook on the Web వైఫల్యాలు, పెరుగుతున్న మెయిల్ క్యూలు, Database Availability Group (DAG) కమ్యూనికేషన్ సమస్యలు ఉన్నాయి. ఈ సమస్యలను October Exchange సెక్యూరిటీ అప్డేట్లను ఇన్స్టాల్ చేయడం నుంచి Microsoft ప్రత్యేకంగా వేరు చేసింది.
కాబట్టి అడ్మినిస్ట్రేటర్లు Exchange సెక్యూరిటీ-అప్డేట్ సూచనలను, వర్తించే Windows Server తెలిసిన-సమస్య మార్గదర్శకత్వాన్ని రెండింటినీ సమీక్షించాలి. ప్రభావిత Windows Server అప్డేట్లను అన్ఇన్స్టాల్ చేయవద్దని Microsoft సలహా ఇస్తోంది, ప్రభావిత సిస్టమ్ల కోసం రిజిస్ట్రీ ఆధారిత వర్క్అరౌండ్ను నమోదు చేసింది. ఆ వర్క్అరౌండ్ను అధికారిక సూచనలను సమీక్షించి, అది వర్తిస్తుందని నిర్ధారించుకున్న తర్వాత మాత్రమే వర్తింపజేయాలి. అధికారిక మూలాలు: Microsoft Exchange Team, October 2026 Security Updates, Microsoft Support, Exchange instability after October Windows updates.
5. Microsoft Outlook: CVE-2026-70242
రిమోట్-కోడ్ ఎగ్జిక్యూషన్, Critical
వల్నరబిలిటీ. CVE-2026-70242 అనేది కొన్ని Microsoft Outlook, Office కాన్ఫిగరేషన్లను ప్రభావితం చేసే రిమోట్-కోడ్ ఎగ్జిక్యూషన్ వల్నరబిలిటీ. ఈ సమస్యలో హీప్-ఆధారిత బఫర్ ఓవర్ఫ్లో ఉంది, ఇది ఒక రకమైన మెమరీ-నిర్వహణ లోపం, ఇందులో సాఫ్ట్వేర్ తనకు కేటాయించిన పరిధికి వెలుపల ఉన్న మెమరీని ఓవర్రైట్ చేయవచ్చు. సరైన పరిస్థితులలో ఇలాంటి వల్నరబిలిటీలు కోడ్ ఎగ్జిక్యూషన్కు అవకాశాలను సృష్టించగలవు.
ప్రమాదం. విజయవంతమైన ఎక్స్ప్లాయిటేషన్ వల్ల, వల్నరబిలిటీ, ప్రభావిత అప్లికేషన్ అనుమతించే సందర్భంలో హానికరమైన కోడ్ నడవవచ్చు. Outlook విస్తృతంగా వాడబడుతుంది కాబట్టి, నిర్వహిస్తున్న ఉద్యోగి డివైస్లలో ఎక్స్పోజర్ ఎంత ఉందో సెక్యూరిటీ టీమ్లు పరిశీలించాలి. దాడి చేసేవారు ప్రత్యేకంగా రూపొందించిన ఇమెయిల్ పంపగలరని, Outlook Reading Pane లో ఆ సందేశాన్ని కేవలం చూడటం వల్లనే, గ్రహీత దాన్ని తెరవకుండా లేదా దేనిపైనా క్లిక్ చేయకుండానే, వల్నరబిలిటీ ప్రేరేపితం కావచ్చని Microsoft అడ్వైజరీ చెబుతోంది. దీని వల్ల Reading Pane ఎక్స్పోజర్లో భాగమవుతుంది, అయినప్పటికీ కచ్చితమైన ఎక్స్ప్లాయిటేషన్ పరిస్థితులను Microsoft అడ్వైజరీ నుంచే తీసుకోవాలి.
IT టీమ్లు ఏం చేయాలి. ప్రభావిత Outlook, Office ఇన్స్టాలేషన్లను గుర్తించి, సంబంధిత అప్డేట్లను వర్తింపజేసి, క్లయింట్లు అవసరమైన ఫిక్స్ అయిన బిల్డ్లను చేరుకున్నాయని ధృవీకరించండి. కేంద్రీకృత ప్యాచ్ డిప్లాయ్మెంట్ను కోల్పోయి ఉండగల ల్యాప్టాప్లు, ఇతర డివైస్లపై శ్రద్ధ పెట్టండి. తగిన చోట, ముఖ్యంగా అనుమానాస్పద కార్యకలాపాల సాక్ష్యం ఉంటే, ఎండ్పాయింట్-సెక్యూరిటీ సంకేతాలను సమీక్షించండి. అధికారిక మూలం: Microsoft, CVE-2026-70242.
సంస్థలు ముందుగా ఏం ప్యాచ్ చేయాలో ఎలా నిర్ణయించవచ్చు
వందలాది Windows వర్క్స్టేషన్లు, Active Directory డొమైన్ కంట్రోలర్లు, ఆన్-ప్రిమిసెస్ Exchange Server ను నడిపే ఒక కల్పిత కంపెనీని ఊహించండి. ఆ కంపెనీకి October సెక్యూరిటీ అప్డేట్లు అందుతాయి.
ప్రతి CVE కి ఒకే రకమైన తక్షణ స్పందన అవసరమని దాని సెక్యూరిటీ టీమ్ భావించకూడదు. కంపెనీ సిస్టమ్లను నిజంగా ఏ వల్నరబిలిటీలు ప్రభావితం చేస్తాయో గుర్తించడం ఉపయోగకరమైన ప్రారంభ బిందువు. ఆ తర్వాత టీమ్ నాలుగు ప్రశ్నలు అడగవచ్చు:
- వల్నరబిలిటీ ఇప్పటికే ఎక్స్ప్లాయిట్ అవుతోందా? నిర్ధారితమైన ఎక్స్ప్లాయిటేషన్ ఒక ముఖ్యమైన అత్యవసర సంకేతం.
- ఏ సిస్టమ్లు ఎక్స్పోజ్ అయ్యాయి? కీలకమైన సర్వర్ను ప్రభావితం చేసే వల్నరబిలిటీకి, పరిమిత టెస్ట్ వాతావరణాన్ని ప్రభావితం చేసే దానికి వేర్వేరు పర్యవసానాలు ఉండవచ్చు.
- దాడి చేసేవారికి ఏం అవసరం? నెట్వర్క్ యాక్సెస్, యూజర్ పరస్పర చర్య, ప్రివిలేజ్లు, ఇప్పటికే ఉన్న నియంత్రణలు ఎక్స్ప్లాయిటేషన్ సంభావ్యతను మార్చగలవు.
- ఎక్స్ప్లాయిటేషన్ విజయవంతమైతే ఏం జరుగుతుంది? సేవల లభ్యత, సున్నితమైన సమాచారం, ఐడెంటిటీ సిస్టమ్లు, వ్యాపార ప్రభావాన్ని పరిగణించండి.
ఈ ఉదాహరణ కంపెనీకి, చురుగ్గా ఎక్స్ప్లాయిట్ అవుతున్న Windows Shell వల్నరబిలిటీకి ఎండ్పాయింట్ల వద్ద అత్యవసర శ్రద్ధ అవసరం. ప్రభావిత డొమైన్ కంట్రోలర్లు, Exchange సర్వర్లు కూడా నిశితంగా పరిశీలించాల్సినవే, ఎందుకంటే రాజీపడితే వాటి కార్యాచరణ పర్యవసానాలు గణనీయంగా ఉండవచ్చు.
Outlook వల్నరబిలిటీని ప్రభావిత ఉద్యోగి డివైస్లన్నింటిలో అంచనా వేయాలి. అప్లికేషన్-కంట్రోల్ రక్షణలు వాడుతున్న చోట .NET వల్నరబిలిటీకి ప్రత్యేక శ్రద్ధ అవసరం. ఇది అందరికీ వర్తించే ర్యాంకింగ్ కాదు. మరో సంస్థకు భిన్నమైన సిస్టమ్లు, ఎక్స్పోజర్లు, వ్యాపార ప్రాధాన్యతలు ఉండవచ్చు.
ఆచరణాత్మక రెమిడియేషన్ ప్రక్రియ
| దశ | అవసరమైన చర్య |
|---|---|
| గుర్తించండి | ప్రభావిత ఉత్పత్తులు, వెర్షన్లు, సిస్టమ్లను నిర్ణయించండి |
| ప్రాధాన్యత ఇవ్వండి | ఎక్స్ప్లాయిటేషన్, ఎక్స్పోజర్, దాడి పరిస్థితులు, వ్యాపార ప్రభావాన్ని పరిగణించండి |
| సిద్ధం చేయండి | Microsoft అప్డేట్ అవసరాలు, ఆధారపడే అంశాలు, తెలిసిన సమస్యలను సమీక్షించండి |
| అమలు చేయండి | ప్రమాదానికి తగిన రోల్అవుట్తో వర్తించే ఫిక్స్లను ఇన్స్టాల్ చేయండి |
| ధృవీకరించండి | ప్యాచ్ స్థితి, అవసరమైన రీస్టార్ట్లు, సేవల ఆరోగ్యం, వల్నరబిలిటీ రెమిడియేషన్ను నిర్ధారించండి |
| మినహాయింపులను ట్రాక్ చేయండి | రెమిడియేషన్ ఆలస్యమైనప్పుడు మిగిలిన ఎక్స్పోజర్ను, తాత్కాలిక నియంత్రణలను నమోదు చేయండి |
ప్యాచ్ ధృవీకరణ ఎందుకు ముఖ్యం
సెక్యూరిటీ అప్డేట్ను ఇన్స్టాల్ చేయడం ఒక ముఖ్యమైన చర్య, కానీ అది రెమిడియేషన్ ప్రక్రియకు ముగింపు కాదు. అప్డేట్ విఫలం కావచ్చు. ఒక డివైస్ ఆఫ్లైన్లోనే ఉండిపోవచ్చు. రీస్టార్ట్ పెండింగ్లో ఉండవచ్చు. ఎంటర్ప్రైజ్ సేవకు అనుకూలత సమస్య రావచ్చు.
October లో Exchange కు సంబంధించిన Windows Server సమస్య, ధృవీకరణలో సెక్యూరిటీ, కార్యాచరణ ఆరోగ్యం రెండూ ఎందుకు ఉండాలో చూపిస్తుంది. వర్క్స్టేషన్ల కోసం, ఇన్స్టాల్ చేసిన అప్డేట్లను, రీస్టార్ట్ పూర్తయిందా అన్నదాన్ని టీమ్లు నిర్ధారించాల్సి రావచ్చు. డొమైన్ కంట్రోలర్ల కోసం ప్రమాణీకరణ, రెప్లికేషన్ను తనిఖీ చేయాలి. Exchange Server కోసం మెయిల్ ఫ్లో, డేటాబేస్ లభ్యత, సర్వీస్ ఆరోగ్యాన్ని నిర్ధారించుకోవాలి.
తగిన చోట, అసలు ఎక్స్పోజర్ తొలగిపోయిందో లేదో నిర్ధారించడానికి నవీకరించిన వల్నరబిలిటీ స్కాన్లు, ఇతర సాంకేతిక తనిఖీలు ఉపయోగపడాలి. వెంటనే ప్యాచ్ చేయడం సాధ్యం కానప్పుడు, సంస్థ ఆ మినహాయింపును నమోదు చేసి, అందుబాటులో ఉన్నచోట తగిన తాత్కాలిక నియంత్రణలను వర్తింపజేసి, స్పష్టమైన రెమిడియేషన్ ప్రణాళికను కొనసాగించాలి.
లక్ష్యం కేవలం ఎన్ని ప్యాచ్లు అమలు చేశామో నివేదించడం కాదు. సంస్థ నిజమైన ప్రమాదం తగ్గిందో లేదో నిర్ధారించడమే.
October అప్డేట్ల నుంచి IT టీమ్లు తీసుకోవాల్సినవి
Microsoft October 2026 విడుదలలో పెద్ద సంఖ్యలో సెక్యూరిటీ ఫిక్స్లు ఉన్నాయి, కానీ వల్నరబిలిటీల సంఖ్య మాత్రమే ప్యాచ్ ప్రాధాన్యతను నిర్ణయించదు. సంస్థ ముందుగా ఏ ఉత్పత్తులు, సిస్టమ్లు ప్రభావితమవుతాయో, ఏ వల్నరబిలిటీలు చురుగ్గా ఎక్స్ప్లాయిట్ అవుతున్నాయో, విజయవంతమైన ఎక్స్ప్లాయిటేషన్ వల్ల ఏ పర్యవసానాలు ఉండవచ్చో అర్థం చేసుకోవడంతో మొదలుపెట్టాలి.
ఆ సమాచారం, దేనికి అత్యవసర శ్రద్ధ అవసరమో, దేన్ని ఆమోదిత నిర్వహణ షెడ్యూల్ ప్రకారం చేయవచ్చో, దేనికి అదనపు పరిశోధన అవసరమో నిర్ణయించడంలో సెక్యూరిటీ, ఇన్ఫ్రాస్ట్రక్చర్ టీమ్లకు సహాయపడుతుంది. చివరి అడుగు కూడా అంతే ముఖ్యం. అప్డేట్లు ప్రభావవంతంగా ఉన్నాయని, అవసరమైన సేవలు ఆరోగ్యంగా ఉన్నాయని ధృవీకరించండి.
సమర్థవంతమైన ప్యాచ్ నిర్వహణ అంటే CVEలను సంఖ్యా క్రమంలో సరిచేయడం కాదు. సంస్థకు అత్యంత సంబంధించిన ప్రమాదాలను తగ్గించడం, ఆ రెమిడియేషన్ పనిచేసిందని నిర్ధారించుకోవడం.
మరింత లోతుగా
పరిశోధన ముగింపు తేదీ: October 20, 2026. ప్రొడక్షన్ అప్డేట్లను వర్తింపజేసే ముందు తాజా Microsoft అడ్వైజరీలను చూడండి.
అధికారిక వల్నరబిలిటీ అడ్వైజరీలు
- CVE-2026-96951, Windows Shell Security Feature Bypass, Microsoft Security Response Center.
- CVE-2026-108398, .NET Framework Security Feature Bypass, Microsoft Security Response Center.
- CVE-2026-70229, Active Directory Domain Services Remote Code Execution, Microsoft Security Response Center.
- CVE-2026-70571, Exchange Server Remote Code Execution, Microsoft Security Response Center.
- CVE-2026-70242, Microsoft Outlook Remote Code Execution, Microsoft Security Response Center.
విడుదల సమాచారం, కార్యాచరణ మార్గదర్శకత్వం
- Microsoft, October 2026 Security Update Guide, అధికారిక సెక్యూరిటీ-విడుదల, ప్రభావిత-ఉత్పత్తుల సమాచారం.
- Microsoft Exchange Team, October 2026 Security Updates, Exchange విడుదల వివరాలు, మద్దతు పరిధులు, డిప్లాయ్మెంట్ మార్గదర్శకత్వం.
- Microsoft Support, Exchange instability after October Windows Server updates, నమోదు చేసిన లక్షణాలు, Microsoft సిఫార్సు చేసిన నివారణ.
- Rapid7, October 2026 Patch Tuesday Analysis, నెలవారీ వల్నరబిలిటీ విడుదలపై స్వతంత్ర విశ్లేషణ.
- Tenable, October 2026 Patch Tuesday, స్వతంత్ర లెక్కింపు, తీవ్రత విభజన.
- CISA, Known Exploited Vulnerabilities Catalog, తెలిసిన ఎక్స్ప్లాయిటేషన్, రెమిడియేషన్ ప్రాధాన్యత.
- CISA, Stakeholder-Specific Vulnerability Categorization, వల్నరబిలిటీ నిర్ణయాలలో ఎక్స్ప్లాయిటేషన్ను, సంస్థాగత ప్రభావాన్ని చేర్చడానికి ఒక పద్ధతి.
ఈ వ్యాసం ఎంపిక చేసిన వల్నరబిలిటీలను, సాధారణ రెమిడియేషన్ సూత్రాలను వివరిస్తుంది. ఇది Microsoft తాజా ప్రభావిత-ఉత్పత్తుల పట్టికలను, అప్డేట్ ముందస్తు అవసరాలను, సంస్థ-నిర్దిష్ట మార్పు-నిర్వహణ, సెక్యూరిటీ విధానాలను భర్తీ చేయదు.
TechiesJournalలో సంబంధిత రచనలు
- “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి ఒక అప్డేట్ను ఇన్స్టాల్ చేయడం వల్ల సిస్టమ్ క్లీన్గా ఉందని ఎందుకు రుజువు కాదో తెలుసుకోవడానికి.
- రెండు NetScaler zero-day లోపాలపై దాడులు జరుగుతున్నాయి. Infrastructure teams ఇప్పుడు ఏమి తనిఖీ చేయాలి? ఎక్స్ప్లాయిట్ అయిన మరొక వల్నరబిలిటీల సమితిని ఆచరణలో ఎలా నిర్వహించారో తెలుసుకోవడానికి.