

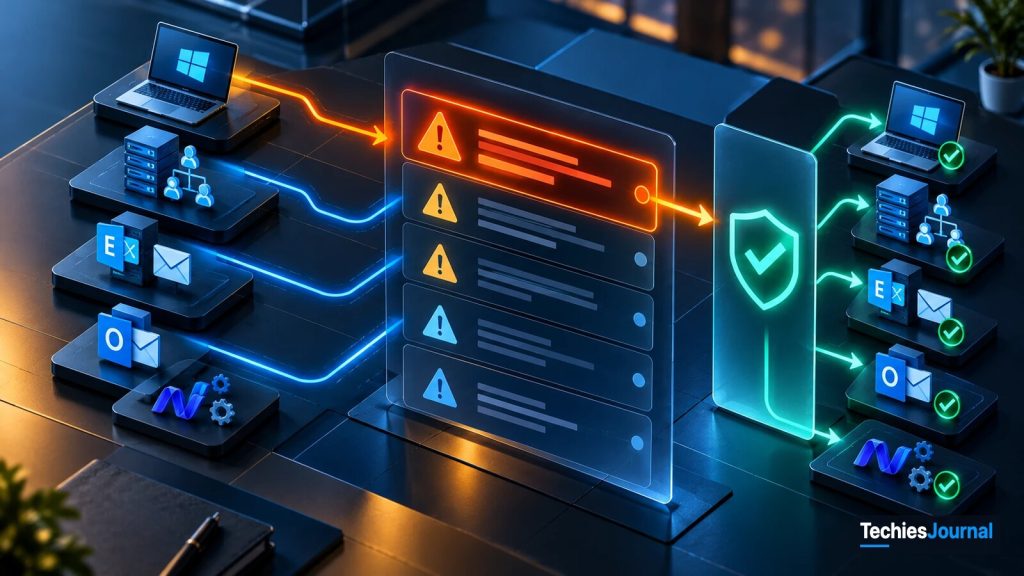
केवल चित्रण। पाँच प्रणालियाँ इस लेख के पाँच उदाहरणों को दर्शाती हैं और हरे टिक के निशान जाँचे हुए remediation को दर्शाते हैं।
Microsoft ने अपने October सिक्योरिटी अपडेट में 1,400 से ज़्यादा vulnerability ठीक कीं। हम पाँच अहम उदाहरण देखते हैं, उनके जोखिम सरल भाषा में समझाते हैं और बताते हैं कि IT टीमें remediation को कैसे प्राथमिकता दें और उसकी पुष्टि कैसे करें।
1,400 से ज़्यादा vulnerability के बीच IT टीमें कहाँ से शुरू करें
October 13, 2026 को Microsoft ने Windows, Office, Exchange Server और अन्य उत्पादों की 1,400 से ज़्यादा vulnerability को कवर करने वाले सिक्योरिटी अपडेट जारी किए।
एंटरप्राइज़ IT टीमों के लिए चुनौती सिर्फ़ बड़ी संख्या में अपडेट इंस्टॉल करना नहीं है। चुनौती यह समझना है कि कौन-सी vulnerability उनके परिवेश पर लागू होती हैं, कौन-सी सबसे ज़्यादा जोखिम पैदा करती हैं और ज़रूरी सेवाओं को बेवजह बाधित किए बिना सुधार कैसे लागू किए जाएँ।
कर्मचारियों के वर्कस्टेशन को प्रभावित करने वाली vulnerability के लिए डोमेन कंट्रोलर या इंटरनेट से पहुँच योग्य मेल सर्वर को प्रभावित करने वाली vulnerability से अलग प्रतिक्रिया चाहिए हो सकती है। जिस vulnerability का सक्रिय रूप से exploit हो रहा है, वह ज़्यादा तकनीकी severity रेटिंग वाली किसी दूसरी vulnerability के होते हुए भी तुरंत ध्यान की हक़दार हो सकती है। October की रिलीज़ ऐसे फ़ैसले लेने का व्यावहारिक उदाहरण देती है।
vulnerability की गिनती में अंतर क्यों है
प्रकाशित विश्लेषणों में कुल संख्या थोड़ी अलग बताई गई। Tenable ने 1,407 CVE गिने, जबकि दूसरी सिक्योरिटी रिपोर्टिंग में 1,411 या 1,413 गिने गए। ये अंतर हर रिपोर्ट के दायरे और गिनती के तरीक़ों से आते हैं। इनसे बुनियादी ऑपरेशनल सवाल नहीं बदलता, यानी कौन-सी vulnerability संगठन को प्रभावित करती हैं और उनके बारे में क्या किया जाए।
इस रिलीज़ का सबसे सुरक्षित सामान्य वर्णन यह है कि Microsoft ने 1,400 से ज़्यादा vulnerability ठीक कीं। स्रोत: Microsoft Security Update Guide और Rapid7 October Patch Tuesday analysis।
CVE का मतलब क्या है
CVE, यानी Common Vulnerabilities and Exposures आइडेंटिफ़ायर, सार्वजनिक रूप से पहचानी गई vulnerability को एक मानक संदर्भ संख्या देता है। उदाहरण के लिए, CVE-2026-96951 एक ख़ास Windows Shell vulnerability की पहचान कराता है।
CVE की मदद से सिक्योरिटी टीमें, उत्पाद विक्रेता, शोधकर्ता और vulnerability-स्कैनिंग टूल एक ही समस्या का हवाला दे पाते हैं। लेकिन संख्या खुद नहीं बताती कि संगठन को कितनी जल्दी कार्रवाई करनी है। इसके लिए यह समझना पड़ता है कि कौन-से सिस्टम प्रभावित हैं, हमलावर क्या हासिल कर सकता है, exploitation की जानकारी है या नहीं और कौन-सी सुरक्षाएँ पहले से मौजूद हैं। इसी को ध्यान में रखकर आइए October रिलीज़ की पाँच vulnerability देखें।
पाँच अहम vulnerability और उनका मतलब
पाँचों का सार नीचे दिया गया है, फिर हर एक को बारी-बारी से समझाया गया है।
| उत्पाद | CVE | प्रकार | Microsoft की स्थिति |
|---|---|---|---|
| Windows Shell | CVE-2026-96951 | Security feature bypass | सक्रिय exploitation की पुष्टि |
| .NET Framework | CVE-2026-108398 | Security feature bypass | सार्वजनिक रूप से उजागर |
| Active Directory Domain Services | CVE-2026-70229 | Remote code execution | Critical |
| Microsoft Exchange Server | CVE-2026-70571 | Remote code execution | Critical |
| Microsoft Outlook | CVE-2026-70242 | Remote code execution | Critical |
1. Windows Shell: CVE-2026-96951
Security feature bypass, सक्रिय exploitation की पुष्टि
vulnerability। जब कोई उपयोगकर्ता इंटरनेट से फ़ाइल डाउनलोड करता है, तो Windows उस फ़ाइल को अविश्वसनीय स्रोत से आई हुई चिह्नित कर सकता है। इसे आम तौर पर Mark of the Web कहा जाता है। Windows और समर्थित एप्लिकेशन इस चिह्न के आधार पर अतिरिक्त चेतावनियाँ या सुरक्षा प्रतिबंध लगा सकते हैं।
CVE-2026-96951 एक Windows Shell vulnerability है, जो प्रभावित परिस्थितियों में हमलावर को इस सुरक्षा को दरकिनार करने दे सकती है। हमलावर कोई दुर्भावनापूर्ण फ़ाइल तैयार करके किसी को उसे खोलने के लिए राज़ी कर सकता है।
जोखिम। उपयोगकर्ता का सामना दुर्भावनापूर्ण कंटेंट से उस सुरक्षा के बिना हो सकता है जो आम तौर पर लागू होती। इसका मतलब अपने-आप यह नहीं कि हमलावर को कंप्यूटर पर पूरा नियंत्रण मिल जाता है। लेकिन सुरक्षा की किसी सीमा को दरकिनार करने से दूसरी दुर्भावनापूर्ण गतिविधि आसान हो सकती है। अहम बात यह है कि इस vulnerability के लिए सक्रिय exploitation की सूचना दी गई थी।
IT टीमों को क्या करना चाहिए। प्रभावित Windows डिवाइस पहचानिए और लागू होने वाला Microsoft सिक्योरिटी अपडेट तुरंत डिप्लॉय कीजिए। पुष्टि कीजिए कि अपडेट सफलतापूर्वक इंस्टॉल हुआ है और ज़रूरी रीस्टार्ट पूरे हो गए हैं। जहाँ संभावित compromise के संकेत हों, वहाँ सिक्योरिटी टीमें संबंधित endpoint अलर्ट और संदिग्ध फ़ाइल गतिविधि की समीक्षा करें। आधिकारिक स्रोत: Microsoft, CVE-2026-96951।
2. .NET Framework: CVE-2026-108398
Security feature bypass, सार्वजनिक रूप से उजागर
vulnerability। .NET Framework वे कंपोनेंट देता है जिन्हें कई Windows एप्लिकेशन इस्तेमाल करते हैं। CVE-2026-108398 प्रभावित परिस्थितियों में .NET Framework और एप्लिकेशन-एक्ज़िक्यूशन नियंत्रणों से जुड़े security feature bypass से संबंधित है। एक प्रासंगिक सुरक्षा Windows Defender Application Control, यानी WDAC है, जो संगठनों को यह सीमित करने में मदद कर सकती है कि कौन-से एप्लिकेशन या कोड चलने दिए जाएँ।
जोखिम। जो हमलावर ज़रूरी शर्तें पूरी करता है, वह संभावित रूप से एप्लिकेशन-एक्ज़िक्यूशन प्रतिबंध को दरकिनार कर सकता है। जिन परिवेशों में एप्लिकेशन कंट्रोल endpoint सुरक्षा का अहम हिस्सा है, वहाँ इस पर ख़ास ध्यान देना चाहिए। यह vulnerability सार्वजनिक रूप से उजागर हुई थी। लेकिन सार्वजनिक रूप से उजागर होने को पुष्ट सक्रिय exploitation नहीं समझना चाहिए।
IT टीमों को क्या करना चाहिए। प्रभावित .NET Framework वर्शन इस्तेमाल करने वाले डिवाइस पहचानिए और लागू होने वाले सिक्योरिटी अपडेट इंस्टॉल कीजिए। WDAC पर निर्भर संगठन पुष्टि करें कि remediation के बाद भी उनकी एप्लिकेशन-कंट्रोल नीतियाँ ठीक से काम कर रही हैं। आधिकारिक स्रोत: Microsoft, CVE-2026-108398।
3. Active Directory Domain Services: CVE-2026-70229
Remote code execution, Critical
vulnerability। Active Directory Domain Services, यानी AD DS, कई Windows एंटरप्राइज़ परिवेशों में आइडेंटिटी प्रबंधन, ऑथेंटिकेशन और एक्सेस कंट्रोल का आधार है। CVE-2026-70229 Active Directory Domain Services से जुड़ी एक remote code execution vulnerability है। दस्तावेज़ में बताई गई exploitation शर्तों के तहत हमलावर संभावित रूप से प्रभावित सिस्टम पर दुर्भावनापूर्ण कोड चला सकता है।
जोखिम। डोमेन कंट्रोलर ख़ास तौर पर अहम होते हैं क्योंकि वे पूरे संगठन में ऑथेंटिकेशन और डायरेक्टरी ऑपरेशन में हिस्सा लेते हैं। किसी डोमेन कंट्रोलर के सफल compromise के नतीजे एक सर्वर से कहीं आगे तक जा सकते हैं। इसका मतलब यह नहीं कि हर डोमेन कंट्रोलर इंटरनेट से सीधे exploit किया जा सकता है। असली जोखिम नेटवर्क पहुँच, प्रभावित कॉन्फ़िगरेशन और हमले की शर्तों पर निर्भर करता है।
IT टीमों को क्या करना चाहिए। प्रभावित डोमेन कंट्रोलर पहचानिए और उनके exposure का आकलन कीजिए। लागू अपडेट को डोमेन-कंट्रोलर रखरखाव की स्थापित प्रक्रियाओं के अनुसार प्राथमिकता दीजिए। डिप्लॉयमेंट से पहले replication की सेहत, रिकवरी की तैयारी और निर्भर सेवाओं पर विचार कीजिए। इंस्टॉलेशन के बाद अपडेट अनुपालन, ऑथेंटिकेशन, DNS और डायरेक्टरी replication की पुष्टि कीजिए। आधिकारिक स्रोत: Microsoft, CVE-2026-70229।
4. Microsoft Exchange Server: CVE-2026-70571
Remote code execution, Critical
vulnerability। Microsoft Exchange Server कई संगठनों को ऑन-प्रिमाइसेस मैसेजिंग सेवाएँ देता है। CVE-2026-70571 Exchange Server में stack-based buffer overflow से जुड़ी एक remote code execution vulnerability है। ज़रूरी हमले की शर्तों के तहत सफल exploitation हमलावर को कमज़ोर सर्वर पर कोड चलाने दे सकता है।
जोखिम। सफल हमला उस सिस्टम को compromise कर सकता है जो व्यावसायिक संचार के लिए ज़िम्मेदार है। जो संगठन Exchange को ऑन-प्रिमाइसेस होस्ट करते हैं, उनके लिए जोखिम इंस्टॉल किए गए वर्शन, सिस्टम के exposure, नेटवर्क नियंत्रणों और इस पर निर्भर करता है कि कमज़ोर कंपोनेंट तक पहुँचा जा सकता है या नहीं।
IT टीमों को क्या करना चाहिए। प्रभावित Exchange डिप्लॉयमेंट पहचानिए और Microsoft के लागू सिक्योरिटी अपडेट तथा इंस्टॉलेशन की पूर्वापेक्षाओं की समीक्षा कीजिए। प्रभावित सर्वरों को exposure और व्यावसायिक महत्व के अनुसार प्राथमिकता दीजिए। इंस्टॉलेशन के बाद Exchange build, mail flow, सेवा की सेहत और संबंधित डेटाबेस उपलब्धता जाँचों की पुष्टि कीजिए। आधिकारिक स्रोत: Microsoft, CVE-2026-70571।
October का एक अतिरिक्त डिप्लॉयमेंट जोखिम। Microsoft ने यह भी दर्ज किया कि October 2026 के कुछ Windows Server अपडेट के बाद कुछ Exchange सर्वर अस्थिर हो सकते हैं। बताए गए लक्षणों में Outlook on the Web की विफलताएँ, बढ़ती mail queue और Database Availability Group संचार की समस्याएँ शामिल हैं। Microsoft ने इन समस्याओं को खुद October Exchange सिक्योरिटी अपडेट इंस्टॉल करने से साफ़ तौर पर अलग बताया।
इसलिए एडमिनिस्ट्रेटरों को Exchange सिक्योरिटी-अपडेट के निर्देश और लागू Windows Server के ज्ञात-समस्या मार्गदर्शन, दोनों की समीक्षा करनी चाहिए। Microsoft प्रभावित Windows Server अपडेट को अनइंस्टॉल करने के ख़िलाफ़ सलाह देता है और प्रभावित सिस्टम के लिए रजिस्ट्री-आधारित workaround दस्तावेज़ में देता है। उस workaround को आधिकारिक निर्देश पढ़ने और लागू होने की पुष्टि करने के बाद ही अपनाना चाहिए। आधिकारिक स्रोत: Microsoft Exchange Team, October 2026 Security Updates और Microsoft Support, Exchange instability after October Windows updates।
5. Microsoft Outlook: CVE-2026-70242
Remote code execution, Critical
vulnerability। CVE-2026-70242 कुछ Microsoft Outlook और Office कॉन्फ़िगरेशन को प्रभावित करने वाली remote code execution vulnerability है। इसमें heap-based buffer overflow शामिल है, जो मेमोरी-प्रबंधन की एक ऐसी गलती है जिसमें सॉफ़्टवेयर अपने आवंटन से बाहर की मेमोरी को ओवरराइट कर सकता है। ऐसी vulnerability उपयुक्त परिस्थितियों में कोड एक्ज़िक्यूशन के मौक़े बना सकती हैं।
जोखिम। सफल exploitation से दुर्भावनापूर्ण कोड उस संदर्भ में चल सकता है जिसकी vulnerability और प्रभावित एप्लिकेशन अनुमति देते हैं। Outlook का इस्तेमाल व्यापक है, इसलिए सिक्योरिटी टीमों को प्रबंधित कर्मचारी डिवाइसों पर exposure की सीमा की जाँच करनी चाहिए। Microsoft की एडवाइज़री के अनुसार हमलावर एक ख़ास तरह से बनाया गया ईमेल भेज सकता है, और Outlook Reading Pane में संदेश को सिर्फ़ देख लेना भी vulnerability को ट्रिगर कर सकता है, प्राप्तकर्ता को उसे खोलने या कुछ क्लिक करने की ज़रूरत नहीं। इससे Reading Pane exposure का हिस्सा बन जाता है, हालाँकि exploitation की सटीक शर्तें फिर भी Microsoft की एडवाइज़री से ही लेनी चाहिए।
IT टीमों को क्या करना चाहिए। प्रभावित Outlook और Office इंस्टॉलेशन पहचानिए, संबंधित अपडेट लागू कीजिए और पुष्टि कीजिए कि क्लाइंट ज़रूरी fixed build तक पहुँच गए हैं। उन लैपटॉप और दूसरे डिवाइसों पर ध्यान दीजिए जो केंद्रीय patch डिप्लॉयमेंट से छूट गए हों। जहाँ उचित हो, endpoint-सिक्योरिटी संकेतों की समीक्षा कीजिए, ख़ास तौर पर तब जब संदिग्ध गतिविधि का प्रमाण हो। आधिकारिक स्रोत: Microsoft, CVE-2026-70242।
एंटरप्राइज़ तय कैसे करें कि पहले क्या patch करें
एक काल्पनिक कंपनी पर विचार कीजिए, जिसके पास सैकड़ों Windows वर्कस्टेशन, Active Directory डोमेन कंट्रोलर और ऑन-प्रिमाइसेस Exchange Server हैं। कंपनी को October सिक्योरिटी अपडेट मिलते हैं।
उसकी सिक्योरिटी टीम यह नहीं मान सकती कि हर CVE को एक जैसी तुरंत प्रतिक्रिया चाहिए। उपयोगी शुरुआत यह पहचानना है कि कंपनी के सिस्टम को असल में कौन-सी vulnerability प्रभावित करती हैं। फिर टीम चार सवाल पूछ सकती है:
- क्या vulnerability का पहले से exploit हो रहा है? पुष्ट exploitation तात्कालिकता का अहम संकेत है।
- कौन-से सिस्टम exposed हैं? किसी अहम सर्वर को प्रभावित करने वाली vulnerability के नतीजे सीमित टेस्ट परिवेश को प्रभावित करने वाली vulnerability से अलग हो सकते हैं।
- हमलावर को क्या चाहिए? नेटवर्क पहुँच, उपयोगकर्ता की भागीदारी, विशेषाधिकार और मौजूदा नियंत्रण exploitation की संभावना बदल सकते हैं।
- सफल exploitation होने पर क्या होगा? सेवा की उपलब्धता, संवेदनशील जानकारी, आइडेंटिटी सिस्टम और व्यावसायिक असर पर विचार कीजिए।
इस उदाहरण वाली कंपनी के लिए, जिस Windows Shell vulnerability का सक्रिय रूप से exploit हो रहा है, उस पर endpoint स्तर पर तुरंत ध्यान चाहिए। उसके प्रभावित डोमेन कंट्रोलर और Exchange सर्वर भी बारीकी से जाँच के हक़दार हैं क्योंकि compromise के गंभीर ऑपरेशनल नतीजे हो सकते हैं।
Outlook vulnerability का आकलन प्रभावित कर्मचारी डिवाइसों पर होना चाहिए, जबकि .NET vulnerability पर वहाँ ख़ास ध्यान चाहिए जहाँ एप्लिकेशन-कंट्रोल सुरक्षाएँ इस्तेमाल होती हैं। यह कोई सार्वभौमिक रैंकिंग नहीं है। किसी दूसरे संगठन के सिस्टम, exposure और व्यावसायिक प्राथमिकताएँ अलग हो सकती हैं।
एक व्यावहारिक remediation प्रक्रिया
| चरण | ज़रूरी कार्रवाई |
|---|---|
| पहचान | प्रभावित उत्पाद, वर्शन और सिस्टम तय करें |
| प्राथमिकता | exploitation, exposure, हमले की शर्तों और व्यावसायिक असर पर विचार करें |
| तैयारी | Microsoft की अपडेट आवश्यकताएँ, निर्भरताएँ और ज्ञात समस्याएँ देखें |
| डिप्लॉय | जोखिम के अनुरूप रोलआउट से लागू अपडेट इंस्टॉल करें |
| पुष्टि | patch स्थिति, ज़रूरी रीस्टार्ट, सेवा की सेहत और vulnerability के remediation की पुष्टि करें |
| अपवाद दर्ज करें | remediation में देरी होने पर बचा हुआ exposure और अस्थायी नियंत्रण दर्ज करें |
patch की पुष्टि क्यों मायने रखती है
सिक्योरिटी अपडेट इंस्टॉल करना अहम कदम है, लेकिन यह remediation प्रक्रिया का अंत नहीं है। अपडेट विफल हो सकता है। कोई डिवाइस ऑफ़लाइन रह सकता है। कोई रीस्टार्ट लंबित हो सकता है। किसी एंटरप्राइज़ सेवा में संगतता की समस्या आ सकती है।
October का Exchange से जुड़ा Windows Server मुद्दा दिखाता है कि पुष्टि में सुरक्षा और ऑपरेशनल सेहत, दोनों शामिल होने चाहिए। वर्कस्टेशन के लिए टीमों को इंस्टॉल किए गए अपडेट और रीस्टार्ट पूरे होने की पुष्टि करनी पड़ सकती है। डोमेन कंट्रोलर के लिए उन्हें ऑथेंटिकेशन और replication जाँचना चाहिए। Exchange Server के लिए उन्हें mail flow, डेटाबेस उपलब्धता और सेवा की सेहत की पुष्टि करनी चाहिए।
जहाँ उचित हो, अद्यतन vulnerability स्कैन और दूसरी तकनीकी जाँचों से तय होना चाहिए कि मूल exposure हट गया है या नहीं। जब तुरंत patch करना संभव न हो, तो संगठन को अपवाद दर्ज करना चाहिए, जहाँ उपलब्ध हो वहाँ उचित अस्थायी नियंत्रण लगाने चाहिए और remediation की स्पष्ट योजना रखनी चाहिए।
उद्देश्य सिर्फ़ यह बताना नहीं कि कितने patch डिप्लॉय हुए। उद्देश्य यह स्थापित करना है कि संगठन का असली जोखिम घटा है या नहीं।
October के अपडेट से IT टीमें क्या सीख सकती हैं
Microsoft की October 2026 रिलीज़ में बड़ी संख्या में सिक्योरिटी फ़िक्स हैं, लेकिन सिर्फ़ vulnerability की गिनती से patch की प्राथमिकता तय नहीं होती। संगठन को पहले यह समझना चाहिए कि कौन-से उत्पाद और सिस्टम प्रभावित हैं, किन vulnerability का सक्रिय रूप से exploit हो रहा है और सफल exploitation के क्या नतीजे हो सकते हैं।
यह जानकारी सिक्योरिटी और इन्फ्रास्ट्रक्चर टीमों को तय करने में मदद करती है कि किस पर तुरंत ध्यान चाहिए, क्या स्वीकृत रखरखाव कार्यक्रम के अनुसार हो सकता है और किसकी अतिरिक्त जाँच ज़रूरी है। अंतिम चरण भी उतना ही अहम है: पुष्टि कीजिए कि अपडेट असरदार हैं और ज़रूरी सेवाएँ स्वस्थ हैं।
असरदार patch प्रबंधन का मतलब CVE को संख्या के क्रम में ठीक करना नहीं है। इसका मतलब संगठन के लिए सबसे प्रासंगिक जोखिम घटाना है, और यह पुष्टि करना कि remediation काम कर गया।
और गहराई में
शोध की अंतिम तिथि: October 20, 2026। प्रोडक्शन अपडेट लागू करने से पहले Microsoft की नवीनतम एडवाइज़री देख लें।
आधिकारिक vulnerability एडवाइज़री
- CVE-2026-96951, Windows Shell Security Feature Bypass, Microsoft Security Response Center।
- CVE-2026-108398, .NET Framework Security Feature Bypass, Microsoft Security Response Center।
- CVE-2026-70229, Active Directory Domain Services Remote Code Execution, Microsoft Security Response Center।
- CVE-2026-70571, Exchange Server Remote Code Execution, Microsoft Security Response Center।
- CVE-2026-70242, Microsoft Outlook Remote Code Execution, Microsoft Security Response Center।
रिलीज़ की जानकारी और ऑपरेशनल मार्गदर्शन
- Microsoft, October 2026 Security Update Guide, आधिकारिक सिक्योरिटी-रिलीज़ और प्रभावित-उत्पाद जानकारी।
- Microsoft Exchange Team, October 2026 Security Updates, Exchange रिलीज़ का ब्योरा, समर्थन की सीमाएँ और डिप्लॉयमेंट मार्गदर्शन।
- Microsoft Support, Exchange instability after October Windows Server updates, दस्तावेज़ में दर्ज लक्षण और Microsoft की सुझाई mitigation।
- Rapid7, October 2026 Patch Tuesday Analysis, मासिक vulnerability रिलीज़ का स्वतंत्र विश्लेषण।
- Tenable, October 2026 Patch Tuesday, स्वतंत्र गिनती और severity का ब्योरा।
- CISA, Known Exploited Vulnerabilities Catalog, ज्ञात exploitation और remediation की प्राथमिकता तय करना।
- CISA, Stakeholder-Specific Vulnerability Categorization, vulnerability संबंधी फ़ैसलों में exploitation और संगठनात्मक असर को शामिल करने की पद्धति।
यह लेख चुनिंदा vulnerability और सामान्य remediation सिद्धांत समझाता है। यह Microsoft की नवीनतम प्रभावित-उत्पाद तालिकाओं, अपडेट की पूर्वापेक्षाओं, या संगठन-विशेष चेंज-मैनेजमेंट और सिक्योरिटी प्रक्रियाओं की जगह नहीं लेता।
TechiesJournal पर संबंधित लेख
- “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें यह समझने के लिए कि अपडेट इंस्टॉल करने से यह साबित नहीं होता कि सिस्टम साफ़ है।
- दो NetScaler zero-day कमजोरियों का सक्रिय शोषण हो रहा है। Infrastructure teams अब क्या जाँचें? यह देखने के लिए कि exploit हो रही vulnerability के एक और समूह को व्यवहार में कैसे सँभाला गया।