

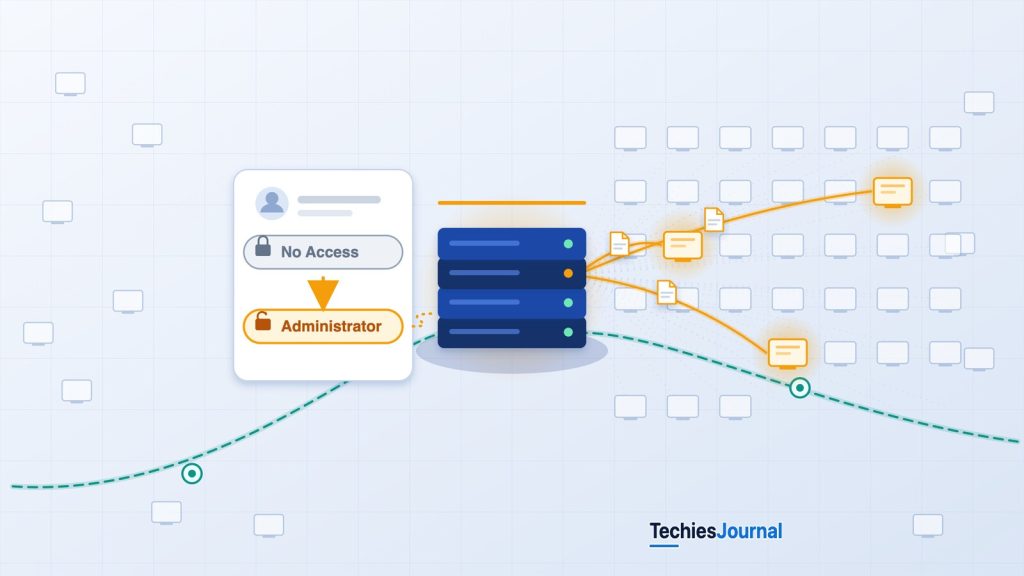
लेख में बताए गए क्रम का TechiesJournal का चित्र। ज़्यादातर कंप्यूटर धुँधले दिखाए गए हैं क्योंकि प्रमाण यह स्थापित नहीं करते कि हर endpoint तक पहुँच हुई, और चित्र यह नहीं दिखाता कि कितनों तक हुई।
August 2026 की BeyondTrust घटना ने दिखाया कि हमलावर compromised remote-support प्लेटफ़ॉर्म की वैध प्रशासनिक क्षमताओं के ज़रिए आंतरिक सिस्टम तक कैसे पहुँच सकते थे। यह दिखाती है कि किसी remote-management प्लेटफ़ॉर्म को सुरक्षित करना उन अलग-अलग कंप्यूटरों को सुरक्षित करने से अलग काम है जिन्हें वह मैनेज करता है।
हमलावर को हर endpoint पर exploit चलाने की ज़रूरत नहीं थी
Remote-support प्लेटफ़ॉर्म IT टीमों को कंप्यूटर administer करने, समस्याएँ सुलझाने और संगठन भर के सिस्टम तक पहुँचने देते हैं। कोई सपोर्ट इंजीनियर किसी कर्मचारी के लैपटॉप से जुड़ सकता है, किसी एप्लिकेशन की विफलता की जाँच कर सकता है या कोई diagnostic फ़ाइल ट्रांसफ़र कर सकता है। कोई इन्फ़्रास्ट्रक्चर एडमिनिस्ट्रेटर उसी प्लेटफ़ॉर्म से सर्वर मैनेज कर सकता है।
ये क्षमताएँ इसलिए उपयोगी हैं कि संगठन remote एक्सेस को एक केंद्रीय सिस्टम से मैनेज कर सकते हैं। यही सिस्टम इसका भी ज़िम्मेदार बन जाता है कि कौन किन मशीनों से जुड़ सकता है और session के दौरान कौन-से कार्य अनुमत हैं।
August 2026 में हमलावरों ने BeyondTrust Remote Support, एक enterprise remote-administration प्लेटफ़ॉर्म, की एक vulnerability का exploit किया। यह vulnerability, CVE-2026-102764, एक आंतरिक component के भीतर संदेशों के origin की अपर्याप्त जाँच से जुड़ी थी, जो कुछ परिस्थितियों में अनधिकृत फ़ाइल ऑपरेशन की अनुमति देती थी। स्रोत: BeyondTrust Security Advisory BT26-05।
इस vulnerability ने प्रभावित appliances (प्लेटफ़ॉर्म चलाने वाले सर्वर या virtual machines) में घुसने का शुरुआती रास्ता दिया। लेकिन Mandiant की जाँच ने शुरुआती exploitation से आगे की बात दर्ज की।
प्लेटफ़ॉर्म को compromise करने के बाद हमलावरों ने remote-support की प्रशासनिक permissions बदलीं, आंतरिक endpoints से sessions बनाए और उत्पाद की built-in file-transfer सुविधा का उपयोग करके दस्तावेज़, जिनमें software inventories भी थीं, हासिल किए।
जाँचे गए endpoint एक्सेस को remote-support प्लेटफ़ॉर्म के ज़रिए हासिल किया गया था। Mandiant ने ऐसे sessions बनाने के लिए हर गंतव्य कंप्यूटर पर किसी अलग vulnerability के exploit होने की जानकारी नहीं दी।
यही केंद्रीय तकनीकी मुद्दा है: जब हमलावरों ने आंतरिक सिस्टम तक पहुँचने के लिए अधिकृत प्लेटफ़ॉर्म पर नियंत्रण पा लिया, तो वे उसकी मौजूदा remote-management क्षमताओं का दुरुपयोग कर सकते थे। स्रोत: Google Threat Intelligence Group and Mandiant, ARMORY CASTLE Exploits BeyondTrust, October 15, 2026।
Remote-support प्लेटफ़ॉर्म की सुरक्षा ज़िम्मेदारी अलग क्यों है
Remote-support प्लेटफ़ॉर्म IT एडमिनिस्ट्रेटरों और उनके द्वारा मैनेज किए जाने वाले सिस्टम के बीच काम करते हैं। प्लेटफ़ॉर्म सपोर्ट कर्मियों को authenticate करता है, कॉन्फ़िगर किए गए remote-access कनेक्शन बनाए रखता है और उन permissions को लागू करता है जो तय करती हैं कि वे कर्मी किन सिस्टम तक पहुँच सकते हैं।
BeyondTrust Remote Support में Jump Item किसी सिस्टम से कॉन्फ़िगर किए गए remote-access कनेक्शन का प्रतिनिधित्व करता है। Jump Item में उस कनेक्शन को शुरू करने के लिए ज़रूरी जानकारी होती है या उसका संदर्भ होता है। उसके प्रकार के अनुसार इसमें Jump Client, Jumpoint या अन्य कनेक्शन विवरण शामिल हो सकते हैं।
Jump Items को Jump Groups में व्यवस्थित किया जा सकता है, जिससे संगठन कनेक्शनों को टीम, स्थान या परिचालन ज़िम्मेदारी के अनुसार अलग कर सकते हैं।
एक काल्पनिक संगठन पर विचार करें जिसमें दो समूह हैं: कर्मचारियों के workstations और production सर्वर। उसकी help-desk टीम को workstations से जुड़ने का अधिकार हो सकता है, जबकि production सर्वरों तक पहुँच इन्फ़्रास्ट्रक्चर एडमिनिस्ट्रेटरों के लिए आरक्षित है। दोनों टीमें एक ही Remote Support प्लेटफ़ॉर्म पर सफलतापूर्वक authenticate कर सकती हैं। मैनेज किए जा रहे सिस्टम तक पहुँचने का उनका अधिकार फिर भी अलग हो सकता है।
Jump Item permissions कैसे काम करती हैं
BeyondTrust Jump Item Roles का उपयोग यह तय करने के लिए करता है कि यूज़र Jump Items के साथ कौन-से कार्य कर सकते हैं। इन permissions में sessions शुरू करना, Jump Items बनाना या हटाना, और कनेक्शन सेटिंग्स या संबंधित policies को संपादित करना शामिल हो सकता है।
प्रभावी एक्सेस ज़रूरी नहीं कि एक ही सेटिंग से तय हो। BeyondTrust के संस्करण-विशिष्ट दस्तावेज़ individual यूज़र, group policies और यूज़र तथा Jump Groups के संबंधों के ज़रिए role असाइनमेंट का वर्णन करते हैं। जहाँ कई Jump Item Roles लागू हों, वहाँ most-specific असाइनमेंट को प्राथमिकता मिलती है।
उदाहरण के लिए, कोई सामान्य यूज़र role remote-support ऑपरेशन की अनुमति दे सकता है, जबकि किसी खास Jump Group के लिए अधिक विशिष्ट असाइनमेंट उस समूह के भीतर के कनेक्शनों तक पहुँच को सीमित करता है। किसी यूज़र की प्रभावी एक्सेस स्थापित करने के लिए एडमिनिस्ट्रेटर को केवल यूज़र के सामान्य role पर निर्भर रहने के बजाय लागू असाइनमेंट की जाँच करनी होगी।
कौन-सा Jump Item Role लागू होता है
कोई स्थिति चुनें और देखें कि BeyondTrust के दस्तावेज़ के अनुसार किसी यूज़र को एक से अधिक role असाइन होने पर कौन-सा role इस्तेमाल होता है।
केवल सामान्य role
- 1Jump Item Roles पेज पर सेट, यूज़र और एक Jump Group के लिए roleइस उदाहरण में सेट नहीं
- 2Group Policies पेज पर सेट, यूज़र और एक Jump Group के लिए roleइस उदाहरण में सेट नहीं
- 3Users पेज पर या group policy में सेट, यूज़र के सामान्य Jump Item Roles (उपयोग किया जाने वाला role)यह role इस्तेमाल होता है
केवल सामान्य role कॉन्फ़िगर होने पर वही role इस्तेमाल होता है।
group policy एक Jump Group role जोड़ती है
- 1Jump Item Roles पेज पर सेट, यूज़र और एक Jump Group के लिए roleइस उदाहरण में सेट नहीं
- 2Group Policies पेज पर सेट, यूज़र और एक Jump Group के लिए role (उपयोग किया जाने वाला role)यह role इस्तेमाल होता है
- 3Users पेज पर या group policy में सेट, यूज़र के सामान्य Jump Item Rolesसेट है, लेकिन अधिक विशिष्ट role को प्राथमिकता मिलती है
यूज़र और एक Jump Group के संबंध को असाइन किया गया role सामान्य role से अधिक विशिष्ट है, इसलिए उसे प्राथमिकता मिलती है।
तीनों स्तरों पर roles सेट हैं
- 1Jump Item Roles पेज पर सेट, यूज़र और एक Jump Group के लिए role (उपयोग किया जाने वाला role)यह role इस्तेमाल होता है
- 2Group Policies पेज पर सेट, यूज़र और एक Jump Group के लिए roleसेट है, लेकिन अधिक विशिष्ट role को प्राथमिकता मिलती है
- 3Users पेज पर या group policy में सेट, यूज़र के सामान्य Jump Item Rolesसेट है, लेकिन अधिक विशिष्ट role को प्राथमिकता मिलती है
Jump Item Roles पेज पर यूज़र और एक Jump Group के संबंध को असाइन किया गया role सबसे विशिष्ट है, इसलिए वही हमेशा इस्तेमाल होता है।
BeyondTrust के v24.3 दस्तावेज़ से, सबसे विशिष्ट से सबसे कम विशिष्ट के क्रम में। अपना संस्करण और edition जाँचें। इसीलिए अकेला सामान्य role फ़ील्ड किसी यूज़र की प्रभावी एक्सेस नहीं दिखाता।
यह लेख Jump Item Roles शब्दावली का उपयोग करता है, जो Mandiant की जाँच और BeyondTrust Remote Support के संबंधित दस्तावेज़ में दिखती है। संगठनों को कॉन्फ़िगरेशन विवरण की व्याख्या अपने इंस्टॉल किए गए उत्पाद संस्करण और edition के अनुसार करनी चाहिए। स्रोत: BeyondTrust Remote Support v24.3, Jump Item Roles।
Session शुरू करना endpoint को नियंत्रित करने के बराबर नहीं है
Remote-support session शुरू करने की अनुमति authorization का सिर्फ़ एक हिस्सा है। कोई यूज़र कनेक्शन शुरू कर पाए, फिर भी कॉन्फ़िगर की गई session policy से सीमित रह सकता है। लक्ष्य कंप्यूटर के अपने operating-system privileges और सुरक्षा नियंत्रण भी होते हैं।
इसलिए तीन permissions में अंतर करना ज़रूरी है:
- Remote Support प्लेटफ़ॉर्म में साइन इन करने की अनुमति।
- किसी खास Jump Item के ज़रिए session शुरू करने का अधिकार।
- remote कंप्यूटर पर ऑपरेशन करने के privileges।
Session के दौरान उपलब्ध कार्य कनेक्शन कॉन्फ़िगरेशन, लागू policies, उपलब्ध credentials और endpoint पर privileges पर निर्भर करते हैं। घुसपैठ की व्याख्या करते समय यह अंतर मायने रखता है।
हमलावरों ने Remote Support के भीतर क्या बदला
घुसपैठ appliance के compromise से शुरू हुई। Mandiant ने एक दुर्भावनापूर्ण webshell (एक छोटी script जो हमलावर को सर्वर के web इंटरफ़ेस से commands चलाने देती है), root privileges (appliance के operating system पर पूरा नियंत्रण) तक escalation और पहुँच बनाए रखने के लिए बनाए गए तरीकों को दर्ज किया। ये निष्कर्ष समझाते हैं कि हमलावरों ने appliance के operating environment पर नियंत्रण कैसे बनाया।
अगला चरण Remote Support एप्लिकेशन से ही जुड़ा था। Mandiant ने हमलावरों को compromised administrator credentials से उसके web administration portal तक पहुँचते देखा। जाँचकर्ताओं ने एक user_changed घटना दर्ज की जिसमें दो role फ़ील्ड बदले:
| दर्ज किया गया फ़ील्ड | पहले का role | नया role |
|---|---|---|
| Default Jump Item Role | No Access | Administrator |
| Teams Jump Item Role | No Access | Administrator |
दोनों बदलाव role ID 1 से role ID 3 बनने के रूप में दर्ज हुए।
ये खाते के Remote Support कॉन्फ़िगरेशन में अलग-अलग फ़ील्ड हैं। इन्हें किसी विशिष्ट यूज़र-से-Jump-Group role असाइनमेंट से नहीं मिलाना चाहिए।
Mandiant की log प्रविष्टि में दोनों फ़ील्ड jump_item_role:default और jump_item_role:teams हैं, और Mandiant इस बदलाव को स्थानीय Jump Items और Team permissions के upgrade के रूप में बताता है। v24.3 Jump Item Roles पेज इन दोनों फ़ील्ड का वर्णन नहीं करता, इसलिए ये एक सामान्य role सेटिंग और एक team-संबंधी सेटिंग प्रतीत होते हैं। अन्य अधिक-विशिष्ट असाइनमेंट फिर भी किसी खास कनेक्शन के लिए उपलब्ध प्रभावी authorization को प्रभावित कर सकते हैं।
इसलिए देखे गए बदलाव स्थापित करते हैं कि administrator खाते की एप्लिकेशन permissions बढ़ाई गईं। वे अपने आप में यह साबित नहीं करते कि हर Jump Item तक असीमित पहुँच थी। Mandiant इस बदलाव को appliance की Jump Item सूची के सिस्टम तक remote sessions शुरू करने की स्थायी, असीमित authorization देने के रूप में बताता है, और दर्ज किए गए sessions और फ़ाइल ट्रांसफ़र इस बात का प्रमाण हैं कि वास्तव में क्या किया गया।
Mandiant ने बाद में हमलावरों को आंतरिक endpoints से remote-support sessions बनाते देखा। प्रमाण प्रशासनिक authorization में वास्तविक बदलावों को प्लेटफ़ॉर्म की remote-access क्षमताओं के बाद के उपयोग से जोड़ते हैं।
हमलावर अब केवल compromised appliance के operating system के ज़रिए चलाए गए commands पर निर्भर नहीं थे। वे उस एप्लिकेशन का भी उपयोग कर रहे थे जो दूसरे सिस्टम को administer करने के लिए बनी है। स्रोत: Mandiant, BeyondTrust administrator session abuse।
वैध remote sessions कैसे पहुँच का रास्ता बन गए
Remote Support उन सिस्टम से कनेक्शन बनाए रखता है जिन्हें संगठन पहले ही administration के लिए कॉन्फ़िगर कर चुका है। अधिकृत कर्मी इन कनेक्शनों का उपयोग troubleshooting, रखरखाव और फ़ाइल ट्रांसफ़र के लिए करते हैं।
Permission बदलावों के बाद Mandiant ने हमलावरों को उसी इन्फ़्रास्ट्रक्चर से आंतरिक endpoints तक पहुँचते देखा। हमलावरों ने हर लक्ष्य मशीन पर अलग remote-access तंत्र इंस्टॉल करने के बजाय प्रबंधन प्लेटफ़ॉर्म की sessions बनाने की क्षमता का लाभ उठाया।
जाँचकर्ताओं ने आंतरिक endpoints पर क्या देखा
Mandiant ने आंतरिक सिस्टम से remote-support sessions दर्ज किए। उन sessions के दौरान हमलावरों ने remote फ़ाइल सिस्टम तक एक्सेस माँगने के लिए BeyondTrust की built-in क्षमताओं का उपयोग किया। फिर उन्होंने native file-transfer सुविधा से संवेदनशील दस्तावेज़, जिनमें software inventories भी थीं, डाउनलोड किए।
ये देखी गई गतिविधियाँ थीं, केवल व्यापक permissions होने के संभावित परिणाम नहीं।
File-transfer क्षमता अपने आप में वैध थी। सपोर्ट टीमें इसका उपयोग logs इकट्ठा करने, diagnostic सामग्री निकालने या troubleshooting के लिए ज़रूरी फ़ाइलें पहुँचाने में कर सकती हैं। इस घटना में एक अनधिकृत ऑपरेटर ने उस क्षमता का उपयोग आंतरिक endpoints से जानकारी निकालने के लिए किया।
सॉफ़्टवेयर ने अपना इच्छित तकनीकी कार्य किया। समस्या यह थी कि उस क्षमता का उपयोग करने वाला ऑपरेटर अधिकृत नहीं था।
प्रमाण क्या स्थापित नहीं करते
जाँच यह नहीं दिखाती कि appliance की Jump Item inventory में पंजीकृत हर endpoint तक पहुँच हुई। न ही यह स्थापित करती है कि हमलावरों ने जिन endpoints तक पहुँच बनाई उन सब पर operating-system administrator privileges हासिल किए।
देखे गए sessions, फ़ाइल-सिस्टम एक्सेस और दस्तावेज़ ट्रांसफ़र उन व्यापक दावों के बिना ही अनधिकृत downstream गतिविधि दिखाते हैं। Remote-session एक्सेस और लक्ष्य operating system का पूरा नियंत्रण अलग-अलग निष्कर्ष बने रहते हैं।
शामिल चार सुरक्षा सीमाएँ
घटना में नियंत्रण की कई परतें शामिल थीं, जिनमें से हर एक की अलग ज़िम्मेदारी है।
| सुरक्षा सीमा | यह किसे नियंत्रित करती है | देखा गया महत्व |
|---|---|---|
| Appliance host | Operating-system फ़ाइलें, सेवाएँ और privileges | हमलावरों को root-level एक्सेस मिली |
| Remote Support administration | एप्लिकेशन खाते, roles और कॉन्फ़िगरेशन | हमलावरों ने प्रशासनिक permissions बढ़ाईं |
| Remote session | कनेक्शन और अनुमत सपोर्ट गतिविधियाँ | हमलावरों ने sessions शुरू किए और फ़ाइलें ट्रांसफ़र कीं |
| Target endpoint | स्थानीय privileges और endpoint सुरक्षा नियंत्रण | आंतरिक endpoints तक पहुँच हुई। सार्वभौमिक प्रशासनिक compromise स्थापित नहीं हुआ |
एक सीमा को compromise करने से दूसरी का दुरुपयोग करने के अवसर बन सकते हैं। इससे अपने आप यह साबित नहीं होता कि बाकी हर सीमा भी टूट गई है।
इस मामले में Mandiant ने प्रशासनिक permission बदलाव और उसके बाद remote-support क्षमताओं का उपयोग, दोनों दर्ज किए। यही appliance compromise और आंतरिक सिस्टम पर अनधिकृत गतिविधि के बीच संबंध स्थापित करता है।
Appliance के भीतर से एक अलग रास्ता
जाँचकर्ताओं ने ऐसा रास्ता भी खोजा जो सामान्य Remote Support sessions पर निर्भर नहीं था। Mandiant ने BARECLAW की पहचान की, जो compromised appliance पर इंस्टॉल एक custom network tunneler था। यह टूल WebSocket कनेक्शनों पर चलने वाले SOCKS5 proxy के ज़रिए नेटवर्क ट्रैफ़िक relay कर सकता था, जो web कनेक्शन पर relay किए गए नेटवर्क कनेक्शन ले जाने का एक तरीका है।
हमलावरों ने appliance की HAProxy कॉन्फ़िगरेशन भी बदली। HAProxy एक reverse proxy है: यह आने वाले अनुरोध स्वीकार करता है और उन्हें कॉन्फ़िगर की गई आंतरिक सेवाओं को भेजता है। इसके routing नियम बदलकर हमलावरों ने एक निर्धारित web path से आने वाले अनुरोधों को tunneling component की ओर मोड़ दिया। इससे compromised appliance के ज़रिए संचार का एक वैकल्पिक रास्ता बना।
हमारी समझ में, सामान्य Remote Support कनेक्शन के विपरीत, यह ट्रैफ़िक इस पर निर्भर नहीं था कि कोई ऑपरेटर Jump Item से session शुरू करे।
गतिविधि की जाँच में यह अंतर मायने रखता है। एप्लिकेशन session रिकॉर्ड स्थापित कर सकते हैं कि सामान्य Remote Support workflows में कौन-से managed कनेक्शन इस्तेमाल हुए। लेकिन हमारी समझ में, हमलावर द्वारा इंस्टॉल किए गए tunneler से गुज़रने वाला ट्रैफ़िक सामान्य सपोर्ट session के रूप में दिखाई नहीं दे सकता।
Appliance के भीतर से दो रास्ते
कोई रास्ता चुनें और देखें कि वह कैसे काम करता है और रिकॉर्ड उसे कहाँ नहीं दिखा सकते।
Remote Support session
यह कैसे काम करता है
- एक ऑपरेटर Jump Item से session शुरू करता है
- एप्लिकेशन session रिकॉर्ड दिखा सकते हैं कि सामान्य workflows में कौन-से managed कनेक्शन इस्तेमाल हुए
प्रमाण की सीमाएँ
- हमलावर द्वारा इंस्टॉल किए गए tunneler से गुज़रा ट्रैफ़िक
BARECLAW tunnel
यह कैसे काम करता है
- appliance पर एक custom tunneler WebSocket पर चलने वाले SOCKS5 proxy के ज़रिए ट्रैफ़िक relay करता है
- बदले गए HAProxy नियम एक निर्धारित web path से आने वाले अनुरोधों को उसकी ओर भेजते हैं
- हमारी समझ में, यह Jump Item से किसी ऑपरेटर के session शुरू करने पर निर्भर नहीं था
प्रमाण की सीमाएँ
- इसका ट्रैफ़िक सामान्य सपोर्ट session के रूप में दिखाई नहीं दे सकता
- Mandiant के सार्वजनिक निष्कर्ष यह स्थापित नहीं करते कि दोनों रास्ते endpoints के एक समान समूह तक पहुँचे
Mandiant के निष्कर्षों का सार, जैसा इस लेख में बताया गया है। यह नहीं दिखाता कि हर रास्ता किन endpoints तक पहुँचा।
Mandiant ने दोनों तंत्र दर्ज किए। उसके सार्वजनिक निष्कर्ष यह स्थापित नहीं करते कि वे endpoints के एक समान समूह तक पहुँचे। स्रोत: Mandiant, BARECLAW and HAProxy findings।
इस तरह के compromise के बाद संगठन क्या सत्यापित कर सकते हैं
BeyondTrust की जाँच अनधिकृत remote-support permissions के परिणामों को खोजने का एक व्यावहारिक तरीका देती है। शुरुआती बिंदु केवल यह नहीं है कि appliance vulnerable था या नहीं। वह यह है कि प्रबंधन एप्लिकेशन के भीतर क्या बदला और उसके बाद क्या हुआ।
पहले, प्रशासनिक बदलाव स्थापित करें।
प्रभावित खातों, Jump Item Roles, Jump Group असाइनमेंट और group policies की समीक्षा करें। पहचानें कि किस खाते ने बदलाव किया, कौन-सी permissions बदलीं और क्या उस कार्रवाई का कोई अधिकृत परिचालन उद्देश्य था। जाँची गई घटना में मुख्य प्रमाण में एक user_changed घटना थी जिसमें दो role फ़ील्ड No Access से Administrator में बदलते दिखे।
इसके बाद, स्थापित करें कि कौन-से sessions आए।
एक्सेस किए गए endpoints, उन कनेक्शनों को शुरू करने वाली पहचानें और अप्रत्याशित permission बदलावों के सापेक्ष समय की समीक्षा करें। Role बदलाव यह साबित नहीं करता कि remote session हुआ। Session प्रमाण अगली कड़ी देता है।
फिर जाँचें कि उन sessions के दौरान क्या हुआ।
प्रासंगिक रिकॉर्ड में फ़ाइल-सिस्टम एक्सेस, native फ़ाइल ट्रांसफ़र और session-configuration गतिविधि शामिल हो सकते हैं। Mandiant की जाँच ने remote sessions को देखे गए दस्तावेज़ ट्रांसफ़र से जोड़ा।
अंत में, वे endpoints पहचानें जिनकी जाँच ज़रूरी है।
प्लेटफ़ॉर्म की inventory में दिखने वाला endpoint अपने आप compromised नहीं है। लेकिन अनधिकृत session से एक्सेस किया गया endpoint जाँच के लिए प्रासंगिक हो जाता है, और उसका आकलन उपलब्ध गतिविधि रिकॉर्ड और endpoint प्रमाणों से करना चाहिए।
इस तरह जाँच का रास्ता यह है:
अप्रत्याशित role बदलाव → remote session → फ़ाइल एक्सेस या ट्रांसफ़र → प्रभावित endpoint।
यह प्रमाणों को जोड़ने का एक तरीका बताता है। यह नहीं मानता कि हर वातावरण में हर चरण हुआ।
Role बदलाव से प्रभावित endpoint तक
कोई चरण चुनें और देखें कि वह प्रमाण क्या स्थापित करता है और क्या नहीं।
1. Role बदलाव
- 1अप्रत्याशित role बदलाव (मौजूदा चरण)
- 2Remote session
- 3फ़ाइल एक्सेस या ट्रांसफ़र
- 4प्रभावित endpoint
स्थापित करता है
- एक खाते की permissions बदलीं, उदाहरण के लिए दो role फ़ील्ड No Access से Administrator में
अपने आप में स्थापित नहीं करता
- कि कोई remote session हुआ
- हर Jump Item तक असीमित पहुँच
2. Session
- 1अप्रत्याशित role बदलाव
- 2Remote session (मौजूदा चरण)
- 3फ़ाइल एक्सेस या ट्रांसफ़र
- 4प्रभावित endpoint
स्थापित करता है
- एक endpoint से remote session बना, जो session प्रमाण से मिलता है
अपने आप में स्थापित नहीं करता
- कि session के दौरान क्या हुआ
- कि inventory की हर endpoint तक पहुँच हुई
3. फ़ाइल एक्सेस
- 1अप्रत्याशित role बदलाव
- 2Remote session
- 3फ़ाइल एक्सेस या ट्रांसफ़र (मौजूदा चरण)
- 4प्रभावित endpoint
स्थापित करता है
- sessions के दौरान फ़ाइल-सिस्टम एक्सेस और native फ़ाइल ट्रांसफ़र, जैसा Mandiant ने देखा
अपने आप में स्थापित नहीं करता
- कि हमलावरों के पास जिन endpoints तक वे पहुँचे उन सब पर operating-system administrator privileges थे
4. Endpoint
- 1अप्रत्याशित role बदलाव
- 2Remote session
- 3फ़ाइल एक्सेस या ट्रांसफ़र
- 4प्रभावित endpoint (मौजूदा चरण)
स्थापित करता है
- अनधिकृत session से एक्सेस किया गया endpoint जाँच के लिए प्रासंगिक है
अपने आप में स्थापित नहीं करता
- कि कोई endpoint केवल इसलिए compromised है कि वह प्लेटफ़ॉर्म की inventory में दिखता है
प्रमाणों को जोड़ने का एक तरीका, जैसा लेख में बताया गया है। यह नहीं मानता कि हर वातावरण में हर चरण हुआ।
जब appliance खुद compromise हुआ हो, तो host-level गतिविधि की भी जाँच ज़रूरी है। BeyondTrust घटना में हमलावरों ने log फ़ाइलें मिटाईं और एक अलग tunneling तंत्र बनाया। इसलिए केवल compromised appliance पर रखे रिकॉर्ड अधूरे हो सकते हैं।
स्वतंत्र रूप से इकट्ठा किए गए logs, endpoint telemetry और नेटवर्क रिकॉर्ड निष्कर्षों की पुष्टि में मदद कर सकते हैं, हालाँकि यह नहीं मानना चाहिए कि इनमें से कोई पूरी दृश्यता देता है।
शुरुआती vulnerability को patch करना दर्ज किए गए प्रवेश बिंदु को सँभालता है। यह स्थापित नहीं करता कि हमलावर ने पहले कौन-से वैध सपोर्ट कनेक्शन इस्तेमाल किए थे। व्यापक recovery की समस्या TechiesJournal के संबंधित लेख “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें में चर्चित है।
यहाँ उद्देश्य अधिक सीमित है: यह समझना कि कौन-सी remote-management permissions बदलीं, कौन-से कनेक्शन इस्तेमाल हुए और उन कनेक्शनों से पहुँचे सिस्टम पर क्या हुआ।
सुरक्षा सीमा प्रबंधन सर्वर से आगे तक जाती है
Remote-support प्लेटफ़ॉर्म इसलिए उपयोगी हैं कि वे संगठनों को कई सिस्टम administer करने का केंद्रीय तरीका देते हैं। उनके एक्सेस नियंत्रण तय करते हैं कि उन कनेक्शनों का उपयोग कौन कर सकता है और कौन-सी गतिविधियाँ अनुमत हैं।
BeyondTrust की जाँच ने दिखाया कि प्रबंधन प्लेटफ़ॉर्म को compromise करने वाले हमलावर उन वैध क्षमताओं का भी दुरुपयोग कर सकते थे। Mandiant ने प्रशासनिक role बदलाव, अनधिकृत remote-support sessions और आंतरिक endpoints से जानकारी पाने के लिए native file transfer का उपयोग दर्ज किया। जाँचकर्ताओं को compromised appliance के ज़रिए एक अलग network-tunneling रास्ता भी मिला।
सबक यह नहीं है कि remote-support टूल स्वाभाविक रूप से असुरक्षित हैं।
सबक यह है कि managed endpoints की सुरक्षा आंशिक रूप से उस प्लेटफ़ॉर्म की अखंडता पर निर्भर करती है जिसे उनसे जुड़ने का अधिकार है।
जब वह प्लेटफ़ॉर्म compromise हो जाए, तो अकेले प्रबंधन सर्वर की जाँच परिणाम स्थापित नहीं कर सकती। संगठनों को यह भी तय करना होगा कि कौन-सी permissions बदलीं, कौन-से sessions बने और उन sessions से पहुँचे सिस्टम पर क्या हुआ।
और गहराई में
शोध की समीक्षा October 21, 2026 को की गई और October 22, 2026 को दोबारा जाँची गई। यह लेख पूरी vulnerability-response प्रक्रिया के बजाय remote-support authorization और downstream एक्सेस पर केंद्रित है।
जाँच और वेंडर के स्रोत
- ARMORY CASTLE Exploits BeyondTrust, Google Threat Intelligence Group and Mandiant, October 15, 2026, प्रशासनिक बदलाव, remote-support sessions, फ़ाइल ट्रांसफ़र और tunneling का वर्णन करने वाली मूल जाँच।
- BeyondTrust Security Advisory BT26-05, BeyondTrust, October 15, 2026, CVE-2026-102764 का आधिकारिक vulnerability विवरण, प्रभावित संस्करण और mitigation जानकारी।
- ARMORY CASTLE and BT26-05: What Security Teams Need to Know, BeyondTrust, October 15, 2026, वेंडर की जाँच, response का कालक्रम और containment जानकारी।
- BeyondTrust Remote Support v24.3, Jump Item Roles, BeyondTrust उत्पाद दस्तावेज़, October 21, 2026 को समीक्षित, Jump Item एक्सेस, role असाइनमेंट और प्राथमिकता की व्याख्या करता है। देखी गई घुसपैठ Mandiant द्वारा अलग से स्थापित की गई है।
संभावित एक्सपोज़र का आकलन करने वाले संगठनों को BeyondTrust की ताज़ा सूचनाएँ और अपनी incident-response प्रक्रियाएँ देखनी चाहिए। सार्वजनिक रूप से दर्ज घुसपैठ यह स्थापित नहीं करती कि हर इंस्टॉलेशन या managed endpoint compromise हुआ।
TechiesJournal पर संबंधित लेख
- “Patched” का मतलब “Clean” नहीं: एक्सप्लॉइट हुए एज डिवाइस के फ़िक्स के बाद क्या करें, TechiesJournal, October 2026, इस पर संबंधित विश्लेषण कि vulnerability ठीक करने से मौजूदा compromise अपने आप नहीं हटता।
- जब कोई भरोसेमंद क्लाउड एप्लिकेशन हमले का रास्ता बन जाता है एक और ऐसे मामले के लिए जिसमें हमलावरों ने हर लक्ष्य पर हमला करने के बजाय किसी भरोसेमंद एप्लिकेशन की अपनी वैध एक्सेस का उपयोग किया।