

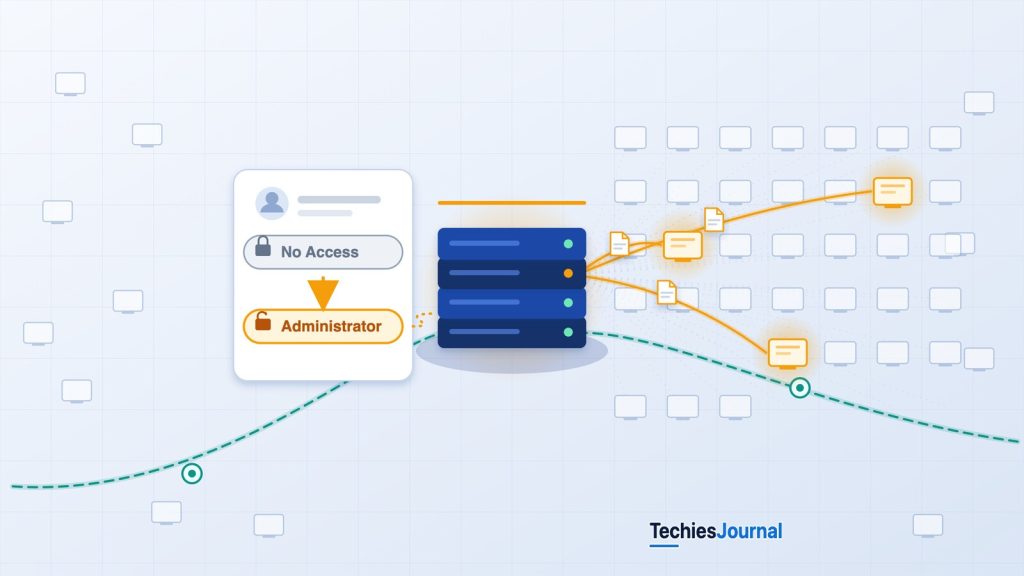
వ్యాసం వివరించే క్రమం గురించి TechiesJournal ఇలస్ట్రేషన్. ప్రతి ఎండ్పాయింట్ను యాక్సెస్ చేశారని ఆధారాలు నిర్ధారించవు కాబట్టి చాలా కంప్యూటర్లను మసకగా చూపించాం, ఎన్నింటిని యాక్సెస్ చేశారో కూడా చిత్రం చూపదు.
August 2026 BeyondTrust సంఘటన, రాజీ అయిన రిమోట్-సపోర్ట్ ప్లాట్ఫామ్ను ఉపయోగించి దాడి చేసినవారు చట్టబద్ధమైన అడ్మినిస్ట్రేటివ్ సామర్థ్యాల ద్వారా అంతర్గత సిస్టమ్లను ఎలా చేరగలరో చూపించింది. రిమోట్-మేనేజ్మెంట్ ప్లాట్ఫామ్ను సురక్షితం చేయడం, అది నిర్వహించే వ్యక్తిగత కంప్యూటర్లను సురక్షితం చేయడం కంటే ఎందుకు భిన్నమో ఇది తెలియజేస్తుంది.
ప్రతి ఎండ్పాయింట్ను దాడి చేసినవారు ఎక్స్ప్లాయిట్ చేయాల్సిన అవసరం లేదు
రిమోట్-సపోర్ట్ ప్లాట్ఫామ్లు IT టీమ్లు కంప్యూటర్లను నిర్వహించడానికి, సమస్యలను పరిష్కరించడానికి, సంస్థ అంతటా సిస్టమ్లను యాక్సెస్ చేయడానికి వీలు కల్పిస్తాయి. ఒక సపోర్ట్ ఇంజనీర్ ఉద్యోగి ల్యాప్టాప్కు కనెక్ట్ అయి, అప్లికేషన్ వైఫల్యాన్ని పరిశీలించవచ్చు లేదా డయాగ్నస్టిక్ ఫైల్ను బదిలీ చేయవచ్చు. ఇన్ఫ్రాస్ట్రక్చర్ అడ్మినిస్ట్రేటర్ అదే ప్లాట్ఫామ్ను సర్వర్లను నిర్వహించడానికి వాడవచ్చు.
సంస్థలు రిమోట్ యాక్సెస్ను ఒక కేంద్ర వ్యవస్థ ద్వారా నిర్వహించగలవు కాబట్టి ఈ సామర్థ్యాలు ఉపయోగకరం. ఎవరు ఏ మెషీన్లకు కనెక్ట్ కావచ్చో, సెషన్ సమయంలో ఏ చర్యలకు అనుమతి ఉందో నిర్ణయించే బాధ్యత కూడా ఆ వ్యవస్థపైనే ఉంటుంది.
August 2026 లో, ఎంటర్ప్రైజ్ రిమోట్-అడ్మినిస్ట్రేషన్ ప్లాట్ఫామ్ అయిన BeyondTrust Remote Support లోని ఒక వల్నరబిలిటీని దాడి చేసినవారు ఎక్స్ప్లాయిట్ చేశారు. CVE-2026-102764 అనే ఆ వల్నరబిలిటీ, అంతర్గత కాంపోనెంట్లోని సందేశాల మూలం (origin) యొక్క అసంపూర్ణ ధ్రువీకరణకు సంబంధించినది, కొన్ని పరిస్థితుల్లో అనధికార ఫైల్ ఆపరేషన్లకు అది అవకాశం ఇచ్చింది. మూలం: BeyondTrust Security Advisory BT26-05.
ప్రభావిత అప్లయెన్స్లలోకి (ప్లాట్ఫామ్ను నడిపే సర్వర్లు లేదా వర్చువల్ మెషీన్లు) ఆ వల్నరబిలిటీ తొలి మార్గాన్ని అందించింది. కానీ Mandiant పరిశోధన తొలి ఎక్స్ప్లాయిటేషన్కు మించిన విషయాన్ని నమోదు చేసింది.
ప్లాట్ఫామ్ను రాజీ చేసిన తర్వాత, దాడి చేసినవారు రిమోట్-సపోర్ట్ అడ్మినిస్ట్రేటివ్ పర్మిషన్లను మార్చారు, అంతర్గత ఎండ్పాయింట్లకు సెషన్లను ఏర్పాటు చేశారు, ఉత్పత్తిలోని అంతర్నిర్మిత ఫైల్-ట్రాన్స్ఫర్ సామర్థ్యాన్ని ఉపయోగించి సాఫ్ట్వేర్ ఇన్వెంటరీలతో సహా పత్రాలను పొందారు.
పరిశోధించిన ఎండ్పాయింట్ యాక్సెస్ రిమోట్-సపోర్ట్ ప్లాట్ఫామ్ ద్వారానే సాధ్యమైంది. ఆ సెషన్లను ఏర్పాటు చేయడానికి ప్రతి గమ్యస్థాన కంప్యూటర్పై వేరే వల్నరబిలిటీని ఎక్స్ప్లాయిట్ చేశారని Mandiant నివేదించలేదు.
ఇదే కేంద్ర సాంకేతిక సమస్య: అంతర్గత సిస్టమ్లను యాక్సెస్ చేయడానికి అనుమతి ఉన్న ప్లాట్ఫామ్ను దాడి చేసినవారు నియంత్రణలోకి తీసుకున్న తర్వాత, దాని ప్రస్తుత రిమోట్-మేనేజ్మెంట్ సామర్థ్యాలను వారు దుర్వినియోగం చేయగలిగారు. మూలం: Google Threat Intelligence Group and Mandiant, ARMORY CASTLE Exploits BeyondTrust, October 15, 2026.
రిమోట్-సపోర్ట్ ప్లాట్ఫామ్లకు భిన్నమైన సెక్యూరిటీ బాధ్యత ఎందుకు
రిమోట్-సపోర్ట్ ప్లాట్ఫామ్లు IT అడ్మినిస్ట్రేటర్లకు, వారు నిర్వహించే సిస్టమ్లకు మధ్య పనిచేస్తాయి. ప్లాట్ఫామ్ సపోర్ట్ సిబ్బందిని ఆథెంటికేట్ చేస్తుంది, కాన్ఫిగర్ చేసిన రిమోట్-యాక్సెస్ కనెక్షన్లను నిర్వహిస్తుంది, ఆ సిబ్బంది ఏ సిస్టమ్లను చేరవచ్చో నిర్ణయించే పర్మిషన్లను అమలు చేస్తుంది.
BeyondTrust Remote Support లో, Jump Item అనేది ఒక సిస్టమ్కు కాన్ఫిగర్ చేసిన రిమోట్-యాక్సెస్ కనెక్షన్ను సూచిస్తుంది. ఆ కనెక్షన్ను ప్రారంభించడానికి అవసరమైన సమాచారాన్ని Jump Item కలిగి ఉంటుంది లేదా సూచిస్తుంది. దాని రకాన్ని బట్టి, ఇందులో Jump Client, Jumpoint లేదా ఇతర కనెక్షన్ వివరాలు ఉండవచ్చు.
Jump Item లను Jump Groups గా వ్యవస్థీకరించవచ్చు, దీని వల్ల సంస్థలు కనెక్షన్లను టీమ్, స్థానం లేదా కార్యాచరణ బాధ్యత ప్రకారం వేరు చేయగలవు.
ఉద్యోగి వర్క్స్టేషన్లు, ప్రొడక్షన్ సర్వర్లు అనే రెండు గ్రూపులున్న ఒక కల్పిత సంస్థను ఊహించండి. దాని హెల్ప్-డెస్క్ టీమ్కు వర్క్స్టేషన్లకు కనెక్ట్ అయ్యే అనుమతి ఉండవచ్చు, ప్రొడక్షన్ సర్వర్లకు యాక్సెస్ ఇన్ఫ్రాస్ట్రక్చర్ అడ్మినిస్ట్రేటర్లకు మాత్రమే రిజర్వ్ అయి ఉండవచ్చు. రెండు టీమ్లూ ఒకే Remote Support ప్లాట్ఫామ్కు విజయవంతంగా ఆథెంటికేట్ కావచ్చు. నిర్వహించే సిస్టమ్లను చేరడానికి వారి ఆథరైజేషన్ మాత్రం ఇంకా భిన్నంగా ఉండవచ్చు.
Jump Item పర్మిషన్లు ఎలా పనిచేస్తాయి
Jump Item లతో వినియోగదారులు చేయగల చర్యలను నిర్వచించడానికి BeyondTrust Jump Item Roles ను ఉపయోగిస్తుంది. ఈ పర్మిషన్లలో సెషన్లను ప్రారంభించడం, Jump Item లను సృష్టించడం లేదా తొలగించడం, కనెక్షన్ సెట్టింగ్లను లేదా సంబంధిత పాలసీలను సవరించడం ఉండవచ్చు.
ప్రభావవంతమైన యాక్సెస్ ఒకే సెట్టింగ్ ద్వారా తప్పనిసరిగా నిర్ణయించబడదు. వ్యక్తిగత వినియోగదారులు, గ్రూప్ పాలసీలు, వినియోగదారులకు Jump Groups కు మధ్య సంబంధాల ద్వారా రోల్ కేటాయింపులను BeyondTrust వెర్షన్ డాక్యుమెంటేషన్ వివరిస్తుంది. అనేక Jump Item Roles వర్తించినప్పుడు, అత్యంత నిర్దిష్టమైన కేటాయింపుకు ప్రాధాన్యత ఉంటుంది.
ఉదాహరణకు, సాధారణ వినియోగదారు రోల్ రిమోట్-సపోర్ట్ ఆపరేషన్లను అనుమతించవచ్చు, అయితే ఒక నిర్దిష్ట Jump Group కోసం మరింత నిర్దిష్టమైన కేటాయింపు ఆ గ్రూప్లోని కనెక్షన్లకు యాక్సెస్ను పరిమితం చేయవచ్చు. వినియోగదారు ప్రభావవంతమైన యాక్సెస్ను నిర్ధారించడానికి, అడ్మినిస్ట్రేటర్ వినియోగదారు సాధారణ రోల్పై మాత్రమే ఆధారపడకుండా వర్తించే కేటాయింపులను పరిశీలించాలి.
ఏ Jump Item Role వర్తిస్తుంది
ఒక వినియోగదారుకు ఒకటి కంటే ఎక్కువ రోల్లు కేటాయించినప్పుడు ఏ రోల్ను వాడతారని BeyondTrust డాక్యుమెంటేషన్ చెబుతుందో చూడటానికి ఒక పరిస్థితిని ఎంచుకోండి.
సాధారణ రోల్ మాత్రమే
- 1Jump Item Roles పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్ఈ ఉదాహరణలో సెట్ చేయలేదు
- 2Group Policies పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్ఈ ఉదాహరణలో సెట్ చేయలేదు
- 3Users పేజీలో లేదా గ్రూప్ పాలసీలో సెట్ చేసిన, వినియోగదారు సాధారణ Jump Item Roles (వాడే రోల్)ఈ రోల్ను వాడతారు
సాధారణ రోల్ మాత్రమే కాన్ఫిగర్ చేసి ఉంటే, ఆ రోల్నే వాడతారు.
గ్రూప్ పాలసీ Jump Group రోల్ను జోడిస్తుంది
- 1Jump Item Roles పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్ఈ ఉదాహరణలో సెట్ చేయలేదు
- 2Group Policies పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్ (వాడే రోల్)ఈ రోల్ను వాడతారు
- 3Users పేజీలో లేదా గ్రూప్ పాలసీలో సెట్ చేసిన, వినియోగదారు సాధారణ Jump Item Rolesసెట్ చేసి ఉంది, కానీ మరింత నిర్దిష్టమైన రోల్కు ప్రాధాన్యత ఉంటుంది
వినియోగదారుకు, Jump Group కు మధ్య సంబంధానికి కేటాయించిన రోల్ సాధారణ రోల్ కంటే నిర్దిష్టమైనది, కాబట్టి దానికే ప్రాధాన్యత ఉంటుంది.
మూడు స్థాయిల్లోనూ రోల్లు సెట్ చేశారు
- 1Jump Item Roles పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్ (వాడే రోల్)ఈ రోల్ను వాడతారు
- 2Group Policies పేజీలో సెట్ చేసిన, వినియోగదారుకు, Jump Group కు ఒక రోల్సెట్ చేసి ఉంది, కానీ మరింత నిర్దిష్టమైన రోల్కు ప్రాధాన్యత ఉంటుంది
- 3Users పేజీలో లేదా గ్రూప్ పాలసీలో సెట్ చేసిన, వినియోగదారు సాధారణ Jump Item Rolesసెట్ చేసి ఉంది, కానీ మరింత నిర్దిష్టమైన రోల్కు ప్రాధాన్యత ఉంటుంది
Jump Item Roles పేజీలో వినియోగదారుకు, Jump Group కు మధ్య సంబంధానికి కేటాయించిన రోల్ అత్యంత నిర్దిష్టమైనది, కాబట్టి దాన్నే ఎల్లప్పుడూ వాడతారు.
BeyondTrust v24.3 డాక్యుమెంటేషన్ నుంచి, అత్యంత నిర్దిష్టమైనది నుంచి తక్కువ నిర్దిష్టమైనది వరకు వరుసలో. మీ సొంత వెర్షన్, ఎడిషన్ను తనిఖీ చేయండి. అందుకే సాధారణ రోల్ ఫీల్డ్ మాత్రమే వినియోగదారు ప్రభావవంతమైన యాక్సెస్ను చూపదు.
Mandiant పరిశోధనలో, సంబంధిత BeyondTrust Remote Support డాక్యుమెంటేషన్లో కనిపించే పరిభాష అయిన Jump Item Roles ను ఈ వ్యాసం వాడుతుంది. సంస్థలు కాన్ఫిగరేషన్ వివరాలను తమ ఇన్స్టాల్ చేసిన ఉత్పత్తి వెర్షన్, ఎడిషన్కు అనుగుణంగా అర్థం చేసుకోవాలి. మూలం: BeyondTrust Remote Support v24.3, Jump Item Roles.
సెషన్ ప్రారంభించడం అంటే ఎండ్పాయింట్ను నియంత్రించడం కాదు
రిమోట్-సపోర్ట్ సెషన్ను ప్రారంభించే అనుమతి ఆథరైజేషన్లో ఒక భాగం మాత్రమే. వినియోగదారు కనెక్షన్ ప్రారంభించగలిగినా, కాన్ఫిగర్ చేసిన సెషన్ పాలసీ వల్ల పరిమితంగానే ఉండవచ్చు. లక్ష్య కంప్యూటర్కు కూడా తన సొంత ఆపరేటింగ్-సిస్టమ్ ప్రివిలేజ్లు, సెక్యూరిటీ నియంత్రణలు ఉంటాయి.
కాబట్టి మూడు పర్మిషన్లను వేరు చేసి చూడాలి:
- Remote Support ప్లాట్ఫామ్లోకి సైన్ ఇన్ చేసే అనుమతి.
- ఒక నిర్దిష్ట Jump Item ద్వారా సెషన్ను ప్రారంభించే ఆథరైజేషన్.
- రిమోట్ కంప్యూటర్పై ఆపరేషన్లు చేసే ప్రివిలేజ్లు.
సెషన్ సమయంలో అందుబాటులో ఉండే చర్యలు కనెక్షన్ కాన్ఫిగరేషన్, వర్తించే పాలసీలు, అందుబాటులో ఉన్న క్రెడెన్షియల్స్, ఎండ్పాయింట్లోని ప్రివిలేజ్లపై ఆధారపడతాయి. చొరబాటును అర్థం చేసుకునేటప్పుడు ఈ తేడా ముఖ్యం.
Remote Support లోపల దాడి చేసినవారు ఏం మార్చారు
అప్లయెన్స్ రాజీతో చొరబాటు మొదలైంది. హానికర webshell ను (వెబ్ ఇంటర్ఫేస్ ద్వారా సర్వర్పై కమాండ్లు అమలు చేయడానికి దాడి చేసినవారిని అనుమతించే చిన్న స్క్రిప్ట్), root ప్రివిలేజ్లకు (అప్లయెన్స్ ఆపరేటింగ్ సిస్టమ్పై సంపూర్ణ నియంత్రణ) ఎస్కలేషన్ను, యాక్సెస్ను నిలుపుకోవడానికి రూపొందించిన యంత్రాంగాలను Mandiant నమోదు చేసింది. అప్లయెన్స్ ఆపరేటింగ్ వాతావరణంపై దాడి చేసినవారు నియంత్రణను ఎలా ఏర్పరచుకున్నారో ఈ కనుగొన్నవి వివరిస్తాయి.
తర్వాతి దశ Remote Support అప్లికేషన్కే సంబంధించింది. దాని వెబ్ అడ్మినిస్ట్రేషన్ పోర్టల్ను యాక్సెస్ చేయడానికి రాజీ అయిన అడ్మినిస్ట్రేటర్ క్రెడెన్షియల్స్ను దాడి చేసినవారు వాడటాన్ని Mandiant గమనించింది. రెండు రోల్ ఫీల్డ్లు మారిన user_changed ఈవెంట్ను పరిశోధకులు నమోదు చేశారు:
| నమోదైన ఫీల్డ్ | మునుపటి రోల్ | కొత్త రోల్ |
|---|---|---|
| Default Jump Item Role | No Access | Administrator |
| Teams Jump Item Role | No Access | Administrator |
రెండు మార్పులూ role ID 1 నుంచి role ID 3 కు మారినట్లు నమోదయ్యాయి.
ఇవి ఖాతా Remote Support కాన్ఫిగరేషన్లోని వేర్వేరు ఫీల్డ్లు. వీటిని నిర్దిష్ట వినియోగదారు-నుంచి-Jump-Group రోల్ కేటాయింపుతో కలగలపకూడదు.
Mandiant లాగ్ ఎంట్రీలో ఆ రెండు ఫీల్డ్లు jump_item_role:default, jump_item_role:teams, ఈ మార్పును స్థానిక Jump Item లు, Team పర్మిషన్ల అప్గ్రేడ్గా Mandiant వివరిస్తుంది. v24.3 Jump Item Roles పేజీ ఈ రెండు ఫీల్డ్లను వివరించదు, కాబట్టి అవి సాధారణ రోల్ సెట్టింగ్గా, టీమ్కు సంబంధించిన సెట్టింగ్గా కనిపిస్తున్నాయి. ఒక నిర్దిష్ట కనెక్షన్కు అందుబాటులో ఉన్న ప్రభావవంతమైన ఆథరైజేషన్ను ఇతర మరింత నిర్దిష్టమైన కేటాయింపులు ఇప్పటికీ ప్రభావితం చేయవచ్చు.
కాబట్టి గమనించిన మార్పులు అడ్మినిస్ట్రేటర్ ఖాతా అప్లికేషన్ పర్మిషన్లు విస్తరించాయని నిర్ధారిస్తాయి. ప్రతి Jump Item కు అపరిమిత యాక్సెస్ ఉందని అవి స్వయంగా రుజువు చేయవు. ఈ మార్పును అప్లయెన్స్ Jump Item జాబితాలోని సిస్టమ్లకు రిమోట్ సెషన్లను ప్రారంభించడానికి శాశ్వత, అపరిమిత ఆథరైజేషన్ ఇవ్వడంగా Mandiant వివరిస్తుంది, వాస్తవంగా ఏం చేశారో చూపే ఆధారాలు నమోదైన సెషన్లు, ఫైల్ బదిలీలే.
తర్వాత, అంతర్గత ఎండ్పాయింట్లకు రిమోట్-సపోర్ట్ సెషన్లను దాడి చేసినవారు ఏర్పాటు చేయడాన్ని Mandiant గమనించింది. అడ్మినిస్ట్రేటివ్ ఆథరైజేషన్లో జరిగిన వాస్తవ మార్పులను, ప్లాట్ఫామ్ రిమోట్-యాక్సెస్ సామర్థ్యాల తదుపరి వినియోగంతో ఆధారాలు అనుసంధానిస్తాయి.
రాజీ అయిన అప్లయెన్స్ ఆపరేటింగ్ సిస్టమ్ ద్వారా అమలు చేసిన కమాండ్లపై మాత్రమే దాడి చేసినవారు ఆధారపడలేదు. ఇతర సిస్టమ్లను నిర్వహించడానికి రూపొందించిన అప్లికేషన్ను కూడా వారు వాడారు. మూలం: Mandiant, BeyondTrust administrator session abuse.
చట్టబద్ధమైన రిమోట్ సెషన్లు యాక్సెస్ మార్గంగా ఎలా మారాయి
సంస్థ ఇప్పటికే అడ్మినిస్ట్రేషన్ కోసం కాన్ఫిగర్ చేసిన సిస్టమ్లకు Remote Support కనెక్షన్లను నిర్వహిస్తుంది. అధీకృత సిబ్బంది ఈ కనెక్షన్లను ట్రబుల్షూటింగ్, నిర్వహణ, ఫైల్ బదిలీ కోసం వాడతారు.
పర్మిషన్ మార్పుల తర్వాత, అంతర్గత ఎండ్పాయింట్లను చేరడానికి దాడి చేసినవారు ఆ ఇన్ఫ్రాస్ట్రక్చర్ను వాడటాన్ని Mandiant గమనించింది. ప్రతి లక్ష్య మెషీన్పై వేరే రిమోట్-యాక్సెస్ యంత్రాంగాన్ని ఇన్స్టాల్ చేయకుండా, సెషన్లను ఏర్పాటు చేసే మేనేజ్మెంట్ ప్లాట్ఫామ్ సామర్థ్యాన్ని దాడి చేసినవారు వాడుకున్నారు.
అంతర్గత ఎండ్పాయింట్లపై పరిశోధకులు ఏం గమనించారు
అంతర్గత సిస్టమ్లకు రిమోట్-సపోర్ట్ సెషన్లను Mandiant నమోదు చేసింది. ఆ సెషన్ల సమయంలో, రిమోట్ ఫైల్ సిస్టమ్కు యాక్సెస్ అడగడానికి BeyondTrust అంతర్నిర్మిత సామర్థ్యాలను దాడి చేసినవారు వాడారు. తర్వాత సాఫ్ట్వేర్ ఇన్వెంటరీలతో సహా సున్నితమైన పత్రాలను డౌన్లోడ్ చేయడానికి స్థానిక ఫైల్-ట్రాన్స్ఫర్ ఫంక్షనాలిటీని వాడారు.
ఇవి గమనించిన కార్యకలాపాలు, విస్తృత పర్మిషన్లు ఉండటం వల్ల కలగగల పర్యవసానాలు మాత్రమే కాదు.
ఫైల్-ట్రాన్స్ఫర్ సామర్థ్యం చట్టబద్ధమైనదే. లాగ్లు సేకరించడానికి, డయాగ్నస్టిక్ సామగ్రిని తీసుకోవడానికి లేదా ట్రబుల్షూటింగ్కు అవసరమైన ఫైల్లను అందించడానికి సపోర్ట్ టీమ్లు దాన్ని వాడవచ్చు. ఈ సంఘటనలో, అంతర్గత ఎండ్పాయింట్ల నుంచి సమాచారాన్ని తొలగించడానికి అనధికార ఆపరేటర్ ఆ సామర్థ్యాన్ని వాడాడు.
సాఫ్ట్వేర్ తన ఉద్దేశించిన సాంకేతిక విధిని నిర్వర్తించింది. సమస్య ఏమిటంటే ఆ సామర్థ్యాన్ని వినియోగిస్తున్న ఆపరేటర్కు అనుమతి లేదు.
ఆధారాలు ఏం నిర్ధారించవు
అప్లయెన్స్ Jump Item ఇన్వెంటరీలో నమోదైన ప్రతి ఎండ్పాయింట్ను యాక్సెస్ చేశారని పరిశోధన రుజువు చేయదు. వారు చేరిన ప్రతి ఎండ్పాయింట్పై ఆపరేటింగ్-సిస్టమ్ అడ్మినిస్ట్రేటర్ ప్రివిలేజ్లను దాడి చేసినవారు సంపాదించారని కూడా అది నిర్ధారించదు.
ఆ విస్తృత క్లెయిమ్లు అవసరం లేకుండానే, గమనించిన సెషన్లు, ఫైల్-సిస్టమ్ యాక్సెస్, పత్ర బదిలీలు అనధికార దిగువ కార్యకలాపాన్ని చూపిస్తాయి. రిమోట్-సెషన్ యాక్సెస్, లక్ష్య ఆపరేటింగ్ సిస్టమ్పై సంపూర్ణ నియంత్రణ ఇంకా వేర్వేరు కనుగొన్నవి.
ఇందులో ఉన్న నాలుగు సెక్యూరిటీ సరిహద్దులు
ఈ సంఘటనలో అనేక నియంత్రణ పొరలు ఉన్నాయి, ప్రతిదానికి వేర్వేరు బాధ్యత ఉంది.
| సెక్యూరిటీ సరిహద్దు | ఇది దేన్ని నియంత్రిస్తుంది | గమనించిన ప్రాముఖ్యత |
|---|---|---|
| అప్లయెన్స్ హోస్ట్ | ఆపరేటింగ్-సిస్టమ్ ఫైల్లు, సర్వీస్లు, ప్రివిలేజ్లు | దాడి చేసినవారు root-స్థాయి యాక్సెస్ పొందారు |
| Remote Support అడ్మినిస్ట్రేషన్ | అప్లికేషన్ ఖాతాలు, రోల్లు, కాన్ఫిగరేషన్ | దాడి చేసినవారు అడ్మినిస్ట్రేటివ్ పర్మిషన్లను విస్తరించారు |
| రిమోట్ సెషన్ | కనెక్షన్లు, అనుమతించిన సపోర్ట్ కార్యకలాపాలు | దాడి చేసినవారు సెషన్లను ప్రారంభించారు, ఫైల్లను బదిలీ చేశారు |
| లక్ష్య ఎండ్పాయింట్ | స్థానిక ప్రివిలేజ్లు, ఎండ్పాయింట్ సెక్యూరిటీ నియంత్రణలు | అంతర్గత ఎండ్పాయింట్లను యాక్సెస్ చేశారు. సార్వత్రిక అడ్మినిస్ట్రేటివ్ రాజీ నిర్ధారించబడలేదు |
ఒక సరిహద్దును రాజీ చేయడం, మరొకదాన్ని దుర్వినియోగం చేసే అవకాశాలను సృష్టించగలదు. అది మిగతా ప్రతి సరిహద్దు కూడా ఓడిపోయిందని ఆటోమేటిక్గా రుజువు చేయదు.
ఈ సందర్భంలో, అడ్మినిస్ట్రేటివ్ పర్మిషన్ మార్పులను, ఆ తర్వాత రిమోట్-సపోర్ట్ సామర్థ్యాల వినియోగాన్ని కూడా Mandiant నమోదు చేసింది. అప్లయెన్స్ రాజీకి, అంతర్గత సిస్టమ్లపై అనధికార కార్యకలాపానికి మధ్య సంబంధాన్ని నిర్ధారించేది అదే.
అప్లయెన్స్ ద్వారా ఒక ప్రత్యేక మార్గం
సాధారణ Remote Support సెషన్లపై ఆధారపడని మార్గాన్ని కూడా పరిశోధకులు కనుగొన్నారు. రాజీ అయిన అప్లయెన్స్పై ఇన్స్టాల్ చేసిన కస్టమ్ నెట్వర్క్ టన్నెలర్ అయిన BARECLAW ను Mandiant గుర్తించింది. WebSocket కనెక్షన్ల ద్వారా వెళ్లే SOCKS5 ప్రాక్సీ ద్వారా ఆ సాధనం నెట్వర్క్ ట్రాఫిక్ను రిలే చేయగలదు, ఇది రిలే చేసిన నెట్వర్క్ కనెక్షన్లను వెబ్ కనెక్షన్ ద్వారా మోసుకెళ్లే విధానం.
అప్లయెన్స్ HAProxy కాన్ఫిగరేషన్ను కూడా దాడి చేసినవారు మార్చారు. HAProxy ఒక రివర్స్ ప్రాక్సీ: ఇది వచ్చే అభ్యర్థనలను స్వీకరించి, కాన్ఫిగర్ చేసిన అంతర్గత సర్వీస్లకు ఫార్వర్డ్ చేస్తుంది. దాని రూటింగ్ నియమాలను మార్చడం ద్వారా, నిర్దేశించిన వెబ్ పాత్ ద్వారా వచ్చే అభ్యర్థనలను టన్నెలింగ్ కాంపోనెంట్ వైపు దాడి చేసినవారు మళ్లించారు. ఇది రాజీ అయిన అప్లయెన్స్ ద్వారా ప్రత్యామ్నాయ కమ్యూనికేషన్ మార్గాన్ని అందించింది.
మా అవగాహనలో, సాధారణ Remote Support కనెక్షన్కు భిన్నంగా, ఈ ట్రాఫిక్ ఆపరేటర్ Jump Item ద్వారా సెషన్ ప్రారంభించడంపై ఆధారపడలేదు.
కార్యకలాపాన్ని పరిశోధించేటప్పుడు ఈ తేడా ముఖ్యం. సాధారణ Remote Support వర్క్ఫ్లోల ద్వారా ఏ నిర్వహిత కనెక్షన్లను వాడారో అప్లికేషన్ సెషన్ రికార్డులు నిర్ధారించగలవు. కానీ మా అవగాహనలో, దాడి చేసినవారు ఇన్స్టాల్ చేసిన టన్నెలర్ ద్వారా వెళ్లిన ట్రాఫిక్ సాధారణ సపోర్ట్ సెషన్గా కనిపించకపోవచ్చు.
అప్లయెన్స్ ద్వారా రెండు మార్గాలు
ఒక మార్గం ఎలా పనిచేస్తుందో, రికార్డులు దాన్ని ఎక్కడ చూపకపోవచ్చో చూడటానికి దాన్ని ఎంచుకోండి.
Remote Support సెషన్
ఎలా పనిచేస్తుంది
- ఆపరేటర్ Jump Item ద్వారా సెషన్ ప్రారంభిస్తాడు
- సాధారణ వర్క్ఫ్లోలలో ఏ నిర్వహిత కనెక్షన్లను వాడారో అప్లికేషన్ సెషన్ రికార్డులు చూపవచ్చు
ఆధారాల పరిమితులు
- దాడి చేసినవారు ఇన్స్టాల్ చేసిన టన్నెలర్ ద్వారా వెళ్లిన ట్రాఫిక్
BARECLAW టన్నెల్
ఎలా పనిచేస్తుంది
- అప్లయెన్స్పై ఉన్న కస్టమ్ టన్నెలర్, WebSocket ద్వారా వెళ్లే SOCKS5 ప్రాక్సీ ద్వారా ట్రాఫిక్ను రిలే చేస్తుంది
- మార్చిన HAProxy నియమాలు నిర్దేశించిన వెబ్ పాత్ ద్వారా వచ్చే అభ్యర్థనలను దానికి పంపుతాయి
- మా అవగాహనలో, ఇది ఆపరేటర్ Jump Item ద్వారా సెషన్ ప్రారంభించడంపై ఆధారపడలేదు
ఆధారాల పరిమితులు
- దీని ట్రాఫిక్ సాధారణ సపోర్ట్ సెషన్గా కనిపించకపోవచ్చు
- ఆ రెండు మార్గాలు ఒకే ఎండ్పాయింట్ల సమూహాన్ని చేరాయని Mandiant బహిరంగ కనుగొన్నవి నిర్ధారించవు
ఈ వ్యాసంలో వివరించినట్లు Mandiant కనుగొన్నవాటి సారాంశం. ప్రతి మార్గం ఏ ఎండ్పాయింట్లను చేరిందో ఇది చూపదు.
రెండు యంత్రాంగాలనూ Mandiant నమోదు చేసింది. అవి ఒకే ఎండ్పాయింట్ల సమూహాన్ని చేరాయని దాని బహిరంగ కనుగొన్నవి నిర్ధారించవు. మూలం: Mandiant, BARECLAW and HAProxy findings.
ఈ రకమైన రాజీ తర్వాత సంస్థలు ఏం ధ్రువీకరించవచ్చు
అనధికార రిమోట్-సపోర్ట్ పర్మిషన్ల పర్యవసానాలను గుర్తించడానికి BeyondTrust పరిశోధన ఆచరణాత్మక మార్గాన్ని అందిస్తుంది. ప్రారంభ బిందువు అప్లయెన్స్ వల్నరబుల్ అయిందా అనేది మాత్రమే కాదు. మేనేజ్మెంట్ అప్లికేషన్ లోపల ఏం మారింది, ఆ తర్వాత ఏం జరిగింది అనేది.
మొదట, అడ్మినిస్ట్రేటివ్ మార్పును నిర్ధారించండి.
ప్రభావిత ఖాతాలను, Jump Item Roles ను, Jump Group కేటాయింపులను, గ్రూప్ పాలసీలను సమీక్షించండి. ఏ ఖాతా మార్పు చేసిందో, ఏ పర్మిషన్లు మారాయో, ఆ చర్యకు అధీకృత కార్యాచరణ ప్రయోజనం ఉందో లేదో గుర్తించండి. పరిశోధించిన సంఘటనలో, రెండు రోల్ ఫీల్డ్లు No Access నుంచి Administrator కు మారినట్లు చూపే user_changed ఈవెంట్ ముఖ్య ఆధారాలలో ఒకటి.
తర్వాత, ఏ సెషన్లు అనుసరించాయో నిర్ధారించండి.
యాక్సెస్ చేసిన ఎండ్పాయింట్లను, ఆ కనెక్షన్లను ప్రారంభించిన ఐడెంటిటీలను, ఊహించని పర్మిషన్ మార్పులతో పోలిస్తే సమయాన్ని సమీక్షించండి. రోల్ మార్పు వల్ల రిమోట్ సెషన్ జరిగిందని రుజువు కాదు. సెషన్ ఆధారాలు తదుపరి లింక్ను అందిస్తాయి.
తర్వాత ఆ సెషన్ల సమయంలో ఏం జరిగిందో పరిశీలించండి.
సంబంధిత రికార్డులలో ఫైల్-సిస్టమ్ యాక్సెస్, స్థానిక ఫైల్ బదిలీలు, సెషన్-కాన్ఫిగరేషన్ కార్యకలాపం ఉండవచ్చు. Mandiant పరిశోధన రిమోట్ సెషన్లను గమనించిన పత్ర బదిలీలతో అనుసంధానించింది.
చివరగా, పరిశోధన అవసరమైన ఎండ్పాయింట్లను గుర్తించండి.
ప్లాట్ఫామ్ ఇన్వెంటరీలో కనిపించే ఎండ్పాయింట్ ఆటోమేటిక్గా రాజీ అయినట్లు కాదు. అయితే అనధికార సెషన్ ద్వారా యాక్సెస్ చేసిన ఎండ్పాయింట్ పరిశోధనకు సంబంధితంగా మారుతుంది, అందుబాటులో ఉన్న కార్యకలాప రికార్డులు, ఎండ్పాయింట్ ఆధారాలతో దాన్ని అంచనా వేయాలి.
ఫలితంగా వచ్చే పరిశోధన మార్గం:
ఊహించని రోల్ మార్పు → రిమోట్ సెషన్ → ఫైల్ యాక్సెస్ లేదా బదిలీ → ప్రభావిత ఎండ్పాయింట్.
ఇది ఆధారాలను అనుసంధానించే ఒక మార్గాన్ని వివరిస్తుంది. ప్రతి వాతావరణంలో ప్రతి దశ జరిగిందని ఇది భావించదు.
రోల్ మార్పు నుంచి ప్రభావిత ఎండ్పాయింట్ వరకు
ఆ ఆధారం ఏం నిర్ధారిస్తుందో, ఏం నిర్ధారించదో చూడటానికి ఒక దశను ఎంచుకోండి.
1. రోల్ మార్పు
- 1ఊహించని రోల్ మార్పు (ప్రస్తుత దశ)
- 2రిమోట్ సెషన్
- 3ఫైల్ యాక్సెస్ లేదా బదిలీ
- 4ప్రభావిత ఎండ్పాయింట్
నిర్ధారిస్తుంది
- ఒక ఖాతా పర్మిషన్లు మారాయి, ఉదాహరణకు రెండు రోల్ ఫీల్డ్లు No Access నుంచి Administrator కు
స్వయంగా నిర్ధారించదు
- రిమోట్ సెషన్ జరిగిందని
- ప్రతి Jump Item కు అపరిమిత యాక్సెస్ ఉందని
2. సెషన్
- 1ఊహించని రోల్ మార్పు
- 2రిమోట్ సెషన్ (ప్రస్తుత దశ)
- 3ఫైల్ యాక్సెస్ లేదా బదిలీ
- 4ప్రభావిత ఎండ్పాయింట్
నిర్ధారిస్తుంది
- ఒక ఎండ్పాయింట్కు రిమోట్ సెషన్ ఏర్పడింది, దీన్ని సెషన్ ఆధారాలు అందిస్తాయి
స్వయంగా నిర్ధారించదు
- సెషన్ సమయంలో ఏం జరిగిందని
- ఇన్వెంటరీలోని ప్రతి ఎండ్పాయింట్ను యాక్సెస్ చేశారని
3. ఫైల్ యాక్సెస్
- 1ఊహించని రోల్ మార్పు
- 2రిమోట్ సెషన్
- 3ఫైల్ యాక్సెస్ లేదా బదిలీ (ప్రస్తుత దశ)
- 4ప్రభావిత ఎండ్పాయింట్
నిర్ధారిస్తుంది
- Mandiant గమనించినట్లు, సెషన్ల సమయంలో ఫైల్-సిస్టమ్ యాక్సెస్, స్థానిక ఫైల్ బదిలీలు
స్వయంగా నిర్ధారించదు
- వారు చేరిన ప్రతి ఎండ్పాయింట్పై దాడి చేసినవారికి ఆపరేటింగ్-సిస్టమ్ అడ్మినిస్ట్రేటర్ ప్రివిలేజ్లు ఉన్నాయని
4. ఎండ్పాయింట్
- 1ఊహించని రోల్ మార్పు
- 2రిమోట్ సెషన్
- 3ఫైల్ యాక్సెస్ లేదా బదిలీ
- 4ప్రభావిత ఎండ్పాయింట్ (ప్రస్తుత దశ)
నిర్ధారిస్తుంది
- అనధికార సెషన్ ద్వారా యాక్సెస్ చేసిన ఎండ్పాయింట్ పరిశోధనకు సంబంధితమైనది
స్వయంగా నిర్ధారించదు
- ప్లాట్ఫామ్ ఇన్వెంటరీలో కనిపిస్తుందన్నంత మాత్రాన ఎండ్పాయింట్ రాజీ అయిందని
వ్యాసం వివరించినట్లు ఆధారాలను అనుసంధానించే ఒక మార్గం. ప్రతి వాతావరణంలో ప్రతి దశ జరిగిందని ఇది భావించదు.
అప్లయెన్స్ రాజీ అయినప్పుడు హోస్ట్-స్థాయి కార్యకలాపాన్ని కూడా పరిశీలించాలి. BeyondTrust సంఘటనలో, దాడి చేసినవారు లాగ్ ఫైల్లను తొలగించారు, ప్రత్యేక టన్నెలింగ్ యంత్రాంగాన్ని ఏర్పాటు చేశారు. కాబట్టి రాజీ అయిన అప్లయెన్స్పైనే నిల్వ ఉన్న రికార్డులు అసంపూర్ణంగా ఉండవచ్చు.
స్వతంత్రంగా సేకరించిన లాగ్లు, ఎండ్పాయింట్ టెలిమెట్రీ, నెట్వర్క్ రికార్డులు కనుగొన్నవాటిని ధ్రువీకరించడానికి సహాయపడగలవు, అయితే వాటిలో ఏదీ సంపూర్ణ దృశ్యమానతను ఇస్తుందని భావించకూడదు.
తొలి వల్నరబిలిటీని ప్యాచ్ చేయడం నమోదైన ప్రవేశ మార్గాన్ని పరిష్కరిస్తుంది. దాడి చేసినవారు ఇంతకు ముందు ఏ చట్టబద్ధమైన సపోర్ట్ కనెక్షన్లను వాడారో అది నిర్ధారించదు. విస్తృత రికవరీ సమస్యను TechiesJournal సంబంధిత వ్యాసం “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి చర్చిస్తుంది.
ఇక్కడి ఉద్దేశ్యం మరింత పరిమితమైనది: ఏ రిమోట్-మేనేజ్మెంట్ పర్మిషన్లు మారాయో, ఏ కనెక్షన్లను వాడారో, ఆ కనెక్షన్లు చేరిన సిస్టమ్లపై ఏం జరిగిందో అర్థం చేసుకోవడం.
సెక్యూరిటీ సరిహద్దు మేనేజ్మెంట్ సర్వర్కు మించి విస్తరిస్తుంది
రిమోట్-సపోర్ట్ ప్లాట్ఫామ్లు అనేక సిస్టమ్లను నిర్వహించడానికి సంస్థలకు కేంద్ర మార్గాన్ని ఇస్తాయి కాబట్టి ఉపయోగకరం. ఆ కనెక్షన్లను ఎవరు వాడవచ్చో, ఏ కార్యకలాపాలకు అనుమతి ఉందో వాటి యాక్సెస్ నియంత్రణలు నిర్ణయిస్తాయి.
మేనేజ్మెంట్ ప్లాట్ఫామ్ను రాజీ చేసిన దాడి చేసినవారు ఆ చట్టబద్ధమైన సామర్థ్యాలను కూడా ఎలా దుర్వినియోగం చేయగలరో BeyondTrust పరిశోధన చూపించింది. అడ్మినిస్ట్రేటివ్ రోల్ మార్పులను, అనధికార రిమోట్-సపోర్ట్ సెషన్లను, అంతర్గత ఎండ్పాయింట్ల నుంచి సమాచారం పొందడానికి స్థానిక ఫైల్ బదిలీ వినియోగాన్ని Mandiant నమోదు చేసింది. రాజీ అయిన అప్లయెన్స్ ద్వారా ప్రత్యేక నెట్వర్క్-టన్నెలింగ్ మార్గాన్ని కూడా పరిశోధకులు కనుగొన్నారు.
రిమోట్-సపోర్ట్ సాధనాలు సహజంగా అసురక్షితమని ఇక్కడి పాఠం కాదు.
నిర్వహిత ఎండ్పాయింట్ల భద్రత, వాటికి కనెక్ట్ అయ్యే అనుమతి ఉన్న ప్లాట్ఫామ్ సమగ్రతపై పాక్షికంగా ఆధారపడుతుంది అన్నదే పాఠం.
ఆ ప్లాట్ఫామ్ రాజీ అయినప్పుడు, మేనేజ్మెంట్ సర్వర్ను మాత్రమే పరిశీలించడం ద్వారా పర్యవసానాలను నిర్ధారించలేం. ఏ పర్మిషన్లు మారాయో, ఏ సెషన్లు ఏర్పడ్డాయో, ఆ సెషన్లు చేరిన సిస్టమ్లపై ఏం జరిగిందో కూడా సంస్థలు నిర్ధారించాలి.
మరింత లోతుగా
పరిశోధన సమీక్షించిన తేదీ: October 21, 2026, మళ్లీ తనిఖీ చేసిన తేదీ: October 22, 2026. ఈ వ్యాసం పూర్తి వల్నరబిలిటీ-రెస్పాన్స్ ప్రక్రియపై కాకుండా, రిమోట్-సపోర్ట్ ఆథరైజేషన్, దిగువ యాక్సెస్పై దృష్టి పెడుతుంది.
పరిశోధన, వెండర్ మూలాలు
- ARMORY CASTLE Exploits BeyondTrust, Google Threat Intelligence Group and Mandiant, October 15, 2026, అడ్మినిస్ట్రేటివ్ మార్పులు, రిమోట్-సపోర్ట్ సెషన్లు, ఫైల్ బదిలీలు, టన్నెలింగ్ను వివరించే అసలు పరిశోధన.
- BeyondTrust Security Advisory BT26-05, BeyondTrust, October 15, 2026, CVE-2026-102764 కు అధికారిక వల్నరబిలిటీ వివరణ, ప్రభావిత వెర్షన్లు, మిటిగేషన్ సమాచారం.
- ARMORY CASTLE and BT26-05: What Security Teams Need to Know, BeyondTrust, October 15, 2026, వెండర్ పరిశోధన, ప్రతిస్పందన కాలక్రమం, కంటైన్మెంట్ సమాచారం.
- BeyondTrust Remote Support v24.3, Jump Item Roles, BeyondTrust ఉత్పత్తి డాక్యుమెంటేషన్, October 21, 2026 న సమీక్షించబడింది, Jump Item యాక్సెస్, రోల్ కేటాయింపు, ప్రాధాన్యతను వివరిస్తుంది. గమనించిన చొరబాటును Mandiant విడిగా నిర్ధారిస్తుంది.
సంభావ్య ఎక్స్పోజర్ను అంచనా వేసే సంస్థలు ప్రస్తుత BeyondTrust అడ్వైజరీలను, తమ సొంత ఇన్సిడెంట్-రెస్పాన్స్ విధానాలను సంప్రదించాలి. బహిరంగంగా నమోదైన చొరబాటు ప్రతి ఇన్స్టలేషన్ లేదా నిర్వహిత ఎండ్పాయింట్ రాజీ అయిందని నిర్ధారించదు.
TechiesJournalలో సంబంధిత రచనలు
- “Patched” అంటే “Clean” కాదు: ఎక్స్ప్లాయిట్ అయిన ఎడ్జ్ డివైస్ ఫిక్స్ తర్వాత ఏం చేయాలి, TechiesJournal, October 2026, వల్నరబిలిటీని సరిచేయడం ఉన్న రాజీని ఆటోమేటిక్గా ఎందుకు తొలగించదో వివరించే సంబంధిత విశ్లేషణ.
- విశ్వసనీయ క్లౌడ్ అప్లికేషన్ దాడి మార్గంగా మారినప్పుడు ప్రతి లక్ష్యంపై దాడి చేయడానికి బదులు, విశ్వసనీయ అప్లికేషన్ సొంత చట్టబద్ధమైన యాక్సెస్ను దాడి చేసినవారు వాడిన మరో సందర్భం కోసం.